




SOC 2 es uno de los marcos de trabajo más reconocidos a nivel mundial para demostrar el enfoque de su empresa hacia la seguridad e integridad de los datos. Por lo tanto, una empresa que cumple con SOC 2 tiene más probabilidades de cerrar más negocios. La razón es simple: pueden demostrar a sus clientes potenciales que sus entornos empresariales son seguros.
En este artículo, hablaremos de todo lo que necesita saber sobre la formación en concienciación sobre seguridad SOC 2 y cómo puede desarrollar un programa de formación para el cumplimiento de la normativa SOC 2 que sus empleados disfruten, al tiempo que le permite cumplir con los requisitos.
La formación en auditoría SOC 2 no tiene por qué ser complicada. Sin embargo, lamentablemente, muchos cursos de formación SOC 2 en el mercado actual complican excesivamente el proceso, haciéndolo intenso, inconsistente e ineficaz. Aquí les presentamos una introducción más clara, sencilla y amena para empezar.
¿Qué es SOC 2?
SOC 2 (Controles de Servicio y Organización) es un marco de cumplimiento de seguridad desarrollado por el Instituto Americano de Contadores Públicos Certificados (AICPA).
SOC 2 se lanzó en 2013 para el mercado nacional de Estados Unidos. Posteriormente, su aplicación y la capacidad de resolución de problemas que ofrece la confianza (en el ámbito de la seguridad) impulsaron su adopción global.
Una certificación o acreditación SOC 2 demuestra que la empresa, en su contexto, ha establecido las políticas y medidas necesarias para cumplir con los cinco Criterios de Servicio de Confianza (TSC).
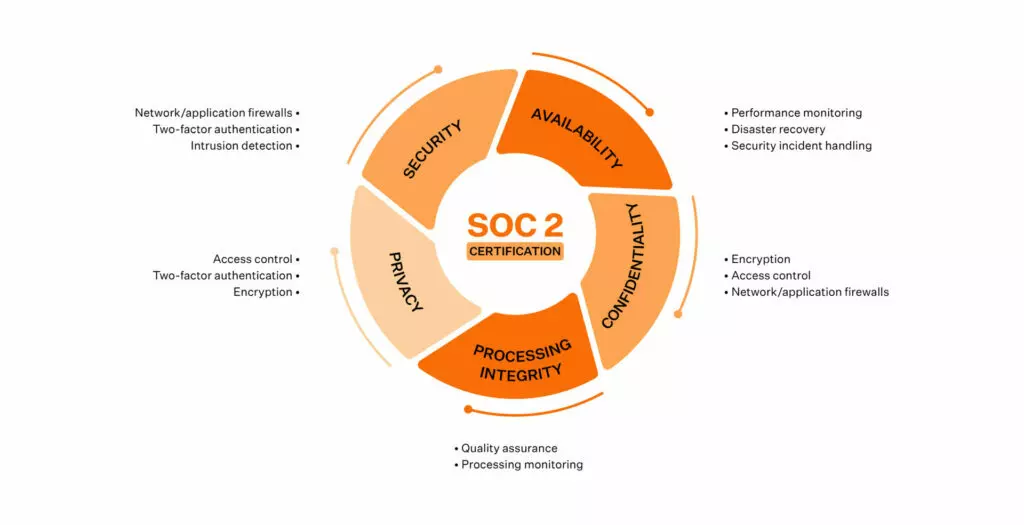
Un dato interesante: no es necesario cumplir con los cinco requisitos; si bien la seguridad es obligatoria, los otros cuatro no lo son. Pero hablaremos de eso más adelante.
¿Por qué la formación SOC 2?
La formación SOC 2 capacita a sus empleados para convertirse en su primera línea de defensa e identificar estas amenazas en el momento en que se presentan, en lugar de esperar a que los equipos de seguridad en la nube las detecten en sus análisis de seguridad periódicos.
En una encuesta sobre el estado del phishing , se observó que el 83 % de las empresas fueron blanco de correos electrónicos de phishing en 2021, casi el doble que en 2020, lo que representa un aumento del 46 % en comparación con ese año. También se observó que se enviaron más de 15 millones de correos electrónicos dirigidos a empresas en Estados Unidos, Reino Unido, Francia, Alemania y Australia.
La capacitación en seguridad para todos sus empleados es fundamental para cumplir con la certificación SOC 2. La seguridad no se limita a desarrolladores y expertos en seguridad; las vulnerabilidades pueden surgir en cualquier área de la organización, y cada miembro del equipo debe estar informado sobre los riesgos asociados a una postura de seguridad débil y las medidas que puede tomar a diario para prevenir cualquier vulnerabilidad conocida. En los pocos casos en que se presenten, la capacitación en seguridad debe estar diseñada para que los empleados conozcan los pasos necesarios para solucionarlas.
Alcance de la formación SOC 2 (Temas a tratar en la formación)
Su programa de capacitación en auditoría SOC 2 debe incluir los pasos y procedimientos necesarios para ayudar a sus empleados a que la organización cumpla y mantenga la certificación SOC 2. El alcance viene definido por los TSC que usted seleccione. Usted elige los TSC que sean relevantes y aplicables a su negocio.
En algunos casos , las empresas solo necesitan cumplir con tres TSC y, en otros, con cuatro o cinco. Como responsable del proceso de cumplimiento de su empresa, es su responsabilidad definir el alcance. Por supuesto, siempre puede recurrir a proveedores de automatización del cumplimiento, como Sprinto, si considera que le sería útil recibir asistencia.
Acelere su proceso de capacitación interna SOC 2 con Sprinto.
Formación para la certificación SOC 2
Una buena formación para la certificación SOC 2 debería centrarse en estas dos cosas:
Educación sobre el por qué más que sobre el cómo
Su capacitación SOC 2 debe lograr que sus empleados tomen conciencia de los riesgos que conllevan las vulnerabilidades sin controlar y que adquieran conocimientos sobre las mejores prácticas para el almacenamiento de dispositivos, la gestión de accesos , la política de uso de los puestos de trabajo y mucho más.
Respuesta al incidente
La capacitación en seguridad también debe incluir escenarios simulados de incidentes de seguridad e instruir a sus empleados sobre los pasos que implica su marco de respuesta ante incidentes.
Tras leer este artículo, le presentamos una estructura de respuesta ante incidentes que puede aplicar en su organización.
Siempre que un empleado de su organización identifique una vulnerabilidad de seguridad, pídale que
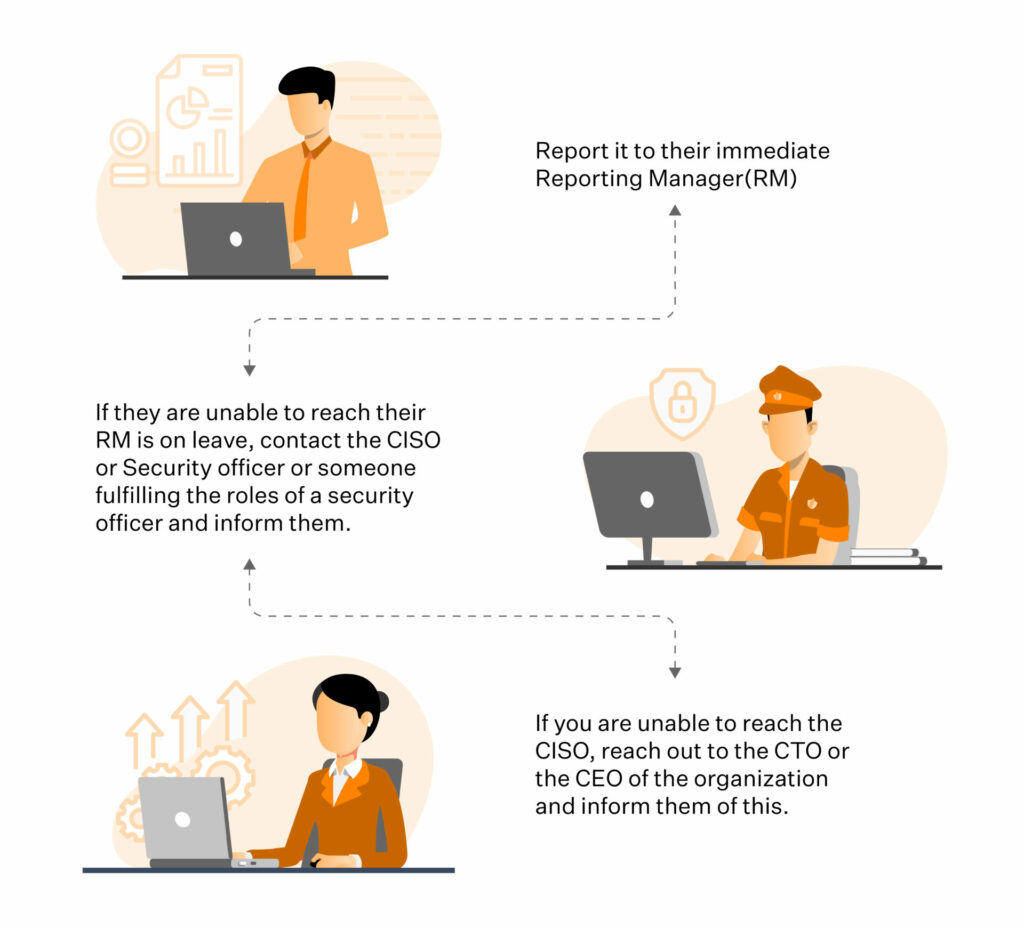
Al informar a las personas involucradas, sus empleados podrían corregir una vulnerabilidad y evitar que se convierta en una puerta trasera que los ciberdelincuentes puedan usar para penetrar en sus sistemas.
Descubre cómo se lleva a cabo la certificación SOC 2.
Cómo la capacitación SOC 2 impulsa su marca
Aquí están los cinco pasos de capacitación SOC 2 para impulsar su marca:
Es bueno para la marca.
Cuando una marca muestra sus informes SOC 2, en esencia está anunciando al mundo que cuenta con las prácticas necesarias para garantizar la seguridad continua y proteger la integridad de los datos de sus entornos empresariales.
Consulta: Ejemplos de informes SOC 2.
Acceso a ofertas exclusivas para miembros de SOC
En la actualidad, la seguridad de la información es fundamental. Una certificación de cumplimiento SOC 2 contribuye significativamente a generar confianza, especialmente cuando una empresa elige a sus socios y proveedores para impulsar su crecimiento. En otras palabras, existen cientos de miles de empresas que no harían negocios con otras marcas a menos que estas puedan proporcionar sus informes de cumplimiento SOC 2. Y es comprensible: ¿acaso compartirías los datos de tu empresa con una compañía que no se preocupa por cumplir con las políticas de seguridad de la información?
Ventaja competitiva
Todas las empresas buscan superar a la competencia en estrategia y rendimiento. Cumplir con la normativa SOC puede brindarle la ventaja necesaria para revolucionar el mercado y liderar el sector. Si sus competidores ya cumplen con la normativa, ahora puede competir en igualdad de condiciones con ellos.
Garantía de seguridad
Con la certificación SOC 2, usted garantiza al mundo que su empresa y sus empleados cuentan con la formación y los recursos necesarios para asegurar la integridad de los datos, siguiendo las mejores prácticas recomendadas a nivel mundial para prevenir incidentes de seguridad.
Potencia del marketing
Como empresa que gestiona cientos, si no miles, de integraciones en la nube, su mejor estrategia sería reforzar sus medidas de seguridad para proteger sus datos y los de sus clientes. Mostrar sus informes SOC y el enfoque de sus empleados hacia la seguridad constituye una importante campaña de marketing. Esta estrategia no busca vender su producto o servicio, sino destacar su compromiso con la seguridad.
La capacitación SOC 2 capacita a todos los empleados de su organización para hablar sobre seguridad de la información. Cuando los clientes potenciales ven que los equipos de ventas y desarrollo de negocios promueven la seguridad de la información, comprenden claramente cómo la seguridad forma parte de su cultura. De esta manera, se genera confianza.
¿Qué características definen un buen curso de formación SOC 2?
Un buen programa de capacitación en seguridad siempre será ameno y no impositivo. Desafortunadamente, muchos cursos complican innecesariamente el proceso de capacitación. Esto, a su vez, lo convierte en un simple trámite en lugar de una herramienta para fomentar una cultura centrada en la seguridad.
Es fundamental centrarse en el hecho de que la seguridad es un proceso continuo. La única manera en que una empresa puede proteger su entorno de hackers y atacantes es cuando cada empleado de la organización trabaja para mantener una sólida postura de seguridad.
"Una cadena es tan fuerte como su eslabón más débil."
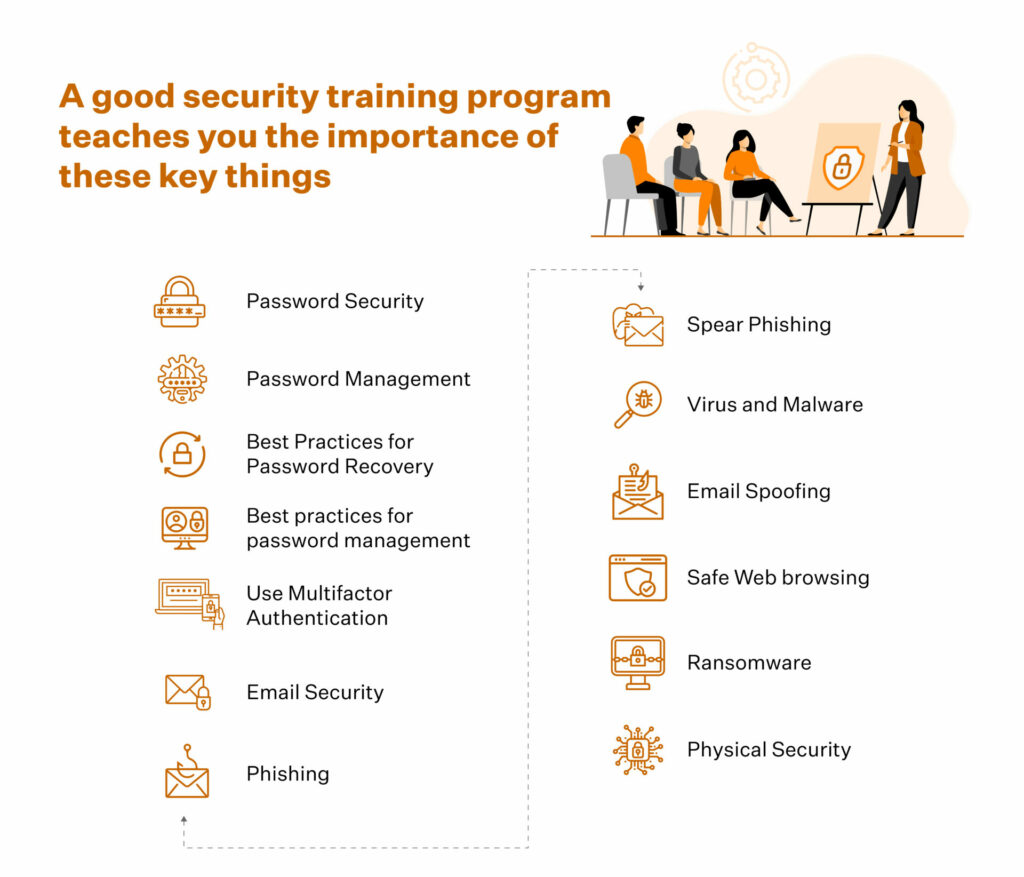
Un buen programa de capacitación en seguridad te enseña la importancia de estos aspectos clave:
Contraseña de Seguridad
Nunca uses la misma contraseña para acceder a más de una cuenta. Usa contraseñas diferentes para cada cuenta. Por ejemplo , la contraseña de tu correo web no debe ser la misma que la de tu almacenamiento en la nube.
Utilice contraseñas largas que no sean fáciles de adivinar. Se recomienda una combinación de letras, símbolos y números.
Consulte también: Requisitos de contraseña SOC 2: Directrices y mejores prácticas de AICPA
Gestión de contraseñas
Nunca anotes tus contraseñas en un archivo físico ni las guardes en tus cuentas de correo electrónico o dispositivos personales. Usa aplicaciones de gestión de contraseñas; estas cifran la información que ingresas y la almacenan de forma segura. De esta manera, evitas revelar información crítica en caso de una brecha de seguridad.
Mejores prácticas para la recuperación de contraseñas
Nunca uses respuestas personales reales a las preguntas sobre tu recuperación, es más fácil obtener información sobre ti de lo que crees.
Mejores prácticas para la gestión de contraseñas
Nunca compartas tus contraseñas con nadie. Nunca las compartas por mensajería instantánea ni por correo electrónico. En cualquier caso, si sospechas que alguien más conoce tu contraseña, infórmalo inmediatamente a tu responsable de relaciones con el cliente.
Utilice la autenticación multifactor
Además de introducir tu contraseña, ten a mano un dispositivo que genere un código de verificación por ordenador o que escanee tu huella dactilar.
seguridad de correo electrónico
- Nunca abras correos electrónicos de direcciones que no conozcas.
- Siempre coloca el cursor sobre un correo electrónico antes de hacer clic. Al hacerlo, podrás ver la dirección web incluso antes de hacer clic. Si durante este proceso descubres que el remitente ha utilizado un acortador de URL como Bitly para ocultar la fuente, marca ese correo como sospechoso e infórmalo a tu equipo.
- Si recibes un correo electrónico que te pide que actualices tu cuenta existente, pero notas que la gramática y la sintaxis no son profesionales, ten cuidado.
Phishing
Los correos de phishing están diseñados para obtener tu nombre de usuario y contraseñas de cuentas seguras como Google Drive, información bancaria, cuentas de AWS/GCP, entre otras. Una vez obtenidas estas credenciales, se utilizan para acceder ilegalmente a tus cuentas empresariales seguras.
Spear Phishing
A diferencia del phishing, que se basa más en un modelo de ataque indiscriminado, el spear phishing es más selectivo. Los hackers investigan a fondo a sus posibles víctimas para comprender sus círculos sociales, entornos empresariales y secretos comerciales, entre otros aspectos. Lo hacen para que creas que te conocen y que el motivo del contacto es legítimo. Una vez que se establece la confianza, obtienen acceso a tus credenciales, preguntas de seguridad y, finalmente, a tus cuentas.
Virus y malware
Los virus y el malware suelen estar incrustados en archivos descargables. Una vez descargados, estos archivos toman el control de tu teclado, monitorizan tu cámara web o tus conversaciones de voz, o envían tus datos de forma remota a servidores ocultos a través de internet.
Si ha recibido un archivo Word o PDF sospechoso que requiere que reduzca la configuración de seguridad antes de poder descargarlo, informe de estos casos de inmediato.
Spoofing de correo electrónico
Esto suele hacerse utilizando una cuenta que imita a la original. Por ejemplo, si el superior de tu jefe o alguien de alto rango te pide con urgencia que envíes información legal sobre tu empresa, tómate un momento para verificar la solicitud antes de responder de inmediato con la información solicitada. Podría tratarse de una suplantación de identidad por correo electrónico.
Navegación web segura
- Actualiza siempre tu navegador
- Nunca descargues archivos de los que no estés seguro.
- Actualiza siempre los plugins de tu navegador (los plugins de Java y Adobe son los que más se ven afectados).
- Asegúrese siempre de que el sitio web que está visitando comience con https:// y tenga un candado en la sección de la URL.
Ransomware
Cuando ciberdelincuentes acceden a tus sistemas, implementan un bot de cifrado que te impide acceder a tus propios archivos. Para acceder a ellos, te pedirán que transfieras dinero a una fuente imposible de rastrear (normalmente bitcoin u otras criptomonedas).
Si realiza copias de seguridad periódicas de sus sistemas en múltiples fuentes, puede descartar la fuente a la que tiene acceso el pirata informático y utilizar sus datos de respaldo para restablecer el funcionamiento de su negocio.
Seguridad Física
La seguridad física es tan importante como la seguridad en la nube . Bloquea siempre tus ordenadores/portátiles cuando te alejes de ellos.
Habilita la configuración que bloquea tus ordenadores cuando no se utilizan durante más de un minuto.
Cuando trabajes en lugares públicos como cafeterías, ten cuidado con las personas que te observan por encima del hombro. Usar una mampara de privacidad en estos lugares ayuda.
Lista de cursos
Estás en camino de cumplir con la norma SOC 2, y una buena plataforma de capacitación en seguridad es fundamental. En Sprinto entendemos esta importancia, por lo que hemos incluido la capacitación SOC 2 en nuestro paquete integral para que nuestros clientes no tengan que invertir horas interminables buscando el mejor programa de seguridad que se ajuste a sus necesidades de negocio y procesos.
Puede contactarnos hoy mismo y descubrir cómo podemos ayudarle. Nuestro trabajo habla por sí solo, así que estaremos encantados de mostrarle un ejemplo de nuestro informe de formación SOC 2 y la eficiencia que hemos ayudado a nuestros clientes a alcanzar gracias a él.
Si desea completar su capacitación en seguridad informática por su cuenta, aquí tiene algunos proveedores que ofrecen cursos de capacitación. Se encuentran entre los mejores de G2 en sus respectivas categorías de servicios.
- Formación en concienciación sobre seguridad de KnowBe4
- caza de hox
- CI de seguridad de la información
- Capacitación en concientización sobre seguridad de MetaCompliance
- Capacitación sobre concientización sobre seguridad de Proofpoint
- seguro
Mejores prácticas de capacitación SOC 2
Puedes hacer muchas cosas para que tu capacitación en SOC 2 sea lo más sólida e inclusiva posible. Pero asegúrate de no perderte en la confusión buscando toda la información posible en internet.
Aquí tienes algunas buenas prácticas para tu programa de formación SOC 2.
Mantenlo simple, tonto.
Las políticas y los procedimientos están repletos de jerga técnica. Y, a menudo, solo se mantienen vigentes durante un breve periodo de tiempo, especialmente las soluciones tecnológicas, que suelen ser reemplazadas por versiones más nuevas y mejores. Hacer que tu equipo (no los técnicos) tenga que volver a aprender y recordar la terminología y sus implicaciones cada vez que se implementa una nueva función puede convertirse en una pesadilla.
Desglosa las políticas y los procedimientos en partes comprensibles, en un lenguaje sencillo, y explica los pasos que tu equipo tendría que seguir para implementarlos.
Aquí tienes un ejemplo de una de las muchas políticas SOC 2 :
Según las directrices vigentes, la dirección está obligada a incluir información específica sobre los incidentes que (1) se produjeron como resultado de un fallo en el diseño o la eficacia operativa de uno o varios controles o (2) que, al producirse, provocaron que la empresa no pudiera cumplir con los compromisos de servicio y los requisitos del sistema.
Lo que significa es:
En cuanto identifiques una brecha de seguridad o una situación que pueda considerarse un incidente, infórmalo a tu superior. Si tu superior no está disponible en ese momento, infórmalo al CTO, al CEO o al Jefe de Seguridad.
Un responsable de seguridad de la información (ISO, por sus siglas en inglés) se asegura de que los incidentes de seguridad notificados se añadan al sistema de gestión de incidentes correspondiente, donde se pueda realizar un seguimiento hasta su resolución.
Tenga en cuenta al auditor.
Al implementar su programa de capacitación SOC 2, recuerde que pronto deberá presentar a un auditor independiente todas las pruebas para demostrar cómo su empresa ha cumplido con los estándares de seguridad durante el proceso de auditoría. El único problema es que los auditores trabajan de manera diferente. Es posible que no acepten la información en el formato que usted la ha presentado.
Presente a sus auditores todos los registros de capacitación en seguridad e información necesarios para su evaluación. Si su equipo ha recibido alguna capacitación especial en seguridad, inclúyala también en la evidencia. Asimismo, puede presentar evidencia de los simulacros de capacitación en seguridad periódicos que realiza internamente y sus resultados en las simulaciones de respuesta a incidentes.
Por lo tanto, demuéstrele a su auditor cómo su programa de capacitación en seguridad va más allá de los requisitos básicos, en lugar de centrarse únicamente en cumplir con la lista. Muéstrele cómo su programa de seguridad se enfoca en construir una cultura de seguridad y cómo esos esfuerzos complementan los requisitos establecidos por SOC 2.
Gamificar la experiencia
Hemos ayudado a empresas a lograr la máxima eficiencia con sus programas de capacitación. Nuestra recomendación: gamifique la experiencia. Gamificar el proceso no lo convierte en una tarea tediosa, sino en algo que sus empleados disfrutarán.
Para hacerlo más interesante, puedes crear una tabla de clasificación que muestre y recompense a los empleados que siempre se esfuerzan por seguir las mejores prácticas de seguridad en su trabajo diario.
Contar con una mascota que proponga juegos, canciones y actividades relacionadas con la seguridad hace que la actividad sea amena y deje una impresión duradera sobre las principales conclusiones del ejercicio.
Recompense a los empleados que se mantienen siempre al día con sus prácticas de seguridad , ya que se esfuerzan conscientemente por mantener seguro el entorno de su empresa, y premiar ese comportamiento contribuye en gran medida a crear y mantener una cultura de "la seguridad ante todo".
El camino hacia la formación SOC 2 y los costes que conlleva
Analicemos los elementos tácticos que implica la capacitación en SOC 2. Hay dos maneras de capacitar con éxito a sus empleados en SOC 2.
- Opta por la opción de hacerlo tú mismo.
- Contratar un consultor/agencia
La ruta del bricolaje
Existen numerosos cursos de capacitación disponibles. Sin embargo, se pierden horas de productividad y grandes oportunidades de negocio. El método de autoaprendizaje es largo y puede llevar al menos de 3 a 4 semanas completar la capacitación. Encontrar una guía que se ajuste a las necesidades de tu negocio e implementarla tras semanas de investigación resulta agotador y requiere mucho tiempo.
Contratar un consultor
Los consultores de seguridad son útiles, ya que diseñan programas a medida para las necesidades de seguridad de su organización, pero suelen ser muy caros. Un consultor o agencia de nivel medio podría cobrarle entre 15 000 y 20 000 dólares por sesión, o hasta 25 dólares por empleado, dependiendo del tamaño del equipo.
El tiempo que les lleva completar la formación SOC 2 es de 1 a 2 semanas.
Reduce tus costes de entrenamiento con Sprinto.
Con Sprinto, obtienes lo mejor de ambos mundos. No solo recibes un programa de capacitación en seguridad diseñado para empresas que utilizan la nube, sin jerga técnica y fácil de entender, sino que además lo obtienes sin costo adicional. El programa de capacitación de Sprinto está incluido en la tarifa de la plataforma.
Además, Sprinto te facilita llevar un registro de tus programas de entrenamiento; cuándo se realizaron y quién los realizó.
Contáctanos hoy mismo para descubrir cómo podemos simplificar al máximo tu proceso de cumplimiento normativo.
Hasta entonces, ¡manténganse a salvo y seguros!

Autor
Vimal Mohan
Vimal es un líder de contenido en Sprinto que simplifica magistralmente el mundo del cumplimiento normativo para el público en general. Cuando no está descifrando complejos requisitos y jerga de cumplimiento, se le puede encontrar en el dojo local de MMA, explorando senderos en bicicleta o haciendo senderismo. Combina sabiduría regulatoria con un espíritu aventurero, desenvolviéndose con soltura en ambos mundos.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más artículos sobre SOC 2
Descripción general del cumplimiento de SOC 2
Preparación y documentación de SOC 2
Auditoría SOC 2 y
Informes
Diferencias y similitudes de SOC 2
Actualizaciones y gestión de SOC 2
Aplicaciones específicas del sector SOC 2
Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


