

TL, DR:
| Los centros de datos SOC 2 demuestran controles efectivos en 5 criterios de servicio de confianza: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad de los datos del cliente. |
| Los centros de datos que no cumplen con la normativa se enfrentan a sanciones legales que superan el millón de dólares por infracción, daños a su reputación por filtraciones de datos que se hacen públicas e interrupciones operativas derivadas de la aplicación de la normativa. |
| La norma SOC 2 Tipo I evalúa el diseño de los controles en un momento dado, mientras que la Tipo II evalúa su eficacia durante un período de 3 a 12 meses. Los requisitos de la norma SOC 2 coinciden con los de las normas ISO 27001 y HIPAA, lo que acelera la preparación para obtener certificaciones adicionales. |
Los datos son fundamentales para cualquier negocio moderno: no solo guían cada una de sus acciones, sino que también constituyen la base de su evolución. A medida que el negocio crece, aumenta el volumen de datos que maneja. Por ello, resulta vital que las empresas protejan y administren este valioso recurso para maximizar la rentabilidad. Una solución que las empresas modernas han encontrado y adoptado en gran medida son los centros de datos.
Si bien los centros de datos son fortalezas, requieren protección constante contra las amenazas de ciberseguridad. Una forma en que los centros de datos pueden brindar mayor protección a sus clientes es obteniendo certificaciones como SOC 2.
Convertirse en un centro de datos SOC 2 (certificado) le permite mantenerse al día con el panorama de amenazas en constante evolución, protegerse contra actividades maliciosas y garantizar la alta seguridad y disponibilidad de sus datos y aplicaciones.
Este artículo explora qué son los centros de datos SOC 2 y los beneficios de cumplir con la normativa SOC 2.
¿Qué son los centros de datos SOC 2?
Los centros de datos SOC 2 son instalaciones que cumplen con los estándares establecidos por el marco de Control de Organizaciones de Servicios (SOC) 2. Esto demuestra que un centro de datos ha implementado y mantenido controles efectivos relacionados con la seguridad, la disponibilidad, la integridad del procesamiento, la confidencialidad y la privacidad de los datos de los clientes.
Nuestra guía completa de cumplimiento de la norma SOC 2 explica cómo las organizaciones, incluidos los centros de datos, pueden cumplir sistemáticamente con los requisitos de seguridad, disponibilidad y confidencialidad.
¿Por qué es crucial que los centros de datos cumplan con la normativa?
Los centros de datos deben cumplir con la normativa, ya que esto ayuda a proteger los datos contra posibles filtraciones. Mejorar la seguridad mediante el cumplimiento de los marcos regulatorios los fortalece frente a la multitud de ciberamenazas que buscan explotar las vulnerabilidades del sistema.
Estas son algunas de las consecuencias que puede esperar si su centro de datos no cumple con un marco como SOC 2:
1. Consecuencias legales
El incumplimiento de las normativas clave puede acarrear multas cuantiosas y consecuencias legales. Las sanciones varían según la gravedad de la infracción y el sector, pudiendo superar en ocasiones el millón de dólares.
Nota: En promedio, las multas impuestas alcanzaron la asombrosa cifra de 145.33 millones de dólares.
Las autoridades reguladoras velan por el cumplimiento de las normas de seguridad, y los centros de datos que no las cumplan pueden sufrir sanciones severas.
2. Daño a la reputación
Warren Buffett afirma: "Se necesitan 20 años para forjar una reputación y cinco minutos para arruinarla".
El impacto de una brecha de ciberseguridad y las sanciones que enfrentan los centros de datos que no cumplen con las normativas son tangibles. Sin embargo, el aspecto menos cuantificable es el daño a la reputación causado por las demandas por incumplimiento.
En esta época, las noticias sobre violaciones legales se difunden rápidamente a través de los canales de medios digitales.
Por lo tanto, el daño a la reputación es un aspecto negativo importante que los centros de datos deberán afrontar debido al incumplimiento normativo. Las filtraciones de datos y los incidentes relacionados con el cumplimiento de las normas son factores que generan rápidamente desconfianza en los clientes y dañan gravemente la reputación del centro de datos.
3. Interrupciones operativas
Los centros de datos consumen mucha energía; requieren un suministro eléctrico constante y fiable. Cualquier corte o fluctuación de energía puede provocar interrupciones operativas, problemas de disponibilidad y dificultades de rendimiento, lo que podría derivar en la pérdida de datos.
Gestionar estos problemas requiere una planificación operativa cuidadosa, una gestión de respaldo adecuada y actividades de mantenimiento frecuentes.
4. Pérdida de datos confidenciales
La exposición de datos se produce cuando información confidencial se filtra inadvertidamente. La exposición de datos es diferente de una violación de seguridad, en la que individuos o grupos no autorizados obtienen intencionadamente datos privados durante un ataque. La exposición suele ser consecuencia de las acciones o la negligencia de una empresa.
La pérdida de datos confidenciales por incumplimiento normativo puede tener graves repercusiones tanto para particulares como para empresas. Puede dar lugar a robo de identidad, fraude financiero y otros problemas para los afectados.
Obtenga la certificación SOC 2 con un presupuesto ajustado. Hable con nuestros expertos.
Requisitos de SOC 2 para centros de datos
Convertirse en un centro de datos compatible con SOC 2 es un objetivo alcanzable, pero primero debe cumplir con los estrictos requisitos de SOC 2. Sin embargo, su cumplimiento con este marco dependerá de qué tan rigurosamente se adhiera a los Criterios de Servicios de Confianza (TSC). Para obtener más detalles sobre cuáles se aplican a su caso, aquí están los 5 TSC que debe seguir:
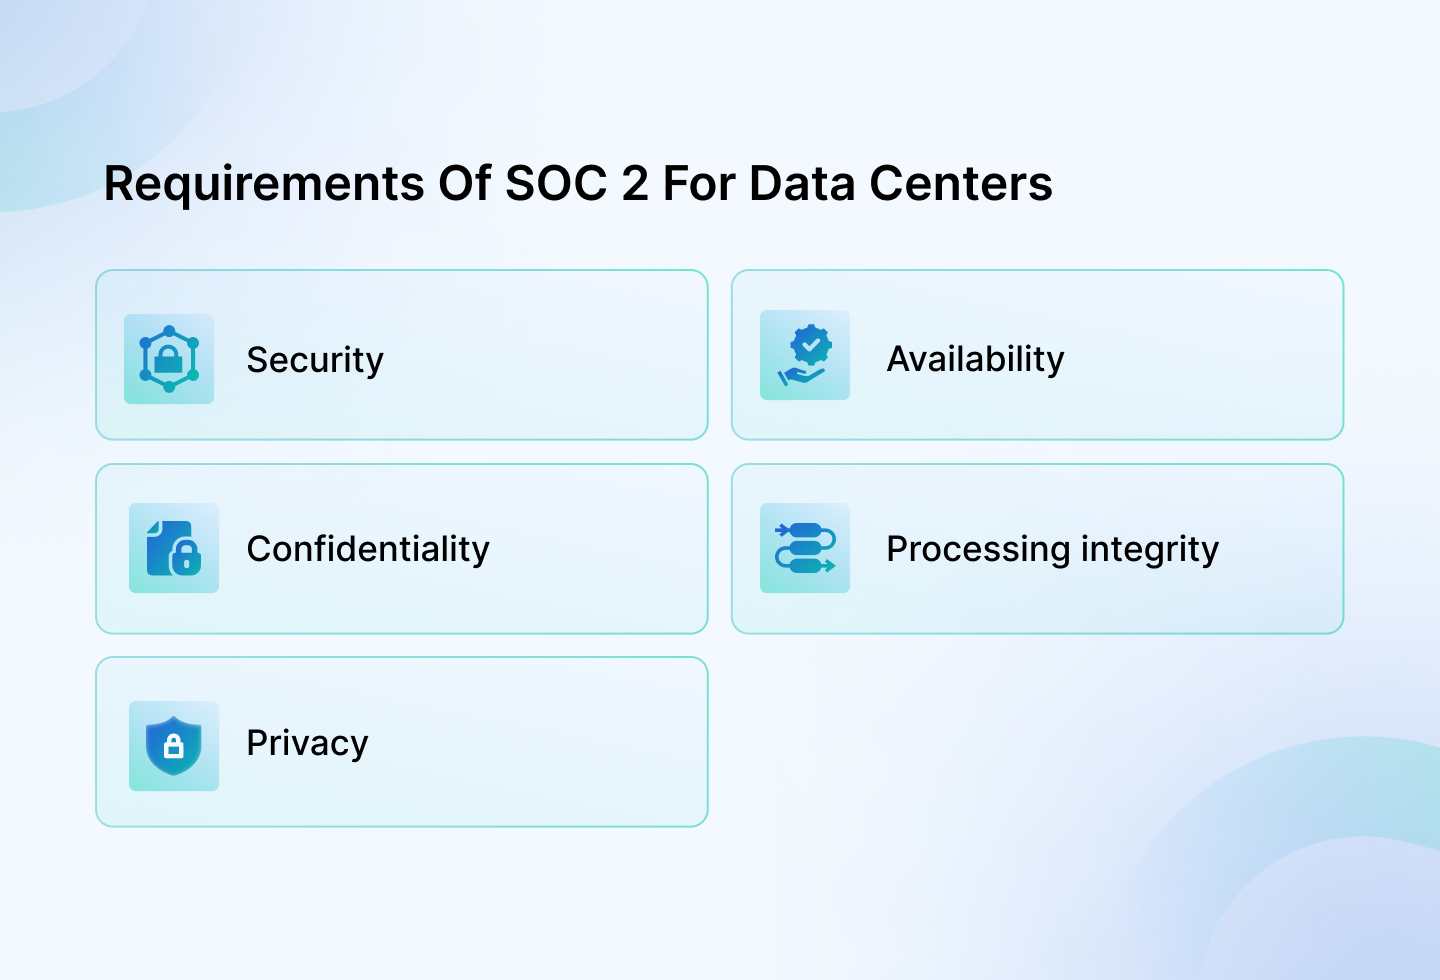
1. Seguridad
El principio de seguridad evalúa el centro de datos, sus sistemas y la información frente al acceso no autorizado. Este principio subraya la importancia de proteger los datos y los sistemas contra la entrada no autorizada.
Para ello, es necesario implementar medidas de control de acceso físico y lógico, así como sistemas de gestión de identidades, de modo que solo las personas autorizadas puedan acceder a los datos.
Además, mejore la seguridad del firewall con reglas de entrada y salida más estrictas. También puede implementar sistemas de detección y recuperación de intrusiones.
2. Disponibilidad
En el sector de los centros de datos, los incidentes de servicio, como las interrupciones, ocurren ocasionalmente. Es algo inherente al negocio: no se puede garantizar un funcionamiento ininterrumpido del sistema.
Para solucionar esto, necesita controles como la monitorización del rendimiento de la red y los procedimientos de recuperación ante desastres. Esto ayuda a garantizar que sus sistemas puedan recuperarse rápidamente de cualquier problema.
Estos criterios también analizan cómo su empresa gestiona los incidentes de seguridad. Contar con políticas de respaldo, recuperación de datos y continuidad del negocio es fundamental para cumplir con los criterios de disponibilidad del servicio de confianza SOC 2.
3. Confidencialidad
Para una empresa de centros de datos, el manejo de datos de usuarios es algo natural, pero es fundamental manejarlos con cuidado.
La privacidad es un ámbito donde la confidencialidad resulta fundamental; se utiliza específicamente para proteger tus datos vitales de miradas indiscretas. Para mantener la máxima confidencialidad, solo unos pocos empleados y usuarios limitados deberían tener acceso a los datos, estos deberían almacenarse en servidores privados y su uso debería ser supervisado.
Existen dos criterios específicos para la confidencialidad:
- C1.1: Establecer protocolos para salvaguardar la confidencialidad de la información en caso de destrucción.
- C1.2: Cree políticas que le permitan deshacerse de dicha información personal de forma segura y legal cuando ya no sea necesaria.
4. Integridad del procesamiento
La integridad del procesamiento ayuda a garantizar que el procesamiento de sus datos sea preciso y completo.
Este principio verifica si sus datos en la nube se gestionan de forma precisa, fiable y puntual. También examina si sus sistemas están funcionando según lo previsto.
Puedes utilizar procedimientos de control de calidad para supervisar cómo se procesan tus datos y así mantener todo bajo control.
5. Privacidad
He aquí un dato interesante: por cada dólar que invierta en privacidad de datos, su organización obtendrá mejoras por valor de 2.70 dólares en prevención de pérdida de datos, agilidad, mitigación de riesgos y fidelización de clientes.
Este criterio de servicio de confianza (TSC) se centra en proteger la información de identificación personal (PII) contra filtraciones y accesos no autorizados. Para ello, establece estrictos controles de acceso, utiliza la autenticación de dos factores y cifra los datos confidenciales.
Automatice el cumplimiento de SOC 2 sin esfuerzo
SOC 2 Tipo I vs Tipo II: ¿Cuál necesita su centro de datos?
Un informe SOC 2 Tipo I evalúa si los controles del centro de datos están diseñados adecuadamente en un momento específico. Puede resultar útil cuando un centro de datos necesita ofrecer garantías tempranas a los clientes, respaldar una revisión de adquisiciones o demostrar que se han definido los controles básicos antes de que comience un período de auditoría más extenso.
Un informe SOC 2 Tipo II evalúa si dichos controles funcionaron eficazmente durante un período de tiempo, generalmente de tres a doce meses. Para los centros de datos, el Tipo II suele ser más convincente, ya que a los clientes les importa la disponibilidad continua, la seguridad física, las medidas de protección ambiental, la gestión de cambios, la respuesta a incidentes y el rendimiento del control de acceso a lo largo del tiempo.
Una estrategia práctica consiste en utilizar el Tipo I para evaluar la preparación o la confianza inicial del cliente, y luego pasar al Tipo II una vez que el monitoreo, la recopilación de evidencia y la responsabilidad de los controles estén consolidados. Si los clientes empresariales solicitan pruebas de que los controles funcionan de forma continua, el Tipo II generalmente tendrá mayor peso que un informe puntual.
Amenazas comunes que hacen que el cumplimiento de la norma SOC 2 sea esencial para los centros de datos.
Los centros de datos se enfrentan a riesgos que pueden afectar tanto a la seguridad como a la disponibilidad. La certificación SOC 2 ayuda a organizar los controles en torno a estos riesgos para que los clientes puedan evaluar si las instalaciones cuentan con medidas de seguridad suficientes.
Las amenazas más comunes incluyen:
- acceso físico no autorizado a salas de servidores, jaulas, bastidores o áreas operativas restringidas
- fallas de energía, refrigeración, red o ambientales que afectan la disponibilidad del servicio
- Controles de acceso, monitoreo o cambios mal configurados en la infraestructura y en los entornos de los clientes.
- amenazas internas que involucran a usuarios privilegiados, contratistas o equipos de mantenimiento de terceros
- Evidencia incompleta de respuesta a incidentes, respaldo o recuperación ante desastres durante las revisiones de clientes
- fallas de proveedores o subcontratistas que afectan las operaciones o el soporte de las instalaciones
Estas amenazas se corresponden más directamente con los Criterios de Servicios de Confianza en Seguridad, Disponibilidad y Confidencialidad, que suelen ser las categorías más relevantes para los informes SOC 2 de los centros de datos.
¿Cómo pueden los centros de datos cumplir con la normativa SOC 2?
Si como centro de datos está pensando en obtener la certificación SOC 2 en cualquiera de los criterios de servicio de confianza, debe implementar algunos pasos previos.
Aquí tienes algunos pasos útiles que te ayudarán a lograrlo:

1. Preparación y alcance
La preparación implica tareas como la creación de políticas, la documentación de procedimientos y el establecimiento de nuevos procesos. Contar con cierta experiencia en marcos de seguridad similares puede facilitar la implementación de SOC 2.
El alcance de SOC 2 se centra en definir los parámetros para evaluar la eficacia de los controles durante la auditoría. Aclara qué controles y sistemas del proveedor de servicios se evaluarán para garantizar la protección de los datos del cliente.
En el siguiente paso, hablaremos sobre qué controles SOC 2 le corresponden .
2. Elija qué TSC le corresponden
En un centro de datos, solo dos conjuntos de controles de seguridad SOC 2 tienen implicaciones para los contenedores y la nube. El primer conjunto se refiere al control de acceso lógico y físico, mientras que el segundo se centra en las operaciones del sistema.
Familia de sistemas de control de acceso lógico y físico:
El control de acceso se divide en dos tipos: físico y lógico. El control de acceso físico restringe la entrada a lugares como campus, edificios, aulas y equipos informáticos físicos.
Por otro lado, el control de acceso lógico regula las conexiones a redes informáticas, archivos del sistema y datos.
Esta familia incluye seis controles relevantes para entornos de contenedores y en la nube:
| CC6.1 | Asegúrese de que existan herramientas para protegerse contra eventos de seguridad. |
| CC6.2 | Detectar y bloquear los intentos de acceso no autorizados |
| CC6.3 | Impedir los intentos de eludir los mecanismos de control de acceso. |
| CC6.6 | Detectar conexiones de red no autorizadas mediante herramientas de monitorización de redes. |
| CC6.7 | Gestiona de forma segura los datos confidenciales (por ejemplo, contraseñas). |
| CC6.8 | Detectar y prevenir la instalación de software malicioso. |
Familia de control de operaciones del sistema:
SOC 2 se refiere a un conjunto de criterios o controles relacionados con el funcionamiento y la gestión de los sistemas de una organización de servicios. Estos controles se centran en garantizar que los sistemas se supervisen, mantengan y controlen eficazmente para cumplir con los objetivos y compromisos de la organización con sus clientes.
En esta familia, hay dos controles que seguir:
| CC7.2 | Detectar anomalías que indiquen eventos de seguridad mediante la recopilación y el análisis de registros de datos. |
| CC7.3 | Evaluar los eventos de seguridad para comprender su impacto correlacionando diversas fuentes de datos. |
El Sprinto competitiva
En lugar de invertir tiempo y esfuerzo en implementar y supervisar los controles manualmente, es mucho más inteligente invertir en una plataforma de automatización de cumplimiento como Sprinto.
Con SprintoLos controles de los TSC están automatizados, lo que le ahorra trabajo tedioso. Puede etiquetar fácilmente sus activos de datos y establecer criterios de seguridad para cada uno.
Por ejemplo, puede excluir ciertos activos de datos del proceso de auditoría, lo que facilita enormemente la gestión del cumplimiento normativo.
3. Realizar una evaluación de preparación SOC 2
Una evaluación de preparación realizada por un auditor independiente determina el grado de preparación de su empresa de centros de datos para una auditoría SOC 2 exitosa. Le ayuda a comprender si sus controles actuales son suficientes para la auditoría. El formato de una evaluación de preparación SOC 2 es bastante estándar: un análisis de los controles, el muestreo de evidencias y un informe de brechas que relaciona cada deficiencia con el criterio de servicios de confianza que debilita.
Esto es para lo que te ayuda una evaluación de preparación:
- Evaluación de la preparación de su empresa para una auditoría SOC 2
- Evaluar si sus controles existentes demuestran cumplimiento
- Identificar y abordar cualquier deficiencia en sus controles
- Crear un plan para corregir esas deficiencias y asegurar que se resuelvan.
- Revisar si el alcance de su auditoría se alinea con los controles.
- Examinando sus documentos y pruebas
- Obtener información sobre su postura de seguridad general
- Comunicar observaciones y sugerencias al liderazgo de su organización.
El Sprinto competitiva
Con SprintoPuedes acceder a un panel que muestra tu porcentaje de preparación para la auditoría SOC 2, junto con un desglose de los controles aprobados o reprobados, los resultados de los análisis críticos y las actividades de prueba pendientes. También proporciona una descripción general de las responsabilidades a nivel de la entidad.
Ingresar su cumplimiento SOC 2 con Sprinto Significa estar completamente preparado. Su interfaz intuitiva facilita la recopilación de pruebas, el mapeo de controles y la documentación, haciéndolos accesibles con tan solo un clic.
4. Corregir las deficiencias identificadas
Tras identificar las deficiencias detectadas en la evaluación de preparación, el siguiente paso es diseñar un plan para subsanarlas. Esto contribuirá a mitigar la situación y fortalecer sus defensas, especialmente en zonas con riesgo de ataques maliciosos u otros problemas de seguridad.
Crear un plan de remediación sólido como una roca le permite abordar cualquier deficiencia y garantizar la seguridad e integridad de sus operaciones.
Cumpla con la normativa SOC 2 fácilmente.
5. Realizar una auditoría interna
Tras establecer un sistema compatible con SOC 2 y corregir las deficiencias, es necesario realizar una auditoría interna. Esta auditoría garantiza que los controles de acceso y cumplimiento estén implementados, prevengan el acceso no autorizado y se mantengan vigentes a largo plazo. La mayoría de los auditores internos realizan pruebas con una lista de verificación estructurada de cumplimiento de SOC 2, de modo que cada control de criterios comunes se aplique una vez por ciclo, en lugar de detectarse únicamente cuando el auditor externo lo señala.
El Sprinto competitiva
Sprinto Ofrece una auditoría interna continua de sus controles SOC 2 y proporciona actualizaciones en tiempo real sobre el estado de las verificaciones a sus principales partes interesadas. Esto significa que solo necesita dedicar unas pocas horas a la semana para que su organización esté preparada para las auditorías.
Si encuentra algún desafío, SprintoLos expertos internos en cumplimiento normativo de la empresa están a solo una llamada de distancia para ayudarle.
6. Prepárate para la auditoría externa y obtén la certificación.
Para prepararse para la auditoría externa y obtener la certificación, primero debe buscar una empresa auditora de buena reputación con experiencia trabajando con organizaciones como la suya. Nuestra guía sobre cómo prepararse para la auditoría SOC 2 abarca la lista de verificación previa a la auditoría que los centros de datos suelen seguir antes de que comience la auditoría, desde la definición del alcance de los CUEC incluidos hasta la preparación de la sala de evidencias. Consulte las reseñas en diferentes fuentes y solicite información sobre precios.
- Programa una fecha para realizar la prueba.
- Solicite una lista de evidencia para sus controles.
- Pruebe los procesos, documéntelos y aborde cualquier problema que surja.
- Crear y entregar el informe final
El Sprinto competitiva
Con Sprinto, puede acceder a una red de auditores experimentados adaptados a sus necesidades específicas. Una vez completada la auditoría SOC 2 Tipo 1, puede mostrar públicamente los resultados utilizando SprintoFunción del Centro de Confianza.
El Sprinto Trust Center ofrece un portal personalizado y adaptable donde puede mostrar fácilmente políticas de gobernanza, documentos, informes y certificaciones para que los clientes los consulten.
¿Cuánto tiempo se tarda en cumplir con la normativa?
El tiempo necesario para cumplir con los requisitos varía mucho. Todo el proceso puede durar desde unos meses hasta un año, desde la planificación del informe hasta la realización de una auditoría SOC 2.
Sin embargo, también depende de la disposición y la cooperación de su proveedor de centro de datos para proporcionar la información necesaria.
Por lo general, las reuniones de auditoría propiamente dichas pueden concluir en una semana, abarcando todos los aspectos necesarios. Sin embargo, el cronograma general puede variar según la magnitud de la auditoría y la disponibilidad de su equipo para reunirse con los auditores durante esa misma semana.
Extra: Aquí tienes una lista de verificación de cumplimiento de SOC 2.
Descarga tu lista de verificación de cumplimiento SOC 2
¿Cuánto cuesta obtener la certificación SOC 2?
El costo de convertir un centro de datos en un centro de datos compatible con SOC 2 depende de muchos factores. Sin embargo, el costo promedio oscila entre $7500 y $50000. A continuación, se presentan algunos factores que influyen en el costo de la certificación SOC 2.
- Tamaño de su organización
- La complejidad de sus operaciones
- Madurez de sus controles de seguridad
- Número de criterios de servicio de confianza incluidos en el ámbito de aplicación
- Ya sea que elija un informe de tipo 1 o de tipo 2
- Coste del auditor elegido
Otros costes de la certificación SOC 2
| La formación del personal | $ 25 por usuario |
| Herramientas de seguridad | $6000 a $25000 USD |
| Evaluación de preparación | $10000 |
El coste de tu cumplimiento con la normativa SOC 2, revelado en minutos. Calcula ahora.
Beneficios de contar con un centro de datos que cumpla con la norma SOC 2.
Las ventajas de ser un centro de datos SOC 2 superan con creces la inversión inicial. Al superar la auditoría y obtener la certificación, podrá demostrar que ofrece un servicio totalmente seguro y el máximo nivel de seguridad.
- Para una empresa de centros de datos, contar con la certificación SOC 2 demuestra que se dispone de una sólida base de evidencia y que se han tomado todas las medidas necesarias para prevenir una violación de datos.
- Con tanto en juego, un Certificación SOC 2 Sin duda, esto le dará a su centro de datos una ventaja competitiva y aumentará el atractivo para los clientes potenciales.
- Por lo general, los requisitos y controles de SOC 2 se integran con marcos normativos como ISO 27001 y HIPAA. Por lo tanto, cumplir con SOC 2 puede acelerar sus esfuerzos generales de cumplimiento.
- Un informe SOC 2 le proporcionará información crucial sobre seguridad. Además, tendrá mayor visibilidad de los controles internos de su sistema, la gestión de proveedores, etc.
- La certificación SOC 2 le ayudará a reducir costes y evitar costosas brechas de seguridad. Esto se debe a que una sola filtración de datos puede suponer un retroceso de muchos años.
Para los centros de datos, la certificación SOC 2 es valiosa porque ofrece a los clientes garantías sin exigir que el proveedor revele todos los detalles operativos confidenciales.
Los clientes necesitan saber si el acceso físico, las medidas de protección ambiental, los controles de disponibilidad, la monitorización, la respuesta a incidentes y los procesos de gestión de cambios funcionan correctamente. Pero no necesitan acceso ilimitado a los registros sin procesar, los manuales de operaciones de las instalaciones, los diagramas de red internos ni a todos los documentos operativos.
Un informe SOC 2 crea un punto intermedio práctico: garantía independiente, informes estandarizados y visibilidad controlada. Ayuda a los centros de datos a comunicar confianza sin exponer en exceso detalles operativos confidenciales.
Cómo Sprinto ¿Puede su centro de datos cumplir con la normativa SOC 2?
Convertir un centro de datos en un centro SOC 2 manualmente puede ser una tarea ardua, ya que consume un tiempo que podrías dedicar al crecimiento de tu negocio.
¿Y si existiera una solución sencilla para realizar todas esas tareas tediosas? Pues bien, existe.
Con SprintoYa no tendrá que preocuparse por el tedioso trabajo de cumplimiento normativo. Nuestra función de monitoreo continuo garantiza que su cumplimiento se mantenga a la vanguardia en todo momento. Olvídese de las largas confirmaciones de políticas o de verificar manualmente si los controles superan o no las pruebas.
Sprinto Centraliza toda la información en un único panel de control, lo que permite un seguimiento centralizado de las acciones, la gestión de procesos y la resolución de problemas. Tus equipos de seguridad reciben alertas cuando los controles están a punto de fallar, lo que te permite actuar antes de que surja el problema.
¿Listo para dar el primer paso? Habla hoy mismo con nuestros expertos.
Preguntas frecuentes

Autor
Meeba Gracy
Meeba, especialista en ciberseguridad certificada por ISC2, se dedica con pasión a descifrar y ofrecer contenido relevante sobre cumplimiento normativo y temas complejos de seguridad digital. Experta en transformar conceptos complejos en ideas accesibles, está comprometida con el aprendizaje de sus lectores. En su tiempo libre, disfruta leyendo las últimas novelas de suspense o explorando nuevos rincones de la ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.

Explora más artículos sobre SOC 2
Descripción general del cumplimiento de SOC 2
Preparación y documentación de SOC 2
Auditoría SOC 2 y
Informes
Diferencias y similitudes de SOC 2
Actualizaciones y gestión de SOC 2
Aplicaciones específicas del sector SOC 2
Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.