

En la actualidad, la seguridad de los datos es un factor clave de venta. Los clientes y potenciales clientes quieren saber que sus datos están seguros y que las empresas con las que contratan cuentan con las medidas necesarias para garantizarlo. Por ello, las empresas suelen tener la responsabilidad de demostrar la eficacia de sus controles de seguridad.
Un informe SOC 2 no solo es una valiosa fuente de información sobre cómo una empresa protege sus datos e información confidenciales, sino que también puede ayudar a clientes potenciales y actuales a comprender la solidez de sus medidas y su postura de seguridad.
Aquí tienes un resumen rápido sobre quién necesita un informe SOC 2, qué buscarán tus clientes en él y por qué lo necesitas.
| TL; DR |
| Informe SOC 2: El informe SOC 2 describe exhaustivamente su auditoría y da fe de la solidez de sus prácticas de seguridad de la información. |
| Contenido del informe SOC 2: Declaración de la Dirección, Informe del Auditor de Servicios Independiente, Descripción del Sistema, Criterios de Servicios de Confianza Aplicables, Controles Relacionados, Pruebas de Controles, Resultados de las Pruebas y Otra información proporcionada por la Dirección. |
| Coste de preparación del informe SOC 2: Los costes de preparación del informe dependen del tamaño de su organización, la complejidad de las operaciones y el tipo de auditor elegido. |
¿Qué es un informe SOC 2?
Un informe SOC 2 es un análisis realizado por un auditor acreditado por el AICPA sobre los controles operativos internos de una organización de servicios y su eficacia según los requisitos de SOC 2 en materia de seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Contribuye a generar confianza entre clientes y socios comerciales respecto al manejo de datos sensibles en cumplimiento con el estándar SOC 2.
¿Por qué las empresas necesitan un informe SOC 2?
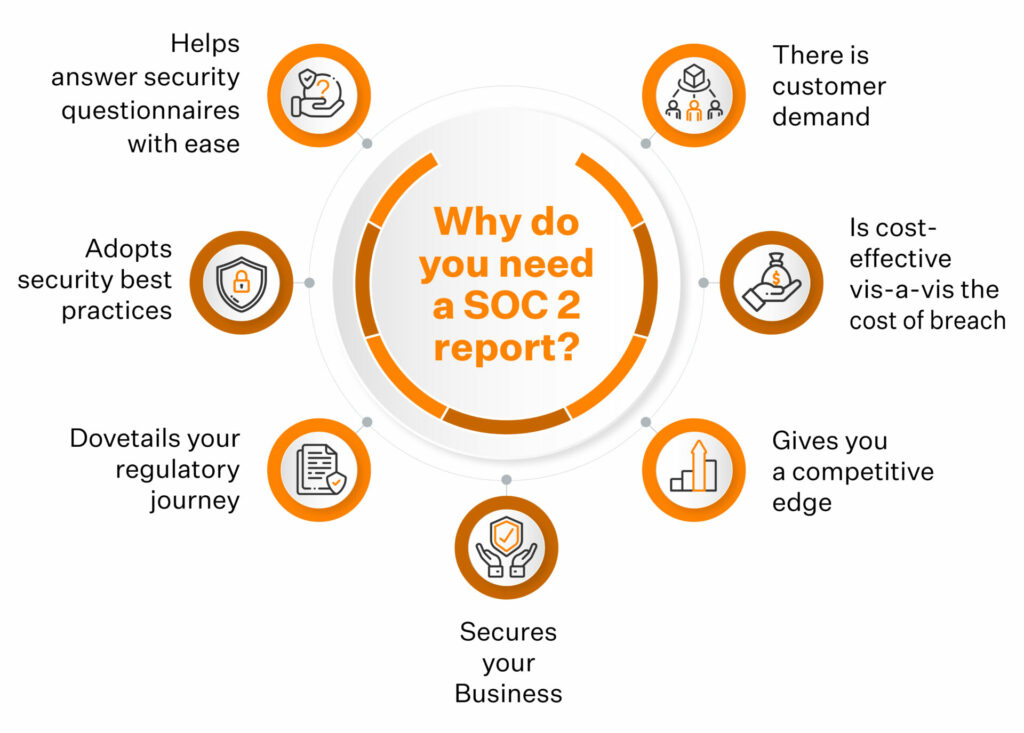
Los informes SOC 2 contribuyen a generar confianza en sus clientes, fortalecer su postura de seguridad, adoptar las mejores prácticas de seguridad e impulsar el crecimiento organizacional. Sirven como testimonio de confianza para sus proveedores y aumentan la confianza de las partes interesadas.
Estas son las 9 razones por las que las organizaciones deberían tener un informe SOC 2:
¿Quién necesita un informe SOC 2?
Las organizaciones de servicios que almacenan, procesan o transmiten datos confidenciales de clientes o que gestionan funciones críticas para ellos necesitan un informe SOC 2. Este informe es fundamental para fomentar la confianza del cliente y garantizar la integridad de los servicios.
Por ejemplo, las siguientes organizaciones de servicios deben obtener un informe SOC 2:
1. Proveedores de servicios en la nube
Los proveedores de servicios en la nube son organizaciones externas que proporcionan infraestructura (IaaS), plataforma (PaaS) o software como servicio (SaaS) a las empresas. Estos proveedores facilitan el acceso a recursos informáticos para la gestión de datos, la seguridad, el análisis, etc. Por ello, deben garantizar al cliente la seguridad de los datos almacenados, y es precisamente ahí donde un informe SOC 2 desempeña un papel fundamental.
2. Proveedores de servicios de salud
Los proveedores de servicios sanitarios, como las empresas de facturación médica que manejan información médica confidencial, están obligados a presentar un informe SOC 2 a hospitales, compañías de seguros, etc. El informe SOC 2 sirve como garantía de la implementación de medidas de seguridad para proteger la privacidad y la confidencialidad de los datos de los pacientes.
3. Procesadores de pago
Los procesadores de pagos que manejan datos confidenciales de titulares de tarjetas para diversos servicios relacionados con pagos deben obtener un informe de cumplimiento SOC 2. Este informe certifica que se han implementado las herramientas y prácticas necesarias para proteger los datos de cuentas bancarias, números de tarjetas de crédito y otra información crítica y vulnerable similar.
4. Proveedores de servicios gestionados
Los proveedores de servicios gestionados (MSP) ofrecen soluciones remotas para administrar las necesidades informáticas de sus clientes, como la gestión de redes, las copias de seguridad de datos, la infraestructura y la seguridad, entre otras. Una cantidad significativa de datos confidenciales del cliente está expuesta al MSP, por lo que un informe SOC 2 es esencial para confirmar la eficacia de los controles implementados para salvaguardar la información.
5. Otras organizaciones que manejan datos confidenciales
Otras organizaciones, como centros de datos, contratistas gubernamentales e instituciones financieras que manejan datos críticos, deben obtener la certificación SOC 2 para demostrar que priorizan la seguridad y el cumplimiento normativo de los datos. Estos proveedores de servicios también cuentan con una ventaja competitiva que les permite diferenciarse de sus competidores.
Sprinto Automatiza el cumplimiento de SOC 2 para todas estas organizaciones y les permite superar fácilmente la auditoría SOC 2. La plataforma le ayuda a crear un sistema de controles totalmente integrado y a ejecutar comprobaciones automatizadas para garantizar el cumplimiento continuo. Leer más Cómo Phyllo simplificó la complejidad del cumplimiento normativo. con Sprinto.
Obtenga nuestra guía práctica SOC 2 Guía;
Suyo sin costo alguno

Informes SOC 2 Tipo 1 vs. Tipo 2: qué abarca cada uno.
Existen dos tipos de informes SOC 2, según la profundidad de la evaluación y el período de seguimiento: Tipo 1 y Tipo 2. Un informe de Tipo 1 evalúa la eficacia de los controles y el cumplimiento de SOC 2 en un momento dado. Un informe de Tipo 2, por otro lado, evalúa el cumplimiento y los controles durante un período de evaluación.
El informe SOC 2 Tipo 1 revisa el diseño de los controles internos de una organización según los requisitos de SOC 2 en un momento dado. Es como una instantánea del diseño de los controles internos. Por lo tanto, en ese sentido, no es muy exhaustivo y su obtención requiere menos tiempo ( en comparación con el informe SOC 2 Tipo 2 ).
Un informe SOC 2 Tipo 2 es una evaluación realizada por un auditor independiente sobre el diseño y la eficacia operativa de los controles internos de una organización durante un período definido (de 3 a 12 meses). A diferencia de un informe Tipo 1, que solo ofrece una visión puntual, un informe Tipo 2 proporciona evidencia de que los controles funcionan de manera consistente según lo previsto, lo que lo hace más completo y genera mayor confianza entre clientes y socios.

Infórmese también sobre la diferencia entre el cumplimiento de la norma SOC 2 y la norma ISO 27001 , si tiene previsto obtener la certificación ISO.
¿Cómo garantiza el cumplimiento de la norma SOC 2 la seguridad de los datos?
El cumplimiento de la norma SOC 2 es, en esencia, un sello de aprobación que certifica la eficacia con la que una empresa protege sus datos. Esta garantía se obtiene tras auditorías exhaustivas que analizan minuciosamente cada aspecto del manejo de datos para asegurar que se realice de forma responsable.
SOC 2 exige el establecimiento de políticas y procedimientos de seguridad integrales. Estas políticas definen cómo se deben manejar, acceder y proteger los datos a lo largo de su ciclo de vida.
Además, SOC 2 exige la monitorización continua de sistemas y redes para detectar rápidamente posibles incidentes o anomalías de seguridad. Se mantienen registros y pistas de auditoría para rastrear el acceso a datos confidenciales y facilitar las investigaciones forenses en caso de que se produzcan brechas de seguridad.
Para obtener más información, tenemos una lista de verificación de autoevaluación SOC 2 a su disposición:
Descarga tu lista de verificación de autoevaluación SOC 2
Qué incluye un informe SOC 2: las cinco secciones
Además de la información general sobre las organizaciones auditadas, los informes SOC 2 son solicitados para obtener la opinión del auditor sobre su evaluación independiente de los controles de la organización. También incluyen una descripción de las pruebas realizadas y recomendaciones para mejorar los protocolos de seguridad de datos cuando sea necesario. Debe seleccionar un contador público certificado (firma o persona) acreditado por el AICPA para realizar su auditoría.
Los informes SOC 2 pueden ocupar muchas páginas e incluir las siguientes secciones:

Sección 1: Declaración de la dirección
Esta sección resume los servicios, productos, aplicaciones, estructuras, sistemas y controles de seguridad de la organización, y es redactada por la propia organización auditada. La dirección reconoce que la información proporcionada es precisa y pertinente.
Sección 2: Informe del auditor independiente del servicio
Esta sección incluye la muy solicitada opinión del auditor sobre la postura de ciberseguridad de la organización ; sin embargo, no ofrece más detalles al respecto.
La opinión de un auditor se divide en cuatro tipos:
Sin cualificaciones: ¡lo has aprobado con matrícula de honor!
La opinión sin reservas del auditor indica que no se encontraron problemas durante la auditoría. Todos los controles evaluados fueron diseñados adecuadamente ( informe Soc 2 Tipo 1 ) y funcionaron eficazmente (informe Tipo 2).
Calificado – Casi, pero no del todo
Esto significa que algunas áreas necesitan atención. ¿Qué es lo peor de un informe cualificado? Depende de los controles que hayan fallado y de cómo afecten a los usuarios del informe.
Adverso: has fallado
Una opinión desfavorable significa que la organización incumplió sustancialmente uno o más estándares, y que sus controles y sistemas no son fiables.
Descargo de responsabilidad sobre opiniones: ¡No se admiten comentarios!
En realidad, esto no es una opinión. Básicamente, el auditor independiente no pudo formarse una opinión con la información proporcionada. Esto ocurre cuando los auditores no tienen acceso a la información necesaria o no pueden completarla de forma imparcial.
Sección 3: Descripción del sistema
Esta sección del informe de auditoría es de lectura obligatoria y describe el/los sistema(s), el alcance y los requisitos, los componentes, los controles y otra información del sistema. Las actividades de control (políticas y procedimientos) se detallan en esta sección junto con los sistemas de información y comunicación, el monitoreo y las evaluaciones de riesgos.
Sección 4: Criterios aplicables a los servicios de confianza y controles relacionados, pruebas de controles y resultados de las pruebas.
Esta sección resume todas las pruebas realizadas durante la auditoría y sus resultados, lo que la convierte en una parte fundamental del informe. Además, ofrece información relevante sobre la opinión del auditor descrita en la sección 2.
Los criterios de servicio de confianza de SOC 2, anteriormente conocidos como principios de servicio de confianza , comprenden seguridad, disponibilidad, confidencialidad, privacidad e integridad del procesamiento. Las tres primeras secciones de los informes SOC 2 Tipo 1 y SOC 2 Tipo 2 son similares, pero esta sección difiere significativamente.
El informe de tipo 1 incluye una lista de todos los controles evaluados durante el período. El informe de tipo 2 también presenta las pruebas del auditor y sus resultados para cada control. En el caso del informe de tipo 2, esta sección resalta las excepciones o desviaciones detectadas por el auditor externo.
Además de los Principios de Servicio de Confianza, la infraestructura, el software, el personal, los datos y los procedimientos de la organización también son auditados.

Sección 5: Otra información proporcionada por la Dirección
Esta sección es opcional. Incluye la respuesta de la gerencia a las variaciones señaladas por el auditor en la sección anterior. La gerencia proporciona más contexto e información sobre las excepciones, indicando los motivos de las desviaciones y proponiendo medidas para evitar que se repitan.
¿Cuánto tiempo se tarda en preparar un informe SOC 2?
El tiempo necesario para obtener su informe SOC 2 depende de varios factores: el tipo de informe, el procedimiento para obtenerlo y la complejidad de sus procesos de negocio. Si decide hacerlo usted mismo o contratar a un consultor externo, deberá reservar entre 3 y 6 meses solo para la preparación de la auditoría.
A esto se suma el período de seguimiento de auditoría de 3 a 12 meses para SOC 2 Tipo 2, ¡y el tiempo mínimo para obtener un informe SOC 2 es de aproximadamente seis meses! Y eso es una estimación optimista. El Tipo 1 requiere menos tiempo en comparación.
Lea también: Guía para la certificación SOC 2 Tipo 2
Cuando trabajas con plataformas de automatización de cumplimiento como SprintoPuede reducir drásticamente el período de auditoría y el tiempo para obtener un informe. Nuestros clientes se preparan para la auditoría en semanas y pueden acelerar el proceso de certificación gracias a flujos de trabajo optimizados. Lea cómo Ripl alcanzó la preparación para la auditoría. En 25 días y completó la auditoría en 14 días después de pasar a la certificación SOC 2.
Esto es lo que Dassana tiene que decir sobre obtener SOC 2 Tipo 2 con Sprinto:
¿Cuánto cuesta la preparación del informe SOC 2?
Los costos de preparación del informe dependen del tamaño de su organización, la complejidad de sus operaciones y el tipo de auditor seleccionado. Además de las evaluaciones de preparación (opcionales) y otros gastos generales, un informe SOC 2 puede costar entre $20 000 y $50 000. Cabe recalcar que estas son solo estimaciones aproximadas.
Automatizar su cumplimiento con Sprinto Puede reducir considerablemente sus costos. La plataforma le ayuda a abordar múltiples aspectos, como plantillas de políticas predefinidas, capacitación en concientización sobre seguridad y tareas de cumplimiento automatizadas, como la recopilación de evidencia y las verificaciones de control, sin costos adicionales. ¿Desea obtener más información? Habla con nuestros expertos.
Beneficios de obtener un informe SOC 2
Un informe SOC 2 ayuda a gestionar mejor los riesgos, fortalecer la imagen de marca, crear una cultura de seguridad y prepararse rápidamente para otros marcos de trabajo. Todas las organizaciones obtienen beneficios a largo plazo gracias a un informe SOC 2.
Veamos algunos de estos beneficios:
Informes SOC 2 y gestión de riesgos
Una auditoría SOC 2 requiere una evaluación rigurosa del entorno de control, incluyendo la gravedad, el impacto y la probabilidad de cada riesgo para los activos de información. Esto se realiza para analizar las brechas y crear un plan de mitigación táctico. El proceso contribuye a inculcar prácticas efectivas de gestión de riesgos e integrarlas en la cultura organizacional.
Los informes SOC 2 representan una ventaja en ventas y adquisiciones.
Mostrar un informe SOC 2 en el sitio web de su empresa puede demostrar su compromiso con la seguridad de los datos y mejorar la imagen pública. Puede acortar el ciclo de ventas, ya que el informe sirve como prueba tangible de un entorno seguro y genera credibilidad rápidamente, lo que le da una ventaja sobre la competencia.
¿Quieres compartir tu informe SOC 2 con tus clientes? Puedes crear un perfil público o privado con Sprintocentro de confianza para comunicar en tiempo real su estado de cumplimiento y su postura de seguridad.
Cómo un informe SOC 2 fortalece la postura de seguridad
La aplicación sistemática de controles como el cifrado de datos, las políticas de gestión de acceso y la gestión de riesgos de terceros, entre otros, constituye un proceso de mejora continua. Además, el monitoreo constante de las desviaciones en el cumplimiento garantiza que la organización cumpla con los requisitos normativos. Estas prácticas de seguridad rigurosas se traducen gradualmente en una sólida postura de seguridad para la organización.
Ahorro de costes a largo plazo gracias a un informe SOC 2.
Un informe SOC 2 permite a la organización ahorrar costes a largo plazo en múltiples aspectos. Minimiza los costes derivados de las filtraciones de datos y las sanciones, al reducir los casos de incumplimiento. Los procesos de seguridad optimizados aportan beneficios en términos de eficiencia y menor tiempo de inactividad. Estos beneficios superan con creces los costes de obtener la certificación SOC 2 a lo largo del tiempo.
La norma SOC 2 se solapa con la ISO 27001 y otros marcos de referencia.
Prepararse para obtener un informe SOC 2 puede agilizar los procesos de cumplimiento de otras normativas. Por ejemplo, la norma ISO 27001 tiene una superposición significativa con los controles SOC 2. Prepararse para SOC 2 puede ayudarle a prepararse automáticamente para ISO 27001 y minimizar la duplicación de esfuerzos.
¿Quieres comprender la superposición entre los diferentes marcos de trabajo? Sprinto Puede ser de ayuda. La plataforma asigna automáticamente los controles comunes para facilitar el proceso.
Lea cómo DNIF logró simultáneamente la certificación SOC 2 y la preparación para la norma ISO 27001 en 14 días.
Carga de trabajo relacionada con los informes SOC 2 y los cuestionarios de seguridad.
Si bien no se puede eliminar el tiempo que se dedica a responder el cuestionario de seguridad, contar con un informe SOC 2 hace que el proceso sea más sencillo, fluido y rápido. Encuentre aquí los mejores ejemplos de informes SOC 2.
Cómo Sprinto Te ayuda a obtener un informe SOC 2
Marco de auditoría SOC 2 Puede ser un proceso exhaustivo que implica múltiples idas y venidas entre el auditor y usted. SprintoLa plataforma de automatización de cumplimiento elimina las ineficiencias y automatiza las tareas repetitivas. Como resultado, usted dedica menos tiempo a alternar entre ventanas y más tiempo a tareas críticas para el negocio.
Obtén una vista panorámica de todos tus controles en SprintoPanel de control. Permite realizar un seguimiento de la eficacia de los controles, el cumplimiento en tiempo real y el estado de seguridad, además de identificar posibles fallos. La plataforma también alerta a los equipos de seguridad cuando los controles están a punto de fallar.
De esta forma, pueden tomar medidas proactivas para garantizar el cumplimiento continuo. Sprinto Además, facilita las auditorías. Su auditor dispone de un panel de control personalizado que recopila toda la evidencia y la documentación en un formato fácil de leer.

Incluso con el tipo de informe SOC 2, Sprinto Te ahorra más de 100 horas de preparación de auditorías y te ayuda a invertir tu tiempo donde más importa.
Listo para ver Sprinto ¿en acción? Hable hoy mismo con nuestros expertos en SOC 2..
Preguntas frecuentes sobre el informe SOC 2
Un informe SOC 2 no es para exhibición pública. Contiene información confidencial sobre sus procesos y controles de seguridad. Sin embargo, puede compartir partes del informe de forma privada y firmar acuerdos de confidencialidad por motivos de seguridad.
El principio de seguridad es un criterio obligatorio que debe incluirse en el informe SOC 2. Este principio contiene criterios comunes a otros principios y garantiza la protección de datos.
Un informe SOC 2 tiene una validez de un año a partir de la fecha de emisión. Por lo tanto, las organizaciones deben someter sus controles a evaluaciones periódicas y programar una auditoría cada 12 meses.
Su auditor SOC 2 es quien prepara el informe. Este informe es una evaluación detallada de sus controles internos, pruebas y resultados, e incluye afirmaciones de la gerencia y una descripción del sistema, entre otros aspectos.
Los informes SOC 2 no deben compartirse públicamente. Contienen información confidencial sobre sus sistemas y controles. La mayoría de las empresas solo los comparten con clientes o socios bajo un acuerdo de confidencialidad (NDA). Para uso público, un resumen o una carta de certificación son opciones más seguras.

Autor
Srividhya Karthik
Srividhya Karthik es líder de contenido en SprintoCon gran maestría, transforma el complejo mundo del cumplimiento normativo en lecturas accesibles e interesantes. Srividhya cuenta con cinco años de experiencia en el ámbito del cumplimiento normativo, abarcando marcos como SOC 2, ISO 27001, GDPR y otros. Es una autoridad indiscutible en la materia y guía a los lectores con conocimiento y claridad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.

Explora más artículos sobre SOC 2
Descripción general del cumplimiento de SOC 2
Preparación y documentación de SOC 2
Auditoría SOC 2 y
Informes
Diferencias y similitudes de SOC 2
Actualizaciones y gestión de SOC 2
Aplicaciones específicas del sector SOC 2
Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.