

Según el AICPA, la demanda de informes SOC 2 ha aumentado casi un 50 % , y cada vez más empresas adoptan una postura inflexible: sin informe, no hay trato. En consecuencia, los equipos de gestión de riesgos han reforzado sus listas de verificación para la evaluación de proveedores. Los compradores también exigen un PDF actualizado que certifique la seguridad de los servicios, no promesas de que la auditoría está "en curso".
Si lo que busca es conseguir contratos más importantes o generar confianza con clientes preocupados por la seguridad, una auditoría SOC 2 es la señal indispensable de que su empresa se toma en serio la protección de datos y puede demostrarlo.
Esta guía describe en qué consiste una auditoría SOC 2, qué demuestra al mundo exterior y cómo afrontar el proceso sin interrumpir sus operaciones habituales.
📋 Resumen rápido en 60 segundos
¿Qué es una auditoría SOC 2?
SOC 2 es un estándar de cumplimiento de seguridad que evalúa cómo un proveedor de servicios protege los datos de los clientes según cinco principios clave de confianza: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad.
Por qué es importante una auditoría SOC 2:
- Demuestra que los controles de seguridad, privacidad y disponibilidad de su organización funcionan según lo previsto.
- Genera confianza en el cliente y facilita acuerdos empresariales donde la certificación SOC 2 es obligatoria.
- Demuestra madurez operativa y preparación continua para el cumplimiento normativo.
Desafíos en el proceso de auditoría:
- Largos ciclos de recopilación de pruebas y subsanación de deficiencias.
- Requisitos complejos de alcance y documentación.
- Los procesos manuales aumentan el riesgo de errores y retrasos en las auditorías.
Cómo Sprinto Ayuda:
- Automatiza la preparación, la recopilación de pruebas y el mapeo de controles.
- Garantiza que los sistemas cumplan continuamente con los criterios de confianza SOC 2.
- Sprint a través de auditorías SOC 2 sin ralentizar las operaciones — Reserve una demostración con Sprinto!
¿Qué es una auditoría SOC 2?
Una auditoría SOC 2 se define como una evaluación independiente que verifica si los controles internos de una organización se ajustan a los Criterios de Servicios de Confianza del AICPA: seguridad, disponibilidad, confidencialidad, integridad del procesamiento y privacidad, para garantizar una protección de datos y una mitigación de riesgos adecuadas.
Evalúa el diseño y el funcionamiento de sus sistemas a lo largo del tiempo, centrándose en las políticas, los procesos y las prácticas cotidianas. Desde la gestión de accesos y la respuesta a incidentes hasta la incorporación de empleados y el manejo de datos, cada control se prueba en función de los dominios TSC pertinentes. Una auditoría exitosa demuestra confiabilidad ante clientes, socios y organismos reguladores.
Nota:
Dado que SOC 2 es un marco basado en principios, los auditores interpretan cómo sus controles específicos se ajustan a los criterios y determinan qué constituye evidencia suficiente.
Por ejemplo, si su política establece que todos los portátiles están cifrados, le pedirán una muestra de los identificadores de dispositivo y capturas de pantalla o registros para demostrar el cifrado. Si afirma que se realizan revisiones de acceso mensuales para sistemas de alto riesgo, querrán ver registros fechados que demuestren que dichas revisiones se llevaron a cabo.
Entonces, ¿por qué pasar por todo esto? Veamos por qué es importante.
¿Cuál es el propósito de una auditoría SOC 2?
El objetivo de una auditoría SOC 2 es demostrar que su organización es digna de confianza en el manejo de datos de clientes. Proporciona evidencia verificada de forma independiente que demuestra que sus controles internos cumplen con rigurosos estándares de seguridad, lo que le ayuda a generar confianza, cerrar acuerdos y cumplir con las exigencias regulatorias.
Un informe SOC 2 impecable es más que un simple trámite; es un facilitador de negocios. Reduce el riesgo, genera credibilidad y acelera el crecimiento al eliminar obstáculos en las ventas y el cumplimiento normativo.
A continuación, se detallan los objetivos principales de una auditoría SOC 2:
- Reduzca drásticamente la fricción en las ventas: Muchos proveedores de software como servicio (SaaS) ven cómo las negociaciones se estancan durante las prolongadas revisiones de seguridad. Un informe SOC 2 responde de antemano a la mayoría de las preguntas sobre seguridad, cumplimiento y riesgos, acorta el ciclo de ventas y tranquiliza a los posibles compradores.
- Actúa como un factor determinante para la madurez: El proceso de auditoría impulsa la mejora continua, permitiendo que los equipos transiten de flujos de trabajo informales a procedimientos formalmente documentados y ejecutados de manera consistente. Esto fomenta la rendición de cuentas, la transparencia e integra la disciplina de seguridad en las operaciones diarias.
- Protege la marca: Un informe SOC 2 impecable contribuye instantáneamente a la credibilidad y suele ser el factor decisivo para los clientes preocupados por la seguridad. Los sólidos controles internos que exige este marco también reducen el riesgo a largo plazo de filtraciones de datos.
- Satisface las exigencias reglamentarias y contractuales: La certificación SOC 2 se ha vuelto prácticamente obligatoria en los sectores de tecnología financiera, salud y otros sectores regulados. Sus controles se superponen con los de ISO 27001, HIPAA y GDPR, lo que permite a las organizaciones cumplir con múltiples obligaciones de cumplimiento mediante un único esfuerzo coordinado.
¿Quiénes deben someterse al proceso de auditoría SOC 2?
Cualquier organización de servicios que maneje o afecte datos de clientes, ya sea directamente o a través de su infraestructura, debe someterse al proceso de auditoría SOC 2. Si bien no es un requisito legal, un informe SOC 2 se ha convertido en un estándar de facto en el sector B2B, especialmente al vender a empresas que exigen pruebas verificables de su nivel de seguridad.
La certificación SOC 2 se asocia principalmente con las empresas de software como servicio (SaaS), pero se aplica de forma general a cualquier proveedor B2B cuyos sistemas sean críticos para las operaciones de sus clientes o que almacenen, procesen o transmitan datos confidenciales.
Esto incluye:
- Proveedores de infraestructura y plataformas (IaaS/PaaS)Empresas como AWS, Google Cloud y Azure se someten a rigurosas auditorías SOC 2.
- Centro de datos y servicio de coubicacións: Albergan físicamente los servidores y la infraestructura de otras empresas.
- Proveedores de servicios gestionados (MSP): Empresas que gestionan la infraestructura informática, de seguridad o de red para sus clientes.
- Procesadores de pagos y empresas fintechCualquier organización que maneje datos financieros está bajo un escrutinio exhaustivo.
- Plataformas tecnológicas de marketing y recursos humanosEstos sistemas manejan listas de clientes confidenciales (PII) o datos de empleados.
¿Qué tipos de auditorías SOC 2 existen?
Existen dos tipos de auditorías SOC 2: Tipo 1 y Tipo 2. Ambas se diferencian claramente en la profundidad de lo que evalúan y en la forma en que lo hacen.
Auditoría SOC 2 Tipo 1
Una auditoría SOC 2 Tipo 1 se centra en la idoneidad del diseño de los controles de su empresa. El auditor evalúa su programa de seguridad, procesos y procedimientos para determinar si son teóricamente sólidos y si están diseñados para cumplir con los criterios SOC 2.
El alcance se centra en un único momento, en una fecha específica. Certifica que, en ese día concreto, los controles se diseñaron e implementaron correctamente. Con los controles ya documentados y en funcionamiento, un informe SOC 2 Tipo 1 suele tardar entre cuatro y seis semanas en completarse.
El informe de Tipo 1 es un punto de partida. Demuestra que ha diseñado e implementado un programa de seguridad integral. Úselo si es nuevo en el SOC pero aún no cuenta con la evidencia necesaria para un informe de Tipo 2.
Auditoría SOC 2 Tipo 2
Una auditoría SOC 2 Tipo 2 evalúa tanto el diseño de sus controles como su eficacia operativa. Los auditores realizan pruebas para garantizar que los controles funcionen según lo previsto.
El alcance suele abarcar un período de 6 a 12 meses. El auditor examina la evidencia recopilada durante todo este período para verificar que sus controles funcionaron según lo previsto, día tras día.
Esta auditoría proporciona un nivel de seguridad significativamente mayor y es lo que la mayoría de los clientes y socios esperan ver.
| SOC 2 Tipo I | SOC 2 Tipo 2 | |
| Pregunta principal respondida | ¿Están sus controles de seguridad diseñados adecuadamente? | ¿Sus controles de seguridad funcionan de forma consistente a lo largo del tiempo? |
| Enfócate | Evalúa el diseño de tus controles en un único instante. | Evalúa la eficacia de sus controles durante un período de tiempo. |
| Periodo de tiempo | Una instantánea en una fecha específica | Un período de tiempo, generalmente de 6 a 12 meses. |
| función de auditor | Revisa las políticas y confirma que los controles están implementados. | Revisa las políticas, confirma que existen controles y, a continuación, analiza muestras de evidencia de todo el período para determinar si fueron eficaces. |
| Nivel de seguridad | Moderar. | Alta. |
Alcance de la auditoría SOC 2
El alcance de SOC 2 consta de dos componentes. El primer paso consiste en definir el sistema o servicio que se auditará, lo que incluye productos, infraestructura y equipos relevantes. El segundo, y más importante, es seleccionar los Criterios de Servicios de Confianza (TSC) que se incluirán.
Aquí están los cinco TSC que necesitas conocer:
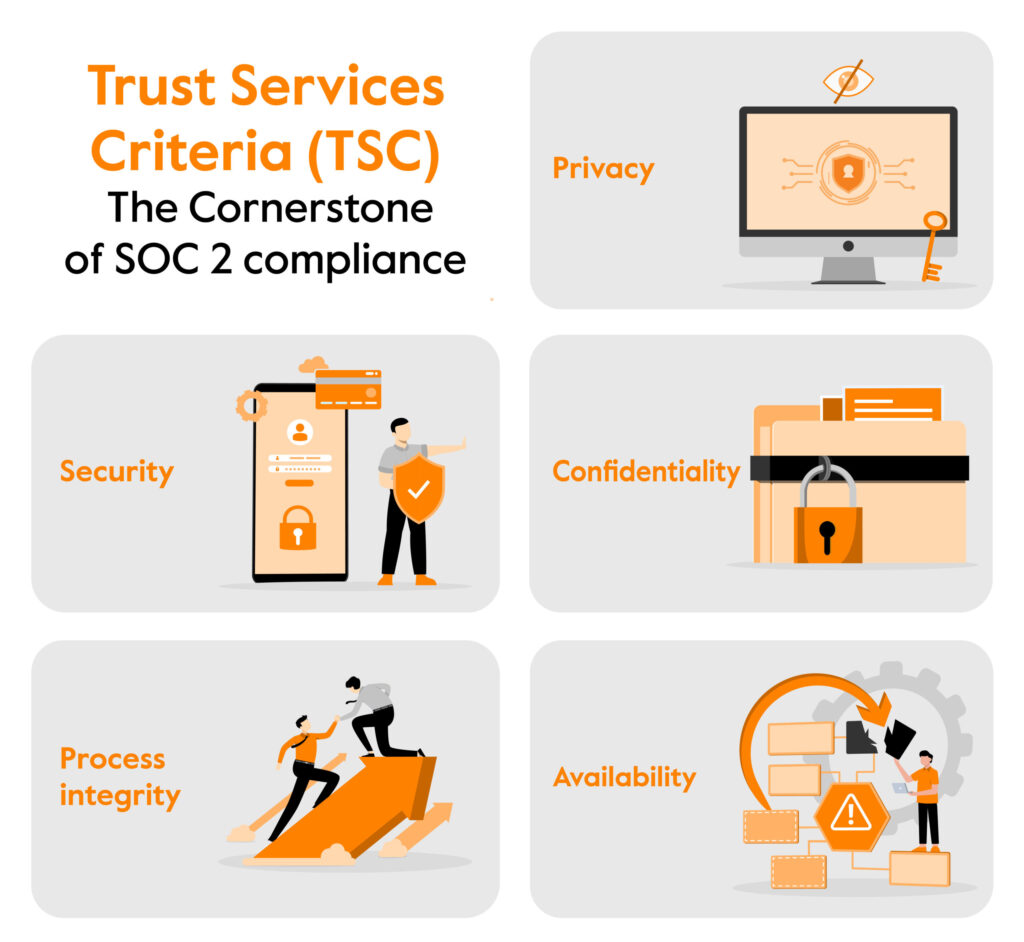
- Seguridad (obligatoria)La seguridad, pilar fundamental de toda evaluación SOC 2, aborda medidas de protección como cortafuegos, autenticación multifactor (MFA) y gestión de vulnerabilidades que previenen el acceso no autorizado, el uso indebido o la modificación de sistemas y datos. Independientemente del sector o el tamaño, una organización no puede emitir un informe SOC 2 sin cumplir con este requisito.
- Disponibilidad (Opcional)Elegida por proveedores que se comprometen con objetivos estrictos de disponibilidad o recuperación ante desastres. Los controles se centran en la planificación de la capacidad, la tolerancia a fallos, las copias de seguridad y los acuerdos de nivel de servicio (SLA) para la resolución de incidentes. Es un complemento común para infraestructuras en la nube, SaaS y servicios B2B críticos.
- Confidencialidad (opcional)Obligatorio cuando el servicio maneja información comercial confidencial o sensible, como documentos legales, código fuente o propiedad intelectual. El cifrado en tránsito y en reposo, los controles de acceso granular y las reglas de retención de datos son controles clave.
- Integridad del procesamiento (opcional)Aplicable a plataformas que realizan cálculos, transformaciones o transacciones donde la precisión y la integridad son primordiales (por ejemplo, aplicaciones fintech, sistemas de nómina, software de declaración de impuestos). Los controles abarcan la validación de datos de entrada, el manejo de errores, la conciliación y las pruebas de garantía de calidad.
- Privacidad (opcional): Adecuado para servicios que recopilan o almacenan datos personales sujetos a normativas como el RGPD, la CCPA o la HIPAA. Los controles se centran en la notificación y el consentimiento, la limitación de la finalidad, los derechos del interesado, la eliminación segura y los procedimientos de notificación de violaciones de seguridad.
Evaluación de la preparación para la auditoría SOC 2
La evaluación de preparación para SOC 2 es una revisión sistemática e integral de su entorno actual, comparándolo con los criterios específicos de los servicios de confianza de SOC 2 que planea incluir en su alcance.
El objetivo es sencillo: identificar todas y cada una de las discrepancias entre sus prácticas actuales y lo que un auditor esperará ver mucho antes de que entre por la puerta.
Una buena evaluación de preparación genera un informe detallado de análisis de brechas. Este informe especifica con precisión qué controles están fallando, por qué fallan y la evidencia que deberá presentar para demostrar que los ha corregido. Si no sabe por dónde empezar, aquí tiene una autoevaluación prediseñada adaptada al nivel SOC 2:
Descarga tu plantilla de evaluación
Elaboración de un plan de remediación SOC 2
El siguiente paso consiste en crear un plan de acción que aborde las deficiencias identificadas en la evaluación de preparación y defina el alcance. El plan de remediación SOC 2 es un esfuerzo detallado, gestionado como un proyecto, para subsanar todas las deficiencias identificadas, establecer nuevos controles cuando sea necesario y generar la evidencia que un auditor requiere para verificar el cumplimiento.
Cada tarea de remediación debe tener un responsable claro de su finalización, un plazo específico y una definición de lo que significa que esté terminada .
Por ejemplo, si su proceso de evaluación de riesgos tiene alguna deficiencia, debe asignarle tareas como desarrollar una metodología de evaluación de riesgos, realizar una evaluación de riesgos en toda la empresa y obtener la aprobación de la gerencia de los resultados para el tercer trimestre.
Este plan sienta las bases de un programa que cumpla con la normativa. Ahora, veamos cómo se realiza la auditoría.
Cómo navegar por el proceso de auditoría SOC 2 paso a paso
Su auditoría SOC 2 debe ser un proyecto bien definido que progrese desde una planificación general hasta una revisión detallada de la evidencia. Estos son los pasos que puede esperar una vez que haya completado su trabajo de preparación:
Paso 1: Busque y seleccione a su auditor.
Los informes SOC 2 solo pueden ser emitidos por una firma de CPA con licencia, por lo que la primera tarea es identificar socios auditores que
(a) Especializarse en SOC 2,
(b) Comprender entornos nativos de la nube como el suyo y
(c) Puede comprometerse con un cronograma y un presupuesto realistas.
Examine detenidamente el historial de revisiones por pares, la metodología y las referencias del sector de cada candidato.
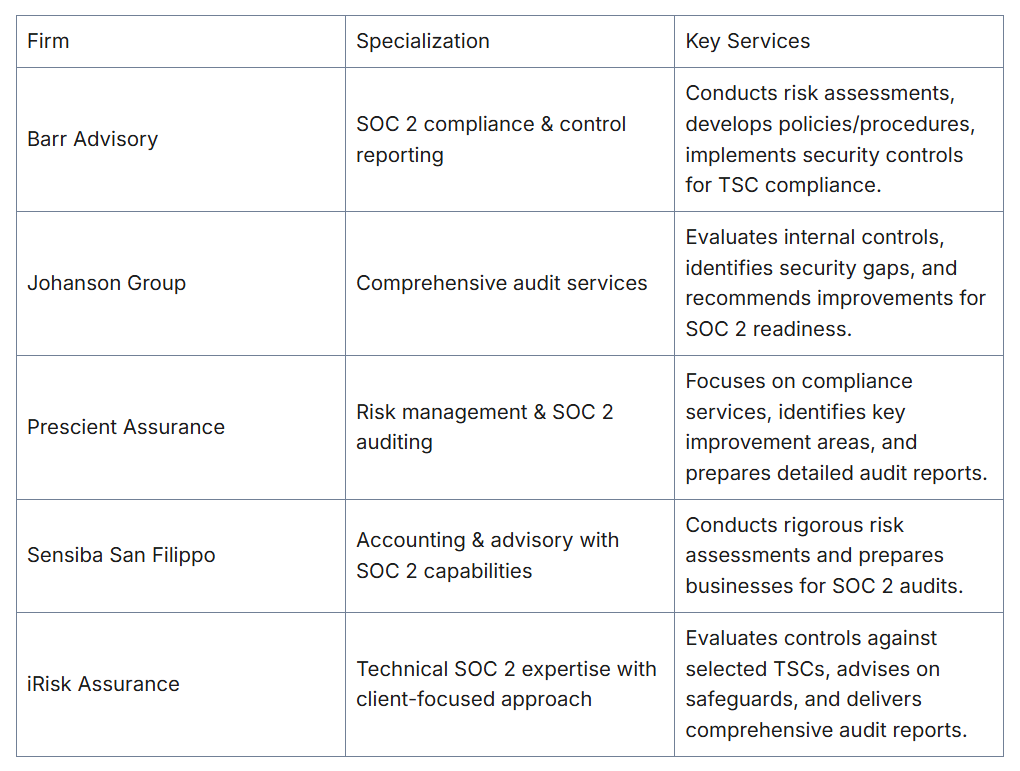
Si está utilizando una plataforma de cumplimiento como SprintoPuedes aprovechar su red de auditores preseleccionados, formados por empresas que ya comprenden los flujos de datos de la plataforma, y ahorrarte semanas de idas y venidas durante la fase de definición del alcance.
Paso 2: Inicio y planificación de la auditoría
Te reunirás con el equipo de auditoría para ultimar los detalles prácticos del proyecto. En esta reunión, confirmarás el alcance de la auditoría (qué Centros de Servicios Técnicos (CST) se incluyen), el período de auditoría para el informe y los plazos clave para la presentación de pruebas y el trabajo de campo.
Durante esta fase, usted proporcionará a los auditores su documentación básica, que incluye la descripción de su sistema, las políticas clave y la lista de controles que ha diseñado. Esto les servirá de guía para el resto de la auditoría.
Paso 3: Solicitud y recopilación de pruebas
Poco después del inicio del proceso, recibirá la primera lista de solicitudes de evidencia de sus auditores, que suele ser la más extensa. Esta lista es un inventario exhaustivo y específico de las pruebas requeridas. La tarea principal de su equipo durante esta fase es recopilar y cargar la evidencia en el portal seguro del auditor.
El seguimiento manual de estos artefactos mediante la extracción de registros, capturas de pantalla y tickets a hojas de cálculo puede llevar meses y agotar el ancho de banda de ingeniería. El software de automatización de cumplimiento, como SprintoSe integra directamente con su infraestructura en la nube y SaaS, recopila automáticamente evidencia en tiempo real y la envía al panel de control del auditor para que ambas partes trabajen con los mismos datos en directo.
Paso 4: Trabajo de campo y pruebas del auditor
El trabajo de campo es la parte principal de la auditoría, aunque actualmente casi siempre se realiza de forma remota. Durante esta fase, los auditores investigan la evidencia que usted ha proporcionado. Aplican un método de muestreo para evaluar la eficacia operativa de sus controles (para un informe de tipo 2).
Seleccionarán muestras aleatorias de las poblaciones que usted proporcionó, como nuevos empleados, solicitudes de cambio de sistema o empleados despedidos, y realizarán pruebas detalladas en esa muestra para verificar que sus controles funcionaron en todos los casos.
Es una fase interactiva; cabe esperar numerosas preguntas de seguimiento y solicitudes de aclaración.
Paso 5: Abordar las excepciones
Si los auditores identifican fallos en los controles o "excepciones", usted dispone de un breve plazo para corregir la causa raíz o documentar una respuesta de la dirección.
Las excepciones menores solo requieren evidencia adicional; las más significativas podrían dar lugar a un rediseño del control o a una opinión modificada. Las correcciones rápidas y transparentes demuestran una cultura de mejora continua y, a menudo, satisfacen al equipo de auditoría sin demorar la emisión del informe.
Paso 6: Revisión del borrador del informe y declaración de la gerencia.
Una vez que los auditores han finalizado sus pruebas, recopilan sus hallazgos en un borrador de informe. Este borrador le permite verificar la exactitud de los datos y confirmar que la descripción de su empresa, su infraestructura tecnológica y sus sistemas es correcta.
Al mismo tiempo, se le solicitará que proporcione una carta de "declaración de la gerencia", un documento formal firmado por la dirección que indique que usted es responsable del diseño y funcionamiento de los controles auditados.
Paso 7: Emisión del informe final
Una vez que su equipo haya revisado el borrador y devuelto la declaración de gestión firmada, la firma auditora emitirá el informe SOC 2 final firmado.
Este documento contiene la opinión del auditor, la declaración de la gerencia, una descripción detallada del sistema y los resultados de las pruebas de control. Es la certificación que ahora puede compartir con clientes, potenciales clientes y socios.
Consejos para una auditoría SOC 2 exitosa
No esperes una auditoría SOC 2 perfecta con un esfuerzo de último momento. Estás sentando las bases para un programa de seguridad sólido y continuo. El informe final es simplemente el resultado de una operación bien gestionada. Lo que importa es el proceso. Aquí te mostramos cómo sacarle el máximo provecho a la auditoría:
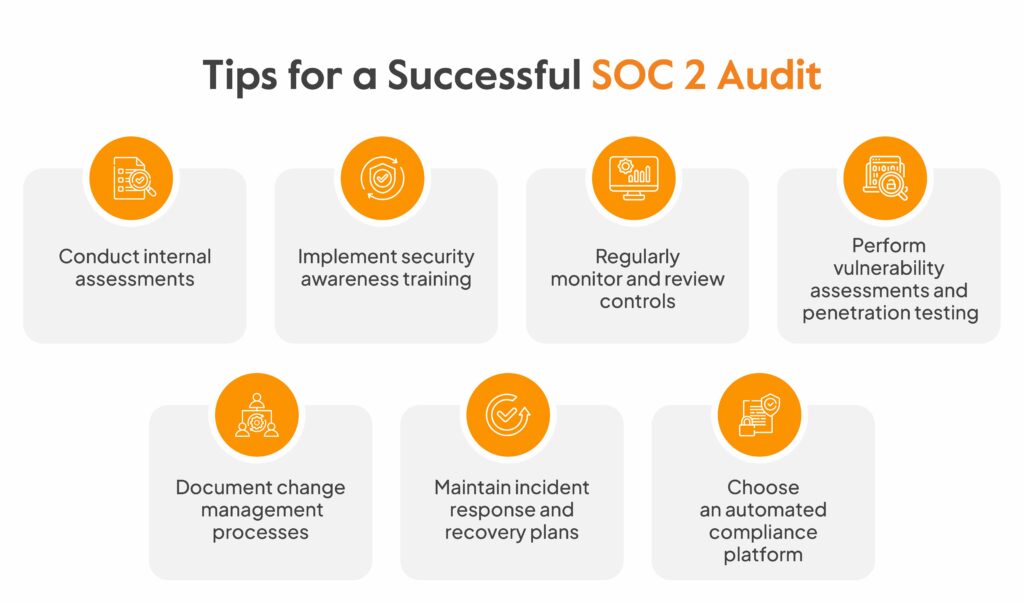
1. Realizar evaluaciones internas
Antes de contratar a una firma de contadores públicos para una auditoría formal, es fundamental conocer su situación actual. Una evaluación interna exhaustiva, o evaluación de preparación, es el paso preparatorio más importante que puede dar.
Se trata de una simulación a gran escala de una auditoría real, donde revisarás minuciosamente tus prácticas actuales en función de cada criterio SOC 2 incluido en tu alcance. Buscarás intencionadamente las deficiencias, las debilidades y las áreas donde te falte evidencia suficiente.
Asegúrese de que el proceso genere un análisis detallado de las deficiencias que le sirva de guía para la subsanación de problemas.
Sprinto, una plataforma de automatización de cumplimiento, elimina el trabajo pesado de las evaluaciones internas al automatizar las comprobaciones de control, la recopilación de evidencia y la aplicación de políticas en todo su entorno en la nube. En lugar de realizar un seguimiento manual de las tareas de cumplimiento o perseguir a los equipos para obtener documentación, Sprinto Supervisa continuamente sus sistemas, identifica deficiencias en los controles y genera informes listos para auditoría en tiempo real.
2. Implementar la capacitación en concientización sobre seguridad.
Muchos controles SOC 2 dependen de su personal. Para las organizaciones que también buscan la certificación ISO 27001, implementar un programa de capacitación en concientización sobre el SGSI garantiza que los empleados comprendan tanto los requisitos de SOC 2 como los del SGSI. Sus empleados son su primera línea de defensa, y los auditores lo saben. Por eso necesita un programa sólido de capacitación en concientización sobre seguridad.
Los auditores querrán ver pruebas de que esta capacitación se lleva a cabo realmente y de que los empleados la comprenden. Deberá llevar un registro de quién completó la capacitación y cuándo. Esto también implica realizar simulaciones de phishing periódicas para comprobar la eficacia de la capacitación.
3. Supervisar y revisar los controles periódicamente.
Debes tener pruebas documentadas de que estás supervisando continuamente tu nivel de seguridad.
Realizarás revisiones periódicas del acceso de los usuarios para asegurarte de que los exempleados hayan sido dados de baja y que los empleados actuales solo tengan el acceso necesario para desempeñar sus funciones. Además, revisarás regularmente los registros del sistema, las reglas del firewall y las configuraciones del sistema para detectar cualquier actividad sospechosa.
El auditor solicitará específicamente pruebas de estas revisiones.
4. Realizar evaluaciones de vulnerabilidad y pruebas de penetración.
Puedes tener cientos de controles bien diseñados, pero para descubrir debilidades técnicas que estos controles por sí solos no pueden detectar, nuestra guía de pruebas de penetración abarca los cinco tipos de pruebas, las metodologías y cómo interpretar los resultados para su corrección.
Aquí es donde una evaluación de vulnerabilidades se vuelve fundamental, ya que le ayuda a descubrir y abordar los riesgos de forma proactiva antes de que sean explotados.
El análisis de vulnerabilidades debe ser un proceso automatizado que examine constantemente su entorno en busca de fallos de seguridad conocidos. Una prueba de penetración es un esfuerzo manual más específico en el que expertos en seguridad intentan vulnerar sus defensas.
5. Documentar los procesos de gestión de cambios
Los auditores deben verificar que usted cuenta con un proceso efectivo para gestionar los cambios en su entorno de producción. Un cambio no documentado es un cambio no controlado, lo que representa un riesgo significativo.
Su proceso de gestión de cambios garantiza que cada modificación, ya sea una actualización menor del código o una mejora de la infraestructura, se proponga, revise, pruebe y apruebe antes de su implementación.
Para cumplir con este requisito, necesita un registro de auditoría. Debe poder proporcionar evidencia de cualquier cambio que el auditor seleccione como muestra. Este registro se encuentra en un sistema de gestión de incidencias, como Jira, y está vinculado a su sistema de control de versiones, como GitHub.
6. Mantener planes de respuesta y recuperación ante incidentes.
A pesar de sus mejores esfuerzos, los incidentes de seguridad pueden ocurrir y ocurrirán. Una organización madura se juzga no solo por su capacidad para prevenir incidentes, sino también por cómo responde cuando estos ocurren.
La certificación SOC 2 exige contar con un plan de respuesta a incidentes documentado que detalle los pasos que su equipo seguirá en caso de una violación de seguridad.
Además, un plan de recuperación ante desastres es esencial para garantizar la disponibilidad. Para los centros de datos que manejan información de salud protegida (PHI), nuestra guía para evaluar el cumplimiento de HIPAA abarca las medidas de seguridad físicas adicionales, las evaluaciones de riesgos y los requisitos de documentación de HROC, más allá de los criterios estándar de SOC 2. Este plan describe los pasos para recuperar el servicio en caso de una falla catastrófica. Los auditores solicitarán ver ambos planes.
7. Elija una plataforma de cumplimiento automatizada.
Gestionar manualmente los cientos de controles, solicitudes de evidencia y políticas requeridas para SOC 2 es una tarea monumental, incluso para un equipo especializado. Las hojas de cálculo y las unidades compartidas son propensas a errores humanos. Es recomendable recurrir a plataformas de automatización del cumplimiento normativo.
Ahí es donde herramientas como Sprinto Proporcionan plantillas de políticas predefinidas, permiten asignar los controles directamente a los criterios SOC 2 y se integran con su infraestructura tecnológica para recopilar evidencia de forma continua y automática. Si se está perdiendo una gran mejora en la eficiencia sin una de estas soluciones.
¿Qué incluyen las auditorías SOC 2 para organizaciones de servicios?
Es de esperar que estos elementos aparezcan en un informe de auditoría SOC 2:
- Opinión del auditor: Este es el dictamen principal de la firma de contadores públicos. En un informe de Tipo 1, se verifica si los controles están diseñados adecuadamente en un momento específico. En un informe de Tipo 2, también se comprueba si dichos controles funcionaron según lo previsto durante un período determinado.
- Afirmación de la dirección: Una declaración firmada por su equipo directivo asumiendo la responsabilidad del entorno de control y confirmando la exactitud de la descripción de su sistema.
- Descripción del sistema: Tu equipo lo redacta y describe qué hace tu servicio, las personas, los procesos y la tecnología que lo respaldan, así como los compromisos que adquieres con los clientes en materia de seguridad y fiabilidad.
- Pruebas de controles y resultados: Esta es la parte más extensa y detallada. En ella se enumeran todos los controles, los métodos de prueba del auditor y los resultados. Esta sección proporciona la evidencia que respalda la opinión del auditor.
¿Quién realiza una auditoría SOC 2?
Las auditorías SOC 2 suelen ser realizadas por firmas independientes de contadores públicos certificados (CPA) autorizadas por el AICPA. Dado que el marco SOC 2 es regulado por el AICPA, solo sus miembros autorizados pueden emitir informes válidos.
Para mantener la objetividad, la firma auditora no debe haber participado previamente en el diseño ni en la implementación de sus controles. Si bien los consultores pueden brindar asistencia en la preparación y la corrección de deficiencias, los auditores deben mantener una independencia total.
¿Cuánto cuesta una auditoría SOC 2?
El costo de una auditoría SOC 2 puede variar considerablemente según el alcance de la auditoría, el tipo de informe (Tipo I o Tipo II) y la complejidad de sus sistemas y operaciones. Si bien los honorarios del auditor constituyen el gasto principal, a menudo existen costos ocultos significativos relacionados con la preparación y la corrección. La siguiente tabla describe los rangos de costos típicos y lo que incluye cada componente.
| Componente de costo | Rango estimado | Lo que cubre |
| Auditoría de tipo I | $5,000 - $25,000 | Evaluación única del diseño de control en un momento específico. |
| Auditoría de tipo II | $7,000 - $50,000 | Evaluación de la eficacia del control durante un período de observación definido. |
| Costo total típico de una auditoría SOC 2 | $30,000 - $50,000 | El costo total de la auditoría dependerá del tamaño, el alcance y los criterios de confianza seleccionados. |
| Costos ocultos/adicionales | Varíable | Tiempo del personal interno, creación de políticas, herramientas de seguridad, remediación, aspectos legales |
¿Con qué frecuencia se realiza la auditoría SOC 2?
Las auditorías SOC 2 se realizan anualmente. No se trata de una certificación única, sino de un proceso recurrente diseñado para brindar garantías constantes sobre su nivel de seguridad. Un informe con más de 12 meses de antigüedad se considera obsoleto y podría no cumplir con los requisitos de clientes o socios.
Entre auditorías, si los clientes solicitan una actualización de la información, las organizaciones suelen emitir una " carta puente " o "carta de corrección", una declaración formal de la dirección que confirma que no se han producido cambios materiales en el entorno de control desde la última auditoría.
Sprint a través de auditorías sin perder el ritmo con Sprinto
La certificación SOC 2 no es difícil por la complejidad de los controles; es difícil porque el seguimiento de las pruebas a través de diferentes herramientas, equipos y meses es un caos. Si se deja en manos del trabajo manual, ralentiza al equipo y convierte el cumplimiento normativo en una pesadilla.
Sprinto Está diseñado para eliminar todo este desorden. Sprinto Se conecta a Google Workspace y otras plataformas para la monitorización continua. Para las organizaciones sanitarias que utilizan Gmail específicamente, nuestra guía para Hacer que Gmail cumpla con la normativa HIPAA. Explica la configuración de Google Workspace, el proceso de firma del BAA y las configuraciones de seguridad necesarias. Cuando un nuevo empleado se incorpora, se completan automáticamente los pasos de incorporación: creación de cuenta, aprovisionamiento de acceso, herramientas de seguridad y registro de evidencia con marca de tiempo, todo sin que usted tenga que hacer nada.
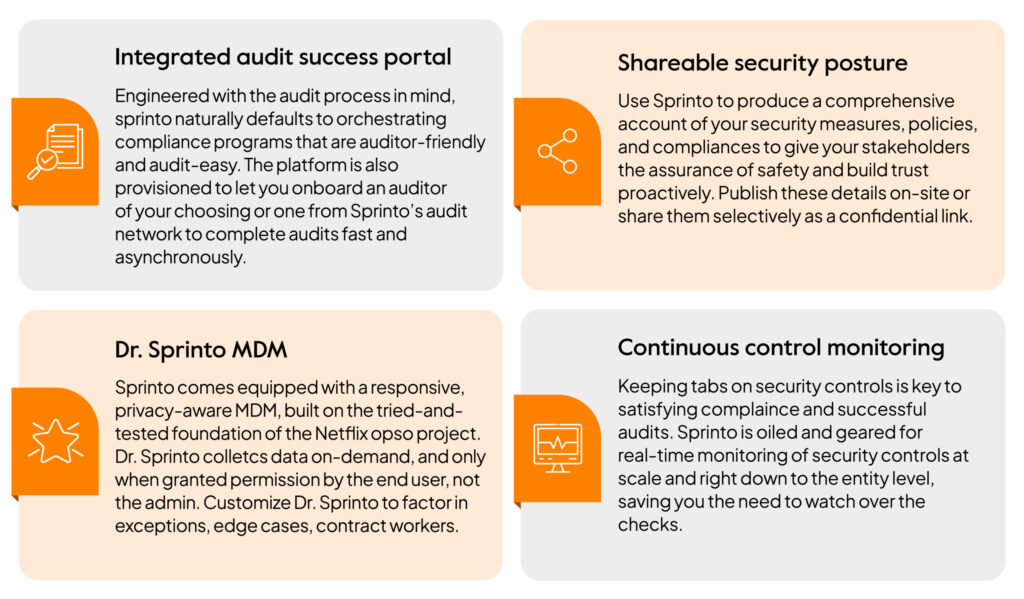
Más allá de la recopilación de pruebas, Sprinto:
- Proporciona plantillas de políticas listas para auditoría que puede personalizar y publicar en minutos.
- Realiza un seguimiento automático de la finalización de la formación y certificación en seguridad.
- Asigna controles a los criterios SOC 2 en todos los Principios de Servicio de Confianza en un panel unificado.
- Crea un portal para que los auditores accedan directamente a la documentación y a los resultados de las pruebas, eliminando el tedioso proceso de intercambio de información.
Automatice y acelere con Sprinto.
Preguntas frecuentes
SOC 1 se refiere a los controles que podrían afectar los informes financieros de un cliente. Está dirigido a servicios como procesadores de nóminas o administradores de préstamos. SOC 2, por otro lado, se refiere a los controles relacionados con la protección y seguridad de datos, basados en los Criterios de Servicios de Confianza (Trust Services Criteria). Los proveedores de alojamiento en la nube que almacenan datos de clientes necesitan la certificación SOC 2 y, posiblemente, también el cumplimiento de la norma PCI DSS. Nuestra guía sobre opciones de alojamiento web compatibles con PCI analiza cinco proveedores y explica por qué el cumplimiento de la normativa de alojamiento es una responsabilidad compartida entre usted y su proveedor.
No, no existe ninguna ley que exija una auditoría SOC 2. Casi siempre se trata de un requisito del mercado. Es probable que sus clientes, especialmente las grandes empresas, exijan un informe SOC 2 como condición para hacer negocios con usted, para garantizar que se les pueda confiar su información.
Solo las firmas de contadores públicos certificados (CPA) independientes y autorizadas por el AICPA pueden realizar una auditoría SOC 2. Su consultor informático de confianza no puede hacerlo; se requiere una certificación formal de una firma autorizada.
Es necesario realizar una auditoría SOC 2 anualmente. Un informe es solo una instantánea de un momento dado (o de un período determinado), por lo que, para brindar una garantía continua a sus clientes, debe renovar su auditoría anualmente para demostrar que sus controles siguen siendo adecuados.
Si la auditoría resulta fallida, el auditor emitirá una opinión con salvedades o desfavorable en su informe final. Este informe se comparte con los clientes, pero incluirá una advertencia importante que indica que ciertos controles no superaron las pruebas. Esto erosiona la confianza del cliente y puede incluso bloquear las ventas. Si la auditoría resulta fallida, deberá corregir los problemas antes del próximo ciclo de auditoría.
Para prepararse para una auditoría SOC 2, las organizaciones deben seguir una lista de verificación estructurada para garantizar que se cumplan todos los requisitos clave:
Definir el alcance de la auditoría y los criterios de los servicios de confianza.
Realizar una evaluación de preparación
Implementar y documentar los controles de seguridad.
Recopilar evidencia de la implementación del control
Realizar análisis internos de riesgos y deficiencias.
Capacitar a los empleados sobre las políticas de seguridad.
Contrate una firma de contadores públicos certificados independientes para la auditoría.
Excepciones de control de direcciones, si las hubiera.
Revisar y firmar la declaración de gestión.
Finalizar y recibir el informe SOC 2

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.

Explora más artículos sobre SOC 2
Descripción general del cumplimiento de SOC 2
Preparación y documentación de SOC 2
Auditoría SOC 2 y
Informes
Diferencias y similitudes de SOC 2
Actualizaciones y gestión de SOC 2
Aplicaciones específicas del sector SOC 2
Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.