

El cumplimiento de la norma SOC 2 consiste tanto en proteger sus activos de información como en mantener la documentación correspondiente.
Una buena documentación no es solo un trámite burocrático. Estandariza los procesos y permite a las organizaciones ampliar sus operaciones de forma segura, al tiempo que garantiza la implementación de prácticas de seguridad sólidas.
Aunque mantener la documentación al día pueda parecer tedioso, ayuda a reducir riesgos, garantiza operaciones seguras y fomenta una sólida cultura de seguridad en las empresas. Y por muy laboriosa que parezca la tarea, ¡estos objetivos siempre deben ser una prioridad!
En este artículo, profundizamos en la documentación de cumplimiento de SOC 2, sus requisitos y cómo las empresas pueden garantizar el éxito a largo plazo con la documentación adecuada.
¿Qué es la documentación SOC 2?
La documentación SOC 2 se refiere a la documentación de políticas, procedimientos e informes que demuestran el cumplimiento con la norma SOC 2. Esto resulta especialmente útil durante la fase de auditoría SOC 2 , donde el auditor tiene una visión clara de todos sus procedimientos y políticas, así como de su conformidad con los Estándares de Seguridad Técnica (TSC) seleccionados para la evaluación.
La documentación SOC 2 es la prueba tangible de las políticas, los procedimientos y otros controles internos implementados en relación con los cinco Criterios de Servicios de Confianza (TSC) de SOC 2. También incluye otros requisitos de documentación, como la descripción del sistema, la declaración de la dirección, las evaluaciones de riesgos y más.
Su documentación debe incluir una evaluación detallada de sus controles de seguridad, desde las medidas de autenticación hasta las pruebas técnicas, y evidencia de que todos los sistemas se han actualizado y configurado correctamente con los últimos parches.
Esta información debe proporcionarse de forma organizada, de manera que permita al auditor validar la exactitud y la pertinencia de los documentos en relación con los objetivos de la auditoría.
Esto significa que sus procedimientos y procesos deben estar claramente definidos, con controles periódicos para detectar deficiencias o componentes obsoletos dentro de cada componente revisado durante el proceso de auditoría.
Nota: Si le interesa conocer los controles que debe incluir en su evaluación detallada, tenemos un recurso para usted. Nuestros expertos han elaborado una lista de controles SOC 2 para ayudarle con el cumplimiento de la normativa.
Descarga tu lista de controles SOC 2
Por ejemplo, para cumplir con la normativa SOC 2, debe seguir recopilando pruebas mediante capturas de pantalla, registros, documentos, tickets y papeleo.
Al proporcionar documentación completa, puede asegurarse de que, al someterse a una auditoría SOC 2, no habrá riesgos inesperados ni protocolos obsoletos que se hayan pasado por alto.
Recuerde que SOC 2 no es un conjunto de reglas estrictas; más bien, es un marco que abarca los cinco pilares fundamentales: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Y la documentación es la mejor manera de lograrlo.
Esto demuestra que su organización sigue las mejores prácticas de seguridad para proteger y gestionar los datos de los clientes. Al completar la documentación SOC 2, puede demostrar a sus clientes y socios comerciales su firme compromiso con la gestión responsable de los datos.
Completar el documento SOC 2 también proporciona una verificación por parte de terceros para los sistemas de TI y los procesos de desarrollo de software, lo que brinda a sus usuarios la confianza de que su empresa manejará su información de manera responsable.
Una documentación SOC 2 completa y actualizada es fundamental para que una organización supere la auditoría sin excepciones. Por lo tanto, nunca es demasiado pronto para tener al día su documentación SOC 2.
Para ver cómo funciona esto en la práctica, lea cómo Fyle obtuvo su certificación SOC 2 tipo 1 sin ninguna intervención del auditor , ya que toda la recopilación de documentos fue automatizada.
¿Por qué es importante la documentación SOC 2?
La documentación SOC 2 proporciona pruebas de que usted cumple con los parámetros de protocolo establecidos para el acceso y almacenamiento seguro de datos según los requisitos del marco.
La documentación SOC 2 ayuda a definir políticas y a abordar cualquier deficiencia detectada durante las inspecciones o auditorías dentro de un período específico. La lista de documentos que proporcione aumentará sus posibilidades de completar la auditoría.
Estos documentos, que sirven como evidencia, permitirán al auditor realizar la auditoría de manera eficiente. De esta forma, los auditores comprenderán mejor las operaciones, los sistemas y la infraestructura de su negocio.
En definitiva, la preparación para la documentación SOC 2 demuestra el compromiso de una organización para garantizar que las medidas de seguridad se implementen adecuadamente y se mantengan actualizadas para proteger la información confidencial de los clientes en todo momento.
Lista de documentación SOC 2: 7 tipos de documentos que esperan los auditores

La documentación requerida para SOC 2 depende de qué TSC desee incluir en su auditoría. Esta es la lista de TSC en los que debe basarse su documentación:
Seguridad: Proporcione una certificación de los controles de protección de datos para evitar el acceso no autorizado.
Disponibilidad: En este caso, la documentación debe incluir información razonable sobre los controles de seguridad que garanticen la disponibilidad del servicio y la implementación de los controles de acceso.
Integridad del procesamiento: La documentación debe proporcionar una autenticación que garantice que todas las transacciones se procesan de forma rápida y precisa.
Confidencialidad: Debe demostrar que todos los datos privados o confidenciales están protegidos de acuerdo con las políticas de seguridad establecidas en el contrato de servicios de la organización.
Privacidad: La documentación debe demostrar que la información personal se maneja de acuerdo con las normas o controles de privacidad pertinentes especificados en los avisos de privacidad.
Aquí tienes la lista de tipos de documentos que necesitas preparar antes de que el auditor venga a auditar tu cumplimiento con la norma SOC 2 :
Afirmación de la gerencia
La declaración de gestión es fundamental para cualquier organización, ya que establece las expectativas para la auditoría. Proporciona una visión general de los sistemas, controles y procesos implementados, lo que ayuda al auditor a comprender la infraestructura de la organización.
Es su manera de decir: “Estos son nuestros controles, estos son nuestros sistemas, y esto es lo que estamos haciendo ahora mismo”.
El documento debe contener información sobre áreas como:
- Objetivos operativos
- procesos de control interno
- Requisitos de seguridad del sistema
- Medidas de seguridad física
Al proporcionar información detallada sobre las prácticas y operaciones a través del documento de declaración de gestión, una organización puede facilitar significativamente el proceso de auditoría y garantizar que cumple con todas sus obligaciones de la manera más eficiente posible.
Puede que sea el documento más breve y parezca redundante, pero sirve de base para la comunicación entre su empresa y el auditor. Además, la declaración de la dirección forma parte del informe principal SOC 2. Esta sección resume los servicios, estructuras, productos, sistemas y controles de la organización. Sin embargo, no contiene detalles técnicos.
Controles de entidad de usuario complementarios
Los controles complementarios de la entidad de usuario se refieren a los controles SOC 2 que usted espera que realice uno de sus proveedores de servicios. Aunque una entidad externa los realice, siguen siendo relevantes y aplicables a su sistema.
Por ejemplo , si uno de sus proveedores de servicios externos no realiza una copia de seguridad de su sistema, esto podría afectar al suyo.
Si un informe de auditoría SOC 2 no incluye CUEC, es importante saber que esto significa que el informe está incompleto. Esto provocará una auditoría inadecuada o defectuosa por parte de la organización usuaria.
Recomendado: Lista de herramientas SOC
Documentos de seguridad técnica
Garantizar la seguridad de la red y los datos de su organización es de suma importancia. Los documentos técnicos de seguridad proporcionan un registro completo que permite supervisar y gestionar cualquier cambio realizado en la infraestructura de red.
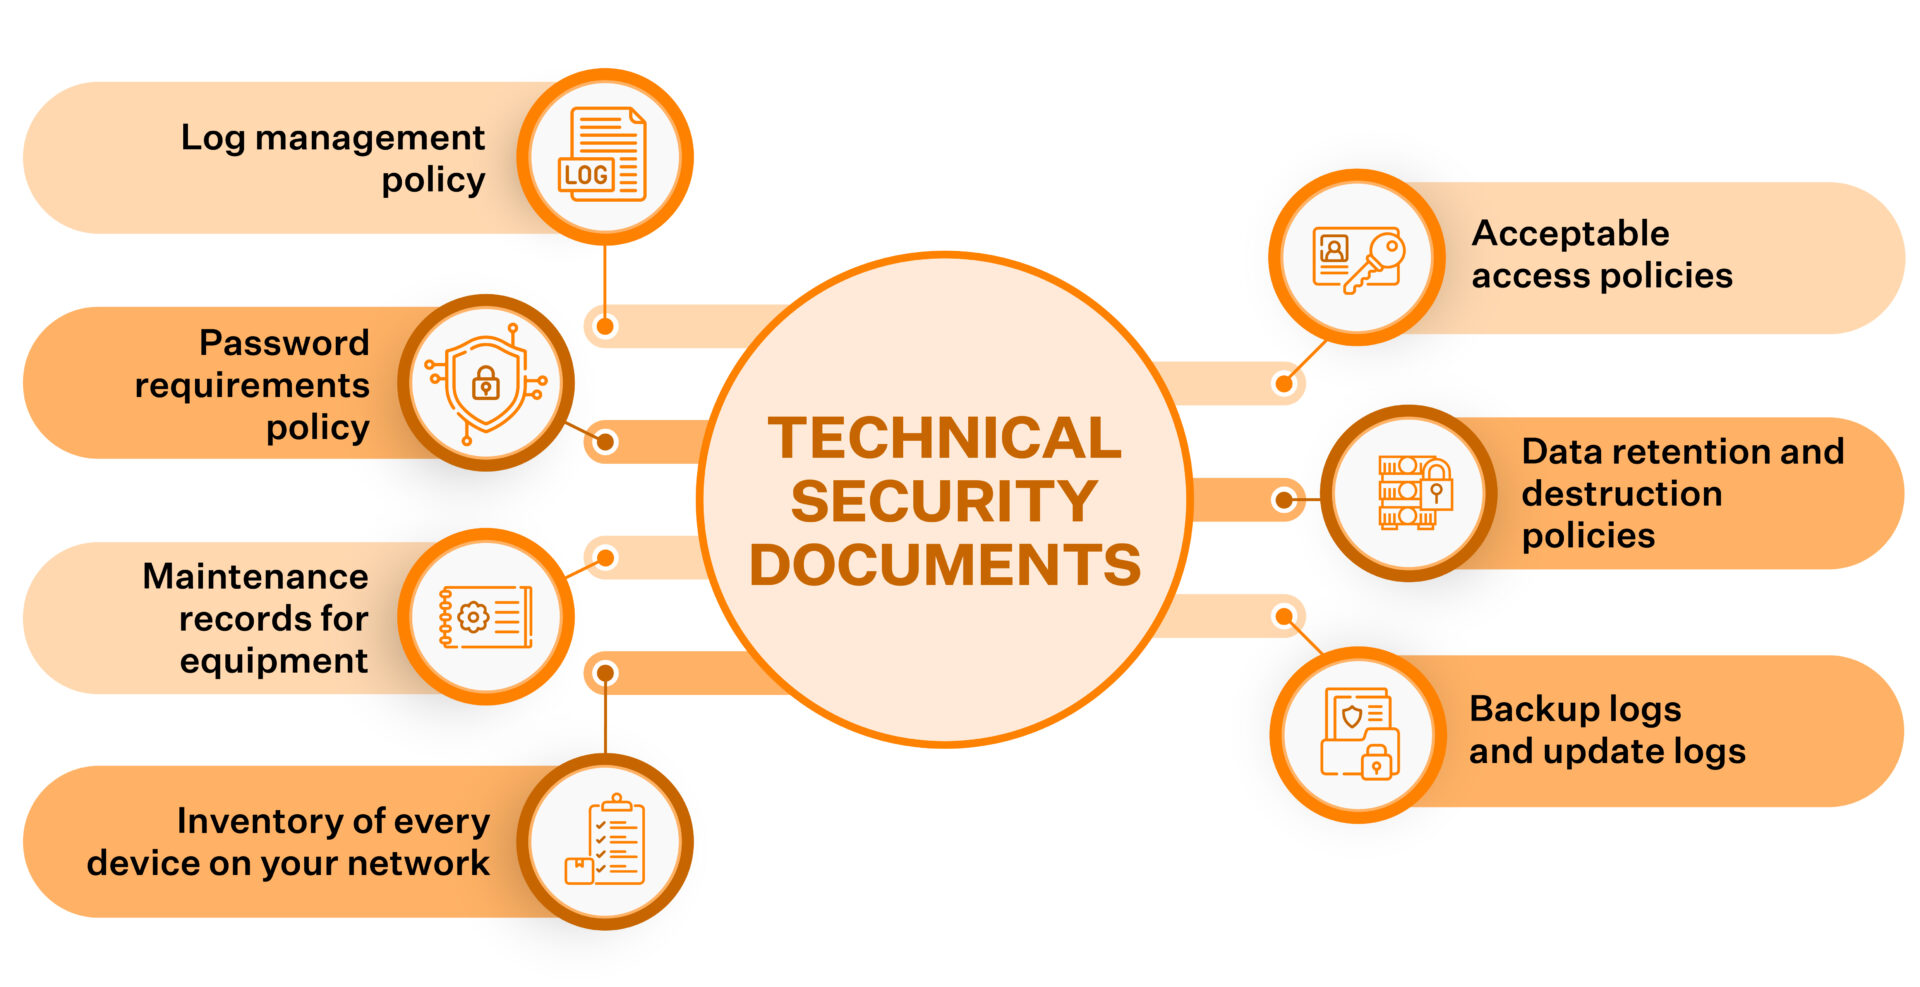
Esto incluye:
- Política de gestión de registros
- Política de requisitos de contraseña
- Registros de mantenimiento de equipos.
- Inventario de todos los dispositivos de su red.
- Políticas de acceso aceptables
- Políticas de retención y destrucción de datos
- Registros de copias de seguridad y registros de actualizaciones
Todos estos documentos deben ser monitoreados cuidadosamente para mantener los más altos estándares de seguridad física y digital de la organización. Con la documentación técnica de seguridad necesaria y medidas eficaces para su monitoreo regular, su proceso de documentación estará en marcha.
Documentos operativos
Mantener actualizados los documentos operativos es importante para cumplir con las regulaciones de la industria y proporcionar un entorno seguro para clientes, empleados y proveedores.
Esto es lo que constituyen los documentos operativos:
- Diagrama de su oficina física
- Manual de gobierno corporativo
- plan de gestión de riesgos
- Presupuesto del programa de cumplimiento
- Acuerdos de proveedores
- Planes de continuidad del negocio y respuesta ante incidentes
El cumplimiento de estos documentos operativos es fundamental para garantizar la continuidad del negocio, unas sólidas prácticas de seguridad, el compromiso con los estándares y la satisfacción general del cliente.
Documentación de Recursos Humanos
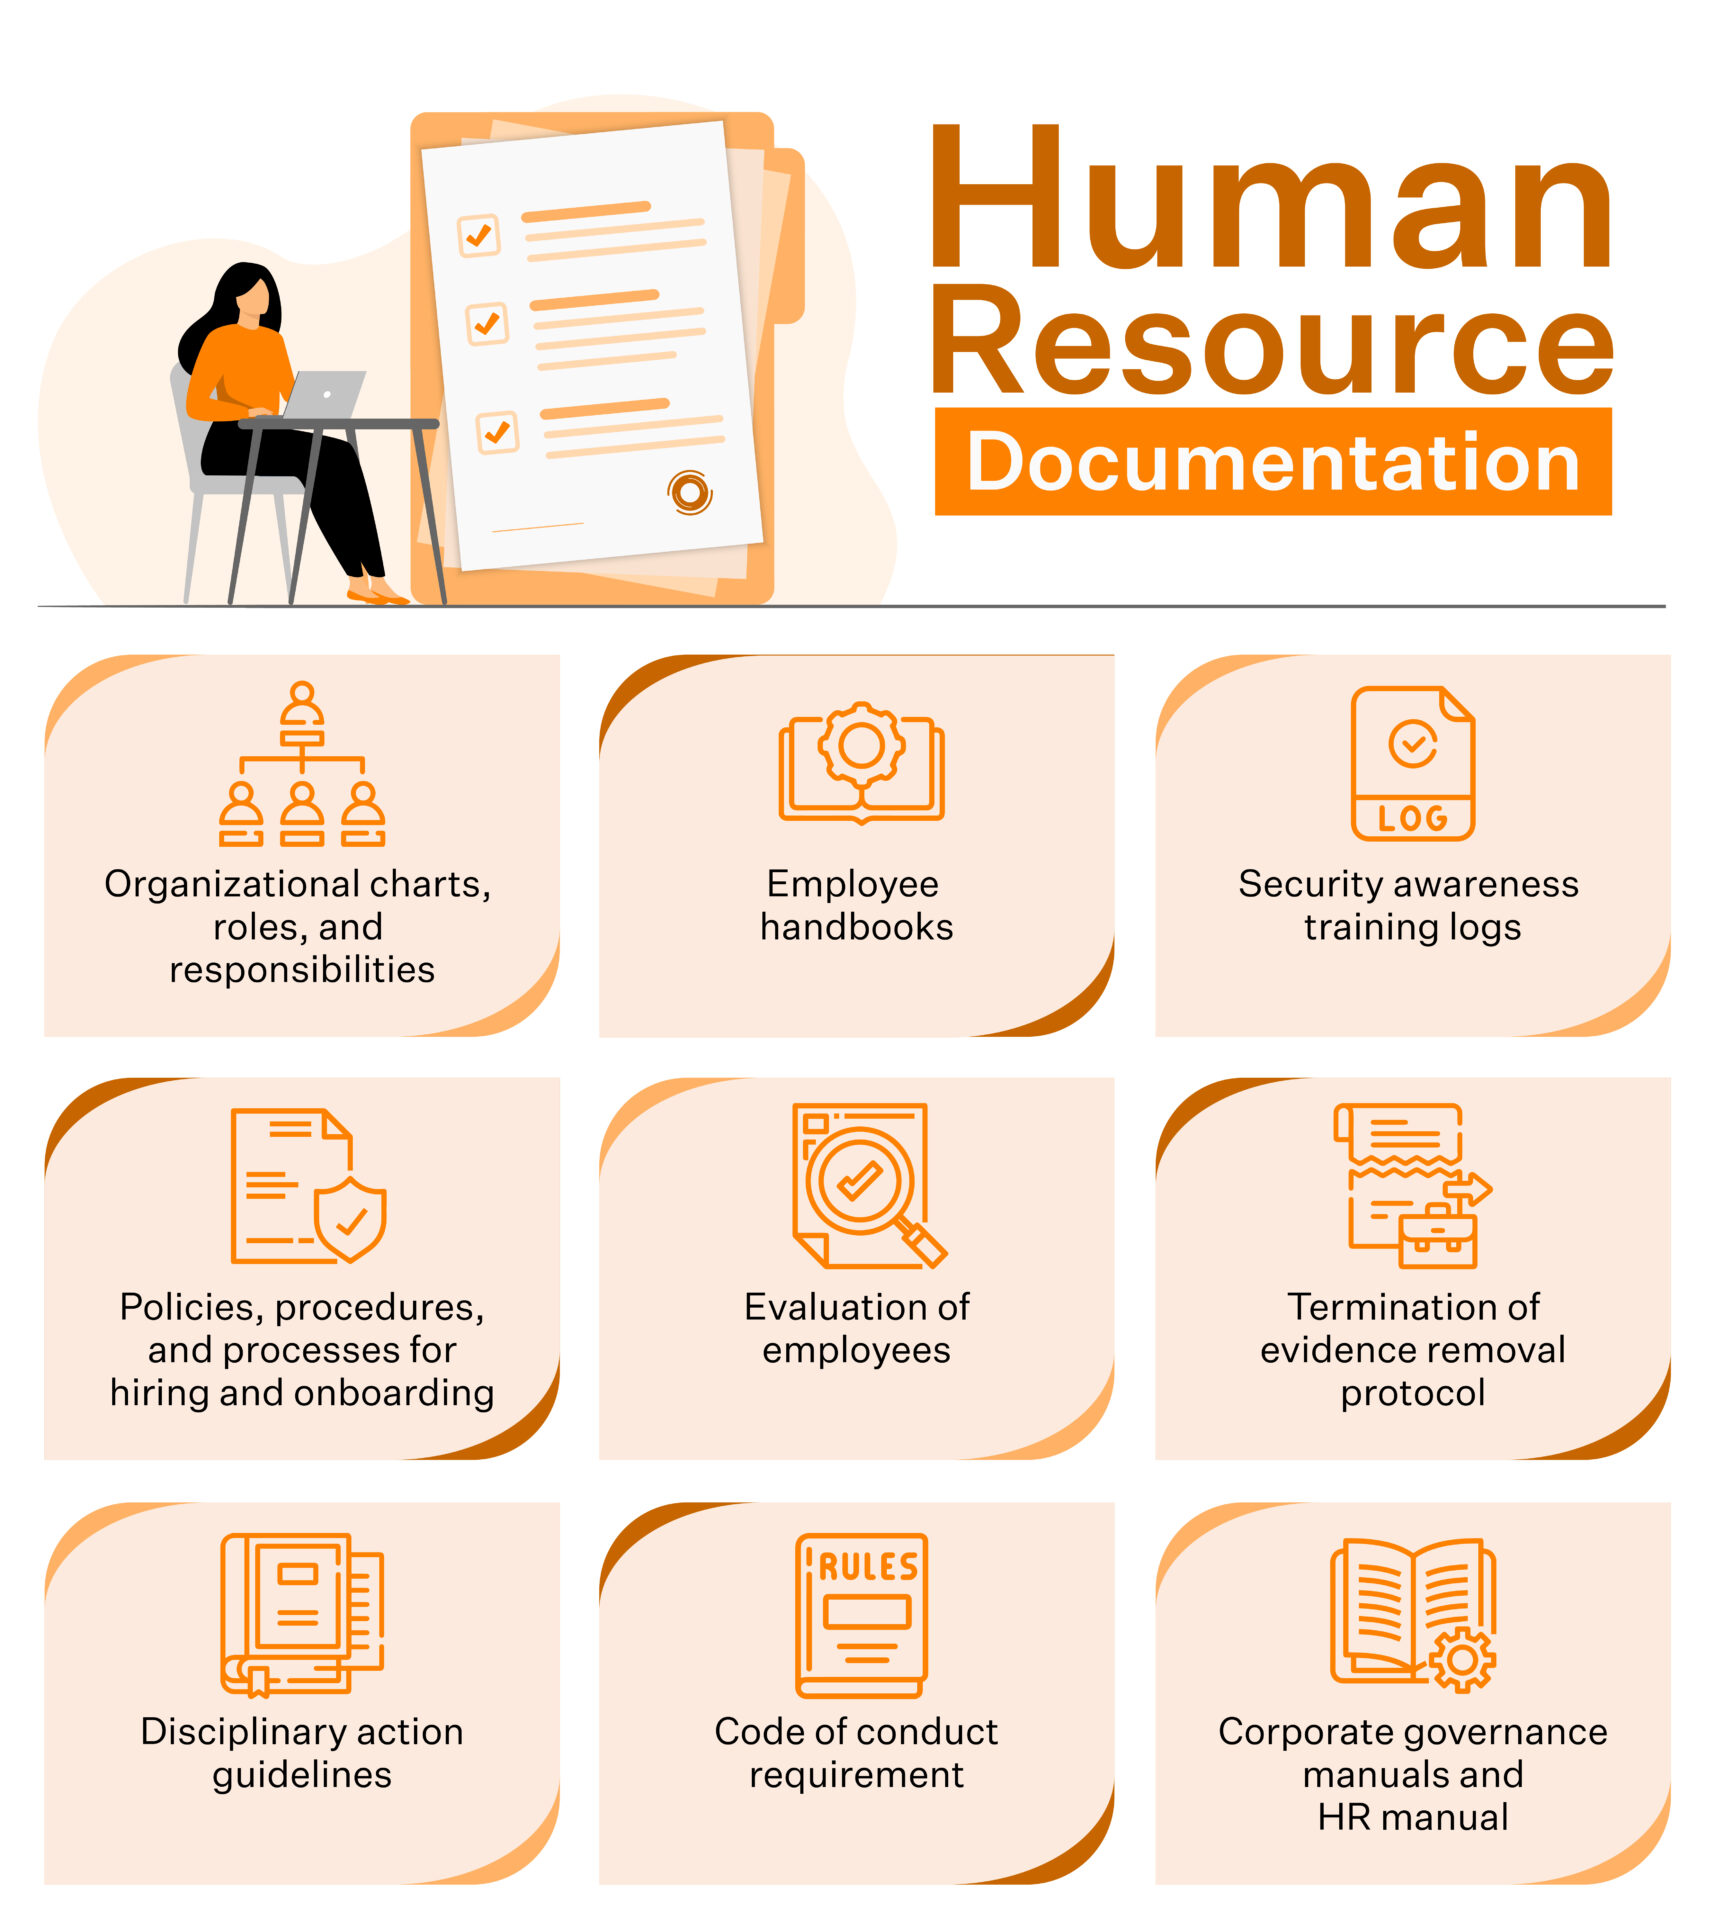
Un equipo de recursos humanos eficaz es fundamental para el éxito de cualquier empresa, y la recopilación de documentos SOC 2 es esencial para dicho éxito. Estos documentos registran varios elementos clave relacionados con el mantenimiento de un entorno de trabajo seguro y que cumpla con la normativa, tales como:
- Organigramas, funciones y responsabilidades
- Manuales de empleados
- Registros de capacitación en concientización sobre seguridad
- Políticas, procedimientos y procesos para la contratación e incorporación de personal.
- Evaluación de empleados
- Finalización del protocolo de eliminación de pruebas
- Directrices para la aplicación de medidas disciplinarias
- Requisitos del código de conducta
- Manuales de gobierno corporativo y manual de recursos humanos
La atención prestada a los documentos SOC 2 refleja la dedicación de una organización a crear un entorno de trabajo seguro con líneas de autoridad claras y procedimientos sólidos para proteger los activos de la empresa.
Recopilar todas estas pruebas implica mucho trabajo manual, repetitivo y propenso a errores.
Una empresa típica tarda entre tres y seis meses en implementar su programa SOC 2. Además, se requieren entre 600 y 800 horas anuales para su funcionamiento y entre uno y dos meses de comunicación constante con el auditor. Puede acortar este proceso automatizando su estrategia de cumplimiento con SOC 2.
Utilizando plataformas de automatización del cumplimiento como Sprinto puede ayudarle a reducir significativamente el tiempo necesario para alcanzar la certificación SOC 2 a un coste competitivo. Sprinto está diseñado explícitamente para ser alojado en la nube. Empresas SaaSAdemás, facilita bastante la supervisión y la recopilación de pruebas, ya que todo se mantiene actualizado en línea. Mantener y actualizar la documentación SOC 2 es más sencillo con Spinto.
Documentación sobre privacidad y cumplimiento normativo
Los documentos de privacidad son esenciales para determinar cómo su organización protege la información de sus clientes. A continuación, se muestran algunos de los documentos de privacidad que debe proporcionar durante la auditoría:
- Aviso de prácticas de privacidad
- Políticas de cancelación de suscripción y exclusión voluntaria
- Acuerdo de uso de datos
- Política de confidencialidad
La documentación de cumplimiento también incluye la presentación de registros de sus cumplimientos anteriores. Los cuestionarios de autoevaluación , las evaluaciones de riesgos y los resultados de las pruebas de penetración también se incluyen aquí.
Contratos con terceros y proveedores
No basta con confiar en que sus proveedores gestionen sus datos de forma segura; debe documentar los motivos de dicha confianza. El auditor exigirá la documentación adecuada que detalle los procedimientos de seguridad de sus contratos con terceros.
Esto incluye el uso de:
- Acuerdos de Nivel de Servicio (SLA) diseñados para garantizar la capacidad de respuesta y la calidad del servicio de los proveedores.
- Se pueden utilizar contratos adicionales con proveedores y terceros, como acuerdos de confidencialidad, para adaptar escenarios específicos a las necesidades de una organización.
Además, consulta: ejemplos de informes SOC 2
¿Cómo preparar la documentación SOC 2 en 6 pasos?
Sabemos que el cumplimiento de SOC 2 es arduo, pero con SprintoNo tienes que preocuparte de que tu proceso de documentación no funcione correctamente. Aquí te mostramos cómo prepararte antes de que llegue el auditor para evaluar el cumplimiento de las normas de auditoría.
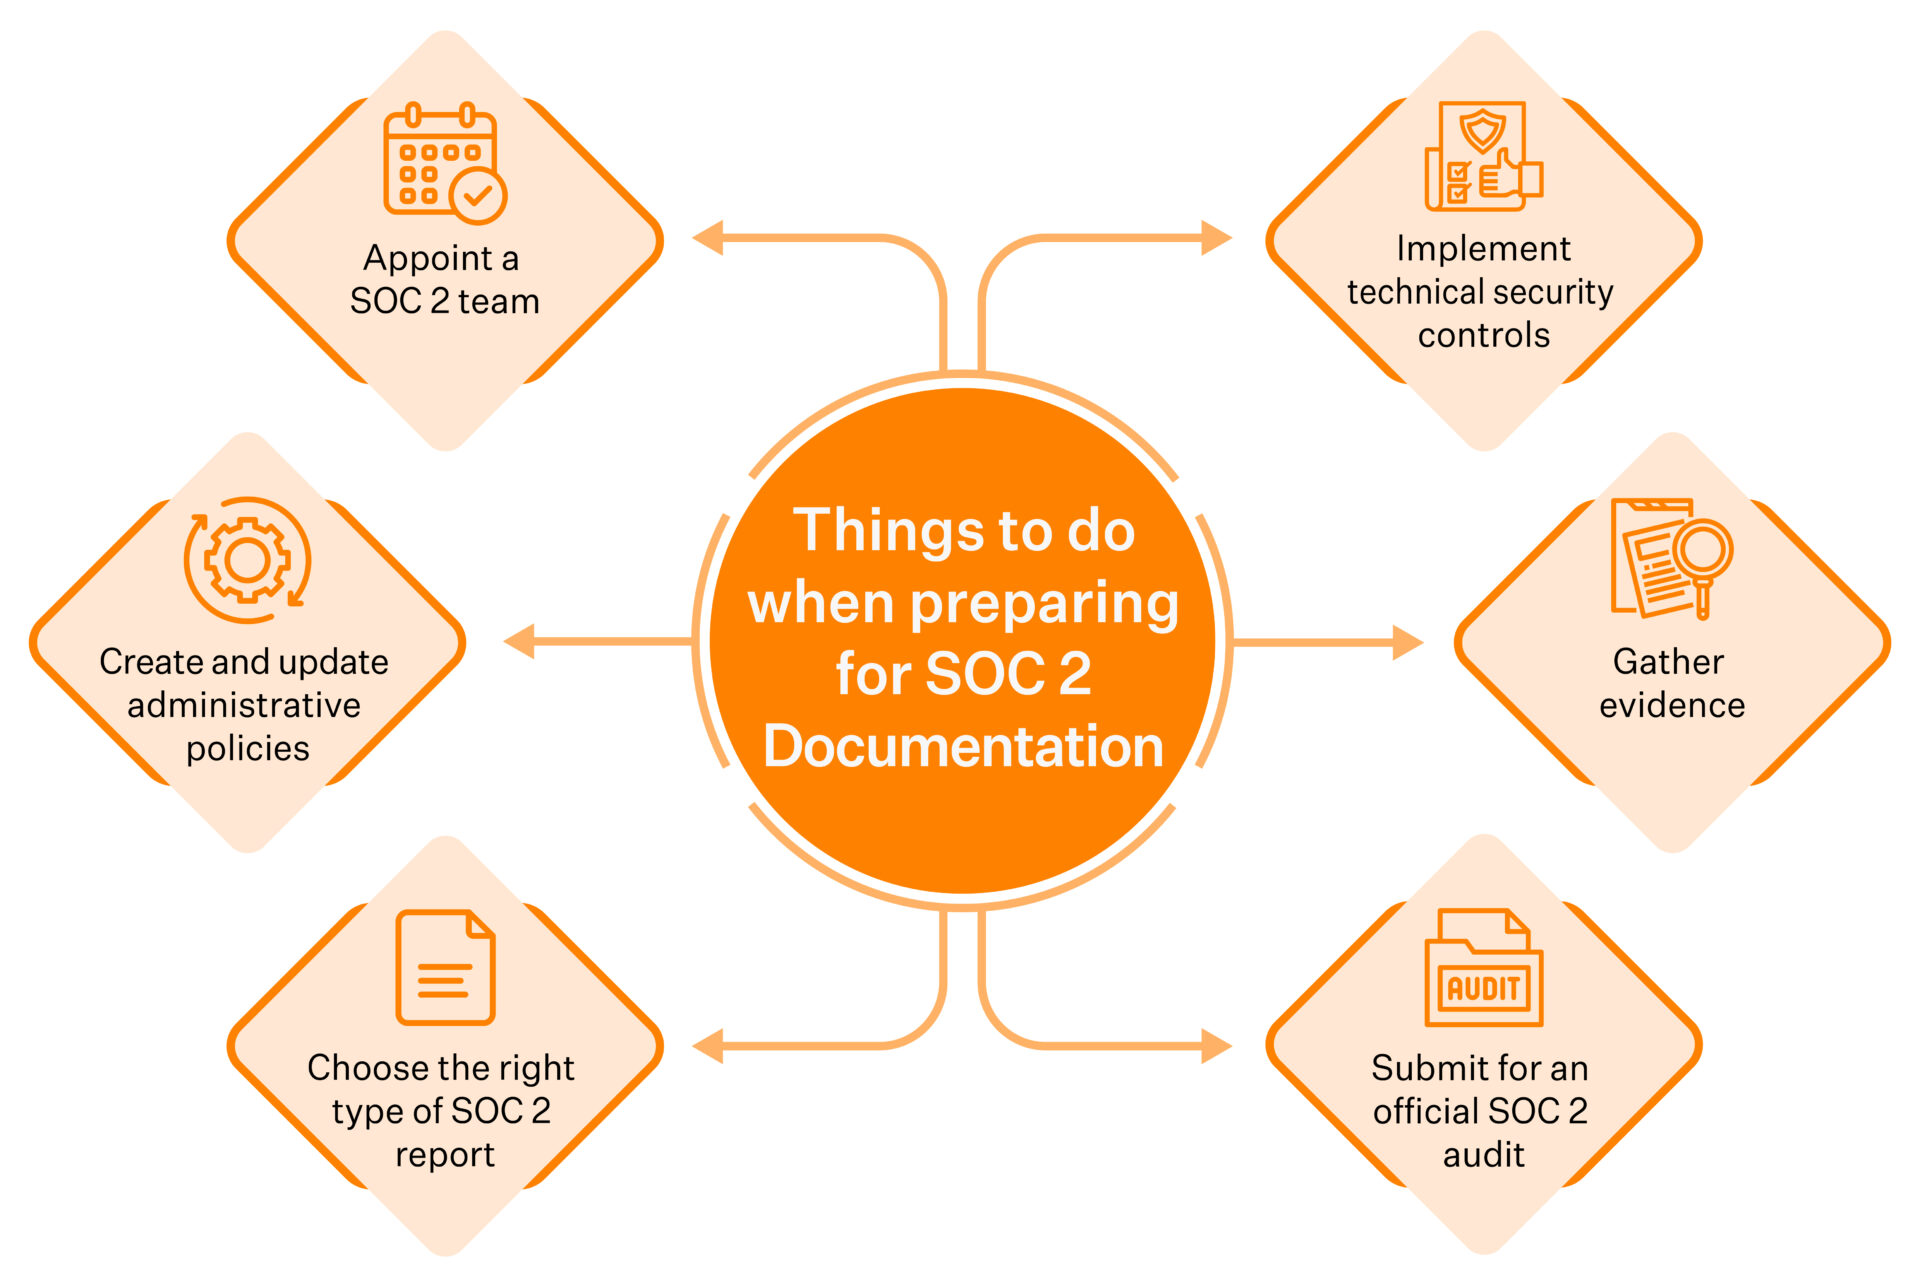
Paso 1: Designar un equipo SOC 2
Conformar un equipo de cumplimiento sólido antes de iniciar el proceso de documentación puede ayudar a evitar posibles problemas. Esto incluye identificar todos los roles necesarios y determinar qué empleados de su organización serían los más adecuados para desempeñarlos.
Es fundamental identificar a personas con conocimientos técnicos relevantes y que estén bien versadas en operaciones y gestión de seguridad.
Por ejemplo , puedes designar a un miembro del equipo de ingeniería para que se encargue de los documentos relacionados con los requisitos de seguridad, ya que es quien tiene mayor conocimiento sobre el tema.
Los roles pueden incluir:
- Gerente de proyecto coordinar con los procesos SOC 2 y los demás miembros del equipo.
- Personal jurídico son necesarias para obtener información para la creación de contratos y la actualización de la documentación a lo largo del proceso SOC 2.
- Tener uno autor principal Contar con todos los informes ayudará a garantizar que la comunicación se desarrolle sin problemas.
- Equipos de TI/Seguridad asumir la mayor parte del trabajo de SOC 2 y actualizar cualquier cambio que surja del proceso.
- Operaciones de personal Equipo encargado de gestionar la formación en seguridad informática del personal, las verificaciones de antecedentes y los requisitos de evaluación de la contratación.
Además, los miembros del equipo deben ser colaborativos y demostrar aptitud para la resolución de problemas a medida que surjan dificultades al revisar los procedimientos existentes o implementar nuevos estándares.
Consulta también: Cómo obtener la certificación SOC 2 para startups
Paso 2: Seleccione el tipo de informe SOC 2
Antes de tomar las medidas necesarias para obtener la documentación SOC 2, es importante hacerse estas preguntas importantes:
- ¿Qué tipo de informe SOC 2 necesita? SOC 2 Tipo 1 or SOC 2 Tipo 2?
- ¿Necesita una certificación para un solo servicio o para toda su organización?
Responder a estas preguntas clave desde el principio puede brindar claridad durante todo el proceso y allanar el camino hacia la obtención de una certificación tan prestigiosa. Cuando se establecen expectativas claras, recopilar información y avanzar hacia una certificación SOC 2 exitosa es más fácil que nunca.
Consulta también: Guía para la certificación SOC 2 Tipo II
Paso 3: Crear y actualizar políticas administrativas
Redactar y revisar políticas administrativas es un reto, pero es fundamental para crear un programa de seguridad sólido. Al elaborarlas, asegúrese de que sean fáciles de leer y comprender: el propósito de una política no es complicar las cosas con tecnicismos, sino proporcionar una guía clara sobre los pasos necesarios para garantizar la seguridad.
Sus políticas de seguridad deben detallar cómo se implementan los controles de seguridad en su infraestructura general y definir también los pasos para gestionarlos. A continuación, se presentan algunos de los aspectos que debe incluir:
- Acceso al sistema con protocolo de seguridad que especifica cómo y cuándo los usuarios pueden acceder a datos confidenciales.
- La recuperación ante desastres consiste en desarrollar protocolos sobre la mejor manera de realizar copias de seguridad de los datos y recuperarse de los desastres.
- Para realizar una evaluación de riesgos y comprender cómo la organización aborda las cuestiones de seguridad, debemos analizar cómo se identifican y se tratan dichas cuestiones.
- Protocolo de respuesta a incidentes que define el proceso para informar, investigar y resolver incidentes de seguridad.
- Se definen las funciones de seguridad para determinar la mejor manera de asignar las funciones y responsabilidades del personal de seguridad en función de las necesidades de la organización.
- Crear un programa de capacitación para su organización para mejorar la concienciación sobre seguridad.
¡Ahora tu equipo puede compartir la información actualizada con el auditor SOC 2 sin problemas!
Sprinto Ofrece plantillas de políticas editables para que usted seleccione la información que necesita enviar al auditor.
SprintoEl panel de control, diseñado pensando en el auditor, presenta toda la documentación y las pruebas al auditor en el formato con el que suele trabajar, lo que reduce drásticamente el intercambio de correos electrónicos entre ambos.
Paso 4: Implementar controles de seguridad técnicos
Una vez que su equipo haya establecido las políticas de seguridad administrativa, debe asegurarse de que existan controles de seguridad técnica en todas sus aplicaciones e infraestructura. Su equipo debe alinear estas políticas con los controles de seguridad en la nube.
Existen varias soluciones de control de seguridad que debería explorar, entre ellas:
- Control de Acceso
- Cortafuegos y redes
- Exploración de Vulnerabilidades
- Sistemas de detección de intrusiones (IDS)
- Cifrado
- Información
- Registro de auditoría
Paso 5: Reunir evidencias
Antes de programar una auditoría SOC 2, debe reunir toda la documentación, evidencia y políticas relevantes. Esto agilizará todo el proceso de auditoría para su empresa. Además, debe reunir los siguientes documentos:
- Certificación de infraestructuras – Recopile cualquier documento relacionado con la infraestructura en la nube, incluidos, entre otros, acuerdos, certificaciones y declaraciones. Un ejemplo de dicho documento es un SLA.
- Políticas de seguridad administrativa – Su programa de seguridad debe contar con todas las políticas administrativas adecuadas. Recopíquelas y proporciónelas.
- Documentación de control de seguridad técnica – Reúna todos los registros o la documentación que demuestren la implementación y la gestión de los controles de seguridad de la infraestructura.
- Contratos con terceros y proveedores – Recopilar toda la documentación relacionada con empresas, contratistas y proveedores de servicios externos.
- Evaluación de Riesgos – Adjunte cualquier documento relevante de evaluaciones de seguridad anteriores o auditorías de terceros.
Paso 6: Solicite una auditoría oficial SOC 2.
Una vez que su equipo haya diseñado su programa de seguridad y esté listo para una evaluación SOC 2 , es hora de asociarse con un auditor de confianza.
Debe buscar un auditor o una firma con experiencia en la realización de auditorías SOC 2 para empresas de tamaño similar a la suya y con los conocimientos necesarios para llevar a cabo un proceso de auditoría SOC 2 sin contratiempos. Tenga en cuenta que solo los contadores públicos certificados por el AICPA deben realizar estas auditorías.
Automatización de la documentación SOC 2 con Sprinto
En lo que respecta al proceso de auditoría SOC 2, ya no basta con cumplir con los requisitos. Es necesario demostrar el cumplimiento con pruebas claras, como documentos, acuerdos, registros y capturas de pantalla. ¡Pero recopilar y organizar estas pruebas ya no es un problema!
Con SprintoPuedes obtener la certificación SOC 2 sin la molestia de mantener varias carpetas para capturas de pantalla, pruebas y hojas de cálculo. Sprinto paquetes en tiempo real 24x7 monitoreo continuo sistema que le avisa cuando vencen los cheques o en casos de incumplimiento. En resumen, Sprinto Automatiza todos los procesos tediosos, que consumen mucho tiempo y son repetitivos.
Aquí te mostramos cómo puedes automatizar la documentación en Sprinto camino:
- Acceda al Sprinto panel de control y vaya a la sección de carga de evidencia
- Haga clic en la opción para cargar pruebas, capturas de pantalla o documentación.
- Seleccione los archivos o documentos que desea cargar desde su ordenador o almacenamiento en la nube.
- Agregue cualquier descripción o nota necesaria para proporcionar contexto a la evidencia.
- Si es necesario, cree un nuevo proceso personalizado para revisiones manuales especificando los detalles y requisitos.
- Establezca procesos periódicos definiendo la frecuencia y el cronograma para cargar evidencia.
- Sprinto te avisará cuando sea el momento de subir la evidencia para los procesos periódicos.
En breve, Sprinto Automatiza todos los procesos tediosos, que consumen mucho tiempo y son repetitivos.
Mantener, actualizar y revisar su documentación SOC 2 ahora es más fácil con SprintoEsto se debe a que el flujo de trabajo automatizado facilita la documentación y la recopilación de pruebas.
Hable con nuestro equipo hoy Para saber más sobre cómo Spinto puede ayudarle a completar no solo su documentación SOC 2, sino también la certificación SOC 2 sin complicaciones.
Preguntas frecuentes sobre la documentación de SOC 2
La documentación SOC 2 se refiere al conjunto de políticas, procedimientos y evidencias que demuestran el cumplimiento de su organización con el marco SOC 2. Describe cómo gestiona los datos de los clientes de forma segura, de acuerdo con los Criterios de Servicios de Confianza, la seguridad, la disponibilidad, la integridad del procesamiento, la confidencialidad y la privacidad.
Las pruebas suelen incluir políticas de seguridad, configuraciones del sistema, registros de acceso, registros de capacitación de empleados, evaluaciones de riesgos y planes de respuesta a incidentes. Estos materiales ayudan a los auditores a verificar que sus controles estén diseñados y funcionen de manera eficaz.
La documentación SOC 2 debe revisarse y actualizarse periódicamente —idealmente trimestralmente o siempre que se produzcan cambios importantes en el sistema, las políticas o el personal— para garantizar el cumplimiento continuo.
Por lo general, el equipo de cumplimiento o de seguridad de la información supervisa la documentación SOC 2, colaborando con los departamentos de TI, recursos humanos y la dirección para garantizar que todas las pruebas y políticas se mantengan precisas y actualizadas.
La documentación deberá conservarse durante al menos el tiempo que dure el ciclo de auditoría (normalmente un año) y durante más tiempo si así lo exigen las obligaciones reglamentarias o contractuales.

Autor
Meeba Gracy
Meeba, especialista en ciberseguridad certificada por ISC2, se dedica con pasión a descifrar y ofrecer contenido relevante sobre cumplimiento normativo y temas complejos de seguridad digital. Experta en transformar conceptos complejos en ideas accesibles, está comprometida con el aprendizaje de sus lectores. En su tiempo libre, disfruta leyendo las últimas novelas de suspense o explorando nuevos rincones de la ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.

Explora más artículos sobre SOC 2
Descripción general del cumplimiento de SOC 2
Preparación y documentación de SOC 2
Auditoría SOC 2 y
Informes
Diferencias y similitudes de SOC 2
Actualizaciones y gestión de SOC 2
Aplicaciones específicas del sector SOC 2
Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.