

TL, DR:
| Las políticas SOC 2 documentan cómo su organización implementa los controles para los Criterios de Servicios de Confianza. |
| Los auditores esperan conocer las políticas aceptadas, los responsables de los controles, las métricas, los detalles de la implementación y la evidencia que las respalde. |
| El artículo enumera 21 políticas, entre las que se incluyen el control de acceso, la continuidad, la gestión de cambios y la respuesta ante incidentes. |
Una documentación clara y concisa es la clave para una implementación exitosa de SOC2. Es fundamental documentar las políticas y los procedimientos de SOC2 aplicables a su organización.
Esto incluye la hoja de ruta para la certificación SOC 2, TSC, los resultados del análisis de brechas, la implementación de políticas, la preparación de auditorías y mucho más.
Las políticas SOC 2 ayudan a las organizaciones a optimizar sus operaciones y a construir una cultura centrada en la seguridad. Pero, ¿cuál es el primer paso?
La tarea de alinear las políticas pertinentes y lograr resultados efectivos puede ser compleja. Trabajar con esos requisitos complejos y alcanzar los resultados de eficiencia deseados con un margen de error mínimo puede resultar aún más desalentador.
¡No temas! Esta publicación está diseñada para brindarte fácilmente todos los conocimientos esenciales sobre las políticas y los procedimientos de SOC 2.
¿Qué es una política SOC 2?
Las políticas SOC 2 establecen un documento/marco para la implementación de la seguridad de los datos. Estas políticas actúan como requisitos fundamentales para que los empleados de la organización y los proveedores externos cumplan con dichos requisitos.
La norma SOC 2 exige que las organizaciones implementen una serie de controles técnicos y cambios en las políticas de sus entornos empresariales para garantizar la seguridad y la confidencialidad de los datos de los usuarios.
Estos controles y políticas se corresponden con los requisitos mencionados en las directrices SOC 2 del AICPA. Para obtener la certificación SOC 2 , las organizaciones implementan estos requisitos para demostrar su cumplimiento.
Las organizaciones cumplen con todos los requisitos aplicables de SOC 2, como documentar los detalles de la implementación, los controles utilizados, las métricas de entrega, los responsables del control y las pruebas que demuestren su finalización.
Este documento exhaustivo que abarca todos estos detalles se conoce comúnmente como Políticas SOC 2.
Las organizaciones deben contar con todas las políticas y procedimientos aplicables para cumplir con los controles SOC 2 , ya que el auditor los revisará minuciosamente. Además, se espera que las políticas SOC 2 estén bien documentadas y sean aceptadas por los empleados.
Sprinto Te ofrece plantillas de políticas predefinidas, flujos de trabajo de propiedad y registros de confirmación. De esta forma, tus políticas no se limitan a un documento.
Reserva una demostración →
Las 21 políticas SOC 2 que buscan los auditores
Cada política que se detalla a continuación respalda un elemento crucial de la seguridad general de su organización y del proceso de gestión de datos de los consumidores. El alcance de las políticas que deben elaborarse e implementarse varía según el tamaño de la organización, la naturaleza de los servicios y los Criterios de Servicios de Confianza (TSC) seleccionados.
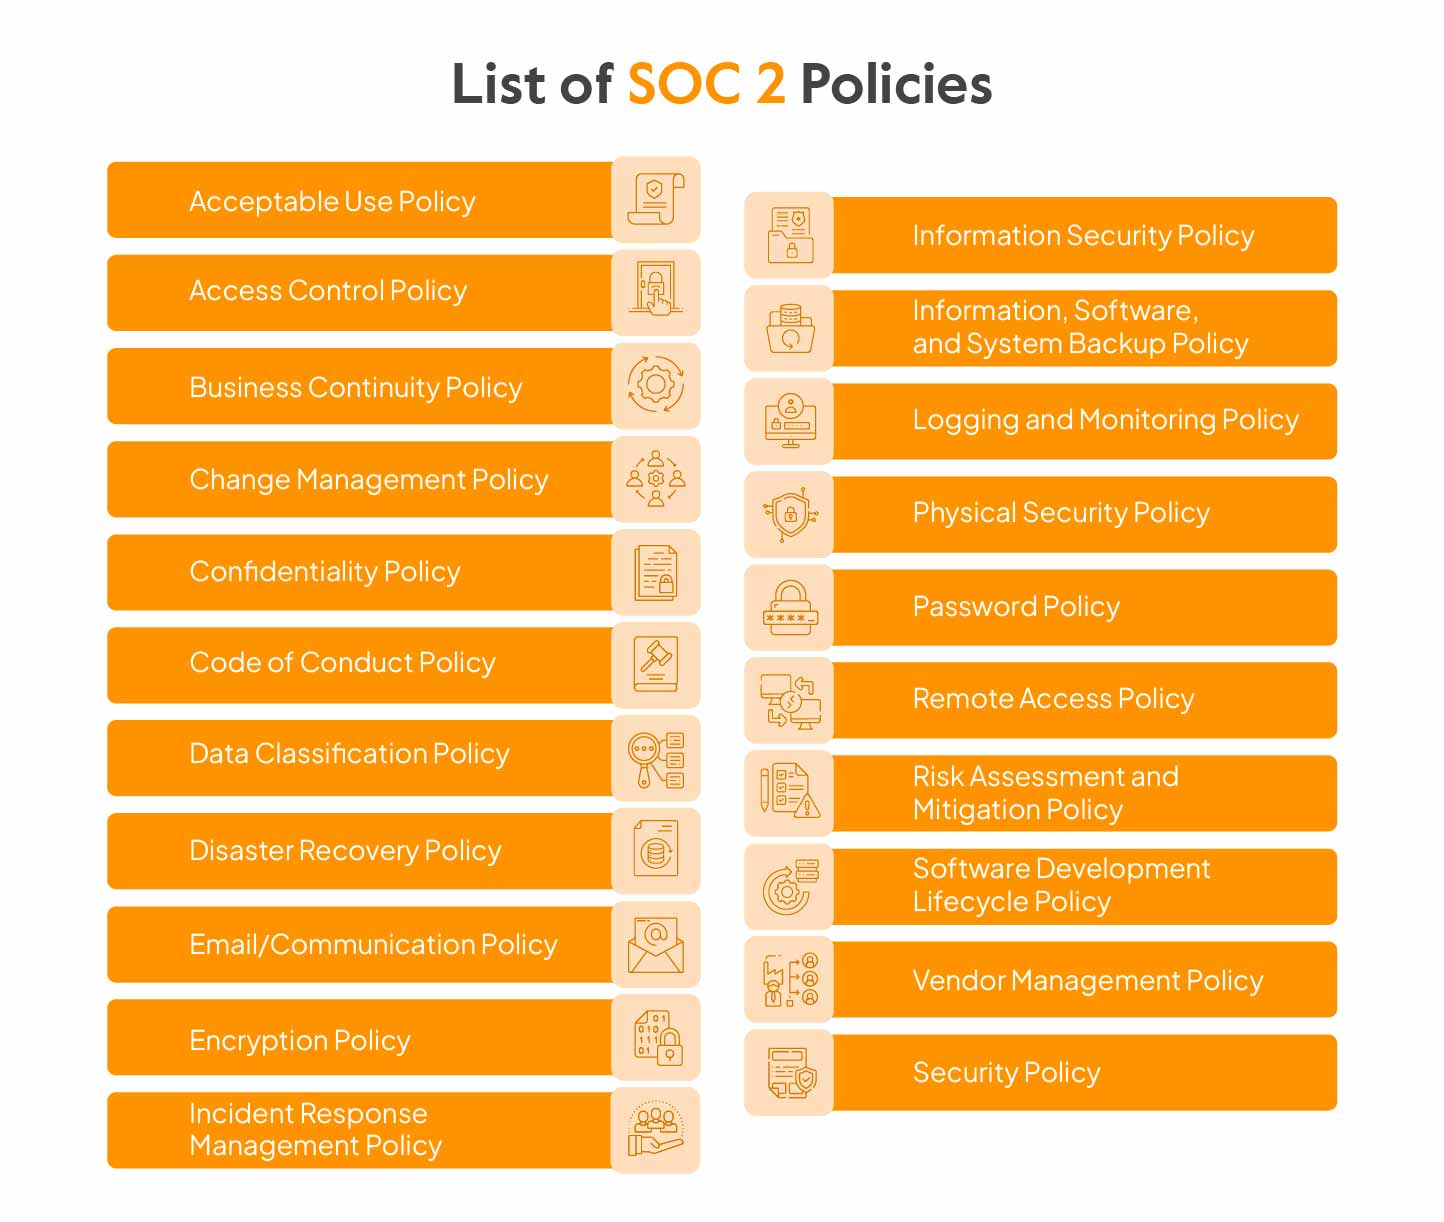
Hemos enumerado 21 políticas SOC 2 que, en general, el auditor tendrá en cuenta:
1. Política de uso aceptable
La política de uso aceptable define las restricciones y regulaciones para el uso de la red, el sitio web, el sistema u otros recursos tecnológicos de la organización. También especifica qué dispositivos se pueden usar, cómo se entregarán y devolverán, y los requisitos de contraseña.
2. Política de control de acceso
La política de control de acceso proporciona directrices sobre el acceso a diversos sistemas y aplicaciones. Indica quién tendrá acceso a los sistemas de la organización y con qué frecuencia se revisarán estos controles de acceso.
3. Política de continuidad del negocio
La política de continuidad del negocio define los procesos y procedimientos que los empleados deben seguir en caso de un evento disruptivo para mantener el buen funcionamiento de la empresa. También abarca cómo se restaurarán el hardware, las aplicaciones y otros datos cruciales en caso de desastre.
Descarga una plantilla de plan de continuidad del negocio
4. Política de gestión del cambio
La política de gestión de cambios define cómo se implementarán, documentarán y comunicarán los cambios del sistema en toda la organización. También incluye a las partes interesadas involucradas en cada etapa del proceso de cambio. Esto permite depurar problemas y responder a cualquier incidente de manera eficiente.
5. Política de confidencialidad
La política de confidencialidad define cómo su organización y sus empleados gestionarán los datos confidenciales de clientes, socios comerciales y/o de la propia empresa. Dado que los clientes esperan que sus datos estén seguros, esta política es fundamental para garantizarlo.
6. Política del Código de Conducta
El código de conducta define ciertas normas y procedimientos que empleados y empleadores deben cumplir. Incluye cómo deben interactuar los empleados entre sí y define el comportamiento esperado hacia sus compañeros, supervisores y demás miembros de la organización.
7. Política de clasificación de datos
La política de clasificación de datos define cómo clasificar los datos sensibles ponderando los parámetros de riesgo. Esto garantiza que los datos sensibles se gestionen eficazmente según el nivel de riesgo que representan para la organización.
8. Política de recuperación ante desastres
La política de recuperación ante desastres define las directrices e instrucciones para que la organización se recupere de un evento catastrófico. Esta política se alinea con la política de continuidad del negocio para preparar a la organización ante un desastre. Describe las funciones mínimas necesarias que su empresa debe utilizar para operar.
9. Política de correo electrónico/comunicación
La política de correo electrónico y comunicaciones define las directrices para el uso de los medios de comunicación de la organización. En ella se especifica qué es aceptable e inaceptable para los empleados al comunicarse a través de los dispositivos, redes, correo electrónico, etc., de la empresa.
10. Política de cifrado
La política de cifrado define el uso eficiente del cifrado en su organización para proteger los datos confidenciales. En ella se especifica el tipo de datos que deben cifrarse y cómo se realizará el cifrado (mecanismo y proceso de cifrado).
11. Política de respuesta/gestión de incidentes
La política de respuesta y gestión de incidentes define las funciones y responsabilidades de los empleados ante una filtración de datos o cualquier otro incidente. Asimismo, especifica qué se espera de cada miembro de la organización durante la investigación subsiguiente.
12. Política de seguridad de la información
La política de seguridad de la información define cómo se aborda la seguridad de la información y por qué se implementan políticas y procedimientos. Esta política es fundamental para la certificación SOC 2 y otras políticas y normativas relacionadas con la seguridad de la información.
13. Política de copia de seguridad de información, software y sistema
La política de copias de seguridad de información, software y sistemas define cómo se almacenará la información de las aplicaciones y sistemas empresariales para una recuperación de datos eficaz. Garantiza que los datos puedan recuperarse de la copia de seguridad en caso de desastre.
14. Política de registro y monitorización
La política de registro y supervisión define qué registros se recopilarán y supervisarán. También especifica qué información se incluirá en dichos registros y qué sistemas se deben configurar para el registro.
15. Política de seguridad física
La política de seguridad física define cómo proteger el acceso a las instalaciones físicas de su empresa. En ella se especifican los sistemas y herramientas que se utilizarán para supervisar la seguridad física y prevenir robos y accesos no autorizados a los dispositivos, equipos y centros de datos de la empresa.
16. Política de contraseña
La política de contraseñas define las directrices y los requisitos para el uso de contraseñas seguras (o frases de contraseña). Menciona el uso de gestores de contraseñas para diferentes portales e incluye una política de caducidad de contraseñas para que los empleados las cambien periódicamente.
17. Política de acceso remoto
La política de acceso remoto define quién tiene acceso para trabajar a distancia y cómo establecerá la conexión de forma segura. También describe qué tipo de conectividad se utilizará y cómo se registrará y supervisará.
18. Política de evaluación y mitigación de riesgos
La política de evaluación y mitigación de riesgos define las posibles amenazas a la seguridad y los ciberataques que podrían ocurrir, así como el plan de acción y respuesta para prevenir dichos incidentes. También describe el impacto potencial de estos ataques y las estrategias de mitigación para responder eficazmente a estos casos.
19. Política del ciclo de vida del desarrollo de software
La política del ciclo de vida del desarrollo de software (SDLC) define cómo garantizará que su software o aplicación se desarrolle utilizando prácticas de codificación seguras. También establece que deberá probar el software periódicamente y asegurar que el proceso de desarrollo cumpla con los requisitos de cumplimiento normativo.
20. Política de gestión de proveedores
La política de gestión de proveedores identifica y prioriza a los proveedores (de terceros y de cuartos) que potencialmente ponen en riesgo su negocio y, a continuación, define los controles de seguridad para minimizar los riesgos.
21. Política de seguridad de la estación de trabajo
La política de seguridad de las estaciones de trabajo define las normas y directrices para proteger las estaciones de trabajo de los empleados. Esto ayuda a reducir el riesgo de acceso no autorizado y pérdida de datos durante el uso de las estaciones de trabajo.
Las 21 políticas, listas para adaptarse.
El manual de procedimientos enumera cada política que esperan los auditores y las pruebas que demuestran su cumplimiento.
Cómo demostrar ante un auditor el cumplimiento de la política SOC 2
En una auditoría SOC 2 Tipo II, no basta con demostrar que existe una política. Es necesario demostrar que está vigente, asignada, reconocida y respaldada por evidencia. Los equipos suelen hacerlo de dos maneras.
La primera opción es manual. Esto significa que hay que recopilar capturas de pantalla, registros de aprobación, historiales de versiones, registros de confirmación y demás evidencia relacionada de diferentes herramientas, y luego organizarlo todo antes de que el auditor lo solicite. Funciona al principio, pero se complica rápidamente cuando hay varios responsables, revisiones y actualizaciones.
La segunda es Sprinto.
Sprinto te ayuda a correr cumplimiento autónomo Flujos de trabajo relacionados con la gestión de políticas. Puede comenzar con plantillas de políticas SOC 2 predefinidas, asignar responsables de políticas, vincular políticas con los controles pertinentes, ejecutar campañas de confirmación de empleados y mantener actualizado el registro de auditoría a medida que se desarrolla el trabajo.
Eso también cambia la experiencia de auditoría. En lugar de explicar documentos dispersos y versiones desactualizadas, los equipos pueden usar SprintoEl panel de control del auditor permite compartir un sistema de registro más limpio, donde la evidencia, la propiedad y el historial de políticas ya están organizados.
Así, demostrar el cumplimiento de las políticas deja de ser una tarea frenética y se convierte en parte del propio sistema de cumplimiento.
Por qué las pólizas SOC 2 necesitan propietarios y evidencia
Las políticas SOC 2 son importantes porque muestran cómo su organización pretende operar. Pero durante una auditoría, la intención por sí sola no es suficiente. Los auditores buscan pruebas de que esas políticas están vigentes, son reconocidas, aceptadas y se siguen en la práctica. Disciplinadas Recopilación de evidencias SOC 2 Esto es lo que cierra la brecha entre la política escrita y la prueba lista para auditoría, adjuntando evidencia real a cada control en lugar de depender de una captura de pantalla de último minuto. sprint.
Ahí es donde la mayoría de los equipos se estancan. Redactar la política es un paso. Lo más difícil es mantenerla vinculada a las personas, los controles y las pruebas adecuadas.
Sprinto Ayuda a los equipos a superar esa brecha con plantillas de políticas, flujos de trabajo de confirmación, recopilación de evidencia y un espacio de trabajo intuitivo para auditores, todo en un mismo lugar. Así, en lugar de tratar las políticas como documentos estáticos, considérelas una parte activa de su programa SOC 2.
Inteligente y rentable, ¡algo para que lo pienses! Prueba el demostración o póngase en contacto con nosotros para ver cómo Sprinto Ayuda a convertir el trabajo de formulación de políticas en una práctica preparada para la auditoría.

Una póliza sin propietario es una oportunidad para que se presente una reclamación.
Traiga su póliza y nosotros asignaremos un propietario y la documentación correspondiente a cada una.Preguntas frecuentes sobre las políticas de SOC 2

Autor
Gowsika
Gowsika es una ávida lectora y narradora que desentraña el complejo mundo del cumplimiento normativo y la ciberseguridad con un toque de ingenio encantador. Cuando no está descifrando la jerga críptica del cumplimiento, disfruta de la playa, escuchando música y reflexionando sobre las grandes (y pequeñas) preguntas de la vida. ¡Tu guía a través de la jungla digital, con un alma serena y una pluma afilada!Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.

Explora más artículos sobre SOC 2
Descripción general del cumplimiento de SOC 2
Preparación y documentación de SOC 2
Auditoría SOC 2 y
Informes
Diferencias y similitudes de SOC 2
Actualizaciones y gestión de SOC 2
Aplicaciones específicas del sector SOC 2
Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.