



Gestión del cumplimiento de la seguridad: cómo automatizarla


TL, DR:
| La gestión del cumplimiento de la seguridad implementa controles de seguridad, supervisa los sistemas y las políticas, y garantiza el cumplimiento de las normas reglamentarias en materia de medidas físicas, técnicas y administrativas. |
| El banco belga Crelan perdió 75.8 millones de dólares a causa de un único ataque de phishing, atribuido a la formación insuficiente de sus empleados y a la ausencia de un programa estructurado de cumplimiento de la seguridad dentro de la organización. |
| Las mejores prácticas incluyen realizar evaluaciones de riesgos periódicas, implementar sistemas de monitoreo en tiempo real, realizar pruebas de penetración, mantener políticas de seguridad actualizadas y automatizar la recopilación de evidencia para estar preparados para las auditorías. |
Imagínate esto. Eres un alto ejecutivo del departamento de finanzas de la empresa. Un día, recibes un correo electrónico de la dirección de correo electrónico de tu director general explicando con todo detalle un problema que le impidió acceder a una de tus bases de datos. A primera vista, nada parece alarmante. El dominio parece legítimo. ¿Y si usa su correo electrónico personal? Incluso tiene su firma. ¿Qué harías?
El banco belga Crelan fue víctima de un incidente de este tipo y acabó perdiendo 75.8 millones de dólares. La falta de formación y la ausencia de un programa de seguridad estructurado fueron las causas atribuidas.
Una gestión deficiente del cumplimiento de las normas de seguridad puede tener consecuencias catastróficas para su organización y provocar filtraciones de datos, ataques y otros problemas.
Exploremos qué es la gestión del cumplimiento de la seguridad, cuáles son sus objetivos y analicemos algunas de las mejores prácticas que las organizaciones pueden seguir.
¿Qué es el cumplimiento de la seguridad?
El cumplimiento de la seguridad es el proceso de garantizar que las prácticas, políticas y controles de seguridad de una organización cumplan con estándares, regulaciones o requisitos legales específicos. El objetivo es mitigar riesgos, prevenir brechas de seguridad y demostrar prácticas responsables en el manejo de datos. La mayoría de los equipos en crecimiento ahora integran este trabajo en software de cumplimiento especializado , de modo que los controles, las evidencias y los informes de auditoría se almacenan en un único sistema auditable, en lugar de hojas de cálculo.
¿Qué es la gestión del cumplimiento de la seguridad?
La gestión del cumplimiento de la seguridad implementa controles de seguridad y supervisa las políticas conforme a las normas reglamentarias. Saber cómo diseñar un programa de cumplimiento que considere la seguridad y el cumplimiento como un sistema unificado —en lugar de procesos paralelos— es lo que garantiza la sostenibilidad de esta gestión a largo plazo. Las organizaciones adoptan diversas medidas para protegerse contra las amenazas a la seguridad, como la evaluación de riesgos, la respuesta a incidentes y la vigilancia de sistemas y redes.
¿Cuáles son los objetivos de la gestión del cumplimiento de la seguridad?
El objetivo de la gestión del cumplimiento de la seguridad es garantizar un sistema de seguridad sólido que cumpla con los estándares de la industria, al tiempo que se alinea con las políticas corporativas y los mandatos regulatorios.
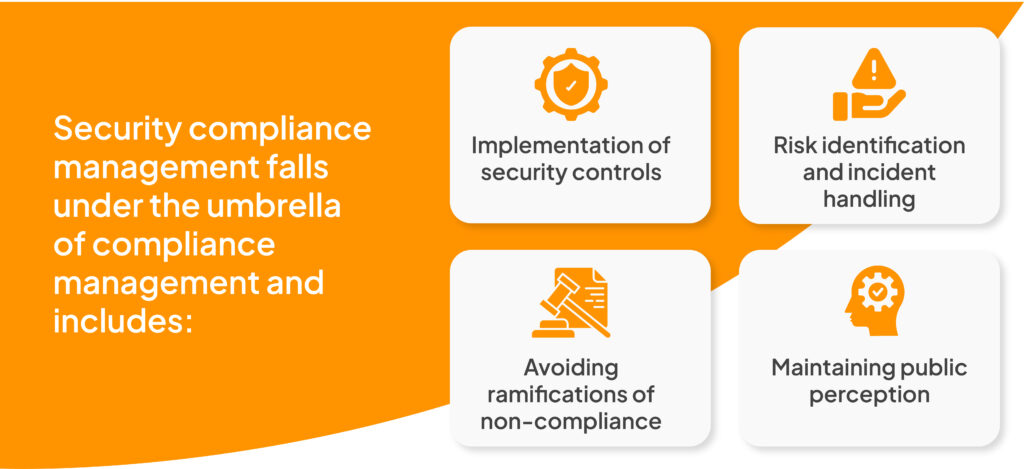
En términos generales, abarca lo siguiente:
Implementación de controles de seguridad
Los controles de seguridad abarcan medidas físicas, técnicas y administrativas para salvaguardar los datos confidenciales. El cumplimiento de la seguridad de la información vincula estos controles con los marcos regulatorios específicos que los requieren, garantizando que cada control satisfaga tanto un objetivo de seguridad como una obligación de cumplimiento. Los controles biométricos son un ejemplo de medidas de seguridad física, mientras que el cifrado de datos, los cortafuegos, las copias de seguridad, etc., se incluyen en las medidas técnicas. Iniciativas como la formación y capacitación en seguridad, que establecen procesos de seguridad para el personal de la empresa, constituyen controles administrativos.
Para la monitorización en tiempo real de los controles de seguridad a un nivel detallado, considere herramientas como Sprinto, que pueden eliminar la necesidad de supervisión manual.
Identificación de riesgos y gestión de incidentes
La gestión de riesgos implica, fundamentalmente, identificar diversos riesgos, evaluar su gravedad e implementar medidas para contener o eliminar los daños. Es esencial para la protección de los activos de información de una organización, la toma de decisiones bien fundamentadas y la garantía de la continuidad de las operaciones. Un sistema de gestión del cumplimiento de la seguridad actúa como gestor de riesgos, asegurando el cumplimiento continuo, identificando riesgos potenciales en tiempo real e iniciando proactivamente medidas de gestión de incidentes cuando sea necesario.
Evitar las consecuencias del incumplimiento
Uber fue multada con 148 millones de dólares por no revelar durante un año que sus datos habían sido robados por un pirata informático.
Un tribunal australiano ordenó a Google pagar 43 millones de dólares por engañar a sus clientes sobre sus datos de ubicación personal.
Las consecuencias del incumplimiento van más allá de las multas: incluyen responsabilidades legales, la retirada de la certificación, la pérdida de ingresos y un daño a la reputación duradero del que puede tardar años recuperarse. Además, verse involucrado en investigaciones legales puede suponer un importante gasto de recursos.
Y luego está la pérdida de ingresos debido a las interrupciones operativas y la disminución de la productividad.
Mantener la percepción pública
Tu marca proyecta una imagen en la que tanto clientes como partes interesadas confían plenamente. Generar confianza lleva años. Un informe negativo sobre incumplimientos puede destrozar la imagen pública de la empresa en cuestión de segundos. Los clientes empiezan a buscar alternativas, las partes interesadas se marchan y los inversores te dan la espalda. Entrar en un nuevo mercado se vuelve complicado.
La gestión del cumplimiento de la seguridad le ayuda a evitar problemas de reputación al brindarle confianza en el cumplimiento normativo.
Mejores prácticas para la gestión del cumplimiento de la seguridad
Actualmente, las organizaciones están sujetas a diversas normativas y expuestas a múltiples consecuencias en caso de incumplimiento. Estas incluyen riesgos financieros, daños a la imagen pública y otros. Contar con un conjunto de buenas prácticas para la gestión del cumplimiento de la seguridad ayuda a mantener el control.
Aquí hay 5 tácticas para facilitar un cumplimiento de seguridad eficaz:

Definir el alcance del sistema de cumplimiento
Una gestión de seguridad eficaz comienza con la definición del alcance del sistema de cumplimiento. Es necesario establecer políticas adecuadas que sirvan como fuente centralizada de información fidedigna. Esto empieza por identificar los requisitos de cumplimiento y abordar las áreas que debe cubrir el sistema. Estas serán, esencialmente, las áreas donde los riesgos de incumplimiento son más significativos.
Evaluar el riesgo temprano
Las medidas reactivas suelen ser menos efectivas que las proactivas, especialmente en materia de seguridad. Las organizaciones deben evaluar los riesgos con anticipación mediante un enfoque proactivo y una evaluación continua. Realizar pruebas de penetración, análisis de vulnerabilidades, instalar sistemas de detección de intrusiones, etc., garantiza que las amenazas potenciales no se conviertan en incidentes graves que interrumpan las operaciones de la organización.
Comprender los requisitos de cumplimiento
La normativa industrial, la naturaleza de las actividades empresariales y la ubicación geográfica determinan en gran medida los requisitos de cumplimiento. Es fundamental comprender a fondo los prerrequisitos antes de elaborar un plan de acción. El conocimiento de las obligaciones legales y reglamentarias también permitirá una mejor gestión de riesgos y una mayor protección contra las consecuencias del incumplimiento.
Realizar auditorías frecuentes
La mejor manera de demostrar el compromiso con el cumplimiento normativo es mediante auditorías internas frecuentes. Al utilizar una lista de verificación de seguridad estructurada , el equipo tiene un alcance repetible en cada ciclo, lo que convierte las auditorías en un instrumento de mejora continua en lugar de una tarea frenética una vez al año. Se evitan posibles daños a las finanzas, la reputación o las operaciones, y se incrementa la disciplina y la eficiencia de los empleados.
Incluir vigilancia y monitoreo
La vigilancia y el monitoreo deben integrarse en los procesos de la empresa para una gestión eficaz del cumplimiento de la seguridad. Una herramienta de monitoreo del cumplimiento detecta las desviaciones en el momento en que ocurren: controles defectuosos, evidencias caducadas, accesos mal configurados. De esta manera, se obtiene una visión continua de la verdadera resiliencia cibernética, en lugar de descubrirla solo durante las revisiones trimestrales.
Seguridad frente a cumplimiento normativo: ¿Dónde se produce la intersección?
La seguridad y el cumplimiento normativo son dos conceptos distintos, pero interdependientes.
La seguridad se refiere a la protección de las redes y los sistemas de información contra el acceso no autorizado, la intrusión, la modificación y la destrucción. El cumplimiento, por otro lado, se refiere a la adhesión a las mejores prácticas internas y las obligaciones regulatorias.
Los requisitos de cumplimiento establecen las bases de las mejores prácticas de seguridad que contribuyen a la protección de datos. Las organizaciones deben realizar evaluaciones de amenazas a la seguridad y presentar informes de auditoría como parte de su proceso de certificación de cumplimiento.
El cumplimiento normativo abarca tanto la seguridad como otros aspectos. La falta de implementación de controles de seguridad puede provocar filtraciones de datos, piratería informática, ataques, etc., lo que conlleva el incumplimiento. Para que una organización funcione de manera óptima y se proteja de los riesgos, las medidas de seguridad deben estar alineadas con sus programas de cumplimiento normativo.
Cumpla con los requisitos de seguridad de Sprinto.
Seguir las mejores prácticas en materia de cumplimiento de la seguridad y centrarse en alcanzar sus objetivos ayuda a las organizaciones a mejorar su postura de seguridad , minimizar la exposición a los riesgos de incumplimiento, obtener una ventaja competitiva y construir una buena reputación.
Sprinto es una plataforma de gestión de cumplimiento de seguridad. Ayudamos a las empresas a comprender los requisitos de cumplimiento e implementar medidas de seguridad adaptadas a las necesidades de la organización. Nuestro programa de seguridad se asigna automáticamente a miles de requisitos y más de 10 marcos de trabajo, de modo que el trabajo de cumplimiento de seguridad realizado para un cumplimiento se puede reutilizar para obtener otro con un mínimo esfuerzo. Esto agiliza el proceso de certificación y le ayuda a mantenerse a la vanguardia en materia de cumplimiento. Hable con nuestros expertos para aprovechar la mejor solución de software del mercado.
Preguntas frecuentes
Autor
Payal Wadhwa
Payal es una experta en cumplimiento normativo de confianza, ¡y además cuenta con la certificación ISC2! Transforma la jerga compleja del cumplimiento en consejos prácticos para mantener tu negocio digital seguro y eficiente. Cuando no está salvando mundos virtuales, escribe reflexiones poéticas o participa en micrófonos abiertos locales. Experta en ciberseguridad de día, poeta de noche.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


