Las 7 mejores plataformas de gestión de riesgos cibernéticos


TL, DR:
| Las plataformas de ciberriesgo ayudan a los equipos a identificar, evaluar, supervisar y mitigar los riesgos de seguridad. |
| El artículo compara siete plataformas y explica qué deben evaluar los CISO antes de comprar una. |
| Busque sistemas automatizados de detección de riesgos, mapeo de controles, seguimiento de la propiedad, flujos de trabajo de remediación, paneles de control e integraciones. |
Actualmente, las empresas consideran que el cambio del enfoque tradicional de prevención de riesgos a la gestión de riesgos cibernéticos es un imperativo estratégico. Buscan activamente métodos para evitar los costos a largo plazo de un incidente de seguridad: pérdida de negocio, acciones legales y multas, etc.
Las plataformas de gestión de riesgos cibernéticos cuentan con la inteligencia necesaria para detectar riesgos avanzados y evaluar su probabilidad e impacto. Proporcionan a los CISO una comprensión de diversos escenarios de riesgo, lo que les permite reforzar los controles de ciberseguridad. Por lo tanto, si su organización busca minimizar el impacto de los incidentes de seguridad, una herramienta de gestión de riesgos cibernéticos es algo que debe considerar.
Este artículo analiza las mejores plataformas de gestión de riesgos cibernéticos, sus características clave y otros detalles cruciales que pueden ayudarle a tomar una decisión.
¿Qué es la gestión del riesgo cibernético?
La gestión del riesgo cibernético es el proceso estructurado de identificar, evaluar y abordar las amenazas a la ciberseguridad que podrían afectar los activos digitales, los sistemas o las operaciones de una organización. Implica evaluar los controles de seguridad existentes, identificar vulnerabilidades, estimar la probabilidad y el impacto de posibles ataques e implementar estrategias adecuadas de mitigación de riesgos, a menudo utilizando plataformas especializadas de gestión del riesgo cibernético.
Una plataforma de gestión de riesgos cibernéticos es una solución digital que ayuda a gestionar los riesgos de seguridad mediante la optimización de flujos de trabajo, la automatización de evaluaciones y la recopilación de informes sobre el cumplimiento o incumplimiento de los parámetros de seguridad. La plataforma también ayuda a los equipos de cumplimiento normativo a garantizar la adhesión a los marcos regulatorios y los estándares del sector.
¿Por qué es importante la gestión del riesgo cibernético?
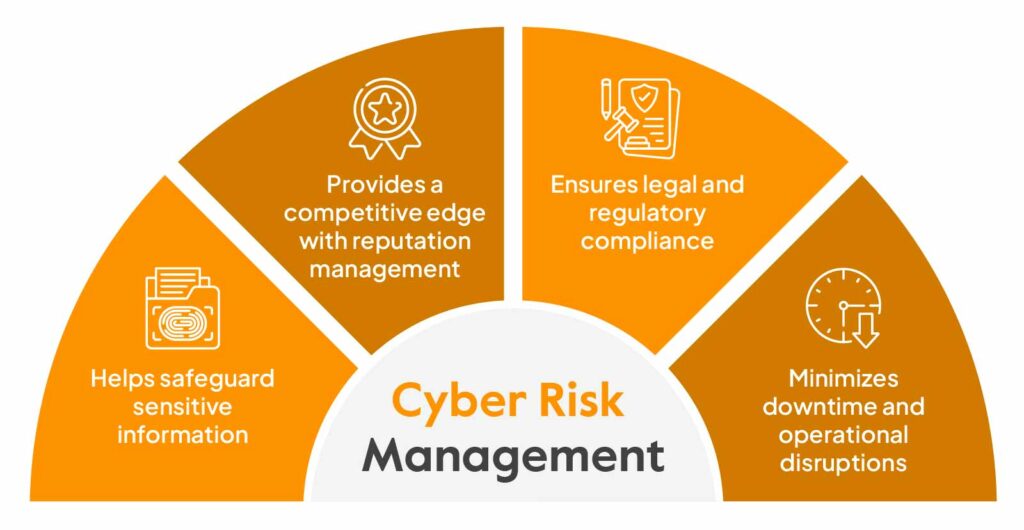
La gestión del riesgo cibernético es fundamental para proteger la información confidencial contra robos, accesos no autorizados y ciberataques. Las organizaciones tienen una mayor responsabilidad en la protección de datos, dado el creciente volumen de información confidencial almacenada en la nube. Vivimos en la era de los ataques de día cero y otras amenazas persistentes avanzadas que contribuyen a la creciente complejidad de la seguridad.
La gestión de riesgos cibernéticos permite establecer directrices y protocolos sólidos sobre cómo identificar, priorizar, prepararse, comunicar y responder a incidentes de seguridad. Además, aumenta la concienciación de los empleados sobre las mejores prácticas de ciberseguridad y facilita el cumplimiento de las normativas.
Las principales plataformas de gestión de riesgos cibernéticos
Seleccionar la plataforma de gestión de riesgos cibernéticos adecuada requiere varias rondas de investigación, análisis de características y una cuidadosa consideración de las ventajas y desventajas. La amplitud de sus funcionalidades debe estar alineada con las estrategias de ciberseguridad a largo plazo.
Hemos elaborado una lista con las que consideramos las mejores herramientas de ciberseguridad del mercado y hemos analizado sus ventajas e inconvenientes para ayudarte a decidir.
Aquí presentamos siete plataformas líderes para la gestión de riesgos cibernéticos.
Estas son las 7 mejores plataformas de gestión de riesgos cibernéticos:
1. pique
Sprinto es una plataforma de automatización de gestión de riesgos cibernéticos y cumplimiento normativo diseñada específicamente para proporcionar visibilidad centralizada de los riesgos y optimizar el cumplimiento. Ayuda a realizar un seguimiento detallado de los riesgos e identifica oportunidades para fortalecer la seguridad organizacional.
El monitoreo continuo de controles y las evaluaciones de riesgos integradas ayudan a identificar deficiencias y generar información en tiempo real para la mejora. El panel de riesgos incluye una matriz de riesgos que interpreta visualmente la exposición al riesgo cibernético.
Otras capacidades incluyen:
Biblioteca de riesgos: El registro/biblioteca de riesgos de Sprinto ofrece una lista de categorías de riesgo para seleccionar y agregar rápidamente según corresponda. Las categorías abarcan desde el estado de los controles, los riesgos de infraestructura y los riesgos de los puntos finales hasta la seguridad de los datos y los riesgos de control de acceso.
Evaluaciones de riesgo cuantitativas automatizadas: El panel de control de riesgos proporciona puntuaciones de probabilidad e impacto de riesgo que son referencia en la industria. Este método de evaluación de riesgos cuantitativa es ampliamente aceptado y escalable en marcos como ISO 27001 y PCI DSS.
Pasos de remediación y guías prácticas: Los planes de mitigación muestran pasos proactivos disponibles en una lista predefinida en Sprinto. También se incluyen guías prácticas para acciones correctivas que deben iniciarse fuera de la plataforma.
Visión general de los perfiles de riesgo: La plataforma facilita una revisión rápida y sencilla de los procesos de evaluación de riesgos, proporcionando una visión general de los perfiles de riesgo. Esto permite identificar rápidamente las áreas de alto riesgo para tomar medidas específicas.
Recopilación automatizada de evidencia: A medida que las organizaciones implementan controles para la reducción de riesgos, Sprinto recopila automáticamente la evidencia. Esta se presenta al auditor en un panel de auditoría independiente de forma clara y comprensible para facilitar su interpretación.
Gestión de riesgos de proveedores: La plataforma ayuda a mantener una lista de todos los proveedores y calcula el riesgo de cada uno según el tipo de acceso a los datos. Los informes de diligencia debida y evaluación de riesgos de los proveedores también se pueden gestionar de forma centralizada a través del panel de control.
Si bien estas características resaltan la eficacia con la que Sprinto gestiona los riesgos cibernéticos, las capacidades de la plataforma van más allá. Sprinto cuenta con controles de acceso basados en roles, módulos de gestión de vulnerabilidades e incidentes, plantillas de políticas predefinidas, capacidades de gestión de dispositivos de punto final y otras soluciones de seguridad.
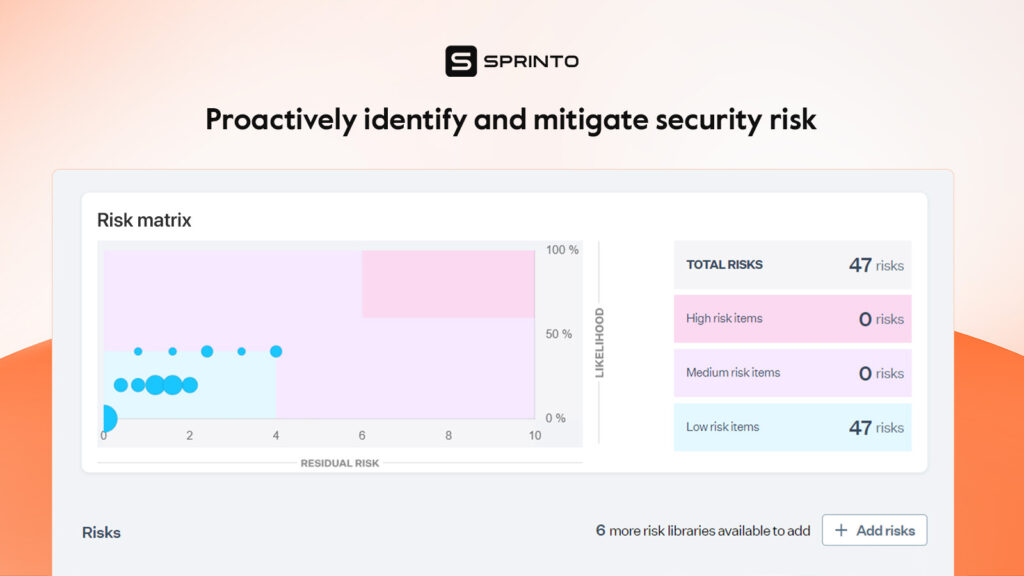
Descubre las características de Sprinto.
Ventajas
- Más de 100 opciones de integración con otras plataformas.
- Sprinto sugiere automáticamente qué sistemas deberían formar parte de la lista de sistemas críticos para la gestión de riesgos.
- Capacidad para marcar los activos como de producción/no producción para un ejercicio de alcance eficiente.
Desventajas
- Actualizaciones frecuentes y cambios en la interfaz de usuario.
- En caso de dependencia de terceros, el cronograma de implementación puede verse interrumpido.
2. ZenGRC
ZenGRC es una solución de gestión de riesgos de ciberseguridad ofrecida por RiskOptics (anteriormente Reciprocity) que ayuda a optimizar la gestión de riesgos y el cumplimiento normativo. La plataforma también se conoce como ROAR porque facilita la observación, evaluación y mitigación de riesgos, lo que permite a las empresas tomar decisiones basadas en información sobre riesgos.
Caracteristicas
Visión consolidada de riesgos y cumplimiento: La plataforma ofrece una visión integral de los elementos de alto riesgo que afectan al negocio y al cumplimiento de los marcos normativos. Esto facilita la elaboración de informes completos y una mejor comprensión de los riesgos.
Puntuaciones de riesgo en tiempo real: La plataforma cuenta con diversas herramientas que proporcionan información detallada sobre los riesgos a lo largo del tiempo, el porcentaje de riesgo mitigado y la exposición financiera actual de la empresa. Esto ofrece visibilidad en tiempo real y facilita la toma de decisiones rápidas.
Evaluaciones de riesgo de terceros: ZenGRC también proporciona puntuaciones de riesgo para proveedores de servicios externos y aclara el impacto del riesgo en el negocio. Esto ayuda a gestionar una amplia gama de riesgos relacionados con las alianzas externas.
Recopilación automatizada de pruebas: La herramienta permite la integración con diversos proveedores de servicios en la nube, sistemas de recursos humanos y CRM, entre otros, para recopilar pruebas automáticamente . Estas pruebas también pueden reutilizarse en diferentes marcos de trabajo.
Informes operativos: La solución ayuda a comunicar el impacto del riesgo a las distintas partes interesadas mediante informes de auditoría, resúmenes para los miembros del consejo y otros informes tácticos. Estos informes cuantifican el impacto del riesgo para obtener información útil y una mejor comprensión.
Ventajas
- Herramienta fácil de usar y flexible con una variedad de atributos personalizables.
- Mapeo de riesgos y controles a múltiples marcos de trabajo.
- Equipo de soporte receptivo
Desventajas
- Capacidades limitadas de generación de informes y visualización.
- La documentación y la interfaz de usuario utilizan jerga técnica específica del producto.
- Las acciones en masa requieren intervención manual.
3. Gestión de riesgos empresariales de Cura
Cura ofrece una gama de soluciones para la gestión de riesgos empresariales, riesgos de continuidad del negocio y gestión de incidentes. Estas soluciones pueden utilizarse como aplicaciones independientes o integrarse con software GRC para facilitar una gestión integral.
Características:
Compatible con múltiples marcos de referencia: La plataforma admite diversos marcos y estándares de gestión de riesgos, como COSO, Sarbanes-Oxley y otros. Se adapta de manera eficiente a las diferentes necesidades de todas estas regulaciones.
Evaluaciones de riesgo integradas: La solución ayuda a identificar diversos riesgos que afectan al negocio y proporciona una visión integral del perfil de riesgo. Ofrece visibilidad del riesgo en tiempo real, lo cual resulta fundamental para la toma de decisiones.
Análisis de la exposición al riesgo: CURA utiliza el análisis de diagrama de corbata de lazo (metodología de análisis de riesgos) y otras capacidades analíticas para ofrecer una visión más profunda de la exposición al riesgo.
Alertas proactivas para la remediación: La herramienta envía alertas para cualquier tarea, acción o escalamiento relacionado con el entorno de riesgo. Estas alertas incluyen pruebas de control e inicio de medidas correctivas.
Paneles interactivos e informes: Se admiten visualizaciones de informes y evaluaciones gráficas para una comprensión rápida y completa de los eventos de riesgo. Los paneles de autoservicio ofrecen la flexibilidad de crear gráficos, diagramas, etc.
Ventajas
- Herramientas autoexplicativas y de fácil acceso.
- Los informes son visualmente interactivos.
- Evaluación continua de la vulnerabilidad a lo largo de todo el ciclo de vida del proyecto.
Desventajas
- Perfil no reclamado y sin reseñas en G2.
- El diseño de la interfaz de usuario resulta tosco y el procesamiento de la información es lento.
- Soporte ineficiente
4. Resolver
Resolver es una plataforma de gestión de gobernanza, riesgo y cumplimiento que ayuda a interpretar el impacto empresarial de los riesgos en todos los departamentos. La plataforma también proporciona información sobre áreas de alto riesgo relacionadas con el cumplimiento normativo y agiliza el proceso de auditoría interna.
Caracteristicas
Registros de riesgos consolidados: La plataforma admite registros de riesgos consolidados que ofrecen información detallada sobre las distintas funciones que conllevan riesgos. Esto facilita la colaboración y la comunicación fluidas entre los equipos.
Evaluaciones de riesgo optimizadas: Resolver envía alertas y notificaciones automatizadas a todos los equipos para realizar evaluaciones de riesgo e iniciar medidas correctivas. Esto garantiza acciones proactivas para minimizar las amenazas potenciales.
Buenas prácticas integradas y personalizables: La solución incorpora buenas prácticas integradas que sirven como base para la implementación. Además, se puede adaptar al enfoque y la adaptabilidad únicos de cada empresa.
Visualización y paneles de control intuitivos: Resolver ofrece la opción de elegir entre diversos estilos de informes, formatos de panel de control y opciones de visualización. Esto facilita la presentación de datos de forma comprensible.
Gestión de riesgos de proveedores: La solución de gestión de riesgos de proveedores ayuda a comprender la gravedad de los riesgos que plantean las relaciones con los proveedores. Esto facilita la toma de decisiones cruciales relacionadas con dichas alianzas y reduce el riesgo empresarial real a niveles aceptables mediante la sugerencia de medidas de mitigación.
Ventajas
- La solución se puede adaptar a las necesidades de la empresa.
- Esto hace que la recopilación y visualización de datos sea bastante sencilla.
- Los empleados pueden enviar sus observaciones libremente a través de un portal anónimo.
Desventajas
- La función analítica es difícil de entender.
- Material de capacitación sobre el producto limitado
- El panel de control presenta frecuentes fallos técnicos.
5. Puerta lógica
LogicGate es una plataforma de gestión de riesgos y cumplimiento basada en la nube que ayuda a las empresas a relacionar los riesgos cibernéticos con su impacto en el negocio. Esto proporciona información contextualizada para tomar decisiones empresariales clave y contribuye a la creación de organizaciones resilientes.
Caracteristicas
Evaluaciones de riesgo automatizadas: La plataforma automatiza las evaluaciones de riesgo cibernético y ayuda a vincular la información con el contexto empresarial. Esto garantiza acciones de respuesta bien planificadas por parte de los principales interesados.
Cuantificación de riesgos: LogicGate incluye la función "Cuantificar riesgos en la nube" para interpretar el riesgo y convertirlo en exposición a pérdidas financieras, comunicando los resultados de forma comprensible para los equipos. Utiliza simulaciones de Monte Carlo (una técnica matemática) para un análisis de riesgos más preciso.
Información casi en tiempo real: La solución proporciona información actualizada sobre los activos de alto riesgo para la toma de decisiones y la definición de prioridades. Esto permite iniciar acciones correctivas rápidas y mejora la preparación ante incidentes.
Recopilación de pruebas: La herramienta de gestión de riesgos cibernéticos automatiza el proceso de recopilación de pruebas en diferentes marcos de cumplimiento normativo. Esto facilita la gestión de los programas de riesgo y cumplimiento.
Paneles de informes: Los paneles de informes se pueden personalizar para alinearse con las prioridades del negocio. El riesgo se interpreta (cualitativa y cuantitativamente) para las unidades de negocio clave con el fin de mejorar la comprensión de las partes interesadas.
Ventajas
- Flexibilidad para crear informes visuales
- Creación e integración sin problemas de formularios de aceptación de riesgos en los flujos de trabajo.
- Paneles de control altamente personalizables con la opción de descargarlos en varios formatos.
Desventajas
- La plataforma tiene una curva de aprendizaje pronunciada.
- No es posible probar ningún cambio en un entorno de pruebas aislado (sandbox) antes de implementarlo en producción.
- No hay material educativo para el uso de soluciones personalizadas.
6. Fusión estándar
StandardFusion ayuda a gestionar sistemáticamente los desafíos del entorno de riesgos y cumplimiento para identificar y tratar los riesgos, garantizando al mismo tiempo el cumplimiento normativo. Esta aplicación GRC basada en la nube asegura que las organizaciones se ajusten a las mejores prácticas del sector y desarrollen una cultura centrada en la seguridad.
Caracteristicas
Biblioteca de amenazas integrada: La plataforma utiliza una biblioteca de amenazas integrada para identificar los riesgos clave que pueden afectar a los activos de alta prioridad. Los registros de riesgos incluyen estos riesgos para su rápido etiquetado y seguimiento.
Metodologías de riesgo integradas: La solución ofrece opciones de metodología de evaluación de riesgos tanto cuantitativas como cualitativas. Las empresas también pueden cargar sus propios cálculos para una experiencia personalizada.
Tratamiento de riesgos: StandardFusion también permite establecer una relación entre los riesgos y las estrategias de mitigación, y visualizarlos en mapas de calor o informes. Esta representación gráfica facilita la toma de decisiones informadas.
Análisis de riesgos: El análisis de riesgos ayuda a comprender la naturaleza cambiante de los riesgos a lo largo del tiempo. Se pueden identificar tendencias, patrones, correlaciones, etc., para preparar a la organización para los desafíos futuros.
Informes: La plataforma admite diferentes estilos de informes adaptados a las necesidades de la audiencia. Se pueden generar resúmenes para la presentación de informes a la junta directiva y descargar informes completos para los equipos.
Ventajas
- Permite a las empresas cargar directrices personalizadas para la gestión de riesgos y cumplimiento normativo.
- Facilita el seguimiento de múltiples estándares.
- Existe un buen número de opciones de integración con otras herramientas.
Desventajas
- Flexibilidad limitada en la funcionalidad de informes.
- UI menos intuitiva
- Algunas características clave (como SSO) solo están disponibles en el paquete empresarial.
7. Nube segura
SureCloud es una plataforma de gestión de riesgos cibernéticos y gobernanza del cumplimiento normativo que ayuda a las organizaciones a optimizar sus flujos de trabajo. Automatiza diversas partes de la identificación y mitigación de riesgos, y realiza un seguimiento y gestiona el cumplimiento de la normativa.
Caracteristicas
Seguimiento y mitigación de riesgos: La plataforma basada en la nube permite identificar, evaluar y tratar los riesgos. Esto se logra mediante un enfoque colaborativo que fomenta el trabajo en equipo.
Flujos de trabajo especializados: La plataforma ayuda a gestionar los riesgos mediante flujos de trabajo optimizados que se pueden configurar según las necesidades del negocio. Estos flujos de trabajo aportan un enfoque estructurado al programa y resultan eficientes en términos de tiempo y costes.
Paneles centralizados: Los paneles consolidados presentan datos sobre la exposición al riesgo, el estado de las medidas correctivas, las deficiencias en los controles y otras áreas relevantes. Esta fuente única de información proporciona una visión general rápida del progreso de las iniciativas de riesgo y cumplimiento.
Buenas prácticas integradas: La solución incluye una biblioteca de buenas prácticas que sirve como base de implementación para los equipos de TI. Además, pueden implementar rápidamente controles preventivos para alcanzar el nivel de seguridad deseado.
Informes en tiempo real: Los paneles de informes en tiempo real, fáciles de usar, simplifican la interpretación de los datos. Las partes interesadas pueden acceder rápidamente a la exposición al riesgo y al estado de cumplimiento de la empresa en cualquier momento.
Ventajas
- Las configuraciones de evaluación se pueden personalizar
- Equipo de atención al cliente muy accesible
- Las plantillas integradas para la gestión de riesgos y terceros vienen listas para usar.
Desventajas
- El proceso de despliegue consume mucho tiempo.
- Respuesta retardada en caso de cambio de múltiples tareas
- Opciones de integración limitadas
¿Cómo seleccionar la plataforma de gestión de riesgos cibernéticos adecuada?
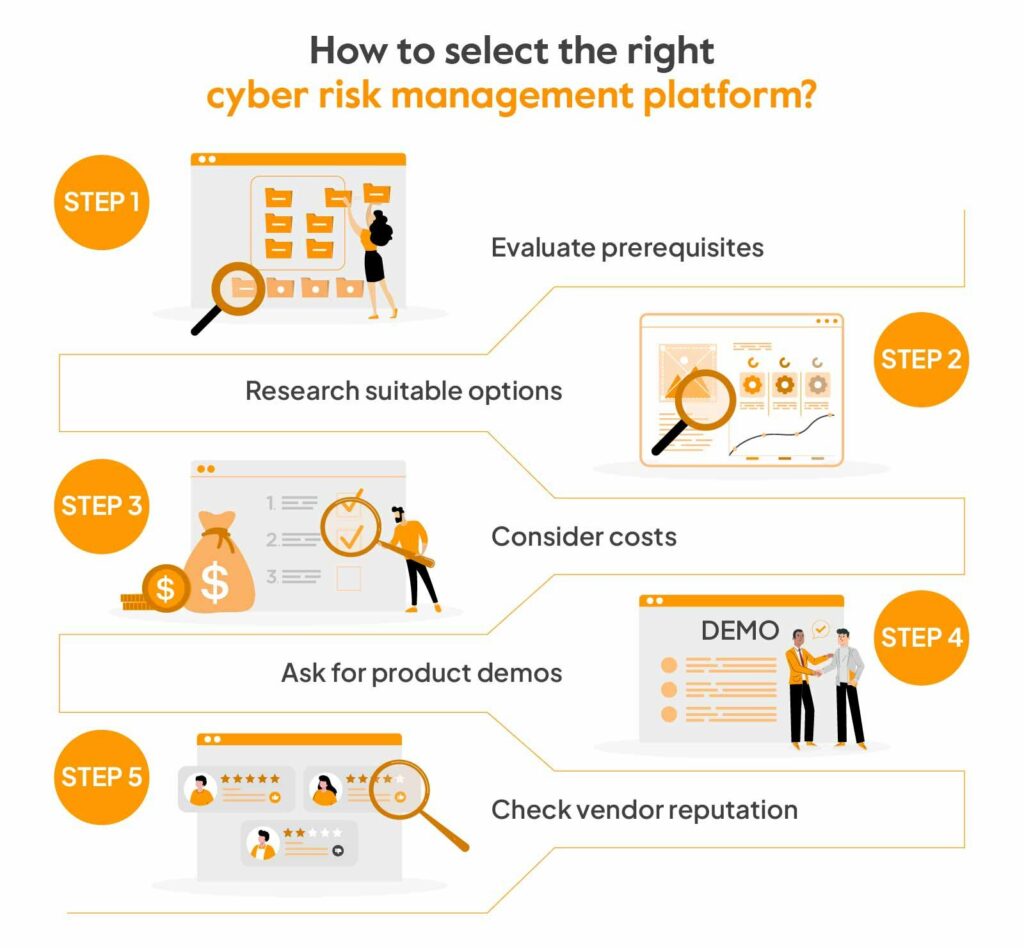
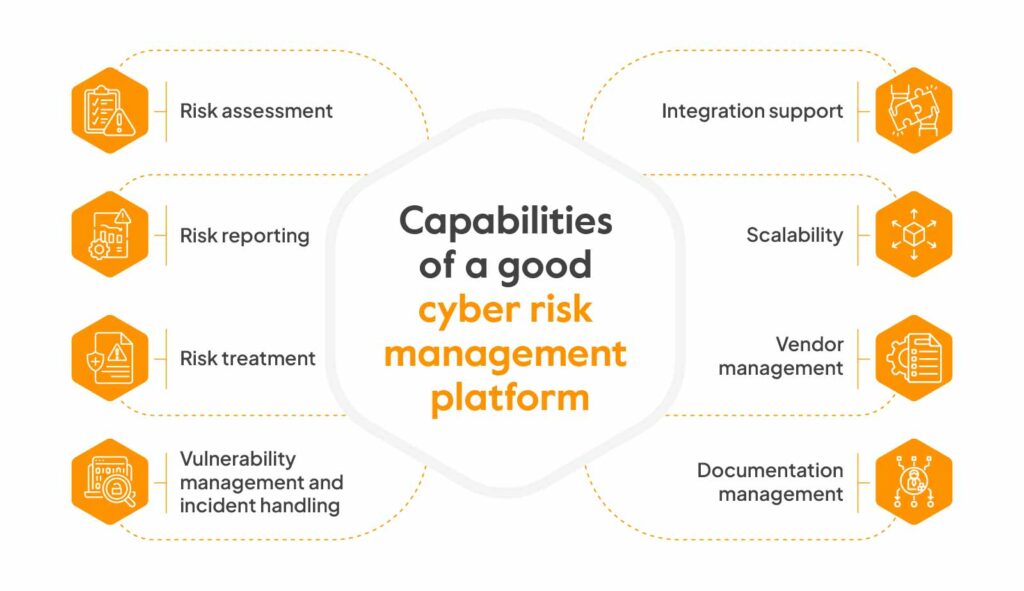
Para elegir la plataforma de gestión de riesgos cibernéticos adecuada para su empresa, comience por reunir a los responsables internos para identificar los principales problemas y los objetivos de riesgo a largo plazo. Céntrese en soluciones escalables, compatibles con sus sistemas actuales y que satisfagan sus necesidades operativas y regulatorias. Posteriormente, revise las opciones preseleccionadas mediante demostraciones, pruebas y la opinión de otros profesionales.
Considere la usabilidad, la integración y el nivel de soporte que ofrece cada proveedor. La conversación de preselección se desarrolla de manera más fluida cuando el equipo ha acordado qué Marcos de gestión de riesgos de TI La plataforma debe alinearse con esto, ya que esa única decisión reduce el número de opciones a la mitad antes de que se pueda programar cualquier demostración del proveedor.
Estos son los pasos exactos para seleccionar una plataforma de ciberseguridad:
1. Evaluar los requisitos previos
Elabore una lista de los sistemas críticos y clasifique los tipos de datos protegidos. A continuación, evalúe los objetivos específicos de gestión de riesgos de la empresa. Estos podrían incluir la automatización de sistemas gestionados manualmente, el cumplimiento normativo, la gestión de riesgos asociados a proveedores externos, etc.
2. Investigar opciones adecuadas
Investigue las herramientas de gestión de riesgos cibernéticos que se ajusten a las necesidades de su negocio y compare sus capacidades. Un buen software de gestión de riesgos cibernéticos debe ser fácil de usar y flexible, además de poder integrarse con sistemas críticos, automatizar evaluaciones y generar informes prácticos. Entre estas capacidades, la monitorización continua de riesgos es la que la mayoría de los equipos subestiman durante la selección, ya que la diferencia entre una herramienta que solo genera alertas y otra que crea una visión integral del riesgo solo se hace evidente tras unos meses de uso en producción.
3. Considere los costos
La planificación presupuestaria es fundamental, por lo que es importante analizar el retorno de la inversión. Considere las tarifas de licencia, los costos de implementación, el mantenimiento continuo y otros costos relevantes. Compare estos costos con los beneficios a largo plazo, como el ahorro de costos, la escalabilidad y otras necesidades futuras, para tomar la decisión correcta.
4. Solicite demostraciones del producto.
Las pruebas gratuitas y las demostraciones son excelentes maneras de comprobar la facilidad de uso y las funcionalidades principales. Es importante verificar la compatibilidad, el rendimiento y la velocidad, así como comprender la capacitación y el soporte necesarios para el equipo. Si existen programas piloto, explorarlos puede ayudar a tomar una decisión final con confianza.
5. Verificar la reputación del proveedor
Consulta reseñas en línea, testimonios, estudios de caso, recomendaciones de otros usuarios y otras fuentes para evaluar si se ajustan a tus expectativas. Investiga si los proveedores tienen experiencia con casos de uso empresariales que se adapten a los tuyos y visita sitios web como G2 para conocer su experiencia y sus puntos débiles.
Qué probar en una demostración de plataforma de riesgo cibernético
Una demostración de una plataforma de riesgo cibernético debe mostrar más que paneles de control y puntuaciones de riesgo. Pídale al proveedor que muestre un flujo de trabajo de riesgo real utilizando su entorno, o una versión simulada similar.
Comprueba si la plataforma puede:
- Extraiga los resultados de sus herramientas de vulnerabilidad, nube, identidad, endpoints, SIEM y gestión de incidencias.
- Vincula cada hallazgo a un activo, control, riesgo, responsable y tarea de remediación con una fecha límite, y canaliza esas tareas a través de los sistemas que tus equipos ya utilizan (Jira, ServiceNow, Slack, Teams o correo electrónico).
- Aplique diferentes acuerdos de nivel de servicio (SLA) de remediación para riesgos críticos, altos y medios, y para los riesgos que usted acepte formalmente.
- Documentar la aceptación del riesgo como un registro revisable (aprobador, justificación, controles compensatorios, fecha de revisión y evidencia), no solo como un indicador de estado.
- Conserve pruebas listas para auditoría que la plataforma extrae directamente, en lugar de hojas de cálculo cargadas manualmente en las que un auditor podría no confiar, mostrando qué cambió, quién actuó y si cada riesgo se cerró o se aceptó.
- Generar informes que los equipos de seguridad, los auditores y los ejecutivos puedan leer sin necesidad de limpiar manualmente las hojas de cálculo.
Si la demostración no logra conectar los datos de vulnerabilidades, los registros de incidentes, el estado de los controles, la responsabilidad de la remediación y los informes, la herramienta aún puede ser útil, pero se asemeja más a un panel de control que a una plataforma de gestión de riesgos cibernéticos.
Gestiona los riesgos cibernéticos y el cumplimiento normativo con Sprinto.
Una gestión eficaz del riesgo cibernético es fundamental para desarrollar una organización con un alto nivel de seguridad y para construir una resiliencia a largo plazo. Una plataforma de gestión del riesgo cibernético como Sprinto elimina la carga manual de este proceso al automatizar tareas, mejorar la precisión y fomentar una mayor colaboración.
Sprinto garantiza que la gestión del riesgo cibernético y el cumplimiento de la normativa de seguridad trabajen de la mano. La plataforma optimiza todo el ciclo de evaluación y revisión de riesgos, a la vez que automatiza procesos vitales.
Funcionalidades como la monitorización del control en tiempo real, la gestión centralizada de documentos, la automatización del flujo de trabajo y la recopilación automatizada de pruebas la convierten en una solución integral para las empresas que buscan un cumplimiento de seguridad impenetrable como estado predeterminado.
Hable con nuestros expertos hoy
Preguntas Frecuentes
Autor
Payal Wadhwa
Payal es una experta en cumplimiento normativo de confianza, ¡y además cuenta con la certificación ISC2! Transforma la jerga compleja del cumplimiento en consejos prácticos para mantener tu negocio digital seguro y eficiente. Cuando no está salvando mundos virtuales, escribe reflexiones poéticas o participa en micrófonos abiertos locales. Experta en ciberseguridad de día, poeta de noche.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más


Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.