



Estrategia de ciberseguridad: componentes clave y cómo desarrollarla


TL, DR:
| Una estrategia de ciberseguridad es un plan de acción detallado para proteger redes, sistemas y datos contra amenazas, al tiempo que respalda el crecimiento y la innovación. Transforma la seguridad de un mero trámite burocrático en un esfuerzo orientado al valor. |
| Los componentes clave incluyen la evaluación y priorización de riesgos, la identificación y clasificación de activos, las políticas de gestión de accesos, la planificación de respuesta a incidentes, los programas de capacitación de empleados y el monitoreo continuo de la efectividad de los controles. |
| Para desarrollar una estrategia es necesario alinear la seguridad con el contexto empresarial, tomar decisiones informadas en función del nivel de riesgo aceptable y garantizar que la alta dirección trate la ciberseguridad como un problema empresarial y no únicamente como una función de TI. |
Para las organizaciones que aún creen que invertir en ciberseguridad se reduce a adquirir un conjunto de herramientas, sigue siendo un gasto innecesario. Es como dar palos de ciego sin la intención de lograr algo a largo plazo.
La ciberseguridad solo se convierte en una propuesta de valor cuando está respaldada por un plan detallado que la alinea con el contexto empresarial, permite tomar decisiones estratégicas acertadas y gestiona con éxito los riesgos propios de cada negocio. De este modo, la estrategia de ciberseguridad transforma las iniciativas de seguridad, pasando de ser un mero trámite a un esfuerzo orientado a la generación de valor.
En este blog, profundizaremos en los elementos clave de una estrategia sólida de ciberseguridad y analizaremos cómo crear una que genere valor duradero.
¿Qué es una estrategia de ciberseguridad?
Una estrategia de ciberseguridad es un plan de acción detallado para proteger la red, los sistemas y los datos de la organización contra las ciberamenazas y los ciberataques, al tiempo que impulsa el crecimiento y la innovación. Proporciona un modelo del enfoque y las medidas que la organización debe adoptar para proteger los activos digitales, minimizar los riesgos, garantizar el cumplimiento normativo y fortalecer la confianza del cliente.
La estrategia de ciberseguridad demuestra que la seguridad es un problema empresarial. El plan de ciberseguridad también proporciona un marco para que los empleados actúen de forma proactiva en la protección de la confidencialidad, la integridad y la disponibilidad de la información.
Por qué toda organización necesita una estrategia de ciberseguridad sólida
En el mundo actual, toda organización necesita una sólida estrategia de ciberseguridad para garantizar la confidencialidad, la integridad y la disponibilidad de los datos, y evitar pérdidas financieras.
Establece una base para el programa de seguridad.
Una estrategia de ciberseguridad actúa como punto de referencia que guía los objetivos de seguridad de la organización, estableciendo principios fundamentales y definiendo procesos. Ayuda a definir los niveles de tolerancia al riesgo de la empresa, formaliza las políticas, identifica los activos críticos que deben protegerse y dirige la implementación de medidas de seguridad.
Protege contra riesgos financieros y de reputación.
Un ciberataque puede tener importantes repercusiones financieras, incluyendo costes de recuperación, multas, sanciones, rescates y gastos legales. Estos costes pueden ascender a millones de dólares y, en casos graves, incluso obligar a las empresas a cerrar. El 60% de las pequeñas empresas quiebran en los seis meses posteriores a un ataque. Además, un ciberataque puede minar la confianza del mercado, provocando que los clientes opten por la competencia. Por ello, una sólida estrategia de ciberseguridad es fundamental: actúa como un escudo que protege de las consecuencias de este tipo de incidentes.
Evita los escollos legales
A medida que las empresas se expanden internacionalmente, la mayoría están sujetas a normativas de cumplimiento y otros aspectos legales. Una filtración o un ataque de datos afecta el cumplimiento normativo de una organización e indica que no está comprometida con la protección de la información confidencial. Una estrategia de ciberseguridad bien definida se alinea con los requisitos de cumplimiento para ayudar a las organizaciones a mantener una sólida postura de cumplimiento y minimizar los riesgos legales.
Power your strategy execution with Sprinto
Ayuda a adaptarse a los riesgos emergentes.
Una estrategia de ciberseguridad es un documento dinámico que permite a una organización adaptarse a los riesgos y ataques cibernéticos emergentes. Se actualiza y mejora periódicamente en función de incidentes pasados, lecciones aprendidas de otras organizaciones y análisis del sector. Esto garantiza que la organización pueda adoptar las defensas más eficaces y aprovechar las últimas tecnologías para mantener su resiliencia en un mundo en constante evolución.
Componentes clave de una estrategia de ciberseguridad
Tras analizar diversas estrategias de ciberseguridad reales, hemos elaborado un breve resumen de los componentes clave involucrados:
Propósito
La primera sección de la estrategia establece las expectativas y explica su propósito a las partes interesadas. Asimismo, aclara los objetivos generales de la estrategia, como minimizar los riesgos potenciales, garantizar el cumplimiento normativo o proteger la información confidencial.
Panorama actual de amenazas
La siguiente sección describe las ciberamenazas, vulnerabilidades y riesgos a los que se enfrenta la organización, basándose en las evaluaciones de riesgos. Asimismo, analiza los activos críticos y la priorización de riesgos según su probabilidad e impacto, y establece los niveles de tolerancia al riesgo para las partes interesadas.
Aquí tenemos un ejemplo ilustrativo. La estrategia australiana de ciberseguridad habla de los "problemas a los que nos enfrentamos" antes de presentar las soluciones:
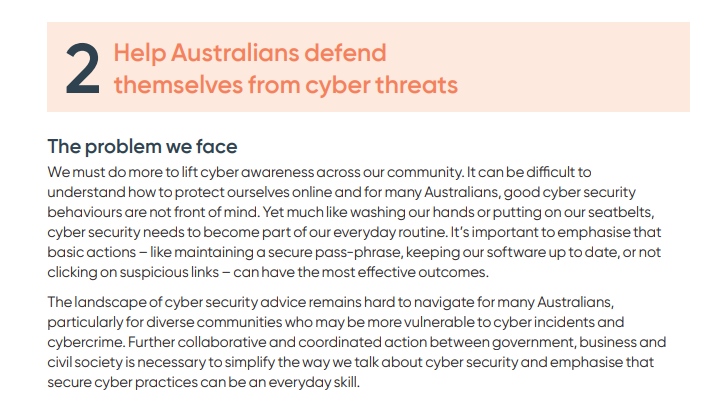
Fuente: Estrategia de Ciberseguridad, Australia, 2023-2030
Objetivos y Metas
Esta sección desglosa los objetivos generales en áreas de enfoque, proyectos e indicadores clave de rendimiento (KPI) precisos. Estos se adaptan a necesidades y desafíos específicos. Aquí hay algunos ejemplos:
- Lograr una reducción del 25% en el tiempo medio de detección (MTTD) en un plazo de 6 meses.
- Encriptaremos el 100% de los datos confidenciales, tanto en reposo como en tránsito, durante el próximo trimestre.
- Lograr la certificación SOC 2 Tipo 2 antes de que finalice el año.
Por ejemplo, eche un vistazo a la estrategia de ciberseguridad de CISA, que explica los tres objetivos principales seguidos de objetivos contextualizados:
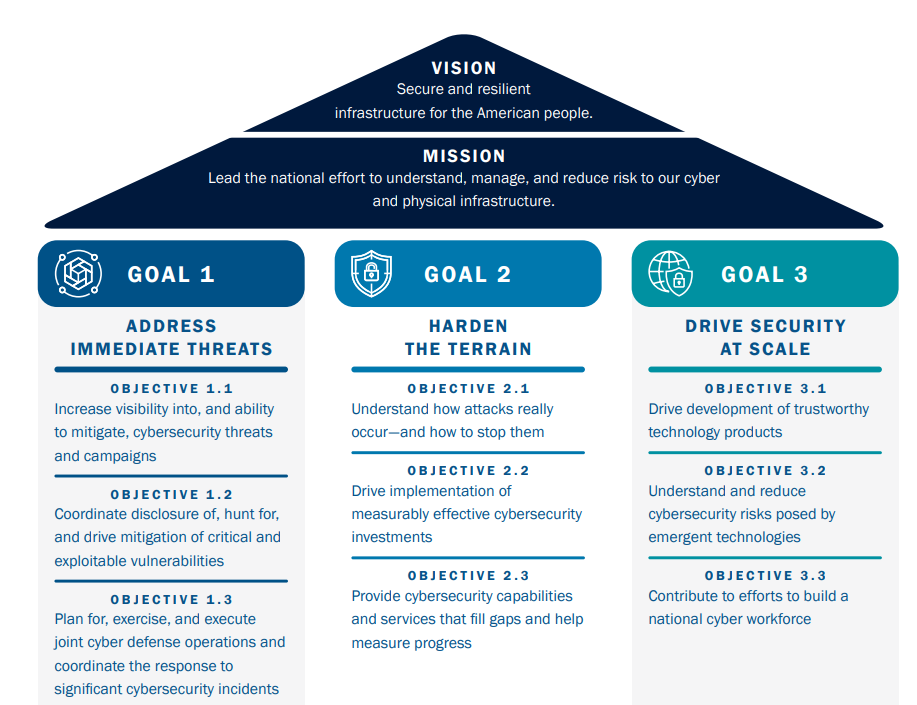
Fuente: Estrategia de Ciberseguridad de CISA 2024-2026
Gobernanza y rendición de cuentas
La sección de gobernanza y rendición de cuentas aclara las funciones y responsabilidades y promueve la transparencia. Personas designadas de diversas áreas lideran iniciativas como la creación de planes integrales de gestión de incidentes o la garantía del cumplimiento normativo.
Un ejemplo podría ser:
Director de Seguridad de la Información (CISO)
Responsabilidades clave:
- Desarrollar la estrategia de ciberseguridad y supervisar todo el programa.
- Realizar evaluaciones de riesgos y priorizar los esfuerzos de mitigación.
- Garantizar el cumplimiento de las normas aplicables.
- Promoviendo un cultura de la ciberseguridad en toda la organización
Gerente de seguridad de TI
Responsabilidades clave:
- Gestionar y supervisar las operaciones de seguridad diarias.
- Supervisión de vulnerabilidades y actualizaciones del sistema
- Liderar equipos de respuesta ante incidentes
- Coordinación de programas de formación
Del mismo modo, se definen explícitamente las demás funciones y responsabilidades de los administradores de red, los expertos en cumplimiento normativo, los responsables de protección de datos y demás personal.
Plan de IMPLEMENTACION
El plan de implementación incluye medidas facilitadoras para ayudar a la organización a alcanzar sus objetivos. Estas medidas combinan controles administrativos, físicos y técnicos que permiten a la organización protegerse, prevenir y progresar. La incorporación de múltiples capas de seguridad contribuye a una defensa en profundidad.
He aquí un ejemplo:
Medidas de protección:
- Establecer y hacer cumplir las políticas de control de acceso (medida de seguridad administrativa)
- Instalación de cámaras de vigilancia en zonas sensibles (medidas de seguridad física)
- Implementación de cortafuegos y sistemas de detección de intrusiones (medida de seguridad técnica)
Medidas preventivas:
- Realizar evaluaciones de riesgos periódicas (medida de seguridad administrativa).
- Implementación de la autenticación multifactor (MFA) para todos los usuarios (medida de seguridad técnica).
Medidas de progreso
- Desarrollar sistemas avanzados de control de acceso, como la biometría (seguridad física).
- Adopción de fuentes de inteligencia sobre amenazas basadas en IA (medida de seguridad técnica)
Monitoreo continuo
La sección de monitoreo continuo describe el plan para el seguimiento permanente de amenazas y vulnerabilidades, así como las deficiencias en su implementación. El objetivo es incorporar comentarios y mejoras, y actualizar la estrategia para mantener su relevancia en un mundo dinámico.
La estrategia concluye con apéndices y referencias.
Automate control testing with Sprinto
Cómo desarrollar una estrategia de ciberseguridad
El desarrollo de una estrategia de ciberseguridad requiere la colaboración entre departamentos. Generalmente, un CISO, CIO o CRO lidera este esfuerzo, con la participación activa de los equipos de TI y seguridad, gestión de riesgos y cumplimiento normativo. La estrategia exige realizar una investigación preliminar y comprender el nivel actual de madurez de seguridad de la empresa, seguida de un plan de acción para mitigar los riesgos.
Aquí hay 7 pasos para desarrollar una estrategia de ciberseguridad:
1. Establecer el contexto empresarial
Comience por comprender el contexto de su negocio para entender el entorno general en el que opera su organización. Desde la perspectiva de la ciberseguridad, esto incluye lo siguiente:
Identificación de activos críticos: Determinar qué activos impulsan las operaciones comerciales clave y requieren protección debido a su sensibilidad.
Comprensión de la clasificación de datos: Evaluar si los datos están categorizados bajo clasificaciones tales como públicas, internas y confidenciales.
Comprender el entorno internoAnalizar los procesos, las políticas, la cultura organizacional, las actitudes de los empleados y las prioridades de liderazgo existentes.
Identificar los desafíos externos: Identificar la competencia del mercado, las tendencias emergentes y los factores económicos o geográficos que puedan afectar al negocio.
Comprender los requisitos reglamentarios: Evalúe los marcos de cumplimiento y las regulaciones de la industria que sean aplicables a su organización.
Reconocer las expectativas de las partes interesadas: Comprender las necesidades y expectativas de las partes interesadas, tanto internas como externas.
2. Definir los principios rectores y los objetivos
Involucre a las partes interesadas pertinentes para definir el estado futuro deseado para su organización. Basándose en los estándares de la industria, las preocupaciones previas y los objetivos generales, identifique los principios rectores y los objetivos de ciberseguridad.
Por ejemplo, si el objetivo general es la gestión proactiva de amenazas, los objetivos podrían incluir:
a) Implementación de sistemas de monitoreo continuo
b) Establecer capacidades de inteligencia sobre amenazas
c) Mejorar la visibilidad mediante evaluaciones de riesgos periódicas.
3. Realizar una evaluación de riesgos y un análisis de brechas.
Consider the threats and vulnerabilities the organization could face and assess the severity of risks using a risk matrix. Here’s a risk heat map from Sprinto that provides a visual representation of the matrix:
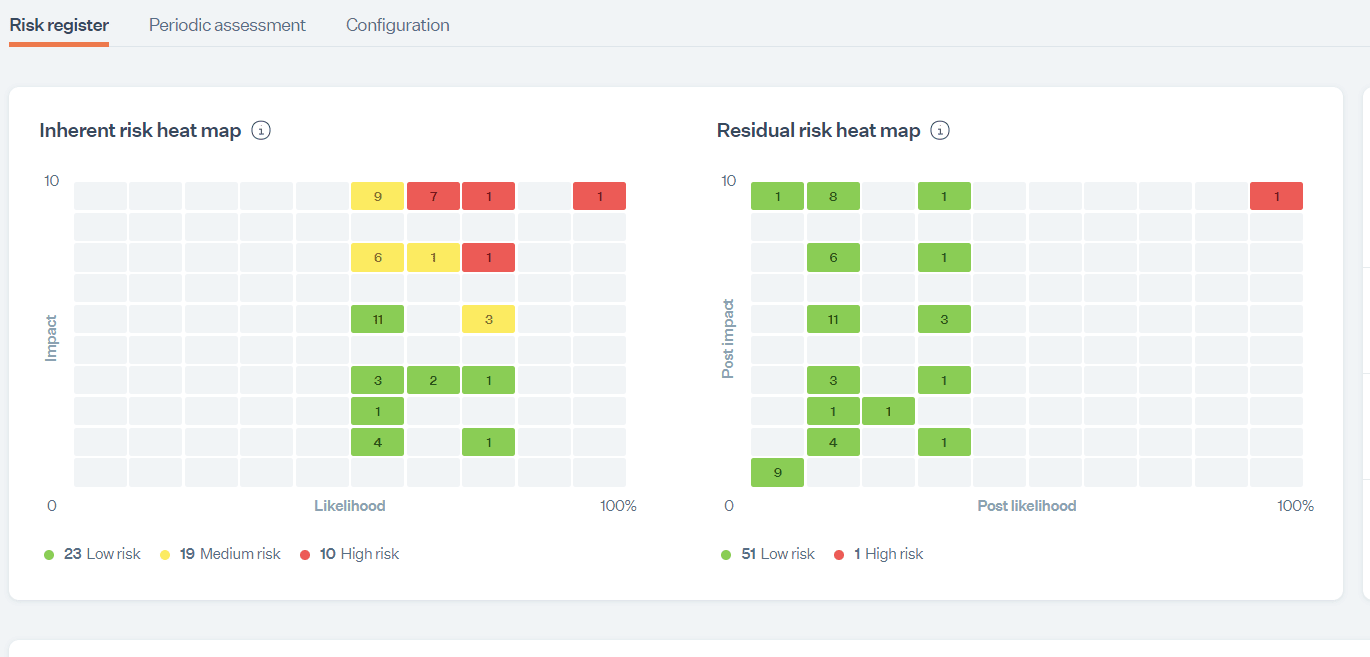
Se puede observar que los marcados en verde presentan riesgos de baja gravedad, mientras que los marcados en rojo presentan riesgos altos.
Para el análisis de brechas, identifique las medidas actuales para mitigar estos riesgos, como cortafuegos, cifrado o políticas, e identifique las deficiencias. Con base en el impacto de las brechas de seguridad en la continuidad del negocio y las puntuaciones de gravedad de la evaluación de riesgos de ciberseguridad, priorice y cree un plan de mitigación.
4. Elija un marco de trabajo para construir pilares de seguridad.
Al elaborar el plan táctico, seleccione un marco de ciberseguridad que utilice prácticas y estándares probados. Estándares como NIST, ISO o los controles CIS pueden ayudarle a establecer pilares de seguridad alineados con sus objetivos comerciales. Si ya está sujeto a marcos como PCI DSS, GDPR o HIPAA, también puede integrar los requisitos para proteger la información confidencial e implementar los controles adecuados.
Por ejemplo, si elige NIST como su marco de seguridad de referencia, los pilares clave de cada función serán:
Identificar:
Gestión de activos: Inventario y clasificación de activos
Evaluación de riesgos: Evaluaciones de riesgos periódicas para identificar amenazas y vulnerabilidades.
Gobernanza: Establecer roles y responsabilidades para la rendición de cuentas.
Proteger:
Seguridad y privacidad de los datos: Implementación de herramientas de prevención de pérdida de datos y cifrado de datos.
Gestión de acceso e identidad: Aplicar políticas de IAM y utilizar la autenticación multifactor.
Seguridad de la red: Implementación de cortafuegos y sistemas de detección de intrusiones.
Desarrollo seguro de sistemas y aplicaciones: Integración de la seguridad en el ciclo de vida del desarrollo de aplicaciones.
Capacitación: Organización de programas de capacitación laboral
Integraciones: Integración de herramientas de automatización para la mejora de procesos y el análisis integral.
Detectar:
Monitoreo continuo: Implementación de herramientas de monitorización en tiempo real para redes, aplicaciones y dispositivos finales.
Procesos de detección: Implementación de registros y pistas de auditoría
Responder:
Planificación de la respuesta: Elaboración y prueba de planes de respuesta ante incidentes y establecimiento de protocolos de comunicación interna y externa.
Medidas de atenuación: Aislamiento de los sistemas afectados, aplicación de parches y soluciones a corto plazo.
Recuperar:
Planificación de la recuperación: Desarrollo y prueba de planes de recuperación ante desastres y continuidad del negocio.
Mejoras: Incorporar las lecciones aprendidas del análisis posterior al incidente para lograr mejoras.
5. Obtener las aprobaciones presupuestarias
Al presentar propuestas presupuestarias, desglose claramente los costos de las herramientas, la implementación, la capacitación y el mantenimiento, al tiempo que se destacan las inversiones prioritarias.
Resalta tus argumentos destacando el retorno de la inversión, como la reducción de los costos de recuperación gracias a una menor probabilidad de incidentes o los beneficios a largo plazo de la automatización de tareas rutinarias. También debes utilizar comparativas del sector, datos y estudios de caso para mostrar cuánto invierten otras empresas en ciberseguridad y qué beneficios obtienen.
6. Comience con el proceso de implementación.
Finalmente, tras la aprobación de la planificación y el presupuesto, podrá comenzar a implementar la estrategia. Esto implicará la creación de su infraestructura tecnológica, la elaboración de políticas y procedimientos operativos estándar (POE), la creación de planes de respuesta ante incidentes, la organización de programas de concienciación para el personal y la implementación de un sistema de monitorización continua.
7. Revisar y actualizar regularmente
Revise periódicamente la estrategia para evaluar la eficacia de las capacidades de ciberseguridad y actualícela en función de las nuevas amenazas, las actualizaciones normativas y las necesidades del negocio. Esto garantiza que la estrategia tenga una visión de futuro y adopte un enfoque ágil para asegurar la resiliencia y la adaptabilidad a largo plazo.

Put your cybersecurity strategy into action with Sprinto
Al implementar la estrategia de ciberseguridad, las organizaciones se enfrentan a desafíos como requisitos regulatorios complejos, un panorama de amenazas cibernéticas en constante evolución, la necesidad de una gobernanza y gestión de riesgos coherentes, y una supervisión e informes insuficientes. También surgen limitaciones presupuestarias y problemas de capacidad, ya que los empleados tienen tareas críticas que atender.
entrar: Sprinto. As a next-gen GRC tool, Sprinto Te ayuda a gestionar y automatizar los elementos clave de la estrategia.
El panel de control integrado para la gestión de riesgos le ayuda a agilizar y contextualizar las evaluaciones de riesgos, realizar un seguimiento de los planes de mitigación y ejecutar comprobaciones en tiempo real para cumplir con todas las normativas y estándares. Esto permite a los equipos de seguridad dedicar menos tiempo al seguimiento y la elaboración de informes manuales y centrarse más en la gestión proactiva de amenazas.
Las plantillas de políticas integradas y la confirmación automática de recepción por parte de los empleados eliminan la necesidad de crear documentos desde cero y minimizan los esfuerzos de distribución. Las alertas, los paneles de control y los informes automatizados brindan una visibilidad integral de todas las áreas y ayudan a la gerencia a tomar decisiones bien fundamentadas.
Sprint also supports 200+ integrations for granular-level monitoring and automated evidence collection. This, along with features like in-built training modules, role-based access controls, and centralized vulnerability and incident management, helps maintain continuous compliance and security posture while enhancing the organization’s audit preparedness.

Pero no se fíe solo de nuestra palabra. Hable hoy mismo con un experto en cumplimiento normativo y vea la plataforma en acción.
Preguntas frecuentes
Autor
Payal Wadhwa
Payal es una experta en cumplimiento normativo de confianza, ¡y además cuenta con la certificación ISC2! Transforma la jerga compleja del cumplimiento en consejos prácticos para mantener tu negocio digital seguro y eficiente. Cuando no está salvando mundos virtuales, escribe reflexiones poéticas o participa en micrófonos abiertos locales. Experta en ciberseguridad de día, poeta de noche.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más













Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


