




TL, DR:
| Un marco de gestión de riesgos define métodos repetibles para identificar, evaluar, tratar, monitorear e informar sobre los riesgos organizacionales. |
| Seleccione NIST RMF, COSO, ISO 31000, ITIL o PMBOK según el alcance, el sector y los objetivos. |
| La implementación del Marco de Gestión de Riesgos del NIST requiere preparación, categorización del sistema, selección de controles, evaluación, autorización y monitoreo continuo. |
“La gestión de riesgos te permite apreciar el riesgo mientras dejas que otra persona se encargue de todas las preocupaciones.” – Anthony T. Hincks
El riesgo es inherente a cualquier negocio y proyecto. Ya sea en las operaciones diarias o en las decisiones financieras, el riesgo siempre está presente. Pero existe una forma inteligente de gestionarlo: un Marco de Gestión de Riesgos. Este enfoque le permite comprender los riesgos mientras otros se encargan de gestionar el estrés.
En este artículo, le explicaremos cómo crear un marco de gestión de riesgos, analizaremos sus elementos clave y exploraremos su importancia. También encontrará estrategias prácticas y ejemplos de marcos de gestión de riesgos para empresas, que le ayudarán a gestionar los riesgos de forma eficaz.
¿Qué es el marco de gestión de riesgos?
Un Marco de Gestión de Riesgos (RMF, por sus siglas en inglés) es una directriz, proceso o estándar estadounidense o federal del NIST diseñado para identificar, evaluar y mitigar los riesgos para la protección de datos y sistemas de información confidenciales.
Más allá de las aplicaciones gubernamentales, los marcos de gestión de riesgos para empresas ayudan a proteger los datos confidenciales, mantener una ventaja competitiva y evitar complicaciones legales.
Originalmente, el Marco de Gestión de Riesgos (RMF) estaba diseñado para que las agencias federales cumplieran con regulaciones más estrictas, como la Ley de Privacidad de 1974 y la Ley de Modernización de la Seguridad de la Información Federal de 2014 ( FISMA ). Con el tiempo, estas directrices, elaboradas por el NIST, han demostrado su utilidad más allá de las agencias federales. Ahora, las organizaciones privadas también reconocen su valor para gestionar los riesgos de manera eficaz.
Monitoreo y mitigación integral de riesgos
Importancia de un marco de gestión de riesgos
Un marco de gestión de riesgos es fundamental porque permite descubrir posibles problemas en su organización y le proporciona las herramientas necesarias para gestionar eficazmente tanto los riesgos existentes como los potenciales. Un proceso de gestión de riesgos GRC bien definido pone en práctica el marco en el día a día, asignando a cada riesgo identificado un responsable, un control y una frecuencia de revisión específicos, de modo que el marco general se traduzca en acciones concretas.
Por ejemplo, una empresa necesita un mejor plan para los riesgos de ciberseguridad. Almacenan mucha información valiosa, como datos de clientes y registros financieros, en sus computadoras. Sin un marco de gestión de riesgos implementado, pueden ser víctimas de los siguientes riesgos:
- Riesgo de violación de datos
- Daño a la reputación
- Problemas Legales
- Perdidas financieras
- Impacto en el negocio
Por lo tanto, contar con un plan de gestión de riesgos es como llevar un paraguas por si llueve inesperadamente. Protege a la empresa y le ayuda a tomar decisiones acertadas. Además, si una empresa asume demasiados riesgos sin un buen plan, puede generar una percepción negativa por parte de los demás e incluso afectar su situación financiera. Integrar la automatización de la gestión de riesgos en el plan garantiza que el paraguas se abra cuando sea necesario, ya que los flujos de trabajo automatizados aplican revisiones y medidas correctivas según lo programado, en lugar de depender de que alguien lo recuerde.
Tipos de marcos de gestión de riesgos
Los marcos de gestión de riesgos varían según los sectores y los objetivos, ofreciendo enfoques personalizados para abordar necesidades específicas. A continuación, se presenta un análisis más detallado de los principales tipos:
Marco de gestión de riesgos del NIST (RMF)
El RMF, desarrollado por el Instituto Nacional de Estándares y Tecnología, es un proceso de seis pasos diseñado principalmente para organizaciones gubernamentales estadounidenses. Se centra en medidas de seguridad rigurosas, cumplimiento normativo y monitoreo constante, lo que lo hace ideal para organizaciones que manejan datos confidenciales o que operan en sectores altamente regulados.
La razón por la que funciona: el Marco de Gestión de Riesgos del NIST proporciona un marco paso a paso para gestionar los riesgos en los sistemas de información, equilibrando la seguridad operativa y el cumplimiento normativo.
Marco COSO
El Comité de Organizaciones Patrocinadoras creó el marco COSO , que hace hincapié en la gestión de riesgos empresariales y el control interno. Se utiliza con frecuencia en el gobierno corporativo, destacando la transparencia, la rendición de cuentas y el cumplimiento de la legislación.
Ideal para: Empresas que priorizan el cumplimiento normativo y la alineación estratégica en sus operaciones.
ISO 31000,
La norma ISO 31000 es un estándar ampliamente reconocido que describe los principios y las mejores prácticas de gestión de riesgos para organizaciones de todos los tamaños y sectores. Este marco adaptable es ideal para empresas que buscan establecer una cultura de gestión de riesgos. Nuestra guía paso a paso sobre cómo construir una cultura de gestión de riesgos abarca medidas cualitativas, como la capacitación, y medidas cuantitativas, como las métricas de desempeño ajustadas al riesgo, que sustentan el cambio cultural.
Su versatilidad permite adaptarlo a diversos sectores, como la fabricación y la atención médica.
Marco ITIL
El marco de trabajo de la Biblioteca de Infraestructura de TI (ITIL) tiene como objetivo abordar los riesgos en la gestión de servicios de TI. Se centra en alinear los servicios de TI con los objetivos generales del negocio y garantizar que la mitigación de riesgos promueva la eficiencia operativa y la satisfacción del cliente.
ITIL es especialmente valioso para las organizaciones que dependen de sistemas informáticos sofisticados. Ayuda a las empresas a gestionar la ciberseguridad, el tiempo de inactividad y los problemas relacionados con la prestación de servicios.
Marco de gestión de riesgos del PMBOK
El marco de trabajo del Cuerpo de Conocimientos de la Dirección de Proyectos (PMBOK) abarca los riesgos inherentes a la gestión de proyectos. Incluye procedimientos para reconocer, analizar y responder a los riesgos del proyecto, lo que permite a los equipos mantenerse dentro del cronograma y el presupuesto.
Este marco de trabajo es muy valorado en los sectores de la construcción, el desarrollo de software y la ingeniería, donde los retrasos en los proyectos o los sobrecostes pueden tener graves consecuencias.
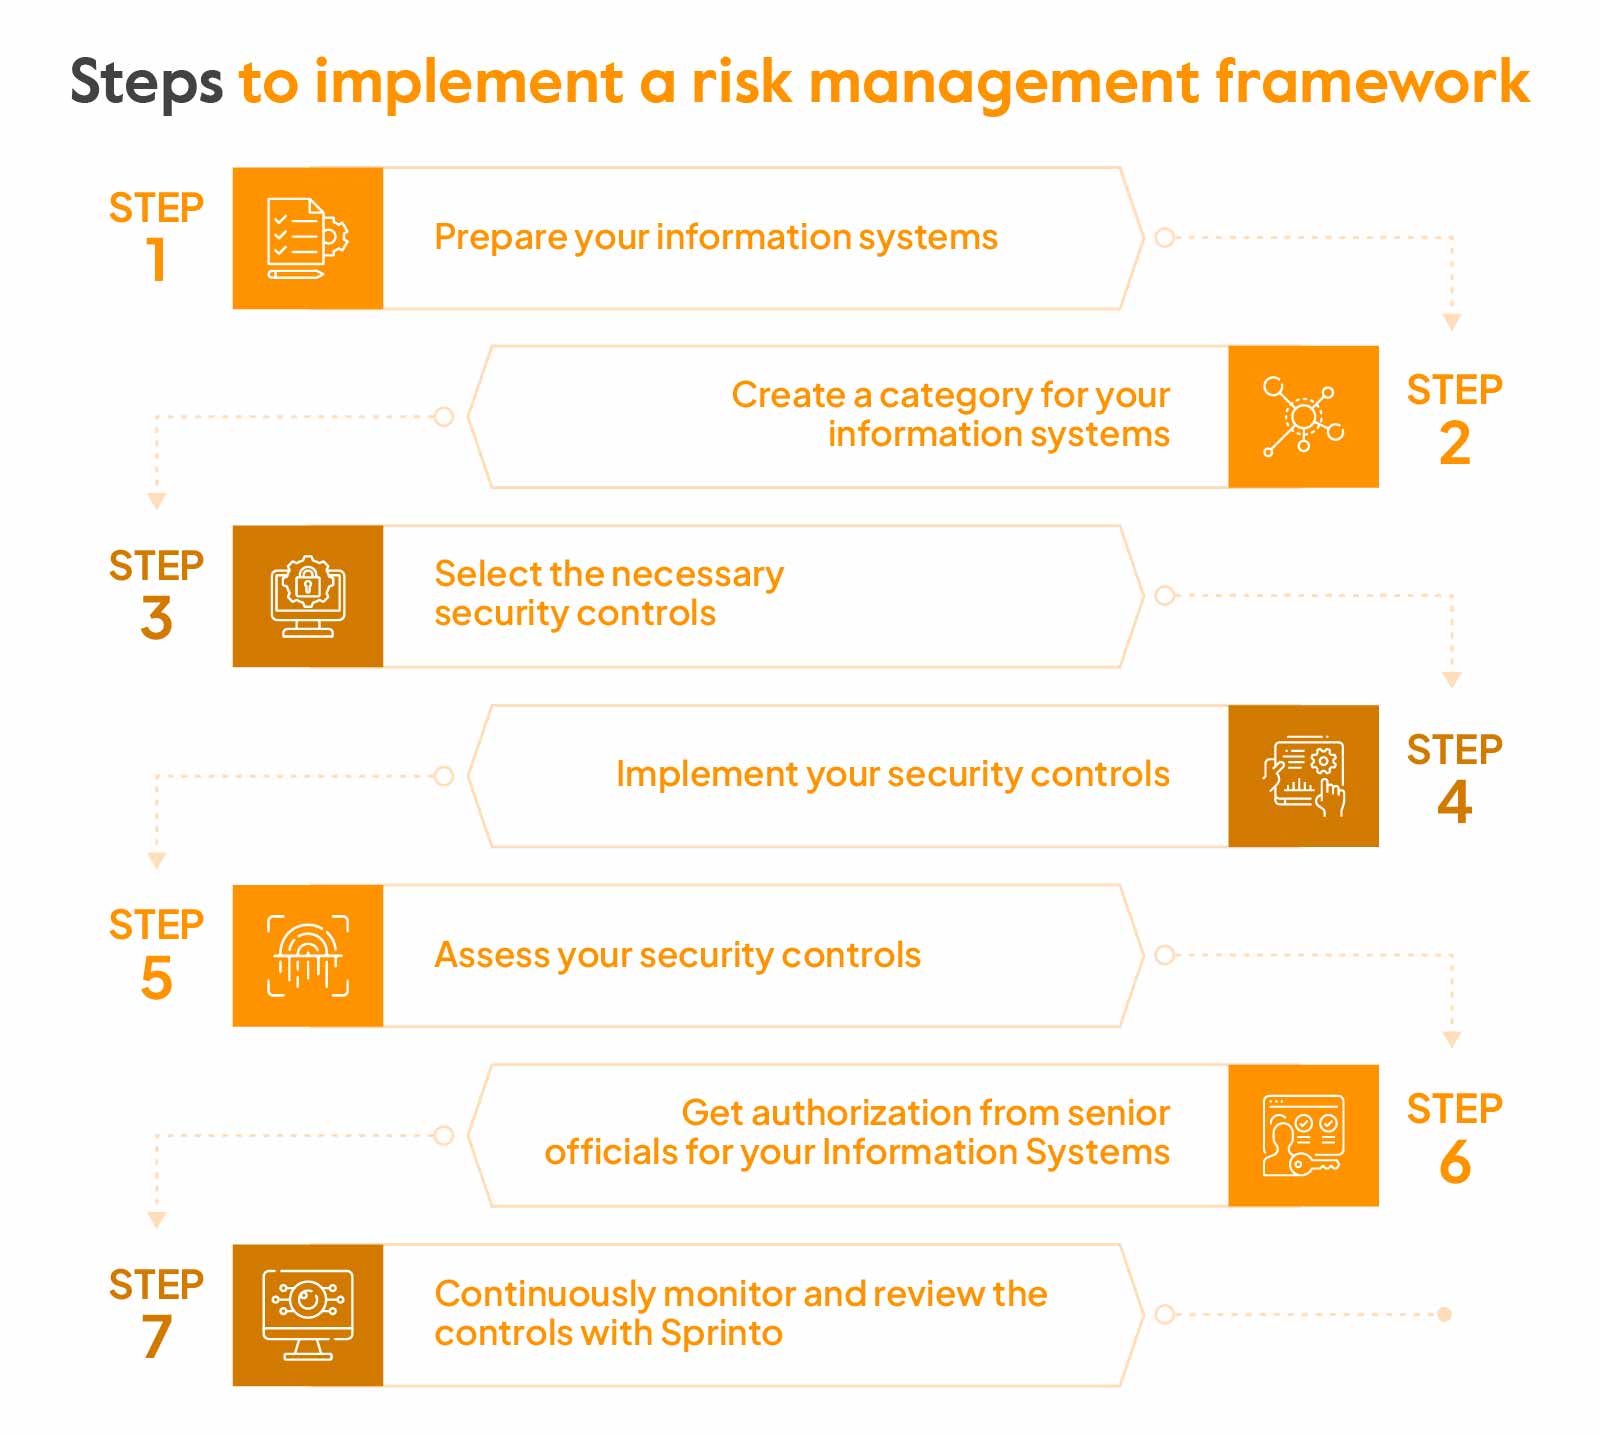
Pasos para implementar un marco de gestión de riesgos
Implementar un marco de gestión de riesgos es fundamental en el proceso de gestión de riesgos . Si la implementación falla, podría significar no utilizar el marco cuidadosamente diseñado al que se le ha dedicado mucho tiempo y esfuerzo.
Sin embargo, con Sprinto all these steps will fall easily into your plan. You don’t need to put in so much manual effort, which was a thing of the past. But what is Sprinto? Sprinto is a compliance automation platform that helps you get compliant in no time.
This is because 90% of the efforts inducing the implementation of a risk management framework for your company are automated with the help of Sprinto. To know how it works, just ponte en contacto con nuestros expertos y acepta una llamada de demostración. Además, me ganaré un punto extra si lo haces 🙂
Pero antes que nada, aquí te explicamos cómo puedes empezar:
Paso 1: Preparar sus sistemas de información
Este paso respalda todos los demás pasos que exploraremos en el marco. Reúne las directrices de diferentes publicaciones del NIST e incorpora los requisitos de la política de la Oficina de Administración y Presupuesto (OMB), o a veces una combinación de ambos.
En ocasiones, es posible que su empresa ya haya incluido algunas de las tareas de la fase de Preparación dentro de su programa de gestión de riesgos existente.
Los principales objetivos de esta etapa son:
- Simplifique el proceso de implementación de su RMF.
- Impulsa tus objetivos de modernización de TI
- Ahorrar recursos de seguridad y privacidad
- Dé máxima prioridad a la protección de sus activos y sistemas más críticos.
- Garantizar la privacidad de las personas.
Paso 2: Crea un categoría para sus sistemas de información
Para empezar, debes organizar tus sistemas de TI en función de los objetivos principales, los planes financieros y el sector de tu empresa. Para comprender mejor las categorías de seguridad y los riesgos potenciales, debes seguir las directrices del NIST en FIPS 199. Esto te ayudará a determinar qué información y sistemas requieren la mayor protección contra vulnerabilidades internas y externas.
Paso 3: Seleccionar los controles de seguridad necesarios
NIST has created a wide collection of security measures you can use for your systems worldwide. Choose the specific controls from this collection that match your security from your organization. Sprinto has control mapping to make it easier and will help you monitor these controls. It’s because these controls are important as they will mitigate cyber risks and safeguard the assets of your company.
Paso 4: Implementar sus controles de seguridad
Una vez que haya seleccionado los controles de seguridad adecuados para sus sistemas informáticos, es hora de implementarlos. Puede pasar a la siguiente etapa si estos controles funcionan según lo previsto y cumplen con todas las normas reglamentarias requeridas.
Paso 5: Evaluar sus controles de seguridad
With the initial setup complete, evaluating how well your security controls are performing is now necessary. The aim is to ensure that they consistently meet the set standards. You can perform this evaluation on your own, or you can use tools like Sprinto (Plataforma de automatización del cumplimientoEsto reduce significativamente tu esfuerzo manual, ¡y no necesitas evaluarlo constantemente!
Paso 6: Obtén autorización de altos funcionarios para sus Sistemas de Información
Si los pasos anteriores han dado resultados positivos, ya puede dar luz verde a la implementación del marco general de gestión de riesgos de TI . Si otras personas, como las partes interesadas y los directivos, participan en la toma de decisiones, asegúrese de obtener también su aprobación.
Paso 7: Continuamente monitorear and review the controls with Sprinto
El último paso consiste en supervisar y evaluar continuamente sus planes de gestión de riesgos. Las cosas cambian: surgen nuevos riesgos, los antiguos se modifican, algunos desaparecen y las prioridades pueden variar. Por eso es fundamental estar al tanto de lo que ya está implementado, detectar nuevos problemas, identificar áreas problemáticas y comprobar si sus estrategias actuales siguen siendo efectivas.
Pero el proceso manual de comprobarlo cada vez es simplemente arduo. Por eso necesitas un sistema continuo. herramienta de cumplimiento (como Sprinto). This is your time to transition to a sistema de cumplimiento that operates continuously and seamlessly integrates with your existing systems. (Just look at the screenshot below). Anytime something fails, you will get an alert, and you can navigate to Sprinto’s all-in-one dashboard to resolve the issue.

Sprinto gathers high-quality evidence for audits automatically, maintains your compliance status through ongoing monitoring, and sustains compliance progress by automating the resolution of issues and compliance-related tasks.
Para comprender mejor el monitoreo continuo, lea el siguiente estudio de caso: la firma de auditoría y aseguramiento Sensiba LLP explica por qué la "preparación continua" debería ser el objetivo de los programas de cumplimiento.
Esta es la cita destacada de la firma: “Gestionar el cumplimiento en un solo lugar facilita la visibilidad y ayuda a todos a estar al tanto de lo que sucede”.
Ejemplos de marcos de gestión de riesgos
Aquí hay algunos ejemplos de marcos de gestión de riesgos:
Riesgos estratégicos
- La vitalidad empresarial disminuye debido a la competencia, los cambios en el sector sanitario y la presión sobre los precios.
- Pérdida de propiedad intelectual y secretos comerciales
- Aumento de las barreras comerciales debido al proteccionismo y al nacionalismo.
- Dificultades para acceder a una atención médica asequible y de calidad debido a las limitaciones de los sistemas de salud.
- Daños a la reputación y pérdida de confianza pública.
Riesgos de cumplimiento
- Garantizar la seguridad de los sujetos/pacientes de los ensayos clínicos.
- Tratamiento de la información personal de acuerdo con las normas de privacidad de datos.
- Priorizar la salud y la seguridad de los empleados.
- Cumplir con las normas en la venta y promoción de productos, incluyendo el cumplimiento de las normas sanitarias y las leyes internacionales contra la corrupción.
- Cumplir con los requisitos para contratos/programas del gobierno de EE. UU.
- Preocupaciones sobre la calidad, la seguridad y la eficacia de los productos.
- Gestión de procedimientos legales importantes, incluidos casos de responsabilidad por productos defectuosos.
Riesgos operacionales
- Interrupción en el flujo de bienes e información dentro de la organización, proveedores y consumidores.
- La continuidad o la resiliencia del negocio se ven comprometidas.
- Riesgos relacionados con las adquisiciones y los proveedores, incluidas las preocupaciones en materia de derechos humanos.
- Dificultades para obtener materiales y mano de obra esenciales.
- Los recursos se utilizan de forma ineficiente y los costes de los productos aumentan.
Riesgos financieros
- Resultados financieros o desempeño económico desfavorables
- Cambios en la normativa fiscal que pueden conllevar responsabilidades fiscales adicionales
- Inestabilidad en los tipos de cambio, junto con inflación y devaluación de la moneda.
- Errores en la información financiera
- Exposición a riesgos relacionados con el crédito
Los riesgos ambientales
- Fenómenos meteorológicos severos más frecuentes e intensos, como tormentas e inundaciones.
- Aumento de la contaminación debido a una gestión inadecuada de los residuos.
- Incorporación de materiales no sostenibles en el ciclo de vida del producto.
Riesgos de ciberseguridad
- Violación de datos o actividades fraudulentas
- Interrupción en la disponibilidad de sistemas de información cruciales
- Problemas de seguridad derivados de incidentes críticos con terceros que afectan a las operaciones comerciales.
Los marcos de gestión de riesgos son la base de la resiliencia organizacional. Ofrecen técnicas estructuradas para ayudar a las empresas a afrontar la incertidumbre de manera eficiente, como la protección de datos confidenciales y la vinculación de las operaciones diarias con los objetivos corporativos generales. Estos marcos son fundamentales para gestionar los riesgos con claridad y propósito. Un enfoque integrado de gestión de riesgos GRC se basa en este fundamento al vincular el marco directamente con los flujos de trabajo de gobernanza y cumplimiento, de modo que las decisiones sobre el tratamiento de riesgos se presenten en el mismo lugar donde ya se encuentran las políticas y la evidencia de control.
Costo de implementar un Marco de Gestión de Riesgos (RMF)
El costo de implementar un marco de gestión de riesgos depende en gran medida de factores como el tamaño de la organización, su complejidad y su perfil de riesgo. También depende del alcance del marco, las herramientas que se utilicen y las colaboraciones con terceros.
Aquí hay una tabla que resume los costos asociados con un RMF:
| Componente de costo | Rango estimado |
| Tarifa de consulta | $20,000 - $35,000 |
| Evaluaciones de Riesgo | $5,000 – $15,000 (terceros) |
| Configuración interna y capacitación | Más de 30,000 dólares (para procesos internos) |
| Herramientas de integración y seguridad | $ 5,000 - $ 50,000 + |
| Programa de Gestión de Riesgos Empresariales en curso | $ 20,000 - $ 100,000 por mes |
| Capacitación Especializada | $250 – $12,000+ anualmente |
Fuentes: Graham , Scytale , Cybersierra.
Desafíos en la implementación del RMF
Estos son los desafíos comunes a los que se enfrentan las organizaciones al implementar un marco de gestión de riesgos:
- Falta de apoyo de la direcciónSin un compromiso activo y un liderazgo por parte de la alta dirección, la implementación del Marco de Gestión de Riesgos (RMF) corre el riesgo de convertirse en una mera formalidad con escaso impacto real en la postura de riesgo de la organización.
- Conciencia y experiencia limitadasMuchas organizaciones tienen dificultades debido al conocimiento insuficiente de los principios de gestión de riesgos y a la falta de personal cualificado.
- Resistência à mudançaLos empleados e incluso la dirección pueden resistirse a adoptar nuevos procesos de gestión de riesgos por temor a perder el empleo, a la interrupción de los flujos de trabajo existentes o al escepticismo sobre los beneficios de la gestión de riesgos.
- Prácticas de gestión de riesgos aisladas: Las iniciativas de gestión de riesgos suelen estar aisladas en departamentos y equipos específicos. No existe un enfoque integral que involucre a todos los equipos principales.
- Integración de RMF en sistemas existentes: Alinear las actividades de gestión de riesgos con los objetivos empresariales y los requisitos normativos en constante evolución puede resultar un desafío, especialmente en entornos dinámicos.
- Restricciones de recursos: Es posible que no se disponga del presupuesto o del personal suficientes para llevar a cabo las tareas y los flujos de trabajo necesarios para una gestión eficaz de los riesgos.
Continuous Improvement with Sprinto
Independientemente del sector de tu negocio, lidiar con riesgos es inevitable. Es parte inherente a la gestión empresarial. Sin embargo, la forma en que los manejes puede determinar si tu negocio prospera o fracasa.
Since risk management can be complex, it’s smart to rely on a seasoned expert like Sprinto. Integrar Sprinto seamlessly into your tech setup with ready-to-use connections and personalized APIs. Streamline and automate tasks like monitoring controls and gathering evidence. Attain a detailed perspective on your compliance status and access higher levels of efficiency, all in one place.
Preguntas frecuentes

Autor
Meeba Gracy
Meeba, especialista en ciberseguridad certificada por ISC2, se dedica con pasión a descifrar y ofrecer contenido relevante sobre cumplimiento normativo y temas complejos de seguridad digital. Experta en transformar conceptos complejos en ideas accesibles, está comprometida con el aprendizaje de sus lectores. En su tiempo libre, disfruta leyendo las últimas novelas de suspense o explorando nuevos rincones de la ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


