




TL, DR:
| El cumplimiento de las normas NIST implica alinear las prácticas de seguridad con los estándares del Instituto Nacional de Estándares y Tecnología. |
| El artículo se centra en quién necesita el NIST, los controles comunes, los costes y las expectativas de seguridad. |
| Úselo para comprender los requisitos de la serie NIST 800 para sistemas federales y programas relacionados. |
El NIST ejerce una influencia significativa en diversas normas. Proporciona un marco para que los equipos de seguridad identifiquen, detecten y respondan a las amenazas. Como norma de seguridad ampliamente reconocida, especifica directrices para los sistemas de seguridad federales. Una de sus publicaciones más utilizadas es la serie 800, relativa a la seguridad informática.
En este artículo, analizamos qué es el cumplimiento de las normas NIST, quién está obligado a seguirlas, los controles básicos, el precio y mucho más.
¿Qué es el cumplimiento del NIST?
El cumplimiento con NIST implica la adhesión al Instituto Nacional de Estándares y Tecnología (NIST), una agencia del gobierno estadounidense. NIST establece estándares medibles, desarrolla tecnología y proporciona indicadores que buscan impulsar la innovación y la competitividad industrial. Su objetivo es promover estos estándares para fortalecer la seguridad económica y mejorar la calidad de vida en general. Los niveles de implementación de NIST describen el rigor con el que una organización aplica estos estándares en la práctica, desde la adopción parcial ad hoc en el Nivel 1 hasta la implementación totalmente adaptativa basada en el riesgo en el Nivel 4.
Además, recuerde que los estándares del NIST se basan en las mejores prácticas de diversos documentos, organizaciones y publicaciones sobre seguridad. Sirven como marco de referencia diseñado específicamente para agencias y programas federales que requieren medidas de seguridad rigurosas.
El NIST también ayuda a las agencias federales a cumplir con los requisitos de la Ley Federal de Gestión de la Seguridad de la Información (FISMA, por sus siglas en inglés), una legislación que protege los datos y las operaciones del gobierno.
Las competencias básicas del NIST incluyen la medición de la ciencia, la trazabilidad rigurosa y el desarrollo y uso de estándares.
Historia del NIST
El NIST se fundó en 1901 y actualmente forma parte del Departamento de Comercio de Estados Unidos. Como uno de los laboratorios de ciencias físicas más antiguos, el NIST se creó para afrontar los desafíos del sector. Su objetivo era potenciar la infraestructura para equipararse a la de Alemania, el Reino Unido y otros países importantes.
Una de las áreas clave de su funcionamiento era la estandarización de las mediciones en todos los sectores. Las empresas que utilizan la medición y la tecnología en cualquier ámbito, como las de nanomateriales avanzados, redes eléctricas, manufactura y transporte, utilizan los estándares del NIST.
¿Quiénes están obligados a cumplir con las normas NIST?
Si usted es una agencia del gobierno federal, contratista o subcontratista que administra o procesa datos gubernamentales u opera un sistema federal, debe cumplir con la norma NIST 800 171. La norma NIST SP 800-171 se centra en la protección de la información no clasificada controlada (CUI).
En otras palabras, si su empresa tiene acceso a datos gubernamentales confidenciales, está obligada contractualmente a cumplir con la normativa. Es importante saber que la norma NIST 800-181 se aplica a sistemas o redes que contienen información controlada no clasificada (CUI).
Las normas del NIST también se aplican a particulares o contratistas gubernamentales externos que trabajen en proyectos. El incumplimiento o la falta de autocertificación pueden conllevar la pérdida del contrato.
Si usted es una agencia federal o un contratista del gobierno que opera sistemas federales, debe cumplir con la norma NIST 800-53. Si proporciona servicios en la nube al gobierno federal,
Entre los ejemplos de organizaciones que deberían cumplir con la normativa se incluyen las agencias gubernamentales de contratación de personal, las instituciones académicas, los contratistas de defensa, los proveedores de servicios financieros, los procesadores de datos médicos y los fabricantes que suministran productos al gobierno.
Para el sector privado, no es obligatorio, pero sí recomendable, reforzar la seguridad y mejorar los procedimientos organizativos.
¿Qué implica el marco de ciberseguridad del NIST?
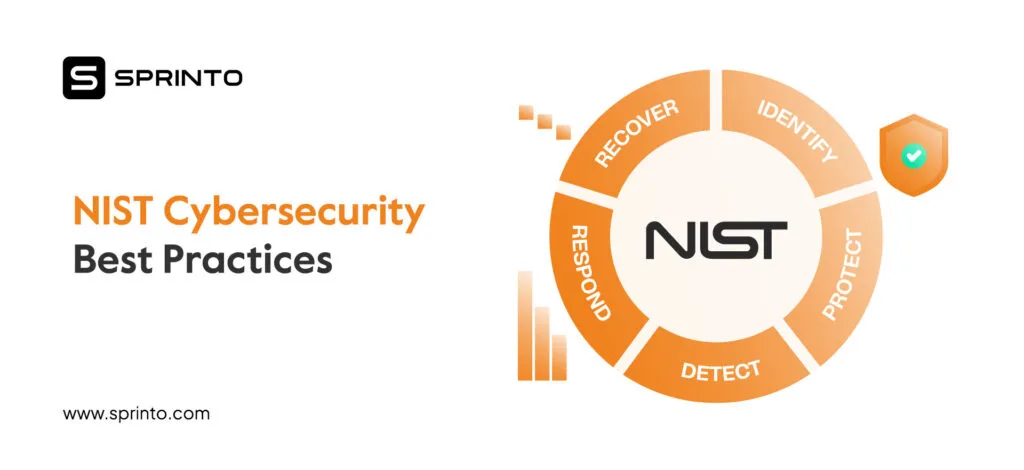
El Marco de Ciberseguridad del NIST proporciona directrices para proteger los datos, mejorando así la seguridad de una organización. Utiliza un enfoque sistemático para prevenir los ataques de personas y código maliciosos. A continuación, se describen cinco funciones que se aplican a la gestión de riesgos de ciberseguridad y a su riesgo general en este sentido.
5 componentes principales del NIST
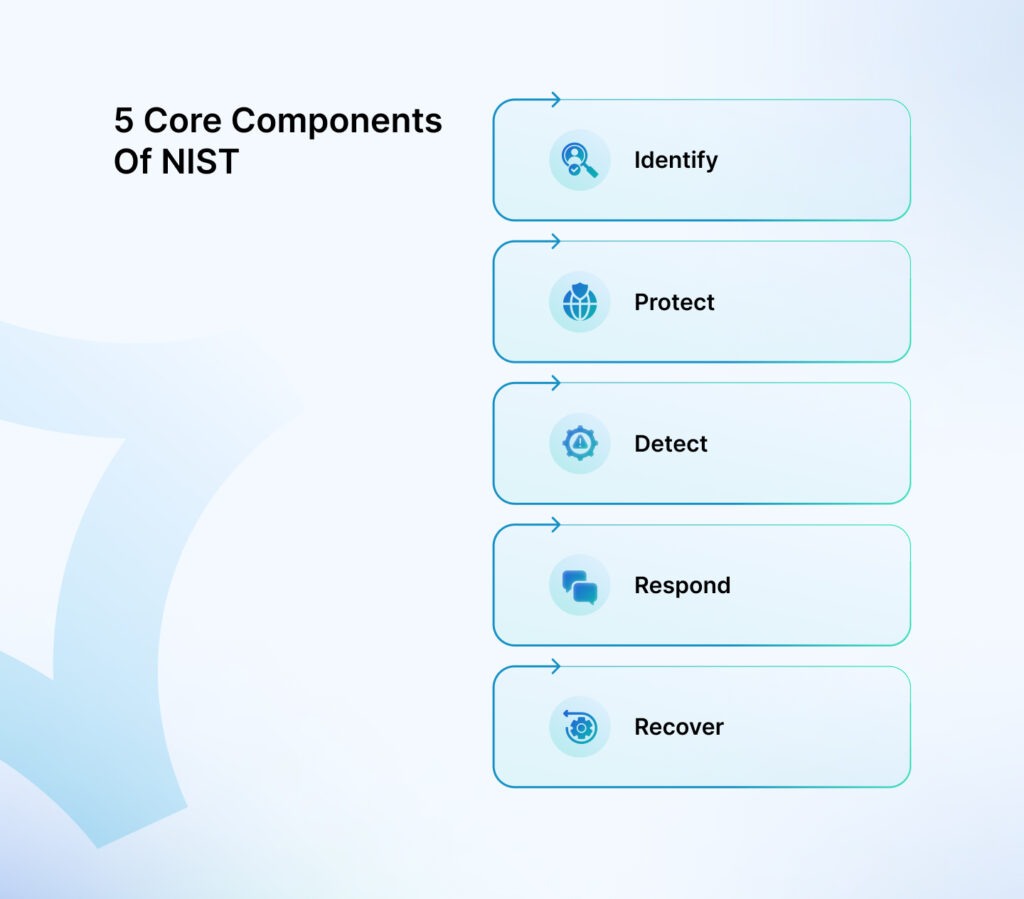
- Identifica
- Proteger
- Detectar
- Responder
- Recuperar
Identifica
La función de identificación sienta las bases para un programa de ciberseguridad sólido. Le ayuda a conocer los riesgos de ciberseguridad para sus sistemas, personal, activos, datos y capacidades.
Tras realizar esta auditoría e identificar los sistemas más críticos, este componente fundamental servirá de guía para desarrollar su estrategia de ciberseguridad, en la que la protección de estos procesos importantes será una prioridad absoluta.
| Identifica | ¿Cuáles de sus procesos y activos necesitan protección? |
| Esto implica | Gestión de Activos Inventario
Ambiente de negocios GobernanzaEvaluación de riesgos Estrategia de gestión de riesgos Gestión de riesgos de la cadena de suministro |
Proteger
La función de protección del cumplimiento cibernético del NIST se centra en proteger los activos críticos de su negocio frente a diversas amenazas de ciberseguridad.
Tras identificar los sistemas centrales y planificar una estrategia de defensa, el siguiente paso importante es poner en práctica las medidas de seguridad cibernética.
Esto puede lograrse mediante la comunicación con las partes interesadas y los empleados para garantizar un esfuerzo de colaboración que asegure la protección de los datos y sistemas confidenciales.
| Proteger | Implementar las medidas adecuadas para proteger los activos de la empresa. |
| Esto implica | Gestión de identidad y control de acceso Concienciación y Formación Mantenimiento de la seguridad de los datos Tecnología protectora Procesos y procedimientos de protección de la información |
Detectar
En esta función, es fundamental implementar sistemas de monitoreo y detección para identificar amenazas lo antes posible. Esto puede incluir un mejor conocimiento de los sistemas, redes y dispositivos de la empresa, posiblemente mediante el uso de aplicaciones que gestionan o interactúan con datos como parte de las operaciones comerciales habituales.
| Detectar | Establecer mecanismos eficaces para identificar rápidamente los incidentes de ciberseguridad. |
| Esto implica | Anomalías y eventos Monitoreo continuo de seguridad Procesos de detección |
Responder
En esta etapa, es momento de elaborar un plan de contingencia o respuesta ante posibles amenazas de ciberseguridad. Debe definir los métodos y herramientas para una mitigación eficaz. Para lograr un resultado óptimo, contar con un equipo de profesionales de ciberseguridad especializado garantiza que su organización esté siempre preparada para las amenazas actuales y futuras.
| Responder | Cree estrategias para reducir el impacto de los incidentes de ciberseguridad y limitar sus efectos en su empresa. |
| Esto implica | Planificación de respuesta Análisis Mitigación Comunicaciones Mejoradas |
Recuperar
La recuperación es el último paso del Marco de Ciberseguridad del NIST para restablecer la resiliencia tras un incidente de ciberseguridad. Implica implementar medidas para retomar las operaciones normales y reducir el impacto en las mismas.
Por ejemplo, los planes de recuperación ante desastres y los planes de continuidad del negocio le ayudarán a determinar los siguientes pasos en caso de un ciberataque exitoso.
| Recuperar | Implementar procesos y medidas para restablecer la plena funcionalidad, garantizando una rápida recuperación ante cualquier interrupción causada por el incidente. |
| Esto implica | Mejoradas Comunicaciones Planificación de recuperación |
Tipos de marcos de cumplimiento del NIST
Según la página web oficial del NIST, este organismo desarrolla y mantiene una amplia colección de normas, directrices, recomendaciones e investigaciones sobre la seguridad y la privacidad de la información y los sistemas de información.
Entre las directrices más solicitadas de estas publicaciones se incluyen el marco de ciberseguridad, NIST 800-171 y NIST 800-53.
El marco de ciberseguridad del NIST (CSF) ofrece directrices y mejores prácticas para gestionar y reducir los riesgos en redes y aplicaciones. Dividido en tres partes (núcleo, perfil y niveles), el CSF del NIST ayuda a las organizaciones a desarrollar programas de cumplimiento flexibles. El perfil del CSF, en particular, se basa en los resultados de un proceso de evaluación de riesgos del NIST que prioriza el subconjunto de subcategorías del CSF donde la diferencia entre el estado actual y el estado objetivo es mayor.
Mira este video sobre NIST CSF 2.0.
Cumplimiento de la norma NIST 800-171 : Proporciona directrices para proteger la confidencialidad de la información controlada no clasificada (CUI) de los fabricantes con contratos gubernamentales. Consta de 110 requisitos en 14 categorías que incluyen control de acceso, capacitación en seguridad, respuesta a incidentes y sistema de registro de auditoría.
Cumplimiento con NIST 800-53 : Ofrece un catálogo de controles de seguridad y privacidad para sistemas de información federales de EE. UU. Se especializa en la gestión de riesgos según los requisitos del Estándar Federal de Procesamiento de Información (FIPS) 200. La lista de controles de NIST 800-53 consta de 800-53A y 800-53B.
Si desea obtener más información sobre el conjunto de controles presentes en NIST 800 53, descargue el recurso a continuación:
Descargue su lista de controles NIST 800 53.
¿Cómo prepararse para cumplir con las normas NIST?
El objetivo final de la preparación es Certificación NISTEl NIST no certifica oficialmente el cumplimiento de los contratistas con los controles pertinentes. Existen tres niveles de evaluación, según cómo se haya llevado a cabo el proceso de evaluación.
Para cumplir con los requisitos y obtener la certificación, debe superar la ronda de auditoría realizada por un organismo certificador acreditado por un tercero certificado, como el Programa Nacional Voluntario de Acreditación de Laboratorios (NVLAP).
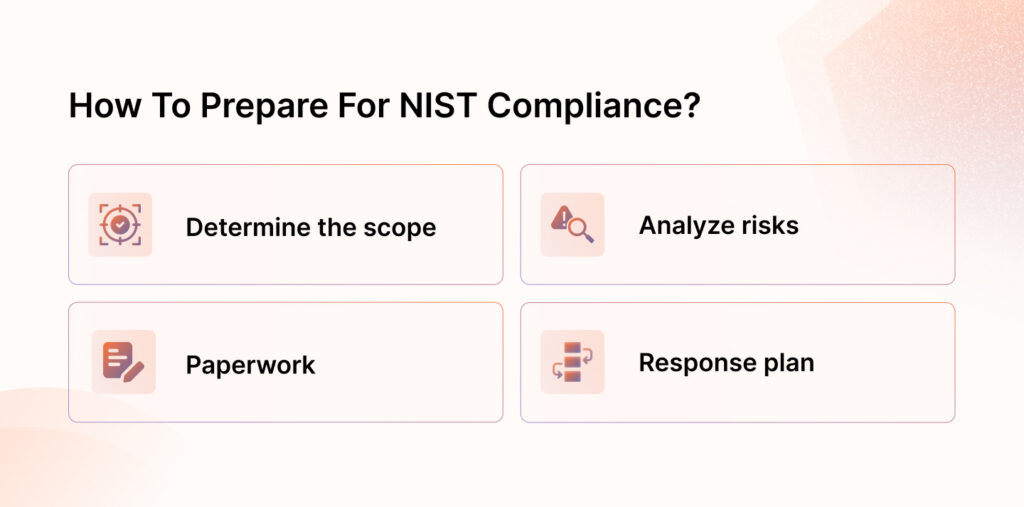
Estos son los 4 pasos que debe implementar para cumplir con la normativa NIST:
1. Determinar el alcance
Evalúe el estado actual de cumplimiento. Comprenda qué controles ya están implementados, cuáles funcionan correctamente, dónde se encuentran las deficiencias y qué sistemas deberían cumplir con la normativa. Sepa dónde se ubica la información controlada no clasificada (CUI), qué tipo de CUI es y cómo fluye a través de su infraestructura. El software especializado en cumplimiento con NIST automatiza gran parte de esta evaluación del estado actual al asignar los controles existentes a las familias de controles de NIST e identificar los requisitos específicos donde faltan datos o la información está desactualizada.
2. Trámites
La prueba está en los resultados. Las probabilidades de superar la auditoría dependen de la eficacia con la que demuestre que cumple con lo que promete. Documente sus sistemas, la arquitectura de su red, la ubicación de los datos, los procesos, las herramientas, el personal y los cambios realizados.
3. Analizar los riesgos
Las secciones 3.11 de NIST 800 171 y 3.16 de NIST 800 53 tratan sobre la evaluación de riesgos y su mitigación. NIST recomienda utilizar su marco de riesgo de siete pasos para cumplir con los requisitos de FISMA.
Los pasos incluyen preparar la organización, categorizar los sistemas y la información, seleccionar, implementar y evaluar los controles, autorizar el sistema y realizar un seguimiento continuo.
4. Plan de respuesta
Incluso los sistemas de seguridad más robustos no pueden detectar ni mitigar el 100 % de las brechas de seguridad. Desarrolle un plan para restaurar los sistemas y garantizar la continuidad del negocio en caso de que la información controlada no clasificada (CUI) se vea comprometida.
Simplifique las complejidades del cumplimiento de NIST con Sprinto.
Importancia de los controles de cumplimiento del NIST
Como ya sabrás, el NIST publica una extensa colección de series. De estas, la 800-171 es una de las más importantes, ya que protege la información controlada no clasificada (CUI). A continuación, se describen brevemente las 14 secciones y su contenido:
- Control de acceso: Implementar autenticación de dos factores, acceso privilegiado y transferencia segura de datos.
- Sensibilización y capacitación: Realizar programas de capacitación en seguridad y ejercicios prácticos para el mismo.
- Auditoría y rendición de cuentas: Recopilar y revisar los eventos del registro.
- Gestión de la configuración: Mantener un repositorio de controles del sistema aprobados y utilizados, implementar tecnología para detectar configuraciones incorrectas y actualizar los componentes del sistema.
- Identificación y autenticación: Autentique a los usuarios antes de establecer la conexión, utilice sistemas automatizados para administrar contraseñas y evitar la conexión a sistemas de organizaciones no autorizadas
- Respuesta ante incidentes: Implementar un centro de operaciones de seguridad y mantener un equipo de respuesta ante incidentes cibernéticos.
- Mantenimiento: Realice el mantenimiento rutinario de los sistemas, desinfecte las herramientas para el mantenimiento del sistema y pruebe si hay códigos maliciosos antes de ejecutarlos.
- Protección de medios: Proteja los medios CUI mediante control de acceso, mecanismos criptográficos, eliminación segura y copias de seguridad.
- Seguridad del personal: Proteja los sistemas que contienen CUI mediante controles individuales y bríndeles protección durante las acciones personales.
- Protección física: Proteja los sistemas, los entornos operativos, los equipos y otras instalaciones físicas mediante el control de acceso, los registros de auditoría y más.
- Evaluación de riesgos: Realizar evaluaciones de riesgos para proteger la información controlada no clasificada (CUI). Analizar y corregir vulnerabilidades.
- Evaluación de seguridad: Evaluar y monitorear periódicamente los controles de seguridad para detectar vulnerabilidades y evaluar su eficiencia.
- Protección de sistemas y comunicaciones: Supervise y proteja los datos en transmisión mediante control de acceso, segmentación de red, análisis de tráfico, criptografía y mucho más.
- Integridad del sistema y de la información: Asegurar, proteger, reportar y corregir fallas del sistema.
¿Cuáles son los beneficios de cumplir con las normas NIST?
Las competencias básicas del NIST incluyen la innovación y la competitividad, pero el marco ofrece mucho más. El cumplimiento de las normas del NIST ofrece una serie de ventajas, entre las que se incluyen:
- Cumplir con los requisitos de varios marcos regulatorios como HIPAA o FISMA de manera lógica, sostenible y sencilla.
- Proporciona ventajas competitivas, ya que cuando ya se está cumpliendo con los requisitos, ayuda a desbloquear nuevos contratos.
- Protege los sistemas críticos contra una variedad de amenazas como malware, robo de datos, phishing, ransomware y más.
- Permite a los equipos de TI y a los administradores de seguridad detectar, interceptar y mitigar amenazas de manera eficiente.
- Ayuda a reducir el impacto de los incidentes y a evitar complicaciones legales debido a la falta de cumplimiento de las normas de seguridad.
NIST vs ISO vs SOC 2
Con tantos marcos de trabajo que incluyen controles y requisitos superpuestos, es natural sentirse confundido. ¿Cuál es el adecuado para su organización? ¿Cuál se ajusta mejor a su sector? ¿Qué certificaciones tienen sus competidores?
Entendamos la aplicabilidad de los tres nombres más populares en cumplimiento: SOC 2, NIST e ISO
| SOC 2 | NIST | ISO 27001, |
| Abreviatura de Controles del Sistema y de la Organización | Abreviatura del Instituto Nacional de Estándares y Tecnología. | Abreviatura de Organización Internacional de Normalización |
| Desarrollado por el Instituto Americano de Contadores Públicos Certificados (AICPA). | Es una agencia del Departamento de Comercio de los Estados Unidos. | Desarrollado por 67 comités técnicos de 25 países. |
| Recomendado para organizaciones de servicios que gestionan o procesan datos de clientes. | Recomendado para empresas que prestan servicios al gobierno de EE. UU. | Recomendado para cualquier tipo de empresa que desee proteger y salvaguardar sus activos de información. |
| No es un programa de cumplimiento obligatorio, sino voluntario. | Se tarda aproximadamente seis meses en cumplir con los requisitos. | No es obligatorio, sino un marco voluntario. |
| SOC es un programa internacional, pero lo utilizan principalmente organizaciones norteamericanas. | El NIST está diseñado para servir y apoyar a las empresas con sede en Estados Unidos. | ISO es una norma internacional aplicable a cualquier país. |
| El objetivo principal es evaluar los criterios internos de una organización de servicios basándose en cinco principios de confianza. | El objetivo principal es brindar apoyo a los contratistas y subcontratistas gubernamentales que manejan CUI | El objetivo principal es desarrollar, mantener y gestionar los Sistemas de Gestión de la Seguridad de la Información (SGSI). |
| El proceso de certificación SOC 2 lo lleva a cabo un contador público certificado (CPA) con licencia. | La certificación NIST la proporciona NVLAP a través de diversos programas de acreditación de laboratorios (LAP). | Es obligatorio que las agencias federales procesen los datos CUI, pero no es obligatorio para otras organizaciones. |
| Se tarda entre 6 y 12 días en cumplir con los requisitos. | Se tarda aproximadamente 6 meses en cumplir con la normativa. | Se tarda aproximadamente entre 6 y 24 meses en cumplir con la normativa. |
¿Cuánto cuesta cumplir con las normas NIST?
Aclaremos un punto: el costo total del cumplimiento normativo no es el mismo para todos. El rango de costos es único para cada empresa y depende de varios factores. Algunos de estos factores clave son:
El tamaño importa: las organizaciones más grandes procesan y gestionan más herramientas, sistemas y personal, lo que repercute en el coste total. En general, el tamaño es directamente proporcional al gasto.
Nivel: Según el Modelo de Madurez de Ciberseguridad (CMMC), una extensión del modelo de ciberseguridad del NIST, existen cinco niveles de cumplimiento. El NIST 800-171 equivale al nivel 3. Cuanto mayor sea el nivel, mayor será el costo.
Estado actual: CMMC permite a las organizaciones autocertificarse si están rezagadas. Es probable que los contratistas de defensa ya cumplan con los requisitos. Las organizaciones que no cumplen con los requisitos y buscan obtener la certificación podrían terminar gastando más.
Acceso a CUI: El objetivo de NIST 800-171 es proteger la información controlada no clasificada (CUI) dondequiera que se implemente. Como se mencionó anteriormente, el costo depende de la cantidad de infraestructura, procesos y personal involucrados. Las personas, los sistemas y las herramientas que no acceden ni procesan CUI no necesitan actualizarse.
Cumpla con el cumplimiento normativo fácilmente con Sprinto, al igual que nuestros otros (más de 450) clientes satisfechos.
Desafíos del cumplimiento de las normas NIST
El marco de seguridad de sistemas del NIST (NIST CSF) es sin duda una herramienta útil para mejorar la seguridad de su sistema. Sin embargo, muchas organizaciones experimentan algunas dificultades, y podemos mencionar algunas de ellas.
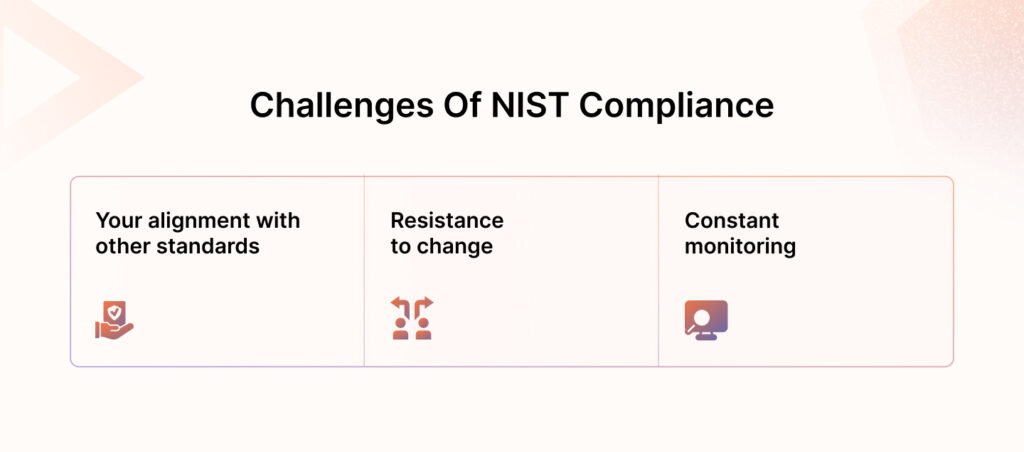
Su alineación con otros estándares
Su enfoque para la gestión del cumplimiento normativo depende del estándar que deba cumplir, del apoyo de las partes interesadas y de los recursos disponibles. Estos elementos constituyen la base de su plan de cumplimiento, influyendo en las funciones, las responsabilidades y los procesos.
En este caso concreto, NIST CSF se creó para funcionar con diferentes estándares de ciberseguridad, como ISO 27001 o PCI DSS.
Sin embargo, la adaptación al marco CSF del NIST con estas normas puede ser compleja y llevar mucho tiempo, especialmente cuando hay múltiples requisitos y diversos interesados.
La solución consiste en optimizar este proceso utilizando herramientas como la Herramienta de Referencia NIST CSF o herramientas de automatización del cumplimiento como Sprinto, que ayudan a relacionar el NIST CSF con otros estándares. Estos recursos facilitan la comparación, la integración y la identificación de cualquier deficiencia que requiera atención.
Resistência à mudança
La introducción del Marco de Seguridad de la Información del NIST, al igual que cualquier cambio organizativo, podría encontrar resistencia por parte del personal, especialmente si se percibe que interrumpe el flujo de trabajo o aumenta la carga laboral.
Monitoreo constante
El cumplimiento de las normas NIST no es una tarea puntual, sino un compromiso continuo. Las organizaciones deben supervisar constantemente sus actividades para garantizar un cumplimiento sostenido.
Esto implica mantenerse al día sobre los cambios normativos, evaluar los riesgos emergentes, realizar auditorías internas y responder con prontitud a los incidentes. La naturaleza continua de la gestión del NIST aumenta el esfuerzo requerido.
Entra en escena Sprinto.
Sprinto proporciona una fuente centralizada de cumplimiento normativo, lo que demuestra madurez y garantiza la precisión de los informes.
Con Sprinto, siempre estará preparado: las sorpresas durante las auditorías son menos frecuentes, lo que le permite centrarse en sus objetivos a largo plazo. ¡Póngase en contacto con nuestros expertos para adoptar la monitorización inteligente sin interrumpir su flujo de trabajo!
¿Y ahora qué sigue?
Para muchas empresas, el costo, la jerga legal confusa y la escasa visibilidad de los sistemas existentes se convierten en obstáculos para el cumplimiento normativo. Sprinto ofrece una solución integral para empresas que buscan cumplir con la normativa NIST. Supervisa todos los controles aplicables, realiza escaneos continuos para detectar fallos en las verificaciones, documenta los procesos para facilitar las auditorías y mucho más, todo desde una plataforma centralizada.
¡Diga adiós a los costosos equipos de seguridad, la recolección manual de pruebas y los largos procesos de auditoría! ¡ Contáctenos hoy mismo!
Preguntas frecuentes

Autor
Anwita
Anwita es una apasionada de la ciberseguridad y bloguera veterana. Su amor por todo lo relacionado con la ciberseguridad la impulsó a adentrarse en el mundo del cumplimiento normativo. Con múltiples certificaciones en ciberseguridad, busca simplificar temas complejos relacionados con la seguridad para todo tipo de público. Le encanta leer no ficción, escuchar rock progresivo y ver comedias de situación los fines de semana.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


