




TL, DR:
| Los niveles de implementación del Marco de Ciberseguridad del NIST muestran cómo las organizaciones gestionan el riesgo de ciberseguridad en la práctica. |
| Los distintos niveles conectan las políticas, los procesos de negocio, la tecnología y la disciplina de gestión de riesgos. |
| El artículo explica la progresión por niveles, la evaluación del estado actual, la planificación del estado objetivo y la mejora basada en riesgos. |
El Marco de Ciberseguridad (CSF) del Instituto Nacional de Estándares y Tecnología (NIST) es uno de los marcos más útiles y adaptables para las organizaciones que buscan gestionar eficazmente el riesgo de ciberseguridad. El marco está diseñado para ser flexible y adaptable a empresas de todos los tamaños.
Integra políticas, procesos empresariales y tecnología en una sola plataforma para identificar, priorizar y mitigar el impacto de los riesgos de ciberseguridad.
El marco NIST consta de tres componentes principales: núcleo, perfiles y niveles. Los niveles ayudan a su organización a comprender qué tan bien se alinean sus prácticas de ciberseguridad con sus estrategias y objetivos de gestión de riesgos. Puede utilizar los niveles para evaluar el estado actual de su organización y tomar decisiones informadas para mejorar su postura de ciberseguridad.
En este artículo, profundizaremos en los niveles de implementación de NIST y en cómo alinear su marco de seguridad con ellos.
¿Cuáles son los niveles de implementación del Marco de Ciberseguridad del NIST?
Los niveles de implementación del Marco de Ciberseguridad del NIST (NIST CSF) describen cómo una organización percibe el riesgo de ciberseguridad y los procesos establecidos para mitigarlo. Estos niveles reflejan un grado creciente de experiencia en prácticas de gestión de riesgos cibernéticos. Ayudan a comprender cómo los requisitos empresariales influyen en los procedimientos generales de gestión de riesgos de una empresa y en la gestión del riesgo de ciberseguridad.
Si bien se insta a las organizaciones de nivel 1 a considerar la posibilidad de ascender al nivel 2 o superior, los niveles no indican grados de madurez. Se recomienda avanzar a niveles superiores cuando un análisis de costo-beneficio (ACB) demuestre una reducción viable y rentable del riesgo de ciberseguridad.
Automatice el cumplimiento de las normas NIST sin esfuerzo.
¿Por qué son importantes los niveles de implementación del NIST?
Los niveles de implementación del NIST buscan garantizar la seguridad de la infraestructura de TI esencial. El objetivo es convencer a las empresas de que traten las amenazas de ciberseguridad con la misma importancia que los problemas de seguridad operativa, financiera, industrial y humana.
El cumplimiento de las normas NIST es obligatorio para todas las empresas que realizan negocios con el gobierno de EE. UU. Esto incluye a las organizaciones gubernamentales, así como a las empresas y personas que el gobierno pueda contratar para llevar a cabo proyectos. Dado que los niveles de implementación son componentes esenciales del marco, tienen un valor significativo en este sentido.
Lista de niveles de implementación de NIST
Los niveles de implementación del NIST son únicos para cada organización. La elección del nivel de implementación adecuado depende en gran medida de su postura de seguridad , sus procesos de gestión de riesgos, la madurez de su programa de gestión de riesgos y el grado de participación externa. Principalmente, existen cuatro niveles, como se explica a continuación:
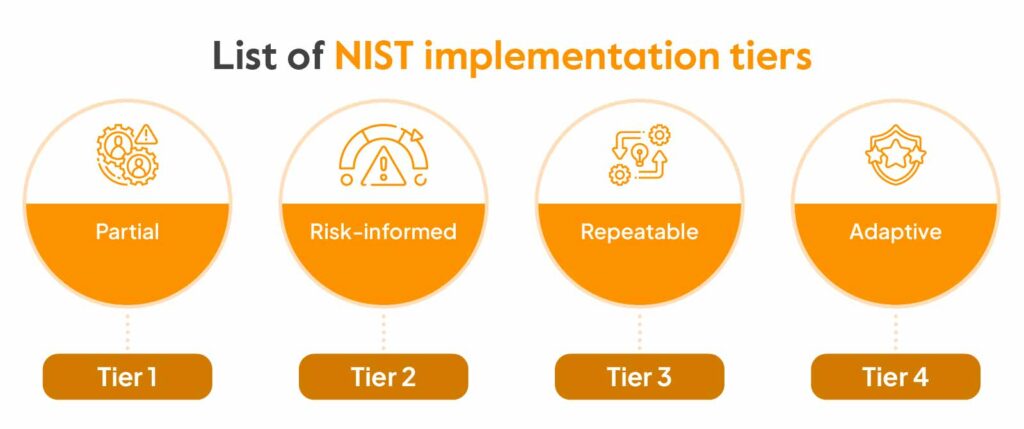
Nivel 1 – Parcial
Este nivel incluye empresas con procedimientos de seguridad a demanda o sin procedimientos de seguridad. Las empresas del Nivel 1 se caracterizan por tener muy poca conciencia del riesgo de ciberseguridad. Con frecuencia, no priorizan adecuadamente las medidas de ciberseguridad.
Las empresas de este nivel deben tomar medidas para comprender y gestionar eficazmente los problemas de ciberseguridad. El Nivel 1 se aplica a su organización si carece del tiempo, el personal o los recursos financieros necesarios para implementar un programa de seguridad y dedicarse a los procesos de gestión de riesgos.
Nivel 2 – Basado en el riesgo
La mayoría de los ejecutivos corporativos son conscientes de las principales amenazas a las que se enfrentan, como el malware, los ataques patrocinados por estados y otros actores maliciosos. Además, probablemente cuentan con políticas para protegerse y mitigar dichos riesgos. Si bien las organizaciones de nivel 2 poseen un conocimiento considerable, a menudo carecen de una estrategia coordinada y normas departamentales uniformes.
Del mismo modo, también podrían ser conscientes de las amenazas a sus cadenas de suministro y activos, pero carecen de la autoridad para adoptar medidas de gobernanza eficaces para hacer frente a dichas amenazas.
Nivel 3: repetible
El tercer nivel corresponde a empresas con buenas prácticas de gestión de riesgos y ciberseguridad que han recibido la aprobación de la dirección ejecutiva. Las empresas de esta categoría suelen estar mejor preparadas para afrontar vulnerabilidades, riesgos y amenazas de ciberseguridad.
Las empresas del tercer nivel dedican mayores esfuerzos a compararse con sus competidores y a colaborar con otras empresas de su sector para garantizar la adopción de las mejores prácticas.
Nivel 4 – Adaptativo
El nivel más avanzado requiere la mayor inversión de tiempo y dinero para su implementación, pero es esencial en sectores altamente regulados como la banca, la sanidad y las infraestructuras críticas. Las soluciones de alta tecnología se integran en la seguridad de la información adaptativa, como la gestión de incidentes y eventos de seguridad (SIEM), las políticas y los procedimientos adaptativos, y las capacidades de detección y respuesta basadas en aprendizaje automático.
Estas organizaciones contribuyen a una mayor concienciación de la comunidad sobre los riesgos, al reconocer su función, sus dependencias y las personas que dependen de ellas dentro del ecosistema más amplio.
Obtenga una visión en tiempo real del riesgo.
Funciones relacionadas con los niveles de implementación
Además de los niveles de implementación, existen otros dos componentes principales del marco NIST: el núcleo y los perfiles.
Marco de referencia NIST:
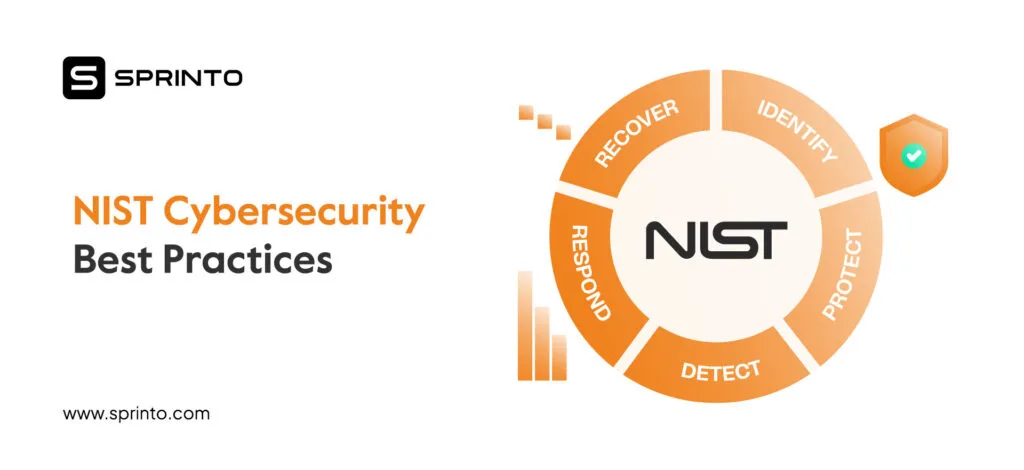
El núcleo del Marco de Ciberseguridad del NIST comprende funciones, categorías, subcategorías y referencias informativas útiles.
Las funciones proporcionan a una organización una visión general de las mejores prácticas y medidas de seguridad para ayudarla a gestionar el riesgo de ciberseguridad. Esto se logra organizando la información, simplificando las acciones de gestión de riesgos, mitigando las amenazas y aprendiendo de experiencias pasadas.
Una función se subdivide en categorías , que son un conjunto de resultados de ciberseguridad estrechamente relacionados con los requisitos y actividades de programación. Algunos ejemplos de categorías son los procesos de detección, la gestión de activos , la gestión de identidades y el control de acceso.
Cada categoría se subdivide en subcategorías o resultados derivados de actividades gerenciales y/o técnicas. Si bien no son exhaustivas, ofrecen un conjunto de hallazgos que respaldan el logro de los objetivos de cada categoría. Ejemplos de subcategorías son los elementos de la lista de verificación que abarcan los dispositivos dentro de la organización y los sistemas de datos externos.
Las referencias informativas son guías que explican cómo lograr los objetivos descritos en cada subcategoría.
Estas son las funciones clave del núcleo NIST CSF:
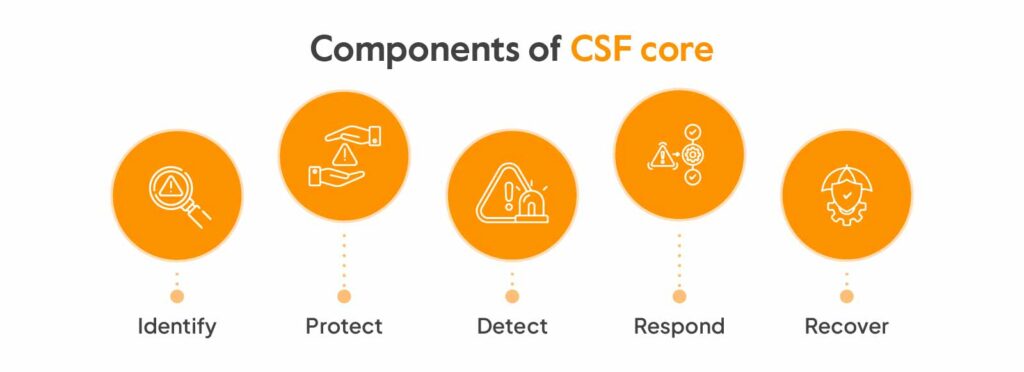
Identificar:
El objetivo de la función «Identificar» es fomentar la comprensión organizacional del riesgo de ciberseguridad, que puede afectar a personas, activos y capacidades, así como su gestión. De este modo, la organización puede concentrar y estructurar su filosofía, su proceso de pensamiento y sus esfuerzos con mayor facilidad, de acuerdo con su plan de gestión de riesgos y sus requisitos operativos.
Esta función se divide en seis categorías: gestión de activos, entorno empresarial, gobernanza, evaluación de riesgos, estrategia de gestión de riesgos y gestión de riesgos de la cadena de suministro.
Proteger:
La función «Proteger» abarca la mayoría de los controles de seguridad tecnológicos y físicos para crear y ejecutar medidas de protección adecuadas y defender la infraestructura crítica. Se centra en la capacidad de minimizar o mitigar el impacto de un posible incidente de ciberseguridad.
Esta función se divide en seis categorías: gestión de identidades y control de acceso, concienciación y formación, seguridad de los datos, procesos y procedimientos de protección de la información, mantenimiento y tecnología de protección.
Detectar:
La función "Detectar" implementa medidas de seguridad que alertan a la empresa sobre ciberataques. Además, implica la monitorización frecuente de los sistemas y entornos de seguridad para garantizar una detección más rápida de las amenazas.
Esta función se divide en tres categorías: anomalías y eventos, monitorización continua de la seguridad y procesos de detección.
Responder:
La función «Responder» garantiza que las organizaciones respondan adecuadamente a los ciberataques y a los incidentes de seguridad. El desarrollo de estrategias de respuesta y mitigación de incidentes son pasos fundamentales para implementar la función «Responder» y requieren un conocimiento profundo de las estrategias y los protocolos de mitigación.
Esta función se divide en cinco categorías: planificación de la respuesta, comunicaciones, análisis, mitigación y mejoras.
Recuperar:
La función «Recuperación» define el mejor curso de acción para restablecer la normalidad y recuperar cualquier funcionalidad perdida como resultado de un incidente de ciberseguridad. La función «Recuperación» se inicia una vez completadas las medidas de respuesta y mitigación, y finaliza cuando los efectos del incidente de ciberseguridad desaparecen por completo.
Esta función se divide en tres categorías: planificación de la recuperación, administración de mejoras basadas en la revisión de las estrategias existentes y comunicaciones.
Perfiles del marco NIST:
Los perfiles son las formas específicas en que las organizaciones alinean sus necesidades, objetivos, tolerancia al riesgo y recursos para lograr los resultados especificados en el Marco Central. Al comparar un perfil actual con un perfil objetivo, resulta sencillo identificar áreas que requieren fortalecimiento. La implementación de perfiles también permite detectar debilidades durante la fase de evaluación y asegurar que se aborden adecuadamente. Lo más importante al utilizar perfiles es la optimización.
¿Cómo se adapta su negocio a estos niveles?
Si desea alinear su empresa con los niveles de implementación del NIST, necesitará un enfoque metódico para mejorar su postura de ciberseguridad. Mapear la alineación de niveles con los niveles de madurez del Marco de Ciberseguridad del NIST (NIST CSF) proporciona una secuencia concreta al enfoque metódico, ya que la progresión de la madurez plantea el mismo proceso subyacente como una serie de etapas de cumplimiento de capacidades, en lugar de una única decisión de salto de nivel.
Aquí tienes una hoja de ruta general para ayudarte a alinear tu empresa con estos niveles:
- Alcance: Establezca los objetivos comerciales, la tolerancia al riesgo y las prioridades de ciberseguridad para su organización. Definir el alcance le ayudará a establecer los objetivos, comprender el alcance general del proyecto y trazar un plan para lograrlos.
- Análisis de las deficiencias: Realice un análisis exhaustivo de las brechas para identificar las discrepancias entre sus prácticas actuales de ciberseguridad y el perfil deseado. Un análisis detallado de las brechas ayuda a clarificar las áreas que requieren atención, a la vez que permite asignar recursos, evaluar riesgos y mejorar la respuesta ante incidentes.
- Evaluación: Para determinar qué nivel de implementación de NIST se ajusta mejor a la situación actual de su organización, evalúe su postura de ciberseguridad. Ubicarse en el nivel correcto es fundamental para comprender el nivel de madurez de su postura de seguridad y qué se necesita hacer para alcanzar el siguiente nivel.
- Adaptación: Cree un perfil de ciberseguridad adoptando las funciones, categorías y subcategorías del Marco de Ciberseguridad del NIST que mejor se adapten a las necesidades de su organización. Adaptar sus procesos existentes y alinearlos con el marco del NIST garantiza una alta eficacia en la gestión de riesgos.
- Plan de ACCION: Elabore un plan de acción exhaustivo que especifique las actividades necesarias para subsanar las deficiencias detectadas. Intensifique estas actividades implementando los cambios necesarios y asegúrese de contar con las políticas y los protocolos adecuados.
- Capacitación EspecializadaCapacitar a las partes interesadas clave sobre el marco de ciberseguridad del NIST y sus niveles de implementación. Implementar sesiones de capacitación obligatorias, ejercicios de aprendizaje y capacitación específica para cada rol en su rutina diaria.
- Progresando: Es importante asegurar que su organización avance hacia niveles de implementación más altos, a la vez que mejora sus prácticas de ciberseguridad. Una vez que haya implementado los pasos necesarios, identifique iniciativas que le ayuden a alinear su organización con los requisitos del siguiente nivel.
Aligning your organization to NIST implementation tiers is a bit more than what meets the eye. Implementing NIST manually to your workflow requires a lot of resources and money. This is where Sprinto plays a big part in minimizing the resources and costs. Sprinto Permite la recopilación automatizada de pruebas, el análisis de deficiencias, la gestión de riesgos y la supervisión de controles, lo que le permite mejorar su nivel de implementación sin problemas.
¿Cómo pueden los niveles de NIST ayudarle a mejorar la seguridad?
Los niveles de implementación del NIST pueden ayudar a las organizaciones al proporcionarles un contexto sobre cómo abordar la gestión de riesgos de ciberseguridad. Estos niveles les permiten determinar el grado de solidez necesario para su programa de ciberseguridad. Además, pueden utilizarse como herramienta de comunicación para abordar la importancia del objetivo, la tolerancia al riesgo y el presupuesto.
Aquí hay otras maneras en que los niveles de implementación de NIST pueden ayudarle a mejorar la seguridad:
Evaluación y benchmarking
Las organizaciones pueden evaluar sus procedimientos actuales de ciberseguridad y compararlos con las normas aceptadas utilizando los niveles del NIST. Al conocer su nivel actual, pueden identificar las áreas en las que necesitan mejorar.
Personalización
Los niveles de implementación del NIST son adaptables y permiten a las organizaciones personalizar sus estrategias de ciberseguridad según sus requisitos y perfiles de riesgo específicos, así como sus objetivos y recursos específicos.
Gestión del riesgo
Los niveles de seguridad y la gestión de riesgos están relacionados. A medida que las organizaciones avanzan por los diferentes niveles, adquieren mayor competencia para identificar, evaluar y mitigar con éxito las amenazas de ciberseguridad. Esto reduce la probabilidad y la gravedad de los incidentes de ciberseguridad.
Desde el punto de vista de la seguridad, NIST CSF está diseñado para ayudarle a gestionar los riesgos e identificar dónde se encuentran. Y como factor clave para el negocio, si sus clientes operan en el sector de la infraestructura crítica, todos ellos tendrán ciertos requisitos relacionados con los estándares NIST.
Steve Siedeman, Director de Innovación de Prescient Security
Los buenos consejos son fundamentales. Obtén más información de las mentes más brillantes en GRC: suscríbete a nuestro boletín.
Sprinto’s take on NIST framework
Los niveles de implementación del NIST se diseñaron teniendo en cuenta el creciente número de ciberataques. Estos niveles son una excelente herramienta para medir las actividades necesarias para fortalecer la seguridad de su empresa y, a su vez, mejorar sus operaciones comerciales.
Una plataforma de automatización de cumplimiento como Sprinto can provide you with the necessary tools to help you tackle the challenges that come with implementing frameworks like NIST. The platform enables you to streamline compliance activities and automate key tasks like security checks, profile creation, and evidence collection without having to exhaust your resources.
¿Quieres dar el siguiente paso hacia el nivel NIST? Habla con nuestros expertos.
Preguntas frecuentes

Autor
Shivam Jha
Shivam es nuestro experto interno en ciberseguridad, con más de seis años de experiencia en el sector. Le apasiona hacer del mundo digital un lugar más seguro para todos y, los fines de semana, disfruta preparando deliciosos platos de la cocina india.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


