



Guía definitiva para un marco de controles seguros


Cada 39 segundos, Estados Unidos sufre un ciberataque que afecta a uno de cada tres estadounidenses y a innumerables empresas cada año. Como CISO, descuidar la seguridad puede colocarte en esa lamentable estadística.
El Marco de Controles Seguros (SCF) es la solución.
Esta solución debería ser su primera opción, ya que está diseñada para capacitar a las empresas en la creación, implementación y gestión de principios de ciberseguridad y privacidad, que analizaremos en detalle más adelante. Va más allá del mero cumplimiento normativo.
¿Qué beneficios te ofrece este artículo? Exploraremos el Marco de Controles de Seguridad (SCF), su significado y su importancia. Al finalizar, contarás con los conocimientos y el conjunto de controles necesarios para proteger tus activos digitales.
¿Qué es un marco de controles seguros (SCF)?
El Marco de Controles Seguros (SCF, por sus siglas en inglés) sirve como catálogo de controles cuyo objetivo principal es facilitar el desarrollo, la construcción y el mantenimiento de procesos, sistemas y aplicaciones seguros dentro de las empresas.
El mapeo del marco de control de seguridad logra esto al incorporar consideraciones de ciberseguridad y privacidad en todos los niveles, ya sean estratégicos, operativos o tácticos.
Tenga en cuenta que la esencia del SCF radica en su función como meta-marco o "marco de marcos". Está diseñado para proporcionar un enfoque holístico que aborde los elementos fundamentales de los controles, los cuales giran en torno a las Personas, los Procesos, la Tecnología y los Datos , también conocidos como PPTD.
Por ejemplo, supongamos que usted es una organización de atención médica que maneja datos confidenciales de pacientes con cáncer con fines de investigación.
Entonces, cuando se utiliza SCF en diferentes niveles, así es como se ve:
- Estratégicamente, es necesario identificar la necesidad de salvaguardar los datos de los pacientes (Datos).
- Afirmar controles de acceso (Procesos)
- Capacitar al personal en ciberseguridad (Personas)
- Invierte en encriptación (Tecnología)
Así es como la elaboración de mapas de marcos de control de seguridad puede ayudarle en la planificación estratégica y a definir sus objetivos generales de seguridad y privacidad, al tiempo que ofrece orientación práctica y táctica.
¿Cuál es el propósito del Marco de Controles de Seguridad?
El objetivo fundamental de SCF es obtener un repositorio de controles diseñados para ayudar a las empresas a crear, mantener y perpetuar procedimientos, sistemas y aplicaciones seguros.
Recuerde que el SCF no es solo una solución a corto plazo; es una herramienta a largo plazo que necesitará para mantener la seguridad, la privacidad y el cumplimiento normativo. Este marco desglosa las exigencias de la ciberseguridad y la privacidad en expectativas prácticas y específicas para cada organización, que incluyen:

- Obligaciones legales
- Los requisitos reglamentarios
- Compromisos contractuales
- Mejores prácticas de la industria
Obtenga una vista en tiempo real de los controles de seguridad.
3 tipos de controles de seguridad
Los controles de seguridad desempeñan un papel fundamental en la implementación del marco de controles de seguridad , diseñado para prevenir, detectar, contrarrestar o reducir activamente los riesgos de seguridad para una variedad de activos, incluidos bienes físicos, información, sistemas informáticos y más.
Los tres tipos de controles de seguridad son:
Controles preventivos
Los controles preventivos reducen la probabilidad de errores y fraudes antes de que se produzcan, centrándose principalmente en la separación de funciones.
Estas medidas de seguridad previenen activamente los incidentes de seguridad al impedir el acceso no autorizado, por ejemplo, mediante mecanismos como el bloqueo de accesos.
Controles de detective
Los controles de detección tienen como objetivo principal identificar errores o problemas después de que se haya realizado la transacción. Son importantes porque proporcionan evidencia del funcionamiento eficaz de los controles preventivos y ofrecen la oportunidad, tras la transacción, de descubrir irregularidades.
Estos controles actúan activamente durante un incidente de seguridad para identificar y caracterizar el suceso en curso. Por ejemplo, pueden activar alarmas, alertar al personal de seguridad o notificar a las autoridades.
Controles correctivos
Los controles correctivos buscan activamente subsanar los errores o irregularidades detectados. Por el contrario, los controles preventivos están diseñados para evitar que se produzcan errores e irregularidades. Estos controles pueden adoptar diversas formas, ya sean automatizadas, manuales o una combinación de ambas.
Tras un incidente de seguridad, estos controles correctivos limitan la magnitud de los daños y permiten que la organización vuelva a su estado normal de funcionamiento de forma eficiente.
Lista de dominios SCF
Los dominios SCF cumplen diferentes funciones. En la tabla que hemos creado a continuación, hemos enumerado los diferentes tipos con sus respectivas explicaciones. Le invitamos a consultarla.
| Dominios SCF | Principios de ciberseguridad |
| Gobernanza de la ciberseguridad y la privacidad de los datos | Implementar un programa documentado y basado en riesgos que se alinee con los objetivos empresariales. Este programa debe incorporar principios de ciberseguridad y privacidad de datos, y cumplir con las obligaciones legales, reglamentarias y contractuales pertinentes. |
| Gestión de Activos Inventario | Gestionar todos los activos tecnológicos, tanto físicos como virtuales, desde su compra hasta su eliminación, garantizando su uso seguro, independientemente de su ubicación. |
| Continuidad del negocio y recuperación ante desastres | Mantener la capacidad de sostener las funciones empresariales críticas y responder eficazmente a los incidentes mediante procesos bien documentados y practicados. |
| Tecnología artificial y autónoma | Garantizar tecnologías autónomas y de inteligencia artificial (IA) fiables y resilientes que informen, asesoren o simplifiquen las tareas, minimizando al mismo tiempo las consecuencias no deseadas. |
| Gestión del Cambio | Gestionar el cambio de forma sostenible con la participación activa de los responsables tecnológicos y empresariales para garantizar que solo se produzcan cambios autorizados. |
| Planificación de capacidad y rendimiento | Gestionar las capacidades y el rendimiento actuales y futuros de los activos tecnológicos. |
| Monitoreo continuo | Mantenga el conocimiento de la situación mediante la recopilación y el análisis centralizados de los registros de eventos de los sistemas, las aplicaciones y los servicios. |
| Protecciones criptográficas | Utilice soluciones criptográficas y prácticas de gestión clave para proteger los datos confidenciales tanto en reposo como en tránsito. |
| Configuration Management | Implementar configuraciones seguras para sistemas, aplicaciones y servicios basadas en prácticas reconocidas por la industria. |
| Cumplimiento | Supervisar la ejecución de los controles de ciberseguridad y privacidad de datos para garantizar que exista evidencia de la debida diligencia y cuidado en el cumplimiento de las obligaciones legales, reglamentarias y contractuales. |
| Cloud Security | Gestione las instancias en la nube con medidas de seguridad iguales o superiores a las de los controles internos de ciberseguridad. |
| Endpoint Security | Refuerce la seguridad de los dispositivos finales para proteger los datos contra las amenazas. |
| Tecnología integrada | Analizar detenidamente la tecnología integrada para reducir los riesgos asociados con un uso malintencionado. |
| Clasificación y manejo de datos | Implementar una clasificación de datos estandarizada para determinar la sensibilidad de los datos y los requisitos de manejo. |
| Seguridad de Recursos Humanos | Fomente una plantilla concienciada con la ciberseguridad y la privacidad mediante prácticas de contratación sólidas y una gestión de personal continua. |
| Aseguramiento de la información | Validar la existencia y el funcionamiento de los controles de ciberseguridad y privacidad antes de su uso en producción. |
| Identificación y autenticación | Aplicar el principio de "privilegio mínimo" de forma coherente en todos los sistemas, aplicaciones y servicios. |
| Respuesta al incidente | Mantener una situación viable respuesta al incidente Capacidad y capacitación del personal para reconocer y denunciar actividades sospechosas. |
| Gestión de dispositivos móviles | Implementar medidas para restringir la conectividad de los dispositivos móviles con infraestructuras críticas y datos confidenciales. |
| Red de Seguridad | Diseñar e implementar una metodología de defensa en profundidad segura y resiliente. |
| Mantenimiento | Mantener los activos tecnológicos |
| Seguridad física y ambiental | Proteja los entornos físicos mediante la seguridad física y los controles ambientales. |
| Privacidad de datos | Alinea tus prácticas de privacidad de datos con los principios reconocidos. |
| Ingeniería y arquitectura seguras | Utilice principios de ingeniería y arquitectura seguros. |
| Gestión de proyectos y recursos | Alcance sus objetivos de ciberseguridad y privacidad como partes interesadas clave dentro de las prácticas de gestión de proyectos. |
| Concientización y capacitación en seguridad | Crear una fuerza laboral consciente de la ciberseguridad y la privacidad a través de la sensibilización. |
| Gestión de terceros | Implementar prácticas de Gestión de Riesgos de la Cadena de Suministro (SCRM) para utilizar terceros de confianza. |
| Gestión de vulnerabilidades y parches | Refuerce la seguridad y la resiliencia de los sistemas, las aplicaciones y los servicios frente a las amenazas en constante evolución, utilizando prácticas reconocidas en el sector. |
| Web Security | Garantizar la seguridad y la resiliencia de las tecnologías conectadas a Internet mediante una configuración segura y la monitorización de actividades anómalas. |
| Manejo de amenazas | Identificar y evaluar las amenazas relacionadas con la tecnología para determinar el riesgo y las medidas correctivas necesarias. |
| Desarrollo y adquisición de tecnología | Desarrollar sistemas, aplicaciones y servicios utilizando un marco de desarrollo de software seguro (SSDF). |
| Operaciones de seguridad | Ofrecer operaciones de ciberseguridad y privacidad para proporcionar sistemas y servicios seguros que satisfagan las necesidades del negocio. |
¿Cómo implementar un marco de controles de seguridad?
Implementar el marco SCF no es sencillo. Pero con un poco de investigación y la ayuda de su equipo de seguridad, puede implementarlo en poco tiempo. Dicho esto,
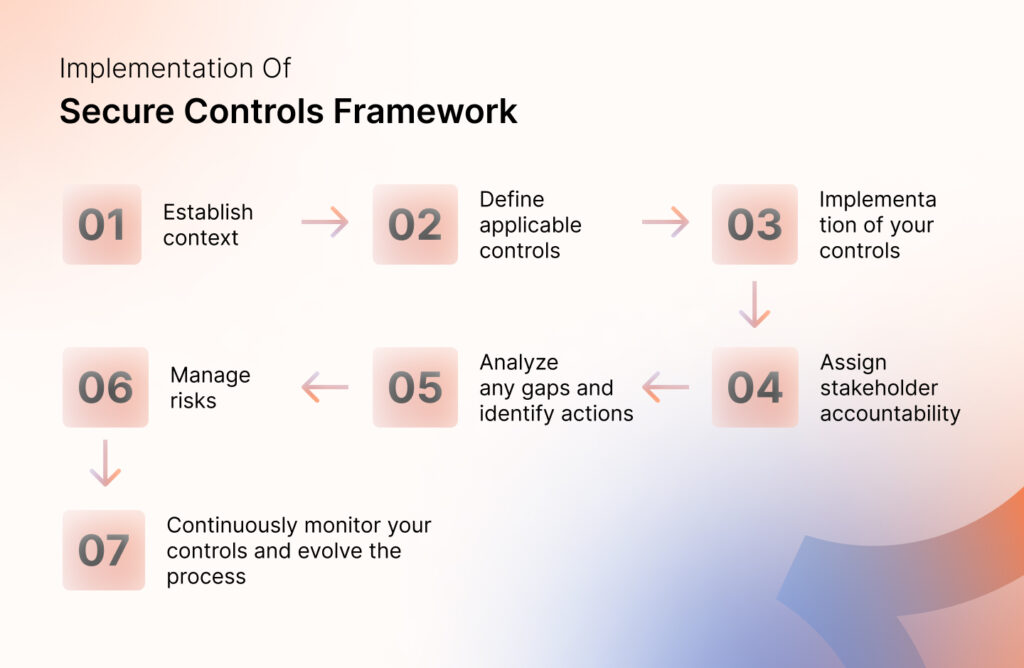
Estos son los pasos para implementar el mapeo del marco de controles seguros:
Establecer contexto
Lo primero que debe hacer antes de comenzar la implementación de un marco de control seguro es establecer metas y contexto con respecto a los objetivos de la seguridad de sus datos.
- ¿Con qué nivel de riesgo se siente cómodo?
- ¿Qué áreas de su patrimonio necesitan mayor protección?
Este tipo de preguntas no surgirán cuando definas el alcance de tus esfuerzos de control de seguridad.
Definir los controles aplicables
Para definir los controles adecuados para sus sistemas de información, debe considerar cuidadosamente diversos factores. En este contexto, los controles se refieren a diversas medidas o acciones, como políticas, procedimientos, tecnologías y capacitación.
Por ejemplo, si la gestión de vulnerabilidades es un control crítico y el HRMS para la gestión de personas también es un control crítico.
Enumera todos los controles y elige los que se ajusten a tu nivel de riesgo, a las necesidades de tu negocio y a tu presupuesto.
Para facilitar este proceso de selección, puede consultar normas y directrices establecidas como ISO 27001 , NIST SP 800-53 o los Controles CIS.
Implementación de sus controles
Esta fase implica poner en práctica los controles que has planificado cuidadosamente. Esto es lo que debes hacer:
- Asegúrese de que la instalación y configuración sean correctas: Sus controles deben ser configurables para que funcionen eficazmente.
- Pruebas: Pruebe sus controles para verificar que funcionen según lo previsto.
- Documentación: Mantenga una documentación detallada de sus controles, incluyendo cómo funcionan y cualquier configuración realizada.
- Funciones y responsabilidades: Asigne funciones para la gestión y el mantenimiento de sus controles.
- Comunicación y capacitación: Es fundamental comunicarse con su personal y las partes interesadas, y capacitarlos para que utilicen y cumplan con sus controles.
- Supervise y mida: Evalúe y mida continuamente el rendimiento y la eficacia de sus controles para garantizar que cumplan con sus objetivos de seguridad.
Así es como podemos ayudarle
Nosotros (Sprinto) zona automatización del cumplimiento Plataforma que automatiza el 90% de sus tareas de cumplimiento normativo. Esto le permitirá disponer de tiempo suficiente para centrarse en alcanzar sus objetivos comerciales principales. Así es como le ayudamos:
- En primer lugar, puedes configurar fácilmente los controles en todas tus aplicaciones en la nube con la ayuda de más de 100 integraciones. Sprinto apoya
- SprintoSu panel de control intuitivo y todo en uno le ayudará a comprobar si sus controles funcionan como deberían.
- Si hay alguna anomalía (como que falte un empleado) entrenamiento de seguridad), Sprinto Se enviarán alertas inmediatamente al administrador, quien podrá entonces solucionar el problema.
- Sprinto Te ayuda a supervisar y medir continuamente todos tus controles las 24 horas del día, los 7 días de la semana, con más de un millón de comprobaciones mensuales ejecutándose en segundo plano.
Asignar responsabilidades a las partes interesadas
Ya lo mencionamos brevemente en el paso de implementación de los controles anterior, pero también haremos doble clic en ello aquí.
Si una sola persona gestiona muchos controles a la vez, se generará caos, y eso es algo que conviene evitar. Por ello, es recomendable asignar la responsabilidad de cada control a diferentes personas.
Por ejemplo, asigne a una persona la gestión de accesos y asigne la gestión de cambios a otra persona del equipo de seguridad.
De esta forma, la parte interesada responsable podrá abordar de inmediato cualquier problema que surja.
Analizar cualquier deficiencia e identificar acciones.
Una parte fundamental del proceso consiste en realizar un análisis de brechas de seguridad . Esto ayuda a las organizaciones a identificar las debilidades en sus controles de seguridad de red para garantizar una red robusta y eficaz.
Al comparar sus prácticas actuales con las mejores prácticas del sector, este análisis revela dónde se necesitan mejoras y cómo su organización puede implementar la estructura y los controles adecuados.
Tras identificar estas deficiencias con los mapas SCF, actúe con prontitud para solucionarlas. Esto podría implicar la implementación de nuevos controles, la revisión de procedimientos o la mejora de las medidas de seguridad existentes para subsanar las vulnerabilidades y fortalecer su red.
Gestionar riesgos
El siguiente paso es analizar los riesgos y sus posibles repercusiones en su empresa. Por lo tanto, no olvide crear un plan eficaz para gestionar los riesgos que pueda encontrar en el futuro.
Sprinto Contribuye eficazmente a la gestión de riesgos. Al recopilar información de diversas fuentes, permite identificar y priorizar los riesgos más relevantes. Reduce la necesidad de supervisión manual al automatizar la detección de vulnerabilidades en los controles de seguridad.
Con SprintoNo es necesario depender únicamente de soluciones improvisadas, ya que se minimiza continuamente la dependencia de los procesos manuales.
Cuanto más comprenda una organización estos riesgos, mejor preparada estará para implementar medidas proactivas.
Supervise continuamente sus controles y evolucione el proceso.
Tras implementar los controles, el siguiente paso debería ser facilitar la monitorización continua. Los riesgos cambian constantemente, y su enfoque de seguridad también debería hacerlo.
Gracias a la monitorización continua, usted estará al tanto de los cambios más mínimos en el panorama de amenazas y dispondrá de la información necesaria para ajustar su postura de seguridad y ofrecer la mejor defensa contra un intento de intrusión.
Cómo Sprinto facilita la monitorización continua:
Sprinto Simplifica la tarea de monitoreo continuo al encargarse de todas las responsabilidades relacionadas con el cumplimiento normativo. Supervisa sus controles y le notifica de inmediato sobre cualquier omisión o irregularidad.
Además, proporciona un seguimiento en tiempo real de sus controles y ofrece una visión general completa de su estado de cumplimiento y seguridad. Estos datos en tiempo real le permiten tomar decisiones bien fundamentadas para mejorar su postura de seguridad.
¿Qué marcos de trabajo se pueden integrar en el Marco de Controles de Seguridad?
Los mapas SCF se pueden integrar fácilmente en su marco de seguridad más amplio, ya que se ajustan a directrices como NIST CSF e ISO/IEC 27001:2013.
Puedes integrarlo con frameworks como:
- Ley de Responsabilidad y Portabilidad del Seguro de Salud (HIPAA)
- Ley Sarbanes-Oxley (SOX)
- Principios de privacidad generalmente aceptados (GAPP)
- Reino Unido – Ley de Protección de Datos (DPA)
- Reglamento General de Protección de Datos de la Unión Europea (RGPD UE)
- Estándar de seguridad de datos de la industria de tarjetas de pago (PCI DSS)
- Autoridad Reguladora de la Industria Financiera (FINRA)
- Control de la Organización de Servicios (SOC)
Y muchas más opciones según sus necesidades.
Mapea los controles una sola vez. Reutilízalos en diferentes frameworks y corrige solo lo que sea completamente nuevo. Aprende cómo.
Beneficios de implementar un marco de controles de seguridad
Las principales ventajas de implementar el marco de controles de seguridad le permiten adoptar un enfoque detallado para salvaguardar la confidencialidad, integridad, disponibilidad y seguridad (CIAS) de sus datos, sistemas, aplicaciones y procesos. Lo más importante es que simplifica todo al establecer expectativas claras.
Éstos son algunos de los beneficios:
Cumplimiento simplificado
Durante la implementación del SCF se llevó a cabo un análisis exhaustivo de más de 100 marcos legales, reglamentarios y contractuales.
Esta exhaustiva revisión reveló elementos comunes, lo que permitió al SCF abordar varios miles de controles únicos.
Por ejemplo, la necesidad de mantener contraseñas seguras es un requisito común a muchas leyes y reglamentos.
El SCF simplifica esta complejidad con controles bien diseñados, haciendo hincapié en la simplicidad y la sostenibilidad.
Rompe los silos
El diseño del SCF se ha concebido de tal manera que puede obstaculizar la eficiencia y generar una seguridad deficiente debido a fallos de comunicación y suposiciones incorrectas. El SCF también proporciona valiosa orientación sobre herramientas y soluciones para abordar los controles.
Además, incorpora criterios de madurez para ayudar a las empresas a planificar y evaluar los controles en función de un nivel de madurez objetivo.
A la medida de sus necesidades
El SCF puede percibirse como excesivamente complejo si su empresa tiene solo uno o dos requisitos de cumplimiento.
Sin embargo, para las empresas con 3 o más obligaciones de cumplimiento, incluidas ISO 27002, SOC 2 , PCI DSS y GDPR, el SCF se convierte en una herramienta poderosa para optimizar la gestión de los controles de ciberseguridad y privacidad.
Automatice los controles de seguridad mediante Sprinto
¿Y ahora qué sigue?
Ahora que sabes que SCF es un catálogo premium de todos los controles, podrías pensar que implementarlo resolverá todos los problemas. En lugar de implementar los controles individualmente, comprender el marco de SCF ofrece una forma sencilla de obtenerlos en un paquete. Sin embargo, no es una solución que funcione por sí sola.
El SCF no es:
- No sustituye la debida diligencia.
- No es una solución completa
- No es infalible
En general, el propósito principal de implementar controles es prevenir, detectar y responder a incidentes de seguridad o brechas en tiempo real. Esto minimiza los daños potenciales y salvaguarda la seguridad de su sistema. Hacer esto manualmente es un gran problema, por lo que necesita una plataforma de automatización de cumplimiento como Sprinto.
Tenga en cuenta que SprintoLa función de monitorización continua permite visualizar el estado de los activos y los controles de seguridad en tiempo real. Además, las respuestas automatizadas solucionan los problemas menores al instante, reservando la intervención humana para los problemas más graves.
Para obtener más información sobre el SCF, póngase en contacto con nuestros expertos en cumplimiento normativo, quienes le orientarán correctamente.
Preguntas Frecuentes
¿Cuál es un ejemplo de un marco de control de seguridad?
Los marcos de control de seguridad son como planes organizados que ayudan a proteger los datos de una empresa. Incluyen reglas y mejores prácticas para protegerse contra las amenazas y los riesgos cibernéticos.
¿Cómo se relaciona SCF con otros marcos de trabajo?
El SCF actúa como una "piedra Rosetta" para los controles de ciberseguridad, traduciendo y conectando controles de diferentes marcos de mejores prácticas y diversos requisitos legales o contractuales.
¿Cuál es el estándar de seguridad SCF?
El SCF centra su atención en los controles internos como elemento fundamental. Estos controles incluyen políticas, estándares, procedimientos y procesos relacionados con la ciberseguridad y la privacidad. Su objetivo principal es ofrecer una garantía razonable de que se alcanzarán los objetivos empresariales y de que cualquier incidente no deseado será evitado, identificado o corregido.
Autor
Meeba Gracy
Meeba, especialista en ciberseguridad certificada por ISC2, se dedica con pasión a descifrar y ofrecer contenido relevante sobre cumplimiento normativo y temas complejos de seguridad digital. Experta en transformar conceptos complejos en ideas accesibles, está comprometida con el aprendizaje de sus lectores. En su tiempo libre, disfruta leyendo las últimas novelas de suspense o explorando nuevos rincones de la ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


