



Evaluación de seguridad: Tipos clave y cómo empezar


TL, DR:
| Las evaluaciones de seguridad identifican vulnerabilidades, amenazas y deficiencias en los controles de los sistemas, las políticas y la infraestructura. |
| Los tipos más comunes incluyen pruebas de penetración, escaneos, evaluaciones de riesgos, auditorías y revisiones de seguridad. |
| El artículo explica los pasos de la evaluación y cómo los resultados deben conducir a medidas correctivas. |
Hoy en día, los hackers actualizan constantemente sus sistemas y utilizan técnicas avanzadas para explotar vulnerabilidades y acceder a los datos. Como CISO o fundador, es su responsabilidad desarrollar proactivamente contramedidas y proteger su organización. Sin embargo, la agilidad para responder depende de comprender sus deficiencias. Y ahí es donde entran en juego las evaluaciones de seguridad.
Las evaluaciones o auditorías de seguridad ofrecen una visión general rápida de todas las vulnerabilidades que los intrusos pueden explotar, lo que permite crear un plan de mitigación táctico. Se trata de una evaluación sistemática de las medidas, políticas e infraestructura de seguridad de una organización para identificar vulnerabilidades, amenazas y debilidades.
Su objetivo es evaluar la eficacia de los controles existentes para proteger los datos y sistemas confidenciales, proporcionando información útil para mitigar riesgos y fortalecer las defensas. Este blog trata sobre las evaluaciones de seguridad, sus tipos y cómo realizarlas. Siga leyendo para descubrir si existe un método más sencillo para llevar a cabo estas evaluaciones, que suelen ser muy laboriosas.
¿Qué es una evaluación de seguridad?
Una evaluación de seguridad es una valoración sistemática de los sistemas de información de una organización para identificar vulnerabilidades, amenazas y riesgos. Incluye la revisión de las políticas de seguridad, la comprobación de las medidas de protección y la recomendación de mejoras. Las evaluaciones de seguridad contribuyen a garantizar la protección de datos, el cumplimiento normativo y la preparación ante ciberataques.
¿Por qué es necesario realizar una evaluación de seguridad?
Realizar una evaluación de seguridad es fundamental, ya que permite a su equipo de TI fortalecer sus defensas de ciberseguridad. Además, estas evaluaciones identifican áreas de mejora potencial. Una lista de verificación de higiene cibernética continua abarca los controles diarios entre evaluaciones, de modo que los problemas detectados en un ciclo de evaluación no se agraven silenciosamente antes del siguiente.
Aquí tienes algunas razones por las que necesitas realizar una evaluación de seguridad:
- Ayuda a identificar y abordar posibles amenazas, mitigando incidentes de seguridad a largo plazo y ahorrándote dinero.
- La evaluación de seguridad establece una plantilla para evaluaciones continuas. Esto ayuda a la mejora continua basada en el punto de referencia inicial.
- Conocer tus vulnerabilidades orienta las decisiones de inversión para una mejor protección.
- Las calificaciones objetivas y basadas en datos facilitan el seguimiento y la evaluación del desempeño a corto y largo plazo.
- Cada informe de evaluación le ofrece una visión general del estado de seguridad, los hallazgos y las sugerencias de mejora.
- Contribuye enormemente a los esfuerzos de cumplimiento y proporciona una base sólida para la postura de seguridad y recomendaciones para su mejora.
Puedes utilizar herramientas automatizadas como Sprinto para evaluar tu estado actual de seguridad y cumplimiento normativo, identificar deficiencias y crear un conjunto de controles.
La plataforma se integra con su infraestructura en la nube a través de API y permite una monitorización detallada para contener y corregir cualquier fallo de seguridad.
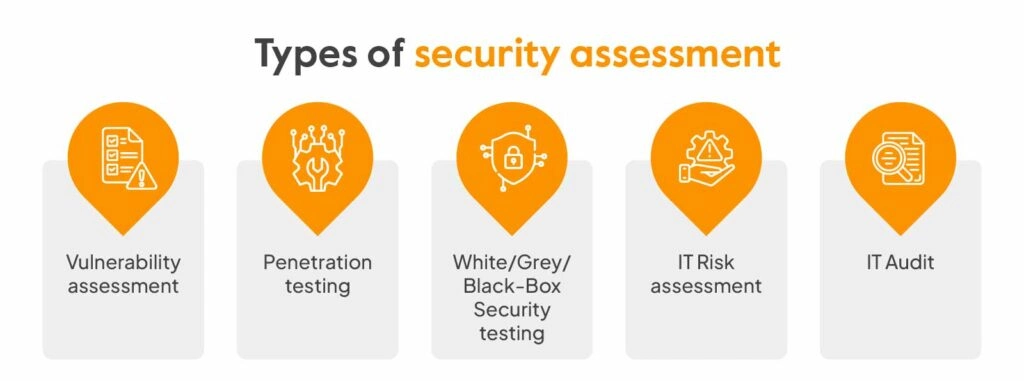
Tipos de evaluaciones de seguridad
Es fundamental elegir la evaluación de seguridad informática adecuada y comprender contra qué amenazas puede proteger. Analicemos los 4 tipos de evaluaciones de seguridad informática:
1. Evaluación de riesgos de TI
Esta evaluación analiza los niveles de riesgo aceptables y reales, considerando la probabilidad y el impacto de los riesgos. Proporciona una lista de riesgos priorizados y las acciones recomendadas para mitigarlos.
Las evaluaciones de riesgos de TI son relevantes en cualquier momento para identificar riesgos potenciales para sus activos y definir estrategias de protección.
¿Cuándo conviene realizar una evaluación de riesgos informáticos?
Una evaluación de riesgos informáticos resulta útil en diversas situaciones. Se trata de comprender y gestionar los riesgos potenciales para los activos de su empresa y decidir cómo protegerlos. Por eso, es relevante prácticamente en cualquier momento.
2. Auditoría de TI
Una auditoría de TI verifica si su configuración actual se ajusta a los estándares de cumplimiento , tanto a nivel técnico como en lo que respecta a la documentación. No evalúa la seguridad de la red, sino que demuestra el cumplimiento de las definiciones de seguridad dentro de la empresa.
¿Cuándo conviene realizar una auditoría informática?
Las auditorías tienen como objetivo principal demostrar que se cumplen las normas y probar la calidad de la seguridad de la red. Por lo general, cuando una empresa ya cumple con las regulaciones, tiende a extremar las precauciones en materia de seguridad.
3. Pruebas de penetración
Las pruebas de penetración se centran en el entorno empresarial para vulnerar los sistemas seguros mediante vulnerabilidades o debilidades de seguridad. Confirman la eficacia de la seguridad de las configuraciones de software, la gestión de versiones y el código local. Por lo general, son más adecuadas para organizaciones con sólidas prácticas de seguridad.
¿Cuándo es el momento adecuado para realizar una prueba de penetración?
Estas pruebas garantizan la seguridad de su software, el control de versiones y el código local, o bien identifican vulnerabilidades cuando se detectan. No son adecuadas para empresas con niveles de seguridad bajos o medios.
Si aún no cuentas con un buen nivel de seguridad, una prueba de penetración podría indicarte aspectos básicos como "actualiza todo" o "averigua dónde se encuentran tus datos confidenciales".
Por lo tanto, no gaste dinero en una prueba de penetración a menos que ya haya realizado varias evaluaciones de vulnerabilidad y haya corregido los problemas.
4. Escaneo de seguridad
Un análisis de seguridad tiene como objetivo identificar vulnerabilidades en sus redes y sistemas. Se realiza mediante diversas herramientas automatizadas para detectar configuraciones incorrectas o posibles amenazas que actores maliciosos podrían explotar. Existen diferentes tipos de análisis de seguridad, como el análisis de puertos, el análisis de redes, el análisis de aplicaciones, etc.
¿Cuándo se deben realizar análisis de seguridad?
Es necesario programar escaneos periódicos para que se ajusten a las necesidades del negocio. Asimismo, se deben realizar escaneos de seguridad siempre que haya cambios significativos en la infraestructura, como actualizaciones de software.
5. Evaluación postural
La evaluación de la postura de seguridad consiste en analizar las políticas, los procesos, la tecnología y las defensas de una organización para protegerse contra los ataques. Estas evaluaciones ayudan a identificar las fortalezas y controlar las debilidades, lo que permite priorizar las iniciativas en consecuencia.
La evaluación de la postura de seguridad analiza la preparación ante incidentes, las políticas de seguridad, los índices de finalización de la formación, las evaluaciones de controles, etc. Debe realizarse cuando una organización desea comprender su situación actual y aspirar a alcanzar un estado deseado, es decir, una postura de seguridad sólida.
6. Pruebas de aplicaciones móviles
Las pruebas de aplicaciones móviles son obligatorias si la aplicación móvil de su empresa recopila, almacena o procesa información confidencial. Se prueban las aplicaciones para detectar vulnerabilidades o riesgos de seguridad, como malware, y para garantizar su correcto funcionamiento.
¿Cuándo se necesitan pruebas de aplicaciones móviles?
Las pruebas de aplicaciones móviles son necesarias durante toda la fase de desarrollo para garantizar un desarrollo seguro. También se pueden realizar pruebas de seguridad posteriores al desarrollo para asegurar que se cumplan las expectativas.
7. Prueba de aplicación
Las pruebas de aplicaciones, también conocidas como pruebas de software, analizan el software en busca de vulnerabilidades que puedan provocar una brecha de seguridad o un ataque. Estas pruebas se realizan mediante la ejecución de scripts o el uso de herramientas automatizadas para detectar errores en la seguridad, la funcionalidad y la facilidad de uso del software. Se llevan a cabo durante todo el ciclo de vida del desarrollo de software, desde la recopilación de requisitos hasta el diseño, el desarrollo y la fase posterior a la implementación.
8. Piratería ética
El hacking ético, o hacking de sombrero blanco, es un tipo de evaluación de seguridad en la que hackers profesionales acceden al sistema como lo harían los atacantes, pero con el objetivo de probar las defensas en lugar de causar daños. El acceso a los sistemas se obtiene tras obtener autorización, y los hackers éticos informan sobre las vulnerabilidades detectadas y formulan recomendaciones.
¿Cuándo es recomendable recurrir al hacking ético?
Si necesita una opinión imparcial y profesional sobre la eficacia de sus medidas de ciberseguridad, debe recurrir al hacking ético.
9. Evaluación de vulnerabilidad
Esta prueba tiene como objetivo detectar vulnerabilidades en su entorno de TI y evaluar la gravedad potencial de un ataque. Proporciona una lista de prioridades de los problemas que requieren atención. Es especialmente útil cuando su nivel de madurez en seguridad es bajo o medio, y necesita priorizar la corrección de vulnerabilidades de manera eficiente.
Las evaluaciones de caja gris pueden resultar confusas porque se sitúan entre una prueba de penetración y una evaluación de vulnerabilidades.
Avanza hacia una seguridad hermética con Sprinto.
Cómo realizar una evaluación de seguridad
Hoy en día, las amenazas a la seguridad de la información evolucionan constantemente. Por lo tanto, se necesita un enfoque flexible que evolucione con el tiempo y se adapte a los escenarios de amenazas actuales. Las mejores prácticas, los marcos de trabajo, los estándares y las leyes hacen hincapié en las evaluaciones de riesgos periódicas.
Aquí tienes una sencilla guía de 9 pasos para ayudarte a proteger tus activos informáticos:
1. Crear un equipo de evaluación central
Para dar inicio al proceso de evaluación, forme un equipo de trabajo dentro de su organización. Idealmente, este grupo debería incluir figuras clave como el propietario/director ejecutivo, el gerente de TI y los jefes de departamento pertinentes.
Este equipo central de evaluación dirigirá la evaluación, elaborará el informe y propondrá recomendaciones para la mejora.
2. Determinar el alcance de la evaluación de seguridad (interna).
El primer paso en el proceso de evaluación de seguridad es determinar su alcance. Este alcance puede ser tan amplio como toda la organización o centrarse en partes específicas como unidades de negocio, ubicaciones o procesos como el procesamiento de pagos.
Sprinto te ayuda con el ejercicio de definición del alcance, guiándote para que comprendas y te adaptes a los marcos de cumplimiento de ciberseguridad que se aplican a tu negocio.
Una vez definido el alcance, identifique a todas las partes interesadas relevantes, especialmente a aquellas cuyas actividades se enmarcan dentro de dicho alcance. Su aportación es fundamental para identificar procesos, activos y riesgos potenciales, así como para establecer niveles de riesgo aceptables.
Sin embargo, antes de eso, es importante realizar sesiones informativas dentro de la organización para aclarar la terminología clave relacionada con las evaluaciones de riesgos. Este entendimiento común facilita la comunicación con las partes interesadas.
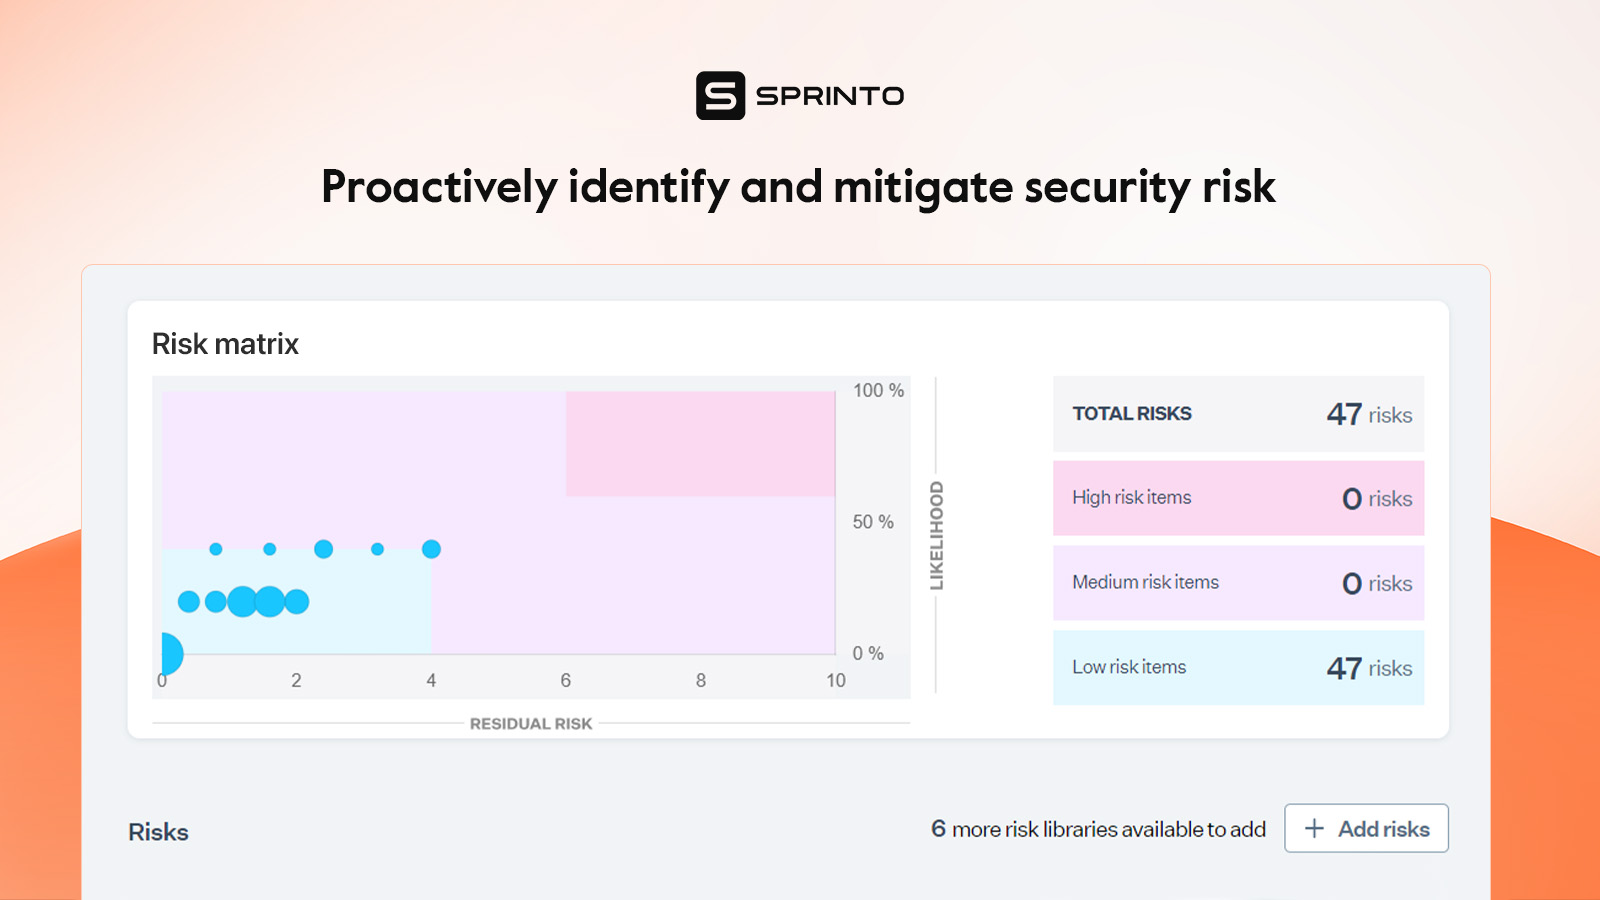
Si desea evitar la jerga técnica compleja, pruebe las bibliotecas de riesgos y los mapas de calor visuales de Sprinto. Esta biblioteca abarca prácticamente todos los riesgos a los que se enfrentan las empresas tecnológicas y de computación en la nube, facilitando la comprensión de su impacto.
Asimismo, puede consultar marcos de referencia como NIST SP 800-37 o ISO 27001 para obtener orientación y claridad sobre la implementación de controles de seguridad eficaces.
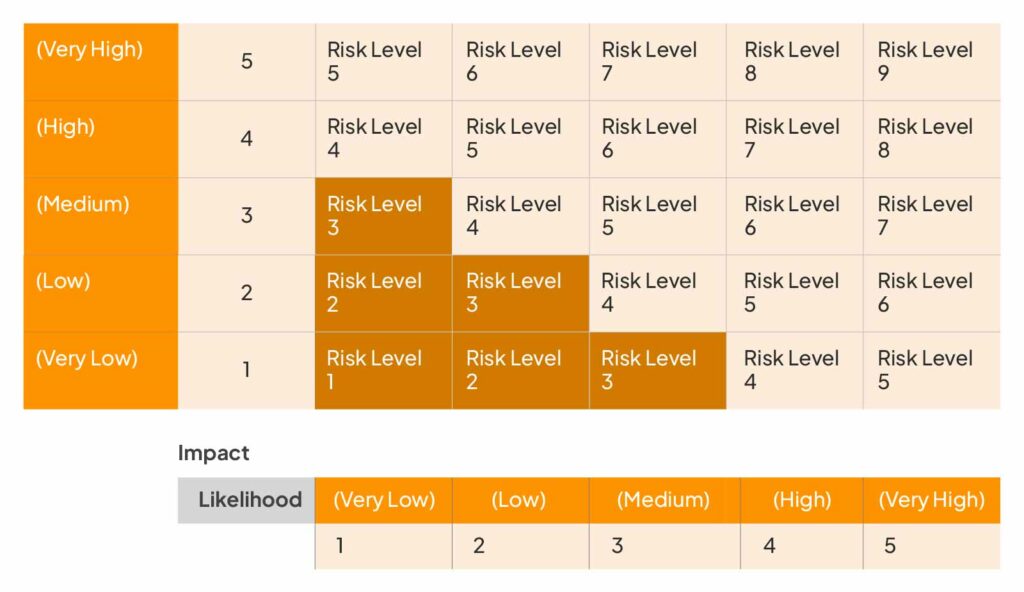
En este paso, establezca una escala de riesgo que combine la probabilidad y el impacto de los incidentes de seguridad. Recuerde que las evaluaciones de riesgo pueden ser cualitativas o cuantitativas.
La tolerancia al riesgo de una empresa surge del análisis de estos riesgos y de la determinación de cómo responder a ellos. Algunos eventos que son muy improbables que ocurran o que no perturbarán significativamente a la organización pueden ser considerados tolerables por la dirección.
3. Realizar una evaluación de riesgos de proveedores.
Ahora que conoce el alcance de la evaluación de riesgos, realice una evaluación de riesgos de proveedores. Las relaciones con proveedores pueden aportar beneficios, pero también riesgos relacionados con su organización, la ciberseguridad y la continuidad del negocio.
Realizar una evaluación de riesgos de proveedores para comprender mejor estos posibles problemas. Esto implica desarrollar un análisis predictivo basado en datos sobre lo que podría salir mal, evaluar la probabilidad y el impacto de eventos inciertos y priorizarlos.
Estos riesgos podrían abarcar la precisión de los datos, la eficiencia operativa, las brechas de seguridad y el cumplimiento de las leyes y regulaciones.
Supervise continuamente estas relaciones para reducir las posibilidades de problemas inesperados y construir una base sólida para asociaciones productivas.
Supervisar estos aspectos manualmente es engorroso; se recomienda utilizar herramientas de automatización del cumplimiento normativo.
Ventaja Sprinto
Sprinto te ayuda a supervisar tus activos de forma continua, las 24 horas del día, los 7 días de la semana. Puede realizar más de 100 millones de comprobaciones al mes, alertarte de cualquier anomalía y recomendarte un plan de remediación basado en riesgos para solucionarlas.
Priorice los riesgos de seguridad y cumplimiento normativo específicos de su negocio: solicite una demostración gratuita.
4. Realizar un inventario de activos
Comience por realizar un inventario de los activos críticos esenciales para las operaciones de su negocio. Este inventario incluye no solo el hardware, sino también las aplicaciones, los usuarios y el almacenamiento de datos, ya que todos estos elementos contribuyen a su lista de posibles vulnerabilidades ante ataques externos.
Una vez identificados estos activos críticos, asígneles un valor. Simultáneamente, defina el flujo de datos dentro de su empresa, incluyendo sus interacciones con servicios de terceros. Este paso es fundamental para garantizar el cumplimiento normativo de sus activos críticos y sus integraciones.
Además, elabore diagramas de flujo de datos e identifique cualquier punto débil o vulnerabilidad en su red.
5. Identificar amenazas de seguridad y posibles vulnerabilidades.
Tras elaborar un mapa de su inventario de activos, el siguiente paso es identificar las posibles amenazas y vulnerabilidades de seguridad para cada activo.
Además, realizar un análisis de brechas de seguridad es fundamental. Estos análisis comparan su nivel de seguridad con estándares como CMMC o PCI DSS y le ayudan a identificar riesgos administrativos y de configuración que requieren atención.
¿Cómo ayuda Sprinto a identificar amenazas y vulnerabilidades de seguridad?
Con su función de monitorización continua, Sprinto supervisa de cerca su sistema informático para detectar vulnerabilidades de seguridad y alertarle sobre anomalías. Recopila información sobre posibles vulnerabilidades y amenazas. También puede subir capturas de pantalla manualmente.
Además, Sprinto sugiere solucionar estos problemas de seguridad y ayudarle a corregir esas vulnerabilidades. Asimismo, para mantenerse al día con las brechas de seguridad, se realizan pruebas periódicas en soluciones de terceros para garantizar su seguridad.
6. Analizar los riesgos y determinar el impacto potencial (para priorizar el impacto y las deficiencias basadas en el riesgo).
Para priorizar y abordar los riesgos de manera efectiva, es necesario analizar y evaluar su impacto potencial. Por lo tanto, comience por estimar el impacto potencial de estos riesgos.
Por ejemplo, considere las consecuencias de una filtración de datos de tarjetas de crédito para su negocio. Este impacto puede manifestarse de diversas maneras, como pérdidas financieras, pérdida de clientes o daños a la reputación y credibilidad de su marca.
Por eso, el impacto de un ciberataque se puede clasificar en tres niveles: "alto", "medio" o "bajo", según la gravedad del impacto y su coste estimado.
7. Documente los resultados de forma clara y concisa en un informe.
El siguiente paso es documentar los resultados de forma clara y concisa. Así es como funciona: un buen informe de evaluación de seguridad presenta los hallazgos del análisis de amenazas y vulnerabilidades de manera que ayude a priorizar las medidas correctivas. Debe incluir un resumen ejecutivo, el alcance y la metodología utilizados, los hallazgos con sus respectivas clasificaciones de gravedad, la evidencia que los respalda y un plan de remediación con responsables y fechas límite.
Para ello, puede utilizar una plantilla de análisis de riesgos (matriz de riesgos). Una matriz de riesgos compara la probabilidad de explotación con la gravedad del daño potencial que podría causar un ataque exitoso.
8. Implementar medidas de remediación
Ahora que dispone de un informe detallado, le explicamos cómo implementar las medidas correctivas:
- El software antivirus
La época en que el software antivirus por sí solo ofrecía protección total ha quedado atrás. Si bien el antivirus sigue siendo una parte importante de la ciberseguridad, ya no es la solución definitiva. El software antivirus moderno puede iniciar automáticamente procesos de remediación o solicitar al usuario que tome medidas cuando se detectan amenazas.
- Soluciones de remediación automatizadas
Las herramientas de remediación automatizada están ganando protagonismo debido a la complejidad de las redes modernas. Esto se debe a que permiten identificar y solucionar rápidamente los problemas de seguridad, reduciendo el tiempo necesario para mitigar las amenazas. Además, minimizan la posibilidad de errores humanos en el proceso de remediación.
Entre todas las soluciones de remediación, Sprinto destaca como la mejor opción para ayudarle a implementar medidas correctivas.
Por ejemplo, herramientas como Sprinto pueden supervisar continuamente sus controles de seguridad. A medida que el panel de control le informa sobre el estado de los controles, puede decidir el curso de acción adecuado cuando uno falla.
Además, entendemos que no todos los controles son iguales y que algunas vulnerabilidades representan un mayor riesgo para su organización que otras. El sistema de Sprinto utiliza algoritmos de evaluación de riesgos para priorizar los controles, garantizando que usted aborde primero los problemas más críticos mediante la gestión de escalamientos.
Esto podría implicar capacitación adicional para un empleado o la carga de evidencia en el marco de la gestión de cambios. A diferencia de la corrección manual, las herramientas automatizadas se activan por eventos y abordan las desviaciones con rapidez.
- Capacitación Especializada
La formación periódica de los empleados y del equipo de TI en todos los departamentos es fundamental. Una cultura empresarial que empodere a los empleados para responder a las amenazas es esencial para un plan de seguridad integral.
Por eso, se recomienda realizar sesiones de capacitación semestrales o anuales para garantizar que su personal esté al día con las últimas prácticas de seguridad. La ventaja de integrar la capacitación de los empleados en su estrategia de seguridad radica en que les permite estar más al tanto de las posibles amenazas y de lo que deben evitar.
9. Evaluar la efectividad y repetir
Una vez implementadas las medidas de seguridad, es fundamental evaluar su eficacia y rendimiento. Esta evaluación garantiza que las soluciones elegidas aborden eficazmente las vulnerabilidades y amenazas identificadas.
Analice periódicamente los resultados de sus planes de remediación para comprobar si están dando los resultados esperados. Si surgen problemas persistentes o nuevos riesgos, esté preparado para adaptar y mejorar su estrategia.
La evaluación de la eficacia debe ser un proceso continuo para mantener la seguridad de sus sistemas y no un proceso que se realice una sola vez.
Beneficios de la evaluación de seguridad
Las ventajas de realizar una evaluación de seguridad para una organización y su Director de Seguridad de la Información (CISO) son significativas. Tras leer los pasos de implementación, es posible que considere que es fundamental. Por lo tanto, para enfatizar este punto, aquí le presentamos algunos de los beneficios:
Conciencia de seguridad
Una evaluación de seguridad garantiza que usted esté al tanto de los riesgos de seguridad en su entorno. Esta conciencia fundamental es crucial, ya que no se puede abordar un problema si ni siquiera se sabe que existe. Además de la concienciación, las evaluaciones periódicas brindan a los responsables de seguridad una visión sólida de la postura general de ciberseguridad que pueden presentar a la junta directiva, a los clientes o a los reguladores, sin tener que recurrir a afirmaciones subjetivas sobre el grado de seguridad que percibe la organización.
Proporciona una instantánea de cualquier vulnerabilidad.
Para un CISO recién nombrado, una evaluación inicial ofrece una visión general de las vulnerabilidades heredadas al asumir el cargo. Esto es valioso porque permite documentar y hacer un seguimiento de los problemas de seguridad resueltos durante su gestión, demostrando así su impacto en la mejora de la seguridad.
Progreso en seguridad de los documentos
Las evaluaciones de seguridad también documentan el progreso alcanzado en la protección de los activos de la empresa. Los CISO a menudo se enfrentan al reto de cuantificar el valor que aportan a la organización, especialmente al prevenir brechas de seguridad que nunca ocurrieron.
Por lo tanto, al realizar un seguimiento de los logros de remediación desde la última evaluación, se puede demostrar el valor tangible de los esfuerzos en materia de seguridad.
Una evaluación de riesgos de seguridad es una herramienta para comprobar si su empresa cumple con las normativas del sector. Muchos gobiernos y organismos internacionales exigen diversos estándares de cumplimiento. El incumplimiento de estos estándares puede acarrear multas cuantiosas y consecuencias negativas.
Programe una evaluación profesional de riesgos de seguridad.
Invertir en una evaluación profesional de riesgos de seguridad le brinda información valiosa, herramientas y asesoramiento experto para fortalecer su seguridad física y cibernética. Sin duda, también le ayuda a desarrollar soluciones de seguridad y a crear protocolos eficaces.
Sprinto es una plataforma líder de automatización del cumplimiento normativo, preferida por las empresas para la evaluación de riesgos y la elaboración de planes de mitigación. Nuestro equipo de expertos en cumplimiento está listo para ofrecerle la orientación que necesita.
Preguntas frecuentes
Autor
Meeba Gracy
Meeba, especialista en ciberseguridad certificada por ISC2, se dedica con pasión a descifrar y ofrecer contenido relevante sobre cumplimiento normativo y temas complejos de seguridad digital. Experta en transformar conceptos complejos en ideas accesibles, está comprometida con el aprendizaje de sus lectores. En su tiempo libre, disfruta leyendo las últimas novelas de suspense o explorando nuevos rincones de la ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


