

In der heutigen Zeit ist Datensicherheit ein entscheidendes Verkaufsargument. Kunden und Interessenten wollen sicher sein, dass ihre Daten geschützt sind und dass die Unternehmen, mit denen sie Verträge abschließen, über ausreichende Maßnahmen verfügen, um dies auch weiterhin zu gewährleisten. Daher sind Unternehmen häufig gefordert, die Wirksamkeit ihrer Sicherheitsvorkehrungen nachzuweisen.
Ein SOC-2-Bericht ist nicht nur eine wahre Fundgrube an Informationen darüber, wie ein Unternehmen seine sensiblen Daten und Informationen schützt. Er kann auch potenziellen und bestehenden Kunden helfen, die Stärke seiner Sicherheitsmaßnahmen und seines Sicherheitsniveaus zu verstehen.
Hier ein kurzer Überblick darüber, wer einen SOC-2-Bericht benötigt, worauf Ihre Kunden darin achten werden und warum Sie ihn benötigen.
| TL; DR |
| SOC-2-Bericht: Der SOC-2-Bericht beschreibt Ihr Audit ausführlich und belegt die Stärke Ihrer Informationssicherheitspraktiken. |
| Inhalt des SOC-2-Berichts: Erklärung des Managements, Bericht des unabhängigen Wirtschaftsprüfers, Systembeschreibung, Anwendbare Kriterien für Vertrauensdienste, Zugehörige Kontrollen, Kontrolltests, Testergebnisse und Sonstige vom Management bereitgestellte Informationen. |
| Kosten für die Erstellung des SOC-2-Berichts: Die Kosten für die Erstellung des Berichts hängen von der Größe Ihres Unternehmens, der Komplexität der Geschäftstätigkeit und der Art des gewählten Prüfers ab. |
Was ist ein SOC-2-Bericht?
Ein SOC-2-Bericht ist die Analyse der internen betrieblichen Kontrollen eines Dienstleistungsunternehmens durch einen von der AICPA akkreditierten Prüfer. Dabei werden die Wirksamkeit der Kontrollen gemäß den SOC-2-Anforderungen in Bezug auf Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz bewertet. Der Bericht trägt dazu bei, Vertrauen bei Kunden und Geschäftspartnern in den Umgang mit sensiblen Daten gemäß dem SOC-2-Standard zu schaffen.
Warum benötigen Unternehmen einen SOC-2-Bericht?
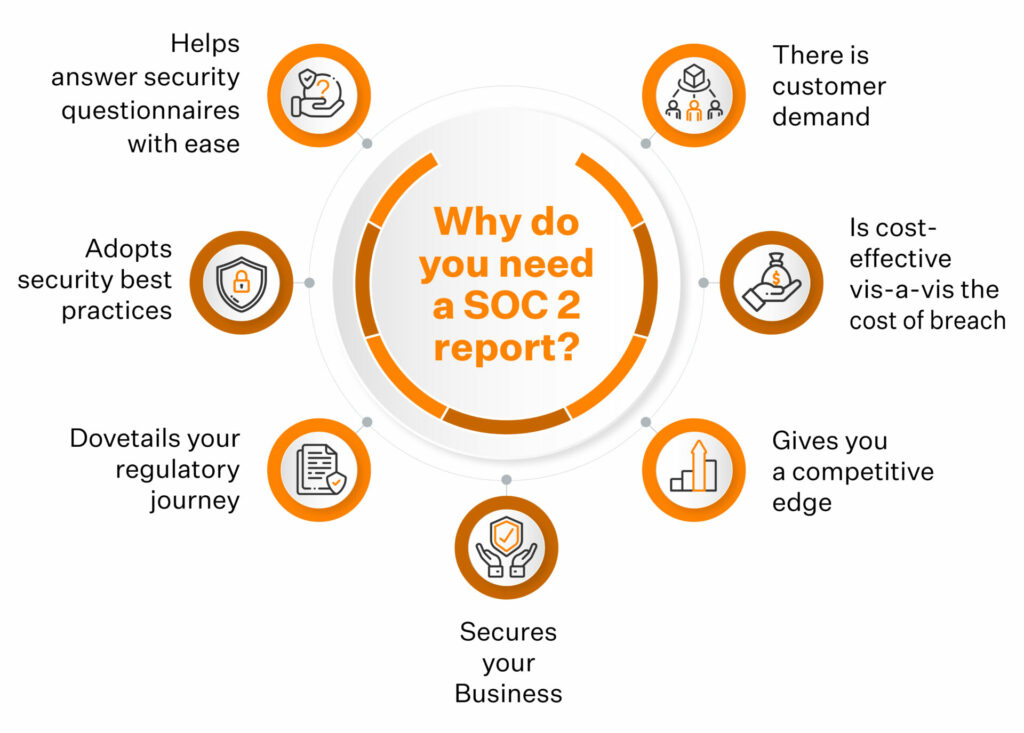
SOC-2-Berichte tragen dazu bei, das Vertrauen Ihrer Kunden zu stärken, Ihre Sicherheitslage zu verbessern, bewährte Sicherheitspraktiken zu implementieren und das Unternehmenswachstum zu fördern. Sie dienen als Vertrauensbeweis gegenüber Ihren Lieferanten und stärken das Vertrauen Ihrer Stakeholder.
Hier sind die 9 Gründe, warum Organisationen einen SOC-2-Bericht benötigen:
Wer benötigt einen SOC-2-Bericht?
Ein SOC-2-Bericht ist für Dienstleistungsorganisationen erforderlich, die sensible Kundendaten speichern, verarbeiten oder übermitteln oder kritische Funktionen für Kunden ausführen. Ein SOC-2-Konformitätsbericht ist entscheidend, um das Vertrauen der Kunden zu stärken und die Integrität der Dienstleistungen zu gewährleisten.
Beispielsweise müssen die folgenden Dienstleistungsorganisationen einen SOC-2-Bericht einholen:
1. Cloud-Dienstanbieter
Cloud-Service-Provider (CSPs) sind Drittanbieter, die Unternehmen Infrastruktur (IaaS), Plattformen (PaaS) oder Software als Service (SaaS) bereitstellen. CSPs ermöglichen den Zugriff auf Rechenressourcen für Datenmanagement, Sicherheitsanforderungen, Analysen usw. Daher sind sie verpflichtet, die Sicherheit der gespeicherten Daten zu gewährleisten. Hierbei spielt ein SOC-2-Bericht eine entscheidende Rolle.
2. Anbieter von Gesundheitsdienstleistungen
Gesundheitsdienstleister wie beispielsweise Abrechnungsunternehmen, die sensible Patientendaten verarbeiten, sind verpflichtet, einen SOC-2-Bericht an Krankenhäuser, Versicherungen usw. zu übermitteln. Der SOC-2-Bericht dient als Nachweis für die Umsetzung von Sicherheitsvorkehrungen zum Schutz der Privatsphäre und Vertraulichkeit von Patientendaten.
3. Zahlungsabwickler
Zahlungsdienstleister, die sensible Karteninhaberdaten für verschiedene Zahlungsdienste verarbeiten, benötigen einen SOC-2-Konformitätsbericht. Dieser Bericht bestätigt, dass die erforderlichen Tools und Verfahren implementiert wurden, um Bankkontodaten, Kreditkartennummern und andere kritische und sensible Informationen zu schützen.
4. Managed Service Provider
Managed Service Provider (MSPs) bieten Fernwartungslösungen für die IT-Bedürfnisse ihrer Kunden, darunter Netzwerkmanagement, Datensicherung, Infrastruktur und Sicherheit. Da dem MSP viele sensible Kundendaten zugänglich sind, ist ein SOC-2-Bericht unerlässlich, um die Wirksamkeit der implementierten Kontrollmaßnahmen zum Schutz dieser Informationen zu bestätigen.
5. Andere Organisationen, die sensible Daten verarbeiten
Andere Organisationen wie Rechenzentren, Regierungsauftragnehmer, Finanzinstitute usw., die kritische Daten verarbeiten, müssen SOC 2-zertifiziert sein, um nachzuweisen, dass sie Datensicherheit und Compliance priorisieren. Solche Dienstleister verschaffen sich dadurch einen Wettbewerbsvorteil gegenüber ihren Mitbewerbern.
Sprinto Die Plattform automatisiert die SOC-2-Compliance für alle relevanten Organisationen und ermöglicht ihnen ein reibungsloses Bestehen des SOC-2-Audits. Sie unterstützt Sie beim Aufbau einer eng integrierten Kontrollkette und der Durchführung automatisierter Prüfungen, um die kontinuierliche Compliance sicherzustellen. Weiterlesen Wie Phyllo die Komplexität der Compliance-Vorgaben durchbrach und Sprinto.
Holen Sie sich unseren praktischen SOC 2 Führen;
Kostenlos für Sie

SOC-2-Berichte Typ 1 vs. Typ 2: Was beinhalten sie jeweils?
Es gibt zwei Arten von SOC-2-Berichten, die sich im Umfang der Bewertung und im Überwachungszeitraum unterscheiden: Typ 1 und Typ 2. Ein Bericht vom Typ 1 bewertet die Wirksamkeit der Kontrollen und die Einhaltung der SOC-2-Vorgaben zu einem bestimmten Zeitpunkt. Ein Bericht vom Typ 2 hingegen bewertet die Einhaltung der Vorgaben und die Kontrollen über einen bestimmten Bewertungszeitraum.
Der SOC-2-Typ-1-Bericht bewertet die Ausgestaltung der internen Kontrollsysteme einer Organisation gemäß den SOC-2-Anforderungen zu einem bestimmten Zeitpunkt. Er stellt quasi eine Momentaufnahme der internen Kontrollsysteme dar. Daher ist er weniger umfassend und im Vergleich zum SOC-2-Typ-2 -Bericht schneller zu erstellen.
Ein SOC-2-Typ-2-Bericht ist die Bewertung der Konzeption und Wirksamkeit der internen Kontrollen eines Unternehmens durch einen unabhängigen Wirtschaftsprüfer über einen definierten Zeitraum (3–12 Monate). Im Gegensatz zu einem Typ-1-Bericht, der lediglich eine Momentaufnahme darstellt, liefert ein Typ-2-Bericht den Nachweis, dass die Kontrollen dauerhaft wie vorgesehen funktionieren. Dadurch ist er umfassender und genießt ein hohes Vertrauen bei Kunden und Partnern.

Informieren Sie sich außerdem über den Unterschied zwischen SOC 2- und ISO 27001- Konformität, falls Sie eine ISO-Zertifizierung anstreben.
Wie gewährleistet die Einhaltung von SOC 2 die Datensicherheit?
Die SOC-2-Konformität ist im Wesentlichen ein Gütesiegel dafür, wie gut ein Unternehmen Ihre Daten schützt. Diese Zusicherung erfolgt nach gründlichen Audits, bei denen jeder Aspekt der Datenverarbeitung genauestens geprüft wird, um sicherzustellen, dass diese verantwortungsvoll durchgeführt wird.
SOC 2 erfordert die Festlegung umfassender Sicherheitsrichtlinien und -verfahren. Diese Richtlinien definieren, wie Daten während ihres gesamten Lebenszyklus gehandhabt, abgerufen und geschützt werden sollen.
Darüber hinaus erfordert SOC 2 die kontinuierliche Überwachung von Systemen und Netzwerken, um potenzielle Sicherheitsvorfälle oder Anomalien frühzeitig zu erkennen. Protokolle und Prüfprotokolle werden geführt, um den Zugriff auf sensible Daten nachzuverfolgen und forensische Untersuchungen im Falle von Sicherheitsverletzungen zu erleichtern.
Für weitere Informationen haben wir eine SOC-2-Selbstbewertungs-Checkliste für Sie:
Laden Sie Ihre SOC-2-Selbstbewertungs-Checkliste herunter
Was ein SOC-2-Bericht beinhaltet: die fünf Abschnitte
Neben allgemeinen Informationen über die geprüften Organisationen sind SOC-2-Berichte vor allem wegen der Stellungnahme des Wirtschaftsprüfers zu seiner unabhängigen Beurteilung der Kontrollmechanismen der Organisation gefragt. Sie enthalten außerdem eine Beschreibung der durchgeführten Prüfungen und gegebenenfalls Empfehlungen zur Verbesserung der Datensicherheitsprotokolle. Für die Durchführung Ihrer Prüfung müssen Sie einen von der AICPA akkreditierten Wirtschaftsprüfer (Kanzlei oder Einzelperson) auswählen.
SOC-2-Berichte können viele Seiten umfassen und die folgenden Abschnitte enthalten:

Abschnitt 1: Behauptung des Managements
Dieser Abschnitt enthält eine Zusammenfassung der Dienstleistungen, Produkte, Anwendungen, Strukturen, Systeme und Sicherheitsmaßnahmen des Unternehmens und wird vom geprüften Unternehmen verfasst. Das Management bestätigt die Richtigkeit und Relevanz der bereitgestellten Informationen.
Abschnitt 2: Bericht des unabhängigen Rechnungsprüfers
Dieser Abschnitt enthält die vielbeachtete Stellungnahme des Wirtschaftsprüfers zur Cybersicherheitslage der Organisation ; darüber hinausgehende Details werden jedoch nicht genannt.
Das Prüfungsurteil eines Wirtschaftsprüfers wird in vier Arten unterteilt:
Nicht qualifiziert – Sie bestehen mit Bravour!
Der uneingeschränkte Bestätigungsvermerk des Abschlussprüfers besagt, dass dieser im Rahmen der Prüfung keine Mängel festgestellt hat. Alle geprüften Kontrollen waren ordnungsgemäß konzipiert ( SOC-2-Bericht Typ 1 ) und funktionierten effektiv (Bericht Typ 2).
Qualifiziert – Knapp daneben.
Das bedeutet, dass in einigen Bereichen Handlungsbedarf besteht. Was ist das Schlimmste an einem qualifizierten Bericht? Das hängt von den fehlgeschlagenen Kontrollen und deren Auswirkungen auf die Nutzer des Berichts ab.
Negativ – Sie sind durchgefallen
Ein negatives Urteil bedeutet, dass die Organisation einen oder mehrere Standards wesentlich nicht erfüllt hat und ihre Kontrollmechanismen und Systeme nicht zuverlässig sind.
Meinungsverzicht – Keine Kommentare!
Es handelt sich hierbei nicht wirklich um eine Meinungsäußerung. Im Wesentlichen konnte der unabhängige Abschlussprüfer auf Grundlage der bereitgestellten Informationen keine Meinung bilden. Dies tritt auf, wenn Abschlussprüfer keinen Zugang zu den erforderlichen Informationen haben oder diese nicht neutral erfassen können.
Abschnitt 3: Systembeschreibung
Dieser Abschnitt des Prüfberichts ist unbedingt lesenswert und beschreibt das/die System(e), den Umfang und die Anforderungen, die Komponenten, die Kontrollen und weitere Systeminformationen. Kontrollaktivitäten (Richtlinien und Verfahren) werden in diesem Abschnitt ebenso detailliert beschrieben wie Informations- und Kommunikationssysteme, Überwachung und Risikobewertungen.
Abschnitt 4: Anwendbare Kriterien für Treuhanddienstleistungen und zugehörige Kontrollen, Kontrolltests und Testergebnisse
Dieser Abschnitt fasst alle im Rahmen der Prüfung durchgeführten Prüfungen und deren Ergebnisse zusammen und ist daher ein wesentlicher Bestandteil des Berichts. Er gibt Aufschluss über das in Abschnitt 2 beschriebene Prüfungsurteil.
Die SOC-2-Kriterien für Vertrauensdienste (früher bekannt als Vertrauensdienstprinzipien ) umfassen Sicherheit, Verfügbarkeit, Vertraulichkeit, Datenschutz und Verarbeitungsintegrität. Die ersten drei Abschnitte der SOC-2-Typ-1- und SOC-2-Typ-2-Berichte sind ähnlich, dieser Abschnitt unterscheidet sich jedoch deutlich.
Der Bericht vom Typ 1 enthält eine Liste aller Kontrollen im Bewertungszeitraum. Der Bericht vom Typ 2 stellt zusätzlich die Prüfungen des Abschlussprüfers und deren Ergebnisse für jede aufgeführte Kontrolle dar. In diesem Abschnitt des Berichts vom Typ 2 werden außerdem vom externen Abschlussprüfer festgestellte Ausnahmen oder Abweichungen hervorgehoben.
Neben den Trust Service Principles werden auch die Infrastruktur, die Software, die Mitarbeiter, die Daten und die Verfahren der Organisation geprüft.

Abschnitt 5: Sonstige vom Management bereitgestellte Informationen
Dieser Abschnitt ist optional. Er enthält die Stellungnahme des Managements zu den vom Wirtschaftsprüfer im vorherigen Abschnitt hervorgehobenen Abweichungen. Das Management liefert weitere Kontextinformationen zu den Ausnahmen, nennt die Gründe für die Abweichungen und schlägt Maßnahmen vor, um ein erneutes Auftreten zu verhindern.
Wie lange dauert die Erstellung eines SOC-2-Berichts?
Die Dauer bis zum Erhalt Ihres SOC-2-Berichts hängt von verschiedenen Faktoren ab – der Art des Berichts, dem Verfahren und der Komplexität Ihrer Geschäftsprozesse. Wenn Sie den Bericht selbst erstellen oder einen externen Berater hinzuziehen, sollten Sie allein für die Auditvorbereitung 3 bis 6 Monate einplanen.
Hinzu kommt die Überwachungsphase von 3 bis 12 Monaten für SOC 2 Typ 2, wodurch sich die Mindestdauer für die Erstellung eines SOC-2-Berichts auf etwa sechs Monate beläuft! Und das ist noch optimistisch geschätzt. Typ 1 ist im Vergleich dazu deutlich schneller.
Lesen Sie auch: Leitfaden zur SOC-2-Typ-2-Zertifizierung
Wenn Sie mit Compliance-Automatisierungsplattformen wie SprintoSie können die Auditdauer und die Bearbeitungszeit für den Bericht drastisch verkürzen. Unsere Kunden sind innerhalb weniger Wochen auditbereit und können den Zertifizierungsprozess dank optimierter Arbeitsabläufe beschleunigen. Lesen Sie mehr. Ripl hat die Auditbereitschaft erreicht in 25 Tagen und schloss das Audit nach der Umstellung auf SOC 2 in 14 Tagen ab.
Dassana sagt Folgendes über den Erwerb von SOC 2 Typ 2 mit Sprinto:
Wie hoch sind die Kosten für die Erstellung eines SOC-2-Berichts?
Die Kosten für die Erstellung des Berichts hängen von der Größe Ihres Unternehmens, der Komplexität Ihrer Geschäftsprozesse und dem gewählten Prüfer ab. Zusätzlich zu optionalen Bereitschaftsanalysen und weiteren Gemeinkosten kann ein SOC-2-Bericht etwa 20000 bis 50000 US-Dollar kosten . Dies sind lediglich grobe Schätzungen.
Automatisieren Sie Ihre Compliance mit Sprinto kann Ihre Kosten erheblich senken. Die Plattform unterstützt Sie bei verschiedenen Aspekten wie sofort einsatzbereiten Richtlinienvorlagen, der Durchführung von Schulungen zur Sensibilisierung für IT-Sicherheit und automatisierten Compliance-Aufgaben wie der Beweiserhebung und Kontrollprüfungen – und das alles ohne zusätzliche Kosten. Möchten Sie mehr erfahren? Sprechen Sie mit unseren Experten.
Vorteile des Erhalts eines SOC-2-Berichts
Ein SOC-2-Bericht hilft, Risiken besser zu managen, das Markenimage zu stärken, eine sicherheitsbewusste Kultur aufzubauen und sich schnell auf andere Rahmenwerke vorzubereiten. Jedes Unternehmen profitiert langfristig von einem SOC-2-Bericht.
Werfen wir einen Blick auf einige dieser Vorteile:
SOC-2-Berichte und Risikomanagement
Ein SOC-2-Audit erfordert eine gründliche Risikoanalyse des Kontrollumfelds mit Bewertung von Schweregrad, Auswirkungen und Eintrittswahrscheinlichkeit jedes einzelnen Risikos für die Informationswerte. Dies dient der Gap-Analyse und der Erstellung eines taktischen Risikominderungsplans. Der Prozess trägt dazu bei, effektive Risikomanagementpraktiken zu etablieren und in die Unternehmenskultur zu integrieren.
SOC-2-Berichte als Vertriebs- und Beschaffungsvorteil
Die Veröffentlichung eines SOC-2-Berichts auf Ihrer Unternehmenswebsite unterstreicht Ihr Engagement für Datensicherheit und verbessert das öffentliche Ansehen. Da der Bericht als konkreter Nachweis einer sicheren Umgebung dient, kann er den Vertriebsprozess verkürzen und schnell Glaubwürdigkeit schaffen, was Ihnen einen Wettbewerbsvorteil verschafft.
Möchten Sie Ihren SOC-2-Bericht mit Kunden teilen? Sie können ein öffentliches oder privates Profil erstellen mit SprintoVertrauenszentrum um Ihren aktuellen Compliance-Status und Ihre Sicherheitslage zu kommunizieren.
Wie ein SOC-2-Bericht die Sicherheitslage stärkt
Die systematische Durchsetzung von Kontrollmechanismen wie Datenverschlüsselung, Zugriffsmanagementrichtlinien und Risikomanagement für Drittanbieter ist ein kontinuierlicher Verbesserungsprozess. Darüber hinaus gewährleistet die ständige Überwachung von Abweichungen von den Vorschriften, dass das Unternehmen die regulatorischen Anforderungen erfüllt. Diese umfassenden Sicherheitsmaßnahmen führen schrittweise zu einer starken Sicherheitslage des Unternehmens.
Langfristige Kosteneinsparungen durch einen SOC-2-Bericht
Ein SOC-2-Bericht senkt die langfristigen Kosten des Unternehmens in vielerlei Hinsicht. Er minimiert die Kosten von Datenschutzverletzungen und Strafen durch weniger Verstöße gegen die Compliance-Vorgaben. Die optimierten Sicherheitsprozesse führen zu höherer Effizienz und reduzierten Ausfallzeiten. Diese Vorteile überwiegen die Kosten für die SOC-2-Konformität im Laufe der Zeit.
SOC 2 weist Überschneidungen mit ISO 27001 und anderen Rahmenwerken auf.
Die Vorbereitung auf einen SOC-2-Bericht kann die Einhaltung anderer Vorschriften beschleunigen. Beispielsweise gibt es erhebliche Überschneidungen zwischen ISO 27001 und den SOC-2-Kontrollen. Die Vorbereitung auf SOC 2 kann Ihnen helfen, sich automatisch auch auf ISO 27001 vorzubereiten und Doppelarbeit zu vermeiden.
Sie möchten die Überschneidungen zwischen den Frameworks verstehen? Sprinto kann helfen. Die Plattform ordnet gängige Steuerelemente automatisch zu, um den Prozess zu vereinfachen.
Lesen Sie, wie DNIF innerhalb von 14 Tagen gleichzeitig die SOC 2- und ISO 27001-Bereitschaft erreicht hat .
Arbeitsaufwand für SOC-2-Berichte und Sicherheitsfragebögen
Auch wenn sich der Zeitaufwand für das Ausfüllen des Sicherheitsfragebogens nicht vollständig vermeiden lässt, vereinfacht und beschleunigt ein SOC-2-Bericht den gesamten Prozess. Hier finden Sie die besten Beispiele für SOC-2-Berichte.
Wie Sprinto hilft Ihnen beim Erhalt eines SOC-2-Berichts
SOC-2-Auditrahmen kann sehr aufwendig sein und zahlreiche Rückfragen zwischen Ihnen und dem Prüfer erfordern. SprintoDie Compliance-Automatisierungsplattform von [Name des Unternehmens] beseitigt Ineffizienzen und automatisiert wiederkehrende Aufgaben. Dadurch verbringen Sie weniger Zeit mit dem Wechseln zwischen Fenstern und können sich stattdessen auf geschäftskritische Aufgaben konzentrieren.
Verschaffen Sie sich einen Überblick über alle Ihre Bedienelemente auf SprintoDas Dashboard ermöglicht es Ihnen, die Wirksamkeit von Kontrollen, die Einhaltung von Vorschriften in Echtzeit und den Sicherheitsstatus zu verfolgen sowie Kontrolllücken zu identifizieren. Die Plattform alarmiert Ihre Sicherheitsteams außerdem, wenn Ihre Kontrollen kurz vor dem Versagen stehen.
Auf diese Weise können sie proaktiv Maßnahmen ergreifen, um die kontinuierliche Einhaltung der Vorschriften sicherzustellen. Sprinto Auch Audits werden dadurch vereinfacht. Ihr Auditor erhält ein individuell gestaltetes Dashboard, das alle Ihre Nachweise und Dokumente in einem übersichtlichen Format zusammenfasst.

Selbst bei der Art des SOC-2-Berichts, Sprinto Spart Ihnen über 100 Stunden Vorbereitungszeit für die Wirtschaftsprüfung und hilft Ihnen, Ihre Zeit dort zu investieren, wo sie am wichtigsten ist.
Bereit zu sehen Sprinto in Aktion? Sprechen Sie noch heute mit unseren SOC-2-Experten..
Häufig gestellte Fragen zum SOC-2-Bericht
Ein SOC-2-Bericht ist nicht zur Veröffentlichung bestimmt. Er enthält sensible Informationen über Ihre Sicherheitsprozesse und -kontrollen. Sie können jedoch Teile des Berichts vertraulich weitergeben und aus Sicherheitsgründen Geheimhaltungsvereinbarungen unterzeichnen.
Das Sicherheitsprinzip ist ein obligatorisches Kriterium, das im SOC-2-Bericht enthalten sein muss. Dieses Prinzip enthält gemeinsame Kriterien für andere Prinzipien und gewährleistet den Datenschutz.
Ein SOC-2-Bericht ist ab Ausstellungsdatum ein Jahr lang gültig. Organisationen sind daher verpflichtet, ihre Kontrollen regelmäßig überprüfen zu lassen und alle 12 Monate ein Audit durchzuführen.
Ihr SOC-2-Auditor erstellt Ihren Bericht. Dieser Bericht enthält eine detaillierte Bewertung Ihrer internen Kontrollen, Tests und Ergebnisse und umfasst unter anderem die Aussagen des Managements sowie eine Systembeschreibung.
SOC-2-Berichte sollten nicht öffentlich zugänglich gemacht werden. Sie enthalten sensible Details zu Ihren Systemen und Kontrollen. Die meisten Unternehmen geben sie nur unter Geheimhaltungsvereinbarung an Kunden oder Partner weiter. Für die öffentliche Nutzung ist eine Zusammenfassung oder ein Bestätigungsschreiben die sicherere Alternative.

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei SprintoSrividhya gelingt es auf gekonnte Weise, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Sie verfügt über fünf Jahre Erfahrung im Compliance-Bereich und kennt sich bestens mit Rahmenwerken wie SOC 2, ISO 27001, DSGVO und anderen aus. Als anerkannte Expertin auf diesem Gebiet führt sie ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.

Entdecken Sie weitere Artikel zum Thema SOC 2.
SOC 2-Konformitätsübersicht
SOC 2 Vorbereitung und Dokumentation
SOC-2-Audit und
Reporting
SOC 2 Unterschiede und Gemeinsamkeiten
SOC 2-Aktualisierungen und -Verwaltung
SOC 2 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.