SOC 2, unterstützt von Ihrem autonomen Compliance-Betreiber
Sprinto Wir erstellen Ihr Programm, sammeln Nachweise und sorgen dafür, dass Sie jederzeit auditbereit sind. Keine Berater, keine Tabellenkalkulationen, keine manuelle Arbeit.




Schnell, geführter SOC 2 für
erstmalige Einhaltung
Auch wenn Sie SOC 2 noch nie zuvor gespielt haben, Sprinto Erledigt die schwierigen Aufgaben. Sie erhalten Schnelligkeit, Sicherheit und eine unkomplizierte Prüfung.
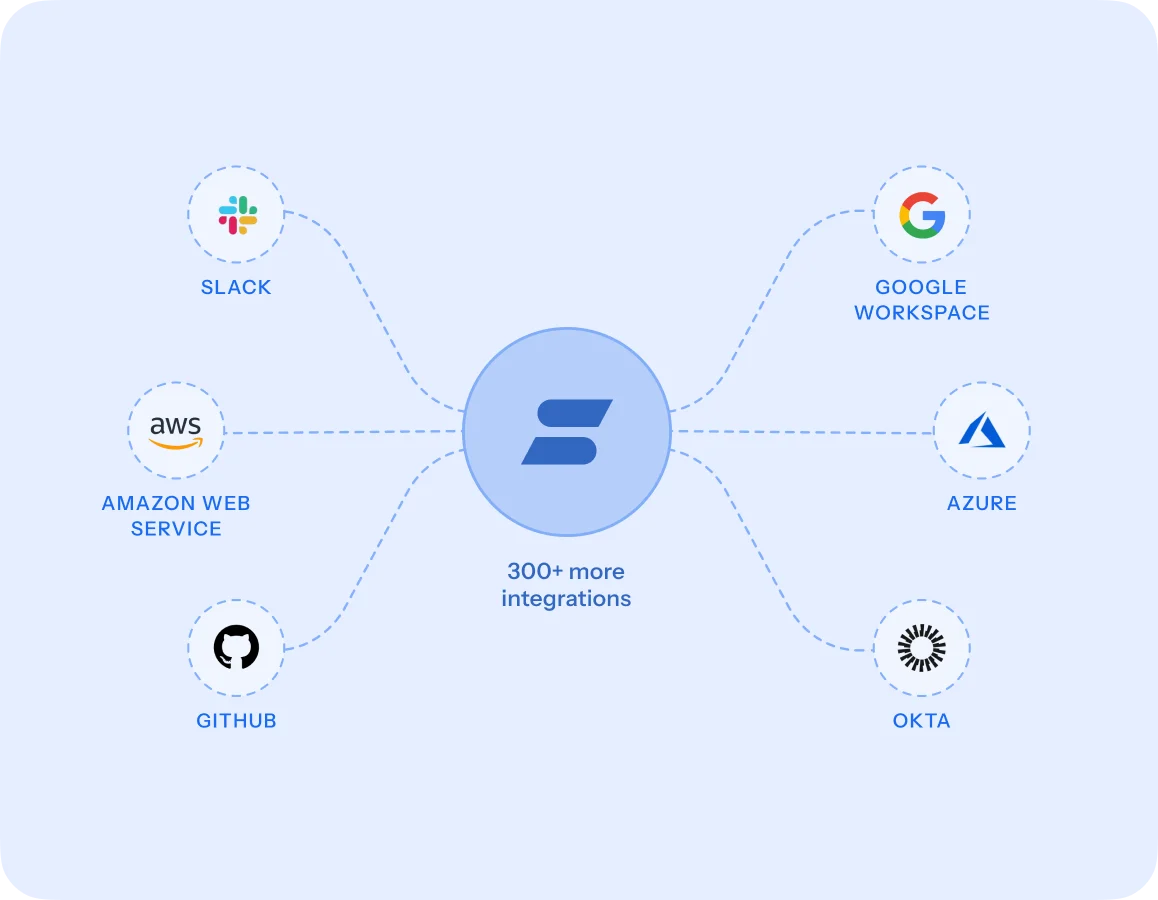
Sprinto Wir weisen Ihnen einen zertifizierten Onboarding-Manager zu, der sicherstellt, dass Sie jederzeit auditbereit sind. Dieser Manager begleitet Sie durch alle Anforderungen, überprüft Ihre gesamte Konfiguration, weist Sie präzise auf notwendige Korrekturen hin und unterstützt Sie bei der Vorbereitung auf Audits.
Glaubwürdige Wirtschaftsprüferoptionen, falls Sie diese benötigen
Falls Sie noch keinen Wirtschaftsprüfer haben, Sprinto Wir bieten Ihnen eine geprüfte Liste vertrauenswürdiger Wirtschaftsprüfungspartner, damit Sie genau wissen, wo Sie anfangen sollen. Es handelt sich lediglich um ein Verzeichnis – Sie behalten die volle Kontrolle über Auswahl, Beauftragung und Bewertung.
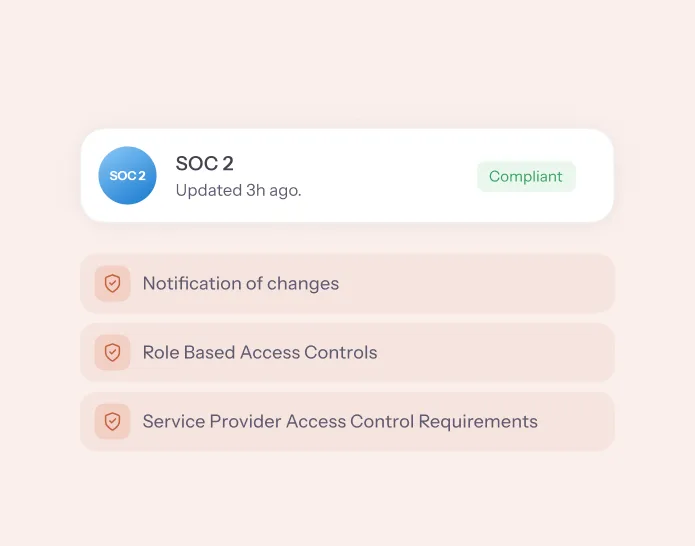
Alles, was SOC 2 benötigt, ist standardmäßig abgedeckt.
Die grundlegenden Elemente von SOC 2 sind integriert – Richtlinien, Personal, Prozesse und kontinuierliche Überwachung – sodass Sie keine Zeit mit dem Zusammenstellen der Grundlagen verbringen müssen.
 Sofort einsatzbereite Richtlinienvorlagen
Sofort einsatzbereite, von Auditoren geprüfte Richtlinien, die sich automatisch an Ihre Umgebung anpassen. Kein Schreiben erforderlich.
- Einhaltung der Mitarbeiter- und Gerätebestimmungen
Automatisiertes Onboarding, Schulungen, Zugriffskontrollen und Gerätevalidierung – alles ohne manuelle Nachbearbeitung.
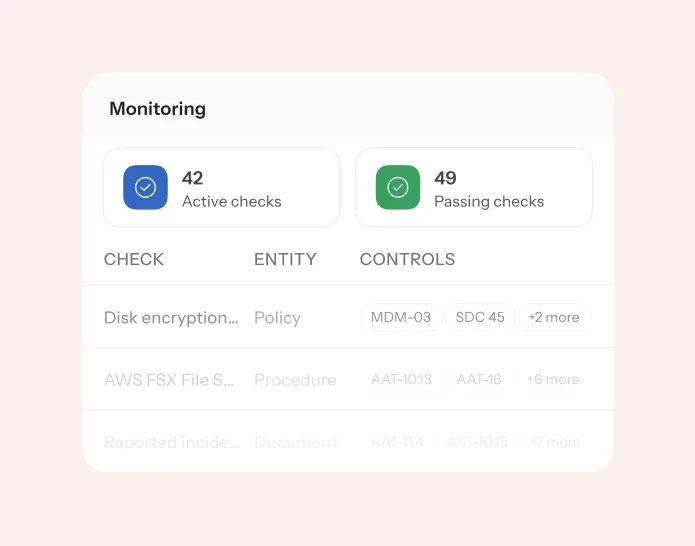
 Kontinuierliche Überwachung
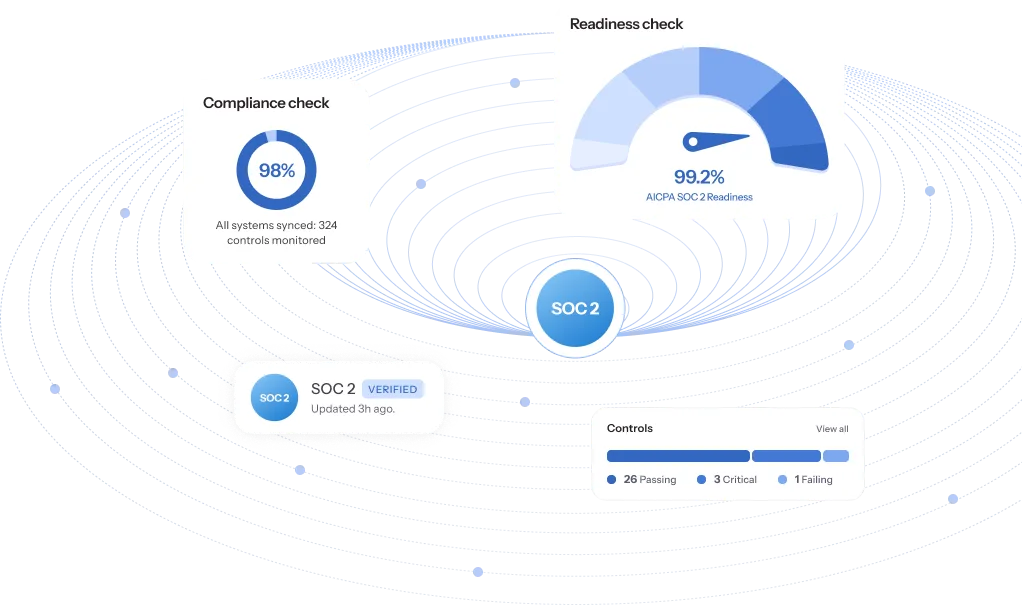
Ständige Prüfungen, die Probleme sofort erkennen, sorgen dafür, dass Sie ohne zusätzlichen Aufwand SOC 2-konform bleiben.
- One-Click-Vertrauenszentrum
Erstellen Sie im Handumdrehen ein übersichtliches, kundenfertiges Trust Center – vorausgefüllt mit Ihren Zertifizierungen, Richtlinien, Kontrollen und Ihrem Sicherheitsstatus, bereit zum Teilen.
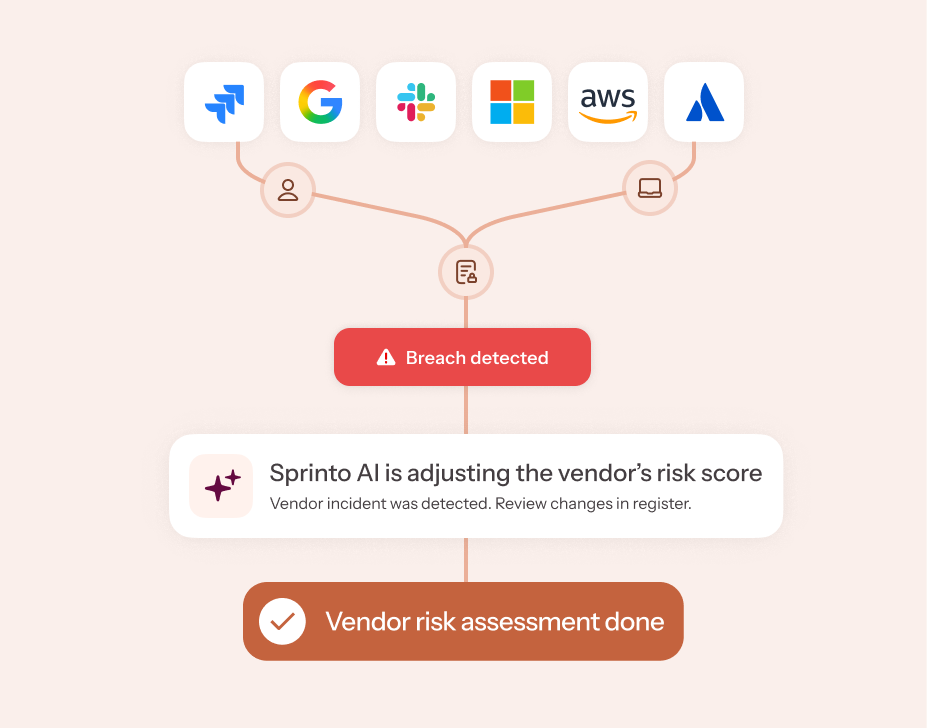
- Überwachung der Lieferantensicherheit
Verfolgen Sie Lieferanten, deren Sicherheitsdetails und Sicherheitswarnungen an einem Ort – so erhalten Sie saubere und sofort verfügbare Nachweise für die SOC-2-Anforderungen an die Lieferantenüberwachung.
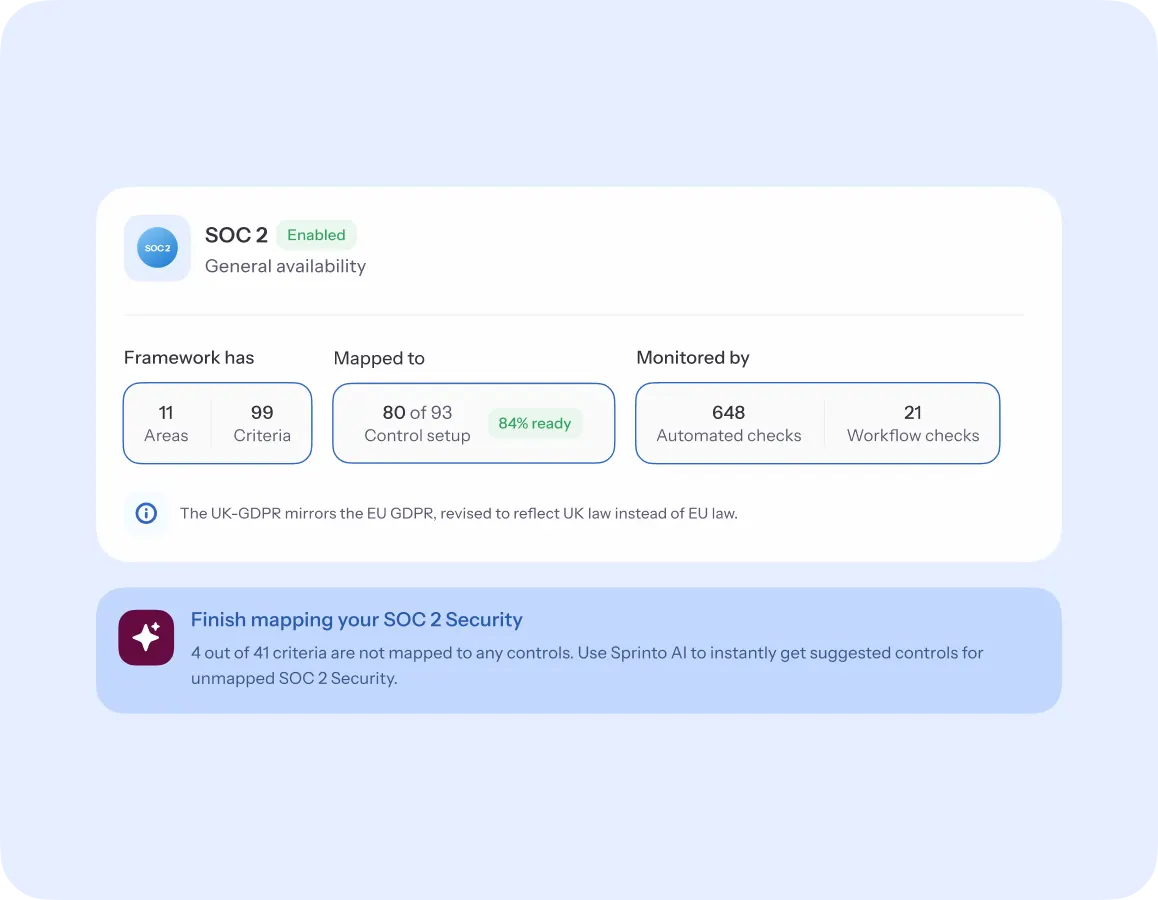
Fügen Sie ISO, HIPAA, DSGVO, PCI oder über 200 weitere Frameworks hinzu, ohne die Arbeit zu wiederholen.
Sprinto Es ordnet Ihre bestehenden SOC-2-Kontrollen neuen Rahmenbedingungen zu, identifiziert fehlende Punkte präzise und verfolgt deren Schließung. Sie skalieren Ihr Compliance-Programm innerhalb von Stunden – nicht Quartalen – indem Sie auf Ihrer bisherigen Arbeit aufbauen.
FAQ´s Fragen
Ihr Team trifft die Entscheidungen. Sprinto führt alles andere aus.
Sprinto bietet Ihnen eine Plattform für Audits, Richtlinien, Risiken, Lieferanten und Vertrauen: alles, was Sie für die durchgängige Einhaltung von Compliance-Vorgaben benötigen, unabhängig vom Umfang.