

Im Kultfilm „Wall Street“ verkündet Gordon Gekko unumwunden: „ Ich werfe keine Darts auf eine Scheibe. Ich setze auf sichere Sachen .“ Keine Sorge, dies ist kein Artikel, der seine schamlose Schurkerei verherrlicht. Wir möchten Ihre Aufmerksamkeit auf seine besondere Stärke lenken: die Absicherung seiner Risiken, bevor er handelte. Er bewertete und managte seine Risiken stets. Die Risikobewertung nach SOC 2 ist, wenn wir uns an Gordons Vorgehensweise orientieren, durchaus ähnlich.
Es geht darum zu wissen, was man tun wird, um die vielen potenziellen und weit verbreiteten Risiken für das eigene Unternehmen zu mindern, diese durch die Implementierung von SOC 2-Kontrollen abzusichern und eine Kurzanleitung zu erstellen, was zu tun ist, wenn ein riskantes Ereignis eintritt.
In diesem Artikel werden wir über die Schritte der Risikobewertung, Kontrolllücken, Strategien, die Sie anwenden können, und viele weitere informative Tipps sprechen, die Sie in diesem Prozess nutzen können.
- Eine SOC-2-Risikobewertung hilft dabei, Risiken in Systemen, Prozessen und Daten zu identifizieren und zu bewerten, die sich auf Sicherheit, Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität oder Datenschutz auswirken könnten.
- Der Prozess umfasst die Definition des Umfangs, die Auflistung der Assets, das Erkennen von Bedrohungen/Schwachstellen, die Zuweisung von Wahrscheinlichkeits-Auswirkungs-Bewertungen und die Priorisierung von Abhilfemaßnahmen.
- Regelmäßige Bewertungen stärken Ihre Sicherheitslage, unterstützen die kontinuierliche Überwachung und sorgen dafür, dass Sie die SOC 2 Trust Services Criteria erfüllen.
Was ist eine SOC-2-Risikobewertung?
Die SOC-2-Risikobewertung identifiziert die Risiken für Ihre Informationsbestände, bewertet deren Auswirkungen, ordnet ihnen eine Eintrittswahrscheinlichkeit zu und setzt geeignete Risikominderungsmaßnahmen (SOC-2-Kontrollen) ein.
Es ist ein entscheidender Schritt auf Ihrem Weg zur SOC-2-Konformität, aber leichter gesagt als getan. Wie Sie bald feststellen werden, ist die gesamte Vorgehensweise subjektiv; kein Unternehmen hat identische Risiken. Welche Anforderungen gelten für die Risikobewertung im Rahmen von SOC 2?
Automatisieren Sie die SOC-2-Risikobewertung mithilfe von SprintoSprechen Sie jetzt mit uns!
Warum ist die SOC-2-Risikobewertung wichtig?
Eine SOC-2-Risikoanalyse ist unerlässlich, da sie Unternehmen dabei unterstützt, Sicherheitsrisiken zu identifizieren, zu analysieren und zu priorisieren, die Kundendaten und die Systemzuverlässigkeit beeinträchtigen könnten. Sie stellt sicher, dass Ihre Kontrollen den SOC-2-Trust-Services-Kriterien entsprechen, verringert das Risiko von Prüfungslücken und stärkt Ihre allgemeine Sicherheitslage.
Durch regelmäßige Risikobewertungen können Unternehmen Schwachstellen frühzeitig erkennen, die Planung von Abhilfemaßnahmen optimieren, die kontinuierliche Einhaltung von Vorschriften gewährleisten und gegenüber Kunden und Auditoren Vertrauen schaffen. Zudem unterstützt dies eine schnellere SOC-2-Vorbereitung und reibungslosere Audits, da Risiken das ganze Jahr über dokumentiert, verfolgt und gesteuert werden.
Laden Sie Ihre SOC-2-Risikobewertungsvorlage herunter
So führen Sie eine SOC-2-Risikobewertung durch (5 einfache Schritte)
Die SOC-2-Risikobewertung ist ein entscheidender Schritt auf dem Weg zur SOC-2-Konformität. Kurz gesagt, sie erfordert, dass Sie die Auswirkungen verschiedener Risiken auf Ihr Unternehmen identifizieren und bewerten, die Eintrittswahrscheinlichkeit und die potenziellen Folgen bestimmen und geeignete Risikominderungsmaßnahmen (SOC-2-Kontrollen) implementieren.
Das ist leichter gesagt als getan. Wie Sie bald feststellen werden, ist das gesamte Verfahren subjektiv; keine zwei Unternehmen haben identische Risiken. Sie fragen sich, welche Anforderungen an die Risikobewertung für SOC 2 gestellt werden?
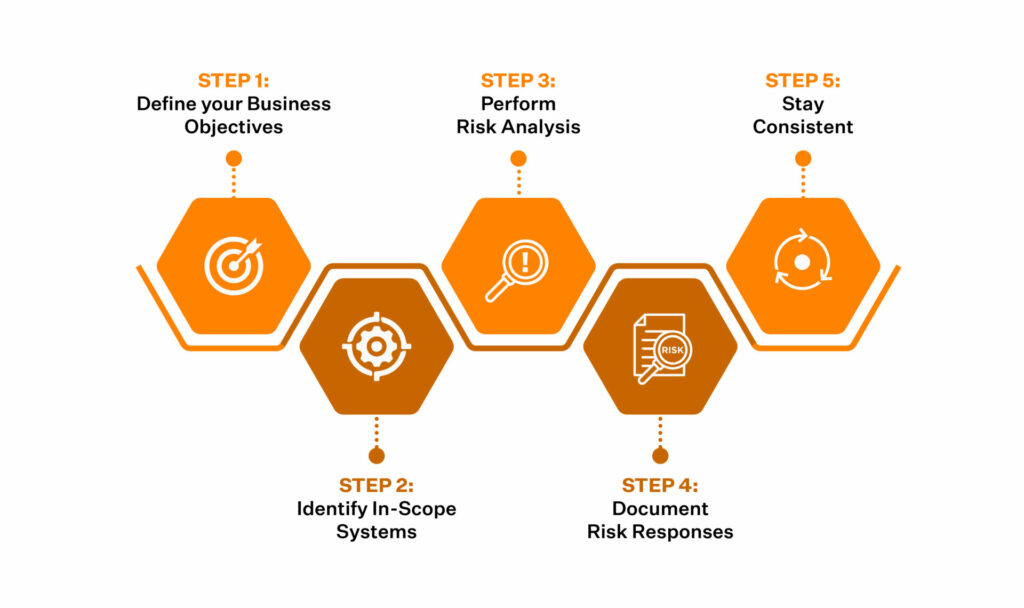
Hier sind die fünf Schritte zur Durchführung einer SOC 2-Risikobewertung:
- Definieren Sie Ihre Geschäftsziele
- Systeme im Geltungsbereich identifizieren
- Risikoanalyse durchführen
- Risikoreaktionen dokumentieren
- Bleiben Sie konsequent
Schritt 1: Definieren Sie Ihre Geschäftsziele
Der erste Schritt besteht darin, Ihre Geschäftsziele klar zu definieren. Diese Ziele richten sich an Ihre Kunden. Solche Verpflichtungen werden üblicherweise in Verträgen, Service-Level-Agreements (SLAs) und öffentlich zugänglichen Materialien wie Ihrer Website, Broschüren und Produktdokumentationen festgehalten.
Sie sollten auch Ihre ausgewählten Trust Services Criteria (TSC) berücksichtigen und Ihre Ziele mit den Zusagen der einzelnen Kriterien abstimmen. Wenn Ihre Organisation beispielsweise sensible Kundendaten im Rahmen einer Geheimhaltungsvereinbarung verarbeitet oder sich verpflichtet, Daten nach Abschluss der Dienstleistung zu löschen, sollte Ihre Risikobewertung den Schwerpunkt auf die Wahrung der Vertraulichkeit und Sicherheit der Daten legen.
In solchen Fällen beziehen Organisationen das Kriterium der Vertraulichkeit typischerweise in ihren SOC-2-Geltungsbereich ein, da es die eingegangenen Verpflichtungen zum Schutz sensibler Daten direkt unterstützt. Die Sicherheit (Common Criteria) ist für jedes SOC-2-Audit obligatorisch und muss daher stets als zentrales Geschäftsziel in die Risikobewertung einbezogen werden.
Richten Sie Kontrollmechanismen ein, die auf Ihre Geschäftsziele abgestimmt sind. Lassen Sie sich von unseren Experten beraten.
Schritt 2: Kritische Systeme identifizieren
Im nächsten Schritt gilt es, die kritischen Systeme zu identifizieren, die es Ihrem Unternehmen ermöglichen, seine Kunden effektiv zu bedienen. Sie können die wesentlichen Elemente verschiedener Branchen analysieren, darunter Infrastruktur, Software, Daten, Personal und Prozesse. Wenn Sie beispielsweise Software-as-a-Service anbieten, ist Ihr Produktionssystem kritisch, während Nicht-Produktionssysteme weniger relevant sind.
Erstellen Sie eine Liste der kritischen Systeme, die mit dem von Ihnen für Ihr SOC-2-Audit definierten Umfang (TSCs) übereinstimmen. Dieser Schritt ist entscheidend, um unnötigen Ballast aus Ihrem SOC-2-Audit zu entfernen.
Die Systeme, die Sie jetzt als „prüfrelevant“ einstufen, werden im Rahmen Ihres SOC-2-Audits auf die Wirksamkeit der von Ihnen eingesetzten Kontrollmaßnahmen zur Risikominderung hinsichtlich Konzeption und Funktionsweise geprüft. Mehr dazu später. Lesen Sie auch: Was kostet ein SOC-2-Audit?
Schritt 3: Risikoanalyse durchführen
In den ersten beiden Schritten haben Sie Ihre kritischen Systeme anhand Ihrer Geschäftsziele identifiziert und die technischen Service-Center (TSCs) ausgewählt. Im nächsten Schritt erfassen Sie alle unternehmensspezifischen und inhärenten Risiken, die Ihren Betrieb beeinträchtigen könnten. Diese Risiken können von Lieferanten, Mitarbeitern, regulatorischen Änderungen, Führungswechseln oder Veränderungen im wirtschaftlichen, physischen und technologischen Umfeld ausgehen.
Wenn Sie beispielsweise die Gehaltsabrechnung für nordamerikanische Kunden durchführen, können regulatorische Änderungen in den USA Ihre Dienstleistungen beeinträchtigen. Auch Cloud-basierte Unternehmen sind häufig Risiken in Bezug auf Betrug, Datensicherheit und Lieferantenmanagement ausgesetzt. Die Betrugsrisikobewertung wird im Rahmen von SOC-2-Audits eingehend geprüft. Dabei werden unter anderem Risiken im Zusammenhang mit Interessenkonflikten, Bestechung oder der Annahme unzulässiger Geschenke durch Mitarbeiter identifiziert.
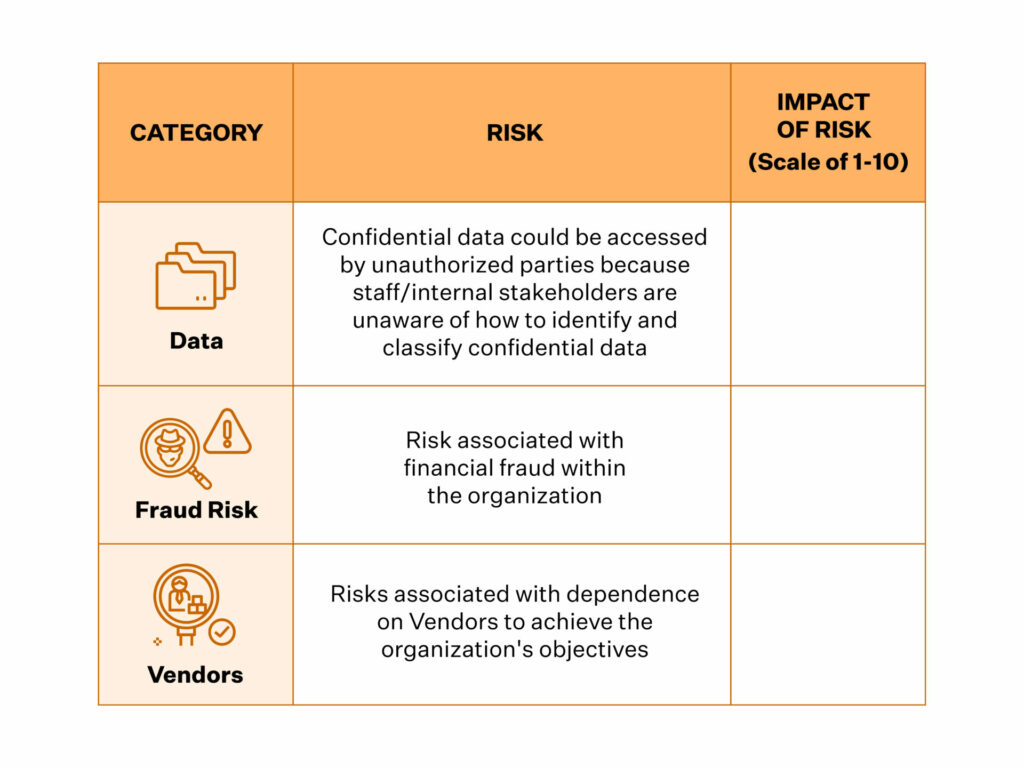
Ihr Risikouniversum kann Kategorien wie Lieferantenrisiko, Betrugsrisiko, Sicherheitsvorfälle, Produktionsinfrastruktur, physische Sicherheit, Datenrisiken, Endpunktsicherheit und personenbezogene Risiken umfassen. Nach der Identifizierung dieser Risiken gilt es, nur die für Ihr Unternehmen kritischen Risiken zu priorisieren. Eine einfache Methode hierfür ist die Auflistung jeder Risikokategorie, der damit verbundenen spezifischen Risiken und deren Auswirkungen auf Ihre Verpflichtungen gemäß den gewählten Kriterien für Vertrauensdienste.
Risiken lassen sich anhand ihrer Eintrittswahrscheinlichkeit und potenziellen Auswirkungen, wie z. B. rechtlicher, regulatorischer, finanzieller oder Reputationsschäden, auf einer Skala von 1 bis 10 bewerten. Bei der Bewertung der Auswirkungen sollten sowohl die Geschwindigkeit des Eintritts als auch die Eintrittswahrscheinlichkeit des Risikos berücksichtigt werden.
Analysieren Sie Compliance-Risiken automatisch mithilfe von SprintoSprechen Sie mit unseren Experten.
Schritt 4: Risikoreaktionen dokumentieren
Nachdem Sie die Risiken bewertet und ihre Auswirkungen zugeordnet haben, besteht der nächste Schritt darin, Risikominderungspläne und -maßnahmen zu integrieren. Für die SOC-2-Konformität müssen Sie die Kontrollen (basierend auf den gewählten TSCs) Ihren verschiedenen identifizierten Risiken zuordnen. Die Kontrollen sollten dazu beitragen, die Risikoauswirkungen zu mindern und Ihren Risikoreaktionsplan zu skizzieren.
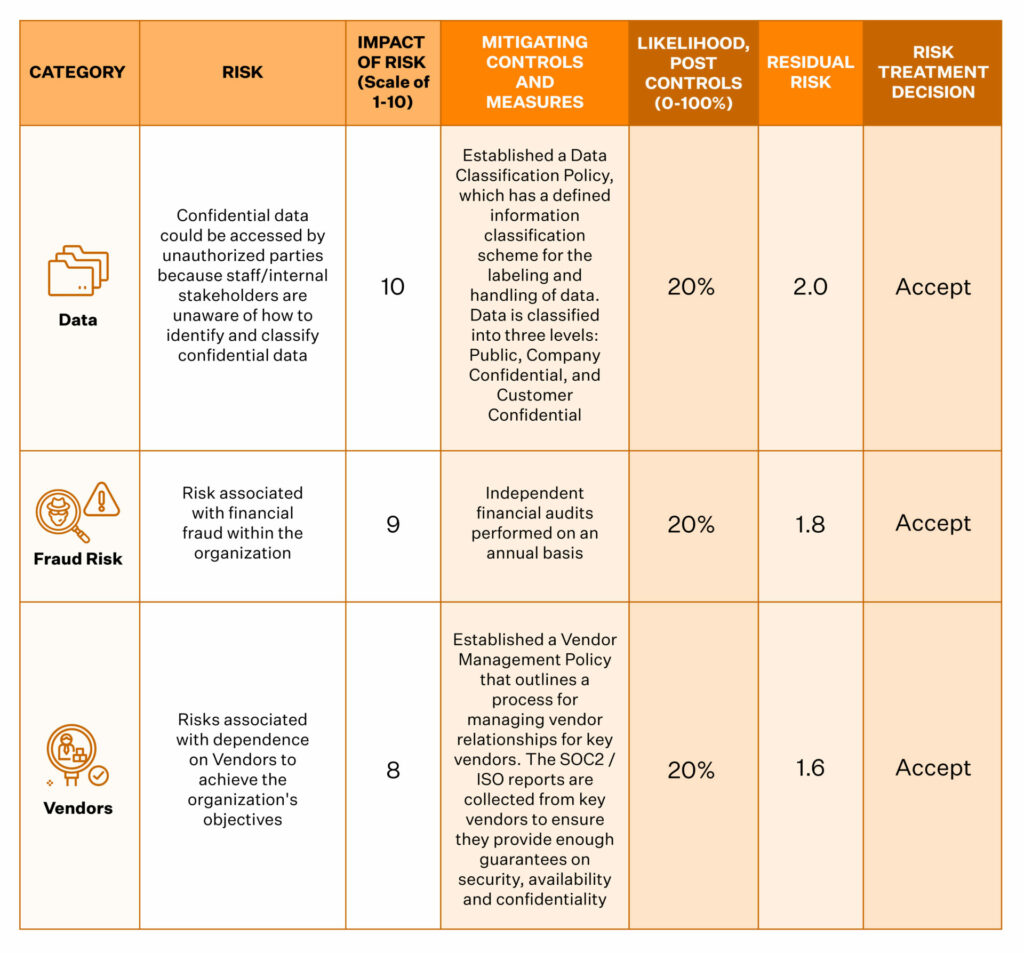
Die Dokumentation ist hier entscheidend. Vergessen Sie also nicht, den Risikomanagementplan zu dokumentieren. Zwar lassen sich Risiken nicht vollständig ausschließen, doch Ihre Dokumentation der Maßnahmen für den Ernstfall wird Ihnen während des Audits Sicherheit geben.
Die Dokumentation sollte auch die Häufigkeit der Kontrollbewertungen und die für deren Durchführung verantwortliche Person enthalten. Führen Sie eine interne Prüfung Ihrer Kontrollen durch, quasi einen Probelauf, um etwaige gravierende Lücken im Prozess aufzudecken.
In dieser Phase ermitteln Sie außerdem etwaige Kontrolllücken im Design oder in der Wirksamkeit Ihrer bestehenden Kontrollen und dokumentieren Ihren Abhilfeplan.
Schritt 5: Bleiben Sie konsequent.
Die Risikobewertung ist kein einmaliges Ereignis, sondern ein fortlaufender Prozess. Sie müssen mindestens einmal jährlich eine Risikobewertung durchführen, insbesondere bei einem bedeutenden Ereignis, das Ihren Risikoquotienten verändert, oder wenn neue Risiken identifiziert werden. Beachten Sie, dass SOC-2-Audits jährlich stattfinden und Sie bei jedem Audit Nachweise darüber vorlegen müssen, wie Sie die potenziellen Auswirkungen Ihres identifizierten Risikouniversums identifizieren, bewerten, überwachen, analysieren und vermeiden.
Kriterien, die bei einer SOC-2-Risikobewertung zu berücksichtigen sind
Wie bereits erwähnt, basiert Ihr Risikobewertungsprozess auf den von Ihnen gewählten SOC-2-Kriterien. Diese fünf Kriterien, auch bekannt als Trust Service Principles oder Trust Service Criteria, werden im Rahmen des SOC-2-Audits zur Bewertung Ihrer Organisation herangezogen.
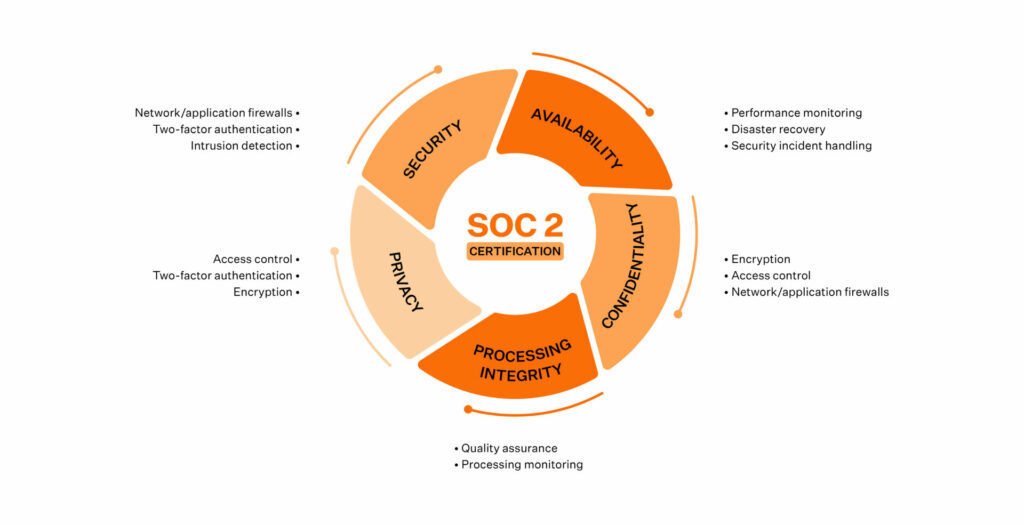
Sicherheit, Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität und Datenschutz – jede dieser Kategorien konzentriert sich auf einen spezifischen Bereich und beschreibt eine Reihe von Compliance-Zielen, die Ihr Unternehmen mithilfe von Kontrollmechanismen erfüllen muss.
Die Auswahl der relevanten technischen Service-Center (TSCs) ist einer der ersten Schritte auf dem Weg zur SOC-2-Konformität . Mit einem klar definierten Ziel und Umfang des Audits wird Ihre Risikobewertung deutlich fokussierter und relevanter.
Wenn Ihre Organisation beispielsweise für das Audit nur den Bereich Sicherheit auswählt, muss sich Ihre Risikobewertung auf die einzelnen Punkte konzentrieren, die ausschließlich zu Ihren Sicherheitsrisiken beitragen. Sie müssen nicht alle identifizierten Risiken in Ihrem gesamten Umfeld priorisieren.
Ihre Risikobewertungen sollten mit Ihrem Unternehmen mitwachsen können. Beispielsweise haben Sie in der Gründungsphase möglicherweise SOC-2-Kontrollen lediglich zur Erfüllung der Standardkriterien implementiert. Mit dem Wachstum Ihres Unternehmens ist es jedoch sehr wahrscheinlich, dass Sie weitere technische Sicherheits- und Kontrollmechanismen (TSCs) in Ihren Anwendungsbereich aufnehmen. Ihre Risikobewertung sollte diese Änderungen vollständig berücksichtigen, indem sie ausgereifte Kontrollen etabliert, regelmäßige Überwachungsaktivitäten durchführt und vierteljährliche Risikobesprechungen abhält.
Siehe auch: SOC 2-Steuerungen
Holen Sie sich unseren praktischen SOC 2 Führen;
Kostenlos für Sie

Welche Strategien können bei der Bewertung der SOC-2-Risikoanalyse helfen?
Wie bereits erwähnt, sind die Risiken von Unternehmen nie identisch. Daher gibt es keine todsicheren Strategien. Zudem ist die Risikobewertung ein subjektiver Prozess. Aus diesem Grund empfiehlt es sich, die oberste Führungsebene Ihres Unternehmens einzubeziehen.
Ihre Risikostrategie basiert auf der Entscheidung Ihres Managements, eine der folgenden Maßnahmen zu ergreifen:
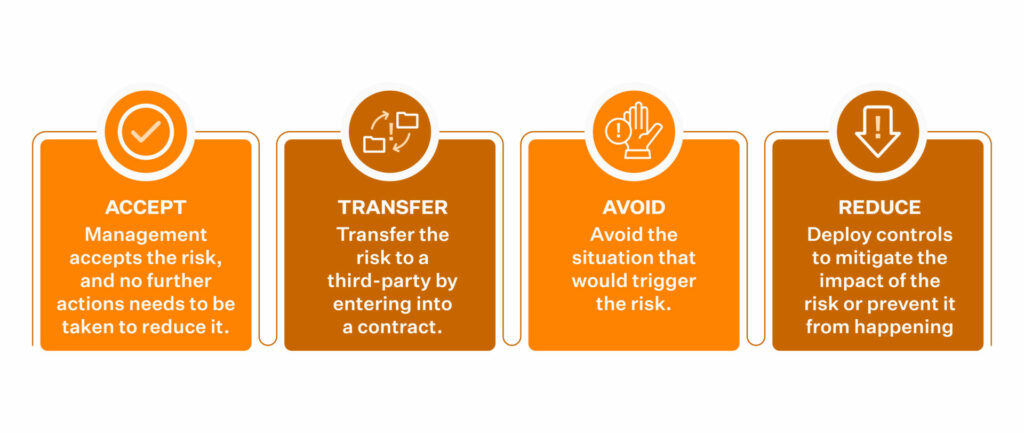
Ihre Risikostrategie basiert auf der Entscheidung Ihres Managements, eine der folgenden Maßnahmen zu ergreifen:
Erstellen eines Minderungsplans
Ein Risikominderungsplan beschreibt, wie Sie die Wahrscheinlichkeit oder die Auswirkungen der identifizierten Risiken verringern. Nachdem Sie die Risiken bewertet und priorisiert haben, ordnen Sie jedem Risiko die entsprechenden SOC-2-Kontrollen zu und dokumentieren Sie, wie diese Kontrollen das Restrisiko reduzieren.
Wenn beispielsweise Ihre Live-Produktionsdatenbank nicht verfügbar oder beschädigt werden könnte, könnten Sie tägliche Backups, Redundanz über verschiedene Zonen hinweg und eine kontinuierliche Überwachung implementieren, um das Risiko in einem akzeptablen Rahmen zu halten.
Ein gut durchdachter Risikominderungsplan bringt Ihre kritischen Risiken mit den SOC-2-Kontrollen in Einklang und stellt so sicher, dass das verbleibende (Rest-)Risiko die Geschäftskontinuität nicht gefährdet.
Häufige Fehler bei der SOC-2-Risikobewertung, die es zu vermeiden gilt
Selbst gut vorbereitete Teams machen bei SOC-2-Risikobewertungen Fehler. Die Vermeidung dieser häufigen Fehler kann die Genauigkeit und Effektivität Ihrer Bewertung deutlich verbessern:
1. Die Risikobewertung als einmalige Aktivität behandeln
Viele Organisationen führen eine Risikobewertung erst vor dem Audit durch. SOC 2 erfordert jedoch eine kontinuierliche Überwachung, jährliche Überprüfungen und Aktualisierungen, die bei Auftreten neuer Risiken oder sich ändernden Rahmenbedingungen implementiert werden müssen.
2. Einbeziehung zu vieler Systeme oder Risiken in den Geltungsbereich
Die Einbeziehung jedes Systems, Tools oder Risikos mit geringen Auswirkungen führt zu unnötigem Aufwand und Komplexität. Konzentrieren Sie sich ausschließlich auf die Vermögenswerte und Risiken, die Ihre ausgewählten Kriterien für Treuhanddienstleistungen wesentlich beeinflussen.
3. Fehlende Rückmeldungen wichtiger Interessengruppen
Eine Risikobewertung ist unvollständig, wenn die Teams aus Entwicklung, Sicherheit, Produktmanagement und Management nicht in den Prozess einbezogen werden. Jede dieser Funktionen verfügt über einzigartige Einblicke in Bedrohungen, Abhängigkeiten und reale operative Risiken.
4. Mangelhafte Dokumentation der Risikoreaktionen
Kontrollmechanismen können zwar vorhanden sein, doch wenn die Dokumentation lückenhaft oder inkonsistent ist, werten Prüfer dies als Kontrolllücke. Maßnahmen zur Risikominderung, Verantwortliche für die Kontrollen, Häufigkeit der Überprüfung und Erwartungen an die Nachweise sollten klar dokumentiert werden.
5. Nicht korrekte Zuordnung von Risiken zu SOC-2-Kontrollen
Ein häufiger Fehler besteht darin, generische Kontrollmaßnahmen zuzuweisen, die ein spezifisches Risiko nicht tatsächlich reduzieren. Jedes Risiko sollte mit den entsprechenden SOC-2-Kriterien und den zugehörigen Kontrollmaßnahmen verknüpft werden, um eine wirksame Risikominderung nachzuweisen.
Risikobewertung vs. Risikomanagement im Rahmen der SOC-2-Konformität
Risikomanagement ist der übergeordnete Begriff für Risiken. Es hilft Ihnen, potenzielle Verluste zu minimieren und Ihre Risikokontrollen zu überwachen. Die Risikobewertung ist ein wesentlicher Bestandteil davon. Sie ermöglicht es Ihnen, alle risikobezogenen Bedenken zu identifizieren, zu bewerten und darüber zu berichten.
Die Risikobewertung verdeutlicht beispielsweise das Risiko, dass die Live-Datenbank Ihres Unternehmens nicht verfügbar ist. Das Risikomanagement unterstützt Sie bei der aktiven Steuerung und Entwicklung eines Aktionsplans, der tägliche Datensicherungen, Hosting in mehreren Zonen, redundante Netzwerkarchitektur und die kontinuierliche Überwachung der Systemleistung umfasst.
SOC2-Risikobewertung mit Sprinto
Sprinto Die Plattform bietet nun eine vollständig integrierte Risikobewertungsfunktion. Diese erfasst Ihre Risiken intelligent und ermöglicht Ihnen die Auswahl der gewünschten SOC-2-Risikobewertungsvorlage. Ihre Risiken werden anschließend automatisch hinzugefügt. Sie müssen lediglich die Werte der einzelnen Risiken an die Gegebenheiten Ihres Unternehmens anpassen. Sprinto schlägt außerdem die durchschnittlichen Risikoparameter für Ihre Branche für jedes identifizierte Risiko vor.
Sprinto Es ermöglicht die einfache Erstellung einer Managementprüfung der Risikobewertung und benachrichtigt die Geschäftsleitung zur zeitnahen Prüfung und Genehmigung. Anschließend werden alle Daten im Auditor-Dashboard übersichtlich dargestellt, sodass Ihr Auditor einen Überblick über Ihr Risikouniversum, Ihr Risikoprofil und Ihre Risikominderungspläne inklusive Nachweisen erhält.
Sprechen Sie mit unseren Experten, um mehr darüber zu erfahren, wie Sie von dieser intelligenten Funktion profitieren können. Vereinbaren Sie noch heute eine Demo!
Häufig gestellte Fragen zur SOC-2-Risikobewertung
Eine SOC-2-Risikobewertung dient der Identifizierung, Analyse und Priorisierung von Risiken, die die Systeme, Daten und die Einhaltung der SOC-2-Kriterien für Vertrauensdienste Ihres Unternehmens beeinträchtigen könnten. Sie hilft Ihnen, Schwachstellen zu erkennen und die erforderlichen Kontrollmaßnahmen zu deren Behebung zu ermitteln.
Eine SOC-2-Risikoanalyse ist unerlässlich, da sie Unternehmen dabei hilft, Sicherheits-, Betriebs- und Compliance-Risiken zu erkennen und zu beheben, bevor diese sich auf Kunden oder die Leistungserbringung auswirken. Sie stellt sicher, dass Ihre Kontrollen den SOC-2-Anforderungen entsprechen und verringert die Wahrscheinlichkeit von Beanstandungen oder Kontrolllücken bei Audits.
Zu den Kernkomponenten einer SOC-2-Risikobewertung gehören:
-> Definition von Geschäftszielen
-> Identifizierung der relevanten Systeme und Anlagen
-> Auflistung von Bedrohungen und Schwachstellen
-> Zuweisung von Wahrscheinlichkeits- und Auswirkungswerten
-> Zuordnung von Risiken zu SOC-2-Kontrollen
-> Dokumentation von Minderungsplänen und Reaktionen
Die SOC-2-Risikobewertung umfasst typischerweise fünf Schritte:
1. Geschäftsziele definieren
2. Identifizieren Sie die kritischen, in den Geltungsbereich fallenden Systeme.
3. Risikoanalyse durchführen
4. Risikoreaktionen und Risikominderungsmaßnahmen dokumentieren
5. Überprüfen und aktualisieren Sie die Bewertung regelmäßig.
Ja. SOC-2-Risikobewertungen sind unerlässlich, da sie Unternehmen helfen, neuen Bedrohungen einen Schritt voraus zu sein, ihre Sicherheitslage zu verbessern, Prüfungslücken zu vermeiden und die kontinuierliche Einhaltung der Vorschriften sicherzustellen. Prüfer erwarten in jedem SOC-2-Zyklus eine dokumentierte und reproduzierbare Bewertung.
Es sollte eine SOC-2-Risikobewertung durchgeführt werden:
-> Mindestens einmal pro Jahr
-> Immer dann, wenn sich Ihre Umgebung wesentlich ändert (neue Tools, Anbieter, Richtlinien oder Architektur).
-> Wenn neue Risiken entstehen
Regelmäßige Aktualisierungen belegen die kontinuierliche Überwachung, die eine zentrale SOC-2-Anforderung darstellt.

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei SprintoSrividhya gelingt es auf gekonnte Weise, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Sie verfügt über fünf Jahre Erfahrung im Compliance-Bereich und kennt sich bestens mit Rahmenwerken wie SOC 2, ISO 27001, DSGVO und anderen aus. Als anerkannte Expertin auf diesem Gebiet führt sie ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.

Entdecken Sie weitere Artikel zum Thema SOC 2.
SOC 2-Konformitätsübersicht
SOC 2 Vorbereitung und Dokumentation
SOC-2-Audit und
Reporting
SOC 2 Unterschiede und Gemeinsamkeiten
SOC 2-Aktualisierungen und -Verwaltung
SOC 2 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.