




Unternehmen, die sich einer Compliance-Prüfung wie SOC 2 unterziehen, benötigen ein gewisses Maß an Selbstvertrauen. Die vollständige Organisation auf die strengen Anforderungen auszurichten, kann Monate dauern. Zudem kann ein SOC-2-Verfahren kostspielig sein. Daher ist es wichtig, dass Unternehmen sicherstellen, dass ihre Vorbereitungen ausreichend sind, um einen positiven SOC-2-Bericht zu erhalten und nicht unvorbereitet auf die Prüfung zu wirken.
Nehmen Sie an der SOC-2-Bereitschaftsprüfung teil. Eine SOC-2-Bereitschaftsprüfung ist eine gründliche Untersuchung durch einen Service-Auditor, um zu bewerten, wie gut Ihr Unternehmen auf ein erfolgreiches SOC-2-Audit vorbereitet ist. Diese Prüfung überprüft Ihre Dokumente, Richtlinien und Prozesse und identifiziert etwaige Schwachstellen. Sie dient somit als letzte Kontrolle vor dem eigentlichen Audit.
Ein Prüfer (externer Auditor) überprüft alle Ihre SOC-2-Anforderungen und -Kontrollen und weist auf Abweichungen und Kontrolllücken hin, die Sie vor Ihrem SOC-2-Audit beheben müssen. SOC-2-Readiness-Assessments sind daher dringend notwendige Kurskorrekturen auf Ihrem Weg zur SOC-2-Zertifizierung.
Dieser Blog dient als Leitfaden für Ihre SOC 2-Readiness-Assessment-Checkliste – wann sie durchgeführt werden sollte, was Sie davon erwarten können und welche Kosten entstehen.
| TL; DR |
| A SOC-2-Bereitschaftsbewertung Dient als vorläufige Bewertung, um Lücken in den Sicherheitskontrollen und -prozessen Ihrer Organisation vor dem offiziellen SOC 2-Audit zu identifizieren und zu beheben. |
| Die Bereitschaftsanalyse umfasst eine Gründliche Überprüfung Ihre Sicherheitsrichtlinien, -verfahren und -kontrollen. Dazu gehört das Sammeln detaillierter Dokumentationen wie Richtlinien, Netzwerkdiagramme, Benutzerzugriffsprotokolle und Prüfberichte. |
| Während SOC-2-Bereitschaftsbewertungen zwischen $ 10,000- $ 15,000. Der Einsatz von Compliance-Automatisierungsplattformen wie Sprinto kann diese Kosten jedoch deutlich reduzieren. |
Was ist eine SOC 2 Readiness Assessment?
Die AA SOC 2-Readiness-Bewertung ist eine Vorprüfung durch einen Auditor, um festzustellen, ob Ihr Unternehmen für ein externes SOC 2-Audit bereit ist. Die Bewertung überprüft Ihre Dokumente, Richtlinien und Prozesse, identifiziert Schwachstellen und dient als erste Einschätzung vor dem eigentlichen Audit.
Eine Bereitschaftsanalyse dient als Leitfaden, um sicherzustellen, dass Sie die richtigen Sicherheitskontrollen, Risikomanagementpraktiken und Dokumentationen implementieren, um die Trust Services Criteria zu erfüllen.
Die dringende Notwendigkeit einer SOC-2-Bereitschaftsbewertung
Eine SOC-2-Readiness-Analyse ist ein entscheidender Baustein, um Unternehmen bei der Identifizierung von Sicherheits- und Compliance-Schwachstellen zu unterstützen. Sie umfasst die Implementierung von Sicherheitsmaßnahmen und anderen notwendigen Schutzvorkehrungen sowie die Bewertung potenzieller Risiken. Eine solche Analyse ermöglicht es Unternehmen außerdem, Schwachstellen adäquat zu beheben, ihre Daten zu schützen, ihr Engagement für Compliance nachzuweisen, Sicherheitsziele zu erreichen und ihren Kunden ein starkes Sicherheitsprofil zu vermitteln.
Wie bereits erwähnt, ist die SOC-2-Readiness-Bewertung kein obligatorischer Schritt im SOC-2-Compliance-Prozess . Sie wird jedoch dringend empfohlen. Und hier ist der Grund dafür:
Sehen Sie sofort Ihren Auditbereitschaftswert.
Einblick in die SOC-2-Auditbereitschaftsbewertung: Was beinhaltet sie?
Eine SOC-2-Readiness-Analyse ist vergleichbar mit einer privaten Vorführung eines Films vor dessen Veröffentlichung, um die Reaktion des Publikums zu testen, damit der Regisseur gegebenenfalls Anpassungen vornehmen kann. Typischerweise umfasst Ihre SOC-2-Readiness-Analyse die folgenden zwei Schritte:
1. Überprüfung des Prüfungsumfangs und der Zuordnung der Kontrollen
Der Berater prüft Ihren Prüfungsumfang im Hinblick auf die gewählten technischen Servicekriterien (TSC) und verifiziert anschließend, wie Sie diese Ihren internen Kontrollen zugeordnet haben. Jedes Kriterium umfasst eine Reihe individueller Kriterien und Anforderungen. Die Bewertung untersucht detailliert, inwieweit Ihre SOC-2-Kontrollen den einzelnen Kriterien entsprechen.
Die detaillierte Tabelle (in der Sie die Kontrollzuordnung pflegen), die erforderlichen Dokumente (wie z. B. Management-Assertion-Letter, Systembeschreibung und Richtlinien) sowie die Nachweise der Einhaltung werden ebenfalls geprüft. Kurz gesagt: Diese erste Bereitschaftsanalyse deckt fehlende Kontrollen oder wichtige Prozesse auf, die Sie gegebenenfalls vor Ihrem SOC-2-Compliance-Audit korrigieren können.
Stellen Sie sicher, dass Sie genügend Zeit haben, um die Mängel zu beheben und die Lücken zu schließen, bevor Sie Ihren SOC-2-Audit ansetzen.
Keine Zeit? Was ist die einfachere Lösung?
Meistern Sie Ihre SOC-Readiness-Bewertung mit Sprinto: Sprinto, die intelligente Lösung zur Automatisierung der Compliance, erleichtert Ihre SOC-2-Readiness-Bewertung, indem sie Ihre Kontrollumgebung bewertet und Ihre Sicherheitskontrollen automatisiert, eine Gap-Analyse durchführt und die Audit-Dokumentation erstellt – alles in einem einzigen Dashboard – und Ihnen hilft, Ihre SOC-2-Compliance innerhalb weniger Wochen zu erreichen.
Fallstudie
Erfahren Sie, wie Sprinto Dassana innerhalb von zwei Wochen auf die SOC-2-Prüfung vorbereitet hat!
2. Dokumentation sammeln
Zur Vorbereitung auf eine SOC-2-Readiness-Bewertung müssen Sie verschiedene Dokumente zusammentragen und ordnen. Hier ist eine Liste der Dokumentarten, die Sie sammeln sollten:
Richtlinien und Verfahren
- Informationssicherheitsrichtlinie
- Datenschutzrichtlinie
- Zugriffskontrollrichtlinie
- Incident-Reaktionsplan
- Notfallwiederherstellungsplan
- Änderungsverwaltungsrichtlinie
- Richtlinie zum Lieferantenmanagement
Systemdokumentation
- Netzwerkdiagramme
- Systemkonfigurationen
- Datenflussdiagramme
- Sicherungs- und Wiederherstellungsverfahren
Sicherheitskontrollen
- Benutzerzugriffsprotokolle
- Sicherheitsschulungsnachweise
- Penetrationstestberichte
- Schwachstellenscanberichte
Überwachung und Reaktion
- Prüfprotokolle
- Vorfallberichte
- Berichte überwachen
Compliance und Governance
- Risikobewertungsberichte
- Compliance-Berichte
Dokumentation von Drittanbietern
- Lieferantenverträge
- Sicherheitsbewertungen durch Dritte
Um Ihnen dies zu erleichtern, ist Sprinto für Sie da.
Mit Sprinto können Sie regelmäßige Kommunikationen und sofortige Benachrichtigungen bei Aktualisierungen von Richtlinien einrichten. Die Richtlinien lassen sich im Mitarbeiterportal von Sprinto hochladen, wo alle betroffenen Mitarbeiter, Auftragnehmer und Praktikanten sie einfach einsehen, lesen und bestätigen können.
Die Bestätigungsfunktion von Sprinto stellt sicher, dass alle die Richtlinien gelesen haben, und sendet automatische Erinnerungen an diejenigen, die dies noch nicht getan haben. Dadurch wird die Pflege und Verteilung der Dokumentation im Rahmen Ihrer Bereitschaftsanalyse einfach und effizient.
Interessiert?
Meistern Sie Ihre SOC-2-Bereitschaftsprüfung im Handumdrehen.
3. Vor-Ort-Bewertung und Prozessprüfung
In dieser Phase wird unser Service-Auditor Ihre individuelle Umgebung genau analysieren und detaillierte Begehungen durchführen. Er wird die Ergebnisse aus Phase 2 prüfen und mit den SOC-2-Kriterien vergleichen. Alle festgestellten Abweichungen werden Ihnen transparent mitgeteilt und mit Ihnen besprochen.
Bei Bedarf kann der Auditor zusätzliche Zeit und Nachweise anfordern, um Ihre Prozesse vollständig zu verstehen. Diese partnerschaftliche Zusammenarbeit gewährleistet die Einhaltung höchster Sicherheits- und Compliance-Standards und trägt so zum Erfolg Ihres Unternehmens bei.
4. Lassen Sie sich einen detaillierten Sanierungsplan erstellen
Ihre SOC-2-Readiness-Analyse deckt Lücken, Schwächen im Kontrolldesign und operative Mängel Ihrer Kontrollen im Hinblick auf die SOC-2-Compliance-Anforderungen auf. Sie ermöglicht Ihnen die Durchführung von Schwachstellenscans, Risikoanalysen und Penetrationstests und die Erstellung von Maßnahmenplänen für die identifizierten Risiken.
Der externe Berater würde typischerweise Empfehlungen zu Verbesserungsbereichen abgeben und Sanierungspläne zur Behebung der Mängel und Versäumnisse anbieten.
Nach der Bewertung empfiehlt Ihr Berater möglicherweise die Neugestaltung von Prozessen, die Implementierung von Schulungsprogrammen zur Sensibilisierung für IT-Sicherheit und die Verbesserung der Beweissicherung. Üblicherweise informiert der Berater die Geschäftsleitung schriftlich über seine Beobachtungen, Empfehlungen und Einschätzungen zu Ihrer SOC-2-Bereitschaft.
Sobald die Probleme behoben sind, streben die meisten Organisationen einen SOC-2-Typ-1-Bericht an. Wenn Sie beispielsweise die Gap-Analyse im Februar beginnen, beheben Sie die Probleme von Februar bis Juni und erhalten dann im Juli Ihren SOC-2-Typ-1-Bericht.
Erfahren Sie außerdem, wie Sie die SOC-2-Konformität automatisieren können.
Sie benötigen eine vollständige SOC-2-Checkliste? Sehen Sie sich dieses Video an. Wir stellen Ihnen außerdem eine kostenlose Checkliste zur Risikobewertung zur Verfügung:
Laden Sie Ihre SOC-2-Risikobewertungs-Checkliste herunter
Wie eine SOC-2-Bereitschaftsanalyse Ihr Unternehmen stärkt
Eine SOC-2-Readiness-Analyse bewertet Ihre Kontrollaktivitäten und hilft Ihnen, diese an die Compliance-Anforderungen anzupassen, wodurch ein reibungsloserer Auditprozess ermöglicht wird. Hier die Vorteile einer SOC-2-Readiness-Analyse:
Reduzierung des Fehlerrisikos und der Aufsichtspflicht
Die Bereitschaftsanalyse prüft umfassend alle Aspekte Ihrer Sicherheitskonformität . Sie ist wohl der effektivste Weg, um sicherzustellen, dass Sie alle Anforderungen der SOC-2-Konformität erfüllen . Da die Analysen die Mängel und Lücken detailliert aufzeigen und Empfehlungen zu deren Behebung geben, verringert sich das Risiko von Fehlern und Versäumnissen bei Ihrem späteren SOC-2-Audit.
Die Analyse liefert Feedback zu allen Aspekten Ihres Unternehmens und gibt Empfehlungen, wie Sie etwaige Schwachstellen beheben können. Die Empfehlungen reichen von einfach bis komplex – von der Erstellung von Organigrammen bis hin zur regelmäßigen Überprüfung und Genehmigung Ihrer Lieferantenbewertungen durch das Führungsteam.
Bereiten Sie sich besser auf das SOC-2-Audit vor.
Da die Bereitschaftsanalyse einer Generalprobe für Ihr SOC-2-Audit gleicht, wissen Sie, was Sie im Hinblick auf mögliche Fragen und Beanstandungen erwartet. Sie bereitet Sie außerdem darauf vor, Nachweise, Dokumentationen, Richtlinien und Verfahren zusammenzutragen und Ihre Kontrollzielmatrix detailliert auszuarbeiten, um nur einige Beispiele zu nennen.
Im Wesentlichen bereitet es Sie darauf vor, Ihrem Auditor die Einhaltung der Vorschriften nachzuweisen. Kurz gesagt, es hilft Ihnen, sich besser auf Ihr SOC-2-Audit vorzubereiten.
Verbessern Sie Ihre Chancen auf ein erfolgreiches SOC-2-Audit.
Am Ende des Tages wollen Sie ein erfolgreiches SOC-2-Audit und einen SOC-2-Bericht, der Ihren Kunden versichert , dass Sie die Datensicherheit ernst nehmen.
Eine SOC-2-Readiness-Bewertung erhöht Ihre Chancen auf einen uneingeschränkten Bestätigungsvermerk im SOC-2-Bericht. Ein uneingeschränkter Bestätigungsvermerk bedeutet, dass Ihr Prüfer während der Prüfung keine Mängel festgestellt hat; alle Kontrolltests waren ordnungsgemäß konzipiert ( Typ-1-Bericht ) und funktionierten effektiv ( Typ-2-Bericht ).
Kosten einer SOC-2-Bereitschaftsanalyse
Eine SOC-2- Readiness-Analyse kostet in der Regel zwischen 10,000 und 15,000 US-Dollar. Diese Analyse hilft Ihrem Unternehmen, sich auf das SOC-2-Audit vorzubereiten, indem sie Lücken in Ihren aktuellen Kontrollsystemen aufdeckt und einen Plan zur Behebung dieser Lücken bereitstellt.
Die Big-Four-Wirtschaftsprüfungsgesellschaften sind erwartungsgemäß teurer, während kleinere Wirtschaftsprüfungsgesellschaften im Vergleich dazu weniger berechnen. Auch wenn sich die Kosten nur schwer konkret beziffern lassen, ist die Investition in eine Bereitschaftsanalyse ein wesentlicher Bestandteil Ihrer Wirtschaftsprüfung; die Kosten für die Analyse und die daraus resultierenden Folgen können schwerwiegend sein.
Durch Automatisierung lassen sich die Bereitschaftskosten um bis zu 60 % senken.
Der optimale Zeitpunkt für eine Bereitschaftsanalyse: Machen Sie den ersten Schritt
Am besten ist es, wenn Sie ausreichend Zeit vor Beginn des Beobachtungszeitraums Ihres SOC-2-Audits haben; genug Zeit, um die Feststellungen aus Ihrer Bereitschaftsanalyse zu korrigieren und zu beheben. Planen Sie Ihre Bereitschaftsanalyse daher im Voraus und lassen Sie genügend Raum, um alle Vorschläge rechtzeitig umzusetzen – für ein erfolgreiches SOC-2-Audit.
Siehe auch: SOC 2-Konformität für Startups.
Senken Sie die Kosten für die Bereitschaftsbewertung, ohne es zu spüren
Automatisierungsplattformen für Compliance-Prozesse wie Sprinto bieten eine intelligentere, skalierbarere und kostengünstigere Möglichkeit, die Integrität Ihrer Prozesse zu sichern und Ihre SOC-2-Bereitschaft zu bewerten.
Sprinto bietet Ihnen ein Dashboard, das Ihren SOC-2-Audit-Bereitschaftsstand in Prozent anzeigt. Sie erhalten eine detaillierte Übersicht über bestandene, nicht bestandene und kritische Prüfungen sowie fällige Tests. Außerdem sehen Sie auf Unternehmensebene, wer welche Aufgaben übernehmen muss.
Mit Sprinto sind Sie bestens auf Ihr SOC-2-Audit vorbereitet. Dank der intuitiven und benutzerfreundlichen Oberfläche sind Nachweissammlung, Kontrollmapping, Richtlinien und weitere Dokumente optimal aufeinander abgestimmt und per Knopfdruck verfügbar. Das Beste daran: Die SOC-Readiness-Bewertung ist direkt in die Anwendung integriert – so sparen Sie sich zusätzliche Kosten.
Sie zahlen lediglich für die Automatisierungsplattform; die Bereitschaftsanalyse ist kostenlos. Kontinuierliches Monitoring und integrierte SOC-2-Risikobewertungen sind zusätzliche Vorteile.
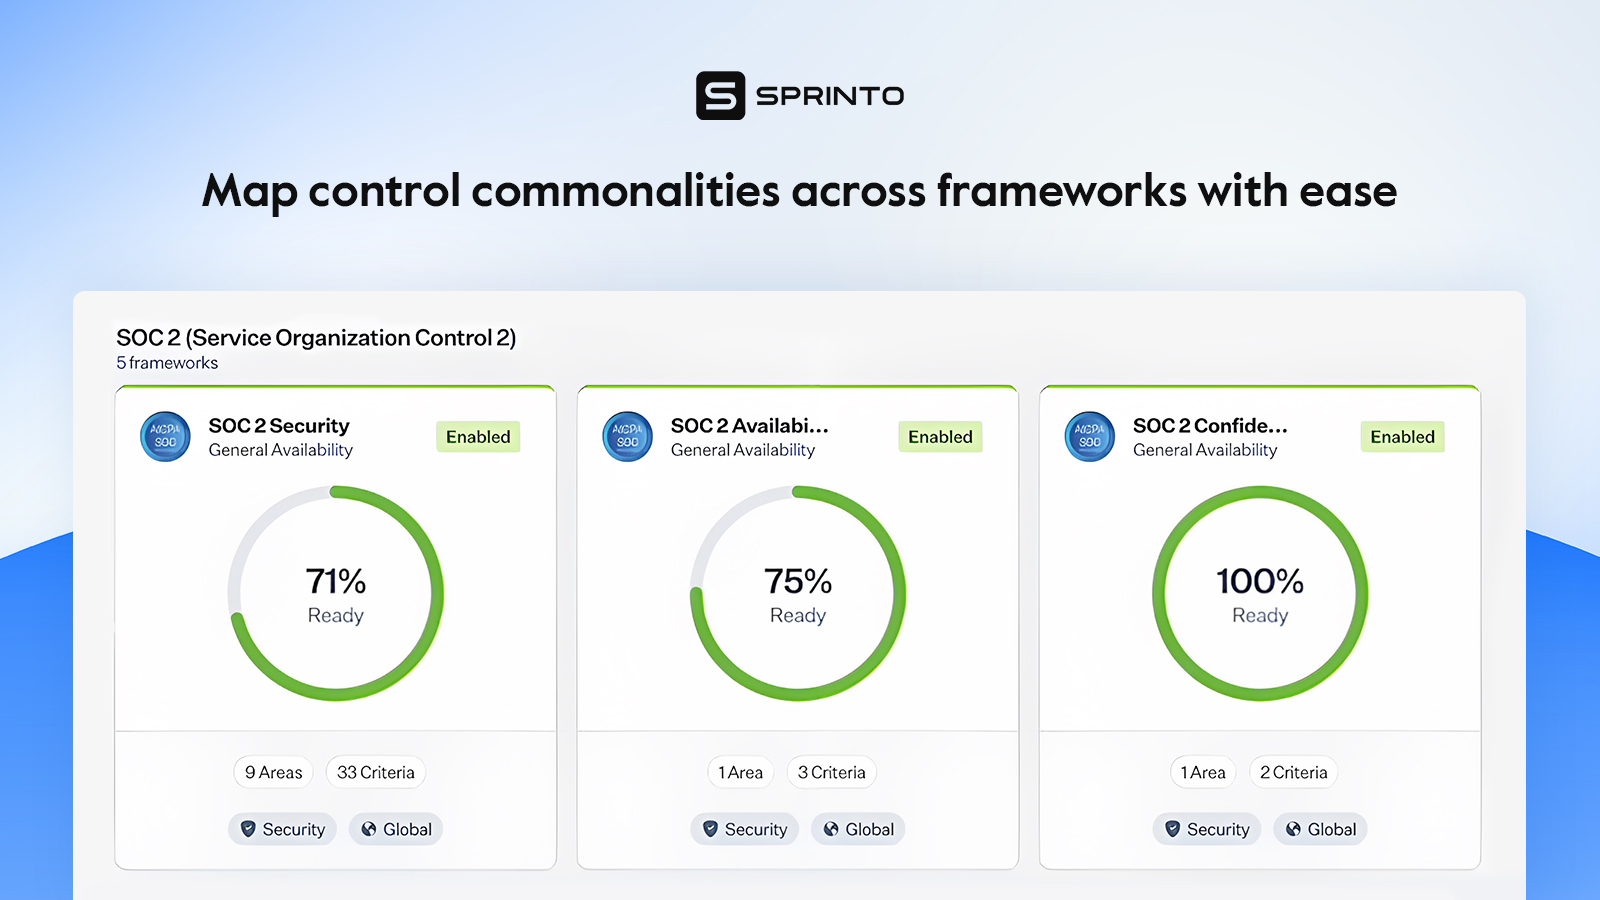
Compliance-Automatisierung ist eindeutig der Weg in die Zukunft. Vereinbaren Sie eine kostenlose Demo mit Sprinto und erfahren Sie, wie Sie Ihre Compliance-Strategie zukunftssicher gestalten und Ihre Sicherheitslage selbst in die Hand nehmen können.
Häufig gestellte Fragen
Nein, die SOC-2-Zertifizierung ist für SaaS-Unternehmen rechtlich nicht verpflichtend. Dennoch sollten SaaS-Unternehmen die SOC-2-Zertifizierung anstreben, da sie in der Regel in Lieferantenverträgen gefordert wird und Ihr Engagement für die Sicherheit der Kundendaten unterstreicht.
SOC-2-Prüfungen werden üblicherweise von Wirtschaftsprüfungsgesellschaften durchgeführt. Diese Gesellschaften sind auf die Durchführung von Prüfungen spezialisiert und verfügen über Fachkräfte, die für die Prüfung der Kontrollsysteme einer Organisation und deren Einhaltung der SOC-2-Anforderungen geschult sind.
SOC 2 ist ein freiwilliger Informationssicherheitsstandard, der vom American Institute of CPAs (AICPA) für Cloud-basierte Organisationen entwickelt wurde. Das Compliance-Framework basiert auf den Trust Services Criteria – Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz.
Falls Sie zertifiziert sind, sagen Sie: „Wir sind nach SOC 2 Typ I (oder Typ II) von einem unabhängigen Auditor zertifiziert“ und bieten Sie ein Bestätigungsschreiben unter Geheimhaltungsvereinbarung an.
Falls Sie sich noch in der Vorbereitungsphase befinden, sagen Sie: „Wir arbeiten aktiv an der SOC-2-Zertifizierung“ und heben Sie Ihre Fortschritte, die implementierten Kontrollmechanismen und den voraussichtlichen Zeitplan hervor. Ein Bereitschaftsbericht kann helfen, Vertrauen aufzubauen.

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei Sprinto und versteht es meisterhaft, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Mit fünf Jahren Erfahrung im Compliance-Bereich und unter anderem mit Frameworks wie SOC 2, ISO 27001 und DSGVO ist sie eine anerkannte Expertin auf diesem Gebiet und führt ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Entdecken Sie weitere Artikel zum Thema SOC 2.
SOC 2-Konformitätsübersicht
SOC 2 Vorbereitung und Dokumentation
SOC-2-Audit und
Reporting
SOC 2 Unterschiede und Gemeinsamkeiten
SOC 2-Aktualisierungen und -Verwaltung
SOC 2 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


