

Eine bekannte Situation: Ein Kunde verlangt für den Vertragsabschluss ein SOC-2-Audit, und sofort rattert es in Ihrem Kopf. Wo fängt man an? Welche Nachweise sammelt man? Wie erstellt man einen Bericht, anhand dessen die Auditoren Ihre Sicherheitsprotokolle bewerten können? Das kennen wir alle.
Wie bereitet man sich also auf ein SOC-2-Audit vor? Welche Schritte können Sie unternehmen, um den Erfolg während des Audits sicherzustellen?
In diesem Blogbeitrag geben wir Ihnen Einblicke und Tipps, wie Sie sich mit minimalem Stress auf ein SOC-2-Audit vorbereiten können.
Lass uns tauchen ...
📋 Kurzzusammenfassung in 60 Sekunden
- Was die Vorbereitung auf SOC 2 beinhaltet: Definieren Sie Ihren Prüfungsbereich, identifizieren Sie Kontrolllücken im Hinblick auf die Trust Service Criteria und setzen Sie sowohl technische als auch administrative Korrekturen um.
- Wer braucht es: B2B-SaaS-Unternehmen, Cloud-Service-Anbieter und alle Organisationen, die Kundendaten verarbeiten und Unternehmensgeschäfte abschließen möchten.
- Wichtige Schritte: Administrative Richtlinien festlegen, Anwendungsbereich definieren, technische Kontrollen implementieren, eine Bereitschaftsanalyse durchführen und eine Wirtschaftsprüfungsgesellschaft auswählen.
- Typischer Zeitplan: Manuelle Prozesse dauern 3–6 Monate, aber mit Compliance-Automatisierungsplattformen wie SprintoDies kann auf Wochen reduziert werden.
- Ergebnis: Ein unabhängiger SOC-2-Bericht (Typ 1 oder Typ 2), der Ihre Sicherheitslage belegt und die Anforderungen von Kunden und Vorstand erfüllt.
Warum ist eine Vorbereitung auf ein SOC-2-Audit notwendig?
Sie müssen sich auf das SOC-2-Audit vorbereiten, da es den Nachweis liefert, den Ihre Kunden und potenziellen Kunden möglicherweise benötigen, um die Einhaltung der Sicherheitsstandards durch Ihr Unternehmen zu überprüfen.
Hier sind einige Gründe, warum Sie sich auf das SOC-2-Audit vorbereiten müssen:
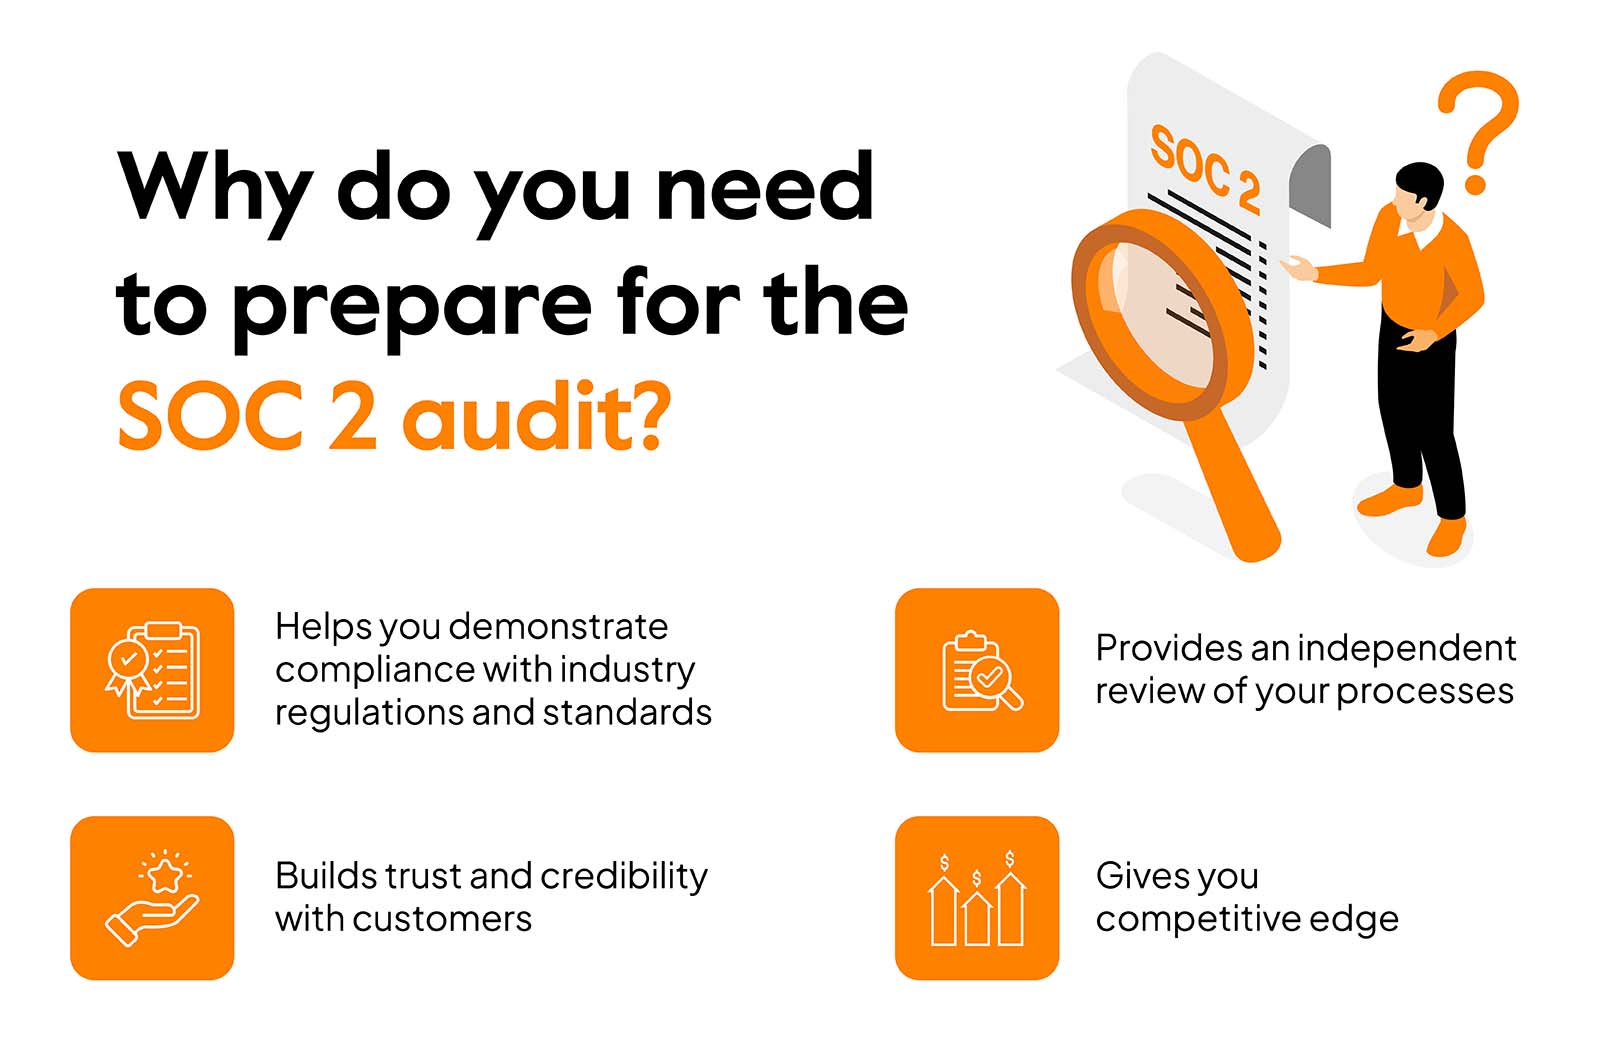
1. Es hilft dabei, die Einhaltung von Branchenvorschriften und -normen nachzuweisen.
SOC-2-Audits bestätigen, dass Ihr Unternehmen Best Practices für Datensicherheit, Datenschutz, Verfügbarkeit und Verarbeitungsintegrität einhält. Dies gibt Kunden die Gewissheit, dass ihre Daten sicher und vor unberechtigtem Zugriff geschützt sind.
SOC-2-Audits sind für kleine Unternehmen besonders vorteilhaft, wenn sie in regulierten Branchen tätig sind oder ihren B2B-Kundenstamm erweitern möchten. Die Erfüllung der SOC-2-Anforderungen kann ihnen zudem den Zugang zu größeren Unternehmenskunden ermöglichen.
2. Es schafft Vertrauen und Glaubwürdigkeit bei den Kunden.
Ein erfolgreich absolviertes SOC-2-Audit zeigt potenziellen Kunden, dass Sie Datensicherheit ernst nehmen und die notwendigen Schritte zum Schutz ihrer Daten unternommen haben.
Eliminieren Sie den manuellen SOC-2-Auditprozess mithilfe von Sprinto
3. Es bietet eine unabhängige Überprüfung Ihrer Prozesse
Im Rahmen eines SOC-2-Audits prüft ein Auditor alle Aspekte des Umgangs Ihres Unternehmens mit sensiblen Informationen, wie z. B. Kundendaten oder Finanzunterlagen. Dies ermöglicht eine unabhängige Überprüfung Ihrer Prozesse und hilft, potenzielle Risiken zu identifizieren.
4. Es verschafft Ihnen einen Wettbewerbsvorteil
SOC-2-Audits werden im Markt immer üblicher und können Ihnen einen Wettbewerbsvorteil gegenüber Unternehmen verschaffen, die darauf verzichten. Dies kann besonders hilfreich sein, wenn Ihr Unternehmen mit großen Konzernen oder Behörden zusammenarbeitet, die Lieferantenauswahl-Audits durchführen lassen müssen.
5. Es bietet die Möglichkeit, Verbesserungen vorzunehmen.
Ein SOC-2-Audit bietet Ihnen die Möglichkeit, bestehende Prozesse zu optimieren und Best Practices für Datensicherheit und Datenschutz zu implementieren. Der Auditor gibt Ihnen Empfehlungen zur Stärkung Ihrer Sicherheitslage , wodurch Kundendaten noch besser geschützt werden können.
SOC-2-Audit-Checkliste: So bereiten Sie sich in 7 Schritten auf ein Audit vor
Hier sind die 7 Schritte zur Vorbereitung auf das SOC-2-Audit:
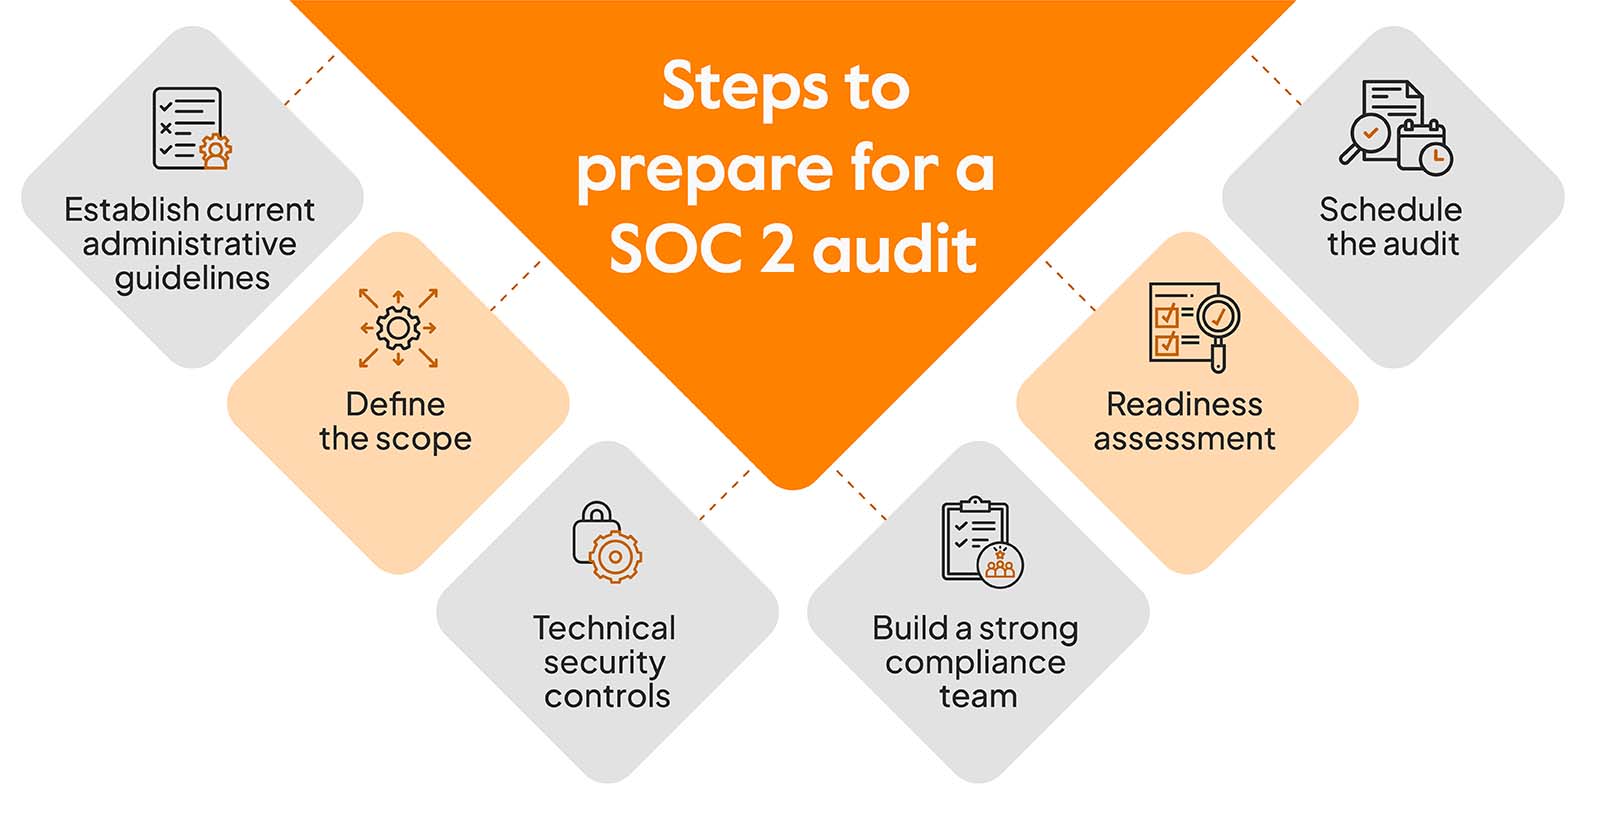
1. Aktuelle Verwaltungsrichtlinien festlegen
Administrative Richtlinien und Standardarbeitsanweisungen (SOPs) sind für jedes Sicherheitsprogramm unerlässlich. Diese Richtlinien müssen auf die Teamstruktur, die Technologien und die Arbeitsabläufe abgestimmt sein, um Sicherheitsrisiken auf ein Minimum zu reduzieren.
Diese Richtlinien müssen in leicht verständlichem Deutsch und nicht in komplizierter Rechtssprache verfasst sein, damit jeder die Bestimmungen versteht. Eine wirksame Richtlinie sollte regelmäßige Mitarbeiterschulungen beinhalten, damit jeder im Unternehmen seine Rolle und Verantwortlichkeiten kennt.
Ihre Richtlinien sollten standardisierte Sicherheitsprozesse beschreiben, die eine Reihe von Themen abdecken, wie z. B. Systemzugriff, Notfallwiederherstellung (DR), Reaktion auf Sicherheitsvorfälle , Risikobewertung und -analyse, Sicherheitsrollen und Sicherheitsschulungen.
Wenn Sie dies regelmäßig tun, schützen Sie Ihr Unternehmen vor böswilligen Bedrohungen und sichern sich einen guten Ruf innerhalb der Branche.
2. Definieren Sie den Umfang
Der nächste Schritt besteht darin, den Umfang Ihres Audits festzulegen. Je nach Funktion gibt es eine Vielzahl von Bereichen zu berücksichtigen, wie z. B. Sicherheit, Verfügbarkeit, Verarbeitungsintegrität und Vertraulichkeit bzw. Datenschutz.
Die Auswahl der einzubeziehenden Kategorien erfordert nun zusätzliche Überlegung. Die Fokussierung auf spezifische, durch vertragliche Verpflichtungen bedingte Richtlinien kann auch für Unternehmen in stark regulierten Branchen von Vorteil sein.
Beispielsweise wollen Organisationen im Gesundheitswesen – deren Daten vor böswilligen Angriffen geschützt bleiben müssen – die Vertraulichkeit bei ihren Audits gewährleisten.
Deshalb ist die Definition eines umfassenden Geltungsbereichs für den SOC-2-Auditprozess der Schlüssel zur Erlangung der Zertifizierung.
3. Technische Sicherheitskontrollen
Wenn es um die Sicherheit Ihrer Anwendungen und Infrastruktur geht, ist die Implementierung technischer Sicherheitsmaßnahmen unerlässlich. Während administrative Sicherheitsrichtlinien für die Orientierung und Verhaltenssteuerung von zentraler Bedeutung sind, stellen technische Sicherheitsmaßnahmen die notwendigen Vorkehrungen zum Schutz der Systeme dar.
Falls Sie Hilfe bei der Steuerungszuordnung benötigen, stellen wir Ihnen eine kostenlose SOC-2-Steuerungsliste zur Verfügung:
Laden Sie Ihre SOC 2-Steuerungsliste herunter
Daher stehen zahlreiche technische Sicherheitskontrolllösungen zur Verfügung, die Teams dabei unterstützen. Mit den richtigen Tools und Best Practices lassen sich effiziente Zugriffskontrolllösungen für Ihre Cloud-Operationen, Firewalls und Netzwerkschutzmaßnahmen mit aktivierter Verschlüsselung erstellen.
Von Technologien zur Erkennung bösartiger Eindringversuche bis hin zu Software zum Scannen von Schwachstellen mit robusten Audit-Protokollierungsfunktionen – es gibt vieles, was Sie tun können, um Ihren Betrieb vor Cyberangriffen zu schützen und Ihre Daten so vor Cyberangriffen zu bewahren.
Implementieren Sie benutzerdefinierte Steuerelemente basierend auf Ihren Anforderungen
4. Bauen Sie ein starkes Compliance-Team auf
Die SOC-2-Zertifizierung ist ein langfristiges Unterfangen, das Sie jedoch durch die Auswahl geeigneter Personen für Schlüsselpositionen beschleunigen und effizienter gestalten können. Ideale Kandidaten verfügen über Kenntnisse im Risikomanagement sowie in der Konzeption und Umsetzung interner Kontrollsysteme – nutzen Sie also deren Expertise! Mit engagierten Mitarbeitern an der Spitze wird dieser lange Weg machbar.
- Ausführender Sponsor: Der verantwortliche Projektsponsor ist in der Regel eine Führungskraft der obersten Ebene, beispielsweise der CEO oder COO. Er/Sie gibt das Projekt und dessen Durchführbarkeit frei. Er/Sie kann besser einschätzen, wie sich aktuelle Sicherheitsrisiken, zukünftige Umsatzpotenziale und Risikomanagementstrategien auf das Geschäft auswirken.
- Personaleinsatz: Die Personalprozesse sind zunehmend wichtiger geworden in SOC 2-Konformität da sie für ein sicheres Onboarding, Hintergrundüberprüfungen und die Aufrechterhaltung eines aktuellen Rechtsrahmens verantwortlich sind.
- Projekt ManagerDer Projektmanager ist die treibende Kraft hinter dem Erfolg und sorgt durch Koordination und Organisation für die erfolgreiche Umsetzung von SOC 2. Er stellt die notwendigen Ressourcen bereit, setzt klare Fristen für einen stetigen Fortschritt und gewährleistet, dass alle Beteiligten die optimale Lösung für ein erfolgreiches Team haben. Erfahrung im Bereich Compliance ist nicht erforderlich.
- Hauptautor: Um in dieser Hauptautorenrolle erfolgreich zu sein, muss der ideale Kandidat neben fundierten technischen Schreibfähigkeiten und exzellenten Kommunikationsfähigkeiten auch ein tiefes Verständnis für Betriebsabläufe und Geschäftsprozesse mitbringen. Dies ermöglicht es ihm, Erkenntnisse aus erster Hand von anderen Teams zu gewinnen und so umfassende und präzise Berichte zu erstellen.
- IT- und SicherheitsteamDie IT- und Sicherheitsteams sind die Hüter der Daten Ihres Unternehmens. Sie sind damit beauftragt, einen praktischen Ansatz zur Erkennung potenzieller Sicherheitslücken zu entwickeln, nachzuweisen und zu demonstrieren. Um bei Audits erfolgreich zu sein, benötigt dieses Team qualifiziertes Personal und gegebenenfalls die finanziellen Mittel, um zusätzliche Tools zur Cybersicherheit zu erwerben. Darüber hinaus sind sie möglicherweise auch für die Aktualisierung der physischen Zugangskontrollmaßnahmen verantwortlich. Es liegt in Ihrer Verantwortung sicherzustellen, dass diese Experten optimal auf das SOC-2-Audit vorbereitet sind.
- Juristisches PersonalÜberlassen Sie Ihren Rechtsexperten die Verantwortung, und sie werden Sie in Bezug auf die SOC-2-Konformität in die richtige Richtung lenken! Binden Sie sie frühzeitig ein – ihre Expertise sorgt dafür, dass Lieferantenverträge auf dem neuesten Stand bleiben und Ihre gesamte Dokumentation aktuell ist.
- Externe Berater: Von Startups bis hin zu etablierten Unternehmen, Sprinto Wir unterstützen Ihr Unternehmen dabei, die SOC-2-Zertifizierung schnellstmöglich zu erreichen. Wir wissen genau, worauf es bei einer erfolgreichen Compliance ankommt und begleiten Sie mit unserer automatisierten Software durch den gesamten Prozess. Profitieren Sie von unserer jahrzehntelangen Erfahrung in der Unterstützung von Unternehmen jeder Größe, um Ihre Sicherheit zu gewährleisten!
5. Bereitschaftsbewertung
Bereitschaftsanalysen sind bei der Prüfung jeder Organisation unerlässlich. Sie dienen gleichzeitig als Systemprüfung für IT-Teams, um festzustellen, welche Elemente verbessert werden müssen. Ohne die Sorgfalt dieses Prozesses werden gravierende Probleme möglicherweise erst bei der offiziellen Prüfung entdeckt – wenn es dann unter Umständen zu spät ist, sie zu beheben.
Bei der Vorbereitung auf eine SOC-2-Prüfung treten häufiger Probleme auf, als man denkt. Diese reichen von kleineren Unstimmigkeiten und Nachlässigkeiten bis hin zu gravierenden Mängeln, die zu Verzögerungen oder noch größeren Problemen führen. Readiness Assessments sind daher ein unerlässlicher Schritt für ein erfolgreiches SOC-2-Audit und können den entscheidenden Unterschied ausmachen.
6. Sicherheitsverfahren überprüfen und verfassen
Zur Vorbereitung eines SOC-2-Audits ist es unerlässlich, alle Sicherheitsverfahren umfassend zu prüfen und detailliert schriftlich festzuhalten. Ohne schriftliche Richtlinien als Referenz für den Auditor kann der Auditprozess umständlich werden und zu Verzögerungen führen.
Ohne diese Dokumente hätten Ihre Mitarbeiter außerdem keine strukturierten Informationen darüber, welche Aktionen auf den geprüften Systemen zulässig sind, wodurch Ihr Unternehmen potenziellen Risiken im Zusammenhang mit unsachgemäßer Vorgehensweise ausgesetzt wäre.
Die Aktualisierung veralteter Sicherheitsverfahren und die Erstellung neuer Verfahren vereinfachen den Prozess. Dies gibt Ihrem Auditor zusätzliche Sicherheit bei der erfolgreichen Durchführung des Audits.
Siehe auch: Wie führt man eine SOC-2-Selbstbewertung durch?
7. Planen Sie das Audit
Nachdem Sie die aktuelle Situation Ihres Unternehmens und Ihren Bedarf analysiert haben, ist die Wahl eines renommierten, vom AICPA (American Institute of Certified Public Accountants) akkreditierten Wirtschaftsprüfungspartners entscheidend. Ein Partner, der bereits mit Unternehmen vergleichbarer Größe zusammengearbeitet hat und über fundierte Kenntnisse in SOC-2-Prüfungen verfügt, liefert Ihnen wertvolle Einblicke und gewährleistet einen effizienten Ablauf.
Was beinhaltet der SOC-2-Auditprozess?
Sie haben den Audittermin vereinbart. Was können Sie in den nächsten Wochen erwarten? SOC-2-Audits durchlaufen typischerweise vier Phasen, und jede Phase bringt spezifische Aufgaben für Ihr Team mit sich.
Hier ist die Abfolge.
1. Auftakt und Spielplanerstellung (Woche 1)
Der Auditpartner bestätigt, welche Trust Service Criteria (TSC) relevant sind, den Prüfungszeitraum für einen Typ-2-Bericht und die Fristen für die Einreichung von Nachweisen. Sie übergeben Ihre Systembeschreibung, die wichtigsten Richtlinien und die Kontrollliste. In diesem Zuge vereinbaren Sie auch, wie der Auditor auf Ihre Systeme zugreifen wird, üblicherweise über ein sicheres Portal und nicht durch einen Vor-Ort-Besuch.
2. Feldarbeit (Wochen 2 bis 6, länger für Typ 2)
Der Auditor prüft Ihre Kontrollen. Bei Typ 1 wird überprüft, ob jede Kontrolle zu einem bestimmten Stichtag ordnungsgemäß konzipiert ist. Bei Typ 2 werden Stichproben aus dem gesamten Beobachtungszeitraum (in der Regel 3 bis 12 Monate) entnommen, um die konsistente Funktion jeder Kontrolle zu verifizieren. Rechnen Sie mit Anfragen nach Zugriffsprotokollen, Änderungstickets, Bereitstellungsdatensätzen und Screenshots der Systemkonfigurationen.
Hier treten die meisten Probleme auf. Teams, die Beweise manuell zusammentragen, benötigen oft drei bis fünf Entwicklungswochen allein für die Bearbeitung von Anfragen der Prüfer. Teams, die bereits ein kontinuierliches Monitoring implementiert haben, übergeben vorbereitete Beweismittelpakete und können die Feldarbeit in der Hälfte der Zeit abschließen.
3. Entwurf des Berichts (Wochen 7 bis 9)
Der Prüfer erstellt einen Bericht über die Testergebnisse, vermerkt etwaige Abweichungen und sendet Ihnen einen Entwurf. Sie haben nun die Möglichkeit, fehlerhafte Kontrollmaßnahmen zu beheben, bevor der Bericht endgültig erstellt wird, oder eine Stellungnahme des Managements beizufügen, in der die seit dem Testzeitraum vorgenommenen Änderungen erläutert werden.
4. Abschlussbericht (Wochen 10 bis 12)
Die Wirtschaftsprüfungsgesellschaft unterzeichnet den Bericht, Sie erhalten eine PDF-Datei, und Ihr Trust Center wird aktualisiert. Die Frist für die Prüfung im nächsten Jahr beginnt mit dem Eingang des aktuellen Berichts.
Für einen detaillierteren Einblick in die einzelnen Phasen siehe unsere vollständiger SOC-2-Auditleitfaden.
Welche Vorteile bietet die Vorbereitung auf ein SOC-2-Audit?
Der Vorteil einer SOC-2-Auditvorbereitung besteht darin, dass Ihr Unternehmen über die notwendigen Sicherheitsprotokolle und Ressourcen verfügt, um Vertrauen bei den Kunden aufzubauen und starke Beziehungen zu pflegen.
Die Vorbereitung auf ein SOC-2-Audit kann eine der klügsten Entscheidungen für Ihr Unternehmen sein. Wenn Sie wissen, dass Ihr Team und Ihre Prozesse den SOC-2-Vertrauensprinzipien entsprechen , können Sie beruhigt sein, denn Ihre Daten, Systeme, Berichte und Ihre Sicherheit werden bei einem anstehenden Audit höchsten Standards genügen.
Darüber hinaus zeigen Unternehmen, die bereits SOC 2-fähig sind, ihren Kunden, dass sie die Bedeutung von Sicherheit und Gewährleistung verstehen – es ist ein Zeichen von Exzellenz.
Eine optimale Auditvorbereitung ermöglicht Ihnen die ergebnisorientierte Erfüllung der Compliance-Vorgaben, da sie Kosten und Zeitaufwand für die Vorbereitung reduziert. Sie werden es zu schätzen wissen, wie Sie sich dank dieses effizienten Prozesses ohne Unterbrechung oder Verzögerung vor dem offiziellen Audit wieder voll und ganz auf Ihr Kerngeschäft konzentrieren können.
Sind Sie bereit für Ihr SOC-2-Audit?
Jede Unternehmensregulierung ist mit einem gewissen Schwierigkeitsgrad und Zertifizierungsprozessen verbunden. Dies gestaltet sich umso schwieriger, je näher das offizielle Audit rückt.
Deshalb ist es unerlässlich, während des gesamten Prozesses die richtige Unterstützung zu erhalten, um sicherzustellen, dass alle Anforderungen erfüllt werden. Schließlich ist dies keine leichte Aufgabe – der Prozess kann zeitaufwändig sein und Ihr Sicherheits-Compliance-Programm durcheinanderbringen.
Unsere Rubrik Sprinto HILFE?
Sprinto kann ein äußerst hilfreicher Verbündeter sein, wenn es darum geht, einen Plan von Anfang bis Ende auszuarbeiten.
Die Sicherstellung der Einhaltung der Anforderungen an das interne Kontrollsystem ist von größter Wichtigkeit. Sprinto erleichtert diese Aufgabe durch seinen optimierten SOC 2-Prozess und das jederzeit verfügbare Dashboard.
Das Bewertungssystem auf dem Dashboard ermöglicht Ihnen einen visuellen Überblick über den Compliance-Status Ihrer Organisation, der in Echtzeit überwacht werden kann, sodass Sie Ihre SOC 2-Vorbereitung auf ein Audit effektiver im Blick behalten können.
Es ist beruhigend zu wissen, dass diese innovative Technologie bei Audits für ein beruhigendes Gefühl sorgen kann.
Wir verfolgen jeden Schritt effizient, damit Sie nichts verpassen. Und mit seinen umfassenden Sicherheitskontrollen auf Unternehmensebene, Sprinto Ziel ist es, sicherzustellen, dass bei der Prüfung kein Element unberücksichtigt bleibt.
Also, worauf wartest Du?
Vereinbaren Sie jetzt einen Demo-Anruf!
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.

Entdecken Sie weitere Artikel zum Thema SOC 2.
SOC 2-Konformitätsübersicht
SOC 2 Vorbereitung und Dokumentation
SOC-2-Audit und
Reporting
SOC 2 Unterschiede und Gemeinsamkeiten
SOC 2-Aktualisierungen und -Verwaltung
SOC 2 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.