




TL, DR:
| Die Implementierung von GRC integriert Governance, Risiko und Compliance in einen einheitlichen Rahmen., wodurch Silos abgebaut, Abläufe optimiert und der Führungsebene ein klarer Überblick über die organisatorischen Risiken verschafft wird. |
| Der Fahrplan umfasst sechs Schritte: Bereiche für die Umsetzung identifizieren, einen strukturierten Fahrplan erstellen, Stakeholder einbinden, eine GRC-Lösung auswählen, ausführen und kontinuierlich auf Verbesserungen überwachen. |
| Vorteile einer frühzeitigen Einführung Dazu gehören bessere Entscheidungsfindung, intelligentere IT-Investitionen, stärkere teamübergreifende Zusammenarbeit und Skalierbarkeit im Zuge Ihres Wachstums. |
| Best Practices Dazu gehören ein gut strukturierter Plan, die Zustimmung der IT-, Rechts-, Personal- und Betriebsabteilungen, klare Verantwortlichkeiten und Sensibilisierungsschulungen für alle Teilnehmer. |
| Die größten Herausforderungen Dies ist auf mangelnde Unterstützung durch die Führungsebene und unklare Zuständigkeiten zurückzuführen, weshalb die Zustimmung der Führungsebene und die frühzeitige Einbindung der Interessengruppen von entscheidender Bedeutung sind. |
Im Laufe der Zeit haben Unternehmen zahlreiche Erkenntnisse gewonnen, die zu den wichtigsten Treibern für die Implementierung von GRC-Strategien geworden sind. Angesichts der Vernetzung von Risiken haben sie gelernt, dass das Festhalten an traditionellen, isolierten Vorgehensweisen ein sicheres Rezept für Misserfolg ist. Sie mussten sich zudem mit regulatorischen Komplexitäten und Cyberbedrohungen auseinandersetzen und zu einem stärker integrierten GRC-Ansatz übergehen.
GRC besitzt strategischen Wert, da es Corporate Governance mit Risikobewusstsein und Resilienz verbindet. Die durch GRC-Methoden ermöglichten Fähigkeiten versetzen Unternehmen in die Lage, flexibel zu agieren, Herausforderungen zu meistern, die Einhaltung regulatorischer Vorgaben nachzuweisen und operative Effizienz zu erzielen.
Dieser Blog konzentriert sich auf die Schritte zur Implementierung von GRC, Best Practices, Herausforderungen und darauf, wie die Automatisierung zu einem erfolgreichen Vorgehen beitragen kann.
Was ist GRC-Implementierung?
Die Implementierung von GRC (Governance, Risk & Compliance) umfasst die Schaffung von Geschäftsprozessen und den Einsatz von Technologie, um strategische Ziele und die Einhaltung gesetzlicher Vorschriften in Einklang zu bringen und gleichzeitig Risiken effektiv zu managen.
Eine effektive GRC-Lösung bietet verschiedene technologische Funktionen wie Richtlinienmanagement, Risikobewertungen, Compliance-Überwachung usw., um ein robustes GRC-Programm zu implementieren und das Management zu vereinfachen.

Warum ist die Implementierung von GRC wichtig?
Die Implementierung von GRC ist ein strategischer Schritt, der die Wechselbeziehung zwischen fundierten Sicherheitsentscheidungen, dem Management von Unternehmensrisiken und der Durchführung robuster Compliance-Programme stärkt.
Der strukturierte Ansatz optimiert Prozesse und bietet verschiedene Vorteile, wie zum Beispiel:
Ermöglichung besserer Entscheidungsfindung
GRC liefert datengestützte Erkenntnisse über die Ergebnisse organisatorischer Aktivitäten. Die funktionsübergreifende Transparenz hilft, Verluste durch Verstöße gegen regulatorische Bestimmungen zu vermeiden und auf Basis von Risikobewertungen geeignete Gegenmaßnahmen einzuleiten . Dadurch werden Organisationen in die Lage versetzt, fundiertere Entscheidungen über die Ressourcenallokation zu treffen.
Die richtigen IT-Investitionen tätigen
Die Implementierung von GRC erfordert die Identifizierung von Schwachstellen und Investitionen in die passende Software, um Cybersicherheits-, Betriebs- und Finanzrisiken zu minimieren. Durch die Anwendung von GRC-Methoden können Unternehmen die Effektivität ihres Compliance-Managements messen und verstehen, wie solche Initiativen zum Umsatzwachstum beitragen.
Verbesserung der teamübergreifenden Zusammenarbeit
GRC-Software dient als zentrale Plattform für Dokumentation, Daten, Ressourcen und Berichte zu Risiken und regulatorischer Compliance. Eine effektive GRC-Methodik definiert klar Rollen und Verantwortlichkeiten in den verschiedenen Teams und legt fest, wie diese in spezifischen Situationen reagieren und zusammenarbeiten können.
Skalierbarkeit des Antriebs
Die Implementierung von GRC kann sich an Veränderungen der betrieblichen Gegebenheiten, der Unternehmensgröße und des Datenvolumens anpassen. Im Allgemeinen ist GRC eine skalierbare Lösung, die den Umfang Ihres Sicherheitsprogramms erweitert und auf die wachsenden Bedürfnisse und Arbeitsweisen Ihres Unternehmens zugeschnitten werden kann.

GRC-Implementierungs-Roadmap
Die Implementierung von GRC kann aufgrund des formalisierten und optimierten Ansatzes für Risikomanagement und Governance zunächst komplex erscheinen. Unternehmen erkennen häufig die Notwendigkeit, ihre traditionellen Methoden der Datenverwaltung und operativen Silos aufzugeben. Der Prozess ist zeitaufwändig, erfordert Engagement und ständige Verbesserung.
Dies sind die 6 Schritte zur GRC-Implementierung:

Schritt 1: Bereiche für die Umsetzung identifizieren
Der erste Schritt bei der GRC-Implementierung ist die Analyse der bestehenden Mechanismen in den Bereichen Governance, Risikomanagement und Compliance. Je nach Organisationsstruktur können diese Bereiche isoliert voneinander agieren. Diese Analyse deckt Handlungsfelder auf und zeigt, wie die Ersetzung redundanter Prozesse durch eine integrierte GRC-Methodik den Nutzen maximiert.
Um Klarheit zu schaffen, könnten Sie Fragen wie die folgenden stellen:
Governance
- Wie werden Entscheidungen derzeit im Unternehmen getroffen? Sind die Prozesse transparent?
- Wie häufig überprüft das obere Management Richtlinien, interne Prüfungsberichte usw.?
- Gibt es einen Feedbackmechanismus, um die Einbindung der Interessengruppen sicherzustellen?
Risiko
- Was sind die größten Risiken für die Organisation?
- Welche Auswirkungen haben hochkarätige Risiken auf das Geschäft?
- Welche Eskalationsprozesse gibt es aktuell bei potenziellen Risiken?
- Wie viel Zeit wird benötigt, um ein Risiko zu mindern?
Compliance
- Welche Geschäftsbereiche sind von den regulatorischen Anforderungen betroffen?
- Sind die Mitarbeiter in GRC-Praktiken geschult?
- Wie behält die Organisation den Überblick über regulatorische Änderungen?
Dies sind nur einige Beispiele und müssen auf den individuellen Anforderungen der jeweiligen Organisation basieren.
Schritt 2: Erstellen Sie einen GRC-Implementierungsplan
Definieren Sie die strategischen Ziele und den Umfang der GRC-Implementierungs-Roadmap. Diese müssen mit den Geschäftszielen übereinstimmen, effektive Risikomanagementstrategien beinhalten und sich auf Compliance-Aktivitäten im Detail konzentrieren. Identifizieren Sie die relevanten Vorschriften, erstellen Sie eine Liste der zu erstellenden Unternehmensrichtlinien und beschreiben Sie detailliert, welche Unterstützung Ihr Security Operations Center in jeder Phase benötigt.
Schlüsselelemente des GRC-Implementierungsfahrplans:
- Klarheit über den Umfang des GRC-Programms
- Engagement und Unterstützung der Führungsebene
- Ein kompetentes Team mit klar definierten Rollen zusammenstellen.
- KPI-Einstellung (Key Performance Indicators)
- Aus-und Weiterbildung
- Technologie-Aktivierung
- Integration von GRC-Praktiken in Geschäftsprozesse
- Echtzeitüberwachung und kontinuierliche Verbesserung
Führe GRC in einem regelmäßigen Rhythmus aus. Hol dir sprint Vorlagen für Kontrollen, Risikobewertungen und Nachweise.
Schritt 3: Stakeholder einbinden
Identifizieren Sie die wichtigsten Stakeholder für die Zusammenstellung eines GRC-Teams zur Implementierung. Kommunizieren Sie die übergeordneten Ziele, Erwartungen, Rollen und Verantwortlichkeiten im Rahmen des GRC-Konzepts sowie in spezifischen Situationen. Stellen Sie sicher, dass alle Beteiligten ihren Beitrag zum Erfolg des Programms verstehen und erstellen Sie Schulungspläne für alle Mitarbeitenden.
Schritt 4: Wählen Sie eine GRC-Lösung
Wählen Sie eine GRC-Software, die zu Ihren Unternehmenszielen und dem gewünschten Zustand passt. Informieren Sie sich über die Angebote der Anbieter und vereinbaren Sie Live-Demonstrationen. Berücksichtigen Sie vor der endgültigen Auswahl unter anderem Benutzerfreundlichkeit, Funktionsumfang, Workflow-Automatisierung , Integrationsmöglichkeiten und Budget. Lesen Sie außerdem Kundenbewertungen und Erfahrungsberichte von ähnlichen Unternehmen.
Wenn Sie sich für eine GRC-Plattform der nächsten Generation entscheiden möchten, Sprinto Intelligente Automatisierung ermöglicht Ihnen den Erfolg. Sie ermöglicht Ihnen Folgendes:
- Konsolidierung und Verwaltung der Compliance nach Zone (unterschiedliche Produkte, Geschäftsbereiche usw.).
- Erstellen Sie eine vernetzte Ansicht der Steuerelemente mit über 200 Integrationen.
- Optimierung von Richtlinienmanagement, Zugriffskontrollen, Lieferantenrisikomanagement usw. für eine zentralisierte Verwaltung
- Automatisieren Sie die Beweiserhebung
Bereiten Sie sich nahtlos auf GRC-Audits vor und arbeiten Sie mit Auditoren über ein unabhängiges Dashboard zusammen.
Schritt 5: GRC-Implementierung durchführen
Arbeiten Sie bei der Umsetzung mit den Teams zusammen und legen Sie für jede Aufgabe einen Zeitplan fest. Diese Aufgaben müssen nach Kritikalität und Auswirkung priorisiert werden. Die Implementierung muss die wichtigsten Prozesse in allen diesen Bereichen umfassen:
- Unternehmensführung: Erstellung von Richtlinien und Sicherstellung deren Anerkennung, Aufsicht durch den Vorstand usw.
- Risiko: Einleitung von Risikobewertungen, Erstellung von Risikominderungsplänen usw.
- Compliance: Kontinuierliche Überwachung der Einhaltung der Vorschriften BeweissammlungBerichterstattung usw.
Schritt 6: Überwachung und Identifizierung von Verbesserungspotenzialen
Implementieren Sie einen Überwachungsmechanismus, der mithilfe von IT-Unterstützung Echtzeit-Monitoring ermöglicht. Definieren Sie Kennzahlen und Indikatoren zur Leistungsmessung. Um langfristige Verbesserungen zu erzielen, legen Sie einen Überprüfungszeitraum fest und evaluieren Sie, ob die gewonnenen Erkenntnisse umgesetzt wurden und regelmäßige Audits reibungslos verlaufen.
Sprinto Vorteil: Die Plattform führt den ganzen Tag über automatisierte Prüfungen durch und ermöglicht es Ihnen, den Kontrollstatus in Echtzeit auf dem Dashboard anzuzeigen.
Bewährte Verfahren für die Implementierung des GRC-Programms
Es ist entscheidend, Ihr GRC-Programm mit bewährten Methoden zu untermauern, damit diese sich mit der Zeit in der Unternehmenskultur verankern. Es wird eine gewisse Lernkurve geben, aber die Geschäftsprozesse werden im Laufe der Zeit effizienter.
Hier sind 6 bewährte GRC-Praktiken für den Einstieg:

Erstellen Sie einen gut strukturierten Plan.
Eine klare GRC-Strategie schafft die richtigen Voraussetzungen für die Umsetzung. Legen Sie Ihre Prioritäten für die relevanten Personen, Prozesse und Systeme fest. Dies erfordert Risikobewertungen, die Analyse des aktuellen Compliance-Reifegrads und weitere Vorarbeiten.
Sicherstellen, dass die Interessengruppen ihre Zustimmung geben.
Die Wahrscheinlichkeit, dass Stakeholder dem Kultur- und Prozesswandel Widerstand leisten, sinkt, wenn sie in jeder Phase eingebunden werden. Führen Sie einen Dialog und gehen Sie auf ihre Bedenken ein. Wichtig ist außerdem, die erforderliche Budgetgenehmigung der Geschäftsleitung einzuholen und die richtige Ressourcenverteilung sicherzustellen.
Verantwortlichkeit schaffen
Es ist unerlässlich, Rollen und Verantwortlichkeiten sowie Berichtswege klar zu definieren, um Verantwortlichkeit zu schaffen. Kommunizieren Sie außerdem wichtige Leistungsindikatoren und Bewertungskriterien, die Ihnen helfen, Ihre wertvollsten Bereiche und diejenigen zu identifizieren, die auf dem Weg dorthin Unterstützung benötigen.
Sorgen Sie für eine Sensibilisierungsschulung.
Die Implementierung von GRC erfordert einen Mentalitätswandel hin zu einer Sicherheitskultur, die Anpassung neuer Technologien und die Umsetzung mehrerer Prozessänderungen. Sicherheitsschulungen vermitteln den Mitarbeitern das notwendige Wissen, die erforderlichen Fähigkeiten und die notwendigen Werkzeuge, um sich mit den neuen Richtlinien vertraut zu machen.
Besonderes Augenmerk sollte auf die Risikobewertung gelegt werden.
Regelmäßige Risikoanalysen helfen dabei, neue Bedrohungen und Schwachstellen zu erkennen und zu beheben sowie rechtzeitig Gegenmaßnahmen einzuleiten. Sie sind außerdem Bestandteil der Compliance-Überwachung und geben Aufschluss darüber, inwieweit die Risikobereitschaft und das Risikobewusstsein des Unternehmens gestiegen sind.
Richtlinien regelmäßig überprüfen und aktualisieren
Führen Sie einen regelmäßigen Überprüfungszyklus ein und informieren Sie Vorstand und Führungsteam darüber. Passen Sie bestehende interne Richtlinien an, um Änderungen zur Verbesserung der Ergebnisse zu berücksichtigen. Kommunizieren Sie die Änderungen an die Stakeholder und wiederholen Sie die Evaluierungen, um nachhaltige Verbesserungen zu gewährleisten.
Herausforderungen, denen Sie bei der Implementierung des GRC-Programms begegnen könnten

Bislang werden viele GRC-Aufgaben in Excel-Tabellen erledigt, was mit zunehmender Komplexität der Abläufe immer schwieriger zu handhaben ist. Ohne die richtigen GRC-Tools entsteht eine mangelnde Kommunikation zwischen den verschiedenen Abteilungen, was zu Überlastung und Frustration bei den Mitarbeitern führen kann.
Dies sind einige Herausforderungen, denen Sie bei der Implementierung des GRC-Programms begegnen könnten:
Ausrichtungsfehler
Es gibt zwei Arten von Abstimmungsproblemen: die mangelnde Übereinstimmung zwischen Geschäftskontext und GRC-Softwarefunktionen sowie die kulturelle Diskrepanz. Die meisten GRC-Systeme interpretieren regulatorische Anforderungen nicht ohne manuelle Eingriffe. Dies kann zu Fehlinterpretationen, erheblichen Verzögerungen und zunächst nicht sichtbaren, ungünstigen Ergebnissen führen. Die mangelnde Übereinstimmung zwischen Unternehmenskultur und GRC-Praktiken stößt häufig auf Widerstand bei den Mitarbeitern.
Komplexität des regulatorischen Umfelds
In der Deloitte-Studie „The State of Compliance Survey Report“ aus dem Jahr 2022 gaben 57 % der Befragten regulatorische Änderungen als größte Herausforderung an. Unternehmen befinden sich in einem ständigen Kreislauf aus Anpassungen an regulatorische Aktualisierungen und der damit einhergehenden Änderung ihrer Richtlinien und Verfahren. Selbst mit den meisten GRC-Tools dauert die Vorbereitung auf die Einhaltung von Vorschriften Monate, und Unternehmen, die mehreren Zertifizierungen unterliegen, empfinden die Prozesse als langsam und frustrierend.
Die richtige GRC-Lösung für Ihr Unternehmen finden
Unterschiedliche Compliance-Funktionen haben verschiedene GRC-Ziele und -Anforderungen. Dazu gehören Richtlinienmanagement, Lieferantenrisikomanagement , Datensicherheit und Datenschutz, kundenspezifische Berichte usw. Es ist schwierig, umfassende GRC-Lösungen zu finden, die all diese Aspekte abdecken und gleichzeitig Unternehmen ermöglichen, ein Budget für eine einzelne, zu ihrer Strategie passende Lösung zu erstellen.
Fortbestehen manueller Prozesse
Es gibt mehrere Gründe, warum Unternehmen auch nach der Implementierung von GRC-Software weiterhin manuelle Prozesse nutzen. Zu den häufigsten zählen die Gewohnheit, an bestehenden Prozessen festzuhalten, fehlendes Fachwissen, die Komplexität der Tools und Schwierigkeiten bei der Anpassung. Das Festhalten an manuellen Prozessen mindert die Wirkung von GRC-Programmen, da diese Prozesse Verzögerungen verursachen und unnötige Komplikationen mit sich bringen.
Wie Sprinto können wir Ihnen bei der Implementierung des GRC-Frameworks helfen?
Sprinto ist eine Lösung, bei der Automatisierung an erster Stelle steht und die Ihnen bei der Implementierung von GRC helfen kann, während Sie gleichzeitig die oben genannten Herausforderungen bewältigen. Sprinto geht über die GRC-Funktionen hinaus und hilft Ihnen dabei:
- Nutzen Sie adaptive Automatisierung, um manuelle Anstrengungen zu eliminieren
- Die Notwendigkeit, veraltete Technologien wie manuelle Tabellenkalkulationen und Laufwerksverknüpfungen zu verwenden, wird durch eine zentrale Plattform ersetzt.
- Setzen Sie die richtigen Praktiken und Kontrollen mit fachkundiger Anleitung um
- Aktivieren Sie automatisierte Prüfungen zur Echtzeit-Überwachung der Einhaltung von Vorschriften.
- Eskalationsstufen (basierend auf Prioritäten) mit umsetzbaren Schritten einführen

Optimieren Sie Ihr GRC-Programm mit Sprintoadaptive Automatisierung
Nutzen Sie diese Sprinto Fähigkeiten zur Implementierung des GRC-Frameworks:
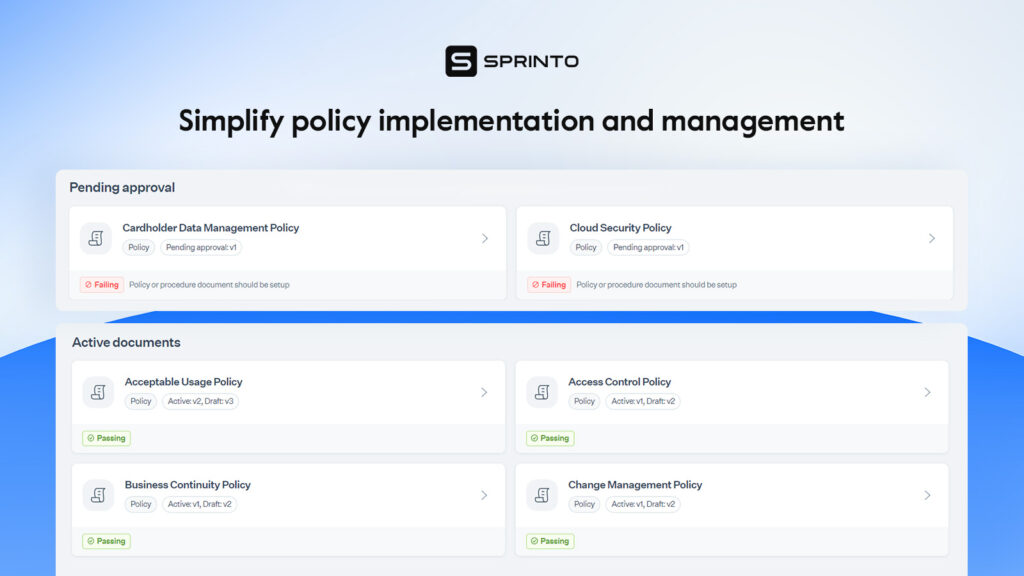
Richtlinienmanagement: Nutzen Sie sofort einsatzbereite Richtlinienvorlagen, die die Grundlage für ein effektiveres Kontrollmanagement und standardisierte Arbeitsanweisungen (SOPs) bilden.
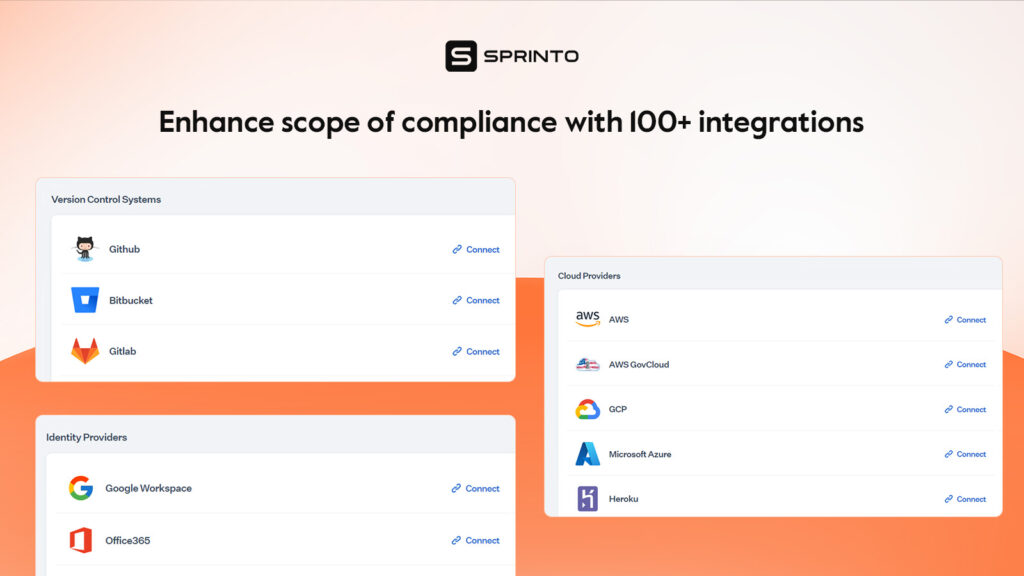
Integrationen: Erweitern Sie den Umfang Ihres GRC-Programms – Integrieren Sie über 100 Cloud-Tools und Serviceanbieter wie HRMS- und Ticketing-Lösungen.
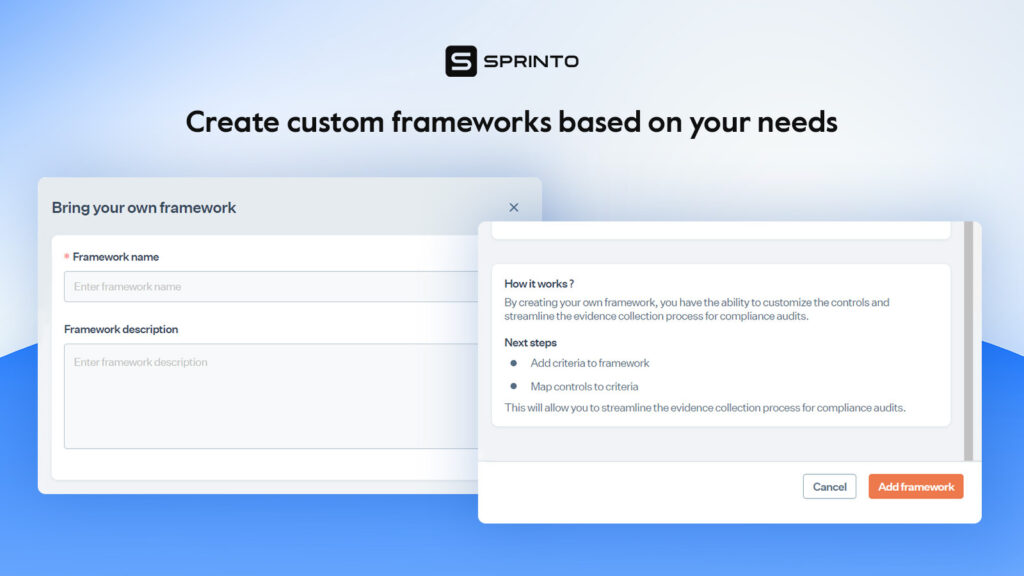
Anpassungsmöglichkeiten: Bringen Sie Ihr eigenes Framework und Ihre eigenen Steuerelemente mit, ohne Ihre bisherige Arbeit zu verlieren oder sich Gedanken über Anpassungen machen zu müssen.
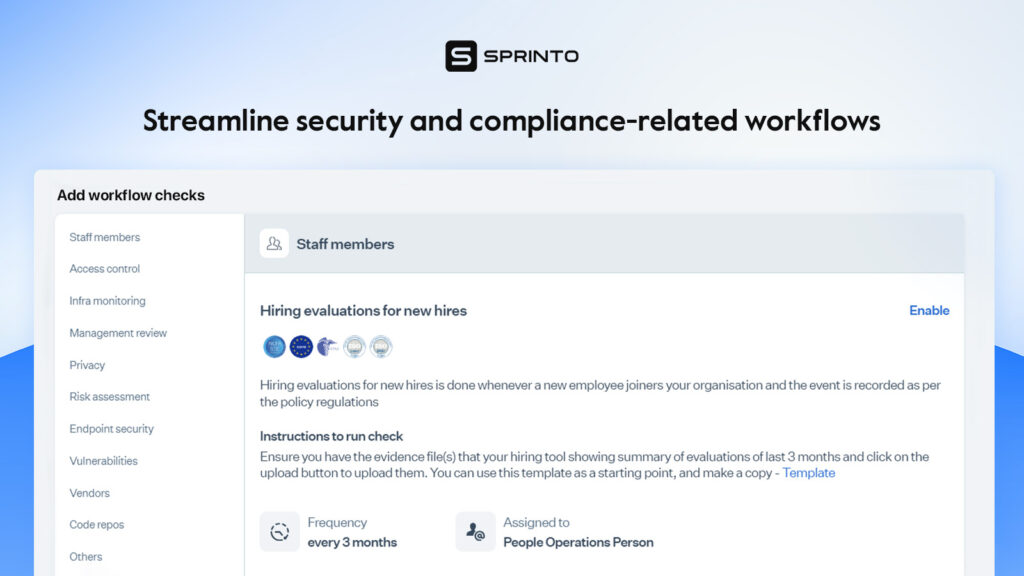
Automatisierte Arbeitsabläufe: Reduzieren Sie den Verwaltungsaufwand durch die Automatisierung wiederkehrender Aufgaben und konzentrieren Sie sich auf geschäftskritische Aufgaben und Strategien.
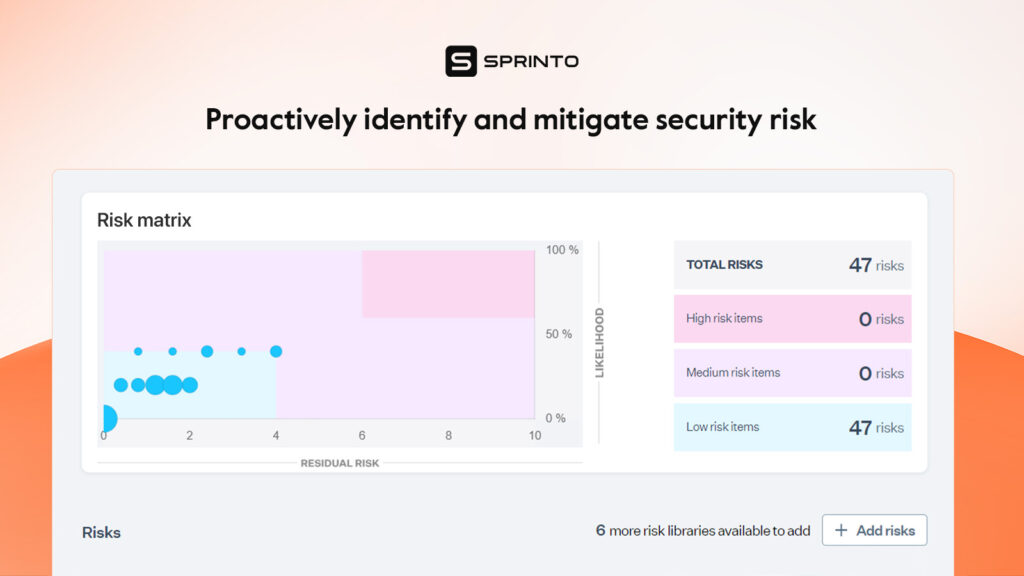
Integriertes Risikomanagement: Nutzen Sie ein integriertes Risikoregister, um verschiedene Risiken zu verfolgen und zu bewältigen und einen ganzheitlichen Überblick über Ihr Risikoprofil zu erhalten.
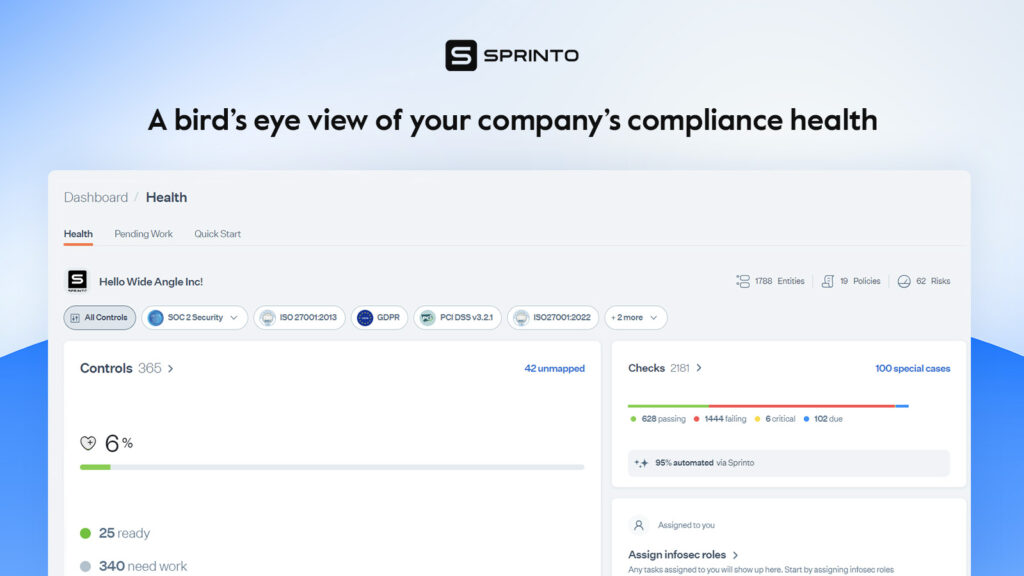
Reporting-Dashboard: Verschaffen Sie sich in Echtzeit einen umfassenden Überblick über Ihren Compliance-Status und gewinnen Sie gleichzeitig umsetzbare Erkenntnisse zur Kontrollleistung.
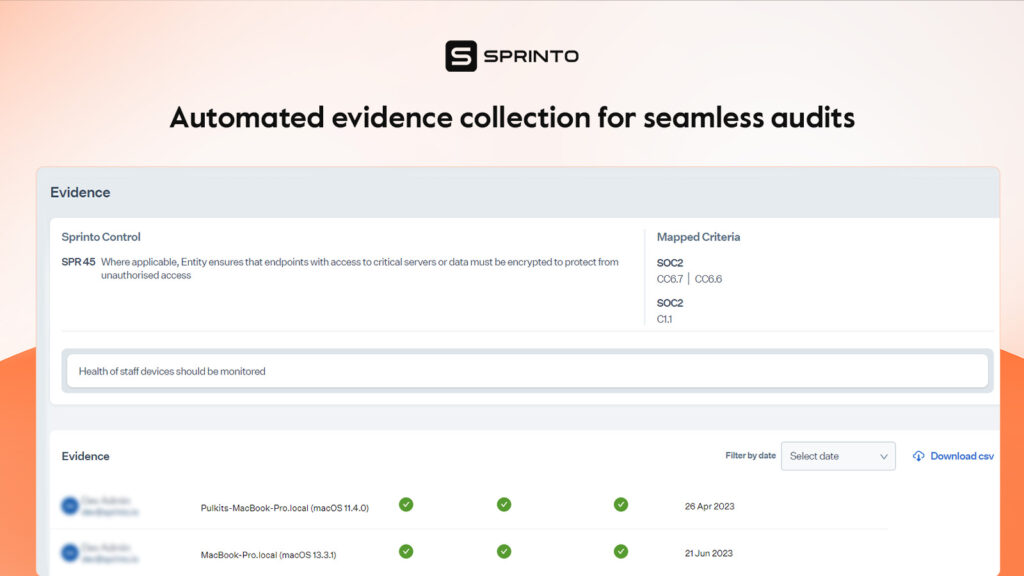
Automatisierte Beweiserfassung: Automatisieren Sie die Beweiserfassung und beschleunigen Sie die Auditvorbereitung, indem Sie die Beweise dem Auditor in einem leicht verständlichen Format präsentieren.
Doch das ist noch nicht alles. Erweitern Sie den Funktionsumfang Ihres GRC-Programms mit weiteren Features wie integrierten Schulungsmodulen, Endpoint Detection and Response (EDR), Schwachstellen- und Vorfallsmanagement sowie Lieferantenmanagement. Neugierig geworden? Weitere Informationen finden Sie auch in den Sprinto in Aktion.
Abschließende Gedanken
Effizient umgesetzte GRC-Praktiken helfen Unternehmen, kompetent zu agieren und sich gegenüber regulatorischen Anforderungen zu behaupten. Die Implementierung von GRC ist jedoch ein vielschichtiger und langwieriger Prozess. Um nachhaltigen Erfolg zu gewährleisten, bedarf es starker Führung, eines unkonventionellen Ansatzes, intensiver Zusammenarbeit und Automatisierung.
Sprinto Wir können Sie auf Ihrem Weg zu mehr Governance, Risk & Compliance (GRC) unterstützen und Ihnen die richtigen Werkzeuge und Anleitungen für die Implementierung bereitstellen. Wir unterstützen über 15 Frameworks und stellen sicher, dass die kontinuierliche Einhaltung der Vorschriften zum Standard in Ihrem Unternehmen wird.
Lesen Sie wie Aufdecken gehebelt SprintoDas Unternehmen integrierte das Risikomanagement und wurde in 4 Sitzungen für ISO 27001 und die DSGVO bereit.
Machen Sie einen Rundgang durch unsere Plattform um zu sehen wie Sprinto beschleunigt Ihren Weg zu einer effektiven GRC-Implementierung.
Häufig gestellte Fragen
Wer gehört alles zu einem GRC-Team?
Ein GRC-Team setzt sich je nach Unternehmensgröße aus verschiedenen Stakeholdern aus unterschiedlichen Bereichen zusammen. Im Allgemeinen gehören dazu unter anderem Compliance-Manager, Risikomanager, SOC-Analysten, IT-Spezialisten, Rechtsberater, Mitarbeiter aus den Bereichen Kommunikation und Öffentlichkeitsarbeit sowie das Lieferantenmanagement.
Welche Rolle spielt GRC in der Cybersicherheit?
Da Cybersicherheit für Unternehmen immer wichtiger wird, trägt GRC dazu bei, IT- und Cybersicherheitsinitiativen mit Governance und Compliance zu verknüpfen. Es hilft, Cybersicherheitsrisiken und -bedrohungen aufzudecken, die erforderlichen Kontrollen durchzusetzen und Vorfälle zu managen. Cybersicherheit wird im Rahmen von GRC strategisch angegangen, um Geschäftskontinuität und den Schutz kritischer Assets zu gewährleisten.
Welche GRC-Tools sind gängig?
Einige der beliebtesten GRC-Tools das Sprinto, Auditboard, ZenGRC, Workiva, LogicGate und Ncontracts, unter anderem. Was betrifft SprintoEs ist integrationsgetrieben und automatisierungsfähig, um die Zeit bis zur Wertschöpfung zu minimieren und schnelle Ergebnisse zu liefern.
Welche vier Komponenten umfasst GRC bei der Implementierung?
Die vier Komponenten von GRC bei der Implementierung sind Strategie, Prozesse, Technologie und Personal. Diese Komponenten tragen dazu bei, die GRC-Maßnahmen an den Geschäftszielen auszurichten und ein solides GRC-Programm zu etablieren.
Welche Vorteile bietet die Implementierung von GRC?
Zu den 5 Vorteilen der GRC-Implementierung gehören:
- Erhöhte Effizienz
- Bessere strategische Entscheidungen
- Kosteneinsparungen
- Vertrauen der Stakeholder
- Effizientes Risikomanagement

Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


