



Liste der Nachweissammlung für die Einhaltung der Vorschriften


TL, DR:
| Der Nachweis der Einhaltung belegt, dass Richtlinien, Kontrollen, Schulungen, Risiken und Vorfälle angemessen gehandhabt werden. |
| Der Artikel listet acht Arten von Nachweisen auf, darunter Protokolle, Bewertungen, Vereinbarungen und Validierungsberichte. |
| Nutzen Sie es, um Prüfnachweise zu organisieren, bevor die Anforderungen an die Nachweise die Kontrollverantwortlichen überfordern. |
Man merkt, dass die Prüfungssaison begonnen hat, wenn plötzlich viele Nachweise angefordert werden. Die Stimmung ist angespannt. Wenn Ihre Nachweise gut organisiert und jederzeit griffbereit sind, wird die Prüfungsvorbereitung deutlich einfacher.
Da die Daten über verschiedene Systeme und Quellen verteilt sind, ist ein gut strukturierter Prozess zur Beweissicherung unerlässlich. Dies gewährleistet eine hohe Vorbereitungsbereitschaft.
Überwinden Sie die Hürden der Beweissammlung mit unserer sorgfältig zusammengestellten Liste notwendiger Dokumente und entdecken Sie neue Wege der Beweiserhebung.
Was versteht man unter Beweiserhebung im Rahmen der Compliance?
Die Beweissammlung umfasst das Sammeln und Dokumentieren von Daten, Aufzeichnungen und anderen Nachweisen für Compliance-Prozesse, um die Einhaltung von Regeln, Vorschriften und Standards zu belegen. Ein ausführlicherer Leitfaden zur Beweissammlung erläutert die zugrunde liegenden operativen Entscheidungen, darunter, welche Kontrollen manuelle Screenshots erfordern, welche automatisierte Abfragen unterstützen und wie lange die einzelnen Nachweise gemäß den im Unternehmen angewandten Rahmenbedingungen aufbewahrt werden sollten.
Liste der Nachweise für die Einhaltung
Die Sammlung von Nachweisen ist ein unerlässlicher Bestandteil der Vorbereitung auf die Einhaltung von Vorschriften. Sie bildet nicht nur die Grundlage für ein solides Compliance-Programm, sondern kann, wenn sie richtig durchgeführt wird, den Beteiligten auch viel Zeit und Aufwand ersparen.
Nachfolgend finden Sie die wichtigsten Nachweisdokumente, die Ihnen den Einstieg erleichtern. Die Anforderungen sind jedoch möglicherweise nicht auf diese Liste beschränkt.
Hier ist die Liste der 8 Nachweise für die Einhaltung der Vorschriften:
1. Richtlinien und Standardarbeitsanweisungen
Richtlinien und Verfahren sind unverzichtbare Bestandteile der Beweisführung. Die Genauigkeit von Informationssicherheitsrichtlinien wird anhand ihrer Übereinstimmung mit den Bewertungsanforderungen beurteilt.
Es ist außerdem erforderlich, einen Nachweis über die Kenntnisnahme der Richtlinien durch alle Mitarbeitenden einzureichen, um deren Kenntnisnahme sicherzustellen. Sollten Aktualisierungen der Richtlinien oder Verfahren vorgenommen werden, müssen diese dokumentiert werden, um die Änderungen gegenüber früheren Versionen klar herauszustellen.
2. Prüfprotokolle und Logdateien
Audit-Trails und Protokolle sind detaillierte Aufzeichnungen von Benutzer- oder Systemaktionen mit Zeitstempelgenauigkeit. Falls bereits Audits stattgefunden haben, müssen die Ergebnisse, einschließlich schwerwiegender Abweichungen, geringfügigerer Fehler und Verbesserungsvorschläge, dokumentiert werden.
Es müssen auch Aufzeichnungen über die nach den Prüfungsfeststellungen eingeleiteten Korrekturmaßnahmen geführt werden. Darüber hinaus müssen Richtlinien zur Aufbewahrung dieser Aufzeichnungen gemäß den gesetzlichen Bestimmungen vorhanden sein.
Im Fall von HIPAA beträgt die Aufbewahrungspflicht für Protokolle beispielsweise 6 Jahre.
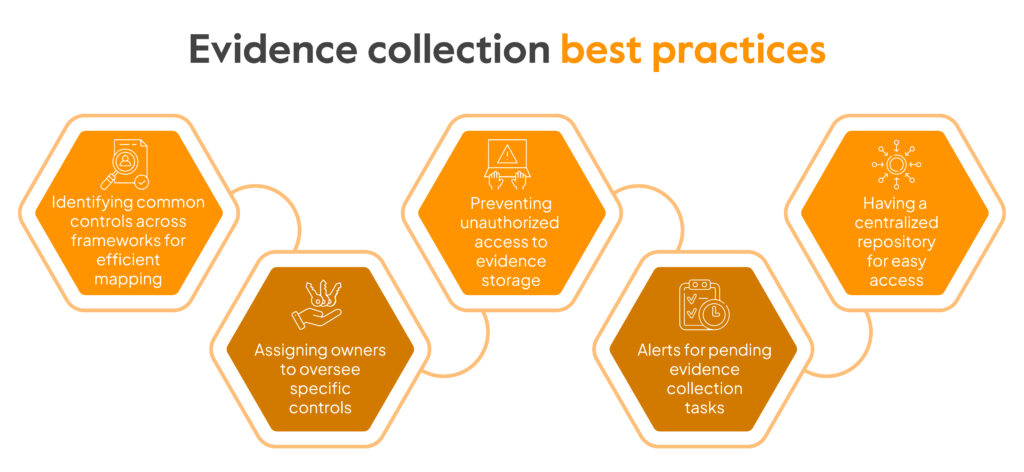
3. Trainingsaufzeichnungen
Um eine regelkonforme Organisation aufzubauen, ist eine gut informierte Belegschaft unerlässlich. Die Veröffentlichung von Sensibilisierungsschulungen für alle Mitarbeiter und die Dokumentation der Schulungsteilnahme dienen als Nachweis. Dies trägt dazu bei, die Kompetenz der Mitarbeiter und ihr Verständnis der Vorschriften zu bestätigen.
4. Test- und Validierungsberichte
Um die Qualität der aktuellen Praktiken, Kontrollen und Prozesse zu beurteilen, wird eine Reihe von Test- und Validierungsrunden durchgeführt.
Ein zuverlässiger und transparenter Wissenstransfer wird durch die detaillierte Dokumentation des Testplans, der Testdaten, des verwendeten Codes oder der Anweisungen sowie der wichtigsten Ergebnisse ermöglicht. Die Validierungszusammenfassung gewährleistet die Einhaltung von Normen oder regulatorischen Anforderungen und optimiert den Auditprozess.
5. Reaktionspläne für Vorfälle
Eine Organisation muss einen Nachweis über ihren Notfallplan vorlegen. Dieser sollte eine Dokumentation über das Notfallteam mit klar definierten Rollen und Verantwortlichkeiten umfassen.
Darüber hinaus muss es detaillierte Angaben zum Prozess der Vorfallserkennung, Eskalation und Risikominderung sowie zur Berichterstattung nach einem Vorfall enthalten. Um die Bereitschaft einer Organisation zur Bewältigung von Sicherheitsvorfällen zu verdeutlichen, müssen wichtige Erkenntnisse und Verbesserungspotenziale hervorgehoben werden.
6. Richtlinien zum Änderungsmanagement
Änderungsmanagementrichtlinien sind erforderlich, wenn strategisch notwendige Änderungen an Systemen, Prozessen usw. vorgenommen werden. Diese Änderungen können System- oder Technologie-Upgrades, Umstrukturierungen der Organisation, Infrastrukturerweiterungen oder andere Änderungen umfassen, die sich auf die Einhaltung der Vorschriften auswirken können.
Zu den erforderlichen Nachweisen gehören die Dokumentation der Gesamtstrategie, der Folgenabschätzung, der Managementbewertung, des Prozesses und der Überprüfung nach der Implementierung.
7. Risikobewertungen
Bei Risiken geht der Risikobewertung die Risikobewältigung voraus. Zu Beginn Ihrer Compliance-Bemühungen ist es entscheidend, das gesamte Spektrum der Compliance-Risiken zu verstehen, um regulatorische Mängel zu beheben.
Das Risikobewertungsverfahren, der Gap-Analysebericht, der taktische Risikominderungsplan und die Nachweise über Korrekturmaßnahmen müssen zur Unterstützung von Compliance-Audits vorgelegt werden. Der Auditor kann so den Fortschritt verfolgen und Zusammenhänge zwischen den verschiedenen Entscheidungen und Maßnahmen des Unternehmens herstellen.
8. Vereinbarungen mit Dritten
Verträge mit Drittanbietern tragen zum Verständnis der Sorgfaltspflichten von Anbietern und der mit ihren Dienstleistungen verbundenen Risikominderung bei. Diese Verträge erleichtern das Verständnis von Geschäftsbeziehungen und bekräftigen, dass das Unternehmen die notwendigen Schritte für ein effektives Anbieterrisikomanagement eingeleitet hat.
Verwandeln Sie diese Liste in eine revisionssichere Nachweisdatenbank – Vorlagen und Beispiele sind enthalten.
Wie lassen sich Beweise sammeln, um die Einhaltung der Vorschriften nachzuweisen?
Die Einhaltung von Vorschriften erfordert eine solide Beweisgrundlage. Organisationen können manuell vorgehen und Dokumente sammeln, Interviews führen und andere traditionelle Methoden anwenden oder auf Technologie zur automatisierten Beweiserfassung zurückgreifen.
Hier sind die 8 Möglichkeiten, Nachweise über die Einhaltung der Vorschriften zu sammeln:

Manuelle Methoden
Überprüfung der Dokumentation
Alle relevanten Compliance-Dokumente werden geprüft und abgeglichen, um die Richtigkeit der Angaben zu gewährleisten. Die Organisationen bewerten zudem die Vollständigkeit und die Angemessenheit der Dokumente gemäß den Compliance-Anforderungen. Die Ergebnisse werden dokumentiert und eine abschließende Zusammenfassung erstellt, in der alle Problembereiche aufgeführt sind.
Beobachtung und Inspektion
Beobachtung beinhaltet aktives Umschauen und das Notieren von Dingen in Echtzeit. Der Beobachter erlebt Abläufe, Verhaltensweisen, Kontrolltests und die Einhaltung von Praktiken aus erster Hand und überprüft die Konformität.
Die Inspektion hingegen umfasst in erster Linie die Prüfung von Aufzeichnungen, Dokumenten und Testergebnissen. Sie erfordert keine physische Anwesenheit zum Zeitpunkt der Kontrollprüfung, sondern dient der Bestätigung, dass das Verfahren korrekt durchgeführt und dokumentiert wurde.
Interviews und Umfragen
Die Interviews umfassen direkte Gespräche mit Mitarbeitern und relevanten Interessengruppen, um Informationen zu Prozessen, Verantwortlichkeiten usw. sowie zu anderen Compliance-Funktionen zu sammeln. Die Gespräche werden anschließend mit den dokumentierten Richtlinien und Verfahren abgeglichen.
Bei Umfragen werden Fragebögen an Mitarbeiter, Lieferanten oder andere wichtige Interessengruppen im Zusammenhang mit Compliance-Aktivitäten verteilt. Sie werden insbesondere von großen Unternehmen zur Datenerhebung und -analyse eingesetzt.
Werkzeuge verwenden
Laut einem Bericht von Telos erhalten IT-Fachleute etwa 17 Nachweisanfragen pro Quartal und benötigen 3 Werktage, um auf eine einzige Anfrage zu antworten!
Da die Einhaltung von Vorschriften kein einmaliger Vorgang ist, können manuelle Methoden der Beweiserhebung umständlich sein. Hier sind einige Beispiele für Hilfsmittel, die bei der Beweiserhebung unterstützen können:
Risikomanagement-Tools
Risikomanagement-Tools sind eine wertvolle Ressource zur Dokumentation von Risikobewertungsverfahren, zur Erfassung von Minderungsmaßnahmen und zum Nachweis von Korrekturmaßnahmen. Als zentrale Datenbank für die relevanten Risiken ermöglichen diese Tools einen umfassenden Überblick über die Sicherheitslage.
Tools zur Schwachstellenverwaltung
Tools für das Schwachstellenmanagement scannen Systeme, Netzwerke und Anwendungen auf Schwachstellen und dienen als zentrale Informationsquelle für identifizierte Schwachstellen. Diese Tools bieten die Möglichkeit, den Fortschritt der Behebung als Nachweis zu verfolgen und Compliance- Berichtsprozesse zu unterstützen.
Tools zur Datenerfassung und -analyse
Tools zur Datenerfassung und -analyse sammeln Daten aus verschiedenen Quellen und nutzen unterschiedliche Techniken zur Analyse und Korrelation von Informationen. Diese Tools erleichtern die Identifizierung von Mustern und Anomalien sowie die Erstellung von Compliance-spezifischen Berichten.
Tools zur Compliance-Automatisierung
Automatisierte Compliance-Tools optimieren Compliance-bezogene Aktivitäten, einschließlich der Nachweissammlung. Diese Tools stärken die Sicherheitsvorkehrungen durch kontinuierliche Überwachung, proaktive Warnmeldungen bei Problemen und die Erfassung von Nachweisen über ergriffene Korrekturmaßnahmen.
Wie trägt die Beweissammlung zur Vorbereitung auf Compliance-Audits bei?
Unterschiedliche Vorschriften und Normen verpflichten Organisationen zu zahlreichen Prüfungen und zum Nachweis ihrer Angemessenheit. Durch die kontinuierliche Sammlung von Nachweisen können Organisationen ihre Fortschritte validieren und sich effektiv auf das gewünschte Ergebnis – das Bestehen des Audits – vorbereiten.
Hier ein kurzer Überblick darüber, wie die Beweissammlung bei der Vorbereitung auf ein Compliance-Audit hilft:
Unterstützt Behauptungen
Die Ansetzung des abschließenden Compliance-Audits signalisiert, dass das Unternehmen bereit ist, fundierte Aussagen und Behauptungen zur Einhaltung der Vorschriften aufzustellen. Die gesammelten Nachweise dienen als glaubwürdige Grundlage zur Bestätigung dieser Aussagen.
Gibt Aufschluss über verbleibende Schwächen
Nachdem Korrekturmaßnahmen eingeleitet wurden, werden zwar Beweise gesammelt, doch können weiterhin Probleme bestehen. Deshalb ist der Verbesserungsprozess ein fortlaufender Prozess. Die gesammelten Beweise ermöglichen eine schnelle Übersicht über verbleibende Lücken in den Compliance-Bemühungen.
Beschleunigt den Prüfungsprozess
Eine gut strukturierte und umfassende Datenerhebung minimiert den Aufwand und die Verzögerungen durch wiederholte Nachfragen. Der Auditor muss nicht in allen Abteilungen detaillierte Prüfungen durchführen und kann sich auf die Bewertung der Kontrollen in Schlüsselbereichen konzentrieren. Eine formale Auditbereitschaftsanalyse , die einige Monate vor dem geplanten Audit durchgeführt wird, nutzt genau diese kontinuierlichen Daten, um die tatsächliche Bereitschaft des Programms anhand der Rahmenvorgaben zu bewerten und etwaige Lücken rechtzeitig für Korrekturmaßnahmen aufzudecken, anstatt erst während des Audits selbst.
Automatisieren Sie die Beweissammlung mit Sprinto
Die manuelle Beweissicherung erfordert wiederholte Dateneingaben in Excel-Tabellen, das Erstellen von Screenshots, die Bewältigung von Unklarheiten bezüglich Standardisierung und Versionskontrolle sowie den Umgang mit menschlichen Fehlern. Sprinto vereinfacht die Beweissicherung durch die Automatisierung des gesamten Prozesses. Dadurch werden Ressourcen des Entwicklungsteams für geschäftskritische Aufgaben freigesetzt.
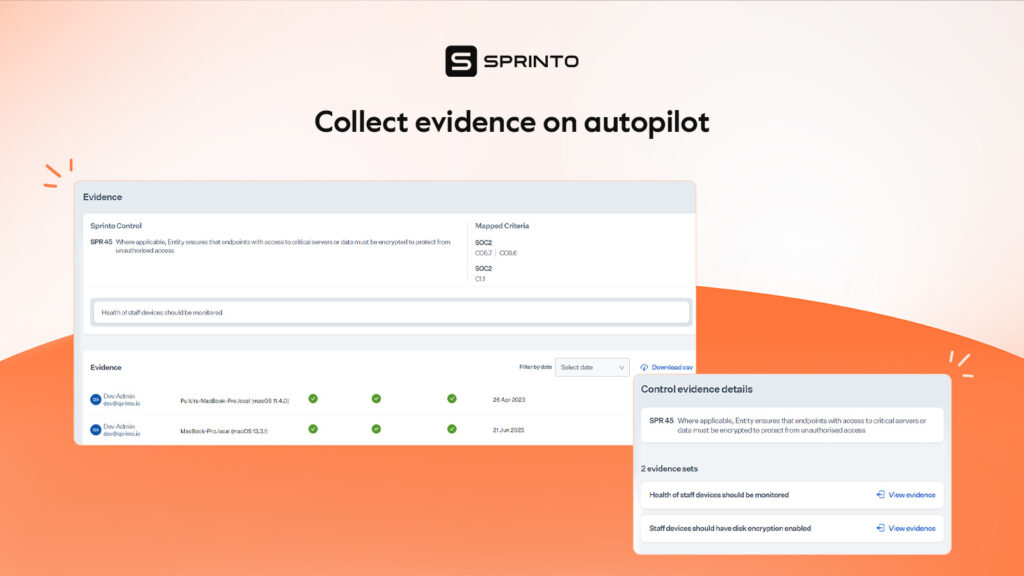
So sieht die automatisierte Beweiserfassung mit Sprinto aus:
- Die Nachweise werden Kontrollen und Anforderungen zugeordnet, liegen in einem überprüfbaren Format vor und sind über einen zentralen Arbeitsbereich für interne Teams und Prüfer zugänglich.
- Es gibt eine Übersicht der Beweise für jede Kontrollmaßnahme/Anforderung.
- Das Dashboard ermöglicht die Zeitreise für jeden einzelnen Beweis.
- Jeder Nachweis liegt in einem überprüfbaren Format vor und kann mühelos heruntergeladen werden.
Nutzen Sie Sprinto, um die Nachweiserfassung zu automatisieren und Ihre Kontrollen und zugehörigen Aufzeichnungen jederzeit im Blick zu behalten. Sprechen Sie mit unseren Compliance-Experten und starten Sie noch heute.
Häufig gestellte Fragen
Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


