



Cybersicherheitsüberwachung: Bedeutung, Schritte und Beispiele


Laut einem Bericht von Forbes haben Datenpannen um über 72 % zugenommen. Das Problem? Bedrohungen entwickeln sich schneller und sind umfangreicher als Sicherheitsmaßnahmen. In einer Welt, in der jede Schwachstelle ausgenutzt werden kann, hilft Ihnen die Überwachung Ihrer Cybersicherheit, Ihre Sicherheitslage in Echtzeit zu bewerten und Sicherheitslücken zu schließen, um Ihre Widerstandsfähigkeit zu verbessern.
Die Umorientierung von Schutz hin zu Resilienzaufbau erfordert eine neue, tiefgreifende Perspektive auf Organisationsebene. Es geht nicht mehr darum, „wie wir auf einen Angriff reagieren“, sondern vielmehr darum, „welche Risiken überhaupt bestehen könnten“.
Investitionen in die Überwachung der Cybersicherheit spielen eine entscheidende Rolle, indem sie einen proaktiven Ansatz bei der Integration von Resilienz in die gesamte Cybersicherheitsstrategie des Unternehmens ermöglichen . Sie decken neue Angriffsvektoren auf, helfen beim Aufbau starker Abwehrmechanismen und identifizieren Bereiche für Optimierungen.
Dieser Blogbeitrag befasst sich eingehend mit der Bedeutung und Beispielen der Cybersicherheitsüberwachung sowie mit konkreten Umsetzungsschritten.
Was ist Cybersicherheitsüberwachung?
Cybersicherheitsüberwachung ist ein kontinuierlicher Prozess, der darauf abzielt, ein Computernetzwerk oder -system zu beobachten, um Bedrohungen und Cyberangriffe effektiv zu erkennen und darauf zu reagieren. Dabei werden Tools wie Intrusion-Detection-Systeme, Firewalls und Antivirensoftware eingesetzt, um Sicherheitsbedrohungen in Echtzeit zu erkennen und abzuwehren.
Es spielt eine entscheidende Rolle bei der proaktiven Erkennung und Minderung potenzieller Bedrohungen und verdächtiger Aktivitäten durch die kontinuierliche Überprüfung des Netzwerkverkehrs, der Aktivitätsprotokolle, der Endgeräte, der Server und anderer Komponenten.
Warum Überwachung der Cybersicherheit Was ist für Organisationen von entscheidender Bedeutung?
Die Überwachung der Cybersicherheit hilft, potenzielle Sicherheitslücken zu identifizieren und geschäftskritische Daten in Cloud-Umgebungen, Remote-Systemen und On-Premise-Infrastrukturen zu schützen. Sie bietet einen umfassenden Überblick über die Angriffsfläche eines Unternehmens und reduziert so Ausfallzeiten und verbessert die Cyberresilienz.
Darum sollten Sie nicht lange überlegen, wenn Sie in Cybersicherheitsüberwachung investieren:
Die Bedrohungsakteure kommen schnell voran.
Dank Zero-Day-Exploits nutzen Hacker heute Schwachstellen aus, die den Entwicklern unbekannt sind. Die Zunahme mehrstufiger und komplex geplanter Angriffe erfordert eine schnelle Erkennung und zuverlässige Wiederherstellungsmechanismen. Cybersicherheitsüberwachung dient als wachsames Auge und Frühwarnsystem, um Organisationen vor sich entwickelnden Bedrohungen zu schützen.
Die Bearbeitungszeit für Antworten muss beschleunigt werden.
Frühzeitige Bedrohungserkennung und Echtzeitwarnungen helfen, Sicherheitsvorfälle schnell einzudämmen und so längerfristige Auswirkungen und Ausfallzeiten zu minimieren. Cybersicherheitsüberwachung gewährleistet Geschäftskontinuität, indem sie einen reibungslosen Betrieb sicherstellt und Vorfälle schnell behebt.
BYOD-Richtlinien erfreuen sich zunehmender Beliebtheit.
Während mobiles Arbeiten und BYOD-Richtlinien Vorteile wie Kosteneinsparungen, Flexibilität und Mitarbeiterzufriedenheit bieten, bringen sie auch Sicherheitsrisiken mit sich. Zusätzliche Endgeräte werden anfällig für Malware-Infektionen, Zugriffe aus unsicheren Umgebungen, Geräteverlust oder -diebstahl usw.
Die Überwachung der Cybersicherheit trägt zu einem besseren Endpunktmanagement, der Erkennung unautorisierter Zugriffe und Abweichungen von normalen Verhaltensmustern bei und verbessert so den Datenschutz.
Das Compliance-Management muss proaktiv sein
Die Überwachung der Cybersicherheit verbessert die Transparenz der IT-Infrastruktur und unterstützt die Erkennung von Bedrohungen, die Meldung von Vorfällen, die Protokollverwaltung und andere Sicherheitsaktivitäten.
Die ständige Betonung der Aufrechterhaltung einer sicheren Umgebung erleichtert eine verbesserte Durchsetzung der Richtlinien und ein aktives Management der Cybersicherheitskonformität.
Die ständige Betonung der Aufrechterhaltung einer sicheren Umgebung ermöglicht eine verbesserte Durchsetzung der Richtlinien und ein aktives Compliance-Management.
Um Verstöße zu verhindern, sind präventive Maßnahmen erforderlich.
IBM hebt hervor, dass 51% Viele Unternehmen planen, ihre Investitionen in die IT-Sicherheit zu erhöhen. Sie setzen dabei auf einen proaktiven Ansatz zur Verhinderung von Datenschutzverletzungen, zur Planung der Reaktion auf Sicherheitsvorfälle, zur Mitarbeiterschulung und zur Erkennung von Bedrohungen.
Die Überwachung der Cybersicherheit begegnet dieser Sicherheitsbedrohung durch die regelmäßige Analyse des Nutzerverhaltens, um Anomalien zu erkennen und Schwachstellen zu beheben. Dies unterstützt Unternehmen dabei, Daten proaktiv vor den gravierenden Folgen eines Datenlecks zu schützen.
Sprechen Sie jetzt mit unseren Experten, um mehr zu erfahren.
Sprinto hat Unternehmen wie Sensiba LLP, einem Wirtschaftsprüfungs- und Beratungsunternehmen, dabei geholfen, robuste Sicherheitspraktiken und eine kontinuierliche Compliance-Bereitschaft durch automatisierte, kontinuierliche Kontrollüberwachung aufzubauen. Sehen Sie, wie.
Wie funktioniert die Überwachung von Cybersicherheitsbedrohungen?
Die Überwachung von Cyberbedrohungen gewährleistet die Netzwerküberwachung in Echtzeit, indem ungewöhnliche oder schädliche Aktivitäten erkannt werden, bevor sie zu Sicherheitsvorfällen eskalieren. Dieser proaktive Ansatz umfasst die kontinuierliche Überwachung verschiedener Elemente innerhalb einer IT-Umgebung, darunter Netzwerkverkehr, Systemprotokolle, Endgeräte und Anwendungen.
Hier finden Sie eine detaillierte Aufschlüsselung der Funktionsweise von Cybersicherheitsüberwachung und deren Umfang:
Endpunktüberwachung
Endgeräte wie Laptops, Desktop-PCs, Smartphones, Mobiltelefone und IoT-Geräte (Internet der Dinge) werden hinsichtlich ihres Verhaltens analysiert. Die Endgeräteüberwachung ermöglicht es dem IT-Team, Bedrohungen anhand von ungewöhnlichem, verdächtigem oder schädlichem Verhalten zu erkennen und abzuwehren.
Netzwerküberwachung
Netzwerke ermöglichen die Kommunikation und den Informationsaustausch zwischen verschiedenen Geräten. Die Netzwerküberwachung umfasst die Verfolgung und Analyse des Netzwerkverhaltens. Anomalien wie überlastete Komponenten, häufige Abstürze oder Leistungseinbußen können auf potenzielle Cyberbedrohungen hinweisen und das System angreifbar machen. Diagnosetools bewerten kontinuierlich die Komponenten und protokollieren die Ergebnisse. Wird eine Störung oder Bedrohung erkannt, werden automatisch Benachrichtigungen über verschiedene Kanäle an das IT-Team gesendet, sodass dieses die Probleme umgehend beheben kann.
Automatisierte Reaktion auf Vorfälle
Bei Erkennung verdächtiger Aktivitäten oder potenzieller Bedrohungen generiert das System Warnmeldungen und leitet automatisierte Maßnahmen zur Reaktion auf Vorfälle ein. Dies gewährleistet eine schnelle Eindämmung und Minderung der Auswirkungen identifizierter Bedrohungen.
Erleben Sie die Sprinto Vorteil: SprintoDie intelligente Compliance-Automatisierungslösung von ermöglicht Ihnen eine umfassende Analyse Ihrer aktuellen Cybersicherheitslage, die kontinuierliche Überwachung von Cyberrisiken, die Durchführung von Compliance-Prüfungen zur Konsolidierung potenzieller Risiken und die Abbildung von Kontrollen auf Unternehmensebene.
Erfahren Sie, wie NitroPack die Einhaltung der Vorschriften beschleunigt hat Sprinto
Wie lässt sich Cybersicherheitsüberwachung implementieren?
Die Überwachung der Cybersicherheit erfolgt in vier Phasen: Identifizierung, Vorbereitung, Durchführung und Überprüfung. Diese Phasen umfassen die Festlegung der Überwachungsziele, die Auswahl der geeigneten Tools, die Erstellung von Richtlinien, die Bereitstellung der Überwachungsinfrastruktur, die Schulung der Mitarbeiter und die Überprüfung der Fortschritte bei der Bedrohungserkennung.
Hier sind die 6 Umsetzungsschritte, die Sie durchführen müssen:

Risikospezifische Sicherheitsziele festlegen
Während manche Organisationen eine schnelle Lösung bevorzugen, kann sich die längere, strukturiertere Methode langfristig als vorteilhafter erweisen. Risikoreiche Assets und Sicherheitsprioritäten variieren von Unternehmen zu Unternehmen – hier kommen risikoorientierte Sicherheitsziele ins Spiel. Um zu verstehen, was eine Organisation genau von der Cybersicherheitsüberwachung benötigt, muss sie Folgendes berücksichtigen:
- Beurteilen Sie die aktuelle Bedrohungslage
- Sicherheits- und Geschäftsziele in Einklang bringen
- Förderung der Zusammenarbeit zwischen verschiedenen Interessengruppen
- Bewerten Sie die Risiken anhand ihrer Kritikalität
- Setzen Sie sich messbare Sicherheitsziele
Dies hilft dabei, einen strategischen Plan zu entwickeln, der auf Ihre individuellen Bedürfnisse im Bereich Cybersicherheit zugeschnitten ist.
Siehe auch: Ziele der Cybersicherheit
Die richtigen Werkzeuge beschaffen und prüfen
Ihre Bemühungen zur Überwachung der Cybersicherheit können durch eine Reihe von Tools unterstützt werden – darunter Tools für das Sicherheitsinformations- und Ereignismanagement, Intrusion-Detection-Systeme, Tools zur Netzwerkverkehrsanalyse, Endpoint-Detection-Systeme und mehr.
Treffen Sie Ihre Entscheidung auf Grundlage der identifizierten grundlegenden Risiken und wählen Sie ein Tool, das:
- Ist es mit den spezifischen Bedürfnissen der Organisation kompatibel – Funktionen und Funktionalitäten prüfen
- Passt ins Sicherheitsbudget – berechnet den tatsächlichen Return on Investment
- Integriert sich in andere interne Systeme Cybersicherheitstools – Achten Sie auf eine schnellere Einrichtung und Bereitstellung
- Ist intuitiv – überprüfen Sie die einfache Navigation und Benutzeroberfläche.
- Hat einen guten Ruf am Markt – Anbieterbewertungen prüfen
Sie können ein einzelnes Werkzeug zur Lösung spezifischer Probleme, eine Kombination mehrerer Werkzeuge oder ein umfassendes Werkzeug wie beispielsweise ein Tool auswählen. Sprinto Das kümmert sich um die Überwachung der Cybersicherheit sowie die Einhaltung der Sicherheitsbestimmungen.
Richtlinien und Verfahren im Überblick
Eine Richtlinie zur Cybersicherheitsüberwachung dient als strategischer Kompass und gibt die Richtung für die nächsten Schritte des Teams vor. Sie muss Zweck und Geltungsbereich, Überwachungsziele, Verfahren und Tools, Rollen und Verantwortlichkeiten, Schulungen, Durchsetzung der Richtlinie sowie Verstöße usw. umfassen.
Für die Richtlinie sollte ein Kommunikationsplan vorliegen, etwaige Ausnahmen sollten mitgeteilt werden und alle relevanten Unterlagen müssen beigefügt werden.
Erleben Sie die Sprinto Vorteil: SprintoDiese Compliance-Automatisierungslösung unterstützt Sie bei der Erstellung von Cybersicherheitsüberwachungssystemen für verschiedene Compliance-Anforderungen mithilfe anpassbarer Richtlinienvorlagen. Sie hilft Ihnen, Ihre IT-Umgebung auf Sicherheitslücken zu überwachen, Beweise zu sammeln und Empfehlungen zur Behebung dieser Lücken auszusprechen.
Bereitstellung einer Überwachungsinfrastruktur
Dies ist der nächste Schritt in der Vorbereitungsphase für den reibungslosen Betrieb von Cybersicherheitsüberwachungstools. Sämtliche Serververbindungseinstellungen, Konfigurationen, Backup-Mechanismen und sonstige Infrastruktur müssen implementiert werden. Da diese Komponenten entscheidende Implementierungsmaßnahmen unterstützen, müssen sie regelmäßig getestet und aktualisiert werden.
Schulung der Belegschaft
Laut einem Bericht von Cybersecurity Ventures wird es im Jahr 2023 3.5 Millionen unbesetzte Stellen im Bereich Cybersicherheit geben . Die bestehenden Fachkräfte müssen sich gegen die Flut von Cyberbedrohungen behaupten, unzählige Aufgaben gleichzeitig bewältigen und leiden daher häufig unter Burnout.
Es ist unerlässlich, Wissenslücken zu schließen und die Mitarbeiter mit den notwendigen Ressourcen für Weiterbildung auszustatten. Schulen Sie sie darin, Sicherheitslücken zu erkennen und zu beheben, und lassen Sie sie Bug-Bounties verdienen!
Regelmäßig überprüfen und improvisieren
Um eine kontinuierliche Verbesserung zu gewährleisten, sollten Erkenntnisse aus der Reaktion auf Sicherheitsvorfälle, Feedback von Stakeholdern und Beobachtungen von Überwachungsteams gesammelt werden. Dabei sind auch Branchentrends und sich wandelnde Bedrohungsmuster zu berücksichtigen. Die abschließende Zusammenfassung ist als verlässliche Referenz zu dokumentieren.
Tools und Techniken zur Überwachung der Cybersicherheit
Cybersicherheitsüberwachungstools dienen dazu, Anzeichen schädlicher Aktivitäten und anderer Sicherheitsrisiken zu erkennen und Einblicke in das Verhalten von Netzwerken und Systemen zu gewinnen. Beispiele hierfür sind SIEM-Systeme, Tools zur Netzwerkverkehrsanalyse, Intrusion-Detection-Systeme und Endpoint-Management-Systeme.
Sehen Sie sich diese Tools zur Überwachung der Cybersicherheit mit Beispielen an:

SIEM
Tools für das Management von Sicherheitsinformationen und -ereignissen (SIEM) helfen dabei, ein einheitliches Repository von Sicherheitsprotokollen in Echtzeit zu pflegen. Durch die Erfassung von Daten aus verschiedenen Quellen ermöglichen diese Tools die Korrelation von Ereignissen und generieren kontextreiche Warnmeldungen zu verdächtigen Aktivitäten.
Zu den umfangreichen Funktionen von SIEM gehören auch automatisierte Reaktionen sowie Berichts- und forensische Analysefunktionen, was sie zu einem vielseitigen Werkzeug für die Cyberüberwachung macht.
Beispiel: Exabeam Fusion
Exabeam Fusion ist eine Cloud-First-SIEM-Lösung, die Unternehmen bei der effektiven Erkennung, Untersuchung und Reaktion auf Bedrohungen unterstützen soll.
Kernfunktionen
- Zentrale Protokollverwaltung mit erweiterter Suche und Filtern
- Integrierte Bedrohungsanalyse für eine bessere Bedrohungserkennung
- Verhaltensanalyse und maschinelles Lernen zur Identifizierung von Abweichungen
- Automatisierte Untersuchung für aussagekräftige Erkenntnisse
Lesen Sie auch: Bewährte Verfahren des Compliance-Managements im Bereich IT-Sicherheit
Einbrucherkennungssystem
Intrusion-Detection-Systeme dienen als Frühwarnsystem für unberechtigten Zugriff, anormales Netzwerkverhalten, Malware-Infektionen usw. Der Netzwerkverkehr wird mit normalen Basisaktivitäten verglichen, um Anzeichen einer Kompromittierung zu erkennen und verdächtiges Verhalten zu kennzeichnen.
IDS helfen bei der proaktiven Erkennung von Bedrohungen in frühen Stadien und verhindern so, dass diese sich zu ausgewachsenen Sicherheitsvorfällen entwickeln.
Beispiel: Suricata
Suricata ist ein Open-Source-System zur Erkennung und Verhinderung von Eindringlingen, das ein signaturbasiertes Regelwerk verwendet, um bösartige Aktivitäten oder ungewöhnliches Netzwerkverkehrsverhalten zu identifizieren.
Kernfunktionen
- Multithread-Infrastruktur zur Untersuchung von Multi-Gigabit-Datenverkehr bei hoher Geschwindigkeit
- Automatisierte Protokollerkennung zur Identifizierung von Malware
- Kann Daten während TSL/SSL-Übertragungen, HTTP-Verbindungen und DNS-Aktivitäten erfassen und analysieren, um etwaige Sicherheitslücken aufzudecken.
- Netzwerksicherheitsüberwachung für umfassende Transparenz potenzieller Probleme.
Sicherheitslücken-Scanner
Schwachstellenscanner durchsuchen Netzwerke und Systeme, um Sicherheitslücken oder angreifbare Punkte zu identifizieren, die von Hackern ausgenutzt werden können. Zu diesen Schwachstellen gehören Fehlkonfigurationen, schwache Passwörter, verdächtige Anwendungen und vieles mehr.
Durch das Aufzeigen von Schwachstellen und die Bereitstellung eines detaillierten Überblicks ermöglichen Schwachstellenscanner ein schnelles Patch-Management und unterstützen weitere Folgemaßnahmen.
Beispiel: Nessus
Nessus (entwickelt von Tenable) ist eine Schwachstellenscan-Lösung mit der Fähigkeit, sowohl traditionelle IT-Systeme als auch Cloud-Infrastrukturen auf etwaige Sicherheitslücken zu überprüfen.
Kernfunktionen
- Umfassende Datenbank mit Schwachstellen für eine breitere Abdeckung
- Scannt potenzielle Bedrohungen in der Cloud-Infrastruktur vor der Bereitstellung, um eine zuverlässige Cloud-Umgebung zu gewährleisten.
- Konfigurationsprüfung zur Identifizierung unsicherer Konfigurationen
- Maßnahmen zur Behebung nach Malware-Erkennung
Entdecken: Liste der Tools zum Scannen von Schwachstellen
Endpunkterkennung und -antwort
Endpoint Detection and Response-Systeme bieten Funktionen zur Bedrohungserkennung auf Endgeräten wie Laptops, Mobilgeräten, Cloud-Umgebungen, Netzwerken usw. Diese Tools nutzen maschinelles Lernen, Verhaltensanalysen und Bedrohungsdaten, um Abweichungen im Benutzerverhalten, in Netzwerken, Prozessen und mehr zu erkennen.
EDRs erzeugen kontextbezogene Warnmeldungen, reduzieren Fehlalarme und bieten vollständige Transparenz über den Endpunkt bei gleichzeitiger Automatisierung der Fehlerbehebung.
Beispiel: Ruß
Carbon Black ist ein Endpoint-Detection-System, das sofortige Transparenz über Endgeräte innerhalb und außerhalb von Unternehmensnetzwerken bietet.
Kernfunktionen
- Priorisierung von Vorfällen zur Reduzierung von Ausfallzeiten
- Bekämpft Malware, nicht-Malware (dateilose Angriffe) und Living-off-the-Land-Angriffe – also Angriffe, die mit herkömmlichen Sicherheitsmaßnahmen umgangen werden können.
- Fernzugriff auf Endpunkte für schnelle Fehlerbehebung und Reaktion auf Vorfälle
- Verbesserte Transparenz vom ersten Angriffspunkt bis zu den Aktivitäten nach dem Angriff
Lösungen zur Automatisierung der Einhaltung von Sicherheitsbestimmungen
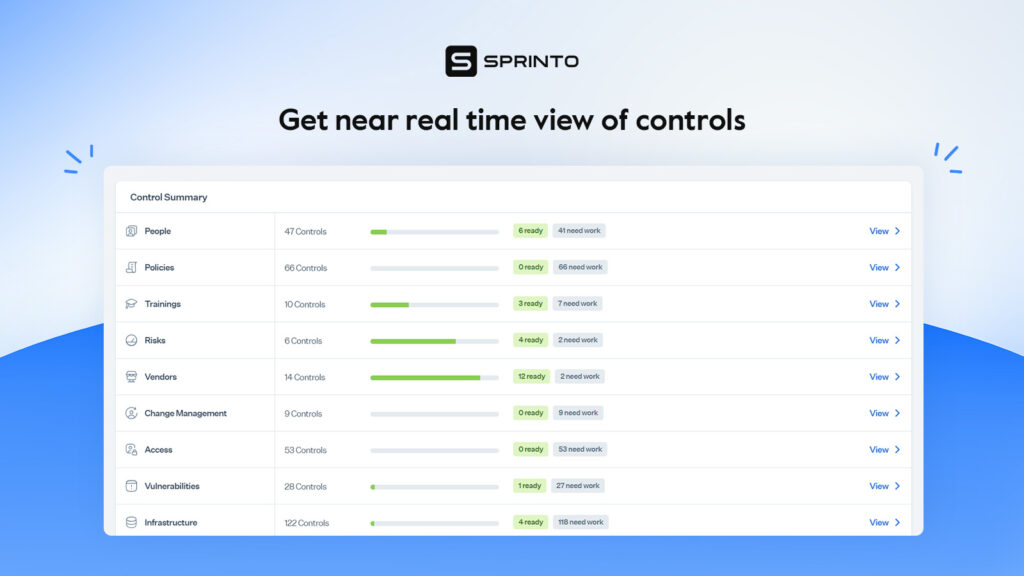
Sicherheit und Compliance sind eng miteinander verbunden, daher ermöglichen Compliance-Automatisierungslösungen eine effiziente Überwachung der Cybersicherheit. Diese Tools bieten Echtzeit-Einblicke in den Sicherheitsstatus, bewerten die Wirksamkeit von Sicherheitskontrollen, eskalieren Abweichungen und setzen Sicherheitsrichtlinien durch.
Diese Tools identifizieren Lücken und Schwächen in bestehenden Kontrollsystemen und lassen sich zudem mit anderen Tools wie Zugriffsmanagement, Schwachstellenscannern usw. integrieren.
Lesen Sie wie Sprinto half dabei, UncoverWir überwachen kontinuierlich Sicherheitslücken ohne zusätzlichen Infrastruktureinsatz und gewährleisten die Einhaltung der Vorschriften. Wir haben sichergestellt, dass Sicherheit und Compliance in die Kernfunktionen des Unternehmens integriert sind.
Vorteile von Cybersicherheitsüberwachungsdiensten
Der Hauptgrund für die zunehmende Nutzung von CSM-Lösungen durch Unternehmen liegt in deren Fähigkeit zur Echtzeit-Bedrohungserkennung. Dies hilft Organisationen, Sicherheitsprobleme und andere potenzielle Bedrohungen zu identifizieren und zu priorisieren. CSM bietet darüber hinaus weitere Vorteile; einige davon haben wir im Folgenden aufgeführt:
Erleichtert das Risikomanagement
Die Überwachung von Cyberrisiken ist von entscheidender Bedeutung, da sie wertvolle Einblicke in potenzielle Risiken und Schwachstellen bietet. Sie stattet Unternehmen mit klar definierten Reaktionsplänen und -protokollen aus, um im Falle eines Cyberangriffs Krisen effektiv zu bewältigen. Dieser proaktive Ansatz ermöglicht es Organisationen, wirksame Risikominderungsstrategien, Schadensbegrenzung und eine beschleunigte Wiederherstellung zu implementieren, um nach einem Vorfall den normalen Geschäftsbetrieb schnellstmöglich wiederaufzunehmen.
Verbessert die Sichtbarkeit
Cybersicherheitsüberwachung bietet Ihnen einen umfassenden Einblick in Ihre IT-Umgebung. Dies ermöglicht die Echtzeitüberwachung kritischer Aspekte wie Netzwerksicherheit und Benutzerzugriffe. Durch die Bereitstellung eines Gesamtüberblicks über die Sicherheitslage können Schwachstellen identifiziert und proaktive Maßnahmen zur Behebung und zum Management von Sicherheitsereignissen eingeleitet werden.
Ermöglicht die Einhaltung der Vorschriften
Compliance-Rahmenwerke wie ISO 27001 , SOC2 , HIPAA, PCI DSS, NIST und DSGVO erfordern eine kontinuierliche Sicherheitsüberwachung . Unternehmen können die dauerhafte Einhaltung der erforderlichen Sicherheitsstandards gewährleisten, indem sie die Überwachung der Cybersicherheit nahtlos in ihre Betriebsabläufe integrieren.
Erhöhen Sie Ihre Sicherheitsstandards mit Sprinto: Sprinto Es geht über die Automatisierung hinaus; es orchestriert Ihre gewählten Sicherheitsframeworks und gewährleistet so eine nahtlose Abstimmung mit den unterschiedlichsten Compliance-Anforderungen.
Hilft dabei, finanzielle Fallstricke zu vermeiden
Cybersicherheitsvorfälle können erhebliche finanzielle Folgen haben, darunter Kosten für die Behebung von Datenschutzverletzungen, die Beauftragung von Cybersicherheitsexperten zur Untersuchung der Vorfälle, Kosten für Gerichtsverfahren, Umsatzeinbußen durch Produktionsausfälle und die Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. Dies unterstreicht die Bedeutung strategischer Investitionen in Cybersicherheit und Bedrohungsüberwachung als proaktiven Ansatz zur Minderung potenzieller finanzieller Verluste.
Automatisieren Sie die Überwachung der Cybersicherheit mit Sprinto
In dieser komplexen digitalen Welt sind alle Geräte, Nutzer, Software und Anwendungen anfällig für Sicherheitslücken. Genau hier spielt die Cybersicherheitsüberwachung eine entscheidende Rolle. Datenvolumen und -komplexität, aktuelle Angriffsmuster, der Bedarf an permanenter Überwachung sowie begrenzte Fachkräfte und Ressourcen erfordern jedoch automatisierte Lösungen.
Sprinto Es nutzt adaptive Automatisierungsfunktionen für die Überwachung rund um die Uhr und zentrale Transparenz. Es verfügt über integrierte Endpunkterkennung, vordefinierte Sicherheitsrichtlinien und Durchsetzungsmechanismen sowie proaktive Warnfunktionen. Zudem bietet es eine automatisierte Beweiserfassung und ein Dashboard für die Zusammenarbeit von Prüfern, um Audits reibungslos durchzuführen.
Sie möchten die Überwachung Ihrer Cybersicherheit vereinfachen und Ihre Sicherheitslage verbessern? Sprechen Sie noch heute mit unseren Cybersicherheitsexperten.
Häufig gestellte Fragen
Cyber-Monitoring oder Cybersicherheits-Monitoring bezeichnet die Überwachung von Netzwerken, Systemen, Infrastrukturen und von Menschen gesteuerten Aktivitäten, um Anomalien, Systemfehlkonfigurationen, unberechtigten Zugriff oder andere Schwachstellen in Echtzeit oder nahezu Echtzeit zu erkennen.
Zu den wichtigsten Komponenten der Cyberüberwachung gehören:
- Vorfallantwort: Auslösen von Warnmeldungen, um Teams dabei zu helfen, zeitnah auf erkannte Bedrohungen zu reagieren.
- Netzwerküberwachung: Überwachung des Netzwerkverkehrs auf Anomalien, Eindringversuche oder unberechtigten Zugriff.
- Endpunktüberwachung: Überwachung von Endgeräten (wie Computern und Mobilgeräten) im Netzwerk, um deren Legitimität sicherzustellen.
- Protokollüberwachung: Sammeln und Analysieren von Protokollen aus verschiedenen Systemen und Anwendungen zur Identifizierung von Sicherheitsvorfällen.
- Bedrohungserkennung: Durch den Einsatz von Automatisierung, kontinuierlicher Überwachung und Bedrohungsanalysen werden potenzielle Risiken frühzeitig erkannt.
Automatisierung reduziert menschlichen Aufwand und Fehler durch die Optimierung von Aufgaben wie Protokollverwaltung, Datenerfassung und -analyse, Rund-um-die-Uhr-Überwachung, schneller Bedrohungserkennung und -abwehr sowie Compliance-Management. Diese Lösungen sind skalierbar, verarbeiten große und komplexe Datenmengen problemlos und unterstützen Unternehmen dabei, stets wachsam zu bleiben.
Netzwerkanalysetools verfolgen Netzwerkaktivitäten und -datenverkehr in Echtzeit. Potenziell schädliches Verhalten wird durch die Untersuchung von Netzwerkdatenpaketen erkannt und unterstützt forensische Untersuchungen sowie die Reaktion auf Sicherheitsvorfälle.
Zu den Herausforderungen bei der Implementierung von Cybersicherheitsüberwachung gehören die zunehmende Raffinesse der Bedrohungen, die große Anzahl von Warnmeldungen und Fehlalarmen, weniger gut ausgebildetes Personal, Budgetbeschränkungen und die Aufrechterhaltung der Transparenz in entfernten Umgebungen.
Das hängt von Ihrer Beziehung zum Anbieter, der Sensibilität der überwachten Informationen und rechtlichen oder vertraglichen Anforderungen ab.
Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


