



Einhaltung gesetzlicher Bestimmungen: Definition, Bedeutung und bewährte Verfahren


TL, DR:
| Die Einhaltung gesetzlicher Bestimmungen bedeutet die Befolgung von Gesetzen, Normen und Branchenregeln, die die Geschäftstätigkeit regeln. |
| Der Artikel argumentiert, dass die Einhaltung der Vorschriften kontinuierlich durch Kontrollüberwachung, Warnmeldungen, Dashboards und Nachweis-Workflows gewährleistet werden sollte. |
| Es umfasst regulatorische Komplexität, proaktives Risikomanagement, Auditvorbereitung und rahmenübergreifendes Compliance-Management. |
Manchmal können die regulatorischen Bestimmungen einer Region Unternehmen den Markteintritt erschweren. Dies war bei Threads, der neuen Social-Media-Plattform von Meta, der Fall. Die Unsicherheit entstand, als das Unternehmen gegen die EU-Richtlinie über digitale Märkte verstieß, die Regelungen zum Austausch von Nutzerdaten zwischen verschiedenen Plattformen enthält.
Dieses Thema bildet die Grundlage für das, womit wir uns in diesem Blogbeitrag genauer befassen werden.
Von der Produktentwicklung bis zur Finanzierungssicherung haben Existenzgründer alle Hände voll zu tun. Compliance und Risikomanagement stehen zwar oft nicht im Vordergrund, sind aber für viele Geschäftsprozesse von entscheidender Bedeutung. Die Einhaltung gesetzlicher Bestimmungen ist unerlässlich. Wer dies vernachlässigt, riskiert hohe Geldstrafen, Rechtsstreitigkeiten und Reputationsschäden.
Dieser Blog hilft Ihnen, die Bedeutung der Einhaltung gesetzlicher Vorschriften zu verstehen und wie Sie wichtige Probleme umgehen können, um eine günstige Position zu wahren.
Was bedeutet Einhaltung gesetzlicher Vorschriften?
Regulatorische Compliance bezeichnet eine Reihe von rechtlichen Anforderungen und Datenschutzbestimmungen, die Unternehmen zum Schutz sensibler Daten einhalten müssen. Konforme Unternehmen verfügen über eine starke Daten-Governance in Form eines Regelsystems, Richtliniendokumentationen sowie Entscheidungs- und Prozesskontrollstrukturen. Diese Governance-Säulen gewährleisten Sicherheit und Standardisierung im Datenmanagement. Konforme Unternehmen setzen zudem effektive Überwachungspraktiken zur Sicherstellung der Einhaltung der Vorschriften sowie Dokumentationsverfahren zur Gewährleistung von Transparenz und Nachweis der Compliance ein. Es ist wichtig zu beachten, dass jedes Unternehmen, das Daten, digitale Assets oder Gesundheitsprotokolle verwaltet, der regulatorischen Compliance unterliegt.
Abonnieren Sie unseren Newsletter und erhalten Sie erstklassige Einblicke direkt in Ihren Posteingang!
Branchen wie Technologie, Finanzen und Gesundheitswesen unterliegen strengeren Regulierungen hinsichtlich der Einhaltung von Vorschriften , da sie einen direkten Einfluss auf die Wirtschaft haben.
Vorteile der Einhaltung gesetzlicher Vorschriften
Die Einhaltung gesetzlicher Vorschriften bietet zahlreiche Vorteile, von der Reduzierung potenzieller Datenschutzverletzungen bis hin zur Verbesserung Ihres Markenrufs. Sie ist außerdem der erste Schritt zu einem effektiveren Risikomanagement, das mit zunehmendem Unternehmenswachstum immer wichtiger wird. Hier einige weitere wichtige Vorteile:
- Datensicherheit: Compliance-Rahmenwerke bieten Unternehmen eine strukturierte Methode, um sensible Daten vor vielfältigen Risiken zu schützen. Die im Rahmen der Einhaltung gesetzlicher Bestimmungen durchgeführte Datensicherung schützt die Daten vor Viren, Hackern, physischem Diebstahl und jeglichem unbeabsichtigten Verlust.
- Risiken minimierenEin solides Compliance-System integriert Risikomanagement auf vielfältige Weise. So sensibilisiert beispielsweise Sicherheitsschulung alle Mitarbeiter für Sicherheitsrisiken. Lieferantenprüfungen gewährleisten, dass Ihre Lieferanten kein Einfallstor in die Infrastruktur Ihres Unternehmens darstellen.
- Verbessert Ihren Ruf: Die Einhaltung der Vorschriften trägt dazu bei, dass ein Unternehmen das Vertrauen von Kunden und Stakeholdern gewinnt. Beispielsweise fällt es Kunden schwerer, einer Marke im Gesundheitswesen oder im Bereich Gesundheitstechnologie zu vertrauen, die nicht HIPAA-konform ist.
- Eröffnen Sie sich Zugang zu mehr Möglichkeiten: Die Einhaltung regulatorischer Vorgaben kann den Zugang zu attraktiveren Möglichkeiten eröffnen, die sonst schwer zu erlangen wären. Sie ermöglicht Ihnen den Eintritt in neue Märkte und die Ansprache neuer Kundengruppen.
Möchten Sie sehen, wie sich das in der Praxis auswirkt? Erkunden Sie Wie Sprinto Dassana geholfen hat Wir haben ein Compliance-Programm ins Leben gerufen, das ihnen geholfen hat, sich in nur 3 Wochen auf ihr SOC-2-Audit vorzubereiten.
Beschleunigen Sie Ihre Einhaltung gesetzlicher Vorschriften durch Automatisierung
Warum ist die Einhaltung gesetzlicher Vorschriften wichtig?
Die Einhaltung gesetzlicher Vorschriften ist wichtig, weil sie entscheidend zur Minderung potenzieller Cyberrisiken, einschließlich Sicherheitsverletzungen und Datenverlust, beiträgt.
Vorschriften sind dynamisch. Sie ändern und entwickeln sich ständig weiter. Sobald man glaubt, alle Anforderungen erfüllt zu haben, ändert sich unweigerlich etwas, und man muss seine Strategie anpassen, um weiterhin auf der sicheren Seite zu sein. Daher muss Ihr Unternehmen flexibel bleiben, sonst riskieren Sie, angreifbar zu werden.
Diese ständigen Veränderungen machen die Einhaltung gesetzlicher Vorschriften so schwierig.
Die Nichteinhaltung von Compliance-Vorgaben macht Ihr Unternehmen anfällig für potenzielle Klagen und finanzielle Schwierigkeiten. Eine Studie zu Cyberangriffen in den USA, Großbritannien und Kanada hat gezeigt, dass sowohl die Anzahl der Fälle als auch die damit verbundenen Gesamtschäden steigen. Die durchschnittlichen Kosten pro Fall haben sich innerhalb eines Jahres um fast zwei Drittel erhöht, von 4.4 Millionen auf 7.2 Millionen US-Dollar.
Daher ist Compliance nicht nur eine Pflichtübung; sie ist unerlässlich, um Ihr Unternehmen vor potenziellen Schäden zu schützen und ein starkes, vertrauenswürdiges Image in den Augen Ihrer Kunden und Aufsichtsbehörden zu wahren.
Teams, die kontinuierliche Compliance betreiben , betrachten dies als eine alltägliche Disziplin und nicht als einen jährlichen Sprint. Dadurch bleibt das Unternehmen in den Lücken zwischen den formellen Audits, in denen die meisten Durchsetzungsmaßnahmen tatsächlich ihren Ursprung haben, verteidigungsfähig.
Welche regulatorischen Compliance-Anforderungen gibt es?
Die Einhaltung gesetzlicher Bestimmungen umfasst die spezifischen Verpflichtungen, die ein Unternehmen erfüllen muss, um die für seine Geschäftstätigkeit geltenden Gesetze, Regeln und Normen einzuhalten. Diese Anforderungen hängen davon ab, welche Art von Unternehmen tätig ist, wo es operiert, welche Daten es verarbeitet und welchen Kunden, Aufsichtsbehörden oder Geschäftspartnern es Rechenschaft schuldig ist.
Regulatorische Vorgaben werden zu Verpflichtungen: Zusagen, die das Unternehmen durch Richtlinien, Kontrollen, Nachweise, Prüfungen, Berichterstattung und Korrekturmaßnahmen erfüllen muss. Einige Verpflichtungen ergeben sich direkt aus Gesetzen oder von Aufsichtsbehörden. Andere finden sich in Kundenverträgen, Lieferantenvereinbarungen, Datenschutzbestimmungen, Sicherheitszusagen und internen Richtlinien, die auf die Erfüllung externer Anforderungen ausgerichtet sind.
Deshalb sollte die Einhaltung gesetzlicher Vorschriften nicht als statische Liste von Gesetzen betrachtet werden. Jede Verpflichtung sollte in eine konkrete Geschäftsmaßnahme übersetzt werden: Wer ist dafür verantwortlich, welche Kontrollmechanismen erfüllen sie, welche Nachweise belegen ihre Wirksamkeit, wie oft muss sie überprüft werden und was geschieht bei einem Versagen?
Zu den gängigen regulatorischen Anforderungen gehören:
| Anforderung | Was es bedeutet |
| Identifizieren Sie die geltenden Vorschriften | Erfassen Sie die Gesetze, Normen und Aufsichtsbehörden, die für Ihre Branche, Ihr geografisches Gebiet, Ihre Produkte und Ihre Daten gelten. |
| Verantwortung für die Einhaltung der Vorschriften zuweisen | Definieren Sie, wer für jede Anforderung, Kontrolle, Richtlinie, Prüfaufgabe und Korrekturmaßnahme verantwortlich ist. |
| Richtlinien und Verfahren erstellen | Dokumentieren Sie, wie das Unternehmen die einzelnen Anforderungen in der Praxis erfüllt. |
| Kontrollen implementieren | Führen Sie technische, administrative und betriebliche Sicherheitsvorkehrungen ein. |
| Mitarbeiter schulen | Stellen Sie sicher, dass die Mitarbeiter die für ihre jeweilige Rolle geltenden Regeln verstehen. |
| Beweise aufbewahren | Halten Sie revisionssichere Nachweise wie Protokolle, Screenshots, Genehmigungen, Berichte und Richtlinienbestätigungen bereit. |
| Änderungen überwachen | Regulatorische Aktualisierungen verfolgen und beurteilen, ob Richtlinien, Kontrollen oder Arbeitsabläufe angepasst werden müssen. |
| Durchführung von Audits und Überprüfungen | Prüfen Sie, ob die Kontrollmechanismen funktionieren und schließen Sie etwaige Lücken vor externen Audits oder behördlichen Überprüfungen. |
| Vorfälle oder Verstöße melden | Halten Sie die vorgeschriebenen Meldefristen ein, wenn ein meldepflichtiges Ereignis eintritt. |
Ein Gesundheitsunternehmen, das geschützte Gesundheitsdaten verarbeitet, benötigt beispielsweise HIPAA-Kontrollen, Mitarbeiterschulungen, Zugriffsbeschränkungen, Verfahren zur Reaktion auf Sicherheitsvorfälle und Workflows zur Meldung von Datenschutzverletzungen. Ein SaaS-Unternehmen, das an Unternehmenskunden verkauft, muss je nach Produkt, Kundenstamm und Datenflüssen möglicherweise die Anforderungen von SOC 2, ISO 27001, DSGVO oder PCI DSS erfüllen.
Gemeinsame Rahmenbedingungen und Standards für die Einhaltung regulatorischer Bestimmungen
Ein Rahmenwerk zur Einhaltung gesetzlicher Bestimmungen ist ein strukturierter Ansatz zur Verwaltung der Kontrollen, Richtlinien, Verfahren, Verantwortlichkeiten und Nachweise, die zur Erfüllung gesetzlicher Anforderungen erforderlich sind. Dazu gehören Gesetze und Verordnungen wie HIPAA, DSGVO, SOX und CCPA/CPRA. Andere sind Standards, Qualitätssicherungsrahmen oder Kontrollrahmen wie SOC 2, ISO 27001, PCI DSS, FedRAMP und NIST, die Organisationen dabei helfen, die Einhaltung von Sicherheits-, Datenschutz-, Finanz- oder Betriebsanforderungen nachzuweisen.
Rahmenwerke erleichtern das Compliance-Management, da sie allgemeine rechtliche oder regulatorische Erwartungen in praktische Kontrollmaßnahmen umsetzen. Einige Rahmenwerke sind für bestimmte Branchen oder Regionen verpflichtend. Andere sind freiwillig, werden aber von Kunden, Wirtschaftsprüfern oder Geschäftspartnern allgemein erwartet.
Gängige Rahmenbedingungen für die Einhaltung regulatorischer Bestimmungen umfassen:
| Rahmen oder Regelung | Gilt üblicherweise für | Was es abdeckt |
| HIPAA | Gesundheitswesen, Gesundheitstechnologie, Dienstleister im Umgang mit PHI | Datenschutz-, Sicherheits- und Verletzungsregeln für geschützte Gesundheitsdaten |
| Datenschutz | Unternehmen, die personenbezogene Daten von EU-Bürgern verarbeiten | Datenschutz, Einwilligung, rechtmäßige Verarbeitung, Rechte der betroffenen Personen, Meldung von Datenschutzverletzungen |
| CCPA/CPRA | Unternehmen, die personenbezogene Daten von Einwohnern Kaliforniens verarbeiten | Datenschutzrechte der Verbraucher, Offenlegung, Widerspruchsrecht und Pflichten im Umgang mit Daten |
| PCI DSS | Unternehmen, die Karteninhaberdaten speichern, verarbeiten oder übermitteln | Zahlungssicherheit, Netzwerksteuerung, Zugriffskontrolle, Überwachung, Tests |
| SOC 2 | SaaS- und Technologieanbieter | Sicherheits-, Verfügbarkeits-, Vertraulichkeits-, Verarbeitungsintegritäts- und Datenschutzmaßnahmen |
| ISO 27001 | Unternehmen, die ein Informationssicherheitsmanagementsystem aufbauen | Risikomanagement, Sicherheitskontrollen, interne Audits, kontinuierliche Verbesserung |
| FedRAMP | Cloud-Anbieter für US-Bundesbehörden | Cloud-Sicherheitsautorisierung, kontinuierliche Überwachung und bundesstaatliche Kontrollanforderungen |
| SOX | Börsennotierte Unternehmen in den USA | Finanzberichterstattungskontrollen, interne Kontrollen, Prüfprotokolle, Verantwortlichkeit der Geschäftsleitung |
| NIST-Frameworks | Regierungsauftragnehmer, sicherheitsorientierte Organisationen und regulierte Branchen | Leitlinien für Cybersicherheit, Risikomanagement, Datenschutz und Kontrolle |
Das passende Rahmenwerk hängt von der Branche, dem Standort, den Kunden, dem Datentyp und den Geschäftszielen des Unternehmens ab. Viele Organisationen benötigen mehrere Rahmenwerke. Beispielsweise benötigt ein Healthtech-SaaS-Unternehmen möglicherweise HIPAA für Patientendaten, SOC 2 für die Kundenzufriedenheit, ISO 27001 für die Sicherheitsgovernance und die DSGVO, wenn es Nutzer in der EU bedient. Ein börsennotiertes Fintech-Unternehmen hingegen benötigt möglicherweise SOX für die Finanzberichterstattung, PCI DSS für Zahlungsdaten und Datenschutzbestimmungen wie die DSGVO oder CCPA/CPRA, abhängig vom Standort seiner Kunden.
Branchen und Funktionen, die den gesetzlichen Bestimmungen unterliegen
Jede Branche muss die spezifischen regulatorischen Anforderungen stets im Blick behalten. Diese können rechtlicher, betrieblicher oder cybersicherheitsrelevanter Natur sein. Im Folgenden finden Sie einige Branchen und ihre jeweiligen Compliance-Verfahren, um Ihnen einen Überblick über die zu erwartenden Anforderungen zu geben:
Einhaltung der Vorschriften durch Gesundheitsdienstleister
Die Einhaltung regulatorischer Bestimmungen im Gesundheitswesen (und das betrifft auch Sie, wenn Sie als Healthtech-Unternehmen Kunden oder Gesundheitsorganisationen betreuen) ist eine Reihe von Prozessen und Schritten, die einem Gesundheitsunternehmen helfen, nationale oder bundesstaatliche Gesetze, branchenspezifische Vorschriften oder auch Vereinbarungen zwischen privaten Unternehmen einzuhalten.
- Das Sozialversicherungsgesetz regelt Medicare, Medicaid und CHIP.
- HIPAA und die HITECH-Gesetz Schutz der Patientendaten und Gewährleistung, dass Gesundheitsdienstleister die Patientendaten wahren
- Der Patientenschutz- und Erschwingliche-Pflege-Gesetz (Patient Protection and Affordable Care Act) regelt Versicherungsbestimmungen, einschließlich Medicaid.
- Das US-Gesundheitsministerium und das Büro des Generalinspekteurs verhindern gemeinsam Betrug.
Einhaltung regulatorischer Bestimmungen durch Unternehmen
Unternehmenskonformität bedeutet die Einhaltung der Unternehmensregeln, geltenden Vorschriften, Verfahren und Verhaltensstandards. Diese Art der Konformität beschränkt sich nicht auf interne Richtlinien und Verfahren, sondern erstreckt sich auch auf Bundes- und Landesgesetze, die den Geschäftsbetrieb regeln.
Durch die Durchsetzung und Aufrechterhaltung der Compliance-Richtlinien kann Ihr Unternehmen sicherstellen, dass sich alle Mitarbeiter an die Regeln halten. Dies wiederum trägt dazu bei, Verstöße oder Fehlverhalten im Rahmen der Compliance-Aktivitäten zu verhindern und aufzudecken.
Einhaltung der Cybersicherheitsvorschriften
Die Einhaltung von Cybersicherheitsvorschriften umfasst eine Reihe von Richtlinien, die die Sicherheit von IT- und Computersystemen gewährleisten sollen. Diese Vorschriften spielen eine entscheidende Rolle, um Unternehmen zu verpflichten, ihre Systeme und Daten vor verschiedenen Cyberbedrohungen zu schützen, darunter Viren, Würmer, Trojaner und Phishing-Angriffe durch Cyberkriminelle.
Vorschriften der Bundesregierung
- Gesetz über die Portabilität und Rechenschaftspflicht von Krankenversicherungen (HIPAA)
- Gramm-Leach-Bliley-Gesetz von 1999
- Homeland Security Act von 2002, der auch den Federal Information Security Management Act umfasst (FISMA)
Initiativen der Landesregierungen
Ergänzend zu den Bundesvorschriften haben einzelne US-Bundesstaaten Maßnahmen zur Bekämpfung von Cybersicherheitsbedenken ergriffen. Das erste Beispiel hierfür war Kaliforniens Erlass des „Notice of Security Breach Act“ im Jahr 2018; zu den jüngeren Beispielen zählt der „Texas Data Privacy and Security Act“ (TDPSA).
Einhaltung der Personalrichtlinien
Vereinfacht gesagt, handelt es sich bei HR-Compliance um ein Regelwerk und Standards, die die Planung und das Management der Personalprozesse eines Unternehmens regeln. Diese Regeln setzen den Maßstab für die HR-Praxis und müssen mit den übergeordneten Unternehmenszielen und dem Compliance-Prozess übereinstimmen. Personalmanager übernehmen häufig die Verantwortung für die Einhaltung der Compliance-Vorgaben. Sie betreuen wichtige Bereiche wie beispielsweise …
- Arbeitsgesetze: Diese umfassen Familienurlaub, faire Löhne, Diskriminierungsprävention, Altersdiskriminierung, Belästigung und behindertengerechte Anpassungen.
- Gesundheit und Sicherheit der Mitarbeiter: Sie befassen sich mit Arbeitssicherheit (OSHA) und dem Wohlbefinden der Mitarbeiter.
- Einstellung und Entlassung: Dies umfasst die Verwaltung von Arbeitsbeziehungen, Gewerkschaften und Einwanderungsgesetzen.
Compliance im Bankwesen
Vereinfacht gesagt müssen Banken Richtlinien und Verfahren entwickeln, die den geltenden Vorschriften entsprechen. Diese Vorschriften stammen von verschiedenen Aufsichtsbehörden, beispielsweise von nationalen Gesetzen, internationalen Bestimmungen und Compliance-Maßnahmen, die von Finanzaufsichtsbehörden auf nationaler oder internationaler Ebene festgelegt werden. Ein gutes Compliance-Programm zeichnet sich durch Folgendes aus:
- Schulen Sie die Mitarbeiter hinsichtlich der Regeln und sorgen Sie dafür, dass sie Verantwortung übernehmen.
- Verfügt über Strategien zur Bewältigung von Compliance-Risiken
- Stellt ausreichend Personal und Werkzeuge für die Durchführung von Compliance-Aufgaben bereit.
Compliance im Finanzdienstleistungsbereich
Die Einhaltung der Vorschriften im Finanzdienstleistungssektor umfasst eine Reihe von Regeln, Vorschriften und Richtlinien, an die sich Finanzinstitute, Fintech-Unternehmen und Kapitalmärkte halten müssen, um sicherzustellen, dass sie rechtmäßig und ethisch handeln.
- Gemeinsamer Berichtsstandard (CRS): Für Finanzinstitute in bestimmten Ländern, mit Ausnahme der USA, um Steuerhinterziehung zu bekämpfen
- Verbraucherschutzgesetze: Home Mortgage Disclosure Act, Truth in Lending Act und mehr
- Onlinesicherheit: Befasst sich mit der Prävention von Cyberangriffen und mit Gesetzen, die den Umgang mit Datenschutzverletzungen regeln. Gesetze wie der Sarbanes-Oxley Act und PCI-DSS gewährleisten, dass Kundendaten sicher bleiben
- Prävention von Finanzkriminalität: Sie umfasst Geldwäsche, Insiderhandel, Betrug und mehr. Das Vorhandensein solcher Richtlinien zeigt das Engagement, solche Handlungen zu verhindern.
Management der Einhaltung gesetzlicher Vorschriften: Schritte zur Umsetzung der Einhaltung gesetzlicher Vorschriften
Das Management der Einhaltung regulatorischer Vorgaben ist der fortlaufende Prozess der Identifizierung anwendbarer Anforderungen, deren Zuordnung zu Kontrollen, der Zuweisung von Verantwortlichen, der Überwachung des Compliance-Status, der Aufbewahrung von Nachweisen und der Behebung von Lücken, bevor diese zu Prüfungs- oder regulatorischen Problemen werden.
Die Implementierung von Compliance-Maßnahmen von Grund auf erfordert Planung, Verantwortungsbewusstsein und kontinuierliche Überprüfung. Ein gutes Compliance-Programm zeigt, dass Ihr Unternehmen seine rechtlichen Verpflichtungen kennt und über einen wiederholbaren Prozess zu deren Erfüllung verfügt.
Ziel ist nicht, dass alle Kontrollen jederzeit einwandfrei erscheinen. Vielmehr geht es darum, zu wissen, was konform ist, wo Abweichungen bestehen, was behoben werden muss und welche Probleme eskaliert werden müssen. Ein ausgereifter Prozess zur Einhaltung regulatorischer Vorgaben trennt Routineausnahmen von risikoreichen Fehlern, weist Verantwortliche für die Behebung von Mängeln zu und verschafft der Führungsebene einen aktuellen Überblick über das regulatorische Risiko, bevor eine Prüfung oder eine Anfrage der Aufsichtsbehörde das Thema aufwirft.
Hier sind die 9 Schritte zur Implementierung und Verwaltung der Einhaltung gesetzlicher Vorschriften:
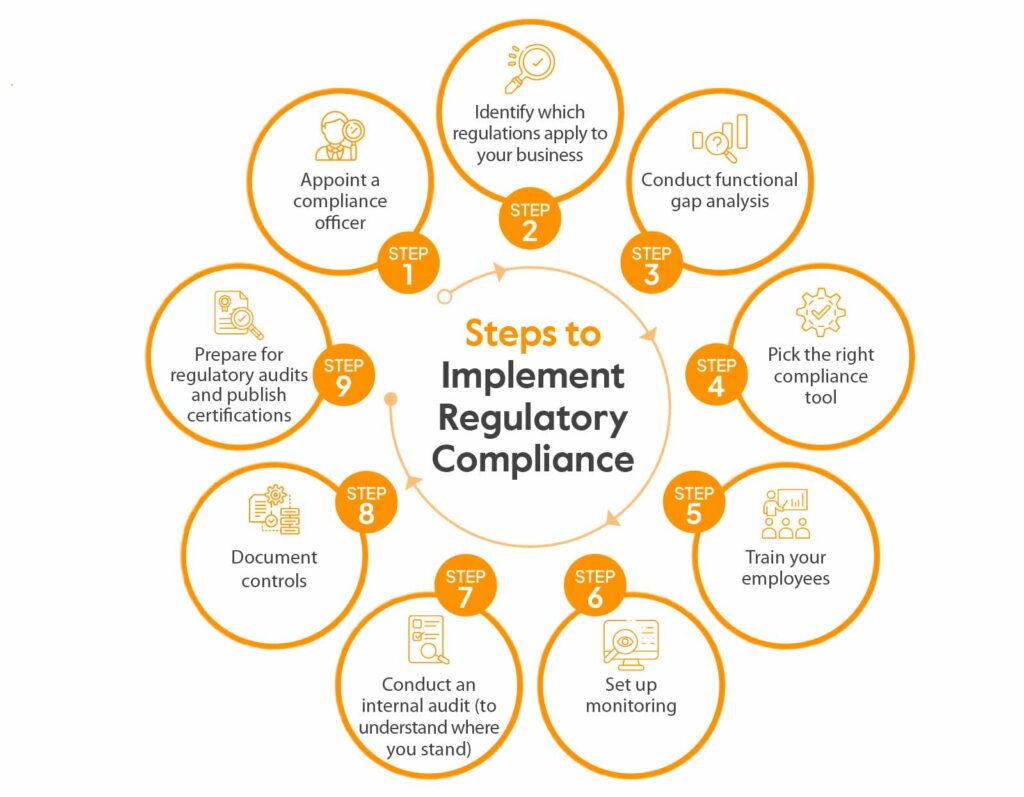
Einen Compliance-Beauftragten ernennen
Beauftragen Sie einen externen Compliance-Beauftragten mit der Erfüllung Ihrer Compliance-Anforderungen oder übertragen Sie die damit verbundenen Aufgaben an ein Mitglied Ihres internen Teams. Ein Compliance-Beauftragter fungiert als Ansprechpartner für alle Compliance-bezogenen Aktivitäten und als Sprecher des Unternehmens bei der Kommunikation und Zusammenarbeit mit externen Stakeholdern in Bezug auf Compliance-Aktivitäten.
Ein Compliance-Beauftragter wird in der Regel intern ernannt, abhängig von der Unternehmensgröße und der Verfügbarkeit qualifizierter Fachkräfte. Diese Funktion übernehmen üblicherweise CEOs, CTOs, Leiter der Entwicklungsabteilung und CISOs.
Ermitteln Sie, welche Vorschriften für Ihr Unternehmen gelten.
Ermitteln Sie zunächst alle für Ihre Organisation relevanten Vorschriften. Diese Vorschriften können von verschiedenen Ebenen stammen – von Bundes- und Landesbehörden bis hin zu lokalen Behörden – oder ausschließlich für Ihre Branche oder Region gelten. Sie sind höchstwahrscheinlich auch rechtsverbindlich.
Hier sind einige wichtige Faktoren, die Sie berücksichtigen müssen:
- Kundenstamm: Die Art Ihrer Kunden beeinflusst die für Sie geltenden Vorschriften. Wenn Ihre Kunden beispielsweise hauptsächlich Cloud-Ressourcen zur Datenspeicherung nutzen oder ihre Geschäfte mit Software abwickeln, müssen sie bestimmte Bestimmungen einhalten. SOC 2 or ISO 27001 (Diese Angaben sind jedoch nicht verpflichtend).
- BrancheDie Branche, in der Sie tätig sind, hat maßgeblichen Einfluss darauf, welche Vorschriften für Sie gelten. Wenn Sie beispielsweise im US-amerikanischen Bankwesen arbeiten, müssen Sie die US-Bankvorschriften wie den Bank Secrecy Act einhalten und Standards wie PCI DSS befolgen.
- Produkte: Die Art Ihrer Produkte bringt spezifische Compliance-Anforderungen mit sich. Wenn Sie beispielsweise im Gesundheitswesen oder in der Medizintechnikbranche tätig sind, müssen Sie folgende Vorschriften einhalten: HIPAA oder HITRUST
- StandortDer physische Standort Ihres Unternehmens beeinflusst die für Sie geltenden Vorschriften. Befindet sich Ihr Unternehmen beispielsweise in Kalifornien, müssen Sie die Bestimmungen des CCPA einhalten.
Führen Sie eine funktionale Lückenanalyse durch.
Die Gap-Analyse ist eine Bewertung der aktuellen Cybersicherheitsmaßnahmen und -praktiken Ihres Unternehmens im Vergleich zum angestrebten oder erforderlichen Sicherheitsniveau. Ziel ist es, Schwachstellen und Bereiche zu identifizieren, in denen Sicherheitsregeln und -standards nicht eingehalten werden.
Beispielsweise können Finanzprozesse in kleinen Unternehmen ineffizient sein. Daher ist es ratsam, dort regelmäßig mit Analysen zu beginnen. Stellen Sie sich bei dieser Analyse einige wichtige Fragen:
- Schulen Sie Ihre Mitarbeiter, um sie über die neuesten Sicherheitsbedrohungen auf dem Laufenden zu halten?
- Haben Sie vor der Durchführung von Änderungen Standardverfahren und Genehmigungen eingerichtet? Und, genauso wichtig, planen Sie, diese Änderungen rückgängig zu machen, falls etwas schiefgeht?
- Wie gehen Sie vor, wenn es darum geht, neuen Mitarbeitern Zugriff zu gewähren oder diesen für ausscheidende Mitarbeiter zu entziehen?
Die manuelle Bearbeitung dieser Aufgaben zur Erfüllung der Compliance-Anforderungen ist zu zeitaufwendig. Deshalb vereinfacht Sprinto die Durchführung von Gap-Analysen, indem bis zu 90 % Ihres Analyseprozesses automatisiert werden, um Ihnen die Einhaltung gesetzlicher Bestimmungen zu erleichtern.
Wählen Sie das richtige Compliance-Tool
Compliance-Management-Software unterstützt Sie bei der Einhaltung der internen Unternehmensrichtlinien, gesetzlichen Vorgaben und Branchenstandards. So vermeiden Sie Probleme aufgrund von Nichteinhaltung; der manuelle Aufwand ist einfach zu hoch.
Die Wahl des richtigen Tools ist jedoch entscheidend, da es für 99 % Ihrer Systemverfügbarkeit verantwortlich ist. Im Folgenden sind einige Aufgaben aufgeführt, die ein Tool zur Compliance-Automatisierung übernehmen kann:
- Automatisieren Sie Aufgaben im Zusammenhang mit der Einhaltung von Vorschriften.
- Dokumentation, Richtlinien und Protokolle erstellen und verwalten
- Probleme im Zusammenhang mit dem Risikomanagement angehen
- Stellen Sie sicher, dass Ihre Richtlinien und Verfahren allen notwendigen Gesetzen und Vorschriften entsprechen.
Eine typische Compliance-Management-Software bietet außerdem verschiedene Funktionen wie Risikobewertungen, Richtlinienmanagement, Schulungsmanagement, Audit-Trails und die Überwachung aller Aspekte der Compliance.
Sprinto ist eine Echtzeit-Compliance-Automatisierungssoftware, die Ihre Compliance-Aktivitäten überwacht. Sie werden sogar benachrichtigt, wenn Kontrollen fehlschlagen, damit Sie stets den Überblick behalten.
Nehmen wir beispielsweise an, Ihr Mitarbeiter hat die HIPAA-Schulung nicht fristgerecht abgeschlossen. Sprinto sendet dann eine Benachrichtigung an die betreffende Person, um sie zur Nachholung der Schulung aufzufordern.
Trainieren Sie Ihre Mitarbeiter
Die Schulung Ihrer Mitarbeiter ist zweifellos eine der wichtigsten Voraussetzungen. Rahmenwerke wie HIPAA und DSGVO verpflichten Unternehmen dazu, ihre Mitarbeiter so zu schulen, dass diese im Falle von Sicherheitsvorfällen genau wissen, was zu tun ist und wann. Dies trägt dazu bei, dass sich die Mitarbeiter ihrer Verantwortung bewusst sind und ihre Aufgaben gemäß den internen Richtlinien sicher ausführen können. Grundlegende Schulungen können online über Webinare oder durch praktische Übungen am Arbeitsplatz erfolgen.
Um diese Aufgabe zu vereinfachen, bietet Sprinto Schulungen für Mitarbeiter mit verschiedenen Modulen an, die innerhalb der Plattform geplant und überwacht werden können. So funktioniert es: Administratoren versenden regelmäßig Schulungsanfragen. Die Mitarbeiter erhalten Benachrichtigungen, die sie daran erinnern, die erforderlichen Module innerhalb eines festgelegten Zeitraums zu absolvieren.
Hinweis
Sind Sie an den neuesten Entwicklungen im Bereich der regulatorischen Compliance interessiert? Klicken Sie hier, um unseren Newsletter zu abonnieren . Dort finden Sie sorgfältig ausgewählte GRC-Inhalte mit praktischen Einblicken für Ihren Arbeitsalltag.
Überwachung einrichten
Wenn Sie sich nur gelegentlich mit Compliance befassen, kann dies zu Hektik in letzter Minute führen, bei der Kontrolltests und Fehlerbehebungen in aller Eile durchgeführt werden, in der Hoffnung, dass keine unerwarteten Probleme auftreten. Deshalb empfehlen wir Ihnen dringend, die kontinuierliche Compliance-Überwachung als festen Bestandteil Ihres Prozesses einzurichten.
Die manuelle Umsetzung von Compliance-Vorgaben kann stressig und riskant sein. Eine Compliance-Automatisierungslösung wie Sprinto spart Ihnen jedoch viel Zeit und Aufwand. Sie verbindet sich mit Ihren Systemen und überwacht kontinuierlich die Kontrollen anhand regulatorischer Standards wie DSGVO oder HIPAA. Sprinto führt Compliance-Tests durch, sammelt Beweise und benachrichtigt die Sicherheitsteams bei Kontrollfehlern. So haben Sie ausreichend Zeit, Korrekturmaßnahmen einzuleiten und Ihr Compliance-Programm das ganze Jahr über aufrechtzuerhalten.
So hilft Sprinto:
Die kontinuierliche Kontrollüberwachung von Sprinto informiert Ihr Unternehmen über Ihren Compliance-Status, während automatisierte Arbeitsabläufe eine vollständige Abdeckung gewährleisten.
Das Interessante daran ist, dass Sprinto maßgeschneiderte Dashboards mit Echtzeitinformationen bereitstellt. So können Sie sofort handeln und Verstöße gegen Compliance-Vorgaben sowie potenzielle Bußgelder vermeiden.
Führen Sie ein internes Audit durch
Führen Sie eine interne Prüfung durch , um Ihren aktuellen Stand der Einhaltung gesetzlicher Vorschriften zu ermitteln und zu bewerten, inwieweit Sie die Anforderungen erfüllen. Dieser Prozess hilft, mögliche Lücken oder potenzielle Risiken in Ihren Abläufen zu identifizieren. Ziel ist es, sicherzustellen, dass Sie auf dem richtigen Weg sind und zu verstehen, wo Verbesserungen erforderlich sind, um die gesetzlichen Bestimmungen noch besser zu erfüllen. So bleiben Sie mit den sich ständig ändernden Vorschriften Schritt halten und vermeiden kostspielige Probleme in der Zukunft.
Für jede Ihrer Compliance-Verpflichtungen sollten Sie Folgendes prüfen:
- Übereinstimmung mit dem Gesetz: Sind Ihre internen Prozesse mit den für Ihr Unternehmen relevanten rechtlichen Anforderungen im Einklang?
- Mitarbeiterbewusstsein: Sind sich Ihre Mitarbeiter der Regeln, an die sich Ihr Unternehmen halten muss, vollkommen bewusst? Halten sie sich auch an diese Regeln?
- Dokumentation: Verfügen Sie über genaue und aktuelle Unterlagen, aus denen hervorgeht, wie Sie die fortlaufende Einhaltung der Vorschriften gewährleisten?
Das Dashboard von Sprinto ermöglicht die einfache und zeitnahe Nachverfolgung der Ergebnisse interner Audits. Nach Eingabe aller erforderlichen Daten überwacht das Dashboard, welche Kontrollen die festgelegten Parameter erfüllen bzw. nicht erfüllen. So wird sichergestellt, dass Ihre Sicherheitsmaßnahmen den Compliance-Standards entsprechen und gleichzeitig der Auditprozess optimiert wird.
Dokumentenkontrolle
Die Dokumentation von Kontrollen im Rahmen Ihres Compliance-Prozesses gewährleistet ein revisionssicheres Protokoll aller implementierten Kontrollen, vorgenommenen organisatorischen Änderungen, administrativen Systemprotokolle und weiterer relevanter Informationen. Diese Protokolle dienen gleichzeitig als Nachweis der Compliance, wenn ein Auditor die internen Systeme eines Unternehmens im Rahmen einer Compliance-Prüfung überprüft.
Bereiten Sie sich auf behördliche Prüfungen vor und veröffentlichen Sie Zertifizierungen.
Der letzte Schritt besteht nun darin, sich gemäß der von Ihnen gewählten Verordnung auf das Audit vorzubereiten. Halten Sie jedoch im Vorfeld, während Sie sich vorbereiten, alle erforderlichen Nachweise bereit, um dem Auditor diese vorlegen zu können. Er wird möglicherweise Fragen zu verschiedenen Aspekten der Geschäftspraktiken Ihres Unternehmens stellen, beispielsweise zur Überprüfung der Mitarbeiterhintergründe, zu Code-Review-Prozessen, zum Zugriffsmanagement und zur Endpunktsicherheit.
Sprinto verfügt über ein Netzwerk von Prüfern, und Sie können je nach Ihren Anforderungen einen von ihnen auswählen. Sobald das Prüfergebnis vorliegt, können Sie es mithilfe der Funktion „Trust Center“ von Sprinto öffentlich präsentieren.
Das Sprinto Trust Center bietet ein personalisiertes Portal, das es Prüfern ermöglicht, auf Kontrollstatus, Prüfungen und Nachweise für den jeweiligen Zeitraum und Compliance-Rahmen zuzugreifen.
Interessanterweise können Sie Kontrollinformationen einbinden und den Echtzeitstatus der von Ihnen ausgewählten Sicherheits- und Datenschutzeinstellungen auf Ihrer Seite anzeigen. Und schon haben Sie Ihre Zertifizierungen für alle sichtbar veröffentlicht.
Unterschiede zwischen regulatorischer Compliance und Sicherheits-Compliance
Regulatorische und Sicherheitskonformität sind beide unerlässlich, jedoch aus vielfältigen Gründen. Sicherheit zielt auf die Reduzierung von Geschäftsrisiken ab, während regulatorische Konformität die Einhaltung gesetzlicher und behördlicher Vorgaben umfasst. Ihre Ziele ähneln sich – Risikomanagement und Datensicherung –, doch ihre Methoden unterscheiden sich.
| Einhaltung der Sicherheitsbestimmungen | Einhaltung gesetzlicher Vorschriften |
| Sicherheit umfasst den Einsatz technischer Maßnahmen zum Schutz digitaler Güter vor Cyberbedrohungen. | Die Einhaltung von Vorschriften bedeutet, die von der Regierung oder Aufsichtsbehörden aufgestellten Regeln zu befolgen, um zufriedenstellende Inspektionsergebnisse zu erzielen. |
| Schützt Unternehmenswerte (IT) | Schützt Geschäftsaktivitäten |
| Schließt Sicherheitslücken, reduziert Risiken und wahrt den guten Ruf | Minimiert das Risiko von Strafen und wahrt den Ruf |
Welche Folgen hat die Nichteinhaltung?
Die Folgen der Nichteinhaltung von Vorschriften sind gravierend. Unternehmen, die gegen diese Vorschriften verstoßen, müssen mit zahlreichen Klagen, erheblichen Geldstrafen und sogar Haftstrafen für die beteiligten Personen rechnen. Hier einige mögliche Konsequenzen:
- StrafenWas die Strafen betrifft, so haben die Aufsichtsbehörden nun das Recht, hohe Strafen gegen nicht konforme Unternehmen zu verhängen. Beispielsweise können Bußgelder allein für Verstöße gegen die DSGVO bis zu 4 % des Umsatzes betragen. Darüber hinaus entstehen den Unternehmen Kosten für die Untersuchung und die Rechtsberatung, und in manchen Fällen müssen sie den Schaden beheben und die betroffenen Kunden entschädigen. Die Höhe der Bußgelder kann je nach Kundenzahl und Art des Verstoßes weiter steigen.
- Rechtsfolgen: Bußgelder sind nicht die größte Gefahr. Ein Gerichtsverfahren stellt das größte Risiko dar. Das Unternehmen kann mit rechtlichen Schritten konfrontiert werden, insbesondere nach einem Datenleck, bei dem Mitarbeiter- oder Kundendaten offengelegt werden. Ein Gerichtsverfahren kann zwar eine Rolle spielen, aber letztendlich nur als finanzielle Belastung für das Unternehmen.
- Störungen des Geschäftsbetriebs: Abweichungen von den Vorschriften können zum Ausschluss eines Unternehmens von der Vergabe öffentlicher Aufträge führen. Datenverluste verursachen Ausfallzeiten und damit Produktivitäts- und Gewinneinbußen. Beispielsweise kann die Nichteinhaltung der PCI-DSS-Standards zum Verbot der Kreditkartenabwicklung führen.
- Gefängnisstrafe: Wer gegen bestimmte Gesetze verstößt, kann mit einer Freiheitsstrafe belegt werden. Die Dauer dieser Strafen variiert je nach Gerichtsbarkeit und Schwere des Vergehens und reicht von einigen Monaten bis zu mehreren Jahren Haft.
Einhaltung gesetzlicher Vorschriften je nach Standort
Die Einhaltung regulatorischer Bestimmungen unterscheidet sich nicht nur zwischen verschiedenen Branchen, sondern auch häufig je nach Standort. So können beispielsweise Cybersicherheits-, Finanz- und Compliance-Vorschriften in einem Land zwar Ähnlichkeiten aufweisen, in einem anderen Land jedoch deutliche Unterschiede zeigen. Insbesondere die Einhaltung von Cybersicherheitsvorschriften ist einer der Bereiche, in denen die jeweiligen Rechtsordnungen am stärksten variieren, da sich Regeln zur Datenspeicherung, Fristen für die Meldung von Datenschutzverletzungen und anerkannte Verschlüsselungsstandards selbst zwischen engen Handelspartnern unterscheiden.
Hier ist die Liste der Einhaltung gesetzlicher Vorschriften, basierend auf ihren Standorten:
Einhaltung gesetzlicher Vorschriften in den USA
Regulatorische Compliance in den USA bezieht sich auf Organisationen, die sich an die von Bundes-, Landes- und Kommunalbehörden festgelegten Gesetze, Vorschriften und Standards halten.
Zum Beispiel wurde HIPAA geschaffen, um den Schutz von Daten und Rechten von Personen, die über eine Krankenversicherung versichert sind, zu standardisieren; es regelt, wie ihre medizinischen Aufzeichnungen und andere persönliche Informationen gespeichert werden und wie deren Vertraulichkeit gewahrt bleibt.
Zu den weiteren wichtigen Regulierungsbehörden in den USA gehören:
- Arbeitsschutzverwaltung (OSHA)
- Food and Drug Administration (FDA)
- Federal Trade Commission (FTC)
- Federal Deposit Insurance Corporation (FDIC)
- Federal Communications Commission (FCC)
- Kommission für Sicherheit von Verbraucherprodukten (CPSC)
- Sarbanes-Oxley Act (SOX)
- Dodd-Frank-Gesetz
- Kommission für Chancengleichheit (EEOC)
- Das Amt für Information und Regulierungsangelegenheiten (OIRA)
- Das Büro des Währungsprüfers (OCC)
Einhaltung regulatorischer Bestimmungen in der EU
Die Einhaltung der EU-Vorschriften gewährleistet, dass Unternehmen und Organisationen die von den EU-Mitgliedstaaten und -Institutionen festgelegten Gesetze, Verordnungen und Standards einhalten.
Die Datenschutz-Grundverordnung (DSGVO) verpflichtet beispielsweise Unternehmen, die Daten von EU-Bürgern erheben, unabhängig von ihrem Sitz, die Bestimmungen der DSGVO einzuhalten. Sie gilt auch für die Speicherung jeglicher Daten von EU-Einwohnern – unabhängig davon, ob diese die EU-Staatsbürgerschaft besitzen oder nicht.
Die meisten Organisationen mit EU-Bezug integrieren die DSGVO-Arbeit in ein umfassenderes Cybersicherheits-Compliance -Programm, anstatt sie als separaten Arbeitsablauf zu behandeln, da sich die technischen Schutzmaßnahmen, die Artikel 32 der DSGVO vorsieht, stark mit den Kontrollen überschneiden, nach denen SOC 2- und ISO 27001-Audits suchen.
Zu den weiteren wichtigen Regulierungsbehörden in den USA gehören:
- Agentur der Europäischen Union für Cybersicherheit (ENISA)
- Netzwerk- und Informationssysteme (NIS-Richtlinie)
- Allgemeine Datenschutzverordnung (GDPR/DSGVO)
- EU-Cybersicherheitsgesetz
- Der Digital Operational Resilience Act (DORA)
- Die Europäische Arzneimittel-Agentur (EMA)
- European Food Safety Authority (EFSA)
Einhaltung regulatorischer Bestimmungen im asiatisch-pazifischen Raum
Regulatorische Compliance in der Asien-Pazifik-Region (APAC) bezieht sich auf die Einhaltung der Gesetze, Vorschriften und Standards durch Unternehmen und Organisationen, die von den Regierungen und Aufsichtsbehörden der Länder innerhalb der APAC-Region festgelegt wurden.
Beispielsweise haben Länder wie Japan das Gesetz zum Schutz personenbezogener Daten (APPI) eingeführt, Singapur hat das Gesetz zum Schutz personenbezogener Daten (PDPA) und Australien hat das Datenschutzgesetz.
Steigern Sie die Einhaltung der Sprinto-Richtlinien.
Nach dem Herunterladen und der Registrierung bei Sprinto erreichen Sie die Compliance mit unserem 4-stufigen Onboarding-Programm. Sprintos strukturierter und zeitlich begrenzter Ansatz bei der Entwicklung von Sicherheitsprogrammen und der Implementierung der Plattform stellt sicher, dass Sie während des gesamten Prozesses fokussiert und auf Kurs bleiben.
Fangen wir mit den Schritten an:
Schritt 1: Richten Sie ein
In der ersten Phase arbeiten Sie in einem Workshop mit unseren Compliance-Experten zusammen, um Sprinto zu konfigurieren. Dabei aktivieren Sie Ihr bevorzugtes Framework, wählen Kontrollen aus, schalten Prüfungen ein, integrieren wichtige Cloud-Systeme und weisen Rollen zu.
Zu den wichtigsten Aufgaben in dieser Phase gehören die Vernetzung wichtiger Stellen und die Definition von Rollen und Verantwortlichkeiten. Dieser Prozess dauert in der Regel 1–3 Stunden und stärkt Ihre Compliance-Fähigkeiten.
Schritt 2: Aktivierung
Im nächsten Schritt wird Sprinto eingesetzt, um Risikobewertungen durchzuführen, Prüfungen zu aktivieren und Aktivitäten wie Sicherheitsschulungen und die Bestätigung von Richtlinien einzuleiten. In dieser Konfiguration ist es notwendig, den Fortschritt kontinuierlich zu überwachen und Probleme zu beheben, um die grundlegende Compliance zu gewährleisten.
Das Hauptziel in dieser Phase ist die Fertigstellung der Einrichtung und die Erfüllung der grundlegenden Compliance-Aufgaben. Dieser Prozess dauert in der Regel 2–4 Wochen.
Erledigen Sie Ihre regulatorischen Anforderungen mühelos
Schritt 3: Überwachung
Jetzt haben Sie es fast geschafft!
In dieser Phase unterstützen Sie die Compliance-Experten von Sprinto bei der Implementierung von Kontrollmechanismen, der Überwachung der Einhaltung von Vorschriften und der umgehenden Behebung von Problemen, um eine Compliance-Rate von über 90 % zu erreichen und die Bereitschaft für Audits sicherzustellen.
Hilfe steht Ihnen rund um die Uhr an 5 Tagen in der Woche per Live-Chat und E-Mail-Support zur Verfügung.
In dieser Phase liegt der Fokus darauf, die Plattform kontinuierlich fehlerfrei zu betreiben. Da es sich um einen fortlaufenden Prozess handelt, gibt es keinen festgelegten Zeitrahmen. Am Ende dieser Phase sind Sie jedoch optimal auf die Auditierung vorbereitet.
Um mehr über diesen Prozess zu erfahren und ihn in der Praxis zu sehen, lesen Sie unsere Fallstudie „ Wie StepSecurity innerhalb von 4 Wochen die SOC-2-Konformität erreichte“.
Schritt 4: Audit
Dies ist der letzte Schritt. In dieser Phase arbeiten Sie mit einem Auditor zusammen, entweder aus dem Sprinto-Netzwerk oder einem eigenen, und nutzen dafür das Sprinto-Dashboard. Die Compliance-Experten von Sprinto unterstützen Sie bei der Beantwortung von Auditanfragen und gewährleisten die fristgerechte Durchführung der Audits.
Die Hauptaufgabe besteht in der Prüfung der Nachweise durch die Auditpartner, was in der Regel einige Wochen dauert. Am Ende erhalten Sie nach erfolgreichem Abschluss die Zertifizierung.
Klingt einfach, oder? Nehmen Sie Kontakt mit uns auf, um mehr zu erfahren..
Bereit, um loszulegen?
Unternehmen unterliegen keinen einheitlichen Regeln, um die gesetzlichen Bestimmungen einzuhalten. Compliance bedeutet, sich im täglichen Geschäftsbetrieb mit Tausenden von verschiedenen Gesetzen und Verantwortlichkeiten auseinanderzusetzen.
Die Einhaltung gesetzlicher Vorschriften ist jedoch keine Option, sondern für jedes Unternehmen unerlässlich, da Verstöße zu finanziellen Strafen, Reputationsschäden und sogar zur Schließung des Unternehmens führen können. Entscheidend ist daher, frühzeitig damit zu beginnen.
Sprinto unterstützt Sie bei der Einhaltung gesetzlicher Vorschriften, indem es die meisten Ihrer wiederkehrenden Compliance-Aufgaben automatisiert. Sind Sie bereit, ein effektives Compliance-Programm aufzubauen?
Wenn Sie bereit sind, loszulegen, vereinbaren Sie einen Demo-Termin mit unseren Experten .
Häufig gestellte Fragen
Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


