




TL, DR:
| Die PCI-DSS-Konformität schützt Karteninhaberdaten durch 12 Anforderungen und mehr als 250 Sicherheitskontrollen. |
| Händler und Dienstleister müssen die Einhaltung der Vorschriften jährlich nachweisen und die Kontrollen das ganze Jahr über aufrechterhalten. |
| Der Leitfaden umfasst PCI-Level, SAQs, Risikobewertungen, die Behebung von Lücken, die Kontrollüberwachung und die beteiligten Parteien. |
Als Gründer eines Unternehmens, das Online-Transaktionen abwickelt, ist die Einhaltung der PCI-Standards unabhängig von Größe und Art Ihres Unternehmens verpflichtend. Die Einhaltung muss ganzjährig gewährleistet und jährlich überprüft werden, wie von Kreditkartenunternehmen gefordert und in den Netzwerkvereinbarungen festgelegt.
Der PCI Standards Council (SSC) entwickelt und pflegt diese Standards, um die Sicherheit von Zahlungskartentransaktionen zu gewährleisten.
Sie fragen sich, ob jetzt der richtige Zeitpunkt für Ihr Unternehmen ist, PCI-DSS-konform zu werden? Dann ist dieser Artikel genau das Richtige für Sie. Er erläutert die Feinheiten der PCI-DSS-Standards, ihre Bedeutung, die Kosten der Nichteinhaltung und bietet Ihnen PCI-Konformitätsrichtlinien, die Ihnen dabei helfen.
Was ist PCI DSS?
Der Payment Card Industry Data Security Standard, kurz PCI DSS, ist ein Sicherheitsstandard, der entwickelt wurde, um Karteninhaberdaten zu schützen und sichere Zahlungstransaktionen zu gewährleisten.
Der PCI Security Standards Council (SSC), gegründet von großen Zahlungsmarken wie Visa, MasterCard und American Express, überwacht die Entwicklung und Pflege des PCI DSS.
Der Standard beschreibt bewährte Verfahren und Protokolle für Organisationen, die Zahlungssysteme nutzen, wie beispielsweise die Implementierung strenger Zugriffskontrollen, die Verschlüsselung sensibler Daten und regelmäßige Überwachungssysteme. Dies hilft Unternehmen, ihr Engagement für den Schutz von Kundenzahlungsdaten und die Aufrechterhaltung des Vertrauens nachzuweisen. Organisationen müssen ihre Einhaltung des Standards jährlich durch Audits oder Selbstbewertungen bestätigen.
Was ist PCI DSS-Konformität?
Die Einhaltung des PCI DSS (Payment Card Industry Data Security Standard) ist ein globaler Informationssicherheitsstandard zum Schutz von Karteninhaberdaten bei Transaktionen. Der PCI SSC (Security Standards Council) hat seine Sicherheitsprotokolle festgelegt.
Die Einhaltung der PCI-Standards minimiert das Risiko von Datenschutzverletzungen für Organisationen, die Zahlungskarteninformationen verarbeiten. Sie schützt vor Cyberkriminellen, die es auf Karteninhaberdaten abgesehen haben, was zu Kreditkartenbetrug, Identitätsdiebstahl, finanziellen Verlusten und Reputationsschäden führen kann.
Der PCI DSS-Standard wurde 2006 von großen Kreditkartenunternehmen (American Express, Discover, JCB International, Mastercard und Visa) und Finanzinstituten eingeführt. Er gilt für Händler, Anbieter und Dienstleister, um sichere Transaktionen zu gewährleisten und Kundendaten zu schützen.
PCI DSS 4.0 April 2024 Update
Einige Anforderungen des PCI-Rahmenwerks führten im Zuge des PCI DSS 4.0- Updates zu einigen Änderungen:
- Voraussetzung 3Klarstellungen für Emittenten und Anbieter von Ausgabediensten, mit zusätzlicher Flexibilität für Organisationen, die bestimmte kryptografische Methoden zur Sicherung von PANs verwenden.
- Voraussetzung 6: Rückkehr zur Sprache der Version 3.2.1 mit Schwerpunkt auf der Behebung kritischer Sicherheitslücken; Klarstellung der Verwaltung von Zahlungsseitenskripten.
- Anforderung 8: Ausnahmen für den Zugriff von Nicht-Administratoren auf die Karteninhaberdatenumgebung (CDE) wurden festgelegt, um eine phishingresistente Authentifizierung für Benutzerkonten zu ermöglichen.
- Voraussetzung 12: Aktualisierte Hinweise zu den Kunden-TPSP-Beziehungen zur besseren Verständlichkeit.
Weitere Informationen zum Update finden Sie im Video unten.
Komponenten der PCI-DSS-Konformität
Der PCI-Compliance-Prozess umfasst vier Schlüsselkomponenten, die die Sicherheit von Karteninhaberdaten gewährleisten sollen. Er hilft bei der Bewertung Ihrer Systeme, um Karteninhaberdaten und potenzielle Schwachstellen zu identifizieren.
- Sicherer Umgang mit Kartendaten: Sicherstellen, dass sensible Kartendaten auf sichere Weise erfasst und übermittelt werden, indem sichere Übertragungsmethoden (z. B. HTTPS) verwendet werden.
- Sichere Speicherung von Kartendaten (Mindeststandard): Einhaltung der 12 Sicherheitsdomänen des PCI DSS für die sichere Speicherung von Karteninhaberdaten.
- Jährliche Überprüfung der Sicherheitskontrollen: Die Validierung umfasst Selbstbewertungsfragebögen (SAQs), externe Schwachstellenscans und Audits durch Dritte.
- Aufrechterhaltung der PCI-Konformität: Die Einhaltung der PCI-DSS-Standards wird kontinuierlich durch die Umsetzung und Befolgung der vom PCI Security Standards Council festgelegten Sicherheitsrichtlinien, -verfahren und -kontrollen gewährleistet.
Warum müssen Organisationen PCI DSS-konform sein?
Die Einhaltung des PCI-DSS-Standards ist wichtig, um die sensiblen Kartendaten Ihrer Kunden vor physischen und digitalen Sicherheitslücken zu schützen. Der PCI-DSS-Standard bildet die Grundlage für die Implementierung neuer administrativer Zugänge und technischer Systeme (sowie die Aktualisierung bestehender Systeme), die erforderlich sind, um das Vertrauen Ihrer Kunden in die Sicherheit und Integrität ihrer sensiblen Kartendaten zu stärken.
Zusammengefasst hilft das PCI-Compliance-Management bei der Implementierung einer Vielzahl technischer Sicherheitsvorkehrungen zum Schutz von Karteninhaberdaten. Dazu gehören strenge Zugriffskontrollen und Passwortmanagement , physische Sicherheitsmaßnahmen sowie die Dokumentation der bestehenden Sicherheitsrichtlinien. Es legt über 250 wesentliche Kontrollen fest , die für Händler und Dienstleister gelten, die Karteninformationen verwenden, um die PCI-Konformität zu gewährleisten.
Tatsächlich geben 30 % der Kleinunternehmen an, die Strafen für die Nichteinhaltung von PCI DSS 4.0 nicht zu kennen. Dies ist weit verbreitet, da die Dokumentation fast alle relevanten Informationen enthält. 2000 SeitenEs würde Sie mehr als 3 Tage um es zu lesen!
Um Ihren Status hinsichtlich der PCI-Konformität zu ermitteln, prüfen Sie zunächst Ihre Berechtigung. Laden Sie den Fragebogen unten herunter:
Laden Sie Ihren PCI DSS-Selbstbewertungsfragebogen herunter
Was muss ich tun, um PCI-konform zu sein?
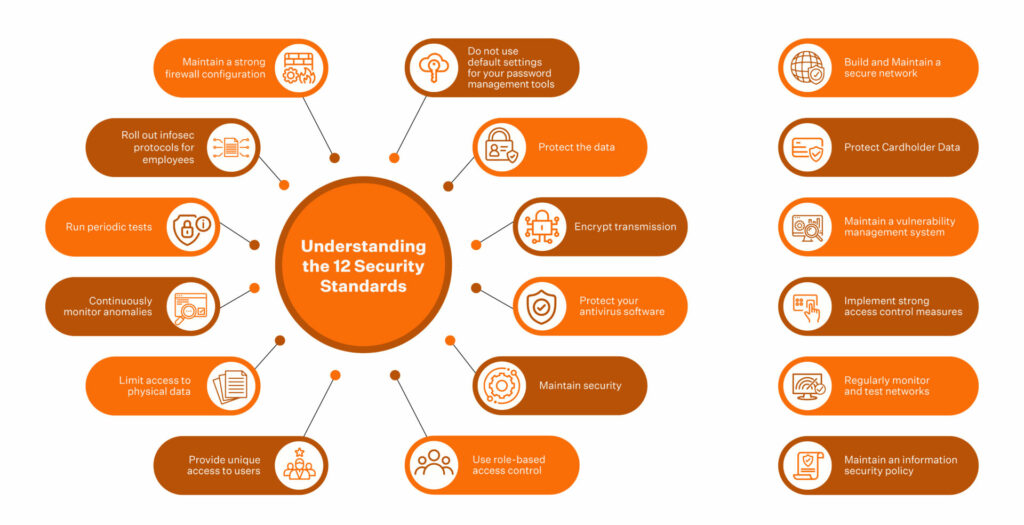
Um PCI-konform zu sein, muss Ihr Unternehmen die zwölf Kernanforderungen des PCI DSS erfüllen. Dazu gehören die Sicherung von Netzwerken, die Verschlüsselung von Karteninhaberdaten, der Schutz von Systemen vor Schadsoftware, die Zugriffsbeschränkung und die Durchführung eines PCI-Schwachstellenmanagementprogramms. Die effektivste Methode, die Anzahl der Systeme, auf die alle zwölf Anforderungen zutreffen, zu begrenzen, ist die PCI-DSS-Netzwerksegmentierung . Eine gut durchdachte Segmentierungsstrategie isoliert die Karteninhaberdaten und reduziert den Prüfaufwand erheblich.
Wie wird man PCI-DSS-konform?
Die PCI-Konformität für Ihr Unternehmen muss nicht schwierig sein! Beginnen Sie damit, die 12 PCI-Konformitätsanforderungen zu verstehen, die alles von der Sicherung von Netzwerken bis zum Schutz von Karteninhaberdaten abdecken.
Analysieren Sie anschließend Ihre aktuelle Sicherheitslage, um Lücken zu identifizieren, diese Schwachstellen zu beheben und robuste Sicherheitsmaßnahmen zu implementieren. Legen Sie abschließend Compliance-Richtlinien fest und überwachen Sie deren Einhaltung, um sicherzustellen, dass Ihre Zahlungsumgebung sicher bleibt und jederzeit für Prüfungen bereit ist.
Hier sind die Schritte, um die PCI-Konformität für Ihr Unternehmen zu erreichen:
Schritt 1: Die PCI-DSS-Anforderungen verstehen

Wenn Sie ein Unternehmen sind, das Karteninformationen verarbeitet, wird von Ihnen erwartet, dass Sie alle 12 PCI-Standards einhalten.
Hier eine kurze Zusammenfassung der PCI-DSS-Anforderungen:
- Installieren und pflegen Sie eine Firewall-Konfiguration zum Schutz der Karteninhaberdaten
- Verwenden Sie nicht die vom Hersteller bereitgestellten Standardpasswörter.
- Gespeicherte Karteninhaberdaten durch Verschlüsselung schützen
- Verschlüsseln Sie die Übertragung von Karteninhaberdaten über offene, öffentliche Netzwerke
- Verwenden und aktualisieren Sie regelmäßig Antivirensoftware
- Entwickeln und pflegen Sie sichere Systeme und Anwendungen
- Beschränken Sie den Zugriff auf Karteninhaberdaten nach geschäftsrelevanten Informationen
- Weisen Sie jeder Person mit Computerzugriff eine eindeutige ID zu
- Beschränken Sie den physischen Zugriff auf Karteninhaberdaten
- Verfolgen und überwachen Sie alle Zugriffe auf Netzwerkressourcen und Karteninhaberdaten
- Testen Sie regelmäßig Sicherheitssysteme und -prozesse
- Pflegen Sie eine Informationssicherheitsrichtlinie
Schritt 2: Definieren Sie Ihren PCI-Konformitätsgrad.
Der Umfang der PCI-DSS-Zertifizierung richtet sich nach dem jährlichen Transaktionsvolumen Ihres Unternehmens. Händler und Unternehmen lassen sich einer der vier Kategorien zuordnen und bestimmen so ihren Compliance-Level und die entsprechenden Anforderungen.
- PCI Level 1: Unternehmen, die jährlich über 6 Millionen Transaktionen verarbeiten
- PCI Level 2: Unternehmen, die jährlich 1 bis 6 Millionen Transaktionen verarbeiten
- PCI Level 3: Unternehmen, die 20,000 bis 1 Million Transaktionen pro Jahr verarbeiten
- PCI Level 4: Unternehmen, die weniger als 20,000 Transaktionen pro Jahr verarbeiten
Schritt 3: Durchführung einer internen Risikobewertung
Die Risikoanalyse hilft, Risiken im Zusammenhang mit Informationssystemen zu identifizieren und festzulegen, wie diese kontrolliert und gemanagt werden. Im Rahmen dieser Analyse werden primäre und permanente (inhärente) Risiken bewertet und langfristige oder Restrisiken (z. B. unsichere Konfiguration und Änderungskontrollen oder fehlende Prozesse) untersucht.
Zu erledigen :
- Ziehen Sie eine Trennlinie zwischen Produktions- und Nichtproduktionssystemen.
- Erstellen Sie eine Bestandsaufnahme der kritischen Systeme und internen Kontrollen.
- Identifizieren Sie Geschäftsrisiken und ordnen Sie jedem Risiko eine Eintrittswahrscheinlichkeit und eine Auswirkung zu.
- Setzen Sie Richtlinien und Verfahren ein, um deren Auswirkungen zu minimieren.
Was Sie nicht tun sollten:
- Führen Sie Sicherheitsrisikoanalysen nur dann durch, wenn Sie zur Erstellung eines Risikobewertungsberichts aufgefordert werden.
- Die Risikobewertung sollte intern durchgeführt und keine externen Experten einbezogen werden, um ein unvoreingenommenes Ergebnis zu gewährleisten.
- Arbeiten Sie isoliert voneinander, ohne Kommunikation zwischen Ihren Teams.
Schritt 4: Lücken analysieren und beheben
Die PCI-DSS-Gap-Analyse unterstützt Unternehmen dabei, ihren Weg zur PCI-Konformität zu optimieren. Diese Bewertung hilft ihnen, ihren aktuellen Stand zu ermitteln und gibt ihnen Orientierung auf dem Weg zur Compliance.
Diese Bewertung hilft Ihnen, Ihren Compliance-Status zu verstehen und bereitet Sie auf die Vor-Ort-Prüfungen vor, die zur Erreichung der Compliance erforderlich sind.
Eine Gap-Analyse zielt darauf ab, mangelhafte Kontrollen zu identifizieren, die zu einem negativen Prüfbericht führen könnten.
Der nächste Schritt nach der Identifizierung besteht darin, die genannten Kontrollen zu korrigieren oder neue einzuführen, um sicherzustellen, dass die PCI-DSS-Compliance-Anforderungen erfüllt werden.
Eine PCI-Gap-Analyse wird üblicherweise von einem Prüfer durchgeführt, der die kritischen Informationsprozesse und die technische Infrastruktur erfasst, um die zu implementierenden PCI-Kontrollen zu ermitteln. Dieser Prozess dauert in der Regel 5 bis 7 Tage.
Sprinto ist im Kern darauf ausgelegt, Lücken im Compliance-Rahmen aufzudecken und Sie in die Lage zu versetzen, künftige Lücken zu schließen.
Schritt 5: Richtlinien und Kontrollen dem PCI-Rahmenwerk zuordnen
Im nächsten Schritt ordnen Sie Ihre internen Kontrollen den PCI-DSS-Zielen zu und schützen die Punkte, an denen Kartendaten in das Unternehmen gelangen, gespeichert werden und es verlassen. Identifizieren und eliminieren Sie außerdem alle Punkte, die nicht in den Geltungsbereich fallen (mit Begründung für jeden einzelnen Punkt), um eine effiziente Auditvorbereitung und einen schlanken, aussagekräftigen Prüfungsbogen für den Auditor zu gewährleisten.
Die manuelle Zuordnung von über 250 Kontrollen zu den 12 Sicherheitsparametern ist jedoch keine Option. Erwägen Sie daher die Automatisierung des PCI-Compliance-Prozesses, um eine einheitliche Übersicht Ihrer Kontrollen und Richtlinien zu erhalten.
Sprinto ist eine Plattform zur Automatisierung von Compliance- Prozessen, mit der Sie die Einhaltung von Vorschriften automatisieren können. Sie können Ihre Kontrollen den spezifischen Anforderungen des PCI-Rahmenwerks zuordnen und sich entspannt zurücklehnen. Die Plattform bietet Ihnen einen Live-Status Ihrer Kontrollen und macht die Überwachung so kinderleicht.
Dank eines integrierten Audit-Dashboards hat der Auditor Zugriff auf alle Ihre Kontrollmechanismen sowie Ihren Compliance-Bericht. So vermeiden Sie, dass Sie während eines Audits wichtige Nachweise verpassen.


Benötigen Sie schnell eine PCI-DSS-Zertifizierung? Wir können Ihnen helfen.
Schritt 6: Kontinuierliche Überwachung
Der nächste Schritt besteht darin, die internen Kontrollen den PCI-DSS-Zielen zuzuordnen und die Punkte zu schützen, an denen Kartendaten in das Unternehmen gelangen, gespeichert werden und es verlassen. Außerdem sollten nicht abgedeckte Punkte identifiziert und (mit Begründung) eliminiert werden, um eine effiziente Auditvorbereitung und einen schlanken, aussagekräftigen Prüfungsbogen für den Auditor zu gewährleisten. Die Zuordnung der Kontrollen zu den 12 Sicherheitsstandards und ihren 251 Unterabschnitten kann eine Herausforderung darstellen.
Hier kommt die PCI-Automatisierung ins Spiel. Dank einer zentralen Übersicht über die Zuordnung und die Nachweise für Richtlinien und Sicherheitsmaßnahmen wird sichergestellt, dass Sie dem Auditor während eines Audits keine wichtigen Nachweise vorlegen .
Schritt 7: Kontinuierliche Überwachung
Die kontinuierliche Überwachung und Bewertung Ihres Compliance-Status ist für Ihren Compliance-Prozess unerlässlich. Compliance ist keine einmalige Angelegenheit. Um langfristig konform zu bleiben, müssen Sie die bestehenden Kontrollmechanismen zur Gewährleistung der Datensicherheit ständig überwachen und gleichzeitig kontinuierlich nach Möglichkeiten suchen, neue, effektive Modelle zu implementieren und Kosten zu senken.
Die meisten Überwachungs- und Bewertungsmodelle lassen sich automatisieren. Durch die Automatisierung dieser Funktion kann Ihr Unternehmen vom zyklischen/periodischen Überwachungsmodell zu einer aktiveren Variante übergehen, die bei jedem neuen Vorfall ausgelöst wird.
Beispielsweise:
Der Schutz sicherer Passwörter ist eine der wichtigsten Sicherheitsanforderungen des PCI-Compliance-Managements. Ein geeigneter Trigger führt daher die Kontrolle automatisch bei jedem neu angelegten Benutzer aus. Zusätzlich kann in der darauffolgenden Instanz eine Überprüfung ausgelöst werden, um festzustellen, ob die Passwortanforderungen erfüllt sind.
Bei Sprinto automatisieren wir den Überwachungs- und Bewertungsprozess, um sicherzustellen, dass Sie die nötige Transparenz haben, um das ganze Jahr über PCI-konform zu bleiben und notwendige Patches zu beheben, sobald diese verfügbar sind.

Bereiten Sie sich in wenigen Wochen auf PCI DSS vor.
Schritt 8: Füllen Sie den Selbstbewertungsfragebogen (SAQ) aus.
Der nächste Schritt für Unternehmen der Stufen 2, 3 und 4 ist das Ausfüllen des Selbstbewertungsfragebogens (SAQ) und die Einreichung eines Berichts über die Konformitätsbescheinigung (AOC).
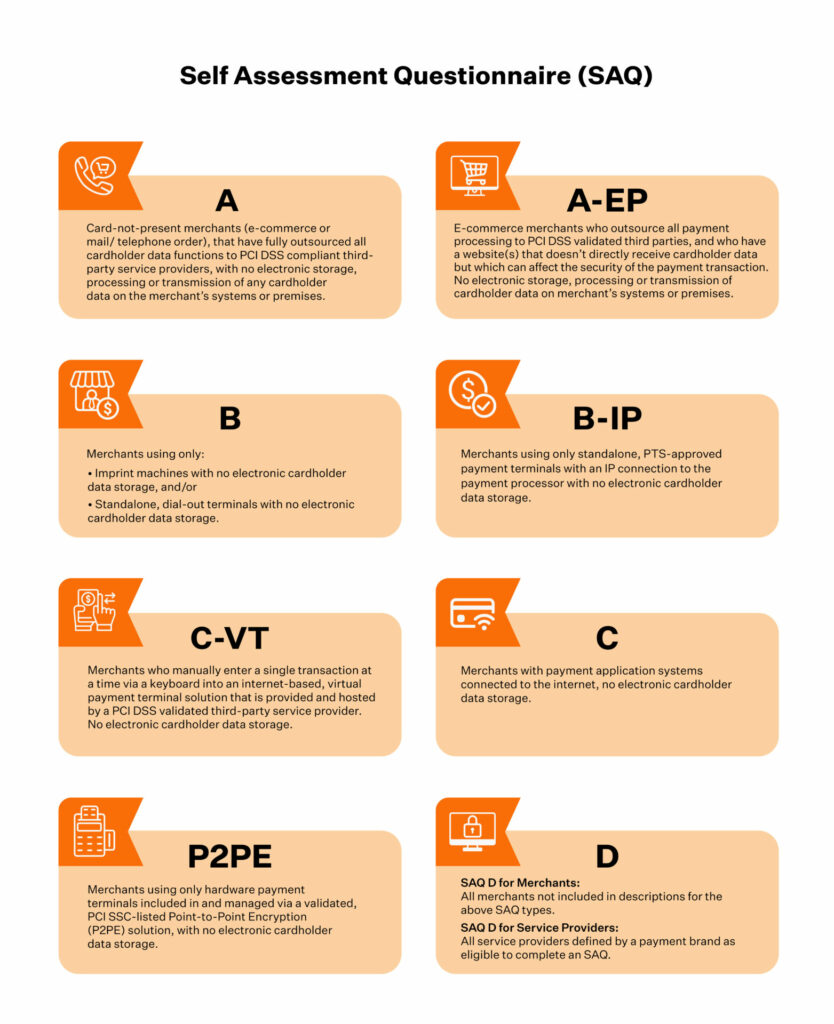
Unternehmen der Stufe 1 müssen den PCI-DSS-Selbstbewertungsfragebogen und eine AOC (Accreditation of Compliance) ausfüllen sowie einen Sicherheitsbewertungsbericht (Report on Compliance, ROC) einholen. Dieser Bewertungsbeauftragte sollte aus der vom PCI-Rahmenwerk empfohlenen Liste stammen.
Laden Sie Ihre PCI-DSS-Anforderungsliste herunter
Vorteile der Implementierung der PCI-DSS-Konformität
Von der Verbesserung der allgemeinen Sicherheitslage und dem Schutz vor Datenpannen bis hin zur Vermeidung von Kundenverlusten und finanziellen Einbußen bietet die Implementierung der PCI-Compliance-Richtlinien eine Reihe von Vorteilen.
- Der Einsatz strenger Sicherheitskontrollen mit starker Kryptografie und bewährten Verfahren optimiert die Sicherheitslage und steigert die betriebliche Effizienz. Er trägt außerdem zu einem proaktiven Risikomanagement bei und fördert eine Compliance-Kultur.
- Viele große Unternehmen suchen PCI-konforme Anbieter. Dies trägt somit zur Unternehmensexpansion bei.
- Kunden vertrauen Unternehmen aufgrund ihrer Compliance-Sicherheit. Sie wissen, dass ihre Daten sicher und vertraulich behandelt werden.
Finanzielle Folgen im Zusammenhang mit Nichteinhaltung oder Verstößen wie Bußgelder, Strafen, Klagen usw. können vermieden werden.
Welche Arten von PCI-Compliance-Gruppen gibt es??
An der PCI DSS-Konformität sind 6 Gruppen beteiligt, nämlich der Rat, Händler, Dienstleister, Kartenaussteller und Händlerbanken, QSAs (Qualified Security Assessors) und ASVs (Approved Scanning Vendors).
PCI-SSC
Der von den großen Kreditkartenmarken Visa, Mastercard, American Express, Discover und JCB gegründete Rat ist für die Festlegung und Aufrechterhaltung von Standards zum Schutz von Karteninhaberdaten verantwortlich.
Kaufleute
Unternehmen und Organisationen, die Karteninhaberdaten erfassen, speichern oder verarbeiten und für die Einhaltung der PCI-DSS-Standards verantwortlich sind, gelten als Händler. Ein umfassenderes Bild davon, für wen PCI DSS gilt, geht über die Kategorie der Händler hinaus und umfasst alle Dienstleister, die im Auftrag eines Händlers Karteninhaberdaten speichern, verarbeiten oder übermitteln. Dazu gehören Hosting-Anbieter, Zahlungsportale und Drittanbieter, die häufig umfangreiche Compliance-Verpflichtungen übernehmen.
Dienstleister
Organisationen, die im Auftrag von Händlern Karteninhaberdaten verarbeiten, sind Dienstleister. Dazu gehören beispielsweise Hosting-Anbieter, Anbieter von Managed Security Services und Anbieter von Karteninhaberdatenspeicherung.
PCI-DSS-konformes Hosting ist das gängigste Beispiel. Ein Anbieter, der in Ihrem Auftrag Karteninhaberdaten speichert, verarbeitet oder übermittelt, muss seine eigene Konformität nachweisen. Anhang A1 des Standards legt zusätzliche Anforderungen für Multi-Tenant-Hosting-Umgebungen fest. Die meisten PCI-konformen Hosting-Anbieter veröffentlichen eine Konformitätsbescheinigung, die Sie anfordern und vor Vertragsabschluss prüfen sollten. Die Nutzung eines konformen Hosting-Anbieters allein garantiert jedoch keine Konformität. Die Verantwortung ist geteilt, und Sie benötigen eine schriftliche Vereinbarung, die klarstellt, welche Anforderungen der Anbieter abdeckt und welche weiterhin in Ihrer Verantwortung liegen.
Kartenaussteller und Händlerbanken
Kartenherausgeber/Kartenmarken stellen Kunden Zahlungskarten zur Verfügung, während Händlerbanken Finanzinstitute sind, die die Zahlungsabwicklung im Auftrag von Händlern ermöglichen.
QSAs
Qualifizierte Sicherheitsgutachter sind zertifizierte PCI-Compliance-Gutachter, die Bewertungen für Händler oder Dienstleister durchführen.
ASVs
Zugelassene Scan-Anbieter sind vom PCI SSC qualifizierte Organisationen, die Schwachstellenscans für Händler oder Dienstleister durchführen. Eine praktische PCI-DSS-Compliance-Checkliste verdeutlicht, welche der sechs Gruppen für welchen Vorbereitungsschritt zuständig ist. So können die händlerbezogenen Aufgaben wie die Abgrenzung des Prüfungsbereichs und die Auswahl der Sicherheitsfragebögen parallel zur Einbindung der qualifizierten Sicherheitsanalysten (QSA) und der Planung der ASV-Scans bearbeitet werden, anstatt sich gegenseitig zu behindern.
Wie viel kostet die PCI-Konformität?
Die Umsetzung der PCI-Compliance-Vorschriften und das Erreichen der Konformität (mit Zertifizierung) können für kleine und mittlere Unternehmen zwischen 5000 und 20000 US-Dollar kosten, für große Unternehmen zwischen 50,000 und 200,000 US-Dollar.
Beachten Sie, dass die Kosten der PCI-Konformität von vielen Faktoren abhängen, wie z. B. Händlerebene, Unternehmensgröße, aktuelles Konformitätsniveau usw.
Die Honorare der verschiedenen Compliance-Spezialisten variieren je nach den umfassenden Anforderungen der Organisation.
Diese Kosten lassen sich um 80 % senken, wenn Sie mit Sprinto auf Automatisierung umsteigen. ( PCI-Compliance-Kosten jetzt mit Sprinto berechnen !)
Was passiert, wenn Sie nicht PCI-DSS-konform sind??
Die Kosten bei Nichteinhaltung sind hoch und reichen von Geldstrafen zwischen 5000 und 100,000 US-Dollar (abhängig von der Art des Verstoßes). Darüber hinaus kann Ihnen die Möglichkeit entzogen werden, kartenbasierte Transaktionen auf Ihren Geschäftsplattformen anzubieten.
Jeder Verstoß gegen die Vorschriften wird als Sicherheitsverletzung gewertet und kann auch erhebliche Reputationsschäden verursachen.
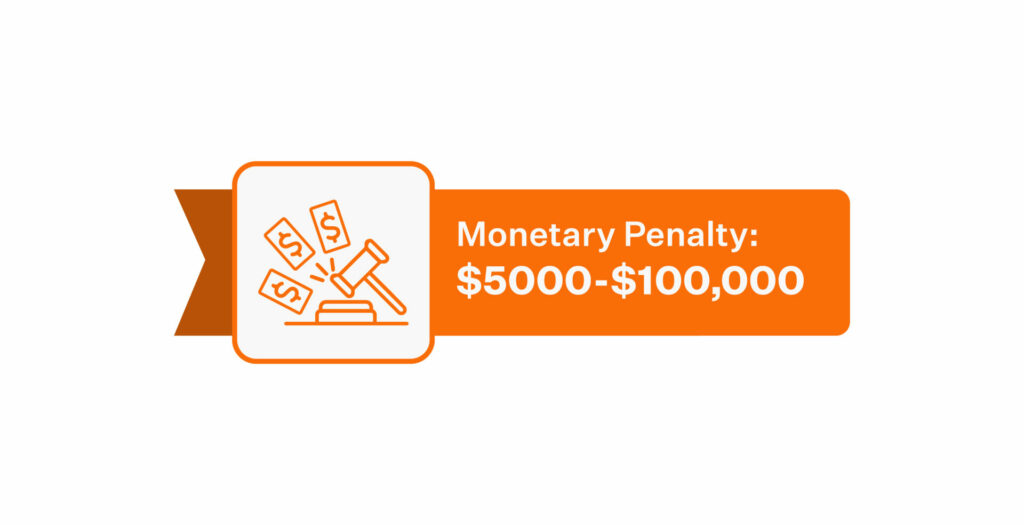
Hier ist eine Liste der Konsequenzen, die Ihnen bei Nichteinhaltung drohen:
1) Strafen
Sowohl Kreditkartenunternehmen als auch Banken verhängen Strafen – von 5,000 bis über 100,000 US-Dollar pro Monat. Und wenn ein Unternehmen eine Strafe erhält und weiterhin die PCI-Compliance-Anforderungen ignoriert, kann es sogar vom Kreditkartenverarbeitungsnetzwerk ausgeschlossen werden. Infolgedessen könnte das Unternehmen keine Zahlungen mehr für seine Kunden abwickeln. Dies könnte für Unternehmen, die auf Kreditkartenzahlungen angewiesen sind, verheerende Folgen haben.
2) Instanz eines böswilligen Akteurs
Die Einhaltung der PCI-DSS-Standards schützt Ihr Unternehmen nicht vor Sicherheitsvorfällen. Wird ein PCI-DSS-konformes Unternehmen jedoch Opfer eines Sicherheitsvorfalls, fallen die Strafen deutlich geringer aus – das Unternehmen kann nachweisen, dass es alle Anforderungen des Rahmenwerks erfüllt hat, was die von den Kartenanbietern und Acquirer-Banken letztendlich verhängten PCI-DSS-Strafen erheblich reduziert.
Darüber hinaus erhöht eine Sicherheitsverletzung die finanzielle Belastung eines Unternehmens, da folgende Maßnahmen erforderlich werden:
- Engagieren Sie ein Ermittlungsteam, um die Quelle des Datenlecks zu identifizieren.
- Führen Sie eine obligatorische Kreditüberwachung für Kunden durch, deren Daten kompromittiert wurden.
- Etwaige Rechtsstreitigkeiten bearbeiten
- Umgang mit Umsatzeinbußen, die durch die Kündigung von Partnerschaften durch Händler entstehen (wenn Ihr Unternehmen wiederholt gegen Vorschriften verstößt).
Die durchschnittlichen Kosten für die Bearbeitung jedes erfassten Opfers belaufen sich auf 150 US-Dollar. Multipliziert man diese Summe mit der Anzahl der von einem Datenleck betroffenen Personen, können die Kosten beträchtlich sein.
3) Klagen
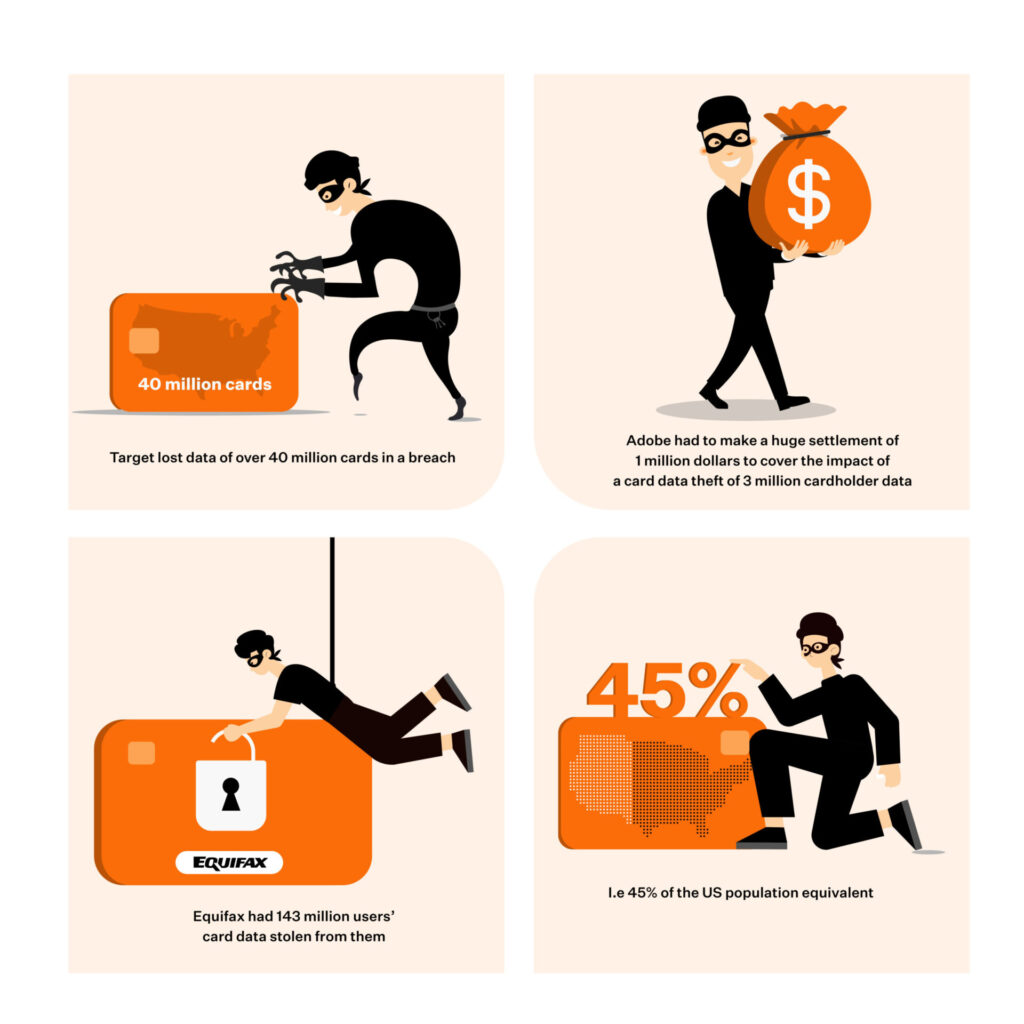
Im Falle von Datenschutzverletzungen werden Unternehmen typischerweise von Lieferanten und Kunden verklagt. So musste beispielsweise Target eine Geldstrafe von 18.5 Millionen US-Dollar zahlen, nachdem sensible Daten von 40 Millionen Konten nach einer Datenschutzverletzung öffentlich geworden waren.
4) Auswirkungen auf Umsatz und Marke
Wenn sensible Informationen gefährdet werden, sinkt das Vertrauen der Kunden in das Unternehmen rapide, was zu negativer Mundpropaganda und einem Verlust an Markenwert führt. Darüber hinaus erschwert ein schlechter Ruf die Neukundengewinnung und Kundenbindung, was sich direkt auf zukünftige Gewinne auswirkt.
Wie Sprinto Ihnen bei der Erreichung der PCI DSS-Konformität hilft?
Sprinto wurde speziell entwickelt, um Ihnen eine maßgeschneiderte PCI-Compliance-Lösung zu bieten. Kernstück von Sprinto ist eine Automatisierungs-Engine, die den Großteil der notwendigen Arbeitsschritte zur Validierung der PCI-Compliance Ihres Unternehmens übernimmt.
Jedes Unternehmen wird detailliert auf Kontroll- und Prüfmechanismen überwacht, um eine reibungslose Prüfung zu gewährleisten. Alle Sonderfälle werden markiert und die Nachweise automatisch katalogisiert und über das Sprinto Auditor-Dashboard an den Prüfer übermittelt.
Das Dashboard bietet dem Prüfer eine einheitliche Ansicht des Prüfberichts mit präziser Segmentierung der eingerichteten Kontrollen, der Dokumentation von Personenprozessen usw.
Wie wir den Weg zur PCI-DSS-Konformität für Ihr Unternehmen vereinfachen
Sprinto wurde speziell entwickelt, um Ihnen eine maßgeschneiderte Compliance-Lösung zu bieten. Kernstück von Sprinto ist eine proprietäre Automatisierungs-Engine, die den Großteil der Arbeit übernimmt, die für die Validierung der Compliance Ihres Unternehmens erforderlich ist.
Schritt 1: Abbildung auf Entitätsebene für eine robustere Sicherheitslage
Jede Compliance-Maßnahme zielt darauf ab, die Sicherheitslage einer Organisation zu verbessern. Der standardisierte Ansatz ist unflexibel und betrachtet Compliance lediglich als „Abhaken von Checklisten“. Sprinto versteht, dass die Absicherung einzelner Einheiten mehrere Anforderungen erfüllt und zeit- sowie kosteneffizient ist.
Durch die Zuordnung von Kontrollen zu Compliance-Anforderungen wird außerdem sichergestellt, dass Ihre zukünftigen Compliance-Anforderungen im Zuge des Wachstums Ihres Unternehmens nahtlos mit Sprinto erfüllt werden.
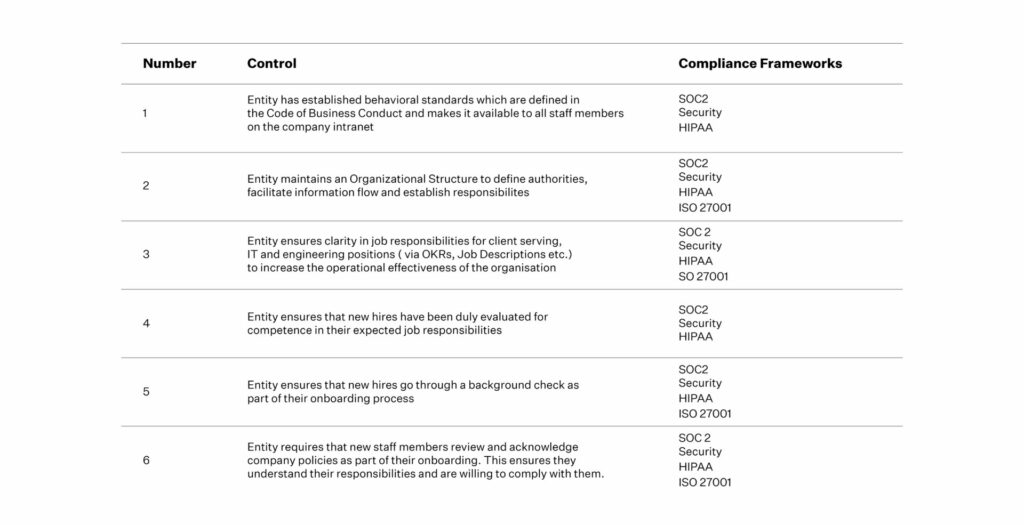
Um es zu vereinfachen:
Für nahezu jedes Compliance-Framework, das Sprinto für Sie erstellt, macht es Sie zukunftssicher, indem es den Weg für Ihre nachfolgenden Compliance-Anforderungen um bis zu 75 % ebnet.
Die zwölf PCI-DSS-Anforderungen sind sechs Schlüsselzielen der PCI-DSS-Konformität zugeordnet und in einzelne Entitäten unterteilt. Jede Entität wird anschließend separat behandelt, um sicherzustellen, dass Ihr Unternehmen über alle notwendigen Kontrollen und Prüfungen für ein reibungsloses Audit verfügt.
Schritt 2: Implementierung von Sonderfällen
Sonderfälle sind nicht selten. Ein Sonderfall könnte zu einer Ausnahme in Ihrem Compliance-Bericht führen, und ein standardisiertes Vorgehen bei der Einhaltung der Vorschriften berücksichtigt diese Fälle nicht.
Ein Sonderfall könnte so einfach sein wie der Fall, dass einer Ihrer Mitarbeiter aufgrund von Mutterschafts-/Vaterschaftsurlaub nicht im Büro ist und daher seinen Laptop nicht verschlüsseln oder sein Betriebssystem nicht aktualisieren kann. Im Rahmen Ihrer Compliance-Maßnahmen könnten Ihnen hunderte weitere solcher Sonderfälle begegnen.
Im Rahmen des standardisierten Vorgehens bei der Einhaltung der Vorschriften würde dieser Fall, da der oben genannte Mitarbeiter die Geräteverschlüsselung nicht abschließen konnte, in Ihrem Bericht als Ausnahme vermerkt.
Mit PCI-Compliance-Lösungen wie Sprinto können Sie solche Fälle als Sonderfälle kennzeichnen und entsprechende Nachweise für Ihren Prüfbericht beifügen. Darüber hinaus ermöglicht das von uns entwickelte, benutzerdefinierte Prüfer-Dashboard den Prüfern, diese Sonderfälle zu überprüfen und zu analysieren, warum bestimmte Maßnahmen nicht durchgeführt wurden.
Schritt 3: Automatische Katalogisierung von Belegen
Sprinto wurde entwickelt, um die für ein Compliance-Audit erforderlichen Nachweise automatisch zu erfassen und zu katalogisieren. Dadurch sparen unsere Nutzer (Gründer, CTOs, Entwicklungsleiter, Produktleiter) hunderte Stunden an Aufwand für Screenshots, Dokumentation, Sortierung, Erstellung und Freigabe hunderter Laufwerke im Vor- und Nachbereitungsprozess des Audits.
Wir möchten, dass sich unsere Kunden auf die Entwicklung ihrer nächsten bahnbrechenden Idee konzentrieren können und sich nicht mit den Feinheiten und Nuancen des Compliance-Prozesses herumschlagen müssen.
Schritt 4: Einreichen eines Prüfberichts oder SAQ
Der Umfang der PCI-DSS-Zertifizierung richtet sich nach dem Transaktionsvolumen, das Ihre Organisation jährlich verarbeitet.
Wir bei Sprinto wissen, dass Sie in der Anfangsphase Ihrer Compliance-Maßnahmen besonders viel Unterstützung benötigen. Deshalb bieten wir Ihnen weltweit rund um die Uhr Kundensupport.
Sprechen Sie noch heute mit unseren Experten, um Ihren Weg zur PCI-DSS-Konformität zu beginnen.
Die MythBusters
Die häufigsten Mythen über PCI DSS
1) PCI DSS gilt nicht für kleine Händler, die nur wenige Transaktionen pro Jahr abwickeln.
Tatsächlich gilt: Sie müssen die PCI-DSS-Vorgaben erfüllen, selbst wenn Ihr Unternehmen nur eine einzige Kreditkartentransaktion abwickelt. Eine Prüfung ist zwar nicht erforderlich, die Einhaltung der Vorgaben ist aber dennoch notwendig. Weitere Informationen finden Sie in den PCI-DSS-Richtlinien.
2) PCI DSS gilt nur für E-Commerce-Unternehmen..
Tatsächlich gilt: Jedes Unternehmen, das Karteninhaberdaten speichert, verarbeitet oder übermittelt, muss PCI-DSS-konform sein. Selbst wenn Ihr Unternehmen also nur gelegentlich Transaktionen über POS-Geräte abwickelt, ist die Einhaltung der Vorschriften erforderlich.
3) Wenn ich 80 % der Vorgaben erfülle, kann es losgehen!
In der Realität gilt: Anders als bei SOC 2 können Sie nicht selbst entscheiden, welche Sicherheitsstandards für Sie gelten. Bei PCI DSS müssen Sie alle sechs Prinzipien und zwölf Sicherheitsstandards einhalten. Eine 80%ige Konformität reicht daher nicht aus.
4) Ich verarbeite keine Kreditkartendaten. Mein Unternehmen verarbeitet ausschließlich Daten von Geldautomatenkarten. Ich muss daher wahrscheinlich keine Compliance-Vorgaben erfüllen.
Tatsächlich können viele Debitkarten auch in Kreditkartennetzwerksegmenten verwendet werden, wodurch sie unter die Bestimmungen des PCI DSS fallen.
Und so weiter.
Dies sind einige Fragen, die Ihr Auditor bei der Einreichung Ihres PCI-DSS-Selbstbewertungsfragebogens (SAQ) stellen könnte. Als Geschäftsinhaber sind Ihnen diese Feinheiten jedoch möglicherweise nicht bekannt, und genau dabei möchten wir Sie unterstützen.
Häufig gestellte Fragen

Autorin
Anwita
Anwita ist Cybersicherheits-Enthusiastin und erfahrene Bloggerin in einer Person. Ihre Leidenschaft für Cybersicherheit führte sie in die Welt der Compliance. Mit zahlreichen Cybersicherheitszertifizierungen im Gepäck hat sie es sich zum Ziel gesetzt, komplexe Sicherheitsthemen für alle Zielgruppen verständlich zu machen. Sie liest gern Sachbücher, hört Progressive Rock und sieht sich am Wochenende Sitcoms an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


