Um Ihre PCI-DSS-Anforderungen zu erfüllen, benötigen Sie ein gutes Verständnis der Compliance-Anforderungen, ihrer Relevanz für Ihr Geschäftsumfeld und der PCI-Compliance-Kontrollen, die Ihnen helfen können, den Schutz von Karteninhaberdaten zu verbessern.
Der Payment Card Industry Data Security Standard (PCI DSS) dient dem Schutz der gesamten Wertschöpfungskette von Zahlungskarten und gilt daher für alle Unternehmen, die Karteninhaberdaten (CHD) und/oder sensible Authentifizierungsdaten verarbeiten, speichern oder übermitteln.
Es wird von Zahlungskartenanbietern als globaler Datensicherheitsstandard angepriesen. Wussten Sie, dass PCI DSS auch für Organisationen gilt, die Daten einzelner Karteninhaber akzeptiert, übermittelt oder gespeichert haben?
In diesem Artikel werden wir die 12 PCI-DSS-Anforderungen im Zusammenhang mit der Liste der Kontrollen und deren Zielen besprechen, die Sie kennen sollten.
Bonus: Eine herunterladbare Liste der PCI-DSS-Konformitätslisten

Was sind PCI-DSS-Kontrollen?
Organisationen müssen die Kontrollen auf der Grundlage von Vorgaben der IT-Abteilung, der Sicherheitsteams und anderer Funktionen, die mit Karteninhaberdaten in Kontakt kommen, abbilden.
Die PCI-DSS-Kontrollen sind die Sicherheitsmaßnahmen, die Sie an den vielen potenziellen Berührungspunkten mit Karteninhaberdaten in Ihrer Geschäftsumgebung implementieren müssen, um die Datensicherheit zu gewährleisten.
Und Sie müssen der Definition geeigneter Sicherheitskonfigurationen und -protokolle bei der Implementierung der PCI-DSS-Kontrollen gebührende Aufmerksamkeit widmen.
Liste der PCI-DSS-Kontrollen
- Aufrechterhaltung sicherer Netzwerke und Systeme: Robuste digitale Abwehrmaßnahmen einrichten, um unberechtigten Zugriff zu verhindern.
- Schutz der Karteninhaberdaten: Nutzen Sie Verschlüsselung, um wichtige Karteninhaberdaten zu verbergen und zu schützen.
- Gründung einer Schwachstellenmanagement Programm: Schwachstellen in digitalen Systemen regelmäßig überprüfen und beheben, um die Widerstandsfähigkeit gegenüber potenziellen Bedrohungen zu gewährleisten.
- Umsetzung strenger Zugangskontrollmaßnahmen: Den Zugriff auf Karteninhaberdaten kontrollieren, indem Personen mit Computerzugriff eindeutige IDs zugewiesen werden.
- Beobachtung von Monitor- und TestnetzwerkenDigitale Aktivitäten kontinuierlich beobachten, regelmäßige Tests durchführen und festgestellte Probleme umgehend beheben.
- Aufrechterhaltung von Informationssicherheitsrichtlinien: Klare digitale Sicherheitsrichtlinien festlegen und einhalten, um die allgemeine Sicherheit zu gewährleisten.
Welche Bedeutung haben die PCI-DSS-Kontrollen?
Die PCI-DSS-Kontrollen sind wichtig, da sie sicherstellen, dass alle Organisationen, die Kreditkarteninformationen verarbeiten – einschließlich Zahlungsabwickler, Dienstleister und aller Akteure entlang der Wertschöpfungskette von Zahlungskarten –, sichere Systeme unterhalten. Die Implementierung dieser Kontrollen schützt den Zugriff auf und die Übertragung von Karteninhaberdaten und reduziert das Risiko von Sicherheitsverletzungen sowie potenzielle Strafen bei Nichteinhaltung im Falle eines Verstoßes.
Die ordnungsgemäße Implementierung der PCI-DSS-Kontrollen kann Organisationen helfen:
- Einen Sicherheitsstandard festlegen
- Sichere Karteninhaberdaten
- Schützen Sie Mandanten vor betrügerischen Handlungen
- Sicherheitslücken verhindern
- Vermeiden Sie Bußgelder und Klagen
- Die Kosten eines Datenlecks reduzieren
- Kundenvertrauen wecken

Die 12 PCI-DSS-Anforderungen bieten eine solide Grundlage, um all dies und vieles mehr zu erreichen.
Hier ist die Liste der PCI-DSS-Kontrollen.
PCI DSS gliedert seine Anforderungen in sechs Kontrollziele und umfasst zwölf Kernanforderungen, die auf globalen Best Practices für den Datenschutz basieren. Diese Standards gelten für jedes Unternehmen, das Kreditkarteninformationen verarbeitet, speichert oder übermittelt, unabhängig von Größe oder Transaktionsvolumen.
Zu den wichtigsten Aspekten der PCI-DSS-Konformität gehören:
- Technische und betriebliche Standards für die Sicherung von Kreditkartendaten
- Richtlinien zum Schutz von Karteninhaberdaten bei der Transaktionsverarbeitung
- Anforderungen, die sich mit anderen Rahmenwerken wie DSGVO und HIPAA überschneiden, oder SOC 2
Hier sind die 12 Anforderungen gemäß den sechs PCI-DSS-Kontrollen:
- Installieren und verwalten Sie eine Firewall-Konfiguration zum Schutz der Karteninhaberdaten
- Verwenden Sie keine vom Hersteller bereitgestellten Standardeinstellungen für Systemkennwörter und andere Sicherheitsparameter
- Schützen Sie gespeicherte Karteninhaberdaten
- Verschlüsseln Sie die Übertragung von Karteninhaberdaten über offene, öffentliche Netzwerke
- Schützen Sie alle Systeme vor Schadsoftware und aktualisieren Sie Ihre Antivirensoftware oder -programme regelmäßig.
- Entwickeln und warten Sie sichere Systeme und Anwendungen
- Beschränken Sie den Zugriff auf Karteninhaberdaten entsprechend den geschäftlichen Anforderungen
- Zugriff auf Systemkomponenten identifizieren und authentifizieren
- Beschränken Sie den physischen Zugriff auf Karteninhaberdaten
- Verfolgen und überwachen Sie sämtliche Zugriffe auf Netzwerkressourcen und Karteninhaberdaten
- Testen Sie regelmäßig Sicherheitssysteme und -prozesse
- Pflegen Sie eine Richtlinie zur Informationssicherheit für alle Mitarbeiter
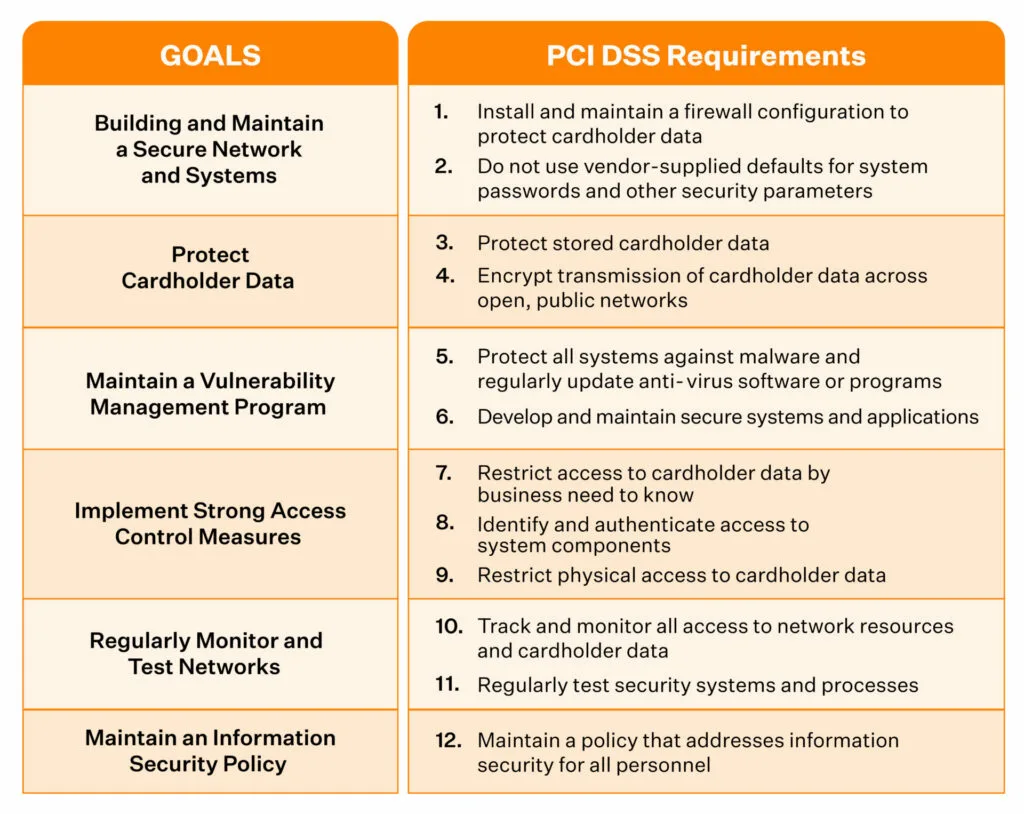
Diese Sicherheitsanforderungen für PCI DSS v3.2.1 basieren auf globalen Best Practices zum Schutz sensibler Daten in Unternehmen. Wenn Sie andere Rahmenwerke wie die DSGVO, HIPAA oder SOC 2 einhalten, werden Sie viele Überschneidungen bei den Kontrollmaßnahmen feststellen.
Hier sind die 12 Anforderungen gemäß den sechs PCI-DSS-Kontrollen:
1. Installieren Sie eine Sicherheitsfirewall.
Die Erfüllung der PCI-DSS-Sicherheitsanforderungen an Firewalls ist der erste Schritt zur PCI-DSS-Konformität . Für Cloud-basierte Unternehmen, die Kreditkartendaten verarbeiten, kann eine leistungsstarke Firewall und ein Router (falls erforderlich) zur Aufrechterhaltung eines sicheren Netzwerks beitragen.
Bei korrekter Konfiguration kann eine Firewall den ein- und ausgehenden Netzwerkverkehr anhand verschiedener Kriterien und Regeln überwachen und dabei helfen, die Art des erlaubten und des nicht erlaubten Datenverkehrs zu bestimmen.
Was sollten Sie tun?
Die Sicherheitsmaßnahmen, die Sie zur Erfüllung dieser Anforderung implementieren, müssen Ihnen dabei helfen, Folgendes zu erreichen:
- Sicherheitsrichtlinien und Betriebsabläufe für die Verwaltung von Firewalls dokumentieren und implementieren
- Beschränken Sie den öffentlichen Zugang zu Infrastrukturanlagen.
- Unautorisierter ausgehender Datenverkehr aus der Karteninhaberdatenumgebung ins Internet unterbinden
Sie können außerdem überprüfen, ob auf wichtigen Laptops und Desktop-Computern (Mitarbeiterarbeitsplätzen) eine persönliche Firewall aktiviert ist.
Aufwand für die Einhaltung der Vorschriften berechnen:
Sprinto erfüllt diese Anforderungen, indem es Kunden regelmäßig bei der Überprüfung von Firewall-Regelsätzen und CHD-Netzwerkkonfigurationsstandards unterstützt. Darüber hinaus hilft es bei der Überprüfung und Einschränkung des öffentlichen Zugriffs auf Infrastrukturressourcen sowie bei der Überwachung und Überprüfung des Zugriffs auf kritische Systeme und gewährleistet so sichere Konfigurationen für Kreditkartentransaktionen.
Wie berechnen Sie Ihren Aufwand für die Einhaltung der Vorschriften? Erfahren Sie mehr.
2. Verwenden Sie nicht die von Anbietern bereitgestellten Sicherheitsparameter.
Organisationen müssen Standardpasswörter und herstellerseitig vorgegebene Sicherheitsparameter für Server, Netzwerkgeräte, Kassenterminals und Softwareanwendungen ändern. So logisch dies auch klingen mag, die zweite Anforderung wird nicht immer befolgt.
Es wird außerdem empfohlen, pro Server nur eine primäre Funktion zu implementieren, um zu verhindern, dass Funktionen mit unterschiedlichen Sicherheitsanforderungen auf demselben Server parallel laufen. Beispielsweise sollten Webserver, Datenbankserver und DNS auf separaten Servern implementiert werden.
Was sollten Sie tun?
- Dokumentieren Sie Ihre Verfahren zur Konfigurationssicherheitshärtung.
- Verschlüsseln Sie alle administrativen Zugriffe mit starker Kryptografie.
- Führen Sie ein Inventar der Systemkomponenten, die unter den Geltungsbereich von PCI DSS fallen.
Die Compliance-Automatisierungslösung von Sprinto verknüpft diese Anforderungen mit Sicherheitskontrollen und -prüfungen, wie beispielsweise der Überprüfung der zum Schutz von Karteninhaberdaten verwendeten Verschlüsselungsschlüssel, der Validierung der Liste der Infrastrukturressourcen, der kritischen Systembenutzer und ihres MFA-Status.
3. Schützen Sie Karteninhaberdaten
Die wichtigste Anforderung von PCI DSS ist der Schutz von Kreditkartendaten. Um Kreditkartendaten zu schützen, müssen Sie zunächst wissen, welche Arten von Kreditkartendaten Ihr Unternehmen speichert, wo diese gespeichert werden (Speicherort) und wie lange (Aufbewahrungsfrist).
Was sollten Sie tun?
- Erstellen und pflegen Sie eine Richtlinie zur Datenaufbewahrung und -löschung
- CHD-Speichermenge und Aufbewahrungszeit begrenzen
- Definieren Sie Prozesse für die sichere Löschung von CHD-Dateien, wenn diese nicht mehr benötigt werden.
- Entwickeln Sie einen Prozess zur Identifizierung und sicheren Löschung von CHD-Daten, wenn diese die festgelegte Aufbewahrungsfrist überschreiten.
- Speichern Sie nur die für den Geschäftsbetrieb erforderlichen Datenelemente (vermeiden Sie das Speichern des gesamten Inhalts einer Spur).
- Beschränken Sie den Zugriff auf kryptografische Schlüssel
- CHD mit branchenüblichen Algorithmen und Sicherheitsschlüsseln verschlüsseln
Sprinto zerlegt die Anforderungen in einfach zu implementierende und nachvollziehbare Sicherheitskontrollen.
Von der Erstellung obligatorischer und kritischer Sicherheitsrichtlinien über die Überwachung der Akzeptanz dieser Richtlinien durch die Mitarbeiter bis hin zur Überprüfung der Speicherung und Anzeige von CHD-Daten und der Überprüfung von Methoden zur Sicherung von CHD-Daten und Verschlüsselungsschlüsseln – Sprinto kann all dies automatisieren.
4. Karteninhaberdaten verschlüsseln
Diese Anforderung ähnelt der dritten, gilt jedoch für CHD-Daten, die über offene, geschlossene, private oder öffentliche Netzwerke übertragen werden. Sie müssen wissen, woher die CHD-Daten kommen und wohin sie gesendet werden, und sie vor der Übertragung verschlüsseln.
Was sollten Sie tun?
- Richtlinien und betriebliche Verfahren zur Dokumentensicherheit Verschlüsselung von CHD-Übertragungen
- Stellen Sie sicher, dass die Richtlinien allen betroffenen Parteien bekannt sind und von diesen anerkannt werden.
Sprinto bietet Ihnen eine umfassende Liste editierbarer Informationssicherheitsrichtlinien, aus denen Sie auswählen und die Sie an die Bedürfnisse Ihres Unternehmens anpassen können. Diese Richtlinien stehen Ihren Mitarbeitern anschließend in der App zur Verfügung, sodass sie einfach darauf zugreifen und ihre Einhaltung nachverfolgen können.
Sprinto bietet außerdem Sicherheitsschulungen für Mitarbeiter zum Thema PCI DSS an , die dazu beitragen, Ihre Sicherheitslage zu verbessern , indem Ihre Mitarbeiter geschult und befähigt werden, eine starke Verteidigungslinie zu bilden.
PCI-DSS-Sicherheitsschulung im Wert von über 10,000 US-Dollar inklusive
5. Installieren und aktualisieren Sie regelmäßig Ihre Antivirensoftware.
Um das CHD vor allen Arten von Malware zu schützen, ist es unerlässlich, regelmäßig Antivirensoftware auf allen Geräten wie Servern, Laptops, Workstations und Smartphones zu installieren und zu aktualisieren.
Die Antivirensoftware muss aktiv laufen und Protokolle generieren, die bei Bedarf geprüft werden können.
Was sollten Sie tun?
- Installieren Sie Antivirensoftware auf allen Systemen, die häufig von Schadsoftware betroffen sind.
- Führen Sie regelmäßige Überprüfungen von Systemen durch, die üblicherweise nicht von Schadsoftware betroffen sind, um sich entwickelnde Malware-Bedrohungen zu identifizieren und zu bewerten.
Mit Sprinto können Sie prüfen, ob auf den Geräten Ihrer Mitarbeiter Virenschutzsoftware installiert ist, und eine Überprüfung der Virenschutzkonformität durchführen. Das Sprinto-Abonnement beinhaltet Dr. Sprinto, ein Management-Department-System (MDM), das Ihnen dies und vieles mehr ermöglicht.
Kostenrechner:
Um herauszufinden, wie Sprinto Ihre Compliance-Maßnahmen unter Berücksichtigung Ihres Budgets optimieren kann, nutzen Sie unseren PCI DSS Compliance Cost Calculator.
6. Sichere Anwendungen und Systeme entwickeln und pflegen
Die sechste PCI-DSS-Anforderung konzentriert sich auf die Implementierung eines Prozesses zur Identifizierung und Klassifizierung aller Sicherheitslücken mithilfe anerkannter externer Quellen. Anschließend müssen Sie den neu entdeckten Sicherheitslücken eine Risikobewertung zuweisen ( z. B. „hoch“, „mittel“ oder „niedrig“).
Risikobewertungen sollten auf branchenüblichen Best Practices basieren und potenzielle Auswirkungen berücksichtigen. Darüber hinaus können Schwachstellen als „kritisch“ eingestuft werden, wenn sie eine unmittelbare Bedrohung für die Umgebung darstellen, kritische Systeme beeinträchtigen und/oder bei Nichtbehebung zu einer potenziellen Kompromittierung führen.
Zu kritischen Systemen gehören beispielsweise Sicherheitssysteme, öffentlich zugängliche Geräte und Datenbanken, die Karteninhaberdaten speichern, verarbeiten oder übermitteln.
Organisationen müssen außerdem kritische Patches in allen Systemen der Kreditkartendatenumgebung implementieren, einschließlich:
- Betriebssysteme
- Anwendungssoftware
- Datenbanken
- Firewalls, Router und Switches
- POS-Terminals
Was sollten Sie tun?
- Definieren und implementieren Sie einen Entwicklungsprozess, der Sicherheitsanforderungen in allen Phasen der Entwicklung umfasst.
- Installieren Sie kritische Sicherheitspatches
- Stellen Sie sicher, dass die Testumgebung getrennt bleibt.
- Überprüfen Sie den benutzerdefinierten Code vor der Freigabe für die Produktion oder an Kunden.
- Dokumentiere alles
Mit der Plattform von Sprinto können Sie sicherstellen, dass die Peer-Review-Verifizierung in Kontrollsystemen aktiviert und nachverfolgt wird, Schwachstellenscanner aktivieren, Nachweise externer Scans hochladen, VAPT mit Sprinto-Partnern durchführen und vieles mehr.
7. Zugriff auf Karteninhaberdaten sperren
Gemäß der siebten Anforderung müssen Organisationen umfassende Zugriffskontrollmaßnahmen implementieren. Dies ermöglicht es ihnen, den Zugriff auf CHD zu erlauben oder zu verweigern.
Organisationen werden außerdem dazu angehalten, rollenbasierte Zugriffskontrollen (RBAC) einzuführen, damit der Zugriff auf CHD nur bei Bedarf gewährt werden kann.
Die Implementierung von RBAC stellt beispielsweise sicher, dass Ihre Personalabteilung keinen Zugriff auf CHD hat und dass Ihre Systemadministratoren über die erforderlichen Zugriffsrechte verfügen.
Was sollten Sie tun?
- Dokumentieren Sie alle Benutzer, die Zugriff auf CHD benötigen, mit ihren jeweiligen Rollen.
- Richtlinien und Verfahren zur Dokumentenzugriffskontrolle
- Überprüfen und aktualisieren Sie die Aufzeichnungen regelmäßig.
Mit Sprinto können Sie die zeitnahe Überprüfung des Zugriffs auf kritische Systeme automatisieren, automatisierte periodische Management-Reviews implementieren und eine rollenbasierte Zugriffskontrollmatrix einrichten.
Sämtliche Bewertungsprotokolle und Nachweise werden automatisch innerhalb der App erfasst und verwaltet.
8. Eindeutige Kennung zuweisen
Jeder autorisierte Benutzer mit Zugriff auf CHD sollte eine eindeutige Kennung besitzen, anstatt Gruppenbenutzerkennungen und Passwörter zu verwenden. Dies erleichtert die Nachverfolgung und Zuordnung von Verantwortlichen im Falle einer internen Sicherheitsverletzung.
Eindeutige IDs verringern zudem die Anfälligkeit für Datenlecks und helfen Unternehmen, schnell auf Datenverluste zu reagieren. Um dies weiter zu verbessern, empfiehlt PCI DSS die Verwendung der Zwei-Faktor-Authentifizierung.
Was sollten Sie tun?
- Authentifizierungsrichtlinien und -verfahren dokumentieren und allen Benutzern mitteilen
- Weisen Sie allen Benutzern eine eindeutige ID zu, bevor Sie ihnen Zugriff auf Systemkomponenten oder CHD gewähren.
- Begrenzen Sie wiederholte Zugriffsversuche, indem Sie die Benutzerkennung nach höchstens sechs Versuchen sperren.
- Legen Sie die Sperrdauer auf mindestens 30 Minuten fest oder bis ein Administrator die Benutzer-ID wieder aktiviert.
- Fordern Sie den Benutzer zur erneuten Authentifizierung auf, um das Terminal oder die Sitzung zu reaktivieren, wenn eine Sitzung länger als 15 Minuten inaktiv war.
- Verwenden Sie starke Kryptografie und sorgen Sie dafür, dass alle Authentifizierungsdaten während der Übertragung und Speicherung auf allen Systemkomponenten unlesbar sind.
- Legen Sie strenge Passwortanforderungen fest.
- MFA einbeziehen
Das ist eine Menge an Aufgaben, und es ist nur ein kleiner Ausschnitt dessen, was Sie tun müssen, um diese Anforderung zu erfüllen. Die Automatisierung Ihrer PCI-DSS-Compliance mit Sprinto hilft Ihnen, die Benutzer jedes kritischen Zugriffssystems und deren MFA-Status zu überprüfen.
Sie können außerdem Zugriffs-Authentifizierungsmechanismen überprüfen, eine robuste Passwortrichtlinie erstellen und kommunizieren , den Zustand der Mitarbeitergeräte mit DrSprinto (MDM) überwachen, den Zugriff auf kritische Systeme überprüfen und den Zugriff für ausscheidende Mitarbeiter widerrufen.
9. Sperren Sie den physischen Zugriff auf Karteninhaberdaten.
Diese Anforderung beinhaltet die physische Sicherheit des Zugangs zu Systemkomponenten wie Servern, Papierakten oder Arbeitsstationen, die Karteninhaberdaten speichern oder übertragen.
Sie können Sicherheitsmaßnahmen implementieren, wie z. B. die Führung von Besucherlisten, Videoüberwachung und die Vernichtung von CHD-Dokumenten.
Diese Anforderung ist jedoch für Cloud-basierte Unternehmen nicht relevant.
10. Karteninhaberdaten und Netzwerkressourcen verfolgen und überwachen
PCI DSS schreibt vor, dass alle Netzwerksysteme geschützt und überwacht werden müssen. Daher müssen Organisationen Netzwerkaktivitätsprotokolle auf CHD führen und diese täglich auf Anomalien und verdächtige Aktivitäten im Zusammenhang mit dem Zugriff auf Netzwerkressourcen überprüfen.
Hierfür können Sie SIEM-Systeme (Security Information and Event Monitoring) in Betracht ziehen.
Was sollten Sie tun?
- Dokumentieren Sie, wie Daten in Ihre Organisation fließen.
- Implementieren Sie Prüfprotokolle für alle Benutzeranmeldungen, fehlgeschlagene Anmeldeversuche und Änderungen wie das Erstellen und Löschen von Systemobjekten.
- Beschränken Sie die Ansicht von Prüfprotokollen
- Überprüfen Sie alle Sicherheitsereignisse und Protokolle aller Systemkomponenten (die CHD verarbeiten), kritischer Systemkomponenten und Server, die Sicherheitsfunktionen ausführen, wie z. B. Firewalls, Intrusion-Prevention-Systeme, Authentifizierungsserver und mehr.
Die Compliance-Lösung von Sprinto unterstützt Sie bei der Überprüfung, ob Audit-Logs für Server, Netzwerkgeräte, Anwendungen und Datenbanken erfasst werden, ermöglicht die Aktivierung und Integration eines Bedrohungserkennungssystems auf der Plattform und verfolgt und untersucht verdächtige/gemeldete Vorfälle anhand ihrer Schwere.
11. Alle Sicherheitssysteme und -prozesse testen
Cyberkriminelle sind ständig auf der Suche nach Sicherheitslücken. Organisationen müssen daher regelmäßig alle Sicherheitssysteme und -prozesse testen, um die Sicherheit von CHD zu gewährleisten.
Was sollten Sie tun?
- Führen Sie vierteljährlich einen internen Schwachstellenscan durch.
- Führen Sie jedes Jahr Anwendungs- und Netzwerkpenetrationstests auf allen externen Domains und IPs durch.
- Führen Sie vierteljährlich einen Scan mit einem WLAN-Analysetool durch, um alle autorisierten und nicht autorisierten WLAN-Zugangspunkte zu ermitteln.
- Externe IPs und Domains durch einen PCI-zugelassenen Scan-Anbieter (ASV) scannen
12. Informationssicherheit gewährleisten Datenschutzrichtlinien
Organisationen müssen die Informationssicherheitsrichtlinie jährlich implementieren und überprüfen und sie an alle relevanten Interessengruppen, wie z. B. Mitarbeiter, Auftragnehmer und Lieferanten, verteilen.
Darüber hinaus empfiehlt diese Anforderung auch die Durchführung der folgenden Aktivitäten für alle Cloud-basierten Unternehmen, die Kreditkartendaten verarbeiten.
Was sollten Sie tun?
- Führen Sie Schulungen zur Sensibilisierung der Nutzer durch.
- Implementieren Sie einen Reaktionsplan für Vorfälle
- Bewertet Risiken, um wichtige Vermögenswerte, Schwachstellen und Bedrohungen zu identifizieren.
- Führen Sie Hintergrundüberprüfungen der Mitarbeiter durch.
Wie bereits erwähnt, ermöglicht Sprinto die Erstellung, Verteilung und Nachverfolgung der Bestätigung der verschiedenen Informationssicherheitsrichtlinien Ihres Unternehmens direkt in der App. Mitarbeiterschulungen zur Sicherheit , Onboarding und Offboarding von Mitarbeitern, integrierte Risikobewertungen (einschließlich Lieferanten) und vieles mehr können aktiviert, nachverfolgt und zur Dokumentation der Compliance erfasst werden.
Die Compliance-Experten von Sprinto arbeiten bei jedem Schritt mit Ihnen zusammen, um sicherzustellen, dass alle PCI-DSS-Anforderungen erfüllt werden.
Lesen Sie auch: PCI-DSS-Zertifizierung
Laden Sie Ihre PCI-DSS-Anforderungsliste herunter
Was sind benutzerdefinierte PCI-DSS-Steuerelemente?
PCI DSS v4.0 bietet mit dem individuellen Ansatz eine weitere Möglichkeit zur Implementierung und Validierung der PCI-DSS-Anforderungen. Im Gegensatz zur traditionellen Methode ermöglicht dieser Ansatz Unternehmen, ihre Kontrollen so zu entwickeln, dass sie den Anforderungen entsprechen.
Eine im Rahmen des kundenspezifischen Ansatzes gewählte benutzerdefinierte PCI-Kontrolle kann von der vorgeschriebenen Kontrolle abweichen, muss aber das festgelegte Sicherheitsziel der Anforderung erfüllen.
Beachten Sie, dass benutzerdefinierte Steuerelemente sich von kompensierenden Steuerelementen unterscheiden.
Kompensatorische Kontrollen kommen zum Einsatz, wenn eine Organisation eine Anforderung aufgrund legitimer technischer oder dokumentierter geschäftlicher Einschränkungen nicht erfüllen kann, beispielsweise aufgrund eines veralteten Systems oder Prozesses, der nicht aktualisiert werden kann, um die Anforderung zu erfüllen.
Siehe auch: PCI-DSS-Checkliste
Wie Sprinto die PCI-DSS-Konformität ermöglicht
Zusammenfassend lässt sich sagen, dass die Einhaltung der PCI-DSS-Standards entscheidend ist, um sensible Karteninhaberdaten zu schützen und das Vertrauen von Kunden und Partnern gleichermaßen zu sichern. Auch wenn der Weg zur Konformität auf eigene Faust komplex erscheinen mag, kann der Einsatz einer Lösung zur Automatisierung der Compliance-Prozesse Ihre Bemühungen deutlich vereinfachen und stärken.
Die Sicherheit von Zahlungskarteninformationen zu gewährleisten, ist keine einmalige Aufgabe, sondern ein kontinuierliches Engagement, das weit über die Erfüllung gesetzlicher Vorgaben hinausgeht. Es geht darum, eine sichere Umgebung zu schaffen, die Vertrauen fördert. Sprinto unterstützt dies mit einem autonomen, KI-gestützten Ansatz: Kontrollen werden kontinuierlich überwacht, Daten in Echtzeit erfasst und Risiken frühzeitig erkannt. So meistern Sie Audits reibungslos und gewährleisten die Einhaltung von Vorschriften ohne ständigen manuellen Aufwand.
Schneller und intelligenter PCI DSS-konform werden – Sprechen Sie noch heute mit einem Compliance-Experten.
Optimieren Sie Ihren Weg zur PCI DSS-Zertifizierung mit Sprinto in 3 einfachen Schritten:
1. Vereinbaren Sie eine Demo-Session – Lassen Sie Ihre Fragen beantworten und entdecken Sie maßgeschneiderte Lösungen.
2. PCI-Compliance-Lücken identifizieren – Detaillierte Berichte nutzen, um Datenberechtigungen und Zugriffskontrollen abzubilden.
3. Automatisieren und optimieren Sie die PCI-Anforderungen – Implementieren Sie eine effiziente Automatisierung, um Ihren Compliance-Prozess zu verbessern.
Häufig gestellte Fragen
Was sind Karteninhaberdaten gemäß PCI DSS?
Gemäß dem PCI Security Standards Council (SSC) umfassen Karteninhaberdaten die vollständige primäre Kontonummer (PAN) sowie eines oder mehrere der folgenden Elemente:
- Name des Karteninhabers
- Ablaufdatum:
- Servicecode
Dazu gehören auch sensible Authentifizierungsdaten, die aus vollständigen Magnetstreifendaten, CVV2, CID, PINs und mehr bestehen.
Der PCI DSS verpflichtet Organisationen zum Schutz aller Karteninhaberdaten.
Wie viele Kontrollziele gibt es im PCI DSS?
PCI DSS hat sechs Compliance-Ziele. Diese sind:
Kontrollziel 1: Aufbau und Aufrechterhaltung eines sicheren Netzwerks und sicherer Systeme
Kontrollziel 2: Schutz der Karteninhaberdaten
Kontrollziel 3: Aufrechterhaltung eines Schwachstellenmanagementprogramms
Kontrollziel 4: Strenge Zugangskontrollmaßnahmen implementieren
Kontrollziel 5: Netzwerke regelmäßig überwachen und testen
Kontrollziel 6: Aufrechterhaltung einer Informationssicherheitspolitik

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei Sprinto und versteht es meisterhaft, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Mit fünf Jahren Erfahrung im Compliance-Bereich und unter anderem mit Frameworks wie SOC 2, ISO 27001 und DSGVO ist sie eine anerkannte Expertin auf diesem Gebiet und führt ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.