




TL, DR:
| Die PCI-DSS-Verschlüsselung schützt Karteninhaberdaten sowohl bei der Speicherung als auch bei der Übertragung über öffentliche Netzwerke. |
| Zu den zugelassenen Methoden gehören Hashing, starke Kryptographie, Abschneiden, gespeicherte Auffüllungen und Indextoken. |
| Der Artikel erläutert fünf Verschlüsselungsanforderungen und deren Zusammenhang mit der Bereitschaft für PCI-DSS-Audits. |
Der Payment Card Industry Data Security Standard (PCI-DSS) verpflichtet Unternehmen, die in ihrer Datenbank gespeicherten Kreditkarteninformationen zu verschlüsseln und gleichzeitig sicherzustellen, dass die Daten auch bei der Weitergabe außerhalb des Unternehmens sicher bleiben.
Für alle Organisationen, die Zahlungs- und Kreditkartendaten verarbeiten, übermitteln oder speichern, ist gemäß den PCI-DSS-Datensicherheitsstandards (Payment Card Industry Data Security Standards) eine ausreichende Verschlüsselung unerlässlich. Organisationen müssen Maßnahmen zum Schutz sensibler Karteninhaberdaten implementieren und dabei die neuesten Sicherheitsmethoden und kryptografischen Algorithmen einsetzen.
Dieser Artikel befasst sich eingehend mit den PCI-Verschlüsselungsanforderungen, die für den Nachweis der Konformität zwingend erforderlich sind.

Was ist PCI-Verschlüsselung?
Die PCI-DSS-Verschlüsselung erfordert den Schutz sensibler Karteninhaberdaten und die Verschlüsselung von Daten, die über öffentliche Netzwerke ausgetauscht werden. Die Einhaltung der PCI-DSS-Verschlüsselungsstandards setzt komplexe kryptografische Algorithmen oder andere Verschlüsselungsverfahren voraus, die die primären Kontonummern (PANs) unlesbar machen. Die Verwendung einer fortlaufenden PCI-DSS-Compliance-Checkliste stellt sicher, dass diese Verschlüsselungsverpflichtungen mit den übrigen Anforderungen des Standards übereinstimmen, da Anforderungen wie Zugriffskontrolle, Schlüsselverwaltung und Protokollierung alle auf die in diesem Abschnitt definierten verschlüsselten Datenflüsse Bezug nehmen.
Dieser Verschlüsselungsprozess kann mit einer der folgenden Methoden erfolgen:
- Einweg-Hashfunktionen
- Starke Kryptographie
- Kürzung
- Sicher aufbewahrte Datenpads und Index-Tokens
Benötigen Organisationen eine PCI-DSS-Verschlüsselung?
Die PCI DSS-Sicherheitsstandards verpflichten Unternehmen dazu, in ihren Datenbanken gespeicherte Kreditkartenkontonummern zu verschlüsseln und sicherzustellen, dass die Daten auch bei der Übertragung außerhalb des Unternehmens sicher bleiben.
Unternehmen, die Zahlungs- und Kreditkartendaten speichern, verarbeiten oder übermitteln, müssen die PCI-DSS-Bestimmungen einhalten und die darin festgelegten Verschlüsselungsanforderungen erfüllen.
Benötigen Sie Hilfe bei Ihrer Datenverschlüsselung?Produktion
PCI-DSS-Verschlüsselungsanforderungen
Die PCI-DSS-Verschlüsselungsanforderungen beschreiben fünf primäre Methoden zum Schutz von Karteninhaberdaten während der Übertragung oder Speicherung. Die PCI-DSS-Netzwerksegmentierung arbeitet üblicherweise mit diesen Methoden zusammen und beschränkt die Umgebung für Karteninhaberdaten, sodass die Verschlüsselungskontrollen nur eine kleine, definierte Teilmenge der Systeme abdecken müssen, anstatt das gesamte Unternehmensnetzwerk.
Bevor Sie sich mit den Anforderungen auseinandersetzen, werfen Sie bitte einen Blick auf die untenstehende Checkliste zur PCI DSS SAQ-Berechtigung:
Laden Sie Ihre PCI DSS SAQ-Berechtigungscheckliste herunter
Hier sind die 5 Schritte, die Sie zur PCI-DSS-Verschlüsselung unternehmen können:

Einweg-Hashfunktionen
Auch bekannt als Hash-Index, zeigen Einweg-Hashfunktionen in Datenbanken (in denen sensible Informationen sicher gespeichert werden) ausschließlich Indexdaten an, die zum Auffinden von Datensätzen verwendet werden. Die Bezeichnung „Einweg“ verweist darauf, dass die Verschlüsselung praktisch unmöglich umzukehren ist.
Kürzung
Bei der Kürzung werden sensible Daten so dargestellt, dass bestimmte Abschnitte entfernt werden, um den tatsächlichen Wert zu schützen. Obwohl Karteninhaberdaten zum Schutz sensibler Informationen maskiert werden können (autorisiertes Personal hat weiterhin digitalen Zugriff darauf), ändert die Kürzung den tatsächlich gespeicherten Wert.
Gespeicherte Pads und Index-Tokens
Gespeicherte Pads und Index-Tokens bilden einen kombinierten Verschlüsselungsalgorithmus, der sowohl einen einmalig verwendbaren Schlüssel als auch sensible Klartextdaten nutzt. Der Schlüssel wird auch als „Pad“ bezeichnet.
Starke Kryptographie
Der PCI Security Standards Council (SSC) beschreibt die Anforderungen an starke Kryptografie, die die PCI-DSS-Verschlüsselungsanforderungen erfüllt, „gemäß branchenerprobten Algorithmen, Schlüssellängen mit einer effektiven Schlüsselstärke von mindestens 112 Bit sowie geeigneten Schlüsselverwaltungsverfahren“. Kryptografie umfasst sowohl nicht-reversibles, unidirektionales Hashing als auch reversible Verschlüsselung. PCI DSS 4.0 hat diese Anforderungen durch explizite Anforderungen an die kryptografische Flexibilität weiter verschärft. Dies bedeutet, dass Unternehmen Algorithmen austauschen können müssen, sobald neue Schwachstellen entdeckt werden, anstatt auf die nächste größere Standardrevision zu warten.
Das SSC betrachtet die folgenden Algorithmen und Standards als akzeptabel für die Erfüllung der PCI-DSS-Verschlüsselungsanforderungen:
- AES (128 Bit oder höher)
- RSA (2048 Bit oder höher)
- TDES/TDEA (d. h. der Triple Data Encryption Algorithm)
- DSA/DH (2048/224 Bit oder höher)
- ECC (224 Bit oder höher)
Für weitere Informationen zu branchenweit anerkannten Algorithmen und kryptografischen Schlüsselstärken empfiehlt das PCI SSC-Glossar einen Besuch beim National Institute of Standards and Technology.
AES-Verschlüsselung
Der ursprünglich als „Rijndael“ bekannte Advanced Encryption Standard (AES) ist eine vom NIST anerkannte Blockchiffrierungsspezifikation zur Verschlüsselung elektronischer Daten. AES wurde von der US-amerikanischen National Security Agency (NSA) ausgewählt und bietet sichere Verschlüsselung für klassifizierte Daten bis zur Geheimhaltungsstufe „SECRET“ sowie für nicht klassifizierte Daten. Dank der breiten Zustimmung des NIST und der branchenweiten Akzeptanz erfüllt die Verwendung von AES die PCI-DSS-Verschlüsselungsanforderungen.
AES implementiert symmetrische Kryptographie gemäß den Entwicklungsanforderungen des NIST, die in dessen ursprünglicher Ausschreibung für Algorithmen aufgeführt sind, als Blockchiffre mit minimaler Unterstützung für Blockgrößen von 128 Bit und Schlüsselgrößen von 128, 192 und 256 Bit.
Wie verschlüsselt man personenbezogene Daten?
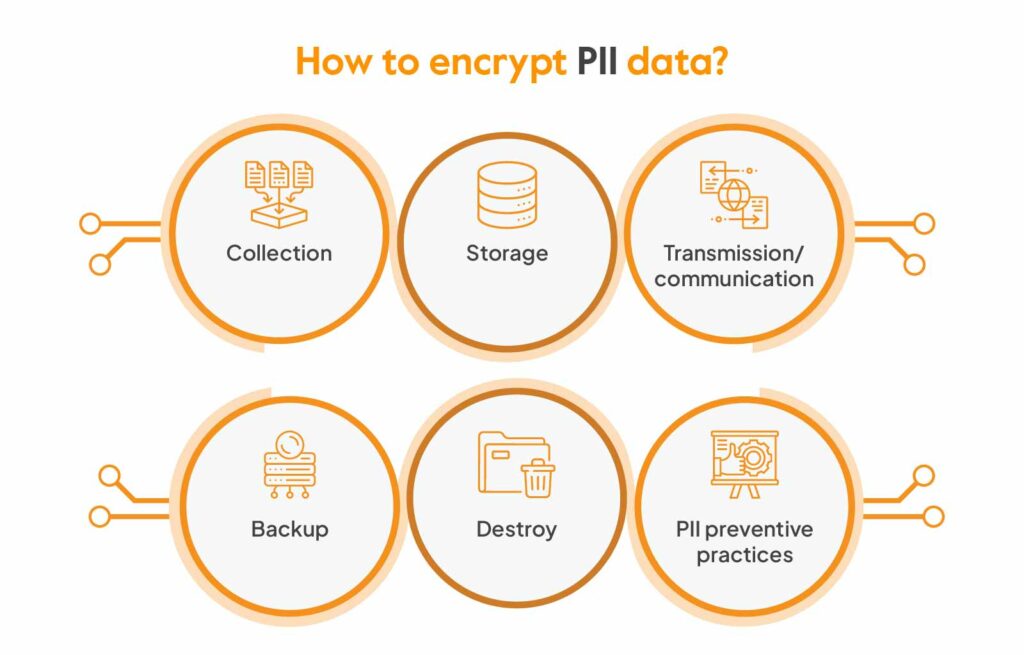
PII oder personenbezogene Daten werden verwendet, um die Identität einer Person festzustellen, wie z. B. Name, Passnummer, Gesundheitsdaten, biometrische Daten, Bankkontonummer und Sozialversicherungsnummer.
PCI DSS berücksichtigt nur die personenbezogenen Daten, die mit Zahlungskarten in Zusammenhang stehen, und der Geltungsbereich umfasst Händler, Dienstleister und Zahlungsabwickler sowie alle Stellen, die Zahlungskartendaten verarbeiten, speichern und übermitteln.
Gemäß den PCI-DSS-Anforderungen müssen personenbezogene Daten in folgenden Schritten verschlüsselt werden:
1. Sammlung
Die erste Phase umfasst die Erfassung personenbezogener Daten vom Endnutzer. Dies beinhaltet die sichere Erfassung personenbezogener Daten über Websites, physische Dienstleister, Verkaufsstellen usw.
PCI DSS schreibt eindeutig die Verwendung eines sicheren Kanals zwischen dem Endbenutzer und der Website unter Verwendung von Technologien wie IPsec, TLS usw. für Point-of-Sale-Systeme (POS) sowie POS-Überwachungstechnologien vor und legt gleichzeitig bestimmte Standards für Drittanbieter fest, die auf Karteninhaberdaten zugreifen.
2. Lagerung
Einige der Anforderungen, die klar definieren, wie Karteninhaberdaten behandelt werden sollen, sobald sie sich im System befinden:
1) Maskieren Sie das PAN so, dass nur autorisiertes Personal das vollständige PAN sehen kann.
2) Machen Sie PAN unlesbar, wo immer es gespeichert ist (einschließlich auf portablen digitalen Medien, in Protokollen und Sicherungsmedien), indem Sie eine der folgenden Methoden anwenden:
a) Einweg-Hashes basierend auf starker Kryptographie,
b) Indextoken und Pads
c) Abschneidung
d) Starke Kryptographie
3) Versenden Sie niemals ungeschützte PANs über Endbenutzer-Messaging-Technologien (z. B. E-Mail, Instant Messaging, Chat usw.).
4) Speichern Sie nach der Autorisierung keine sensiblen Authentifizierungsdaten (auch nicht verschlüsselt). Machen Sie alle Daten nach Abschluss des Autorisierungsprozesses unwiederbringlich, falls sensible Authentifizierungsdaten empfangen wurden.
3. Übertragung/Kommunikation
PCI DSS verlangt außerdem die Sicherung der Übermittlung vertraulicher Daten an andere Anbieter und Kanäle.
Bei der Übertragung über offene, öffentliche Netzwerke sollten starke Kryptografie- und Sicherheitsprotokolle (z. B. IPsec, SSL/TLS, SSH usw.) verwendet werden, um sensible Karteninhaberdaten zu schützen, einschließlich der folgenden:
1) Es werden nur vertrauenswürdige Zertifikate und Schlüssel akzeptiert.
2) Das verwendete Protokoll unterstützt nur sichere Konfigurationen oder Versionen.
3) Die Verschlüsselungsstärke ist für die verwendete Verschlüsselungsmethode akzeptabel.
4. Sicherungskopie
Gemäß den PCI-DSS-Zertifizierungsstandards fällt jedes System, das Karteninhaberdaten enthält, unter den Geltungsbereich von PCI DSS . Die Karteninhaberdaten müssen, auch zur Datensicherung, in sicherer Form gespeichert werden, beispielsweise tokenisiert oder verschlüsselt.
Darüber hinaus muss der physische Zugriff auf die Backup-Systeme mit Karteninhaberdaten überwacht und durch strenge Zugriffskontrollen geschützt werden. Für diese Backup-Systeme müssen dieselben Sicherheitsrichtlinien gelten wie für die übliche Karteninhaberdatenumgebung.
5. Zerstören
PCI DSS schreibt eindeutig vor, dass Daten nicht gelöscht, sondern nur solche mit geschäftlichem Zweck gespeichert werden dürfen. Darüber hinaus ist die Speicherung von Kartenauthentifizierungsinformationen gemäß PCI nicht zulässig.
Wenn Daten in die Produktion überführt werden, sind Organisationen verpflichtet, Prozesse einzurichten, die sowohl die eigentlichen Daten als auch die in Tests verwendeten Stichproben löschen.
6. PII-Präventionsmaßnahmen
Zu den besten Präventionsmaßnahmen gegen Personenschäden gehören:
1) Sensibilisierung für Cybersicherheit schaffen
2) Ermitteln Sie, welche Art von personenbezogenen Daten gespeichert, gesammelt und verarbeitet werden.
3) Stellen Sie sicher, dass die Stellen, die personenbezogene Daten speichern, sammeln und verarbeiten, den geltenden Vorschriften und Bestimmungen unterliegen und sicher sind.
4) Der Zugriff auf personenbezogene Daten ist nur autorisierten Personen und nach dem Need-to-know-Prinzip zu gewähren.
5) Personenbezogene Daten müssen verschlüsselt gespeichert werden.
6) Eine automatisierte Überwachungslösung speziell für die PII-Umgebung implementieren.
7) Speichern Sie die personenbezogenen Daten nicht, wenn Sie diese nicht benötigen.
Welche Verschlüsselung ist gemäß PCI die beste?
Starke Kryptographie, wie sie im PCI DSS definiert ist, ist Kryptographie, die auf akzeptierten und in der Industrie erprobten Algorithmen, geeigneten Schlüsselverwaltungstechniken und effektiven Schlüssellängen basiert.
Der Schutz von Schlüsseln mithilfe von Hardware-Sicherheitsmodulen ist eine Methode zum Schutz von Daten und umfasst sowohl Hashing (irreversibel) als auch Verschlüsselung (reversibel). Im Folgenden finden Sie einige Beispiele für Schlüssellängen und Standardalgorithmen:
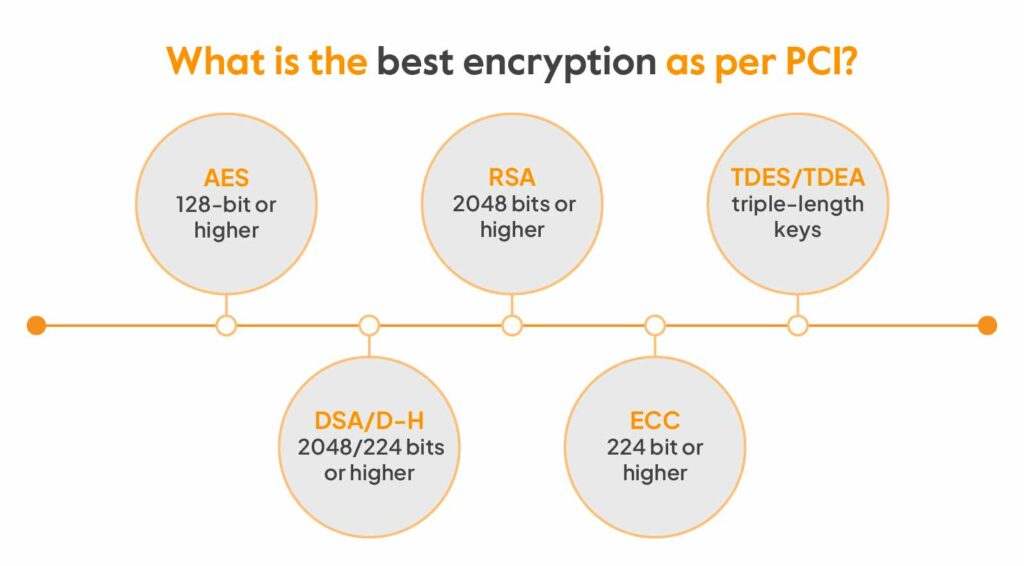
- AES – 128 Bit oder höher
- RSA – 2048 Bit oder höher
- TDES/TDEA – dreifach lange Tasten
- DSA/DH – 2048/224 Bit oder höher
- ECC – 224 Bit oder höher
Gemäß PCI DSS müssen über das Netzwerk alle Managementzugriffe mit starker Verschlüsselung verschlüsselt werden, um zu verhindern, dass ein Hacker Zugriff auf wichtige betriebliche oder administrative Informationen wie Passwörter oder Administrator-IDs erlangt.
PCI DSS verlangt lediglich eine starke Verschlüsselung, unabhängig vom verwendeten Sicherheitsprotokoll, wenn Karteninhaberdaten zwischen Netzwerken ausgetauscht werden, sowie zusätzliche Mechanismen wie vertrauenswürdige Zertifikate.
Karte, wohin Karteninhaberdaten tatsächlich übertragen werden
Verschlüsselungsanforderungen werden erst dann sinnvoll, wenn man genau weiß, wo Karteninhaberdaten erfasst, gespeichert, übertragen und gesichert werden.
Ihr nächster Schritt besteht darin, diesen Ablauf von Anfang bis Ende abzubilden:
- Spurenerfassungspunkte, Speicherorte, Übertragungswege und Sicherungskopien
- Ermitteln Sie, wo PAN angezeigt, gespeichert oder mit Anbietern geteilt wird.
- Prüfen Sie, ob Tokenisierung oder ein gehosteter Zahlungsablauf den Umfang reduzieren kann.
- Überprüfen Sie, wie Schlüssel, Zertifikate und Verwaltungszugriffe geschützt werden.
- Stellen Sie sicher, dass Protokolle, Backups und administrative Arbeitsabläufe keine unbeabsichtigten Sicherheitslücken verursachen.
Die meisten Teams scheitern nicht an der PCI-Zertifizierung, weil sie noch nie etwas von Verschlüsselung gehört haben. Sie scheitern vielmehr, weil ein relevanter Prozesspfad, eine Datensicherung, ein administrativer Workflow oder eine Übergabe an den Anbieter übersehen wurde.
Wenn Sie vor der Entwicklung einen vollständigen Überblick über die Anforderungen 3 und 4 erhalten möchten: Sprinto erkennt automatisch, wo Karteninhaberdaten in Ihrer Cloud fließen, validiert Verschlüsselungskonfigurationen in Echtzeit und kennzeichnet Abweichungen, bevor diese in einem QSA-Befund auftauchen, sodass Ihre Architekturentscheidungen auch nach dem Start vertretbar bleiben.
Arbeiten Sie vor Ihrer Bewertung die PCI-DSS-Checkliste mit uns durch →
Häufig gestellte Fragen

Autorin
Ayush Saxena
Ayush Saxena ist ein erfahrener Autor im Bereich IT-Sicherheit und Compliance. Er ist fasziniert von Hacking und Cybersicherheit und hat sich darauf spezialisiert, die neuesten Trends und Technologien in diesem Bereich zusammenzutragen und relevante, praxisorientierte Erkenntnisse zu liefern. In seiner Freizeit wandert er gern, reist oder hört Musik.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren


Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


