




TL, DR:
| PCI DSS SAQs helfen berechtigten Händlern und Dienstleistern bei der Selbstprüfung der Kontrollen von Karteninhaberdaten. |
| Ihr SAQ-Typ hängt von den Zahlungskanälen, den Speicherpraktiken und dem Umfang der Karteninhaberdatenumgebung ab. |
| Der Artikel erläutert SAQ-Typen, Ja/Nein-Antworten, Hinweise zur Nachbesserung und die Schritte der jährlichen Bewertung. |
Da bis 2024 mit Kreditkartenkäufen im Wert von Billionen Dollar gerechnet wird, ist die Notwendigkeit der PCI-Konformität dringlicher denn je. Leider bleibt Betrug eine ständige Bedrohung und verursacht jährlich Verluste in Milliardenhöhe.
Eine der wichtigsten Maßnahmen zum Schutz der Daten Ihrer Kunden ist die Einhaltung der Payment Card Industry Data Security Standards (PCI DSS).
Durch das Ausfüllen eines PCI-Compliance-Selbstbewertungsfragebogens (SAQ) können Sie sowohl Ihren Kunden als auch der gesamten Branche demonstrieren, dass Sie Informationssicherheit ernst nehmen.
In diesem Artikel wollen wir den PCI DSS-Selbstbewertungsfragebogen verstehen.
Was ist ein PCI-DSS-Selbstbewertungsfragebogen?
Der PCI-DSS-Selbstbewertungsfragebogen (SAQ) ist ein Instrument, mit dem Sie Händler und Dienstleister bei der Bewertung ihrer PCI-DSS-Konformität unterstützen können. Alle Händler, die Karteninhaberdaten speichern oder verarbeiten, müssen jährlich eine Selbstbewertung durchführen. Der SAQ besteht aus Ja/Nein-Fragen, deren Antworten jedoch durch Nachweise wie Richtlinien, Konfigurationen, Scanergebnisse, Lieferantenvereinbarungen, Protokolle und Dokumentationen zu durchgeführten Korrekturmaßnahmen belegt werden müssen.
Sollten Sie eine der Fragen mit „Nein“ beantworten, ist das kein Grund zur Panik. Geben Sie uns bitte weitere Details dazu, warum die Anforderung für Ihr Unternehmen möglicherweise nicht relevant ist, oder informieren Sie uns über den Stand Ihrer laufenden Bemühungen zur Behebung der Mängel.
Auf diese Weise können wir zusammenarbeiten, um sicherzustellen, dass Sie bei der PCI-Compliance-Selbstbewertung gut aufgestellt sind.
Warum benötigen Sie einen PCI-DSS-Selbstbewertungsfragebogen?
Der SAQ ist mehr als nur eine einfache Checkliste zur PCI-Konformität . Er ist Ihr Leitfaden für mehr Sicherheit! Mit dem Ausfüllen des SAQ ergreifen Sie proaktive Maßnahmen, um sicherzustellen, dass Sie alle wichtigen Sicherheitsanforderungen für Ihr Unternehmen erfüllen. So können Sie beruhigt sein, denn Sie haben an alles gedacht.
Aber das ist noch nicht alles. Wussten Sie, dass Zahlungsdienstleister in der Regel von jedem Händler einen PCI-SAQ als Nachweis für die Zahlungssicherheit verlangen? Genau. Mit dem Ausfüllen des SAQ zeigen Sie Ihrem Zahlungsdienstleister, dass Sie Ihre Sicherheit ernst nehmen.
Schauen Sie sich auch die Neuheiten an:
Was beinhaltet ein PCI-DSS-Selbstbewertungsfragebogen?
Ein PCI DSS-Selbstbewertungsfragebogen enthält Ja/Nein-Fragen, die Ihnen helfen, zu beurteilen, ob Ihre Zahlungsumgebung die geltenden PCI DSS-Anforderungen erfüllt.
Jede Frage bezieht sich auf einen spezifischen Kontrollbereich, wie z. B. Netzwerksicherheit, Schutz von Karteninhaberdaten, Zugriffskontrolle, Schwachstellenmanagement, Überwachung, Tests und Sicherheitsrichtlinien. Für jede Anforderung, die für Ihre Umgebung gilt, müssen Sie bestätigen, ob die entsprechende Kontrollmaßnahme implementiert ist.
Lautet die Antwort „Nein“, sollten Sie die festgestellte Lücke dokumentieren, ein Zieldatum für die Behebung festlegen und die Maßnahmen Ihres Teams zur Schließung erläutern. Ihre Antworten sollten durch Nachweise wie Richtlinien, Systemkonfigurationen, Scanergebnisse, Lieferantenvereinbarungen, Protokolle oder Berichte über die Behebung des Problems belegt werden.
Welche Anforderungen stellt die PCI-Selbstbewertung?
Mehrere Versionen des SAQ sind für spezifische Unternehmenstypen und deren Zahlungsabwicklungsumgebung konzipiert. Die vom Unternehmen verwendete SAQ-Version hängt auch von seiner PCI-DSS- Klassifizierung ab, da die Händlerstufe darüber entscheidet, ob eine Selbstbewertung überhaupt zulässig ist und welche der neun SAQ-Varianten der zu zertifizierenden Karteninhaberdatenumgebung entspricht.
Hier ein allgemeiner Überblick über die Anforderungen der PCI-Selbstbewertung:
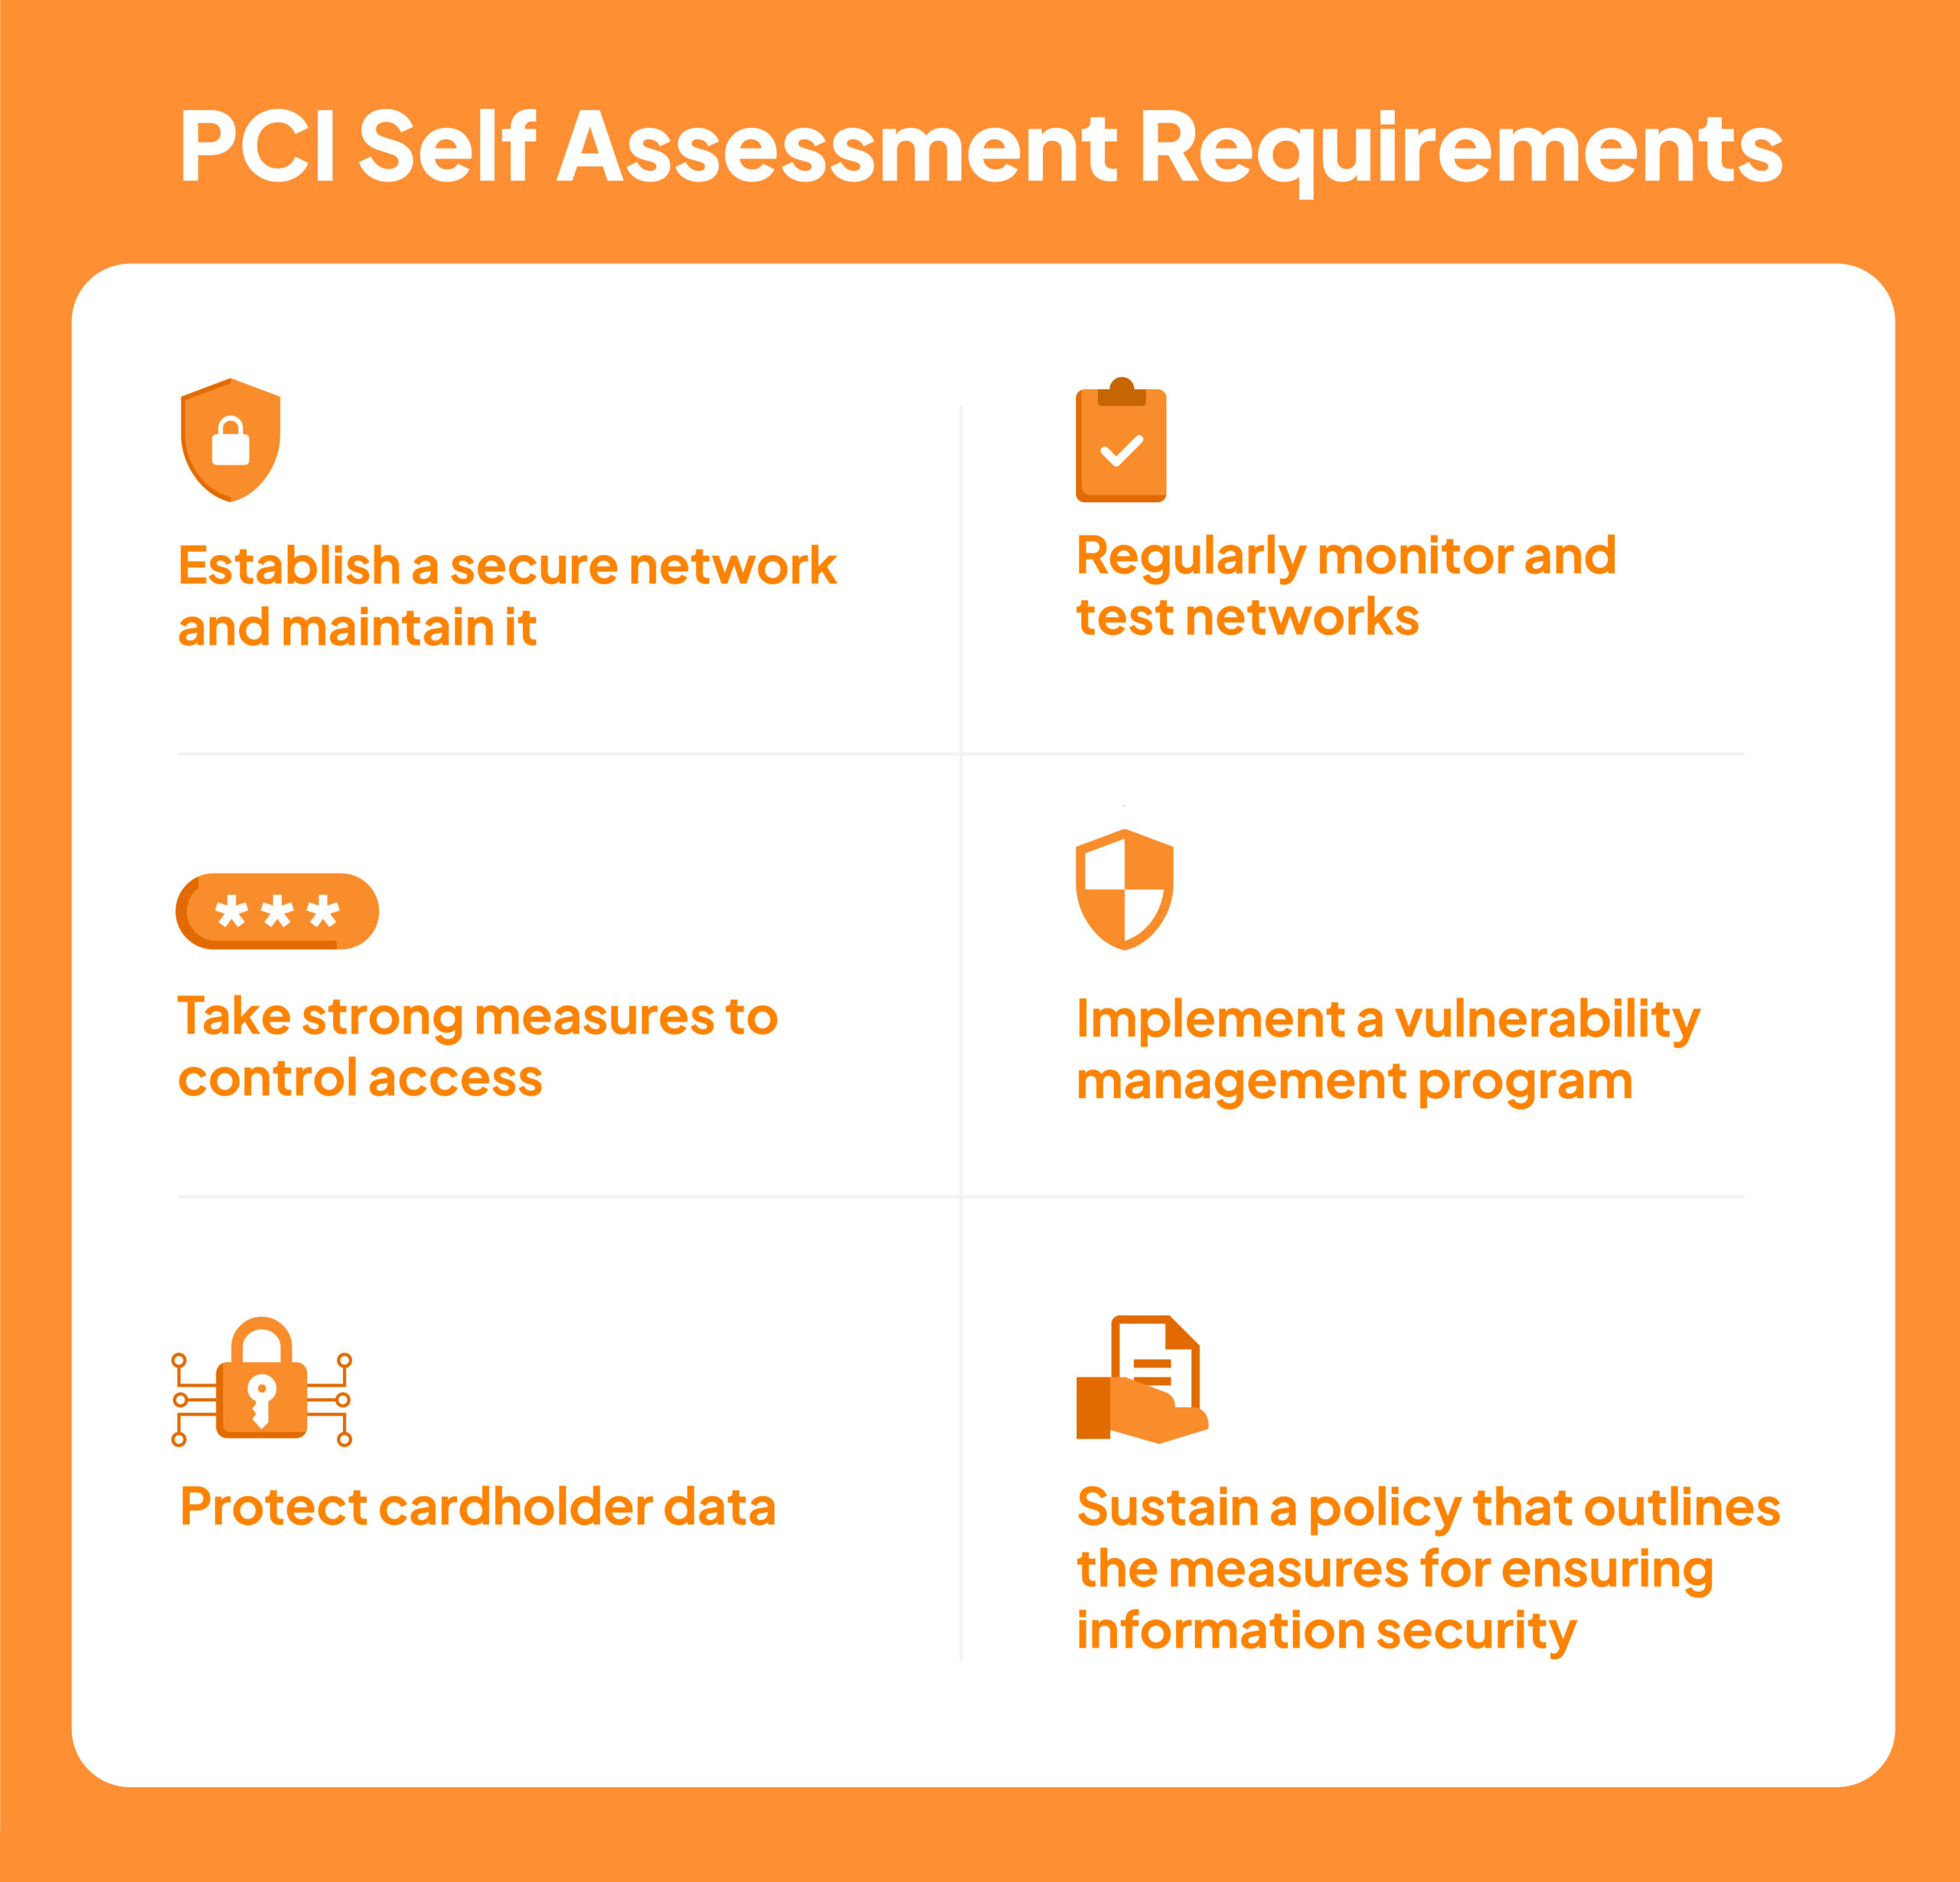
Richten Sie ein sicheres Netzwerk ein und halten Sie es aufrecht.
- Schützen Sie Karteninhaberdaten durch die Installation und Wartung einer Firewall.
- Verwenden Sie nicht die vom Hersteller vorgegebenen Standardeinstellungen für Systempasswörter und andere Sicherheitseinstellungen.
Karteninhaberdaten schützen
- Datenspeicherschutz für Karteninhaber
- Stellen Sie sicher, dass offene, öffentliche Netzwerke bei der Übertragung von Karteninhaberdaten verschlüsselt werden.
Implementieren Sie ein Schwachstellenmanagementprogramm
- Halten Sie auf allen Systemen ein Antivirenprogramm oder eine Antivirensoftware installiert und schützen Sie diese vor Schadsoftware.
- System- und Anwendungsentwicklung und -wartung
Ergreifen Sie strenge Maßnahmen zur Zugangskontrolle
- Karteninhaberdaten sollten nur Unternehmen zugänglich sein, die diese Daten aus geschäftlichen Gründen benötigen.
- Jeder Person, die Zugang zu einem Computer hat, soll eine eindeutige Identifikationsnummer zugewiesen werden.
- Die Verfügbarkeit von Karteninhaberdaten soll durch die Implementierung von Kontrollmechanismen zur Regelung des physischen Zugangs eingeschränkt werden.
Netzwerke regelmäßig überwachen und testen
- Führen Sie Aufzeichnungen und überwachen Sie jeden Zugriff auf Netzwerkressourcen und Karteninhaberdaten.
- Führen Sie regelmäßige Überprüfungen der Sicherheitssysteme und -verfahren durch.
Eine Richtlinie aufrechterhalten, die die Maßnahmen zur Gewährleistung der Informationssicherheit darlegt.
- Es sollte ein Protokoll zur Informationssicherheit für alle Mitarbeiter vorhanden sein.
Beachten Sie, dass die spezifischen Anforderungen der PCI-Selbstbewertung je nach Art Ihres Unternehmens und der Verarbeitung von Zahlungskarteninformationen variieren können. Wählen Sie daher unbedingt den passenden Fragebogen (SAQ) für Ihre Zahlungsabwicklungsumgebung und füllen Sie ihn wahrheitsgemäß und korrekt aus, um die Einhaltung der Vorschriften zu gewährleisten.
Auswahl des richtigen PCI-Compliance-Selbstbewertungsfragebogens
Die Auswahl des richtigen PCI-DSS-SAQ für Ihr Unternehmen ist entscheidend, um Ihre PCI-DSS-Konformität präzise zu bewerten und alle erforderlichen Anforderungen zu erfüllen. Die zugrunde liegenden PCI-DSS-Kontrollen umfassen zwölf Anforderungsbereiche: Netzwerksicherheit, Schutz von Karteninhaberdaten, Schwachstellenmanagement, Zugriffsmanagement und Überwachung. Jede SAQ-Variante stellt nur die für ihre Zielumgebung relevanten Fragen und nicht den vollständigen Kontrollkatalog.
Ein Dienstleister, der beispielsweise die Voraussetzungen für die SAQ-Verifizierung erfüllt, sollte SAQ D wählen, da dieses speziell für Dienstleister verfügbar ist. Es ist jedoch wichtig zu beachten, dass Unternehmen sowohl als Händler als auch als Dienstleister tätig sein können.
Darüber hinaus können Sie hier Ihre Teilnahmeberechtigung prüfen. Wir haben einen umfassenden Fragebogen erstellt, den Sie vor dem weiteren Vorgehen selbstständig ausfüllen sollten.
SAQ, AOC, ASV und QSA: Was bedarf noch einer externen Validierung?
Ein PCI-DSS-Selbstbewertungsfragebogen hilft Ihnen, Ihre Konformität zu beurteilen und nachzuweisen, ersetzt aber nicht alle externen Validierungsschritte. Was Sie benötigen, hängt von Ihrem PCI-Level, Ihrem Zahlungsprozess, Ihrer Rolle als Händler oder Dienstleister und davon ab, ob Ihre Systeme Karteninhaberdaten verarbeiten.
So fügen sich die Hauptteile zusammen:
| Anforderung | Was es bedeutet | Wenn es darauf ankommt |
|---|---|---|
| SAQ | Der Fragebogen, den Ihre Organisation ausfüllt, um zu bestätigen, welche PCI-DSS-Kontrollen gelten und ob Sie diese einhalten. | Erforderlich, wenn Ihre Zahlungsmarke, Ihre Acquirer-Bank, Ihr Zahlungsabwickler oder Ihr Kunde einen Nachweis über die PCI-Selbstbewertung anfordert. |
| AOC | Die Konformitätserklärung, die Sie nach Abschluss des SAQ unterzeichnen. | Wird üblicherweise an Ihren Acquirer, Zahlungsabwickler, Kunden oder Partner mit SAQ übermittelt. |
| ASV-Scan | Ein Schwachstellenscan der betroffenen, mit dem Internet verbundenen Systeme, durchgeführt von einem zugelassenen Scan-Anbieter. | Oft erforderlich, wenn Ihre Zahlungsumgebung extern zugängliche Systeme umfasst. |
| VAPT oder Penetrationstest | Umfassendere Sicherheitstests für Anwendungen, APIs, Netzwerke oder Infrastruktur. | Kann je nach Ihrem PCI-Geltungsbereich, den Kundenanforderungen, den Vorgaben des Auditors oder Ihrem Risikoprofil erforderlich sein. |
| QSA- oder PCI-Auditor-Leitfaden | Überprüfung durch einen qualifizierten Sicherheitsgutachter oder PCI-Spezialisten. | Nützlich, wenn Ihr Geltungsbereich unklar ist, Sie ein Händler oder Dienstleister der Stufe 1 sind, Sie Kartendaten speichern oder verarbeiten oder Sie vor der Einreichung eine externe Bestätigung benötigen. |
Ein häufiger Fehler ist die Behandlung des SAQ als reines Formular. Tatsächlich sollte der Fragebogen Ihre reale Zahlungsumgebung widerspiegeln. Ein Unternehmen, das eine gehostete Zahlungsseite nutzt, hat möglicherweise einen geringeren Umfang als eines, das Kartendaten speichert, Zahlungs-APIs betreibt oder als Dienstleister für andere Unternehmen fungiert.
Bevor Sie Ihren SAQ einreichen, bestätigen Sie Folgendes:
- Ob Sie Händler, Dienstleister oder beides sind
- Welche Zahlungskanäle und -systeme fallen in den Geltungsbereich?
- Ob Karteninhaberdaten von Ihrer Umgebung gespeichert, verarbeitet oder übertragen werden
- Ob Drittanbieter-Prozessoren, Zahlungsseiten oder Tokenisierung Ihren Umfang reduzieren
- Ob ASV-Scans, Penetrationstests oder andere Nachweise erforderlich sind
- Wer muss Ihren SAQ und AOC prüfen oder akzeptieren?
Sprinto unterstützt Sie bei der Abbildung von PCI-DSS-Kontrollen, der Sammlung von Nachweisen, der Nachverfolgung von Korrekturmaßnahmen und der Organisation der für die SAQ-Einreichung erforderlichen Arbeiten. Die SAQ-Antworten müssen jedoch weiterhin den tatsächlichen Zahlungsfluss und das Kontrollumfeld Ihres Unternehmens widerspiegeln.
Wie fülle ich den PCI-Compliance-Fragebogen aus (Schritt für Schritt)?
Das Ausfüllen des PCI-Compliance-Fragebogens ist einfacher, wenn Ihr Geltungsbereich klar definiert und Ihre Nachweise vorab bereitliegen. So können Sie beginnen.
1. Ermitteln Sie Ihren SAQ-Typ
Ermitteln Sie anhand der Art und Weise, wie Sie Karteninhaberdaten speichern, verarbeiten oder übermitteln, welche SAQ-Version für Ihr Unternehmen zutrifft (A, B, C, C-VT, D usw.).
2. Dokumentation sammeln
Um eine genaue Antwort zu erhalten, sollten Sie Sicherheitsrichtlinien, Systemkonfigurationen, Lieferantenvereinbarungen, ASV-Scanergebnisse (falls erforderlich) und Sicherheitsprotokolle sammeln.
3. Beantworten Sie die Ja/Nein-Fragen.
Ihre Antworten im PCI-Compliance-Fragebogen müssen Ihre tatsächliche Umgebung widerspiegeln, nicht Ihre geplante. Markieren Sie für jede Anforderung „Ja“ nur dann, wenn die Kontrollmaßnahme implementiert ist und Sie entsprechende Nachweise besitzen. Bei „Nein“ dokumentieren Sie die Abweichung, die Maßnahmen zur Behebung und ein Zieldatum. Die vier Antwortmöglichkeiten sind: Ja, Ja mit CCW (wenn eine kompensierende Kontrollmaßnahme verwendet und im Arbeitsblatt für kompensierende Kontrollmaßnahmen dokumentiert ist), Nein und Nicht zutreffend.
4. Erläuterungen zu den N/A-Positionen angeben.
Manche Anforderungen treffen möglicherweise nicht zu. Erläutern Sie dies bitte ausführlich (z. B. „Wir speichern keine Karteninhaberdaten“).
5. Füllen Sie die Konformitätsbescheinigung (AOC) aus.
Unterzeichnen Sie am Ende des SAQ die AOC, um Ihren Konformitätsstatus formell zu bestätigen.
6. Reichen Sie das Dokument bei Ihrer Acquirer-Bank oder Ihrem Zahlungsdienstleister ein.
Senden Sie Ihren ausgefüllten SAQ zusammen mit allen erforderlichen Nachweisen (z. B. vierteljährliche ASV-Scan-Ergebnisse für bestimmte SAQ-Typen).
Profi-Tipp: Überprüfen Sie Ihren SAQ jährlich und aktualisieren Sie ihn, sobald sich Ihre Zahlungsabwicklung ändert.
Wie geht es weiter?
Zusammenfassend lässt sich sagen, dass das Ausfüllen des PCI DSS SAQ für jedes Unternehmen, das Kreditkartenzahlungen akzeptiert, unerlässlich ist. Der SAQ hilft Unternehmen, potenzielle Sicherheitsrisiken und Schwachstellen in ihren Zahlungsverarbeitungssystemen zu identifizieren und bietet einen Leitfaden für die Einhaltung der PCI DSS-Standards.
Wenn Ihnen die Sicherheit Ihrer Zahlungsdaten am Herzen liegt, ist Sprinto die richtige Wahl . Unser Team ist führend in der PCI-DSS-Beratung und -Prüfung und betreut eine beeindruckende Kundenliste, zu der auch namhafte Zahlungsanbieter gehören. Mit den Compliance-Automatisierungstools von Sprinto können Sie beruhigt sein, dass Ihr Unternehmen alle erforderlichen Standards erfüllt.
Sie möchten loslegen? Sprechen Sie noch heute mit unseren Experten.
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


