




El Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) es un marco de cumplimiento que establece directrices para cualquier organización que procese transacciones con tarjeta, con el fin de garantizar la protección de la información confidencial del titular de la tarjeta.
Sin embargo, con cuatro niveles distintos de PCI DSS y la necesidad de interpretar y asignar los requisitos a controles específicos, lograr el cumplimiento puede ser una tarea intensa y compleja.
Este artículo sobre el cumplimiento de la normativa PCI para pequeñas empresas explica el plan de acción y los requisitos que deben cumplir las pequeñas empresas para obtener la certificación PCI-DSS.
Este documento descifra el proceso de cumplimiento de la norma PCI-DSS para las pequeñas empresas, analiza el coste medio del cumplimiento de la norma PCI para las pequeñas empresas y le ayuda a trazar su camino para cumplir con la norma PCI-DSS.
Introducción al cumplimiento de la normativa PCI para pequeñas empresas
La norma PCI-DSS (Estándares de Seguridad de Datos de la Industria de Tarjetas de Pago) se aplica a cualquier empresa que recoja o procese transacciones con tarjeta. Estas organizaciones deben implementar las directrices y los controles sugeridos por el marco PCI-DSS, incluso si procesan solo una transacción al año. Sin embargo, antes de aplicar cualquier control, toda pequeña empresa debe definir su alcance PCI-DSS : el conjunto de sistemas, personas y procesos que manejan datos de titulares de tarjetas y, por lo tanto, se rigen por los requisitos del marco.
Sin embargo, existen diferentes niveles de cumplimiento de la norma PCI-DSS dependiendo del volumen de transacciones con tarjeta.
Por lo general, las pequeñas empresas procesan menos de 20,000 transacciones al año, o entre 20,000 y 1 millón de transacciones anuales.
Por lo tanto, una pequeña empresa solo necesitaría cumplir con los niveles 4 o 3 de PCI-DSS. El incumplimiento puede acarrear sanciones económicas sustanciales, que oscilan entre los 5,000 y los 100,000 dólares.
Cumplimiento de la normativa PCI para pequeñas empresas
Si una organización procesa incluso una sola transacción electrónica al año, está obligada a cumplir con las directrices de cumplimiento de PCI DSS.
Por lo tanto, las pequeñas empresas y las empresas emergentes en sus primeras etapas deben cumplir con la normativa PCI y mantenerla para evitar multas por incumplimiento de dicha normativa.
Las pequeñas empresas suelen pensar que, al ser demasiado pequeñas, no necesitan cumplir con la normativa PCI. Lamentablemente, nada más lejos de la realidad.
Un estudio realizado por Verizon en 2019 reveló que más del 43% de los ciberataques se dirigieron a pequeñas empresas, de las cuales solo el 14% lograron defenderse con éxito.
El informe más reciente de Verizon sobre investigaciones de filtraciones de datos reveló que las pequeñas y medianas empresas sufren aproximadamente cuatro veces más filtraciones confirmadas que las grandes organizaciones. Ser pequeño no reduce la exposición; por lo general, implica menos medidas de seguridad.
Ahora más que nunca, las pequeñas empresas y las empresas emergentes deben centrarse en los requisitos de cumplimiento de PCI para pequeñas empresas e implementar los requisitos y controles enumerados en el marco de PCI.
¿Cuáles son los requisitos de PCI para las pequeñas empresas?
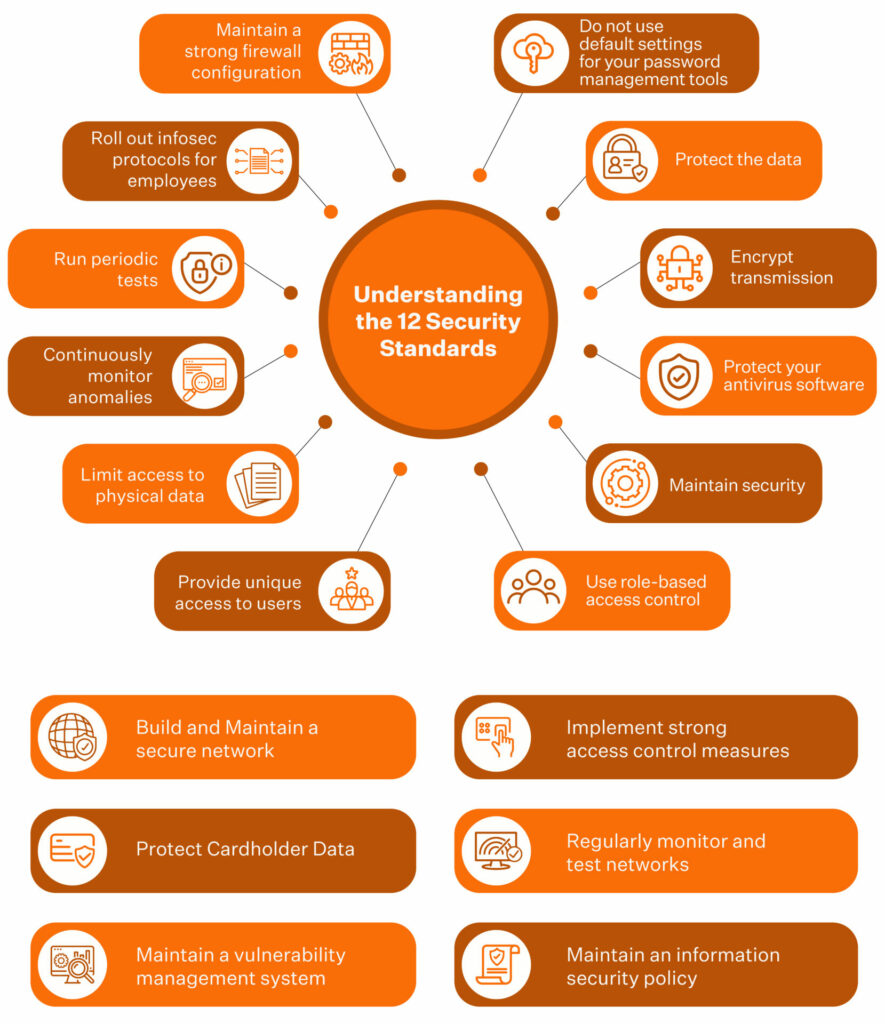
Para cumplir con la normativa PCI DSS , todas las organizaciones, incluso las pequeñas empresas, deben implementar los 12 requisitos de PCI DSS y compararlos con los seis objetivos principales de PCI para garantizar la integridad de los datos.
Aquí tienes un breve resumen de los requisitos y objetivos de PCI DSS.
¿Cuáles son los cuatro niveles de cumplimiento?
En función del volumen de transacciones que procesan anualmente, las organizaciones se clasifican en niveles. Los cuatro niveles son:
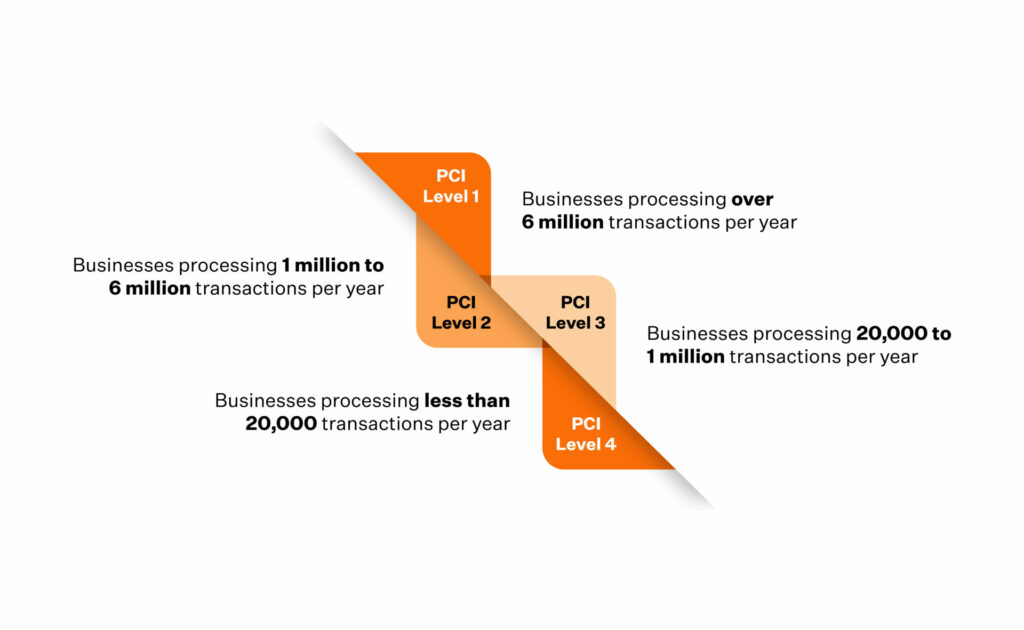
Las organizaciones que procesan menos de 20,000 transacciones VISA y un máximo de un millón de transacciones anuales se consideran pequeñas empresas.
Las tiendas familiares, las boutiques de diseño de ropa y otros negocios suelen ser empresas de nivel 4. Sin embargo, algunas pequeñas empresas de comercio electrónico podrían ser de nivel 3.
Es importante saber que, independientemente del nivel en el que se encuentre, su organización se convierte automáticamente en una empresa de nivel 1 si su red de seguridad se ve comprometida.
Por ejemplo, cuando una empresa de Nivel 4 sufre una brecha de seguridad, deja de tener la categoría de Nivel 4.
Al igual que otras empresas de Nivel 1, usted implementará los mismos controles de seguridad, invertirá en herramientas y realizará auditorías para demostrar el cumplimiento normativo de su pequeña empresa.
¿Sabía?
Un informe de Hiscox revela que el 34 % de las pequeñas empresas con menos de 50 empleados sufrieron ataques y brechas de seguridad durante el primer trimestre de 2022. Esto se traduce en un aumento del costo promedio del cumplimiento de la normativa PCI. El costo promedio para las pequeñas empresas afectadas superó los 300 000 USD anuales. Lamentablemente, la mayoría no logró sobrevivir a este impacto.
Lea también: Mejores prácticas de cumplimiento de PCI DSS
Cómo lograr que su pequeña empresa cumpla con la normativa PCI en 8 pasos
En términos generales, cumplir con la norma PCI-DSS 4, el marco de referencia para pequeñas empresas, es sencillo. Básicamente, solo necesitas:
- Completa una Cuestionario de autoevaluación (SAQ),
- Obtenga una Declaración de Cumplimiento (AoC)
- Envíe estos documentos al consejo de PCI junto con su AS
Sin embargo, existen matices. Así que profundicemos en estos matices y exploremos los ocho pasos para lograr la conformidad con PCI-DSS:
Paso 1: Determine a qué nivel de cumplimiento de PCI pertenece.
El nivel se asigna en función del total de transacciones VISA anuales o de las transacciones procesadas por una organización.
Las pequeñas empresas suelen tener menos de 20,000 transacciones con VISA al año.
Por lo tanto, para facilitar la comprensión, aquí consideramos a todas las pequeñas empresas como de Nivel 4.
Si no está seguro del número de transacciones que ha procesado, puede utilizar su terminal de punto de venta (TPV) para obtener informes sobre el total de transacciones en un período determinado.
Paso 2: Complete el cuestionario de autoevaluación de cumplimiento de PCI.
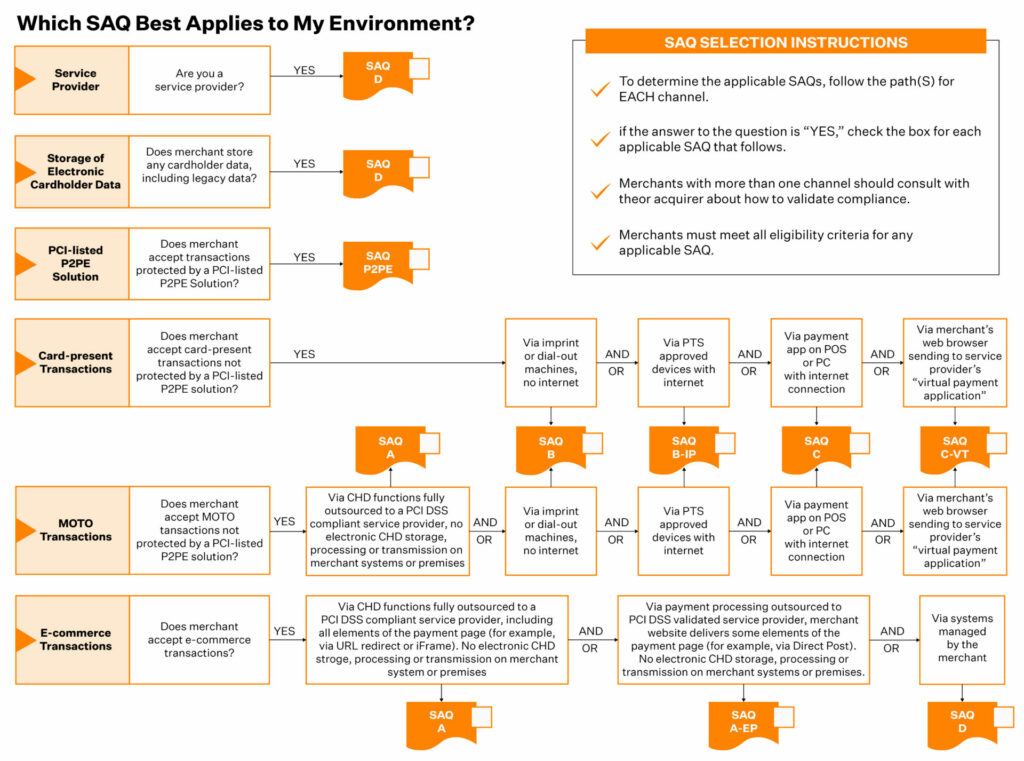
En función de la naturaleza de las transacciones, su pequeña empresa procesa y completa los formularios SAQ pertinentes para cada tipo de transacción que se realice en su negocio.
- Si utiliza una pasarela de pago como Razorpay, deberá completar el formulario SAQ-A.
- Si usted administra una tienda física familiar que utiliza un sistema y terminal de punto de venta, entonces deberá completar el SAQ-C.
- Si toma pedidos por teléfono y acepta facturas en línea, entonces debe completar el formulario SAQ-C-VT.
Al acceder al sitio web oficial de PCI DSS , se puede descargar el SAQ y los diferentes formularios aplicables a sus actividades de procesamiento.
Mientras tanto, aquí les ofrecemos un adelanto de cómo se vería el SAQ.
El cuestionario de autoevaluación puede resultar confuso debido a la gran cantidad de preguntas de sí o no. Confíe en sus procedimientos de evaluación y complete el formulario sin ninguna duda.
Otra sección, casi al final del SAQ, trata sobre casos en los que su pequeña empresa no ha implementado alguno de los 12 requisitos de PCI DSS. Esta sección le permite presentar un plan de acción para implementar el requisito, mencionar y explicar los pasos que seguiría y proporcionar una fecha estimada para completar esta tarea sin interrupciones.
Si no te sientes seguro al completar el formulario SAQ, busca la ayuda de un experto. Ponte en contacto con una empresa PCI QSA para que te asesore durante el proceso.
Paso 3: Investigue su tecnología de pago.
En 2021 se registró un aumento del 88 % en los ciberataques contra empresas que utilizan la nube. La amenaza de un ataque inminente a la seguridad de los datos es real y está muy cerca.
Como pequeña empresa que procesa transacciones con tarjeta en línea, debe asegurarse de contar con una pasarela de pago compatible con PCI para transmitir los datos del titular de la tarjeta de forma segura.
Instalar un certificado SSL (Secure Sockets Layer) no garantiza la seguridad de tu sitio web. En su lugar, utiliza un código de cifrado que proteja todas las comunicaciones entre tu sitio web y el navegador al enviar o recibir pagos con tarjeta.
Aquí hay algunas buenas prácticas que las pequeñas empresas pueden comenzar a implementar:
- Asegúrese de contar con un control de acceso para proteger sus sistemas de información. Solo los empleados con una necesidad predeterminada de acceder a los datos de los clientes deben tener acceso a la información crítica.
- Mantenga un registro de todas las instancias de inicio de sesión en su entorno empresarial.
- Instale la autenticación de dos factores (2FA) y el cifrado de punto a punto (P2PE) para garantizar que las credenciales de inicio de sesión de las tarjetas no sean robadas a través de Internet.
Paso 4: Crear y documentar el proceso de seguridad y cumplimiento.
Un estudio realizado por UpCity reveló que, si bien más del 80 % de las pequeñas empresas eran conscientes de los riesgos y los daños que conlleva un incidente de seguridad para su negocio, más de la mitad no contaban con un marco formal de protección de ciberseguridad ni con controles para defenderse de una amenaza cibernética.
Como propietario de una pequeña empresa o miembro de un equipo, es posible que usted mismo esté liderando los esfuerzos de cumplimiento de la normativa PCI, sin contar con un equipo especializado en este ámbito.
No obstante, sería útil que documentara todos los controles y políticas de seguridad que implementa en sus entornos empresariales.
También se debería fomentar la implementación de estas mismas medidas en toda la organización para ayudar a fortalecer la postura de seguridad general.
Por ejemplo , puede realizar sesiones de capacitación para sus empleados para instruirlos sobre lo que se debe y no se debe hacer al manejar datos de clientes.
- Los hackers intentan infiltrarse en las redes no solo mediante software, sino también manipulando el hardware. Realice comprobaciones periódicas para asegurarse de que sus terminales de punto de venta (TPV) no hayan sido manipulados. Capacite a su equipo en consejos para proteger los TPV.
- Realice capacitaciones periódicas de concientización general e informe a los empleados sobre los riesgos y la responsabilidad financiera a los que se expone su pequeña empresa cuando los sistemas de información se manejan de manera ineficiente.
Lea también: Segmentación de red PCI
Paso 5: Complete su AOC
Para obtener la AoC, deberá enviar el SAQ al consejo de PCI para una revisión formal.
Antes de enviar su SAQ, asegúrese de que no quede ninguna sección del formulario en blanco y de que haya firmado en los lugares requeridos. Una vez hecho esto, envíe el SAQ para su revisión.
El QSA del consejo PCI revisa su SAQ de forma presencial o virtual. Si su SAQ convence al QSA de que su empresa cumple con la normativa PCI, le enviarán el AoC.
Como organización PCI de nivel 4, su AOC será sencillo. Puede completar el AOC usted mismo.
Paso 6: Demostrar el cumplimiento con el escaneo de vulnerabilidades
Un ASV (Proveedor de Escaneo Aprobado) es una organización independiente que realiza análisis de vulnerabilidades cada tres meses. El ASV certifica si su entorno empresarial es seguro para los datos críticos de los clientes (datos de tarjetas, información personal identificable) o si no lo es (lo cual no es recomendable).
Un proveedor de servicios de autenticación (ASV) analiza sus firewalls y redes para garantizar su seguridad y evitar que los datos de las tarjetas de crédito de sus clientes corran peligro. Si bien los ASV también realizan análisis de vulnerabilidades en sistemas internos, la mayoría de las empresas prefieren hacerlo por sí mismas.
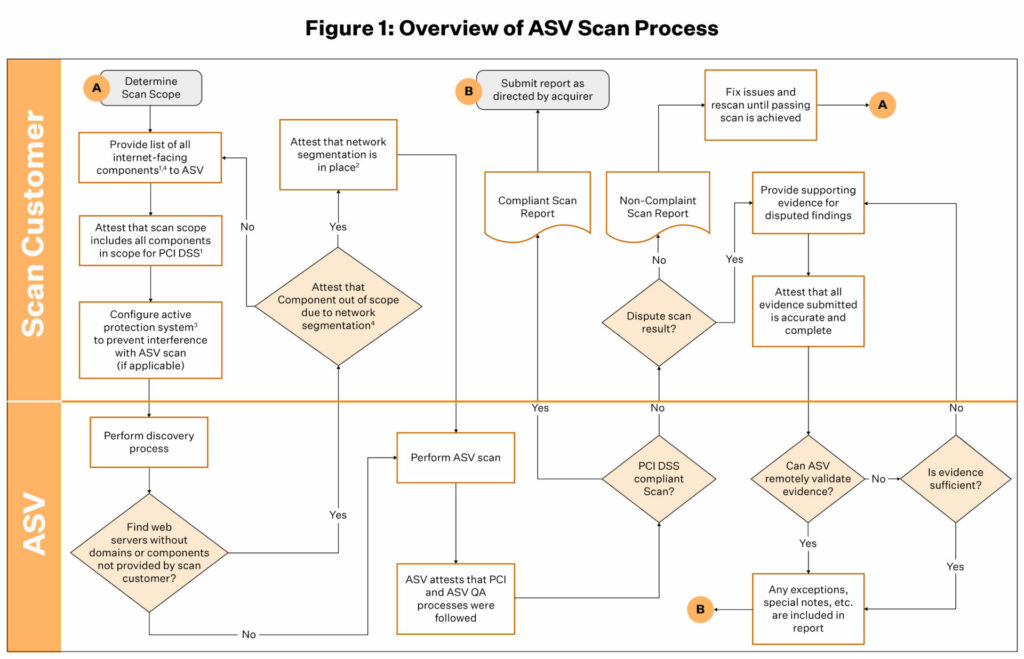
El proveedor aprobado le da una calificación de aprobado o reprobado cada trimestre. Luego, debe enviar el resultado del escaneo al consejo PCI.
Paso 7: Envío de la documentación PCI
Reúna todos sus documentos, consórnelos y envíelos como informe de cumplimiento al consejo PCI. Puede utilizar el correo electrónico o el correo postal.
El informe debe contener los siguientes documentos:
- Resumen de hallazgos
- Detalles de auditoría
- Información comercial
- Infraestructura de pago con tarjeta
- Relaciones externas
Paso 8: Realice un seguimiento y pruebe sus sistemas.
El cumplimiento de PCI DSS es dinámico, como cualquier otro marco de ciberseguridad o SGSI. Requiere que las empresas supervisen continuamente sus sistemas y controles , documenten los resultados, los analicen para detectar anomalías y corregirlas, y demuestren constantemente una sólida postura de cumplimiento.
Sin embargo, esto es más fácil decirlo que hacerlo. Tras el proceso de certificación de cumplimiento, la mayoría de las empresas se centran en sus ingresos y en sus esfuerzos de expansión.
Aquí tienes una guía rápida que puedes usar para asegurarte de que todos los activos de tus entornos empresariales se prueben periódicamente sin invertir demasiado tiempo en ello.
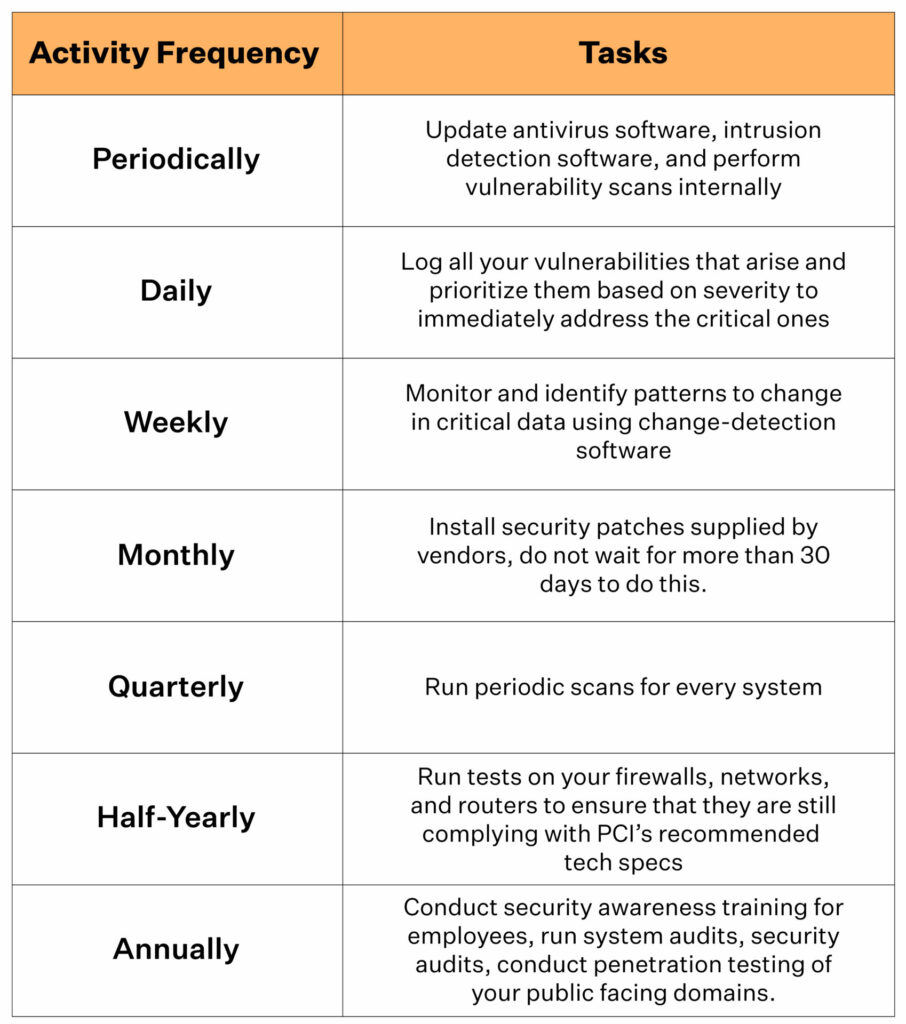
Descarga nuestra guía práctica y concisa para que tu pequeña empresa cumpla con la normativa PCI DSS.
Descarga tu guía PCI DSS para pymes.
¿Cuánto cuesta implementar PCI DSS para pequeñas empresas?
El costo típico para cumplir con la norma PCI-DSS oscila entre 1000 y 10 000 dólares, dependiendo del nivel de cumplimiento. Los costos varían según el caso y la empresa, en función de diversos factores, como el tamaño de la empresa, las medidas de seguridad existentes y la complejidad de las operaciones de procesamiento de pagos.
Por lo general, las pequeñas empresas logran el cumplimiento de la norma PCI-DSS a un costo menor que otras debido a la sencillez de implementar controles de seguridad básicos y completar el cuestionario de autoevaluación.
Beneficios del cumplimiento de PCI para las pequeñas empresas
Aumenta la confianza
Las pequeñas empresas se esfuerzan constantemente por ganarse la confianza de sus usuarios finales, socios y proveedores. Con el cumplimiento de la norma PCI DSS, añaden un logro más a su trayectoria, demostrando al mundo que se toman en serio la seguridad de la información.
Debido a los frecuentes incidentes de seguridad a nivel mundial, los clientes ahora son cautelosos a la hora de compartir los datos de sus tarjetas.
Demostrar que su enfoque se centra en una postura de seguridad de la información sólida y segura permite recuperar la confianza de las pequeñas empresas.
Protege contra incidentes de seguridad.
Capital One y Microsoft, en sus estudios de 2019 y 2021 respectivamente, observaron que los titulares de tarjetas están ahora cansados de procesar transacciones con tarjeta en pequeñas empresas.
Muchas pequeñas empresas y pymes desconocen su verdadero nivel de cumplimiento normativo . La mayoría de las organizaciones revisan las actividades de cumplimiento a finales de año, cuando se acerca el momento de la renovación.
Esto abre la puerta a que actores malintencionados y piratas informáticos localicen una vulnerabilidad y accedan a sistemas empresariales críticos de la organización a través de sitios web, aplicaciones móviles, cortafuegos y vulnerabilidades de acceso remoto.
Siguiendo regularmente las mejores prácticas de cumplimiento de PCI DSS, las organizaciones pueden trabajar activamente para actualizar su hardware y software a sus últimas versiones, comprobar el rendimiento del software de defensa y ataque, verificar las fuentes físicas de vulnerabilidades, realizar análisis periódicos y mucho más.
Todos estos elementos, tanto en conjunto como individualmente, contribuyen a su objetivo de cumplir con la normativa PCI DSS al tiempo que protegen sus activos de información.
Gana la confianza del cliente
Los clientes dudan en usar sus tarjetas en sitios web y tiendas que no les inspiran confianza. Las estafas con tarjetas están en aumento, y los clientes tienden a comprar y a volver a comprar solo en lugares donde confían su dinero.
Contar con la certificación de cumplimiento PCI-DSS es una excelente manera de demostrar su nivel de seguridad y ganarse la confianza de los clientes. Esto es especialmente importante si, como pequeña empresa, vende a empresas más grandes.
Cumplir con otras normas
Cumplir con la norma PCI-DSS también le permitirá cumplir con otros estándares. Esto se debe a que PCI-DSS requiere pruebas de penetración y evaluaciones de vulnerabilidad, procedimientos estándar en algunos marcos de cumplimiento como SOC 2 e ISO 27001.
De este modo, lograr la conformidad con PCI-DSS redujo el esfuerzo adicional necesario para cumplir con ISO 27001 o SOC 2.
El método Sprinto
La implementación de PCI DSS es exhaustiva, ardua y requiere mucho tiempo y recursos por parte de las organizaciones, especialmente cuando se realiza de forma independiente. A las pequeñas empresas a menudo les resulta difícil cumplir con PCI DSS, y destinar tiempo y recursos a esta normativa por encima de las actividades comerciales principales no suele ser una decisión fácil.
Sprinto ha diseñado un proceso de cumplimiento PCI DSS personalizado para pequeñas y medianas empresas. Se trata de una herramienta de automatización GRC que incluye plantillas de políticas predefinidas, controles adaptados a marcos como PCI-DSS, monitorización continua de controles y recopilación automatizada de evidencia.
De esta forma, puedes evitarte el trabajo pesado y dejar que el software se encargue del cumplimiento de la normativa PCI-DSS mientras te centras en las tareas importantes.
¡Haz que tu proceso de cumplimiento con PCI DSS sea pan comido! Habla con nuestros expertos.
Preguntas Frecuentes
¿Cuánto tiempo se necesita para que una pequeña empresa cumpla con la normativa PCI-DSS?
Por lo general, las pequeñas empresas optan por el nivel 2 de cumplimiento de PCI-DSS, que no suele tardar más de 3 semanas. Sin embargo, en algunos casos, los niveles 2 y 3 de PCI-DSS pueden demorar más debido a los pasos y medidas de seguridad adicionales.
¿Cuáles son los 3 principales desafíos del cumplimiento de la normativa PCI-DSS para las pequeñas empresas?
Las pequeñas empresas suelen desconocer su nivel de seguridad y las deficiencias que deben subsanar para cumplir con la normativa. Por lo tanto, las autoevaluaciones, las pruebas de penetración y la decisión sobre el nivel de certificación PCI-DSS adecuado pueden resultar algo complicadas.
¿Cómo pueden las pequeñas empresas simplificar el cumplimiento de la normativa PCI-DSS?
Las pequeñas empresas pueden automatizar el cumplimiento de PCI-DSS con Sprinto. Se trata de una herramienta de automatización GRC que incluye plantillas de políticas predefinidas, controles preconfigurados, monitorización continua de controles y recopilación automática de evidencia. De esta forma, automatiza el mantenimiento del cumplimiento y facilita las auditorías.
¿Cómo se logra la conformidad con la normativa PCI?
Para cumplir con la normativa PCI, determine su nivel de comercio según su volumen anual de transacciones, complete el Cuestionario de Autoevaluación que corresponda a su método de pago, realice análisis de vulnerabilidades trimestrales a través de un proveedor de análisis autorizado (si es necesario) y complete su Declaración de Cumplimiento. Envíe el Cuestionario de Autoevaluación y la Declaración de Cumplimiento a su banco adquirente o procesador de pagos, no al Consejo de Estándares de Seguridad PCI. La mayoría de las pequeñas empresas de nivel 3 o 4 pueden completar todo el proceso por sí mismas sin necesidad de contratar a un Analista de Seguridad Calificado (QSA).
¿Es obligatorio cumplir con la norma PCI-DSS?
Sí, según la normativa, cumplir con los estándares de seguridad PCI-DSS no solo es esencial, sino obligatorio para las empresas que procesan, almacenan o transmiten información de automóviles. Por ejemplo, las empresas de comercio electrónico, las de software B2B y los proveedores de servicios deben cumplir con los estándares PCI-DSS.

Autor
Vimal Mohan
Vimal es un líder de contenido en Sprinto que simplifica magistralmente el mundo del cumplimiento normativo para el público en general. Cuando no está descifrando complejos requisitos y jerga de cumplimiento, se le puede encontrar en el dojo local de MMA, explorando senderos en bicicleta o haciendo senderismo. Combina sabiduría regulatoria con un espíritu aventurero, desenvolviéndose con soltura en ambos mundos.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


