



El conjunto completo de herramientas de ciberseguridad para organizaciones modernas


Según un informe de Accenture, el 43 % de los ciberataques se dirigieron a las pymes, pero solo el 14 % estaba preparado para defenderse. Esto demuestra la importancia de contar con la infraestructura tecnológica adecuada. Entonces, ¿qué elementos conforman una buena estrategia de ciberseguridad? Las empresas se hacen esta pregunta cada vez con más frecuencia, dado que la ciberseguridad se está convirtiendo en un campo cada vez más complejo.
La implementación eficaz de una pila de ciberseguridad requiere encontrar el equilibrio. En teoría, es fácil suponer que la defensa será más robusta cuantas más herramientas se utilicen. Esto es cierto hasta cierto punto, pero luego los beneficios empiezan a desvanecerse.
Agregar demasiadas herramientas puede complicar excesivamente su infraestructura y exponer vulnerabilidades en su sistema. El objetivo es crear un conjunto de herramientas de seguridad informática que ofrezca la mayor cantidad de funcionalidades prácticas posible sin desviar su atención de su función principal.
¿Qué es una pila de ciberseguridad?
Un conjunto de herramientas de ciberseguridad integra diversas herramientas, tecnologías y procedimientos para proteger sistemas, redes y datos contra posibles amenazas en línea. Su objetivo es ofrecer múltiples capas de defensa contra diversos ataques, debilidades y vulnerabilidades.
Tu conjunto de herramientas de ciberseguridad funciona como un centro neurálgico que conecta todos tus sistemas y los alinea con la postura de seguridad de la empresa . Un buen conjunto de herramientas debería permitirte visualizar todas las herramientas que utilizas y los sistemas de red con los que se comunican.
¿Cuáles son los componentes clave del conjunto de herramientas de ciberseguridad?
Un conjunto de herramientas de ciberseguridad comprende numerosas herramientas y procesos que se implementan para reforzar la seguridad de la organización.
Estas son algunas de las herramientas utilizadas en una pila:

Gestión de identidad y acceso (IAM)
Los sistemas IAM gestionan las identidades de los usuarios, los derechos de acceso y los procedimientos de autenticación. Puede utilizar herramientas como soluciones de gestión de acceso privilegiado (PAM), inicio de sesión único (SSO) y autenticación multifactor (MFA) para garantizar que solo los usuarios autorizados puedan acceder a los recursos.
Endpoint Security
Es necesario proteger todos los dispositivos y equipos gestionados para evitar vulnerabilidades al acceder a datos confidenciales fuera de la red principal. Esto incluye portátiles, dispositivos móviles y ordenadores de sobremesa. Algunos ejemplos de componentes comunes de la seguridad de los endpoints son los firewalls y los sistemas de detección y respuesta de endpoints (EDR).
Red de Seguridad
Mejorar la seguridad de la red tiene como objetivo supervisar y gestionar el tráfico de red, identificar actividades sospechosas y detener el acceso no autorizado. La instalación de herramientas como cortafuegos, programas de segmentación de red y sistemas de detección y prevención de intrusiones (IDS/IPS) puede mejorar la seguridad de la red.
Gestión de eventos e información de seguridad (SIEM)
El software SIEM recopila y analiza registros y eventos de seguridad de múltiples sistemas y aplicaciones para detectar posibles riesgos. Para ayudar a identificar incidentes de seguridad, ofrece capacidades de monitoreo, correlación y alertas en tiempo real.
Prevención de pérdida de datos (DLP)
Las herramientas DLP (Prevención de Pérdida de Datos) controlan los datos confidenciales y los protegen contra el acceso, la transmisión o la filtración no autorizados. Pueden aplicar reglas de cifrado o detectar y detener los intentos de exfiltración de datos.
Analítica de seguridad
Para detectar tendencias, reconocer anomalías y exponer posibles incidentes o amenazas de seguridad, los sistemas de análisis de seguridad utilizan aprendizaje automático y análisis de datos. Son capaces de realizar análisis de datos exhaustivos para detectar ataques sofisticados y otras amenazas persistentes avanzadas (APT).
Gestión de vulnerabilidades
Herramientas de gestión de vulnerabilidades Analizar redes y sistemas en busca de vulnerabilidades conocidas, priorizarlas según su gravedad y proporcionar orientación correctiva. Herramientas de automatización del cumplimiento, como SprintoAyudamos a las organizaciones en la gestión de vulnerabilidades, permitiéndoles supervisar sus controles de seguridad desde un panel de control centralizado.
Las herramientas específicas varían según la organización y sus necesidades; sin embargo, el objetivo es implementar un conjunto completo de medidas que cooperen para mitigar los riesgos y proteger los activos digitales de la empresa.
¿Cómo construir una pila de ciberseguridad?
Es fundamental contar con un marco sólido de gobernanza de ciberseguridad antes de comenzar a desarrollar su infraestructura tecnológica. Según la Encuesta Global sobre el Estado de la Seguridad de la Información de PwC de 2018 , el 44 % de los 9,500 ejecutivos encuestados carecían de un plan integral de seguridad de la información.
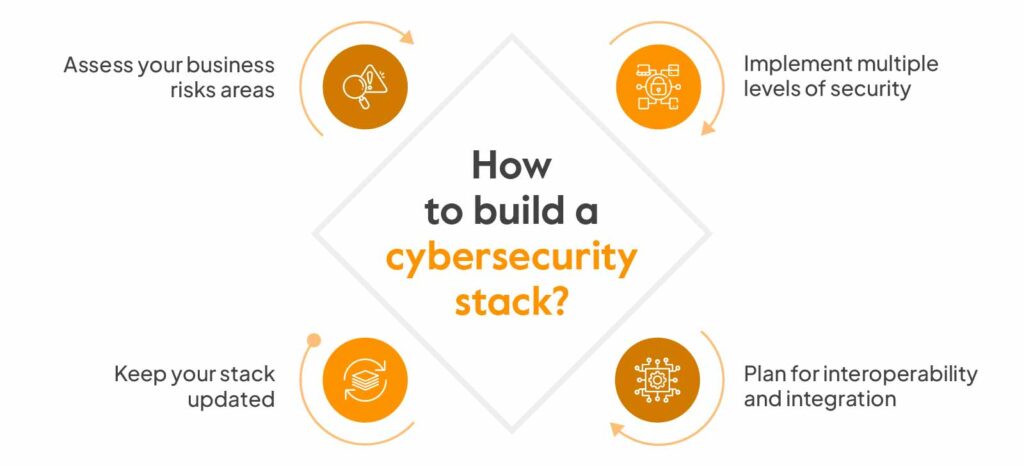
Estos son los cuatro pasos para construir una pila de ciberseguridad:
1. Evalúe las áreas de riesgo de su negocio
Priorice los riesgos de ciberseguridad que tendrán el mayor impacto a largo plazo en la organización, identificando los problemas más importantes. También se recomienda utilizar el marco del NIST , que establece cinco principios para abordar los riesgos cibernéticos de principio a fin: identificación, detección, protección, respuesta y recuperación.
2. Implementar múltiples niveles de seguridad
El siguiente paso para crear una infraestructura sólida es invertir en tecnología que garantice la seguridad de sus datos y empleados frente a los ciberataques. Para minimizar el riesgo asociado a una única red, considere dividirla en segmentos más pequeños e implementar medidas de seguridad para cada uno. Su sistema debe contar con múltiples capas de protección, con medidas de seguridad más robustas en cada una de ellas.
Recomendado: Guía de VAPT en ciberseguridad.
3. Planificar la interoperabilidad y la integración.
Asegúrese de que los distintos componentes de su infraestructura de ciberseguridad se integren y cooperen eficazmente. Considere el intercambio de información y datos, así como la visión integral de su postura de seguridad que ofrecen estos productos. La integración puede aumentar la eficacia de las medidas de seguridad en general, así como la detección de amenazas y la respuesta a incidentes.
4. Mantén tu pila actualizada
Para que un sistema de ciberseguridad siga siendo eficaz, requiere mantenimiento, actualización y monitorización constantes. Implemente procedimientos para supervisar los incidentes de seguridad, revisar los registros y gestionar las emergencias.
Actualiza y aplica parches a tus sistemas con frecuencia y mantente al tanto de las nuevas amenazas y vulnerabilidades. Para mejorar tus capacidades de seguridad, considera la posibilidad de establecer un centro de operaciones de seguridad (SOC) o colaborar con un proveedor de servicios de seguridad gestionados (MSSP).
Construir una pila de ciberseguridad robusta es parte del espectro. Sin embargo, mantenerla requiere tiempo y esfuerzo continuos por parte de la organización. Existen marcos regulatorios como ISO 27001 y SOC 2 que se centran en gran medida en la postura de seguridad de una empresa. Para hacer las cosas más fáciles, puede invertir en una herramienta de automatización de cumplimiento como Sprinto. Su monitoreo continuo Esta función realiza un seguimiento de cualquier control que falle y le notifica con antelación.
Consulta la guía completa sobre el cumplimiento de la normativa de ciberseguridad.
Beneficios de un conjunto de herramientas de ciberseguridad
Para empresas de todos los tamaños, implementar una sólida infraestructura de ciberseguridad ofrece varias ventajas.
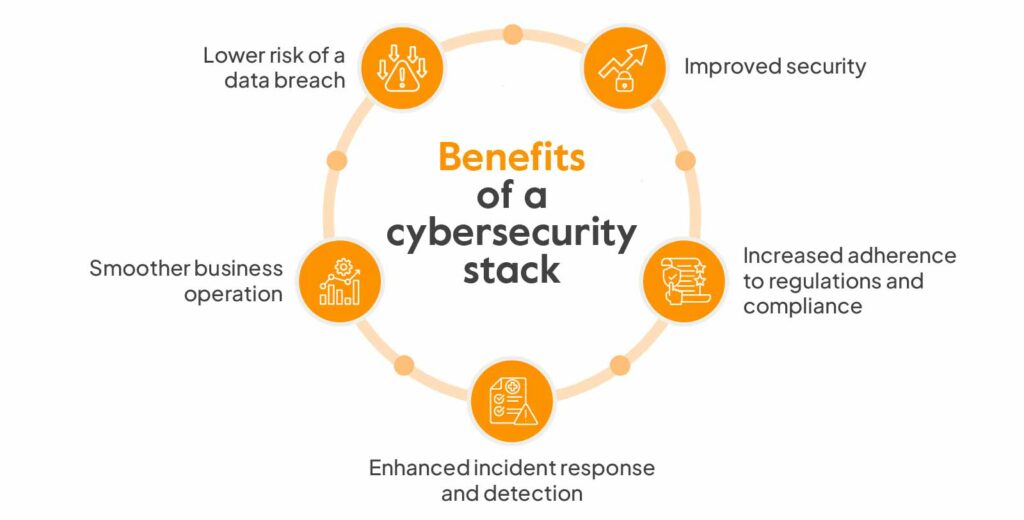
Estos son algunos de los beneficios clave:
Menor riesgo de una violación de datos
Este sistema protege los datos confidenciales contra el acceso no autorizado, las filtraciones y el robo mediante la combinación de diversas técnicas de seguridad. Esto es especialmente crucial para las empresas que manejan información confidencial de consumidores, información financiera o propiedad intelectual.
Mejora la seguridad
Para defenderse de diversas amenazas, una plataforma de ciberseguridad ofrece múltiples capas de protección, lo que reduce la posibilidad de ciberataques. Cada componente de la plataforma aborda un problema de seguridad diferente, lo que resulta en una postura de seguridad más completa y duradera.
Recomendado: Mejores prácticas de ciberseguridad.
Mayor adhesión a las regulaciones y cumplimiento
Las obligaciones regulatorias y los estándares de la industria suelen estar alineados con una sólida infraestructura de ciberseguridad. Al implementar estos procedimientos, las empresas pueden cumplir con las leyes y regulaciones de privacidad de datos y evitar multas y daños a su reputación.
Respuesta y detección de incidentes mejoradas
El análisis de seguridad y la gestión de incidentes de seguridad (SIEM) permiten una detección más rápida de riesgos e incidentes. Esto posibilita una reacción más ágil ante posibles amenazas, reduciendo el tiempo que un atacante puede pasar desapercibido en la red.
Operación comercial más fluida
Las filtraciones de datos y los ataques de ransomware pueden perjudicar gravemente las operaciones corporativas. Las organizaciones se enfrentan a numerosos problemas, como la pérdida de datos, pérdidas financieras, interrupciones en la cadena de suministro, tiempos de inactividad operativa y otros, a causa de estos ataques. Con una infraestructura de ciberseguridad adecuada, la organización está mejor preparada para gestionar incidentes y desastres, minimizando las interrupciones.
Sprinto’s take on the cybersecurity stack
Resulta evidente que una plataforma de ciberseguridad ofrece una defensa multicapa contra las ciberamenazas, ayudando a las organizaciones a reforzar la seguridad, reducir el riesgo de filtraciones de datos, mejorar la detección y respuesta ante incidentes, garantizar el cumplimiento normativo y preservar la continuidad del negocio.
Sin embargo, una de las principales razones por las que las pymes se esfuerzan tanto por mejorar su ciberseguridad es la necesidad de cumplir con los marcos regulatorios. Normas como ISO 27001 y SOC 2 se centran en gran medida en la seguridad de la organización.
Sprinto is a compliance automation solution that allows organizations to become compliant in a matter of weeks. It provides a single dashboard where you can access all the controls that are tailored to your compliance needs. Sprinto streamlines the flow of compliance processes with features such as evidence collection, internal audits, and remediations.
Hable con nuestros expertos para emprender un proceso automatizado y sin errores de cumplimiento en materia de ciberseguridad.
Preguntas Frecuentes
Sí, porque la ciberseguridad es dinámica, una infraestructura de ciberseguridad necesita mantenimiento constante, actualizaciones y evaluaciones periódicas para reaccionar ante nuevas amenazas y avances tecnológicos.
La seguridad en la nube, un componente crucial de un conjunto de herramientas de ciberseguridad, protege los datos y las aplicaciones alojadas en entornos de nube y proporciona un entorno de computación en la nube seguro.
Al supervisar y limitar el acceso a datos confidenciales, componentes como la prevención de pérdida de datos y los controles de acceso ayudan a limitar el riesgo de amenazas internas, al tiempo que minimizan el daño potencial causado por empleados malintencionados o negligentes.
Autor
Shivam Jha
Shivam es nuestro experto interno en ciberseguridad, con más de seis años de experiencia en el sector. Le apasiona hacer del mundo digital un lugar más seguro para todos y, los fines de semana, disfruta preparando deliciosos platos de la cocina india.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más













Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


