



Cumplimiento de la ciberseguridad: qué es, por qué es importante y cómo empezar.


TL, DR:
| El cumplimiento de la ciberseguridad garantiza que las organizaciones cumplan con las leyes, los marcos de seguridad y las obligaciones con los clientes. |
| Ayuda a reducir el riesgo de filtraciones, a mejorar la confianza y a evitar sanciones. |
| Un programa sólido incluye políticas, controles, evaluaciones de riesgos, auditorías y monitoreo continuo. |
El avance tecnológico ha dado lugar a multitud de ciberamenazas, no solo para particulares, sino también para empresas. El coste medio de una brecha de seguridad fue de 4.44 millones de dólares en 2025 (IBM), y los ataques siguen siendo implacables en todos los sectores, alcanzando cifras récord. Por consiguiente, la ciberseguridad se ha convertido en una prioridad cada vez mayor en los últimos tiempos, y con razón.
El cumplimiento de las normas de ciberseguridad es fundamental, ya que sienta las bases de una seguridad sólida, promueve las mejores prácticas y guía a las organizaciones en el desarrollo de un programa de seguridad integral. Sin embargo, para las empresas, gestionar este cumplimiento puede resultar bastante complejo. Analicemos este tema con más detalle.
¿Qué es el cumplimiento de la ciberseguridad?
El cumplimiento de la ciberseguridad es el enfoque sistemático que adoptan las empresas para alinearse con las normas y cumplir con los estándares establecidos por diversas autoridades, leyes u organismos reguladores. Requiere que los equipos de seguridad adopten un enfoque basado en el riesgo e implementen medidas que protejan los tres aspectos fundamentales de la información: confidencialidad, integridad y disponibilidad.
Conocida a menudo como la tríada de la CIA, esta estructura constituye la base de la seguridad de la información. Al lograr el cumplimiento normativo, las organizaciones demuestran haber establecido las medidas de seguridad necesarias para protegerse contra las ciberamenazas y mantener una sólida postura de seguridad.
El cumplimiento de las normas de ciberseguridad protege a su empresa contra las ciberamenazas. Los estándares de cumplimiento comunes , como ISO 27001 , NIST y SOC 2, proporcionan controles para salvaguardar sus sistemas y datos frente a posibles brechas y vulnerabilidades.
Importancia del cumplimiento de la ciberseguridad
Los estándares de cumplimiento de ciberseguridad ofrecen un enfoque estructurado para proteger la información confidencial de los clientes y, por lo tanto, contribuyen a generar confianza y reputación en el mercado. Demuestran el compromiso de la organización con la seguridad de sus prácticas comerciales y minimizan las posibilidades de filtraciones de datos.
Las pymes suelen ser blanco de ataques, ya que la ciberseguridad no es una prioridad en esa etapa. Esto facilita que los hackers exploten las vulnerabilidades y lleven a cabo ciberataques dañinos y costosos.
El cumplimiento de las normas de ciberseguridad resulta especialmente útil para las pequeñas empresas, ya que cumplir con un conjunto de reglas predefinidas es más sencillo que crear un gran equipo de seguridad para satisfacer sus necesidades en este ámbito.
Estas son las cuatro razones por las que el cumplimiento de la ciberseguridad es importante para las organizaciones:
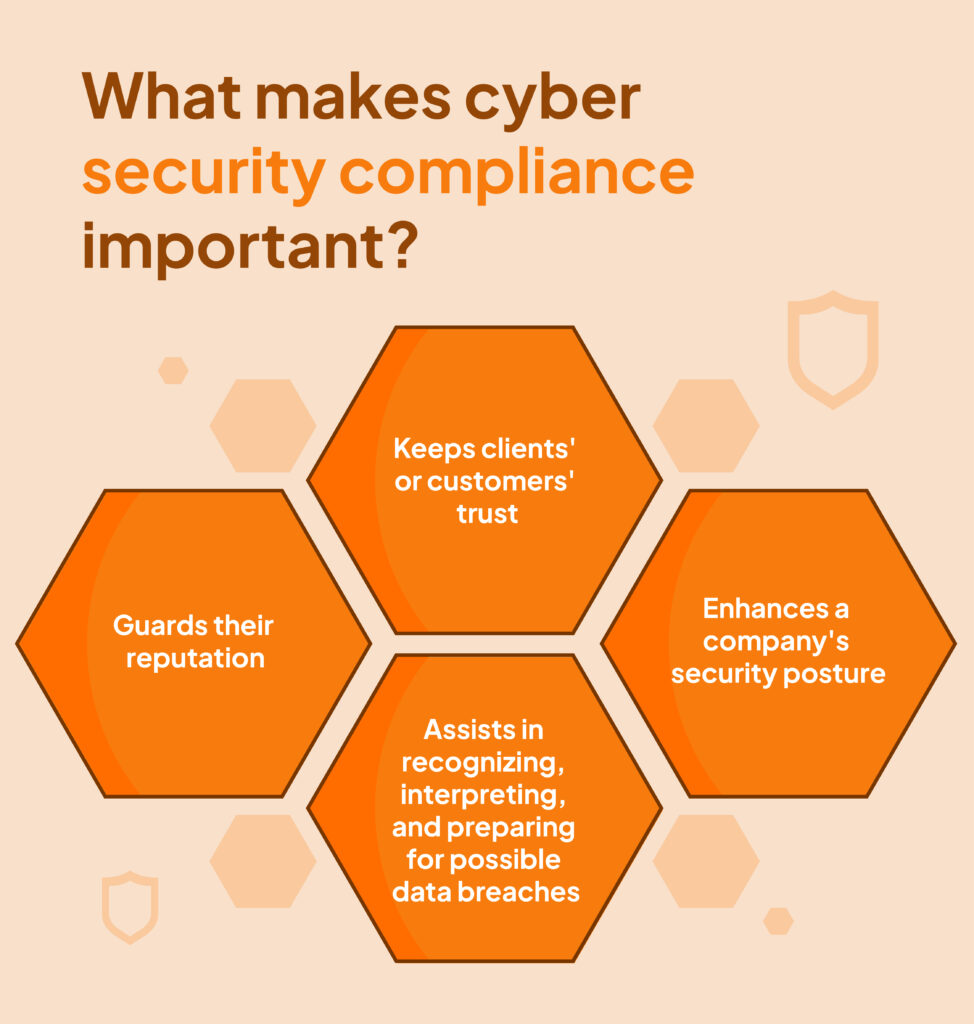
Protege su reputación
Un ciberataque puede provocar el robo de información confidencial, la interrupción de las operaciones comerciales, una atención mediática no deseada, la pérdida de confianza de los clientes y consecuencias legales. Reparar los daños puede llevar mucho tiempo y esfuerzo.
Mantiene la confianza de los clientes.
Contar con una sólida política de seguridad y cumplir con las normativas demuestra que una empresa gestiona los datos de sus clientes de forma segura. Esto indica la existencia de controles internos bien diseñados e implementados y facilita la celebración de contratos empresariales.
Keean Schupke, cofundador de Risr/notas,
“En Risr/, comprendemos la importancia de construir una plataforma segura en la que nuestros clientes puedan confiar . Obtener la certificación ISO 27001 sería un paso clave en esta misión”.
Como empresa de soluciones de TI alojadas en la nube, obtener la certificación ISO era fundamental para que Risr/ alcanzara sus objetivos de ventas manteniendo los más altos estándares de seguridad. Lo lograron con tan solo 10 sesiones con Sprinto.
“Sprinto nos guía en la configuración de nuestros repositorios de código, los monitoriza continuamente y nos alerta sobre las medidas correctivas que deben tomarse si surge algún problema. Gracias a Sprinto, en risr hemos establecido una cultura que prioriza la seguridad y el cumplimiento normativo”.
Ayuda a reconocer, interpretar y prepararse para posibles filtraciones de datos.
Al cumplir con un marco de cumplimiento , las empresas deben prepararse para posibles filtraciones de datos y otros riesgos de ciberseguridad. Implementar estas estrategias les ayuda a mantenerse seguras también en el futuro.
Mejora la postura de seguridad de una empresa.
Cumplir con la normativa requiere mucho esfuerzo y atención a la seguridad. Una vez que una empresa cumple con la normativa, su nivel general de seguridad mejora.
Muchas de estas ventajas repercuten directamente en la salud financiera de una organización. Es ampliamente aceptado que forjar una sólida reputación, ganarse la confianza y la lealtad de los clientes y mantener dicha confianza son elementos esenciales para alcanzar el éxito.
Acelera tu proceso de cumplimiento normativo con Sprinto.
Tipos de datos sujetos a cumplimiento de la ciberseguridad
Las leyes de ciberseguridad se centran en la protección de la información sensible y pueden variar según el sector, la ubicación geográfica o los requisitos legales. Los tipos de datos sujetos al cumplimiento de las normas de ciberseguridad incluyen:
Información de identificación personal (PII)
La información de identificación personal (IIP) es aquella que permite determinar la identidad de una persona. Incluye datos como nombres, números de seguridad social, direcciones, números de teléfono, etc. Esta información es sensible y debe recopilarse, protegerse y transmitirse de forma segura. Las normativas como el RGPD (Reglamento General de Protección de Datos) regulan la protección de la IIP.
Información de salud protegida (PHI)
La información de salud protegida (PHI, por sus siglas en inglés) es información relacionada con la salud de una persona, como nombres de pacientes, historial médico, detalles de recetas, registros de seguros, etc., que es recopilada por entidades cubiertas o socios comerciales. Las entidades cubiertas son proveedores de atención médica, cámaras de compensación, etc., que manejan directamente la información de salud electrónica (ePHI, por sus siglas en inglés), y los socios comerciales son proveedores de servicios para entidades cubiertas (como servicios de TI) que manejan indirectamente la ePHI.
Información financiera
La información financiera incluye números de tarjetas de crédito, CVV, información de cuentas bancarias, calificaciones crediticias y cualquier otro dato confidencial. Las organizaciones que manejan información financiera sensible, como procesadores de pagos e instituciones financieras, están sujetas a leyes como PCI DSS (Estándares de Seguridad de Datos de la Industria de Tarjetas de Pago) para proteger la privacidad de las personas.
Otra información confidencial
Cualquier otra información sensible, altamente confidencial o personal, está sujeta al cumplimiento de las normas de ciberseguridad. Algunos ejemplos de dicha información son las direcciones IP, los correos electrónicos, la raza, la religión, los datos biométricos, el estado civil, etc.
Pasos para comenzar con el cumplimiento de la ciberseguridad
Crear un programa de cumplimiento de ciberseguridad y lograr dicho cumplimiento es un proceso que varía de una organización a otra. Sin embargo, aquí le presentamos las pautas generales para comenzar con su programa de cumplimiento de ciberseguridad.
Aquí hay cinco pasos para el cumplimiento de la ciberseguridad:
1. Identificar el tipo de datos y los requisitos.
Es importante saber qué tipo de datos se procesan y almacenan, así como los estados, territorios y países donde se realizan negocios. Ciertas categorías de información personal están sujetas a controles adicionales en virtud de numerosas obligaciones de cumplimiento normativo.
2. Conformar un equipo de cumplimiento
La creación de un equipo de cumplimiento normativo es fundamental al implementar un programa integral de cumplimiento. Asimismo, para que una organización mantenga una sólida postura de ciberseguridad y respalde los procedimientos de cumplimiento, es importante que todos los departamentos contribuyan por igual.
3. Realizar un análisis de riesgos y vulnerabilidades.
Las evaluaciones de riesgos y vulnerabilidades son necesarias para cumplir con prácticamente todos los requisitos importantes de ciberseguridad. Son cruciales para identificar los problemas de seguridad más graves en su organización y los controles que ya tiene implementados.
4. Establecer controles para gestionar los riesgos
La siguiente etapa consiste en implementar medidas de seguridad que mitiguen o transfieran los riesgos de ciberseguridad. El control de ciberseguridad es un método para prevenir, detectar y eliminar amenazas y ciberataques. Como medidas de control se pueden utilizar controles técnicos, como contraseñas y listas de control de acceso, o controles físicos, como vallas y cámaras de seguridad.
5. Seguimiento y respuesta inmediata
Es fundamental mantener una supervisión constante de su programa de cumplimiento normativo, especialmente ante la publicación de nuevas normas o versiones revisadas de políticas existentes. El objetivo de un programa de cumplimiento es reconocer y controlar los riesgos, así como identificar y detener las ciberamenazas antes de que provoquen una filtración de datos importante. Además, es crucial contar con procesos empresariales que permitan responder con rapidez ante las amenazas.
Como puede ver, iniciar un programa de cumplimiento de ciberseguridad es una tarea compleja que consume dinero y recursos de su valioso personal. Para superar esta deficiencia, puede utilizar una solución de automatización de cumplimiento como pique.
Sprinto es una solución de automatización del cumplimiento normativo que le permite cumplir con las normativas en cuestión de días, en lugar de meses. Es compatible con las principales regulaciones de ciberseguridad, para que pueda elegir la que mejor se adapte a sus necesidades.
Si desea obtener más información sobre cómo el cumplimiento normativo puede beneficiar específicamente a su empresa, hable con nuestros expertos aquí.
Tipos de normativas de cumplimiento en materia de ciberseguridad
Existen multitud de normativas de ciberseguridad, pero normalmente una empresa solo se ocupa de unas pocas.
Estas son las 8 principales normativas de cumplimiento en materia de ciberseguridad:
1. SOC 2
El Control de Organización de Servicios 2 (SOC 2) es un tipo de informe de auditoría que evalúa las medidas de seguridad y los procedimientos implementados por las organizaciones de servicios para salvaguardar los datos y la información de los clientes.
SOC 2 se basa en los Criterios de Servicios de Confianza emitidos por el Instituto Americano de Contadores Públicos Certificados (AICPA). Los requisitos para el cumplimiento de SOC 2 abarcan seguridad, accesibilidad, integridad del procesamiento, confidencialidad y privacidad.
2. HIPAA
La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA, por sus siglas en inglés) , en los Estados Unidos, es una ley federal que se aprobó en 1996 para salvaguardar la confidencialidad y la seguridad de la información personal sobre la salud.
Los proveedores de atención médica, los planes de salud y otras entidades cubiertas están obligados por la HIPAA a implementar medidas de seguridad específicas para preservar la integridad y la confidencialidad de la información médica protegida (PHI) de los pacientes. Esto comprende medidas de seguridad administrativas, técnicas y físicas, como el cifrado, la seguridad de las contraseñas, los controles de acceso y las evaluaciones periódicas de riesgos de seguridad.
Todos los proveedores de atención médica, planes de salud y cámaras de compensación que transfieren información médica protegida electrónicamente están sujetos a la HIPAA, al igual que cualquiera de sus socios comerciales que tenga acceso a dicha información. El incumplimiento de las normas de la HIPAA puede acarrear multas cuantiosas y consecuencias legales.
3. PCI DSS
El Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) es un conjunto de normas regulatorias que garantiza que todas las organizaciones mantengan un entorno seguro para la información de las tarjetas de crédito. Para cumplir con la normativa, la organización debe validar su cumplimiento anualmente.
El incumplimiento de la norma PCI DSS puede acarrear multas cuantiosas, mayores costes de transacción, pérdida de ingresos y daños a la reputación de una empresa. Para garantizar el cumplimiento de la norma, es fundamental que las organizaciones que gestionan información de tarjetas de crédito adopten las medidas necesarias.
4. ISO 27001,
La norma ISO 27001 especifica un marco de buenas prácticas y procedimientos que las organizaciones pueden aplicar para gestionar los riesgos de seguridad de la información y proteger la información confidencial.
La norma exige a las empresas crear e implementar una metodología para detectar, evaluar y gestionar los riesgos de seguridad de la información. Además, para reducir estos riesgos, también especifica que las organizaciones deben instalar una serie de procedimientos de seguridad.
5. GDPR
El Reglamento General de Protección de Datos (RGPD) es una normativa de protección de datos y privacidad que regula el uso, el tratamiento y el almacenamiento de la información personal de los ciudadanos de la Unión Europea. Exige a las empresas de todo el mundo que implementen los controles técnicos necesarios para garantizar la confidencialidad, la integridad y la disponibilidad de los datos.
El RGPD promueve la privacidad desde el diseño, lo que significa que la seguridad debe estar estrechamente integrada en el diseño del servicio, seguida de una implementación segura. Asimismo, otorga a las personas el derecho a acceder a sus datos, restringir su acceso o solicitar su eliminación si la situación lo requiere.
6. NIST
El Marco de Ciberseguridad (CSF) del NIST es un conjunto de directrices y prácticas de ciberseguridad.
Prácticas establecidas por el NIST (Instituto Nacional de Estándares y Tecnología), una agencia no reguladora del Departamento de Comercio de los Estados Unidos. Se trata de un estándar de cumplimiento voluntario que puede adaptarse a contextos comerciales y requisitos de seguridad específicos.
El marco CSF del NIST se centra en la gestión de la ciberseguridad basada en riesgos y aboga por 5 funciones: proteger, detectar, responder y recuperar, para ayudar a las organizaciones a minimizar los riesgos de seguridad.
7. CCPA
La Ley de Protección al Consumidor de California es otra ley de privacidad de datos que protege la información personal identificable de los consumidores californianos. Las empresas están obligadas a implementar medidas de seguridad para proteger la información de sus clientes contra el acceso o la divulgación no autorizados.
La CCPA otorga a las personas el derecho a oponerse a la venta de su información personal, y las empresas no pueden discriminar a aquellas personas que ejercen sus derechos.
8. CMMC
La Certificación del Modelo de Madurez en Ciberseguridad es un modelo de cumplimiento estructurado por el Departamento de Defensa de los Estados Unidos. Su objetivo es garantizar la seguridad de la información de la Base Industrial de Defensa (DIB, por sus siglas en inglés) frente a los ciberataques, protegiendo la información confidencial no clasificada compartida con contratistas y subcontratistas.
El marco normativo establece estándares de ciberseguridad que deben ser implementados por las organizaciones que manejan información de seguridad nacional.

Manténgase a la vanguardia con el cumplimiento continuo automatizado.
Automatice el cumplimiento normativo con informes en tiempo real: Sprinto
El cumplimiento de las normas de ciberseguridad ya no es un mero trámite. A medida que el panorama de amenazas evoluciona y las regulaciones se vuelven más estrictas, las organizaciones deben adoptar un enfoque proactivo para proteger sus datos.
El futuro del cumplimiento de la ciberseguridad depende de la adaptación continua. Al aprovechar la automatización, adoptar un enfoque basado en el riesgo y priorizar la formación de los usuarios, las organizaciones pueden construir una sólida postura de seguridad que les permita escalar más rápidamente.
Una solución GRC (Gobierno, Riesgo y Cumplimiento) como Sprinto automatiza todo el proceso para lograr el cumplimiento normativo sin interrumpir las operaciones comerciales actuales.
Sprinto se integra con la infraestructura digital de su empresa y relaciona los requisitos de cumplimiento con los controles de seguridad para ofrecerle una visión detallada de la postura de seguridad de su negocio . Le proporciona informes sobre el estado del cumplimiento y sobre las brechas de seguridad para obtener información en tiempo real sobre su situación de ciberseguridad.

Un enfoque a prueba de futuro como este no solo protegerá los datos confidenciales, sino que también fomentará la confianza con clientes, socios y partes interesadas. Como dice el refrán, más vale prevenir que curar, y en el mundo en constante evolución de la ciberseguridad, el cumplimiento proactivo es la mejor medida preventiva.
Cumplimiento continuo para su tranquilidad las 24 horas del día, los 7 días de la semana.
Preguntas frecuentes
Autor
Shivam Jha
Shivam es nuestro experto interno en ciberseguridad, con más de seis años de experiencia en el sector. Le apasiona hacer del mundo digital un lugar más seguro para todos y, los fines de semana, disfruta preparando deliciosos platos de la cocina india.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


