




TL, DR:
| Ein SOC zentralisiert Bedrohungsüberwachung, -erkennung, -reaktion und Sicherheitsmaßnahmen für eine Organisation. |
| Es hilft Teams bei der Verwaltung von Warnmeldungen, der Untersuchung von Vorfällen und dem Schutz von Systemen vor aktiven Bedrohungen. |
| Der Artikel behandelt die Funktionen, Komponenten, Vorteile und Arbeitsabläufe eines SOC und erklärt, warum Unternehmen ein solches benötigen. |
Stoßen Sie immer wieder auf den Begriff „SOC“? Möchten Sie mehr darüber erfahren, wofür er steht, was er umfasst und – vor allem – welche Bedeutung er in Ihrem Alltag hat?
Sie sind nicht allein. Das SOC (Security Operations Center) ist ein schnell wachsender Bereich des Sicherheitsmanagements und eine der wichtigsten Komponenten jeder erfolgreichen Organisationsstrategie.
In diesem Blogbeitrag gehen wir der Frage nach, was ein SOC ist, warum es existiert und welche Schlüsselelemente, Funktionen und Vorteile es bietet, damit Sie ein tieferes Verständnis dafür gewinnen, wie wichtig diese Operationszentren für die Arbeitsabläufe Ihres Unternehmens sein können.
Lass uns tauchen ...
Was ist ein Security Operation Center (SOC)?
Ein Security Operation Center (SOC) ist eine zentralisierte Lösung, die Menschen, Prozesse und Technologie kombiniert, um die Sicherheitsinfrastruktur einer Organisation zu überwachen und das Personal vor potenziellen Bedrohungen oder böswilligen Aktivitäten zu warnen.
Darüber hinaus dient ein SOC als Drehscheibe für die proaktive Reaktion auf Cybersicherheitsvorfälle, indem es schnell den Umfang und die Auswirkungen von Cyberangriffen ermittelt, Bewertungen vornimmt, Bedrohungen eindämmt und den Servicebetrieb entsprechend wiederherstellt.
Kurz gesagt handelt es sich um einen zentralen Wächter, der die Sicherheitslage einer Organisation kontinuierlich schützt und stärkt, während er Cybervorfälle jeglicher Art, Größe und Ausprägung erkennt, analysiert und bearbeitet.
Für viele Organisationen ist das moderne Kontrollzentrum das Security Operations Center (SOC). Dieses SOC fungiert als Drehscheibe und kommuniziert mit allen Teilen der IT-Infrastruktur einer Organisation, sowohl lokal als auch in der Cloud.
Das Security Operations Center (SOC) fungiert als Bindeglied zwischen allen Bereichen einer Organisation. Jedes Ereignis muss sorgfältig geprüft werden, um sicherzustellen, dass die richtigen Maßnahmen zum Schutz des Systems ergriffen werden. Sehen wir uns an, warum Sie ein SOC für Ihre Organisation benötigen. Die umfassenderen Sicherheitsoperationen bilden die Grundlage des SOC-Konzepts und umfassen die tägliche Arbeit des Teams in den Bereichen Überwachung, Vorfallbearbeitung und Bedrohungsanalyse – unabhängig davon, ob diese Funktion formell als SOC geführt wird oder einfach in den Arbeitsablauf des Sicherheitsteams integriert ist.
Warum wird ein SOC benötigt?
Ein eigenes Security Operations Center (SOC) bietet Unternehmen zahlreiche Vorteile: von der kontinuierlichen Systemüberwachung und umfassenden Transparenz bis hin zu einem budgetfreundlichen SOC für Cybersicherheitsausgaben und verbesserter Zusammenarbeit. Cyberkriminelle ruhen nie – Ihr Unternehmen sollte daher stets vorbereitet sein.

Hier die wichtigsten Vorteile des Security Operations Center:
- Kontinuierliche Überwachung
- Zentralisierte Sichtbarkeit
- Reduzierte Cybersicherheitskosten
- Bessere Zusammenarbeit
1. Kontinuierliche Überwachung
Der Schutz von Unternehmen vor Cyberkriminellen erfordert ständige Wachsamkeit. Angreifer schlagen bevorzugt dann zu, wenn die Abwehrmechanismen geschwächt sind, und halten sich nicht an reguläre Arbeitszeiten – sie starten ihre Angriffe oft außerhalb der Geschäftszeiten oder am Wochenende, in der Hoffnung, unbeobachtet zu sein.
Sie müssen in kontinuierliche Überwachung investieren, um das Risiko zu minimieren . Das mag aufwendig klingen, ist aber notwendig für Unternehmen, die sich vor unvorhergesehenen Cyberbedrohungen schützen wollen.
2. Zentralisierte Sichtbarkeit
Mit Initiativen zur digitalen Transformation gehen Cloud Computing und IoT-Geräte einher, die in bestehende Netzwerke integriert werden müssen.
Richtlinien wie Fernarbeit und BYOD ermöglichen den Zugriff auf das Unternehmensnetzwerk von verschiedenen externen Standorten aus und stellen die IT-Abteilungen vor neue Herausforderungen, da sie Unterstützung bei der Aufrechterhaltung einer sicheren Arbeitsumgebung benötigen.
Angesichts der unterschiedlichen Plattformen, Schwachstellen und Technologien, die berücksichtigt werden müssen, ist dies nur mit den richtigen Werkzeugen möglich – nämlich einer zentralisierten Transparenzlösung.
Dies ermöglicht Ihrem Unternehmen volle Transparenz hinsichtlich der Infrastruktur und potenzieller Angriffsvektoren, sodass Sie sich wie nie zuvor vor böswilligen Aktivitäten oder Datenlecks schützen können.
3. Reduzierte Cybersicherheitskosten
Eine umfassende Cybersicherheitsabdeckung für ein Unternehmen kann kostspielig sein. Die verschiedenen Plattformen, die Sie möglicherweise benötigen, erfordern unterschiedliche Lizenzen, um vollständige Transparenz und Schutz vor Cyberbedrohungen zu gewährleisten.
Ein unternehmensweites SOC ermöglicht es jedoch, diese Kosten auf die gesamte Organisation zu verteilen und gleichzeitig die Abteilungsstrukturen zu beseitigen, die oft zusätzlichen Aufwand durch unnötige Doppelung von Dienstleistungen oder Ressourcen verursachen.
Die Investition in ein SOC kann finanziell vorteilhaft sein, insbesondere angesichts der Millionen von Dollar, die mit einem unkontrollierten Datenleck oder einem Ransomware-Angriff verbunden sind.
SOC schützt Unternehmen bereits vor einem einzigen Cyberangriff, bevor überhaupt Schaden entsteht – das ist mehr als genug Rechtfertigung für ihren Wert und ihren ROI.
4. Bessere Zusammenarbeit
Zusammenarbeit kann im Bereich der Cybersicherheit den entscheidenden Unterschied machen. So wie ein starkes Feuerwehrteam, das bei einem Brand sofort einsatzbereit ist, die Löscharbeiten deutlich effektiver gestaltet, kann ein gut organisiertes Team, das sich der Prävention und Reaktion auf Cyberangriffe widmet, Sie vor kostspieligen Verlusten bewahren.
Ein Security Operations Center (SOC) bildet eine zentrale Sicherheitsstelle für die gesamte Organisation und ermöglicht die notwendige Zusammenarbeit für eine schnelle Reaktion. Durch die enge Zusammenarbeit aller Teammitglieder steigert das SOC seine Effektivität, indem es auf deren jeweiliges Fachwissen und ihre Erfahrung im Bereich IT-Sicherheit zurückgreift.
Durch die enge Verknüpfung von technischem Know-how und schnellen Reaktionszeiten kann das SOC rasch handeln, Risiken minimieren und schädliche Aktivitäten zuverlässig beheben. Kurz gesagt: Bessere Zusammenarbeit bedeutet besseren Schutz vor Cyberbedrohungen.
Welche Funktionen erfüllt das SOC?
Das SOC übernimmt rund um die Uhr Funktionen wie die ständige Überwachung, Prävention, Erkennung, Untersuchung und schnelle Reaktion auf digitale Bedrohungen.
Diese Einheiten fungieren als Sicherheitszentrale innerhalb einer Organisation, indem sie Personal, Prozesse und Tools einsetzen, um die Sicherheit kontinuierlich zu verbessern und potenzielle Cyberbedrohungen zu verhindern oder im Ernstfall angemessen darauf zu reagieren. Das Security Operations Center (SOC) erfüllt folgende drei Funktionen:
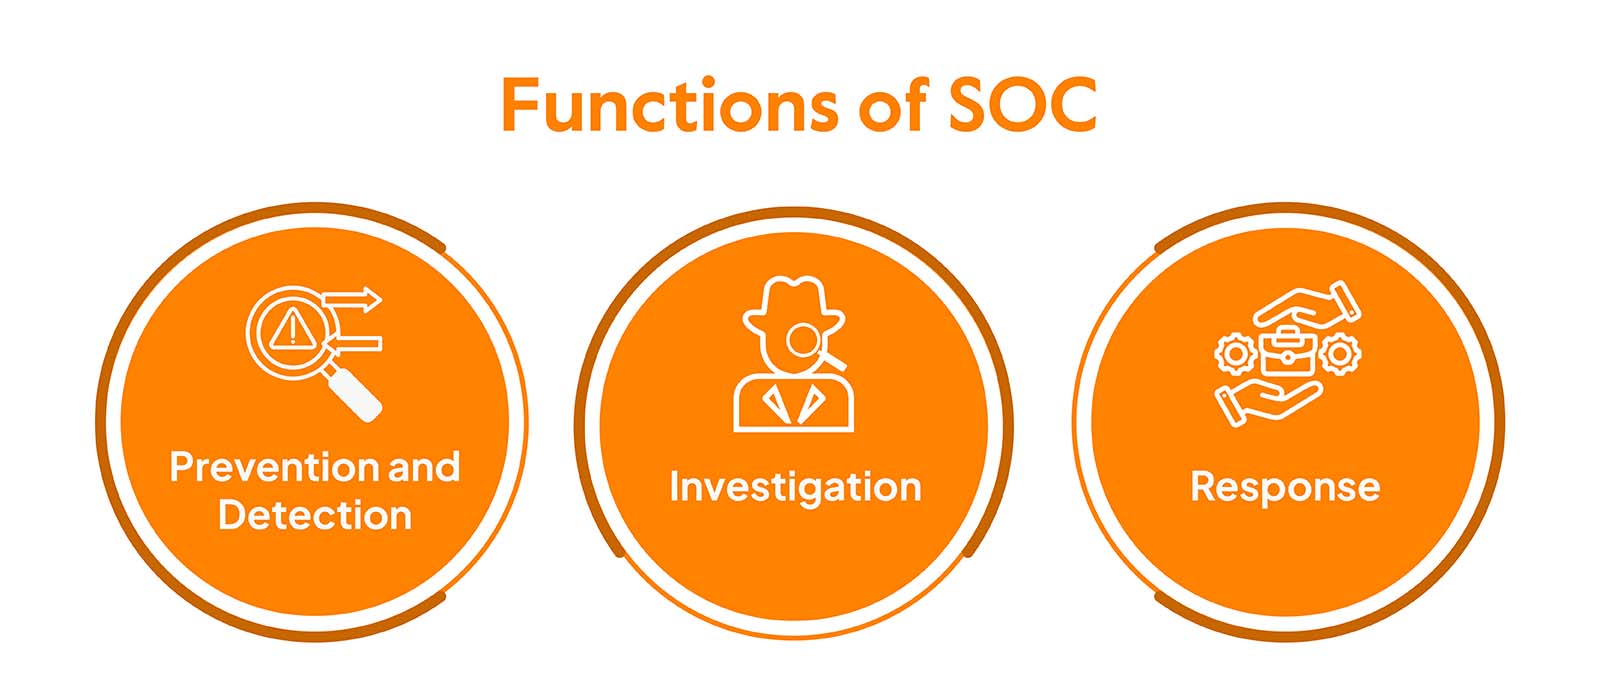
1. Prävention und Erkennung
Betrachten wir die Geschichte zweier Unternehmen – eines mit einem aktiven und leistungsstarken SOC-Team und das andere ohne. Dies verdeutlicht, wie wirksam Prävention im Bereich der Cybersicherheit ist.
In dem Unternehmen mit einem SOC-Team wurden die Systeme rund um die Uhr überwacht, um schädliche Aktivitäten abzufangen, bevor sie Schaden anrichten konnten. Sie waren immer einen Schritt voraus; keine Gefahr, kein Schaden.
Das zweite Unternehmen verfügte über keinerlei derartige Sicherheitsvorkehrungen. Ihr Netzwerk war ständig Angriffen ausgesetzt, und obwohl es ihnen gelang, die meisten Angriffe umgehend zu stoppen, entstanden immer wieder erhebliche Schäden.
Der deutliche Kontrast zwischen diesen beiden Städten unterstreicht, wie wichtig es ist, in effektive Präventionsmaßnahmen zu investieren, um langfristig Geld, Zeit und Aufwand zu sparen.
2. Untersuchung
Die Untersuchung von Sicherheitsvorfällen erfordert sowohl Fachwissen als auch analytisches Denkvermögen. Der SOC-Analyst arbeitet daran, die Hinweise zu entschlüsseln, die Aufschluss über die Art einer Bedrohung geben können, das Ausmaß ihres Eindringens in das Netzwerk zu ermitteln und einen Reaktionsplan zu entwickeln, bevor die Situation außer Kontrolle gerät.
Der Analyst arbeitet wie ein Angreifer und sucht nach Anzeichen verdächtiger Aktivitäten. Dabei nutzt er seine Erfahrung und sein Wissen über globale Bedrohungsanalysen, um die Fakten hinter einem Ereignis zu ermitteln.
Durch die präzise Auswertung der Daten aus dem Netzwerk des Unternehmens untersuchen sie jedes Detail sorgfältig und erstellen so eine effektive Priorisierung für jeden Vorfalltyp. Mit ihrem gründlichen Vorgehen tragen die SOC-Analysten dazu bei, das Unternehmen vor bedrohlichen Gefahren zu schützen.
3. Antwort
Sobald ein Vorfall bestätigt ist, greift das SOC-Team ein, um ihn einzudämmen und zu beheben. Durch schnelles Handeln isolieren sie betroffene Endpunkte, beenden schädliche Prozesse und löschen verdächtige Dateien, um die Daten zu schützen.
Danach verlagert sich ihr Fokus auf die Wiederherstellung, indem sie die Systeme wieder online bringen, sie gegebenenfalls neu konfigurieren oder, im Falle von Ransomware, Backups bereitstellen.
Ihr Ziel ist es, das Netzwerk in den Zustand vor dem Vorfall zurückzuversetzen und so für ein beruhigendes Gefühl zu sorgen und gleichzeitig eine zusätzliche Sicherheitsebene gegen ähnliche Ereignisse in der Zukunft zu schaffen.
Welche Vorteile bietet SOC?
Die Integration eines dedizierten SOC in Ihr Unternehmen garantiert zahlreiche Vorteile , wie beispielsweise die ununterbrochene Überwachung des Netzwerks, verbesserte Zusammenarbeitsmöglichkeiten zwischen den Abteilungen und geringere Ausgaben für Cybersicherheit.
Hier sind die 5 Vorteile eines SOC (Security Operations Center):
1. Kontinuierlicher Schutz
Die Wachsamkeit eines Security Operations Centers (SOC) lässt niemals nach. Die Teammitglieder, die wie Wächter die ganze Nacht für Sicherheit sorgen, suchen rund um die Uhr, 365 Tage im Jahr, nach potenziellen Gefahren – sowohl bei internen Mitarbeitern als auch bei virtuellen. Denn Bedrohungen kennen keine Bürozeiten, und so ist es auch mit den SOC-Mitarbeitern.
2. Schnelle und effektive Reaktion
Das SOC-Team ist ein wachsamer Wächter, der stets nach Bedrohungen Ausschau hält. Wird etwas Ungewöhnliches festgestellt, untersucht und verifiziert es umgehend die böswillige Absicht, bevor es Maßnahmen ergreift – so kann es schnell und effektiv reagieren.
Der effiziente Prozess zur Reaktion auf Sicherheitsvorfälle ermöglicht die präzise Eindämmung potenzieller Schäden und gibt Ihnen die Gewissheit, dass Ihre Systeme sicher sind.
3. Reduzierte Kosten für Sicherheitsverletzungen und operative Maßnahmen
Cybersicherheitsvorfälle können Unternehmen schwer schädigen, doch die rechtzeitige Erkennung und Reaktion des SOC-Teams reduziert diese Kosten. Dank der kontinuierlichen Überwachung werden potenzielle Angreifer schnell abgewehrt, bevor sie ernsthaften Schaden anrichten können.
Dadurch werden kostspielige Datenverluste oder Reputationsschäden vermieden, die andernfalls durch eine längere Netzwerknutzung durch böswillige Akteure entstehen könnten.
4. Bedrohungsprävention
Als moderner Wächter überwacht das SOC die digitalen Bereiche Ihres Unternehmens. Durch die Analyse und Verfolgung potenzieller Bedrohungen in Echtzeit kann das SOC einen Angriff erkennen, bevor er stattfindet.
Dies ermöglicht es Ihnen, sowohl Daten als auch Systeme vor böswilligen Akteuren zu schützen, die versuchen, unbefugten Zugriff oder Kontrolle zu erlangen.
Es geht nicht mehr nur um die Erkennung von Vorfällen; da SOC-Teams den Angreifern stets einen Schritt voraus sind, geben sie Unternehmen die Möglichkeit, sich gegen jede Cyberbedrohung zu verteidigen.
5. Sicherheitskompetenz
Vom SOC-Manager, der den Betrieb überwacht und für reibungslose Abläufe sorgt, bis hin zu den Incident-Respondern und Sicherheitsanalysten, die bei der Erkennung eines Problems schnell reagieren – ihre Fähigkeiten sind von unschätzbarem Wert, um Ihre Sicherheit zu gewährleisten.
Mit zusätzlichen Positionen, darunter Ingenieure, die sich täglich der Suche nach neuen Bedrohungen widmen, und forensische Ermittler, die gewissenhaft die von böswilligen Angreifern hinterlassenen Datenspuren durchsuchen – bieten diese Experten genau das zusätzliche Schutzniveau, das Ihr Unternehmen benötigt.
Welche Herausforderungen birgt SOC?
Hier sind die Herausforderungen von SOC, die Sie kennen sollten:
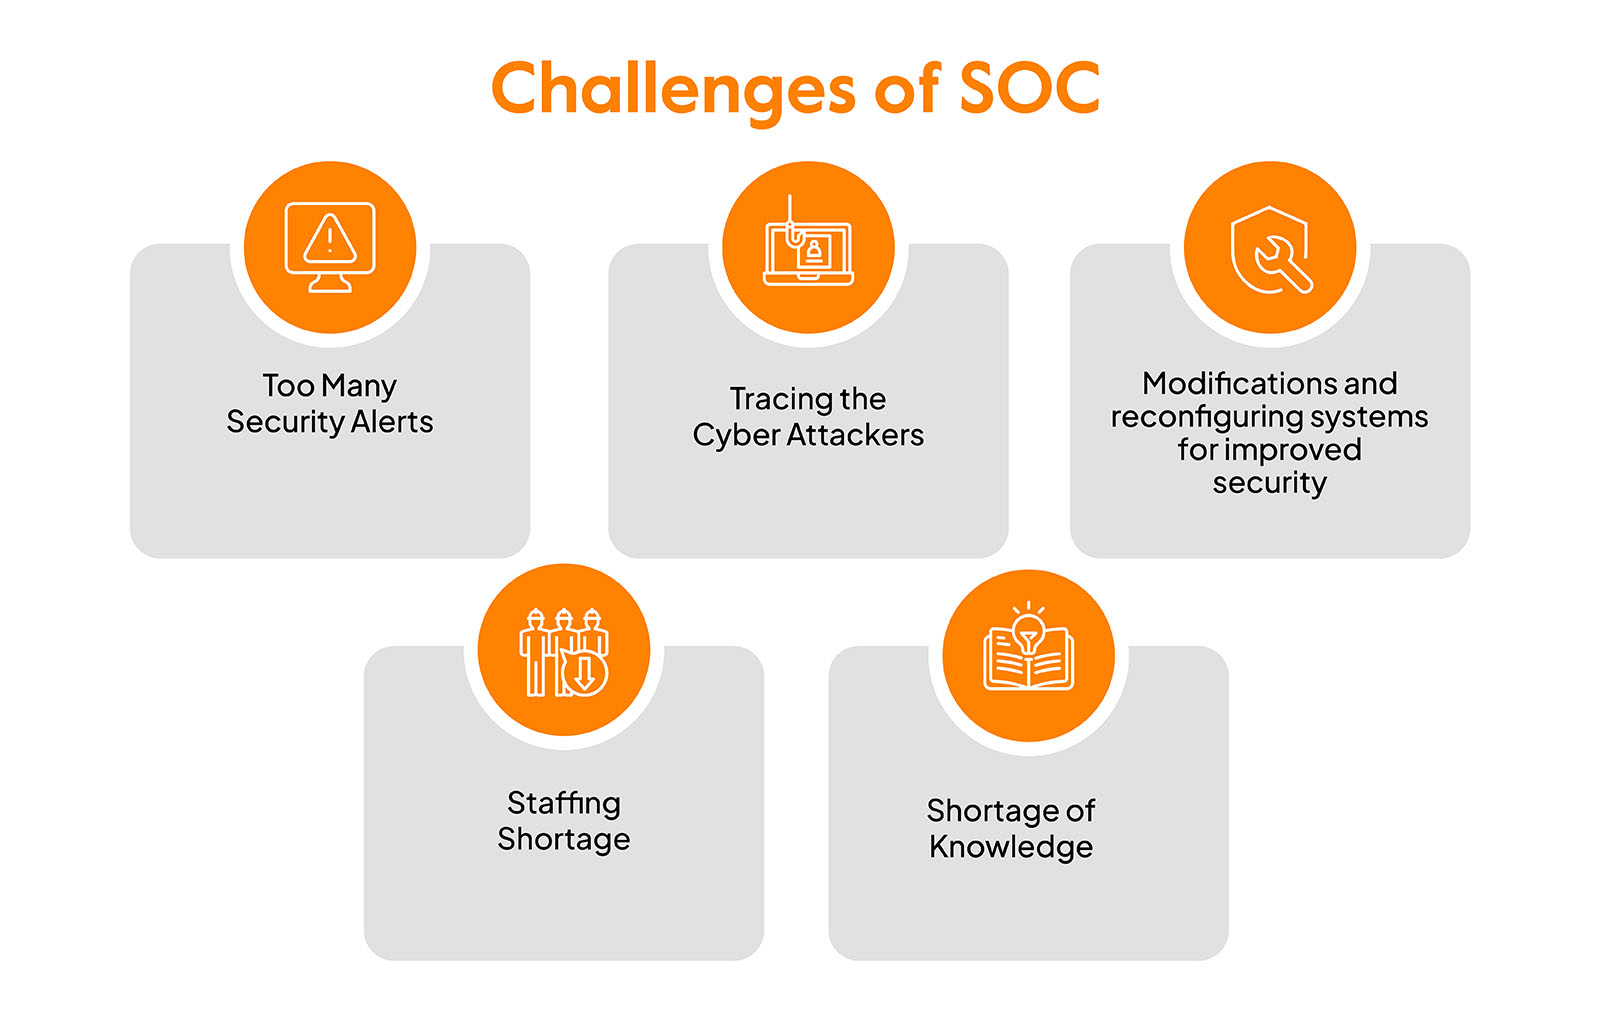
1. Zu viele Sicherheitswarnungen
Cyberangreifer sind in Bezug auf Sicherheitssysteme sehr erfinderisch geworden und erzeugen einen ständigen Strom von Sicherheitswarnungen für Ihre IT-Abteilung.
Diese Benachrichtigungen verursachen nicht nur Angst und Produktivitätsverluste, sondern erhöhen auch die Betriebskosten Ihres Unternehmens durch Fehlalarme.
Eine Umfrage ergab, dass mehr als die Hälfte der Befragten angaben, im Rahmen ihrer Sicherheitsprotokolle Fehlalarme erlebt zu haben.
Dies bedeutet, dass noch mehr Zeit von der Ermittlung der tatsächlichen Bedrohungen abgezogen wird, um unnötige Bedrohungen und „Fehlalarme“ auszusortieren, damit keine weiteren Ressourcen durch ungenaue Erkennungen verschwendet werden.
Nach Bestätigung einer Warnmeldung obliegt es Ihrem Analysten, die Angelegenheit genauer zu untersuchen und die schädliche Aktivität zu ermitteln.
2. Die Cyberangreifer aufspüren
Die Verfolgung von Cyberangreifern gleicht der Jagd nach einem Phantom – sie sind Meister der Tarnung und können oft spurlos verschwinden.
Erfahrene Ermittler wissen jedoch, dass selbst die raffiniertesten Verbrecher Spuren hinterlassen, die unter Umständen ausreichen, um den Fall zu lösen.
3. Modifizieren und konfigurieren Sie Ihre Systeme neu, um die Sicherheit zu verbessern.
Nach stunden- oder tagelanger intensiver Untersuchung von Cyberbedrohungen identifizieren Ihre Sicherheitsanalysten schließlich den wahren Täter hinter dem Angriff.
Das bringt Erleichterung und ein Gefühl der Genugtuung – sie haben es gefunden! Diese Erleichterung verfliegt jedoch schnell, da sie ihre Sicherheitssysteme modifizieren und neu konfigurieren müssen, um sicherzustellen, dass derselbe Sicherheitsvorfall nie wieder vorkommt.
Es ist, als müsste man den mühsamen Suchprozess immer wieder von Neuem beginnen, wobei die Unterscheidung zwischen Fehlalarmen zusätzlich erschwert wird. Keine leichte Aufgabe für jemanden in diesem Bereich.
4. Personalmangel
Der Personalmangel, mit dem SOCs konfrontiert sind, wurde durch den raschen Übergang zu cloudbasierter Infrastruktur, Betriebsmodi und SaaS-basierten Anwendungen noch verschärft.
Tatsächlich arbeiten nur wenige Unternehmen mit serverlosen Plattformen, daher ist die Wahrscheinlichkeit, Sicherheitspersonal mit Fachkenntnissen in solchen Systemen zu finden, umso höher.
Dieser Bedarf an qualifiziertem Personal führt direkt zu einem Fachkräftemangel auf dem Arbeitsmarkt. Können Unternehmen keine Kandidaten mit den erforderlichen Qualifikationen gewinnen, müssen sie die Lücke stattdessen mit vorhandenen Mitarbeitern schließen, die möglicherweise über entsprechende Kenntnisse oder Erfahrungen in diesen Bereichen verfügen müssen.
Dies setzt das Unternehmen enorm unter Druck, da die Belegschaft aufgrund des erhöhten Verantwortungsbedarfs oder Wissenslücken in bestimmten Bereichen überlastet werden könnte.
5. Wissensmangel
Das Unternehmen verfügt zwar möglicherweise über Mitarbeiter mit umfassenden Kenntnissen im Bereich Sicherheitssysteme, doch es bedarf weiterer Unterstützung, um Bedrohungen rechtzeitig zu erkennen. Wissenslücken führen dazu, dass Mitarbeiter potenzielle Anzeichen eines Problems übersehen und unzureichend reagieren, was die Situation nur verschlimmert.
Dies führt auch dazu, dass viel Zeit mit der Sortierung von Fehlalarmen und falschen Negativwerten verschwendet wird, anstatt das eigentliche Problem anzugehen, bevor es zu spät ist.
Wenn es Ihren SOC-Teams an Wissen mangelt, können sie einen tatsächlichen Angriff weder vorhersagen noch verhindern – wodurch sie sowohl vermeidbaren als auch unvermeidbaren Angriffen ausgesetzt sind.
6. Technologie
Die technologischen Herausforderungen für SOCs sind vielfältig und wandelbar. Um die internen und externen Anforderungen zu erfüllen, sind angemessene Ressourcen und Werkzeuge erforderlich.
Täglich tauchen neue Bedrohungen auf, und der Bedarf an geeigneten Werkzeugen zu deren Erkennung führt zu Lücken in den Filter- und Analysemetriken.
Um dieser Herausforderung gerecht zu werden, benötigen Sie fortschrittlichere und besser konzipierte Werkzeuge, die über das hinausgehen, was Informationssicherheitsabteilungen bereitstellen können und die verdächtiges Verhalten erkennen können, bevor Bedrohungen entstehen.
Eine Steigerung der Effizienz durch bessere Integration und Automatisierung ist unerlässlich – solche Maßnahmen reduzieren die Betriebskosten und helfen, wichtige Daten oder Trends durch stärkere Analysemöglichkeiten schneller zu erkennen.
Wie fange ich mit SOC an?
Um mit SOC zu beginnen, befolgen Sie die folgenden Schritte:
- Entwickeln Sie eine effektive SOC-Strategie, die den individuellen Bedürfnissen Ihres Unternehmens gerecht wird.
- Entwerfen Sie als Nächstes die perfekte Lösung für Ihr Unternehmen, bevor Sie Prozesse und Verfahren darum herum aufbauen.
- Anschließend muss die notwendige Umgebung für die erfolgreiche Implementierung von End-to-End-Anwendungsfällen geschaffen werden.
- Schließlich gilt es, dieses leistungsstarke Sicherheitssystem zu implementieren, zu warten und kontinuierlich weiterzuentwickeln, um einen optimalen Schutz vor Cyberbedrohungen zu gewährleisten.
Um mit SOC zu beginnen, befolgen Sie die folgenden Schritte:
-
Entwickeln Sie eine effektive SOC-Strategie , die den individuellen Bedürfnissen Ihres Unternehmens gerecht wird.
-
Entwerfen Sie als Nächstes die perfekte Lösung für Ihr Unternehmen, bevor Sie Prozesse und Verfahren darum herum aufbauen.
-
Anschließend muss die notwendige Umgebung für die erfolgreiche Implementierung von End-to-End-Anwendungsfällen geschaffen werden.
-
Schließlich gilt es, dieses leistungsstarke Sicherheitssystem zu implementieren, zu warten und kontinuierlich weiterzuentwickeln, um einen optimalen Schutz vor Cyberbedrohungen zu gewährleisten.
Das Sprinto Weg
Um sicherzustellen, dass Ihr Unternehmen vollständig SOC-konformSie benötigen die Hilfe eines Experten. Das Team von Sprinto Wir unterstützen Sie gerne bei jedem Schritt, um die Einhaltung der Vorschriften zu gewährleisten und Ihre Daten zu schützen.
Mit SprintoSie können sicher sein, dass Sie alle Vorschriften einhalten und die entsprechenden Nachweise besitzen. Das intuitive Dashboard und die Kontrollübersicht bieten Ihnen einen klaren Überblick über Ihren Compliance-Status, sodass Sie Verbesserungspotenziale erkennen können.
Automatisierte Verfahren zur Nachweiserfassung und kontinuierlichen Überwachung erleichtern den Nachweis der SOC-Konformität und sorgen für zufriedene Auditoren. Also atmen Sie tief durch, entspannen Sie sich und lassen Sie es einfach laufen. Sprinto Bewältigen Sie den Stress der Vorbereitung auf Ihr nächstes SOC-Audit.
Vereinbaren Sie noch heute eine Demo!
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Entdecken Sie weitere Artikel zum Thema SOC 2.
SOC 2-Konformitätsübersicht
SOC 2 Vorbereitung und Dokumentation
SOC-2-Audit und
Reporting
SOC 2 Unterschiede und Gemeinsamkeiten
SOC 2-Aktualisierungen und -Verwaltung
SOC 2 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


