




TL, DR:
| Las pruebas de penetración PCI evalúan las vulnerabilidades de CDE simulando la actividad de un atacante en el mundo real. Los requisitos 11.3.1 y 11.3.2 de PCI DSS exigen realizar pruebas al menos anualmente y después de cualquier cambio significativo en los sistemas o la segmentación de la red. |
| Los evaluadores deben estar cualificados y ser independientes de los sistemas que se están probando, lo que significa que no pueden participar en la configuración, el soporte ni la gestión del CDE. El alcance abarca todo el perímetro, incluidas las aplicaciones y los servicios de terceros. |
| Las pruebas constan de 5 fases: planificación y reconocimiento, escaneo de hosts activos, explotación de las vulnerabilidades identificadas, evaluación posterior a la explotación e informe con recomendaciones de remediación documentadas. |
Por cada cerradura, hay alguien que intenta forzarla y entrar. – David Bernstein.
Revisamos la cerradura de nuestra casa dos veces antes de salir. ¿Ustedes hacen lo mismo para proteger los datos de sus clientes? Sí, nos referimos a las pruebas de penetración PCI.
Las organizaciones que almacenan, procesan y gestionan tarjetas de crédito e información de pago deben cumplir con la norma PCI DSS (Estándares de Seguridad de Datos de la Industria de Tarjetas de Pago), y las pruebas de penetración son uno de los requisitos técnicos que deben cumplir. Esta guía sobre pruebas de penetración PCI explica qué son, quién debe realizarlas, cómo funciona el proceso y cómo elegir un proveedor de pruebas.
Para cumplir con la normativa PCI DSS, es necesario cumplir con numerosos requisitos técnicos, como las pruebas de penetración. ¿Qué son, quién debe realizarlas y cómo se llevan a cabo? Analicemos esto en detalle.
¿Qué son las pruebas de penetración PCI?
Las pruebas de penetración PCI consisten en evaluar e identificar vulnerabilidades y amenazas en los sistemas que procesan y almacenan información de los titulares de tarjetas. El perímetro del entorno del titular de la tarjeta (CDE, por sus siglas en inglés) puede incluir aplicaciones, servicios de terceros, direcciones IP y redes.
Las pruebas de penetración PCI tienen como objetivo imitar la actividad de los atacantes en el entorno de datos de tarjetas (CDE) e identificar y explotar las vulnerabilidades que permiten a los ciberdelincuentes acceder al sistema sin autorización.
¿Por qué son importantes las pruebas de penetración PCI DSS?
El fraude con tarjetas de crédito es uno de los problemas más frecuentes que afectan a millones de titulares de tarjetas en todo el mundo. Al gestionar los datos de los titulares de tarjetas, contar con un entorno seguro para la tarjeta debe ser una prioridad absoluta en materia de seguridad.
Dentro de los requisitos de PCI DSS, 11.3.1 y 11.3.2, se le exige realizar pruebas de penetración al menos una vez al año o después de cualquier cambio significativo en sus sistemas (controles de segmentación) para evitar problemas como:
- Sanciones por incumplimiento
- Violaciones de datos
- Daños financieros y reputacionales
Las pruebas de penetración para el cumplimiento de la normativa PCI ayudan a identificar brechas de seguridad y vulnerabilidades, y a tomar medidas antes de que los ciberdelincuentes las exploten. Por ello, las pruebas de penetración periódicas son importantes tanto desde el punto de vista de la seguridad como del cumplimiento normativo.
¿Quién necesita realizar una prueba de penetración PCI?
De acuerdo con los requisitos de PCI DSS 11.3, el Consejo PCI especifica que la prueba de penetración debe ser realizada por un recurso interno calificado o un profesional externo. Además, el evaluador debe ser independiente de los sistemas en los que se realizarán las pruebas de penetración. Esto significa que no debe estar involucrado en la configuración, el soporte ni la administración de los sistemas CDE.
Existen directrices específicas para evaluar la experiencia previa de los pentesters. A continuación, se mencionan algunas certificaciones que, según dichas directrices, pueden validar la cualificación de los profesionales.
- Profesional certificado en seguridad ofensiva (OSCP)
- Experto Certificado en Seguridad Ofensiva (OSCE)
- Hacker Ético Certificado (CEH) – EC Council
- GIAC Investigación de Exploit y Probador de Penetración Avanzada (GXPN)
- Analista de penetración certificado por GIAC (GPEN)
- Probador de penetración de aplicaciones web de GIAC (GWAPT)
- Probador de penetración registrado por CREST
Es importante tener en cuenta que las certificaciones por sí solas no son suficientes y que también es necesario seguir otras pautas, como considerar la experiencia previa, los proyectos, las pruebas realizadas, etc., al elegir un especialista en pruebas de penetración.
Consulta también los detalles sobre las pruebas de penetración para PCI DSS 4.0.
¿Cómo realizar pruebas de penetración PCI?
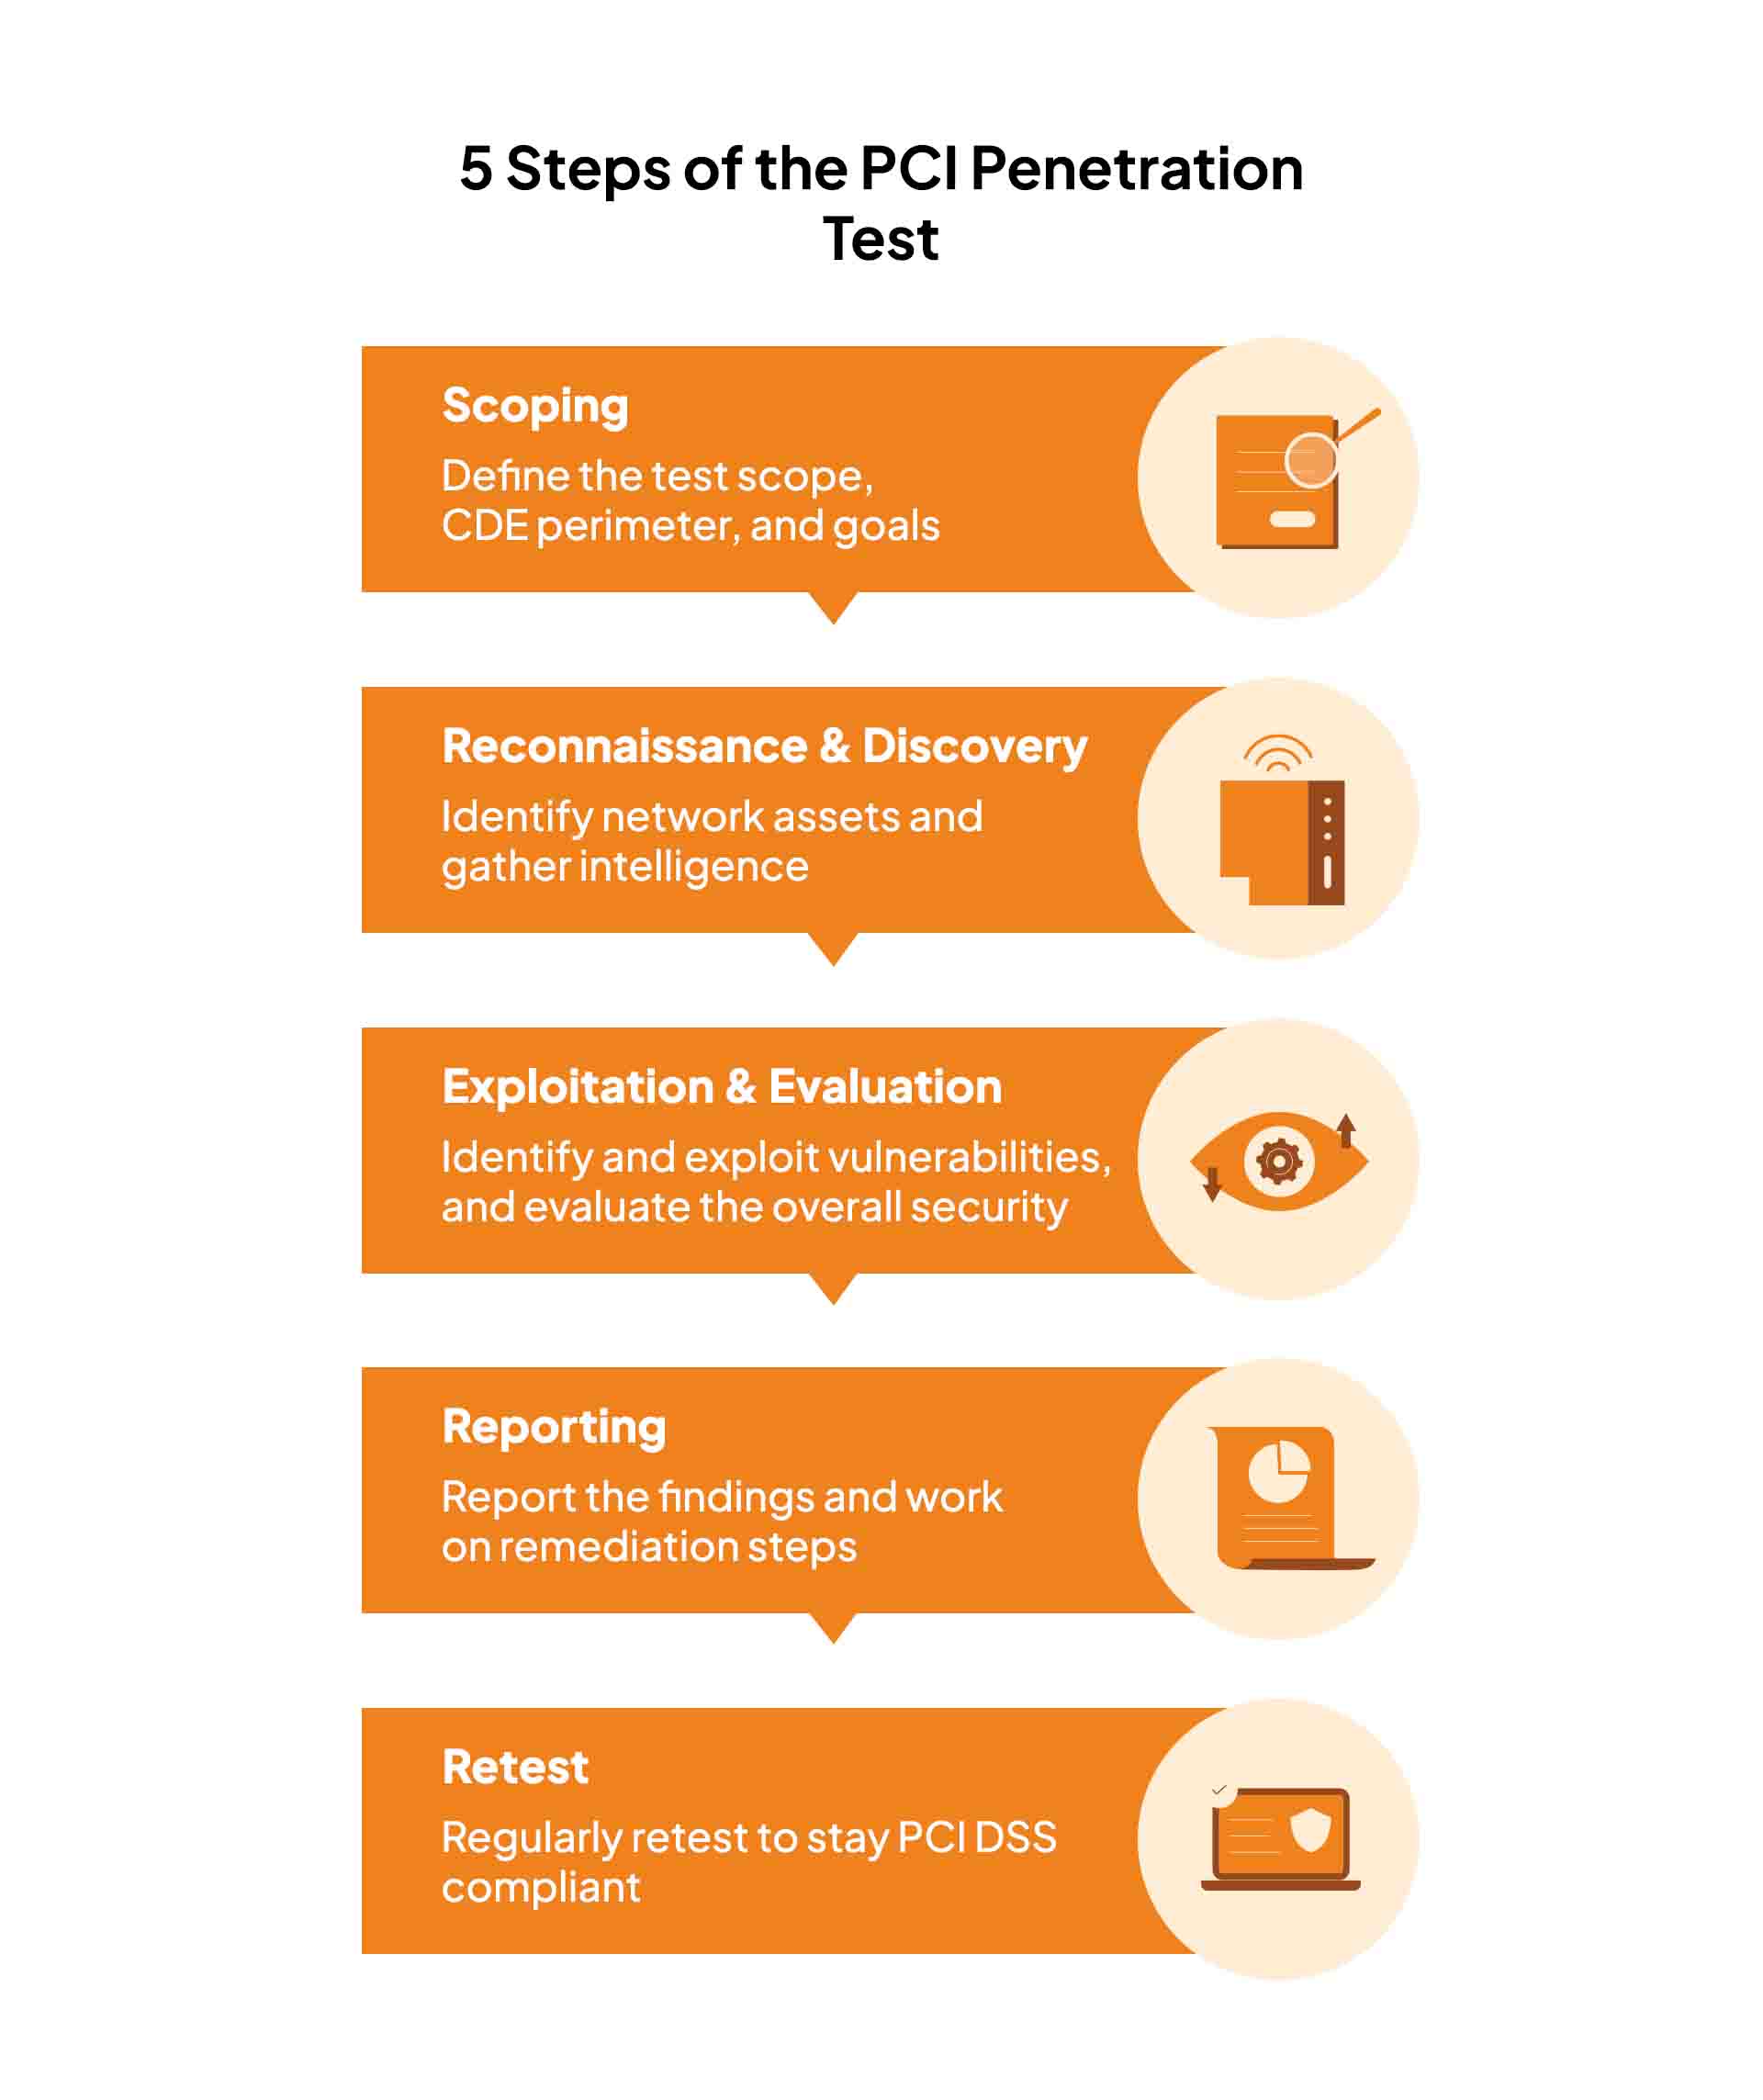
Una prueba de penetración PCI DSS consta de 5 pasos, cada uno dividido en tres fases: pre-interacción, que incluye la planificación del alcance y la recopilación de información; interacción, el proceso de evaluación; y post-interacción, que incluye la elaboración de informes y la repetición de las pruebas. A continuación, explicaremos brevemente cada paso.
1. Alcance
Antes de realizar la prueba de penetración, se define el alcance (incluidos los detalles sobre los objetivos, los activos o los entornos que deben probarse) y las aprobaciones necesarias, de acuerdo con los requisitos de PCI DSS. Esto abarca todo el perímetro de CDE (tanto externo como interno).
Todos los sistemas críticos de la organización, como las conexiones de red, los puntos de acceso y las aplicaciones/servidores que almacenan, procesan y transmiten datos de titulares de tarjetas, están incluidos en el alcance de las pruebas. Todos los sistemas no conectados al CDE se consideran fuera del alcance de las pruebas de penetración PCI.
2. Reconocimiento y descubrimiento
Una vez definido el alcance, el especialista en pruebas de penetración identificará los activos de su red dentro del ámbito especificado en el entorno de pruebas de seguridad (CDE). Durante este paso, intentará recopilar información sobre el objetivo mediante diversas técnicas de reconocimiento.
Además, el evaluador identificará todos los hosts de la red objetivo y sus servicios. Esto se puede lograr mediante diversas técnicas, como la captura de banners, el escaneo de puertos y la ingeniería social.
3. Explotación y evaluación
Utilizando el alcance y el análisis inicial, el equipo de pruebas de penetración evalúa todos sus sistemas y aplicaciones en busca de puntos de entrada y vulnerabilidades. Esto generalmente se realiza mediante técnicas manuales y herramientas automatizadas.
El especialista en pruebas de penetración intenta explotar las vulnerabilidades identificadas para acceder a los sistemas de la organización y a los datos de los titulares de tarjetas. Además, explora el entorno de datos de tarjetas (CDE) para identificar vectores de ataque adicionales y evaluar los parámetros de seguridad generales.
4. Informes
Después de la evaluación, el equipo de pruebas de penetración compila un informe detallado de la metodología de prueba de penetración, las vulnerabilidades descubiertas, la gravedad de cada vulnerabilidad y las medidas correctivas recomendadas.
Por lo general, el informe también incluye una descripción detallada de los pasos de las pruebas de penetración para proporcionar evidencia a las partes interesadas. Con base en el informe, el equipo correspondiente aborda las vulnerabilidades identificadas e implementa las medidas correctivas recomendadas.
5. Vuelva a realizar la prueba
En la fase final, la empresa vuelve a probar sus sistemas para asegurarse de que abordan adecuadamente las vulnerabilidades identificadas y cumplen con la norma PCI DSS.
El proceso de pruebas de penetración se repite periódicamente o siempre que haya un cambio en la infraestructura de su red o sistema. Esto garantiza que las pruebas de penetración anteriores hayan sido efectivas y que se haya mantenido la seguridad de CDE.
Antes de llegar a las mejores herramientas de pruebas de penetración PCI, veamos la diferencia entre las pruebas de penetración PCI y el escaneo de vulnerabilidades.
Tenemos un recurso gratuito para ti si quieres comprobar cómo funciona el enfoque de evaluación de riesgos:
Descargue su informe de evaluación de riesgos PCI DSS.
Diferencia entre las pruebas de penetración PCI y el escaneo de vulnerabilidades
El análisis de vulnerabilidades utiliza aplicaciones de software para probar e identificar vulnerabilidades en su red y aplicaciones. El escáner busca vulnerabilidades conocidas en su software e informa sobre aquellas que deben corregirse.
Las pruebas de penetración PCI simulan un ataque de hackers e identifican vulnerabilidades en la red y las aplicaciones. Un especialista en pruebas de penetración utiliza herramientas manuales y automatizadas para identificar y explotar dichas vulnerabilidades. A diferencia de los escáneres de vulnerabilidades, también evalúa los controles de seguridad, las políticas y los procedimientos de la organización, generando un informe exhaustivo.
En resumen, tanto las pruebas de penetración como el escaneo de vulnerabilidades son esenciales para el cumplimiento de la normativa PCI y comparten ciertas similitudes. Sin embargo, las pruebas de penetración resultan más eficientes, ya que adoptan un enfoque más integral de la seguridad de la organización, mientras que el escaneo de vulnerabilidades se centra en probar vulnerabilidades específicas.
¿En qué se diferencia una prueba de penetración PCI de una prueba de penetración convencional?
Si bien ambas buscan identificar vulnerabilidades, una prueba de penetración PCI se diferencia de una prueba de penetración convencional en cuanto a requisitos de auditoría, alcance, frecuencia, proceso y objetivos. Analicemos estos aspectos:
| Prueba de penetración PCI | Prueba de bolígrafo regular | |
| Objetivo | El alcance de la prueba de penetración PCI es un factor clave que la diferencia de una prueba de penetración convencional. Una prueba de penetración PCI implica evaluar la postura de seguridad y las posibles vulnerabilidades en el entorno de datos de los titulares de tarjetas, que incluye los sistemas, las aplicaciones, las redes y los datos confidenciales. | Incluye un alcance más amplio; la prueba evalúa las debilidades de seguridad en toda la infraestructura de TI, que abarca redes, sistemas operativos y amenazas planteadas por los seres humanos. |
| Proceso/requisitos de cumplimiento | Si su empresa procesa datos de titulares de tarjetas, realizar una prueba de cumplimiento de la normativa PCI es obligatorio. El resultado de la prueba es necesario para superar las auditorías. Puede contratar una empresa especializada en pruebas de penetración o realizarla internamente. | Si la normativa PCI no se aplica a su negocio, no es obligatorio realizar pruebas de penetración internas o externas. En tal caso, se trata simplemente de una buena práctica que refuerza la seguridad o mejora la reputación de la marca. |
| Remediación de riesgos | Si encuentra alguna vulnerabilidad explotable en el CDE, es necesario tomar medidas correctivas para superar las auditorías y garantizar el cumplimiento de los requisitos de las pruebas de penetración de PCI DSS. Puede ser necesario repetir la prueba para medir la eficacia de las medidas de control. | No existe ningún requisito estricto de pruebas de penetración para mitigar los riesgos. Sin embargo, al igual que con los requisitos de cumplimiento, es una buena práctica contar con medidas de mitigación e implementación de vulnerabilidades para evitar filtraciones de datos. |
| Consecuencia del incumplimiento | Si se produce una infracción por incumplimiento de la normativa, los comerciantes pueden esperar pagar multas de entre 5,000 y 100,000 dólares, mientras que para las empresas más grandes, la multa puede llegar incluso a alcanzar el millón de dólares. | Si no realiza una prueba de penetración, una amplia gama de amenazas de seguridad pueden obstaculizar sus operaciones clave. Si bien ninguna autoridad puede imponer sanciones a su empresa, usted paga en términos de pérdida de confianza de los clientes y para recuperar los daños. |
| Frecuencia | Los requisitos 11.3 de la norma PCI DSS exigen realizar pruebas de penetración al menos una vez al trimestre o una vez cada 90 días, dependiendo del proveedor de la tarjeta y del número de transacciones. | Las pruebas de penetración internas periódicas no están sujetas a normativas obligatorias y, por lo tanto, no existen reglas estrictas sobre su frecuencia. |
Las pruebas de penetración PCI cuestan entre $10,000 y más de $100,000, dependiendo de la complejidad de su entorno y la cantidad de transacciones. Al asociarse con un proveedor de soluciones integrales de cumplimiento PCI como Sprinto, no solo automatiza todo el proceso, desde el inicio hasta la certificación, sino que además las herramientas de pruebas de penetración están incluidas en el paquete, lo que reduce significativamente su costo total. Solicite una demostración ahora.
Herramientas para realizar pruebas de penetración PCI
Analicemos las tres herramientas principales que le ayudarán a realizar pruebas de penetración PCI para cumplir con la normativa PCI.
Acunetix
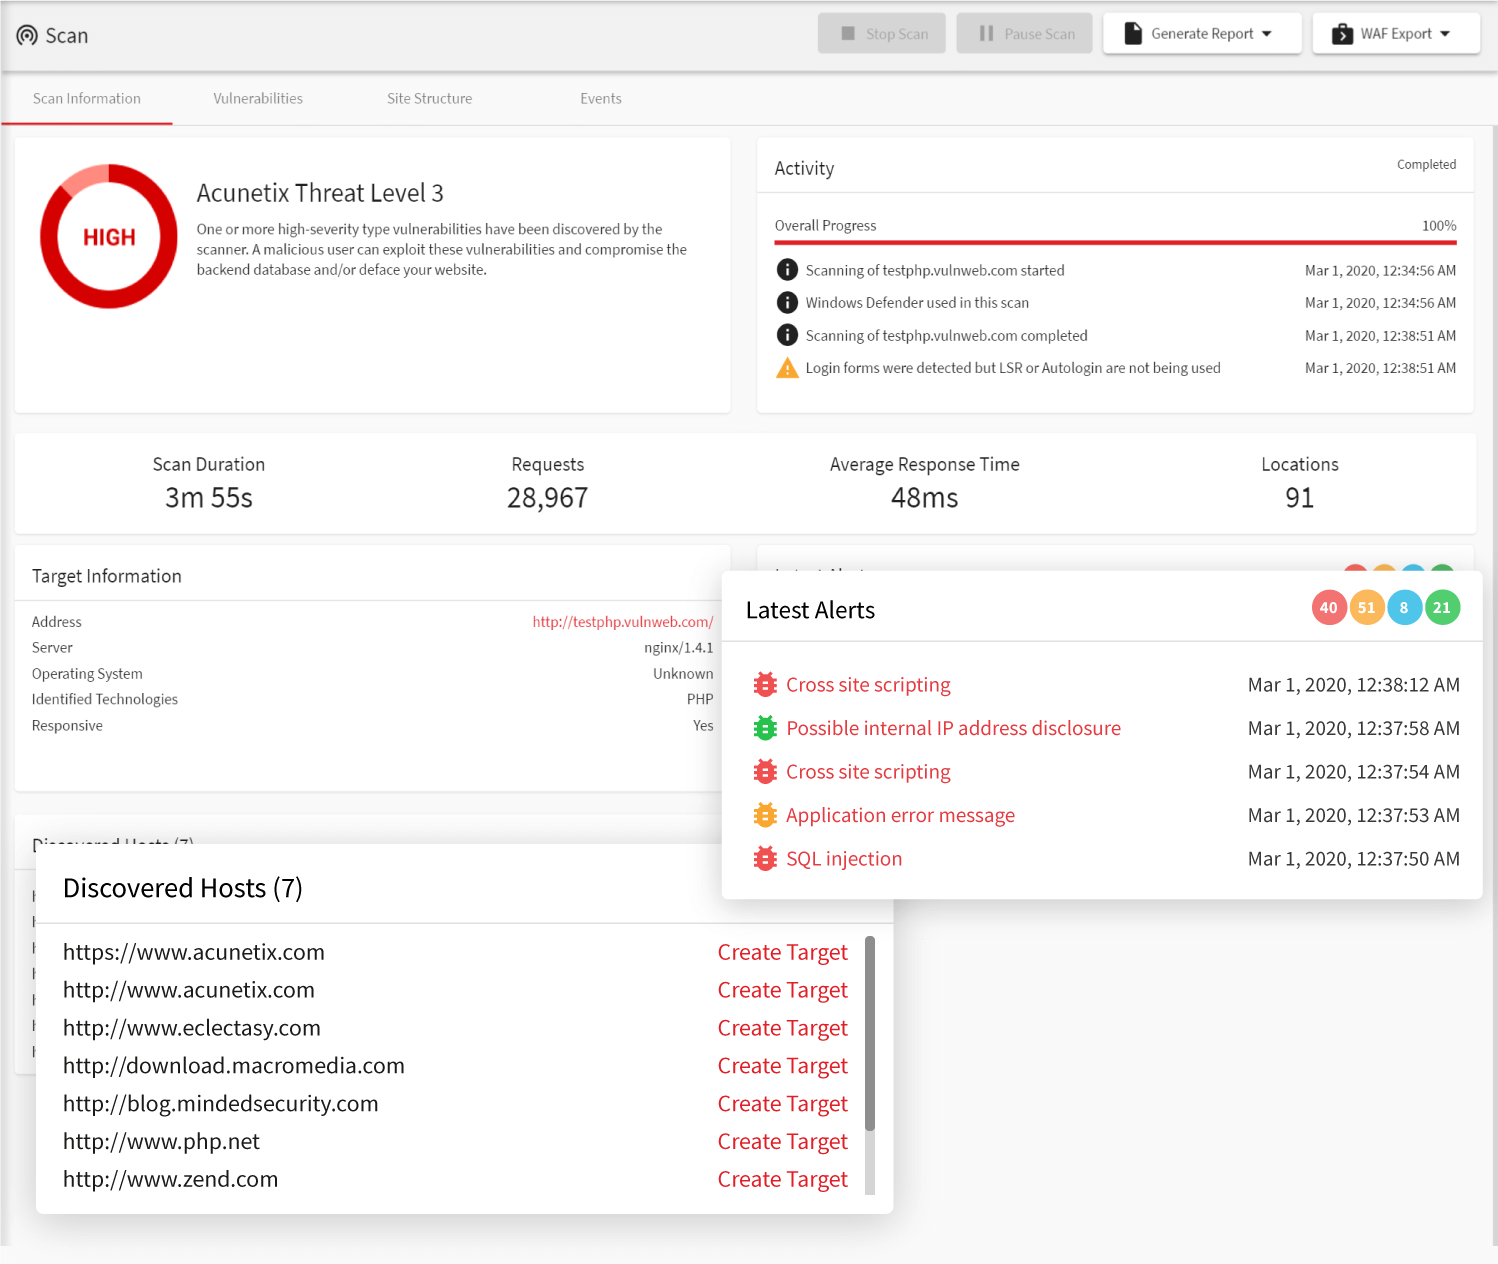
Acunetix es una potente herramienta de escaneo de vulnerabilidades web y pruebas de penetración que realiza comprobaciones automáticas para identificar más de 4500 vulnerabilidades. La herramienta utiliza técnicas de prueba automatizadas y manuales para identificar vulnerabilidades de seguridad. Acunetix es útil para las pruebas de penetración PCI, ya que se centra en diferentes riesgos potenciales de seguridad en sitios web, como la inyección SQL, el cross-site scripting (XSS) y otros ataques web.
Características principales
- Incorporado Escáner de vulnerabilidades PCI DSS
- Opciones de escaneo rápido y escaneo completo para pruebas de penetración regulares.
- Funciones de colaboración en equipo para una gestión de seguridad organizada.
- Integración perfecta para conectarse con su sistema en la nube existente.
- Informes exhaustivos que destacan las vulnerabilidades y ofrecen recomendaciones para su corrección.
Intruso
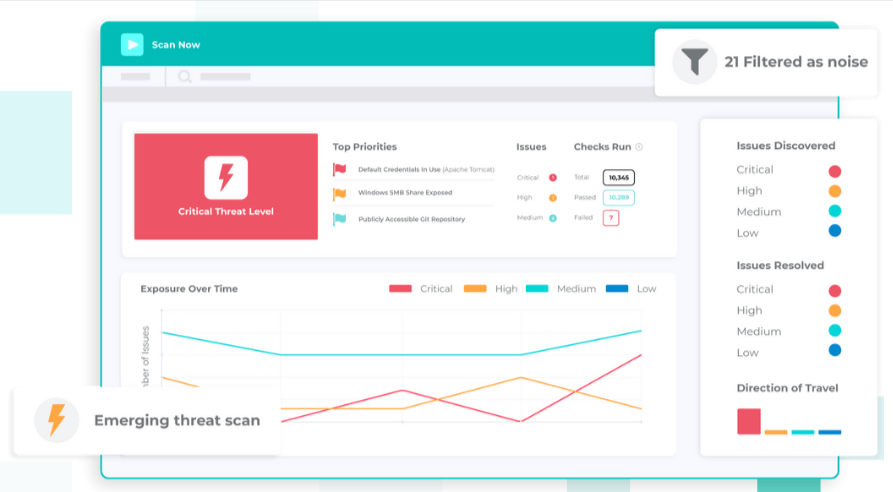
Intruder es una herramienta de pruebas de seguridad que ayuda a las organizaciones a identificar y corregir posibles riesgos de seguridad en su infraestructura de red y aplicaciones web. La herramienta ofrece una interfaz intuitiva que permite a los usuarios escanear sus activos en busca de vulnerabilidades de forma rápida y sencilla. Gracias a las funciones de pruebas manuales, los evaluadores pueden buscar vulnerabilidades que no se detectan mediante el escaneo automatizado de Intruder. Además, cuenta con un módulo independiente de gestión de vulnerabilidades y cumplimiento de PCI para cumplir con los requisitos de seguridad.
Características principales
- Panel de control fácil de usar para comprobar controles de seguridad PCI
- Características de las pruebas de penetración automatizadas y manuales
- Funciones de escaneo continuo para mantenerse libre de riesgos
- Integración con sistemas de seguimiento de incidencias para gestionar los riesgos de forma eficiente.
- Generación de informes inteligentes y listos para auditoría
Nessus
Nessus es un software estándar de la industria para la evaluación de vulnerabilidades y pruebas de penetración que ayuda a automatizar las pruebas de penetración PCI para detectar vulnerabilidades básicas y avanzadas tanto a nivel de red como de aplicación. Desde fallos de software y parches faltantes hasta malware y otras vulnerabilidades, Nessus identifica e informa sobre diversos problemas de seguridad para solucionarlos.
Dado que la herramienta abarca diferentes puntos finales, servidores y plataformas de virtualización, los pentesters suelen preferirla para realizar pruebas PCI.
Características principales
- Análisis exhaustivo de vulnerabilidades (tanto automatizado como manual).
- Amplia biblioteca de complementos para estar al día con las últimas amenazas y vulnerabilidades.
- Modo de supervisión de cumplimiento para satisfacer los requisitos de PCI.
- Integración con otras herramientas de seguridad y pruebas de penetración.
- Guía de remediación para solucionar problemas de seguridad graves
Conclusión
Con esto concluimos. Las pruebas de penetración son imprescindibles hoy en día, no solo para cumplir con la normativa PCI DSS, sino también para garantizar la seguridad de los datos de sus clientes frente a los ciberdelincuentes. Un solo ciberataque puede resultar devastador para la reputación de la organización.
Las herramientas de cumplimiento normativo como Sprinto agilizan las pruebas de penetración de PCI DSS al automatizar tareas clave de cumplimiento, como el seguimiento de controles y la monitorización de vulnerabilidades en tiempo real.
Te ayuda a estar siempre preparado para auditorías gracias a sus controles de seguridad continuos, gestión centralizada e integraciones con diversos sistemas. Permite realizar un seguimiento del progreso del cumplimiento y generar informes, reduciendo el trabajo manual durante las pruebas de penetración y garantizando el cumplimiento de los requisitos de PCI DSS.
La herramienta viene preconfigurada con escáneres de vulnerabilidades y sistemas de evaluación de riesgos para garantizar el cumplimiento normativo sin exceder su presupuesto.
Si te preguntas cómo proteger rápidamente tus sistemas y cumplir con todos los requisitos de la lista de verificación PCI , ¡no dudes en hablar con nuestros expertos en PCI!
Preguntas frecuentes

Autor
Gowsika
Gowsika es una ávida lectora y narradora que desentraña el complejo mundo del cumplimiento normativo y la ciberseguridad con un toque de ingenio encantador. Cuando no está descifrando la jerga críptica del cumplimiento, disfruta de la playa, escuchando música y reflexionando sobre las grandes (y pequeñas) preguntas de la vida. ¡Tu guía a través de la jungla digital, con un alma serena y una pluma afilada!Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


