




TL, DR:
| Los niveles PCI DSS clasifican a los comercios según el volumen anual de transacciones con tarjeta y el nivel de evaluación. |
| El nivel 1 abarca más de 6 millones de transacciones; el nivel 4 abarca entornos de transacciones más pequeños. |
| El artículo explica los niveles de comerciantes, el alcance del proveedor de servicios, los SAQ, los escaneos, los AOC y las expectativas de auditoría. |
Las transacciones con tarjeta de crédito se han convertido en la base del comercio. Esta comodidad conlleva una responsabilidad fundamental: proteger los datos confidenciales de los titulares de tarjetas. Ante la evolución de las ciberamenazas y la proliferación de filtraciones de datos, las empresas de todos los tamaños deben priorizar la seguridad de la información de pago.
Aquí es donde entra en juego el Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS). Se trata de un conjunto de normas de seguridad para cualquier empresa que gestione pagos con tarjeta de crédito. Sin embargo, no todas las empresas tienen el mismo tamaño ni se enfrentan a los mismos riesgos.
Como comerciante, sus requisitos de cumplimiento específicos dependen del nivel en el que se encuentre. Ya sea que procese millones de transacciones o solo unos miles, conocer su nivel de comerciante PCI DSS es el primer paso hacia una protección eficaz de los datos de los titulares de tarjetas.
En este artículo, hablamos sobre los cuatro niveles de cumplimiento de PCI DSS para comerciantes, la importancia de cada uno y cómo determinarlos en su negocio. Además, compartimos información sobre el Cuestionario de Autoevaluación (SAQ).
¿Cuáles son los niveles de cumplimiento de PCI?
Los niveles de cumplimiento de PCI clasifican a los comercios según el volumen de su negocio, es decir, el número de transacciones procesadas anualmente. En general, las empresas se clasifican en cuatro niveles de cumplimiento de PCI, y los requisitos se vuelven más estrictos a medida que aumenta el tamaño y la complejidad de las operaciones. Una empresa de Nivel 1 tiene la lista más completa de pasos a seguir para garantizar el cumplimiento, mientras que el proceso para que una empresa de Nivel 4 cumpla con PCI DSS es comparativamente más sencillo. La versión actual que define estos requisitos es PCI DSS 4.0 , con fechas de adopción obligatorias escalonadas que han elevado el nivel de exigencia en cuanto a cifrado, autenticación y alcance para cada nivel de comercio cubierto por el estándar.
Los cuatro niveles de cumplimiento de PCI son los siguientes:
- Nivel 1: Más de 6 millones de transacciones con tarjeta anualmente
- Nivel 2: 1 a 6 millones transacciones anuales
- Nivel 3: De 20,000 a 1 millón de comercios electrónicos transacciones anuales
- Nivel 4: Menos de 20,000 comercios electrónicos transacciones o hasta 1 millón regular transacciones anuales
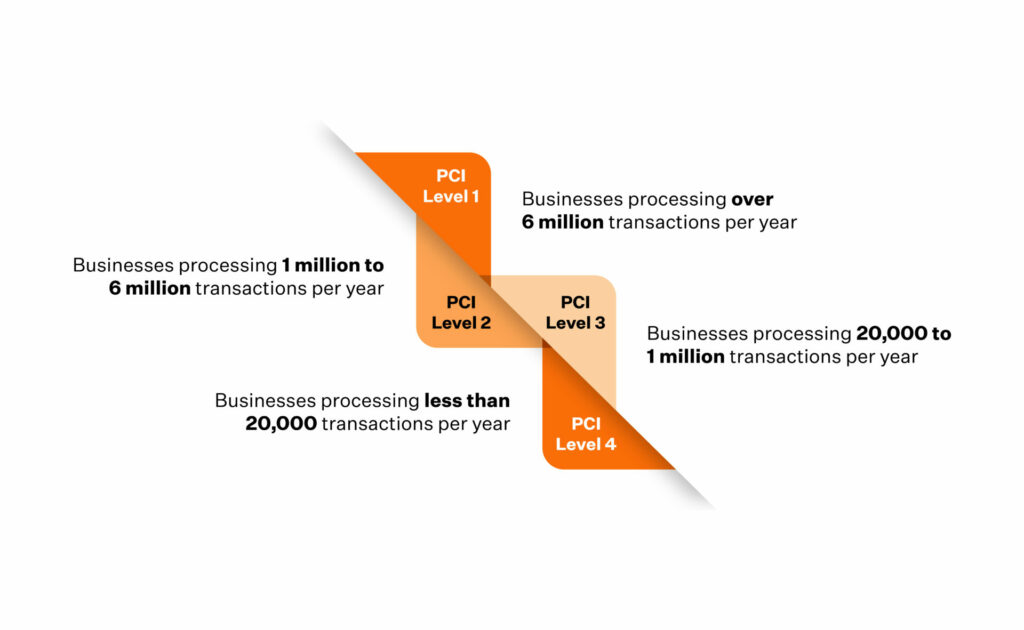
Continúe leyendo para conocer los niveles de cumplimiento de PCI DSS y los requisitos que se detallan más adelante en el artículo.
¿Por qué las organizaciones deben cumplir con los niveles de cumplimiento de PCI DSS?
Los niveles PCI para comercios describen los requisitos que una organización debe implementar para cumplir o mantener el cumplimiento con PCI DSS. Lamentablemente, el Consejo PCI, el organismo regulador de PCI DSS, no cuenta con los recursos necesarios para auditar a todas las organizaciones que procesan, almacenan o transmiten datos de pagos con tarjeta.
En caso de una brecha de seguridad, el Consejo PCI audita a la organización afectada y verifica si cumplía con todos los requisitos establecidos para garantizar la integridad y seguridad de los datos. Si se detectan incumplimientos, las organizaciones son sancionadas con fuertes multas administrativas. En algunos casos, se les revoca el acceso para procesar transacciones con tarjeta.

Cumplimiento de PCI DSS sin esfuerzo, las 24 horas del día.
Los niveles de cumplimiento de PCI DSS ayudan a las empresas a clasificarse y enumeran los requisitos y políticas de seguridad necesarios para que su negocio cumpla o mantenga dicho cumplimiento. Los controles subyacentes de PCI DSS abarcan 12 dominios de requisitos que cubren la seguridad de la red, la protección de datos de los titulares de tarjetas, la gestión de vulnerabilidades, el control de acceso, la monitorización y las políticas de seguridad. Cada nivel de cumplimiento determina el rigor con el que se debe demostrar cada control durante la evaluación.
¿Cómo determinar si usted es un comerciante sujeto a la norma PCI DSS o un proveedor de servicios?
Es fundamental comprender si su empresa es un comerciante o un proveedor de servicios para determinar sus requisitos y responsabilidades de cumplimiento con la norma PCI DSS. Cada categoría tiene sus propios niveles de cumplimiento y obligaciones específicas dentro del marco de la norma PCI DSS.
1. Comerciantes:
Se considera comerciante a la empresa que acepta directamente pagos con tarjeta de clientes que utilicen cualquiera de las cinco principales marcas de tarjetas (American Express, Discover, JCB, MasterCard o Visa).
2. Proveedores de servicios:
Se considera proveedor de servicios a la empresa que, si bien no es una marca de tarjetas de pago, se dedica al procesamiento, almacenamiento o transmisión de datos de titulares de tarjetas en nombre de los comercios. Esta categoría también incluye a las empresas cuyos servicios podrían afectar la seguridad de los datos de los titulares de tarjetas, como los proveedores de firewalls gestionados o los servicios de alojamiento web.
Aquí hay algunas diferencias clave entre los dos:
Relación con el cliente : Los comerciantes interactúan directamente con los titulares de las tarjetas, mientras que los proveedores de servicios suelen interactuar con los comerciantes u otras empresas.
Aceptación de pagos : Los comerciantes aceptan los pagos, mientras que los proveedores de servicios facilitan o garantizan la seguridad del proceso de pago.
Enfoque en el cumplimiento normativo : Los comerciantes se centran en proteger sus propios entornos de pago, mientras que los proveedores de servicios deben garantizar que sus servicios no comprometan la seguridad de los datos de múltiples clientes.
Ámbito de responsabilidad : El ámbito de cumplimiento de la norma PCI DSS para un comerciante suele limitarse a sus propias operaciones, mientras que el de un proveedor de servicios puede extenderse a múltiples clientes y flujos de datos complejos.
¿Cuáles son los 4 niveles de PCI DSS?
El consejo de las principales compañías de tarjetas de crédito, como American Express, Discover Financial Services, MasterCard y Visa, elaboró los 12 requisitos para los comercios que procesan pagos con tarjeta.
Comerciantes
Estas categorías PCI para comerciantes se pueden dividir en cuatro niveles de comerciantes PCI:
- Nivel 1 de PCI: Organizaciones que procesan más de 6 millones de transacciones anuales.
- Auditoría anual in situ realizada por un Evaluador de Seguridad Calificado (QSA).
- Nivel 2 de PCI: organizaciones que procesan entre 1 y 6 millones de transacciones anuales.
- Cuestionario anual de autoevaluación (SAQ)
- Nivel 3 de PCI: Organizaciones que procesan entre 20,000 y 1 millón de transacciones anuales y todos los comercios electrónicos.
- Cuestionario anual de autoevaluación (SAQ)
- Nivel 4 de PCI: organizaciones que procesan menos de 20 000 transacciones anuales.
- Cuestionario de autoevaluación anual (recomendado, puede ser requerido por algunos compradores)
Entendamos mejor los niveles de comerciantes de PCI:
PCI Nivel 1
Si una empresa procesa más de seis millones de transacciones al año, se considera de Nivel 1. Esta definición es básica, ya que otros factores también influyen en la clasificación. Una empresa es de Nivel 1 si cumple con alguno o con todos los criterios que se enumeran a continuación.
Aquí tienes una lista completa para identificar si tu negocio es un negocio de Nivel 1:
- Usted procesa más de 6 millones de transacciones con VISA, MasterCard y Discover al año.
- Usted procesa más de 2.5 millones de transacciones de American Express al año.
- Usted procesa más de 1 millón de transacciones de JCB al año.
- Usted ha sido identificado como una empresa de Nivel 1 por cualquier otro proveedor de tarjetas.
- Usted ha sido víctima de un incidente de ciberseguridad en el pasado reciente que provocó la pérdida de datos de clientes.
Un error común es pensar que para ser una empresa de Nivel 1, se deben procesar transacciones activamente. Pues bien, no es así. Si su empresa solo almacena la información de las transacciones, aun así deberá cumplir con los requisitos de Nivel 1.
Los proveedores de servicios de firewall, los proveedores de servicios de almacenamiento en la nube y otros que participan pasivamente en esto quedan incluidos en este ámbito.
PCI Nivel 2
Cualquier empresa que procese entre 1 y 6 millones de transacciones anuales se clasifica como empresa de Nivel 2 por motivos de simplicidad y conveniencia.
Al igual que el Nivel 1, el Nivel 2 también tiene otros requisitos. Aquí está la lista:
- Usted procesa entre 1 y 6 millones de transacciones con tarjeta al año de VISA, MasterCard y Discover.
- Usted procesa entre 50,000 y 2.5 millones de transacciones de American Express al año.
- Usted procesa menos de 1 millón de transacciones de JCB al año.
Sprinto te ayuda a centralizar todos tus controles PCI y a supervisar continuamente tu estado de cumplimiento. Supera las auditorías y revisiones trimestrales sin problemas. Con Sprinto, obtienes:
Red de auditores cualificados QSA y ROC
Programa PCI-DSS de nivel auditor
Proveedores de escaneo de vulnerabilidades PCI verificados

Automatice su camino hacia el éxito en PCI DSS.
PCI Nivel 3
En términos sencillos, una empresa de Nivel 3 procesa menos de un millón de transacciones al año. Sin embargo, al igual que con los otros dos niveles, existen requisitos adicionales que debes conocer para que una empresa de Nivel 3 sea considerada.
Por ejemplo, usted es una empresa de Nivel 3 si:
- Usted procesa hasta 1 millón de transacciones de comercio electrónico basadas en VISA al año.
- Usted procesa menos de 20,000 transacciones de comercio electrónico con MasterCard al año y menos de 1 millón de transacciones totales con MasterCard al año.
- Usted procesa entre 20,000 y 1 millón de transacciones de comercio electrónico basadas en Discover al año.
- Usted procesa menos de 50,000 transacciones de American Express al año.
¿Sabía usted que JCB no reconoce el nivel 3 de seguridad? Cualquier organización que procese menos de 1 millón de transacciones con JCB al año debe cumplir con los requisitos del nivel 2 de PCI DSS.
PCI Nivel 4
Cualquier empresa que procese menos de 20,000 transacciones de comercio electrónico con VISA o Mastercard al año, o menos de 1 millón de transacciones totales con VISA o Mastercard al año, se clasifica como empresa de Nivel 4.
Es importante tener en cuenta que, para que una empresa mantenga el nivel 4 de seguridad, no debe haber sufrido ninguna violación de seguridad ni haber sido víctima de robo de datos en el pasado reciente.
Mira este video para comprender mejor los niveles.
Sprinto establece medidas de seguridad en cada nivel para garantizar que siga las acciones correctas y evitar las incorrectas. Al mantener un programa de cumplimiento PCI-DSS sólido y con monitoreo continuo, puede administrar los entornos de datos de tarjetas con confianza y un cumplimiento sin esfuerzo de los estándares PCI. Hable hoy mismo con nuestros expertos .
Uno de los cambios más significativos de PCI DSS 4.0 es la introducción del enfoque personalizado. A diferencia del carácter prescriptivo de las versiones anteriores, que contaban con controles definidos, esta versión permite a las organizaciones con mayor nivel de madurez en seguridad realizar evaluaciones de riesgo específicas. Pueden determinar si cumplen los requisitos para el enfoque personalizado, definir sus propios controles e implementar sus propios métodos. Esta flexibilidad fomenta la innovación en la seguridad de los pagos.
Según Swapnil Tripathi, PCI QSA, ISO LA y Green Belt LSS en Sprinto
Proveedores de servicios
El Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) clasifica a los proveedores de servicios en dos niveles, principalmente según el volumen de transacciones que gestionan anualmente. Esta clasificación determina los requisitos de cumplimiento específicos que cada proveedor debe cumplir para garantizar la seguridad de los datos de los titulares de tarjetas.
PCI Nivel 1
El Nivel 1 está reservado para los proveedores de servicios que almacenan, procesan o transmiten más de 300 000 transacciones con tarjeta al año. Estas organizaciones se enfrentan a los requisitos de cumplimiento más estrictos debido al gran volumen de datos confidenciales que manejan.
El cumplimiento normativo para los proveedores de Nivel 1 implica una evaluación anual exhaustiva realizada por un Evaluador de Seguridad Calificado (QSA), que da como resultado un Informe de Cumplimiento (ROC).
Esto se complementa con escaneos de red trimestrales realizados por un Proveedor de Escaneo Autorizado (ASV). Además, estos proveedores deben realizar pruebas de penetración y escaneos internos de vulnerabilidades de forma regular para garantizar la implementación de medidas de seguridad sólidas.
PCI Nivel 2
Los proveedores de servicios que gestionan menos de 300 000 transacciones con tarjeta al año pertenecen a la categoría de Nivel 2. Si bien sus requisitos de cumplimiento son ligeramente menos rigurosos que los del Nivel 1, aún se enfrentan a importantes obligaciones para proteger los datos de los titulares de las tarjetas.
Los proveedores de nivel 2 deben completar anualmente un Cuestionario de Autoevaluación D (SAQ D-Proveedores de Servicios), que es un documento exhaustivo diseñado específicamente para los proveedores de servicios.
Al igual que sus homólogos de Nivel 1, también deben someterse a escaneos de red trimestrales por parte de un ASV y realizar pruebas de penetración y escaneos de vulnerabilidades internas de forma regular.
¿Cómo pueden los comerciantes determinar su nivel de cumplimiento de la norma PCI DSS?
Si aún no está seguro del alcance de las transacciones en sus procesos comerciales, puede realizar una auditoría interna que abarque las últimas 52 semanas y examinar esos datos para llegar a una conclusión.
También puede contratar a un auditor externo para esta tarea, a fin de garantizar que no se omita ningún dato y que la conclusión sobre su nivel PCI DSS sea precisa.
Lo último que deseas es incumplir la normativa implementando requisitos de cumplimiento de PCI DSS incorrectos.
¿Qué es un cuestionario de autoevaluación para comerciantes?
Completar un Cuestionario de Autoevaluación (SAQ) es un paso obligatorio en el proceso de cumplimiento de PCI. Sin embargo, la forma en que una empresa completa un SAQ depende de la naturaleza de las transacciones que procesa. Por ejemplo , si una empresa procesa transacciones de comercio electrónico y no almacena, procesa ni transmite información de tarjetas en su entorno comercial, debe completar el SAQ-A. De igual manera, el SAQ-B es para aquellos comerciantes que no tienen registros de almacenamiento electrónico de los datos que procesan y utilizan un terminal de marcación por cable para sus transacciones.
Descargue su cuestionario de autoevaluación PCI DSS.
SAQ y niveles de comerciantes
Según la naturaleza de las transacciones en su proceso de negocio, deberá completar un Cuestionario de Autoevaluación (SAQ). Aquí encontrará una infografía que detalla los diferentes tipos de SAQ para ayudarle a identificar el que se aplica a su negocio.
Para cumplir con la normativa PCI DSS, toda organización que procese transacciones con tarjeta debe completar un SAQ, realizar escaneos trimestrales de sus entornos comerciales y emitir una Declaración de Cumplimiento (AOC).
Una empresa de Nivel 1 deberá someterse a evaluaciones realizadas por un QSA (Evaluador de Seguridad Calificado) externo o por un ISA (Evaluador de Seguridad Interno). El auditor evalúa el alcance del cumplimiento y determina si se cumplen los requisitos y si se han implementado los controles y políticas necesarios.
Tras la auditoría, elaboran un Informe de Cumplimiento (ROC), que posteriormente se envía al Consejo PCI para su aprobación.
Para las empresas que califican como de Nivel 2 a 4, el proceso es menos intensivo que para las de Nivel 1. Las empresas de Nivel 2 a 4 pueden completar su evaluación por sí mismas. Sin embargo, las organizaciones de Nivel 2 aún deben presentar un ROC (Registro de Compromiso).
Sprinto te ayuda a completar uno de los nueve cuestionarios de evaluación de seguridad (SAQ) según cómo proceses la información de los titulares de tarjetas. Colabora con los expertos de Sprinto para cumplir con tus obligaciones de SAQ. Solicita una demostración ahora.
Descubre cómo Sprinto puede ayudarte a cumplir con la normativa PCI DSS.
El proceso de cumplimiento de PCI DSS es exhaustivo y requiere mucho tiempo. Se deben implementar cientos de controles según las necesidades y los procesos de su negocio. Hacerlo por su cuenta puede resultar en incumplimiento, pérdida de productividad y un proceso costoso.
¿Ya mencionamos que existe la posibilidad de que usted no cumpla con la normativa después de todo el esfuerzo, el tiempo y los recursos financieros que invirtió para que su negocio cumpliera con la normativa PCI?
¿Existe una forma más sencilla de abordar esto? Sí, la hay: el método Sprinto.
Sprinto está diseñado específicamente para automatizar todas las tareas monótonas y que consumen mucho tiempo necesarias para cumplir con la normativa PCI DSS. Sprinto se integra con su entorno empresarial para brindarle una visión completa del mismo, identificar vulnerabilidades existentes y predecir incidentes futuros. El proceso de automatización de Sprinto garantiza que nosotros nos encarguemos del trabajo pesado en su proceso de cumplimiento, mientras usted se concentra en lo que más le importa: el desarrollo de su negocio.
Eso no es todo. Una vez que haya implementado todos los requisitos de PCI DSS, Sprinto le ayuda a monitorear continuamente sus sistemas para realizar un seguimiento de su nivel de cumplimiento y garantizar que cualquier nuevo error crítico se solucione de inmediato.
Hable hoy mismo con nuestros expertos para comprender cómo Sprinto puede simplificar al máximo su proceso de cumplimiento normativo.
Preguntas frecuentes

Autor
Vimal Mohan
Vimal es un líder de contenido en Sprinto que simplifica magistralmente el mundo del cumplimiento normativo para el público en general. Cuando no está descifrando complejos requisitos y jerga de cumplimiento, se le puede encontrar en el dojo local de MMA, explorando senderos en bicicleta o haciendo senderismo. Combina sabiduría regulatoria con un espíritu aventurero, desenvolviéndose con soltura en ambos mundos.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


