| Las principales herramientas GRC en 2026 incluyen: Sprinto (ideal para la confianza autónoma y el cumplimiento sin intervención humana), Drata (monitoreo de control continuo), Vanta (cumplimiento rápido de autoservicio para empresas emergentes) y Secureframe (cumplimiento guiado con gestión de políticas). |
| Las plataformas GRC modernas automatizan la recopilación de pruebas mediante la integración con la infraestructura en la nube y las aplicaciones SaaS para supervisar continuamente la seguridad y el cumplimiento normativo. |
| Entre las características clave que se deben buscar se incluyen la compatibilidad entre marcos normativos (SOC 2, ISO 27001, HIPAA, GDPR), repositorios de evidencia preparados para auditorías y registros de riesgos centralizados con gestión de proveedores. |
Las mejores herramientas GRC por caso de uso (2026)
|
Si actualmente está evaluando herramientas de GRC, probablemente esté intentando resolver algo más que una simple auditoría. Está intentando construir un programa de gobernanza, riesgo y cumplimiento que se mantenga vigente a medida que su organización crece.
El patrón es claro. Una empresa adopta un software GRC para acelerar el cumplimiento de las normas SOC 2 o ISO 27001. Al principio funciona. Luego, el riesgo de los proveedores aumenta, se añade un segundo marco de trabajo y los compradores empresariales exigen pruebas más exhaustivas. Lo que parecía automatizado empieza a resultar complejo desde el punto de vista operativo. Ahí es donde radica la verdadera diferencia entre las plataformas GRC.
El 41% de las organizaciones afirma que más de la mitad de sus clientes consideran ahora el cumplimiento normativo como algo innegociable.
Retorno de la inversión empresarial del cumplimiento normativo en 2026
El software moderno de gobernanza, riesgo y cumplimiento (GRC) debe ir más allá de la simple organización de controles. La herramienta GRC que elija debe ofrecer soporte para el monitoreo continuo, la gestión estructurada de riesgos, la flexibilidad en las auditorías y la alineación con múltiples marcos de trabajo, sin generar costos adicionales.
En esta guía, te explicaré qué ofrecen realmente las herramientas GRC actuales, cómo se comparan las plataformas líderes y cómo elegir la más adecuada para tu nivel de madurez.

Estas son las 8 mejores herramientas GRC según mi investigación:
| Herramientas GRC de primera categoría | Ideal para | Capacidades GRC empresariales | Tamaño ideal de la organización | Ve más profundo |
| Sprinto | Equipos de SaaS en fase de crecimiento y empresariales que buscan un cumplimiento continuo y autónomo en múltiples marcos de trabajo. | Plataforma de confianza autónoma que centraliza las obligaciones (políticas, contratos y más) y utiliza agentes de IA para gestionar la recopilación de pruebas, la monitorización en tiempo real y la preparación para auditorías. | Crecimiento empresarial | Sprinto reseña → |
| Drata | Equipos que necesitan automatización profunda y monitorización continua a gran escala. | Plataforma de confianza impulsada por IA con pruebas de control en tiempo real y pruebas de control personalizadas sin código. | Crecimiento empresarial | Sprinto vs Drata → |
| Vanta | Desde startups hasta grandes empresas que buscan un camino rápido e integral hacia el cumplimiento normativo. | Más de 400 integraciones, pruebas automatizadas por hora y espacios de trabajo multi-entidad para organizaciones complejas. | Empresas emergentes y medianas empresas | Sprinto vs Vanta → |
| marco seguro | Equipos de empresas en fase inicial y media que automatizan las certificaciones iniciales. | Flujos de trabajo guiados y soluciones fáciles de usar para desarrolladores (correcciones de Terraform/CLI) con espacios de trabajo para múltiples unidades de negocio. | Mercado inicial a medio | Sprinto vs Secureframe → |
| una confianza | Grandes empresas globales con necesidades complejas de privacidad y regulación. | Plataforma unificada de “Inteligencia de Confianza” que integra privacidad, ESG, GRC y gobernanza de datos en más de 50 regulaciones. | Mercado medio a empresa | Sprinto vs OneTrust → |
| Automatización de Scrut | Equipos de tamaño mediano a grandes empresas que buscan coherencia entre riesgo y control. | GRC con enfoque en el riesgo, más de 1,400 controles preconfigurados y soporte experto práctico. | Mercado medio a empresa | Sprinto vs Scrut → |
| GRC de ServiceNow | Gestión de riesgos centrada en las TI en empresas muy grandes y consolidadas. | Integración profunda con las operaciones de TI (ITOM), continuidad del negocio y resiliencia operativa. | Gran empresa | Sprinto vs ServiceNow → |
| Optro | Grandes empresas que gestionan la auditoría interna, SOX y el riesgo de TI/terceros como programas interconectados. | Núcleo de riesgo conectado con módulos para gestión de auditorías, SOX, riesgo de TI, riesgo de terceros y ESG. | Empresa | Alternativas a AuditBoard → |
¿Qué son las herramientas GRC?
El software GRC unifica la gobernanza, el riesgo y el cumplimiento en un único sistema operativo, conectando políticas, controles, gestión de riesgos y evidencia de auditoría en un solo lugar. En lugar de gestionar el cumplimiento mediante hojas de cálculo, unidades compartidas y idas y venidas manuales, una plataforma GRC centraliza todo y lo mantiene bajo supervisión continua.
¿Qué ha cambiado en las herramientas GRC en los últimos años?
Hace unos años, GRC significaba registros de riesgos, documentos de políticas y preparación de auditorías que se realizaban una vez al año. Las plataformas empresariales aportaron estructura, pero eran pesadas, costosas y estaban diseñadas para informes periódicos en lugar de una supervisión continua.
Luego llegó la automatización basada en API, y el cumplimiento normativo se volvió más realista para los equipos nativos de la nube. El entorno ha vuelto a cambiar. Los ecosistemas de proveedores se están expandiendo, la IA está introduciendo nuevas categorías de riesgo (la norma ISO 42001 para sistemas de gestión de IA es ahora una solicitud activa de los compradores, no una futura), y el escrutinio regulatorio se está intensificando.
Las herramientas GRC modernas están diseñadas para esta realidad. El monitoreo continuo, la visibilidad de riesgos en tiempo real, el mapeo de múltiples marcos de trabajo y los flujos de trabajo integrados han reemplazado los ciclos de informes estáticos. La diferencia es fundamental: las herramientas GRC tradicionales se encargaban del seguimiento del cumplimiento, mientras que las modernas lo gestionan.
“Antes, teníamos que depender de múltiples herramientas y hojas de cálculo para comprobar si podíamos reutilizar controles y evidencia en diferentes marcos. Con SprintoEs un proceso fluido; puedes ver todos los diferentes marcos de auditoría y el porcentaje de finalización dentro de tu entorno de controles, lo que te da información valiosa sobre cuál es el siguiente paso más sencillo a seguir.
Las 8 mejores herramientas y plataformas GRC, comparadas
Al preparar esta lista para 2026, evalué cada solución comparándola con una combinación de:
- Flexibilidad en las auditorías y apoyo a la colaboración
- Capacidad principal del producto en materia de gobernanza, riesgo y cumplimiento.
- Reseñas de usuarios verificadas en plataformas como G2, Capterra y Gartner Peer Insights.
- Profundidad de características en todos los módulos GRC
- Madurez de la automatización y profundidad de la recopilación de evidencia
- Adaptabilidad y escalabilidad empresarial
- Amplitud del ecosistema de integración
Aquí están las mejores opciones:
1. Sprinto: Ideal para la confianza autónoma y el cumplimiento continuo
Calificación de G2: 4.8/5 (más de 1,500 reseñas)
Sprinto es una plataforma de cumplimiento autónoma para equipos que quieren detenerse "Hacer" cumplimiento y comenzar supervisando eso. En lugar de solo señalar una política faltante, SprintoLos agentes de IA de la compañía ejecutan el trabajo: mapean contratos, recopilan pruebas y supervisan continuamente los controles para mantener la coherencia, sin intervención humana hasta que se requiere un juicio.
Sprinto Cubre todo el conjunto de herramientas GRC (Gobierno, Riesgo y Cumplimiento). La gestión de riesgos, la gobernanza de políticas, el riesgo de proveedores y la gestión de terceros están integrados en la plataforma, no añadidos posteriormente.
Características clave de Sprinto
- Agentes de cumplimiento de IA: Gestionar el trabajo pesado de recopilación de pruebas, subsanación de deficiencias y preparación para auditorías en más de 200 marcos de trabajo.
- Centro de confianza universal: Centraliza todas tus obligaciones, desde los requisitos SOC 2 hasta las cláusulas de seguridad específicas en los contratos con los clientes, en un único sistema.
- Confianza continua: Mantiene su comprobante de seguridad siempre listo, recopilando evidencia en segundo plano para que los compradores no tengan que esperar a que se completen los cuestionarios.
- Integraciones abiertas: Conecta herramientas mediante integraciones nativas o API flexibles para capturar evidencia y controlar datos en todo tu conjunto de herramientas.
| Pros de Sprinto | Contras de Sprinto |
| Elogiado por su interfaz intuitiva y su hoja de ruta clara y paso a paso. | Está diseñada como una plataforma nativa de la nube y no admite implementaciones locales. |
| Destacados por sus equipos de éxito del cliente receptivos y que van más allá de lo esperado. | Los flujos de trabajo pueden resultar rígidos para configuraciones no estándar, y los programas complejos requieren informes y personalización más detallados. |
Lo que dicen los clientes
| Citas | Crítico |
| Lo que más me gusta de Sprinto Su principal ventaja radica en la eficacia con la que centraliza y garantiza el cumplimiento normativo en personas, procesos y tecnología, sin generar costes operativos adicionales. Desempeñó un papel fundamental para que lográramos las certificaciones SOC 2 Tipo II e ISO/IEC 27001:2022 sin contratiempos. | Jeyo 'Mav Erick' S.Director de Ciberseguridad en una empresa mediana. |
| La integración con ciertas herramientas de terceros requirió una configuración manual mayor de lo esperado y se beneficiaría de mejores opciones de autoservicio. Además, si bien la plataforma es robusta, personalizar los paneles y los informes para adaptarlos a las necesidades específicas de cada equipo a veces requiere contactar con el soporte técnico en lugar de hacerlo de forma independiente. | Marvin P., Jefe de proyecto en una empresa mediana. |
Ideal para: Equipos de SaaS en fase de crecimiento o empresariales que desean un cumplimiento continuo y autónomo en múltiples marcos, sin necesidad de contratar un gran equipo de GRC para gestionarlo.
Mi opinión: Yo haría una lista corta Sprinto Si su equipo prefiere supervisar el cumplimiento normativo en lugar de gestionarlo manualmente, y si una arquitectura nativa en la nube se ajusta a sus necesidades, esta es la solución. Si utiliza sistemas locales, busque otras alternativas.
2. Drata: Ideal para el control continuo y la preparación para auditorías.
Calificación de G2: 4.8/5 (más de 1,100 reseñas)
La principal fortaleza de Drata reside en la monitorización continua de controles. La plataforma ejecuta pruebas automatizadas cada hora en diversos frameworks y recopila automáticamente evidencia de más de 200 integraciones con herramientas como AWS, GitHub, Okta, Jira y Google Workspace. Si un control falla, se le notifica de inmediato, no en el siguiente ciclo de auditoría. El Centro de Auditoría centraliza las solicitudes de auditoría, el envío de evidencia y las aprobaciones, eliminando el intercambio de correos electrónicos habitual.
Características principales de Drata:
- Cumplimiento como código: Las funcionalidades de "política como código" permiten a los equipos de ingeniería integrar controles directamente en los flujos de trabajo de desarrollo, manteniendo la información actualizada sin necesidad de que los ingenieros realicen solicitudes manuales.
- Centro de auditoría: Todas las solicitudes, respuestas, cargas de evidencia y aprobaciones de los auditores se encuentran en un portal estructurado para una gestión de auditoría clara y rastreable.
- Módulo de gestión de riesgos: Un registro de riesgos integrado (disponible como complemento) vincula los riesgos con los controles y realiza un seguimiento de las medidas correctivas en la misma plataforma.
| Ventajas de Drata | Desventajas de Drata |
| Soporte receptivo con chat en vivo dentro de la aplicación y un equipo de Asesoría de Cumplimiento integrado por ex auditores. | Los precios aumentan a medida que los equipos crecen, y los costos de renovación suelen sorprender a los usuarios al expandirse. |
| Panel de control limpio y en tiempo real que ofrece una vista unificada del estado de los controles en todos los marcos de trabajo. | Algunas integraciones se conectan, pero no recopilan automáticamente todas las pruebas, por lo que algunos controles aún requieren trabajo personalizado. |
Lo que dicen los clientes:
| Citas | Crítico |
| Automatizaciones para conectarse a sistemas internos e integraciones con los flujos de trabajo de los auditores. El chat en línea para brindar soporte a personas en mi zona horaria es bueno. | Steve H, gerente de proyectos en una empresa mediana. |
| El principal inconveniente para nosotros ha sido el coste que supone; además, la asistencia técnica es limitada durante nuestro horario laboral, ya que Drata tiene su sede en EE. UU. y nosotros estamos en Australia, por lo que las cosas avanzan un poco despacio. | Usuario verificado, pequeña empresa |
Ideal para: Empresas en crecimiento y equipos de tamaño mediano que gestionan múltiples marcos de trabajo y que desean una automatización profunda y una monitorización en tiempo real, con los conocimientos técnicos necesarios para configurarlo.
En mi opinión: consideraría Drata si tienes los conocimientos técnicos necesarios para configurarlo y deseas una monitorización profunda y en tiempo real en diferentes frameworks. Ten en cuenta que el precio aumentará a medida que añadas usuarios y frameworks, y confirma las integraciones que necesitas para recopilar datos automáticamente, no solo para conectarte.
3. Vanta: Ideal para el cumplimiento normativo rápido y de autoservicio a la velocidad de una startup.
Calificación de G2 : 4.6/5 (más de 2,000 reseñas)
La plataforma de gestión de confianza de Vanta automatiza y supervisa continuamente el cumplimiento normativo, el riesgo interno, el riesgo de terceros y los flujos de trabajo de gobernanza en un solo lugar, manteniendo la rapidez de configuración de autoservicio que la ha caracterizado. Con más de 400 integraciones, más de 35 marcos de trabajo y un agente de IA de Vanta que gestiona de forma autónoma la administración de políticas, la evaluación de pruebas y las respuestas a cuestionarios, la plataforma ahora abarca una amplia gama de GRC (Gobierno, Riesgo y Cumplimiento), aunque su nivel de profundidad en gobernanza es menor que el de plataformas empresariales como OneTrust o ServiceNow.
Características principales de Vanta:
- Gestión de riesgos con mapas de calor: Registros de riesgos centralizados, puntuación continua de riesgos, paneles de cuantificación y mapas de calor para una visibilidad en tiempo real de los riesgos relacionados con las TI.
- Gestión de riesgos del proveedor: Programación automatizada de cuestionarios para proveedores, resúmenes de riesgos generados por IA e integración con Trust Center que mantiene visible la postura de terceros.
- Agente de IA Vanta: Gestiona automáticamente la administración de políticas, la evaluación de pruebas para la preparación de auditorías y las respuestas a los cuestionarios de seguridad.
| Ventajas de Vanta | Desventajas de Vanta |
| El proceso de incorporación de autoservicio más rápido de la categoría; los equipos suelen empezar a usarlo a las pocas horas de conectar las integraciones. | Algunos usuarios denuncian altos costes y contratos vinculantes y con cláusulas de retención. |
| El catálogo de integración más amplio, especialmente sólido para las pilas SaaS nativas de la nube modernas. | Si no está configurada, la plataforma puede producir un alto volumen de ruido de alerta. |
Lo que dicen los clientes:
| Citas | Crítico |
| Vanta es increíblemente fácil de usar, con una amplia gama de funciones que garantizan el cumplimiento de las normas de seguridad. Sus numerosos conectores facilitaron la integración con nuestro software existente. | Basim H, ingeniero de software en una empresa mediana. |
| Vanta es caro, especialmente para pequeñas empresas emergentes o compañías que no están preparadas para auditorías completas, y sus precios no son transparentes. | Franz L., gerente de TIC en una empresa mediana. |
Ideal para: Empresas emergentes y equipos nativos de la nube que necesitan una vía rápida y completa para obtener su primera certificación SOC 2 o ISO 27001 y que valoran la amplitud de la integración por encima de una gobernanza profunda.
En mi opinión: si lo que necesitas principalmente es obtener una certificación rápidamente en una plataforma en la nube estándar, Vanta es una excelente opción. Te recomiendo revisar los términos de renovación y presupuestar para la optimización con el fin de minimizar el exceso de alertas.
4. Secureframe: Ideal para el cumplimiento guiado con una sólida gestión de políticas.
Calificación de G2 : 4.7/5 (más de 700 reseñas)
Secureframe abarca los pilares fundamentales de GRC, centrándose en que cada uno sea accesible para equipos sin experiencia específica en GRC. Los flujos de trabajo paso a paso, guiados por expertos, desglosan marcos complejos en acciones claras, y su capa de políticas gestiona de forma nativa la redacción, el control de versiones, los flujos de trabajo de aprobación y la certificación de empleados. Secureframe prioriza al desarrollador. Mientras que algunas herramientas se centran en la interfaz de usuario, Secureframe se centra en la corrección de errores. Si un control falla, suele proporcionar el código Terraform o los comandos de la CLI para solucionarlo.
Características principales de Secureframe:
- Biblioteca de pruebas vCISO: Pruebas de control preconfiguradas y listas para auditoría, elaboradas por expertos en cumplimiento normativo, que abarcan controles técnicos, organizativos y de gobernanza en diversos marcos de trabajo.
- Gestión de riesgos: Un registro centralizado de riesgos con sistema de puntuación, mapeo de riesgos y controles, e identificación de deficiencias.
- Gestión de riesgos del proveedor: Automatiza la captación de proveedores, los cuestionarios de seguridad y la monitorización continua, con controles vinculados a los resultados obtenidos por los proveedores.
| Ventajas de Secureframe | Desventajas de Secureframe |
| Excelente soporte; los usuarios informan tiempos de respuesta rápidos y orientación práctica para resolver dudas técnicas. | Puede resultar rígido, creando fricción cuando el entorno no se ajusta perfectamente a sus valores predeterminados. |
| Cubre el cumplimiento normativo, el riesgo, la gestión de proveedores y la formación en una sola plataforma. | La profundidad de la gobernanza para programas complejos de múltiples entidades es limitada en comparación con las suites GRC empresariales. |
Lo que dicen los clientes:
| Citas | Crítico |
| El equipo de soporte técnico es insuperable. Son increíblemente amables, expertos y da gusto trabajar con ellos; se esfuerzan al máximo por encontrar una solución incluso para los problemas más difíciles. Si no saben la respuesta, ¡la buscan! (aunque normalmente la saben). | Andrea D., Oficial de Cumplimiento de Seguridad en una empresa mediana. |
| En general, Secureframe resulta útil, pero sus funciones de generación de informes tienen margen de mejora, especialmente en lo que respecta a la personalización de los informes de cumplimiento para diferentes públicos. En ocasiones, la creación de informes detallados requiere extraer datos y ajustarlos fuera de la plataforma, lo que implica pasos adicionales. | Clint O., gerente de operaciones en una empresa mediana. |
Ideal para: Equipos de empresas emergentes y de tamaño mediano que buscan automatizar su primera certificación y que desean flujos de trabajo guiados y soluciones prácticas para desarrolladores.
En mi opinión: me inclinaría por Secureframe si te certificas por primera vez y buscas flujos de trabajo guiados y soluciones fáciles de usar para desarrolladores. Si prevés implementar pronto la gobernanza de múltiples entidades o generar informes personalizados complejos, realiza una prueba exhaustiva antes de comprometerte.
5. OneTrust: La mejor opción para el cumplimiento normativo global con la privacidad como prioridad.
Calificación de G2 : 4.6/5 (más de 100 reseñas del módulo de Riesgos y Cumplimiento Tecnológico)
OneTrust es una plataforma integral basada en un modelo de datos común que conecta la privacidad, el riesgo tecnológico, el riesgo de terceros, la gobernanza de la IA y la gestión de políticas. Su mayor fortaleza reside en la gobernanza de la privacidad. El cumplimiento del RGPD, la CCPA, la LGPD y la Ley de IA se gestiona con un nivel de inteligencia regulatoria preconfigurada que ninguna otra herramienta de automatización del cumplimiento puede igualar. La plataforma monitoriza los cambios regulatorios en más de 50 normativas globales y los integra en su biblioteca de controles y políticas existente, de modo que las deficiencias se detectan antes de que su equipo legal las descubra por otros medios.
Características principales de OneTrust:
- Plataforma de inteligencia de confianza: Integra la privacidad, la ética y la gobernanza, el cumplimiento y la responsabilidad (GRC) en un único modelo de datos.
- Gestión del consentimiento: Gestiona el consentimiento de cookies y las solicitudes de acceso a datos personales (DSAR, por sus siglas en inglés) a gran escala.
- Nube ESG: Ofrece un módulo específico para el seguimiento de la huella de carbono y el impacto social.
| Ventajas de OneTrust | Desventajas de OneTrust |
| Automatización potente en flujos de trabajo de riesgo, políticas y terceros una vez configurada. | La configuración inicial es compleja; los usuarios informan de semanas de configuración, y no es intuitiva sin experiencia previa en GRC. |
| La arquitectura modular se adapta a las necesidades de privacidad, riesgo tecnológico, proveedores y gobernanza de la IA sin necesidad de cambiar de plataforma. | El soporte puede ser inconsistente, y se han reportado retrasos en las cuentas más pequeñas. |
Lo que dicen los clientes:
| Citas | Crítico |
| Me gusta mucho que OneTrust Privacy Automation sea una plataforma integral todo en uno. Me evita tener que cambiar constantemente entre diferentes herramientas para tareas como el mapeo del contenido de las cookies y las solicitudes de acceso a datos personales (DSAR). La función de inteligencia regulatoria es revolucionaria, ya que proporciona actualizaciones en tiempo real sobre las leyes globales, lo que aporta un valor significativo más allá de ser simplemente una herramienta de software. | Erick Vincent Steve G, Soporte de TI en una empresa |
| Su implementación y manejo pueden resultar abrumadores, especialmente para usuarios nuevos o equipos pequeños. La gran cantidad de módulos y opciones de personalización, si bien son útiles, pueden hacer que la configuración inicial sea compleja y requiera mucho tiempo sin soporte o capacitación especializada. Además, algunos usuarios pueden encontrar el modelo de precios poco transparente: los costos pueden acumularse rápidamente al agregar más módulos o ampliar su uso a diferentes departamentos. También existe una curva de aprendizaje asociada con la configuración de reglas de automatización y la integración con sistemas internos, lo que puede requerir experiencia técnica o asistencia de consultoría. | Usuario verificado en una empresa mediana del sector de artículos de lujo y joyería. |
Ideal para: Grandes empresas globales donde la privacidad y el cumplimiento normativo en múltiples jurisdicciones son los principales factores determinantes y donde un equipo especializado puede encargarse de la configuración.
En mi opinión, solo consideraría OneTrust si la privacidad y la regulación en múltiples jurisdicciones son sus prioridades principales y si cuenta con el personal necesario para la configuración. Tan solo para el cumplimiento de la seguridad, es una plataforma más compleja de lo que la mayoría de los equipos necesitan, y el esfuerzo de configuración es considerable.
6. Scrut Automation: Ideal para equipos de tamaño mediano que buscan coherencia entre riesgo y control.
Calificación de G2 : 4.9/5 (más de 1,200 reseñas)
Scrut comienza con la identificación de riesgos, analizando la infraestructura en la nube, el código, las aplicaciones, los proveedores, los empleados y el acceso, para luego vincular directamente esos riesgos con los controles y marcos que les afectan. La plataforma abarca todo el espectro de GRC desde una única interfaz: gestión de riesgos, gobernanza de políticas, riesgo de proveedores, automatización del cumplimiento y preparación para auditorías internas. Su capa de IA, Scrut Teammates, gestiona tareas recurrentes como la creación de tickets de remediación, la asignación de responsables, el llenado previo de cuestionarios para proveedores y la sugerencia de correcciones de infraestructura como código.
Características principales de Scrut
- Espacio de trabajo unificado para la gestión de riesgos: Mapea más de 1,400 controles predefinidos en diferentes marcos de trabajo para reducir la fatiga relacionada con el cumplimiento normativo.
- Gestión de la postura de seguridad en la nube (CSPM): Escaneo integrado de entornos AWS y Azure para detectar configuraciones incorrectas.
- Implementación dirigida por expertos: Expertos especializados en cumplimiento normativo le ayudarán a gestionar la auditoría en lugar de dejarle con un simple acceso.
| Ventajas de Scrut | Desventajas de Scrut |
| La calidad del soporte es excepcional y se cita con frecuencia como la principal razón por la que los usuarios se quedan, con revisiones mensuales y gestores de éxito del cliente proactivos. | Curva de aprendizaje inicial pronunciada; la terminología y la estructura del panel de control pueden confundir a los equipos nuevos en GRC estructurado. |
| Cobertura integral en materia de riesgos, políticas, gestión de proveedores y cumplimiento normativo en una única interfaz. | La velocidad de la plataforma y la fiabilidad de la sincronización son problemas recurrentes; el agente Scrut puede tardar en reflejar las actualizaciones. |
Lo que dicen los clientes:
| Citas | Crítico |
| Scrut integra servicios clave, como auditorías y pruebas de penetración, con su software de cumplimiento normativo, lo que ha simplificado enormemente nuestro proceso SOC 2 de principio a fin. Su equipo ofrece una excelente atención al cliente y gestión de cuentas, con puntos de contacto consistentes y altamente capacitados. | Kris S, director ejecutivo de una pequeña empresa |
| La interfaz de usuario del portal tiene una curva de aprendizaje pronunciada y podría ser más intuitiva. Si bien entiendo que SOC2 es complejo, existe una gran oportunidad para simplificar la experiencia del usuario y hacerla más accesible para quienes no están familiarizados con los marcos de cumplimiento. Además, las recomendaciones de resolución suelen ser demasiado genéricas. Generalmente sugieren una única acción drástica, como eliminar un recurso, sin considerar posibles casos de uso empresarial válidos. Este enfoque carece de matices y no ofrece soluciones alternativas. | Rishab G, director de tecnología en una pequeña empresa. |
Ideal para: Equipos de tamaño mediano a grandes empresas que buscan un programa centrado en el riesgo, con orientación práctica y una amplia cobertura de GRC (Gobierno, Riesgo y Cumplimiento) en un solo lugar.
En mi opinión: consideraría Scrut si buscas un programa que priorice el riesgo, con soporte personalizado y una amplia cobertura en un solo lugar. Ten en cuenta que tendrás que familiarizarte con el sistema desde el principio y, si te importa el estado de control en tiempo real, pregunta sobre la fiabilidad de la sincronización de los agentes.
7. ServiceNow GRC: Ideal para empresas que ya utilizan ServiceNow.
Calificación de G2 : 4.2/5 (más de 100 reseñas)
Si su empresa ya gestiona la TI y la seguridad en ServiceNow, añadir ServiceNow GRC es un paso lógico. Se integra en la misma plataforma Now, por lo que los riesgos, los controles, las vulnerabilidades y los flujos de trabajo de remediación están conectados. Cuando se produce un fallo en SecOps, se puede vincular al control correspondiente e iniciar acciones a través del mismo sistema de gestión de incidencias que sus equipos ya utilizan. El módulo abarca todo el espectro de GRC empresarial: puntuación de riesgos, gestión del ciclo de vida de las políticas con certificaciones, auditoría interna, riesgo de terceros, riesgo operativo y continuidad del negocio. La dirección dispone de paneles de control y mapas de calor en tiempo real para todas las unidades de negocio, no solo de informes de auditoría.
Características principales de ServiceNow GRC:
- Resiliencia operativa: Asigna controles a tu CMDB, para que sepas qué servidor o base de datos está vinculado a qué riesgo de cumplimiento.
- Gestión de políticas y cumplimiento normativo: Ofrece distribución de pólizas a gran escala para organizaciones con más de 50,000 empleados.
- Gestión de la continuidad del negocio: Vincula la recuperación de TI directamente con los controles GRC para la planificación ante el peor de los casos.
| Ventajas de ServiceNow GRC | Desventajas de ServiceNow GRC |
| Los mapas de calor de nivel empresarial, los paneles de control en tiempo real y los informes entre módulos brindan a los líderes información real para la toma de decisiones. | Las licencias son caras y difíciles de predecir; los costes aumentan con los módulos, los usuarios y la personalización. |
| Las capacidades de gestión de riesgos son las mejor valoradas por los usuarios, con monitorización en tiempo real y seguimiento directo de los riesgos hasta los incidentes y los activos. | La integración con sistemas que no son de ServiceNow (RRHH, finanzas, herramientas especializadas) puede ser difícil y crear silos de datos. |
Lo que dicen los clientes:
| Citas | Crítico |
| Me gusta la trazabilidad entre registros en ServiceNow Governance, Risk, and Compliance (GRC). Es muy útil saber qué citas se relacionan con cada control y cómo estos controles abordan los riesgos. Esto facilita la gobernanza. Además, nos ayuda a comprender cómo los controles de nuestra empresa cumplen con los requisitos regulatorios y los marcos de referencia del sector. | Usuario verificado, Empresa |
| Me resulta difícil determinar cómo y cuándo podemos usar políticas y control de versiones para las políticas corporativas, así como la superposición de políticas para los estándares en EA y otras áreas. Además, parece que ServiceNow Governance, Risk, and Compliance (GRC) no gestiona bien los riesgos. Por si fuera poco, la configuración inicial presentó algunos problemas. | Usuario verificado, Empresa |
Ideal para: Empresas muy grandes y consolidadas que ya utilizan ServiceNow como sistema estandarizado y que desean integrar la gestión de riesgos, cumplimiento y responsabilidad civil (GRC) en sus operaciones diarias de TI.
En mi opinión, solo me inclinaría por ServiceNow GRC si ya utilizas la plataforma Now. Si lo adquieres como una herramienta de cumplimiento independiente, el costo de las licencias y la configuración sería difícil de justificar.
8. Optro: Ideal para auditoría interna empresarial y gestión de riesgos conectados.
Calificación de G2 : 4.6/5 (más de 1,500 reseñas).
Optro (anteriormente AuditBoard) está diseñado para grandes empresas que gestionan la auditoría interna, SOX, el riesgo de TI y el riesgo de terceros como programas integrados, en lugar de herramientas independientes. La arquitectura de riesgo integrado de la plataforma se centra en un núcleo de datos compartido (riesgos, controles, políticas, marcos y problemas) con módulos superpuestos: RiskOversight, CrossComply, SOXHUB, OpsAudit, TPRM y ESG.
Características principales de Optro
- Núcleo de riesgo conectado: Centraliza los riesgos, los controles, las políticas y los marcos de trabajo, de modo que una actualización en un módulo se refleje en los demás.
- CrossComply: Mapea y supervisa los controles en marcos como NIST e ISO 27001, haciendo referencias cruzadas a los requisitos para mostrar superposiciones, madurez y deficiencias.
- SOXHUB y OpsAudit: Los flujos de trabajo de gestión de auditorías y SOX se basan en un modelo de preparador/revisor que los auditores internos reconocen.
| Ventajas de Optro | Desventajas de Optro |
| Diseñado por auditores para auditores, con un sólido flujo de trabajo para preparadores y revisores, y una amplia personalización. | El precio por módulo se acumula rápidamente para los equipos de auditoría más pequeños. |
| Conecta riesgos, controles y problemas a través de las tres líneas de defensa. | La implementación y el soporte estándar (Nivel 1) pueden ser lentos sin un soporte mejorado de pago. |
Lo que dicen los clientes:
| Lo que dijo el crítico | Crítico |
| Me encanta lo fácil que es usar AuditBoard. Como administrador, me resulta muy sencillo añadir o eliminar campos y crear nuevas plantillas de auditoría para diferentes proyectos, como el monitoreo continuo y las revisiones regulatorias. AuditBoard también resuelve nuestros problemas de coherencia, garantizando que todas las auditorías se completen de forma consistente. Las capacidades de IA han sido de gran ayuda, facilitando a nuestros equipos la elaboración de informes y la resolución de incidencias de manera uniforme. | Usuario verificado (G2) |
| Los precios pueden parecer interminables una vez que se empiezan a añadir módulos y funciones adicionales, incluso para una empresa de tamaño mediano. | Ed K, Gerente de Seguridad de la Información en una empresa |
Ideal para: Grandes empresas centradas en la auditoría que buscan estandarizar la auditoría interna, la Ley Sarbanes-Oxley (SOX) y la gestión de riesgos de TI y de terceros en una plataforma conectada.
En mi opinión: consideraría Optro como una opción a considerar si la auditoría interna y la SOX son fundamentales para su programa y si opera a escala empresarial. Para un equipo reducido o un caso de uso donde la seguridad es primordial, el costo por módulo y la configuración son difíciles de justificar.
Beneficios de usar una herramienta GRC
La mayoría de las organizaciones no perciben el costo de un programa de cumplimiento deficiente hasta que surge un problema: una auditoría fallida, una sanción regulatoria, un incidente con un proveedor que revela deficiencias desconocidas. Para entonces, el daño ya está hecho. Una herramienta GRC transforma el cumplimiento de una función reactiva a una función operativa continua.
Así es como se ve en la práctica:
- El riesgo surge antes de que se vuelva costoso: Sin una supervisión continua, las deficiencias de control se acumulan silenciosamente entre los ciclos de auditoría. Una plataforma GRC supervisa su entorno en tiempo real y detecta desviaciones, configuraciones incorrectas y fallos en las comprobaciones en el momento en que se producen, no cuando un auditor los descubre por primera vez.
- Respuesta más rápida cuando las cosas salen mal: Cuanto más tiempo pase un problema sin detectarse, más costoso será resolverlo. El monitoreo continuo reduce ese tiempo, brindando a su equipo la visibilidad necesaria para contener y solucionar los problemas antes de que se conviertan en hallazgos formales.
- El riesgo de terceros adquiere una estructura real: Los ecosistemas de proveedores se han vuelto demasiado grandes para gestionarlos mediante hojas de cálculo y cuestionarios anuales. Una plataforma GRC integra la supervisión de terceros en un modelo continuo con flujos de trabajo de admisión, puntuación de riesgos y monitorización constante.
- Múltiples marcos de trabajo sin multiplicar el trabajo: Una plataforma mapea los controles existentes en diferentes marcos de trabajo a la vez, de modo que cada nueva certificación se basa en el trabajo previo en lugar de reiniciarlo.
- El cumplimiento normativo se convierte en una señal de confianza, no en un impuesto: Para las grandes empresas, la seguridad informática es un requisito indispensable. Cuando el equipo de seguridad de un cliente potencial solicita documentación, usted debe tenerla actualizada y su equipo responder en minutos, no en semanas.
Nueve de cada diez encuestados afirmaron que el cumplimiento normativo tuvo un impacto positivo en la confianza del cliente, y la certificación SOC 2 / ISO 27001 se correlacionó con una mejora del 14 % en las tasas de éxito en las licitaciones.
Retorno de la inversión empresarial del cumplimiento normativo en 2026
No es estrictamente necesario adquirir una plataforma para obtener esos resultados. Un equipo competente puede desarrollar internamente gran parte del mismo sistema de monitoreo y recopilación de evidencia, por lo que la primera pregunta real es si eso representa una buena inversión de su tiempo de ingeniería.
¿Desarrollarlo internamente o comprar una plataforma?
Algunos equipos se plantean desarrollar su propio sistema de seguimiento de GRC sobre Jira o una hoja de cálculo. La mayoría descarta la idea tras calcular el coste, ya que el tiempo de ingeniería, el mantenimiento continuo y la falta de credibilidad ante los auditores superan con creces el ahorro en la licencia. Desarrolle una solución solo si sus flujos de trabajo son realmente atípicos y dispone de recursos de ingeniería suficientes para mantenerla durante años. Adquiera una solución cuando necesite evidencia reconocida por los auditores y monitorización continua sin desviar a los ingenieros de la hoja de ruta.
Las organizaciones con una función de cumplimiento formal tienen 2.9 veces más probabilidades de experimentar un crecimiento del mercado total disponible (TAM) del 10 al 30 % que aquellas que la gestionan de forma improvisada.
Retorno de la inversión empresarial del cumplimiento normativo en 2026
Cómo elegir una herramienta GRC para su organización
La verdadera pregunta no es qué plataforma tiene más funciones, sino cuál puede respaldar tu modelo de gobernanza y gestión de riesgos a medida que evoluciona. He visto equipos elegir un software de GRC para una auditoría y, al cabo de un año, dejar de usarlo.
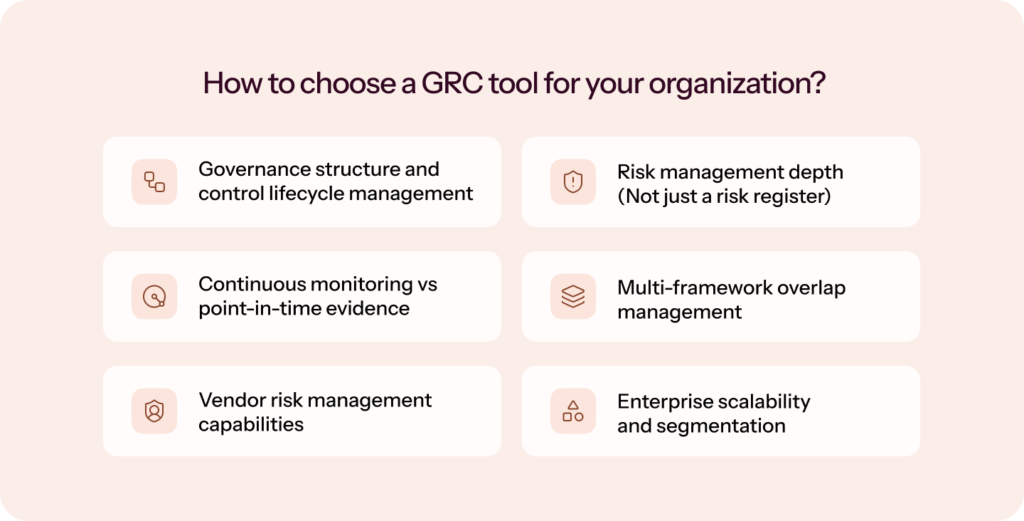
Evalúa estas ocho áreas antes de comprometerte:
- Ciclo de vida de la gobernanza y el control: Su herramienta debe centralizar las políticas y los controles, admitir el control de versiones y las aprobaciones, mapear los controles entre diferentes marcos de trabajo y realizar un seguimiento de la propiedad y la frecuencia de las pruebas. Los controles deben estar vinculados a los riesgos, los proveedores y los activos, no ser documentos estáticos.
- Profundidad de la gestión de riesgos: Más allá del registro de riesgos, explore modelos de puntuación, mapeo de riesgos y controles, flujos de trabajo de tratamiento con los propietarios, paneles de control en tiempo real y seguimiento del riesgo residual.
Prometeia conectó riesgos, activos y controles, automatizó la monitorización de dos líneas de producción y de los sistemas informáticos corporativos, y redujo el número de controles monitorizados activos de 1,500 a aproximadamente 130 mediante un enfoque de controles estándar.
- Monitorización continua frente a evidencia puntual: Pregunte si la plataforma recopila automáticamente pruebas mediante integraciones y detecta desviaciones de control en tiempo real, o si todavía depende de la carga manual de datos antes de una auditoría.
- Superposición de múltiples marcos: Si va a utilizar más de un marco de trabajo, necesitará un mapeo entre marcos, la reutilización de evidencias sin duplicados y un único control que cumpla con múltiples requisitos. Sin esto, cada nueva certificación implica reiniciar el trabajo.
- Gestión de riesgos del proveedor: Cabe esperar flujos de trabajo de incorporación, seguimiento de cuestionarios, puntuación de riesgos con ciclos de reevaluación y alertas de monitoreo continuo, todo ello integrado de serie en lugar de añadido posteriormente.
- Escalabilidad empresarial: Aunque su empresa sea pequeña actualmente, compruebe la separación de unidades de negocio, el acceso basado en roles, los paneles de control ejecutivos y los flujos de trabajo personalizables.
- Flexibilidad en la auditoría: Las mejores herramientas organizan las auditorías con espacios de trabajo dedicados, gestión de solicitudes de evidencia y colaboración directa con los auditores, para que no tengas que volver a perderte en hilos de correo electrónico y carpetas compartidas.
- Inteligencia artificial y automatización con significado: No se trata de recordatorios. Se trata de análisis inteligente, validación de evidencias, detección de riesgos, identificación de brechas y automatización de flujos de trabajo. La diferencia entre automatización y cumplimiento autónomo radica en la diferencia entre asistencia y ejecución.
La decisión se basa en el nivel de madurez. Para una primera certificación, priorice la automatización y la incorporación estructurada. Para múltiples marcos de trabajo, priorice la reutilización de controles y el monitoreo continuo. A escala empresarial, priorice la profundidad del modelado de riesgos y la flexibilidad de la gobernanza.
¿Cómo implementar los módulos GRC por fases sin comprar en exceso demasiado pronto?
La mayoría de los equipos no necesitan todos los módulos de GRC desde el primer día. Pero sí necesitan una plataforma que funcione correctamente a medida que el programa se expanda. Una forma práctica de definir el alcance es diferenciar el factor que impulsa la auditoría actual de la necesidad de gobernanza que probablemente surja en el futuro.
| Si su necesidad inmediata es… | Prioriza ahora | Validar antes de firmar |
| Primera auditoría SOC 2 o ISO 27001 | Recopilación automatizada de pruebas, flujos de trabajo de políticas, supervisión de controles, colaboración con auditores. | ¿Qué integraciones son compatibles, qué documentación manual aún se necesita y cuánto tiempo lleva realmente la implementación? |
| Múltiples marcos | Mapeo de controles comunes, reutilización de evidencia, análisis de brechas en el marco | Si la evidencia SOC 2 puede aplicarse a ISO 27001, HIPAA, PCI DSS o GDPR. |
| Revisiones de seguridad de proveedores o clientes | Flujos de trabajo de riesgo de proveedores, soporte para cuestionarios, Centro de confianza, repositorio de evidencia | Si las evaluaciones de proveedores y las pruebas de cara al cliente están incluidas en su plan o se venden por separado. |
| Creciente responsabilidad en la gestión del riesgo | Registro de riesgos, mapeo de riesgos a controles, flujos de trabajo de tratamiento, asignación de propietarios | Ya sea que la gestión de riesgos sea un registro ligero o un flujo de trabajo útil para propietarios, revisiones y remediación. |
| Operaciones empresariales o de múltiples entidades | Separación de entidades, acceso basado en roles, informes personalizados, alojamiento regional, espacios de trabajo de auditoría. | Si la plataforma puede separar unidades de negocio, filiales o regiones sin duplicar el trabajo. |
| IA, privacidad o expansión regulatoria regional | Marcos de trabajo personalizados, flujos de trabajo de privacidad, gobernanza de la IA (ISO 42001), mapeo de controles regionales. | Ya sean productos comercializados, gestionados por socios o configurados manualmente durante la implementación. |
El error radica en comprar pensando únicamente en la auditoría que se avecina. Una plataforma que cumple bien con SOC 2, pero que no admite riesgos de proveedores, marcos de trabajo personalizados o nuevas regiones, puede obligar a una segunda migración justo cuando el programa está madurando. Adquirir la suite más completa demasiado pronto genera módulos sin usar, mayores costos y más trabajo de implementación del que el equipo puede asumir.
Antes de elegir, pregunte a cada proveedor qué módulos están incluidos y cuáles requieren una actualización, si puede agregar marcos de trabajo posteriormente sin tener que reasignar todos los controles, cómo cambian los precios a medida que agrega empleados o entidades, qué partes de la implementación están automatizadas y si puede probar sus flujos de trabajo de mayor riesgo en un entorno de pruebas antes de comprometerse.
Errores de implementación de GRC que se deben evitar
La implementación de GRC rara vez falla por la plataforma en sí. Falla por lo que sucede a su alrededor: falta de claridad en la responsabilidad, alcance subestimado y baja adopción por parte de los equipos más importantes.
Lleve a su personal y sus procesos a la demostración y luego pida al proveedor que demuestre cómo su tecnología los respalda. De lo contrario, corre el riesgo de adquirir una herramienta que no se ajuste al funcionamiento real de su organización. ~ Ryan Schoeller, Director de Gobernanza, Riesgo y Cumplimiento, Treasure Data
Estos son los cuatro problemas que surgen con mayor frecuencia, y qué hacer al respecto.
- Desde el primer día no hubo un propietario claro: Los programas se estancan por la ambigüedad en la propiedad. Alguien tiene que responsabilizarse de definir el alcance, impulsar las integraciones, contactar a los responsables de los controles y mantener actualizado el registro de riesgos. En las empresas en fase inicial, esta responsabilidad suele recaer en un fundador o un líder de ingeniería que ya está sobrecargado de trabajo.
Qué hacer: Designe a un responsable de GRC antes de que comience la implementación. No es necesario que sea un empleado a tiempo completo, pero sí debe ser alguien con autoridad para tomar decisiones y con el tiempo necesario para supervisar la configuración. - Subestimar el ejercicio de definición del alcance: Definir qué entra y qué queda fuera del entorno de cumplimiento normativo puede parecer una tarea administrativa, por lo que los equipos se apresuran. Si se hace mal, se corre el riesgo de sobredimensionar el alcance (desperdiciando esfuerzos en controles que no aplican) o de subestimarlo (pasando por alto deficiencias que los auditores detectarán).
Qué hacer: Tratar la definición del alcance como una tarea específica. Las mejores plataformas automatizan gran parte de ella; SprintoEl agente de alcance de mapea su entorno desde el primer momento. Para las plataformas que no lo hacen, puede prever de dos a tres semanas antes de que se activen los controles. - Brechas de integración que salen a la luz tardíamente: Con frecuencia, los equipos descubren a mitad de la implementación que un sistema de recursos humanos especializado, una aplicación interna personalizada o un ERP con acceso limitado a la API no son compatibles. En ese caso, se ven obligados a recopilar la información manualmente o a pagar por una integración personalizada.
Qué hacer: Antes de firmar, compare su conjunto completo de tecnologías con el catálogo de integraciones del proveedor, no solo con el número principal. Si falta algo, solicite un cronograma y una solución alternativa. - Baja adopción por parte de los propietarios de vehículos de control: Las plataformas solo funcionan si los ingenieros, responsables de recursos humanos y gerentes encargados de los controles individuales las utilizan realmente. Si solo se les involucra durante las auditorías, es posible que se obtengan respuestas incompletas y se incumplan los plazos.
Qué hacer: Involucre a los responsables de los controles durante la configuración, muéstreles sus responsabilidades antes de que comience la recopilación de evidencia y elija herramientas que puedan manejar sin necesidad de capacitación. Luego, mantenga el sistema actualizado con revisiones trimestrales de riesgos y ciclos anuales de certificación, y evalúe las plataformas según su plan estratégico de dos a tres años para evitar tener que cambiar de plataforma en 18 meses.
"Sprinto Se integra con todo lo que usamos y recopila evidencia automáticamente. Centralizar la evidencia en un solo lugar es fundamental para nosotros, así que es bueno que Sprinto Lo hace de forma innovadora.” ~ Deepak Balasubramanyam, director de tecnología, Rocketlane
Cómo Sprinto gestiona su programa de cumplimiento
Sprinto es un Plataforma de confianza autónoma Diseñado para ir más allá de la gestión de riesgos y cumplimiento normativo (GRC) convencional, sustituyendo los ciclos de informes periódicos, la recopilación manual de pruebas y la gestión reactiva de riesgos por una monitorización en tiempo real, un cumplimiento continuo y una visibilidad unificada de los riesgos en toda su operación.
Los agentes de IA se encargan de la ejecución: definen el alcance de su entorno, asignan controles a más de 200 marcos de trabajo, recopilan evidencia de forma continua, supervisan a los proveedores y mantienen actualizado su espacio de trabajo de auditoría durante todo el año. Su equipo supervisa los resultados. Sprinto ejecuta el programa.
Ya sea que esté entrando en el cumplimiento por primera vez o administrando un programa maduro de múltiples marcos bajo el escrutinio de la empresa, Sprinto Se adapta a la complejidad de tus necesidades sin aumentar tus gastos generales.
Reserve una demostración con nosotros para que podamos comprender sus requisitos, identificar y analizar sus deficiencias en materia de GRC con informes detallados y poner la automatización en funcionamiento en todo su programa de cumplimiento.
Divulgación: Este artículo se publica en el Sprinto Blog. La información del producto proviene de la documentación del proveedor; las ventajas, desventajas y notas de experiencia se basan en reseñas verificadas de usuarios en G2, Capterra, Gartner Peer Insights y foros de discusión. Las calificaciones y el número de usuarios eran correctos al momento de la redacción y deben verificarse nuevamente en el sitio web de cada proveedor antes de realizar una compra.
Preguntas Frecuentes

Autor
Radhika Sarraf
Radhika Sarraf es una especialista en marketing de contenidos en SprintoEn su blog, explora el mundo de la ciberseguridad y el cumplimiento normativo a través de la narración de historias y la estrategia. Con experiencia en software como servicio (SaaS) B2B, le apasiona transformar conceptos complejos en contenido que educa, involucra e inspira. Cuando no está analizando los matices de GRC, probablemente la encontrarás experimentando en la cocina, planeando su próximo viaje o descubriendo tesoros ocultos en una nueva ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.




Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.