




Gestionar proyectos de cumplimiento normativo es como un circo. Hay que hacer malabares con muchas cosas a la vez; todo va bien hasta que falla algo importante y se desata el caos. De repente, el equipo está apagando incendios, intentando reparar sistemas averiados y sin saber cómo mantener el proyecto en marcha.
Si bien no hay forma de garantizar que todo funcione a la perfección, seguir algunas buenas prácticas de cumplimiento puede sin duda ayudarle a gestionar mejor las cosas y, en última instancia, a reducir el caos.
TL; DR
| El cumplimiento normativo garantiza que las empresas sigan las políticas internas y los marcos regulatorios para evitar riesgos, sanciones legales e interrupciones operativas. Las mejores prácticas de cumplimiento incluyen la evaluación de riesgos, una sólida cultura de cumplimiento, el monitoreo continuo, el seguimiento de indicadores clave, las auditorías internas y la automatización. Entre los principales desafíos se encuentran mantenerse al día con las regulaciones en constante evolución, equilibrar la seguridad con las operaciones y gestionar los riesgos de terceros. |
¿Qué es el cumplimiento normativo?
En el ámbito empresarial, el cumplimiento normativo se refiere a la adhesión a las prácticas y políticas de gobernanza interna, los estándares obligatorios del sector y los marcos regulatorios. Dependiendo del tipo de cumplimiento y del organismo supervisor, el incumplimiento puede acarrear fallos de seguridad, sanciones legales y una ralentización del crecimiento empresarial.
¿Cuáles son las mejores prácticas en la gestión del cumplimiento normativo?
Gestionar los esfuerzos de cumplimiento normativo resulta mucho más sencillo cuando se siguen las mejores prácticas que han funcionado en todos los sectores:
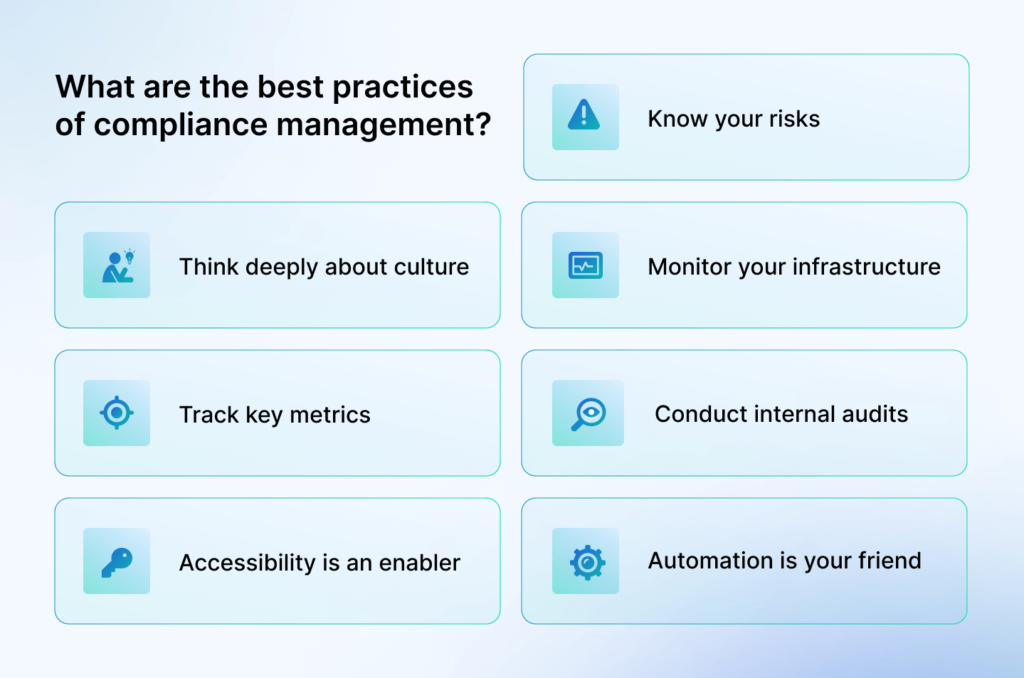
Conoce tus riesgos
A medida que las regulaciones globales se vuelven más complejas y las empresas se expanden, las organizaciones se exponen a un mayor grado de riesgos. Estos riesgos pueden incluir el incumplimiento de obligaciones legales, amenazas a la seguridad o incluso una estrategia deficiente.
El riesgo no se puede mitigar a menos que se sepa que existe. Y esto es particularmente peligroso, dado que los riesgos de incumplimiento se traducen directamente en multas legales, daños a la reputación e incluso pueden provocar la paralización de las operaciones.
Para comprender su exposición al riesgo, elabore una lista de los riesgos de seguridad, cumplimiento y reputación que existen dentro de su ecosistema. Luego, evalúe qué riesgos tienen un mayor potencial de daño y ocurrencia.
Esto le ayudará a priorizar los riesgos, asignarlos a los responsables adecuados y desarrollar un plan de mitigación. Marcos de referencia como el Marco de Gestión de Riesgos del NIST o la norma ISO 27001 pueden ser de gran ayuda para organizar y abordar los riesgos según su dominio y categoría.
Reflexiona profundamente sobre la cultura.
El punto de inflexión para una buena cultura de cumplimiento comienza con la creación de la cultura adecuada. Marcar la pauta desde la cúpula directiva —la alta gerencia, los miembros del consejo de administración y los directores de cumplimiento son impulsores clave— es fundamental. La idea es supervisar los procesos de principio a fin, asignar los recursos a los lugares adecuados y comunicar las expectativas a las partes interesadas.
Una vez que se haya establecido el tono, el consejo de administración debe asegurarse de que las prácticas éticas y de cumplimiento se integren en una estrategia viable y en indicadores medibles.
Sin embargo, cada empleado es responsable de mantener el cumplimiento normativo. Para fomentar una cultura centrada en la seguridad y el cumplimiento, se deben incluir programas de capacitación para los nuevos empleados y realizar pruebas para asegurar que comprendan su función. Los empleados actuales también deben recibir capacitación para mantenerse al día con los cambios y repasar conocimientos previos.
Supervise su infraestructura
Uno de los objetivos clave de los marcos regulatorios es minimizar la exposición a problemas que podrían derivar en situaciones costosas. El monitoreo ayuda a comprender estos problemas y deficiencias, lo cual es fundamental para que los equipos de cumplimiento los solucionen lo antes posible.
“Cuando se diseña correctamente, un programa de monitoreo debería activar un indicador de alerta temprana que señale que algo está sucediendo en la empresa que podría generar una falla ética o de cumplimiento.”
Laurie Eissler, directora de Deloitte Advisory, Deloitte
Diseñar un proceso de supervisión del cumplimiento independiente y basado en riesgos para evaluar e informar sobre la eficacia de los controles de cumplimiento y la adhesión a las políticas. Configurar el programa para monitorear continuamente el desempeño de los controles, los indicadores de riesgo y las posibles infracciones de cumplimiento.
Las actividades de monitoreo, ya sean automatizadas o no, deben realizarse de forma continua. Esto es fundamental para analizar los cambios y los riesgos emergentes, y así obtener información sobre las deficiencias del programa de cumplimiento.
Seguimiento de métricas clave
Al implementar un programa de cumplimiento normativo, no basta con tenerlo en marcha; es necesario saber qué tan bien funciona. Para ello, se deben realizar un seguimiento de las métricas de cumplimiento , que miden la eficacia con la que el programa alcanza sus objetivos.
Estas métricas te ayudan a evaluar tanto los aspectos cuantitativos como cualitativos del éxito de tu programa.
Recuerde que las métricas que elija deben ser honestas, precisas y reflejar el estado real de su programa. Manipular datos o seleccionar solo los resultados favorables puede socavar por completo el propósito del cumplimiento normativo. La ética exige transparencia en la forma en que se recopilan, miden y reportan las métricas.
Dicho esto, las métricas de cumplimiento se miden en términos de KPI (Indicadores Clave de Desempeño). Al realizar un seguimiento de los KPI, se obtiene una visión clara del desempeño del programa de cumplimiento en relación con las políticas internas, las regulaciones externas y, desde una perspectiva de costos (mitigando los casos de incumplimiento y abordando proactivamente los riesgos).
El Departamento de Justicia de los Estados Unidos sugiere que, al evaluar su programa de cumplimiento, se centre en su eficacia. Para ello, recomienda que las empresas se planteen algunas preguntas clave sobre el rendimiento real del programa:
- ¿Está bien diseñado el programa de cumplimiento normativo de la corporación?
- ¿Se aplica el programa con seriedad y de buena fe?
- ¿Funciona en la práctica el programa de cumplimiento normativo?
Para responder a estas preguntas, mida estas métricas:
- Número de auditorías de cumplimiento realizadas
- Porcentaje de problemas de cumplimiento resueltos antes de su escalamiento.
- Frecuencia de infracciones de cumplimiento
- Costo de implementación del programa de cumplimiento frente a posibles multas o sanciones.
- Tasa de participación de los empleados en los programas de capacitación sobre cumplimiento normativo.
- Tiempo de respuesta ante incidentes de incumplimiento normativo
- Número de incidentes de denuncia relacionados con el cumplimiento normativo que han sido reportados.
- Tasa de cambios regulatorios monitoreados y abordados en el programa
- Resultados de la evaluación de cumplimiento de terceros
- Satisfacción del cliente relacionada con la transparencia en el cumplimiento normativo
Realizar auditorías internas
La mayoría de las empresas realizan auditorías por obligación y para demostrar el cumplimiento normativo ante organismos reguladores externos. Esto las lleva a un ciclo de parchear deficiencias y ocultar los problemas de incumplimiento a última hora. Desde el punto de vista cultural, esta es una mala práctica y una receta para el desastre.
Realizar una auditoría interna es una buena práctica para el cumplimiento normativo que le ayuda a mantenerse al día. Esto le permite demostrar dicho cumplimiento ante las partes interesadas externas y los clientes potenciales, ya que mantiene su empresa preparada para cualquier tipo de supervisión en cualquier momento.
Además, los programas de auditoría interna son fundamentales para controlar el número de infracciones, el importe total de las sanciones y la eficacia del programa de cumplimiento. Las auditorías internas también ayudan a determinar los costes de cumplimiento y las áreas prioritarias para el próximo presupuesto. Dado que las fallas de seguridad y las infracciones impactan en los resultados financieros, las auditorías son útiles para la planificación financiera.
La accesibilidad es un facilitador
Las herramientas de cumplimiento normativo pueden ser complejas, sobre todo cuando los usuarios necesitan comprender los informes de cumplimiento, entender las normativas o realizar un seguimiento de las auditorías. Para solucionar esto, es necesario optimizar los procesos y sistemas para que sean más accesibles e inclusivos.
Esto es lo que puedes hacer para que la accesibilidad sea un factor facilitador:
- Comience por crear un repositorio centralizado de documentos de uso frecuente y solicitados habitualmente.
- Configurar un sistema automatizado Gestión de acceso basada en roles Sistema que permite solicitudes de acceso basadas en roles organizativos predefinidos.
- Realizar sesiones de formación periódicas sobre cómo utilizar las herramientas GRC, haciendo especial hincapié en las funciones de accesibilidad.
- Para tareas como la elaboración de informes de cumplimiento, las evaluaciones de riesgos o las auditorías, cree instrucciones claras por escrito o tutoriales interactivos para guiar a los usuarios a través de cada proceso.
- Evite la jerga legal o los términos demasiado técnicos en informes, instrucciones y alertas. Utilice un lenguaje sencillo y directo que todos puedan comprender.
La automatización es tu amiga.
Implementar y gestionar un programa de cumplimiento normativo desde cero, sobre todo si es la primera vez, puede resultar complejo, caótico y complicado. Estos proyectos implican múltiples elementos interrelacionados, cuya gestión requiere tiempo, dinero y esfuerzo; por eso, los líderes empresariales consideran las obligaciones de cumplimiento como un centro de costes oneroso.
Al utilizar un sistema de automatización, el centro de costos se traduce en una ventaja competitiva. Las organizaciones que adoptan herramientas de automatización del cumplimiento normativo reportaron reducciones significativas en costos, esfuerzo manual y tiempo para estar preparadas para las auditorías.
Estas herramientas supervisan continuamente los controles para garantizar el cumplimiento de los requisitos, recopilan automáticamente la evidencia y señalan cualquier riesgo. Esto significa que siempre estará preparado para las auditorías, con menos sorpresas cuando llegue el momento.
Además, la automatización ayuda a consolidar múltiples herramientas en un solo sistema. En lugar de usar herramientas separadas para diferentes tareas, todo se simplifica, lo que facilita la gestión y la escalabilidad del proceso. Esto también se traduce en un mayor control, menos duplicación y un camino más claro para cumplir con los requisitos normativos.
Desafíos del cumplimiento
Es fundamental comprender los desafíos que implica gestionar un programa de cumplimiento normativo para que funcione de manera más eficaz:
- Mantenerse al día con la naturaleza dinámica de los marcos de trabajo.Las regulaciones están en constante evolución. Diariamente se introducen o eliminan nuevas cláusulas sobre requisitos de control y obligaciones de evaluación de riesgos. Las organizaciones deben mantenerse al día con estos nuevos requisitos para evitar incumplir la normativa. Esto suele sobrecargar los recursos y generar deficiencias en el cumplimiento.
- Equilibrar la seguridad y las operacionesLos estrictos controles de seguridad suelen ralentizar las operaciones comerciales y obstaculizar los flujos de trabajo, lo que repercute negativamente en la productividad. Esto obliga a la dirección a encontrar un equilibrio entre las medidas de seguridad y la eficiencia operativa, lo cual requiere planificación estratégica y la cooperación de todas las partes interesadas.
- Gestión de riesgos de tercerosLos proveedores y terceros suelen introducir riesgos impredecibles y sin precedentes en el entorno de TI. Para evitar que estos riesgos se conviertan en incidentes de seguridad, las organizaciones deben evaluar, supervisar e implementar controles de seguridad para todos sus socios y proveedores de servicios externos.
Cómo superar los desafíos de cumplimiento
La mayoría de las organizaciones se centran en el cumplimiento normativo en determinadas épocas del año. Esta es una mala práctica, ya que suele llevarlas a apresurarse en las pruebas de control, a subsanar deficiencias y a buscar pruebas a toda prisa. En definitiva, esto perjudica la tranquilidad de los equipos de TI y dificulta las auditorías.
¿La solución a este lío? Herramientas de automatización del cumplimiento como SprintoEstán diseñados para empresas que priorizan la nube. Admiten más de 20 marcos de cumplimiento y le ayudan a mapear y monitorear los controles sin esfuerzo.
La plataforma se integra con más de 200 servicios en la nube, utilizando permisos de auditoría de solo lectura para proporcionar una monitorización detallada del cumplimiento normativo. La evidencia basada en API, capturada directamente desde los sistemas de origen, ofrece información sobre el cumplimiento en tiempo real.
- Monitoreo de control continuoUtilice integraciones y API personalizadas para supervisar aplicaciones en la nube, infraestructura, dispositivos y personas en tiempo real.
- Gestión de políticas: Evite la molestia de crear políticas desde cero con plantillas prediseñadas y garantizar el reconocimiento por parte de toda la organización.
- Gestión de acceso basada en rolesObtenga visibilidad sobre los usuarios que acceden a sistemas críticos, identifique configuraciones incorrectas y proteja su entorno de forma proactiva.
- Gestión de vulnerabilidades e incidentesDocumentar y gestionar las vulnerabilidades e incidentes hasta su resolución, registrando las acciones correctivas en un solo lugar.
- Programas de formación modularImplemente módulos de capacitación en seguridad integrados en toda su organización y realice un seguimiento de las tasas de finalización para aumentar la concienciación sobre el cumplimiento normativo.
- Recopilación automatizada de pruebas: Recoger evidencia de grado de auditoría automáticamente y con precisión para agilizar las auditorías.
- Panel de informesAcceda a un panel de control de salud detallado e informes para ver claramente los riesgos, los controles y las verificaciones.
- postura de seguridad compartiblePara generar confianza y credibilidad, comparta con clientes y socios el estado de cumplimiento y la postura de seguridad en tiempo real.

¡ Póngase en contacto con nuestros expertos hoy mismo para facilitarle el proceso de cumplimiento normativo!
Preguntas Frecuentes
¿Cuáles son los cinco factores que debe incluir un plan de cumplimiento?
Un plan de cumplimiento debe incluir políticas claras, evaluaciones de riesgos periódicas, capacitación continua, monitoreo y auditorías, y un proceso definido de respuesta a incidentes para garantizar el cumplimiento, detectar problemas a tiempo y abordar las infracciones de manera efectiva.
¿Cuáles son los 7 elementos del cumplimiento normativo?
Los siete elementos del cumplimiento normativo incluyen políticas escritas, un responsable de cumplimiento, formación de los empleados, seguimiento y auditorías, directrices disciplinarias, informes confidenciales y planes de acción correctiva para garantizar el cumplimiento y la mejora continua.
¿Cuáles son las mejores herramientas para la gestión del cumplimiento normativo?
Algunas de las mejores herramientas de gestión de cumplimiento son: SprintoDrata, Vanta, OneTrust, Hyperproof, LogicGate Risk Cloud, ZenGRC y Connecteam.

Autor
Anwita
Anwita es una apasionada de la ciberseguridad y bloguera veterana. Su amor por todo lo relacionado con la ciberseguridad la impulsó a adentrarse en el mundo del cumplimiento normativo. Con múltiples certificaciones en ciberseguridad, busca simplificar temas complejos relacionados con la seguridad para todo tipo de público. Le encanta leer no ficción, escuchar rock progresivo y ver comedias de situación los fines de semana.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


