




TL, DR:
| La capacitación en cumplimiento normativo instruye a los empleados sobre las leyes regulatorias, los estándares de la industria y las políticas de la empresa a través de talleres, cursos en línea, videotutoriales o sesiones interactivas adaptadas a roles laborales específicos. |
| En 2023, las multas por incumplimiento del RGPD aumentaron un 168 % en comparación con 2022, según DLA Piper, lo que subraya el riesgo financiero derivado de una concienciación insuficiente por parte de los empleados. Los costes de la formación SOC 2 pueden alcanzar hasta 15 000 dólares por sesión. |
| La creación de un programa consta de 6 pasos: evaluar las necesidades de cumplimiento mediante mapas de calor de riesgos, diseñar contenido específico para cada rol, elegir los métodos de entrega, implementar el programa, monitorear su efectividad y actualizarlo continuamente en función de los cambios. |
Las normativas cambian constantemente. Uno de los mayores retos a los que se enfrentan las empresas al adaptarse al panorama normativo y de cumplimiento en constante evolución es garantizar que los empleados estén bien informados sobre las normativas y políticas vigentes.
Sin embargo, la mayoría de las empresas aún lo consideran un mero trámite burocrático en lugar de un enfoque proactivo hacia la seguridad. Huelga decir que este método puede costar millones (incluso miles de millones en ocasiones).
En este artículo, exploramos los pasos necesarios para crear una estrategia de capacitación en cumplimiento normativo que sea práctica, junto con un diagrama de flujo operativo que le ayudará a alcanzar sus objetivos comerciales.
¿Qué es la capacitación en cumplimiento?
La capacitación en cumplimiento normativo consiste en informar a los empleados sobre las leyes regulatorias, los estándares de la industria, las políticas de la empresa y los procedimientos aplicables a sus funciones y entorno laboral. Las empresas suelen crear un módulo de capacitación integral para proteger a la organización de riesgos legales, garantizar prácticas comerciales éticas y mantener un ambiente de trabajo seguro y respetuoso.
La capacitación en cumplimiento normativo puede impartirse mediante talleres, cursos en línea, videos y sesiones interactivas. Las herramientas de automatización del cumplimiento registran la finalización en todos estos formatos, generando la evidencia de auditoría que los reguladores y auditores externos esperan ver. Estas sesiones suelen ser obligatorias para los empleados y pueden incluir evaluaciones individuales para verificar su comprensión.
¿Cómo implementar un programa de capacitación en cumplimiento normativo?
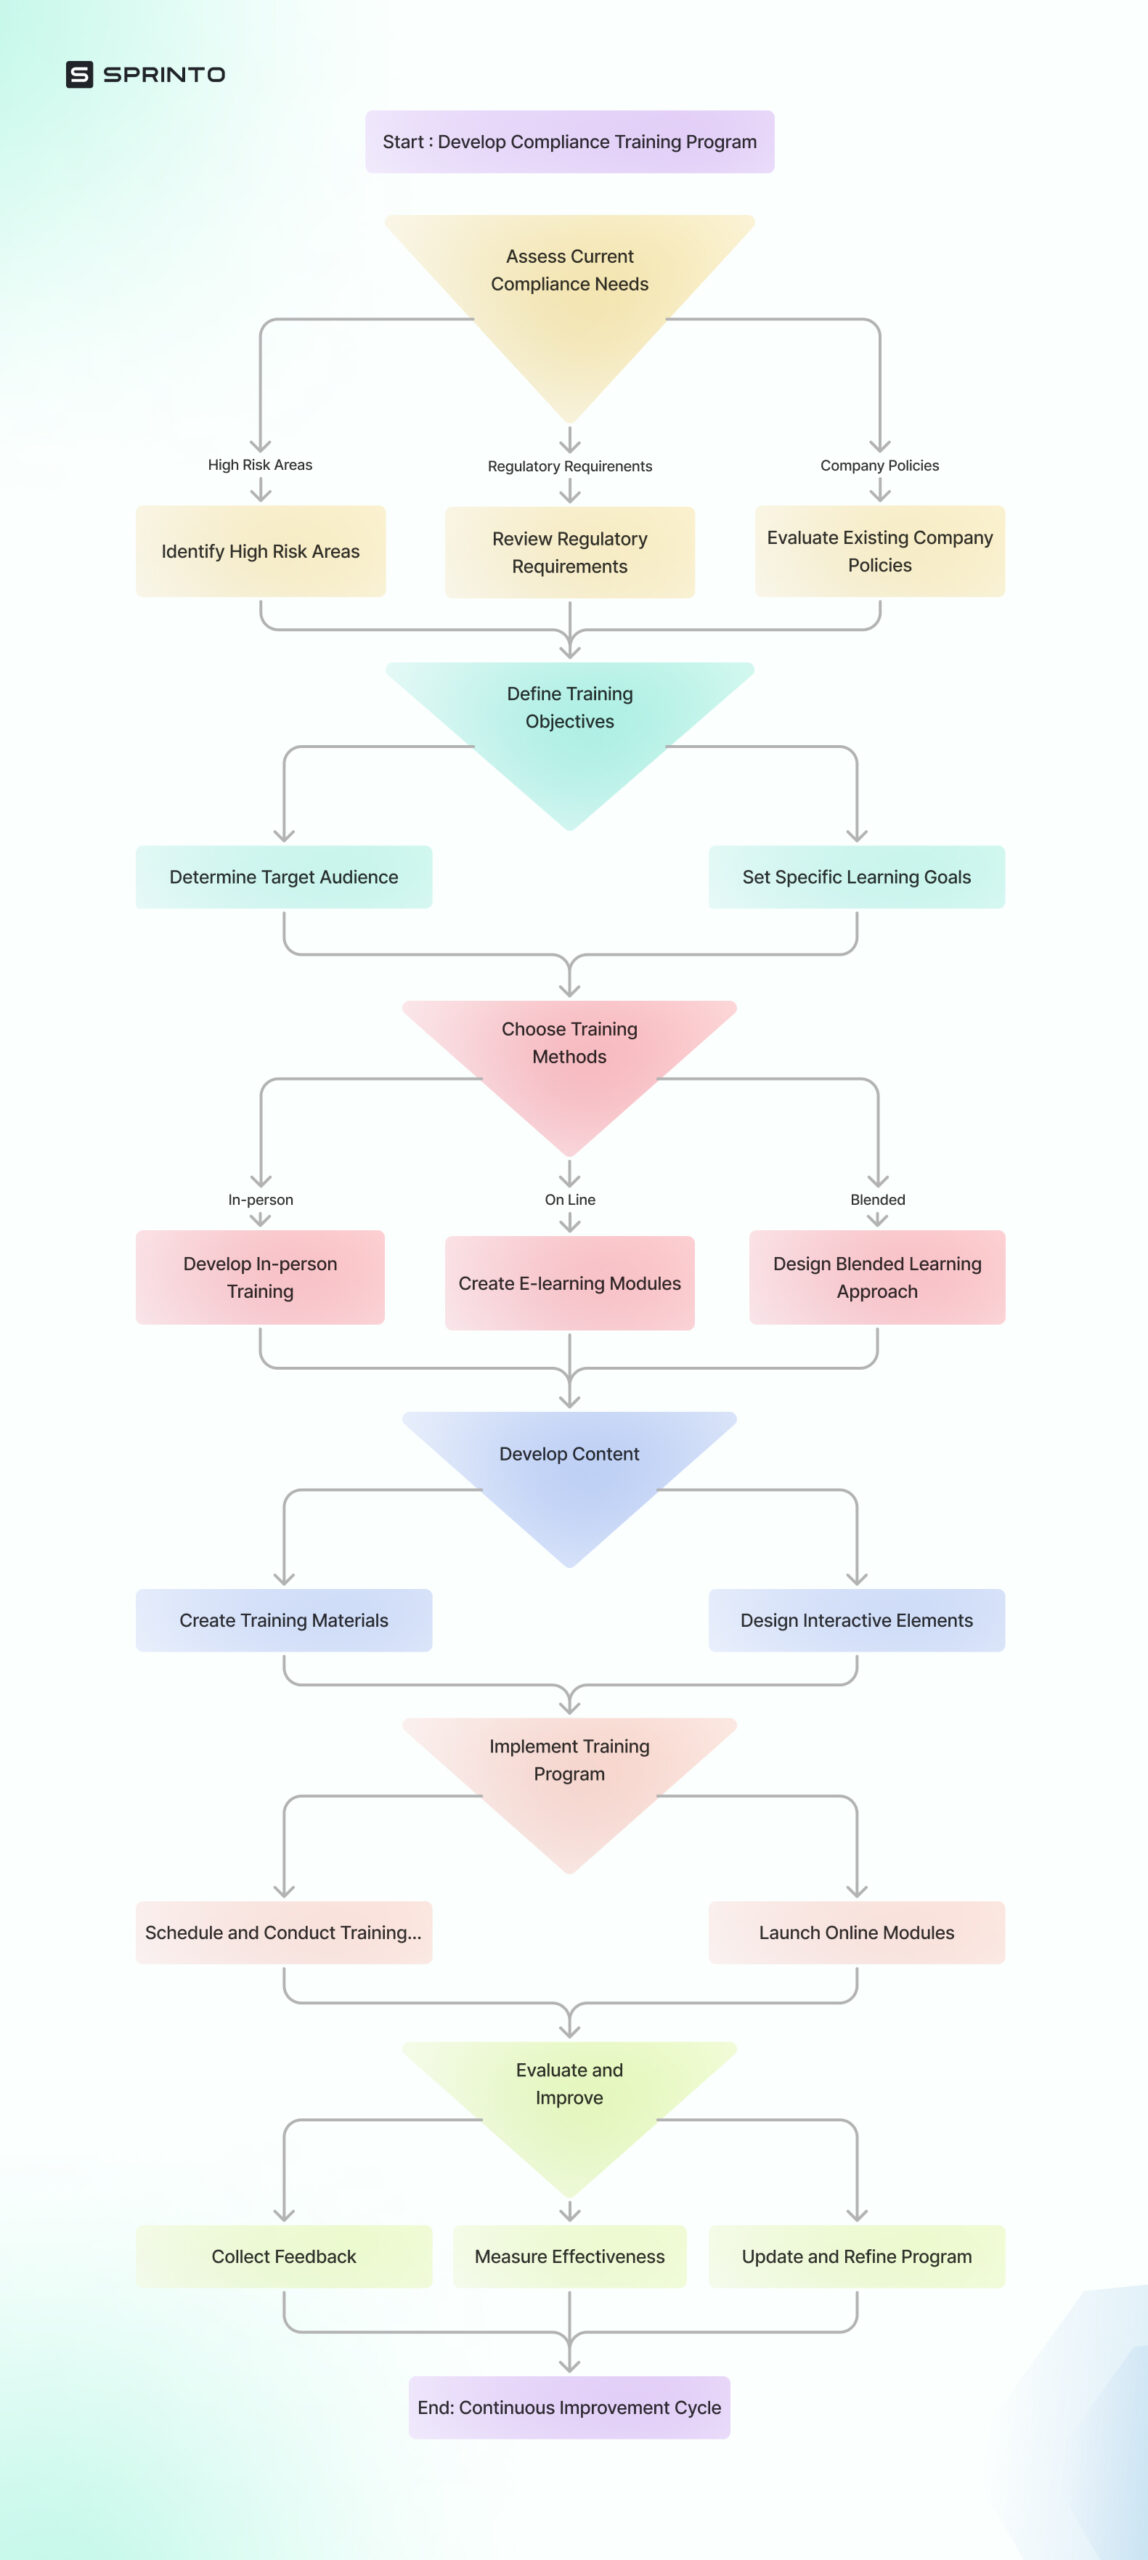
Diseñar un programa de capacitación en cumplimiento normativo implica planificar estratégicamente los detalles, adaptándolos a las necesidades específicas de su organización, y decidir el método de capacitación más adecuado. La estrategia y el presupuesto van de la mano: nuestra guía sobre la planificación del presupuesto para el cumplimiento normativo explica cómo los equipos calculan el presupuesto de capacitación en función del número de participantes, la frecuencia del programa y el costo de la actualización del contenido, para que el programa sea sostenible más allá del primer año.
Aquí hay seis pasos para llevar a cabo una capacitación en cumplimiento de manera efectiva.
1. Evaluar las necesidades de cumplimiento actuales
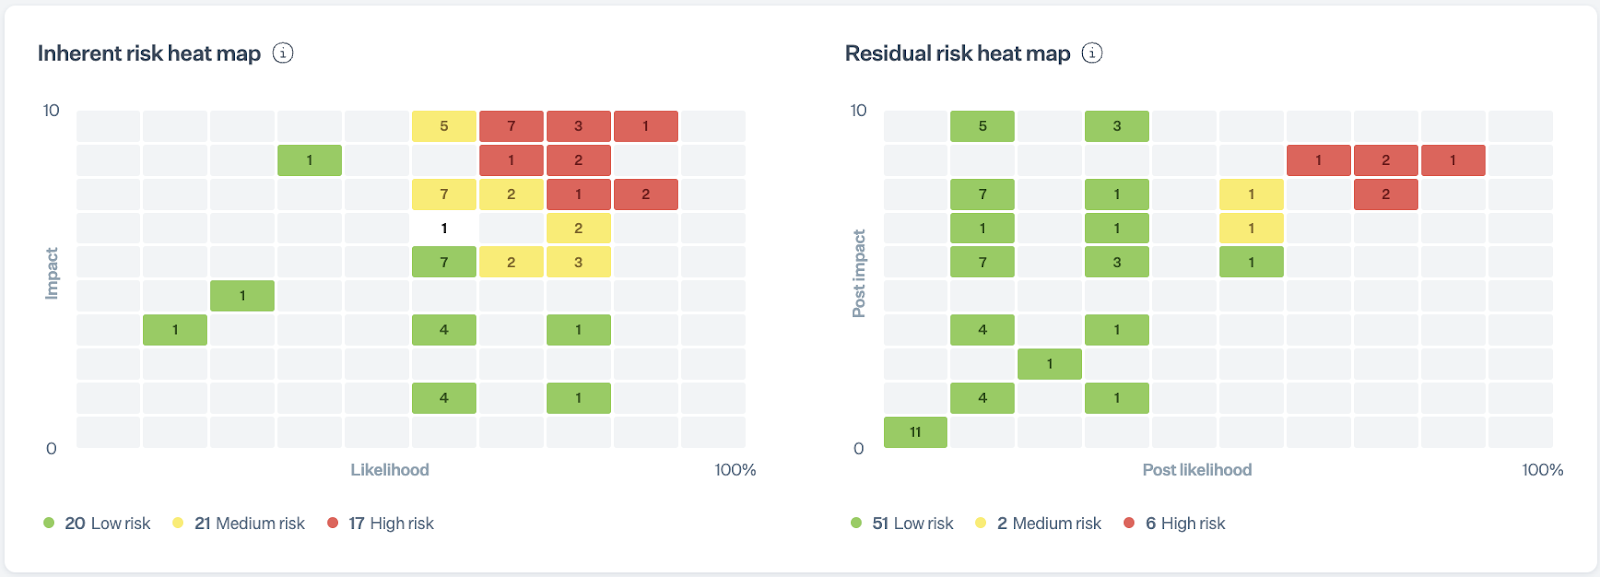
Comience realizando una evaluación integral de riesgos para identificar las áreas de alto riesgo dentro de su organización. Una herramienta útil para esto es un mapa de calor, que puede representar visualmente los riesgos según su probabilidad e impacto potencial.
A continuación, se deben considerar las normas y regulaciones de cumplimiento aplicables a cada sector para garantizar que la evaluación sea exhaustiva y esté actualizada. Cabe destacar que, según DLA Piper , en 2023 las multas por incumplimiento del RGPD aumentaron un 168 % con respecto a 2022, lo que subraya la importancia de mantenerse al día con los cambios normativos.
Evalúe las políticas existentes para detectar deficiencias con respecto a los requisitos actuales. Una plataforma de gestión de políticas ayuda a las organizaciones a controlar las versiones de las políticas, distribuir actualizaciones a los empleados y realizar un seguimiento de la confirmación, lo que garantiza que el contenido de la capacitación siempre refleje las últimas obligaciones de cumplimiento, y permite crear o actualizar políticas según sea necesario para abordar los riesgos identificados y garantizar el cumplimiento normativo.
Además, analice los incidentes de cumplimiento normativo ocurridos en el pasado dentro de su organización. Cree un registro detallado de estos incidentes, sus causas y resultados para orientar la planificación de su capacitación.
2. Definir los objetivos de la formación
Al definir los objetivos de capacitación, comience por segmentar a su público según sus funciones y su nivel de exposición al riesgo. Por ejemplo, podría crear programas separados para gerentes, empleados de primera línea y altos ejecutivos, asegurándose de que cada grupo reciba una capacitación adaptada a sus necesidades y responsabilidades específicas.
Tip:
Establece objetivos SMART (específicos, medibles, alcanzables, relevantes y con plazos definidos) para tu programa de entrenamiento.
Un ejemplo de objetivo SMART podría ser: “Reducir las infracciones de cumplimiento en un 30 % en un plazo de 6 meses tras la finalización de la formación”. Este enfoque proporciona un objetivo claro y un plazo definido para medir la eficacia del programa.
3. Elegir métodos de entrenamiento
Al seleccionar métodos de capacitación, considere una combinación de enfoques que se adapten a los diferentes estilos de aprendizaje. Según el Grupo Brandon Hall , el 72 % de las organizaciones considera que el aprendizaje combinado es el enfoque más eficaz. Este podría incluir la combinación de talleres presenciales, módulos en línea y simulaciones interactivas.
Aproveche la tecnología para obtener soluciones escalables con módulos de capacitación en seguridad integrados que permiten realizar un seguimiento de las tasas de finalización y las puntuaciones de los cuestionarios. Esto no solo facilita la administración, sino que también proporciona datos valiosos para evaluar la eficacia del programa.

Manténgase a la vanguardia con el cumplimiento continuo automatizado.
4. Desarrollar contenido
Consideremos dos enfoques para crear materiales de capacitación en cumplimiento normativo de alta calidad y basados en escenarios:
a) Desarrollo interno: Si cuenta con la experiencia interna necesaria, cree de 3 a 5 escenarios realistas para cada tipo principal de capacitación en cumplimiento normativo. Estos escenarios deben reflejar situaciones reales que sus empleados podrían enfrentar, permitiéndoles practicar la aplicación de sus conocimientos en un entorno de bajo riesgo.
b) Experiencia externa : Si los recursos internos son limitados o se requieren conocimientos especializados, considere lo siguiente:
- Externalización de la producción de contenido a especialistas en formación en cumplimiento normativo.
- Contratar consultores con experiencia específica en el sector para desarrollar o revisar materiales.
- Adquirir módulos de capacitación en cumplimiento normativo prediseñados y personalizables de proveedores de buena reputación.
Sprinto, La aplicación simplifica la formación y el cumplimiento normativo de los empleados. Puedes:
- Cargue materiales de capacitación personalizados o utilice los módulos integrados.
- Evaluar los conocimientos del personal mediante pruebas prediseñadas o diseñadas a medida.
- Dirigir las sesiones de capacitación a grupos específicos.
Este enfoque flexible le permite crear un programa de capacitación y sensibilización que se ajuste a los requisitos y obligaciones de cumplimiento específicos de su empresa.
5. Implementar el programa de capacitación
Lograr la participación de los empleados al lanzar un programa de capacitación puede ser un desafío. Por lo tanto, es necesario comenzar con una campaña de comunicación agresiva para maximizar la participación.
Considera usar eslóganes o lemas y celebrar a los empleados que hayan completado la capacitación para mantenerlos motivados y generar entusiasmo. Indica claramente la fecha límite para completar toda la capacitación y genera recordatorios automáticos.
Girish Redekar, CEO de Sprinto, Dijo en una Webinar, Si como fundador has finalizado una formación sobre seguridad, es buena idea publicarla en tu canal general de Slack para que todos comprendan su importancia."
6. Evaluar y mejorar
Para la evaluación, considere utilizar el Modelo de Evaluación de Capacitación de Cuatro Niveles de Kirkpatrick , que evalúa la reacción, el aprendizaje, el comportamiento, las tasas de finalización y los resultados. Realice evaluaciones previas y posteriores a la capacitación para medir la adquisición de conocimientos y asegurarse de que no haya lagunas.
Dado que los estándares de la industria actualizan constantemente su contenido y requisitos, es necesario mejorar los módulos de capacitación. Otra forma de mejorar sería recopilar comentarios de empleados y gerentes.
Además, pídale a su equipo legal que revise trimestralmente los materiales de capacitación para que no se pierda nada.
Cómo medir la eficacia de su programa de capacitación en cumplimiento normativo.
Las tasas de finalización son útiles, pero solo demuestran que los empleados terminaron el curso. Para saber si la capacitación está funcionando, hay que medir si los empleados comprendieron el material, modificaron comportamientos de riesgo y contribuyeron a reducir los riesgos de incumplimiento normativo.
Realiza un seguimiento conjunto de estas métricas:
- Tasa de finalización: Quiénes completaron la formación, quiénes incumplieron los plazos y qué equipos necesitan seguimiento.
- Puntuaciones de la evaluación: Resultados de las pruebas previas y posteriores a la capacitación, secciones reprobadas y lagunas de conocimiento recurrentes.
- Indicadores de comportamiento: Resultados de simulaciones de phishing, tasas de cumplimiento de políticas, calidad de los informes de incidentes e infracciones reiteradas.
- Cobertura basada en roles: Si los equipos de alto riesgo recibieron la formación adecuada para sus responsabilidades.
- Preparación de la evidencia de auditoría: Si los registros de capacitación, las marcas de tiempo, las versiones de los cursos, los acuses de recibo y los registros de evaluación están disponibles para los auditores.
- Tendencias de incidentes: Si los incidentes relevantes, las excepciones o las infracciones de las políticas se reducen después de una capacitación específica.
- Comentarios de los empleados: Si los empleados consideraron que la capacitación fue clara, relevante y aplicable a su trabajo diario.
Revise estas métricas después de cada ciclo de capacitación y tras cambios importantes, como una nueva normativa, un nuevo marco de trabajo, un incidente de seguridad, un hallazgo en una auditoría o una actualización de políticas. Si los empleados completan el curso pero no aprueban las evaluaciones o repiten los mismos errores, el problema podría estar relacionado con el contenido, el formato, el momento o la asignación de roles.
¿Qué tipo de capacitación en materia de cumplimiento normativo debería incluir su programa de cumplimiento?
Los ocho tipos más importantes para educar a sus empleados sobre el cumplimiento de la ciberseguridad incluyen:
1. Formación en ética
La formación en ética enseña a los empleados sobre la integridad de la cultura de la empresa y cómo tomar decisiones responsables. Aborda temas como el conflicto de intereses, la denuncia de irregularidades y el uso ético de los recursos de la compañía.
Por ejemplo, se puede aprender a gestionar situaciones en las que un proveedor ofrece regalos o a denunciar comportamientos poco éticos. Esto constituye la base de todos los marcos de cumplimiento normativo, como COSO y COBIT, que impiden que las amenazas internas se infiltren en la organización y dañen la reputación corporativa.
2. Protección de datos y seguridad de la información
Esta capacitación abarca normativas como el RGPD, la CCPA y la HIPAA. Los empleados recibirán formación sobre cómo manejar información confidencial, clasificarla y eliminarla de forma segura.
Por ejemplo, si trabaja en el sector sanitario, sus empleados deben estar informados sobre la protección de los expedientes de los pacientes o la información sanitaria privada electrónica (ePHI, por sus siglas en inglés) para evitar infracciones de la HIPAA.
Además, otros marcos de referencia, como la norma ISO 27001 y el Marco de Ciberseguridad del NIST, otorgan gran importancia a la protección de datos y la información.
3. Phishing e ingeniería social
En los módulos de capacitación sobre phishing e ingeniería social, se informa a los empleados sobre las metodologías manipuladoras que utilizan los ciberdelincuentes y los hackers. Esto incluye el phishing a través de correos electrónicos, las trampas y el uso de pretextos falsos.
Puedes realizar ejercicios mediante simulaciones de ataques de phishing y procedimientos de reporte. Estos son importantes para los estándares comunes de la industria, especialmente PCI DSS , y deben formar parte de cualquier programa de capacitación en seguridad.
4. Seguridad del dispositivo
La capacitación en seguridad de dispositivos debe incluir el uso adecuado tanto de los dispositivos proporcionados por la empresa como de los de propiedad personal para el trabajo. Los temas importantes son la gestión de dispositivos móviles, la implementación segura de las prácticas relacionadas con el uso de dispositivos personales en el trabajo (BYOD) y la seguridad física del dispositivo.
La formación en seguridad de dispositivos también incluye saber cómo cifrar el almacenamiento portátil, asegurarse de que el software se mantenga actualizado, entre otras capacitaciones.
5. Seguridad de la red
La capacitación en seguridad de redes garantiza el uso adecuado de las redes corporativas (seguridad Wi-Fi, uso de VPN, etc.) para que el personal pueda trabajar de forma segura desde ubicaciones remotas. Estos mismos temas aparecen en casi todos los marcos de cumplimiento de ciberseguridad como un área de control, razón por la cual la capacitación en seguridad de redes suele ser uno de los módulos más rentables en los que invertir desde el principio: un solo curso cubre simultáneamente los requisitos de comportamiento subyacentes de SOC 2, ISO 27001 y HIPAA.
Incluye conocimientos sobre cómo identificar una red no segura, el uso adecuado del Wi-Fi para invitados, los peligros de un punto de acceso público y mucho más.
Sin duda, capacitar a sus empleados en seguridad de red es inevitable, especialmente si su organización trabaja de forma remota y se rige por estándares como los Controles CIS y las directrices NIST.
6. Métodos de desarrollo de software seguro
La formación en desarrollo de software estaría dirigida específicamente a los equipos de desarrollo y tendría como objetivo promover las mejores prácticas en codificación segura, metodologías de prueba e integración de la seguridad en el ciclo de vida del desarrollo.
En esta capacitación, los desarrolladores reciben formación sobre vulnerabilidades cibernéticas comunes, como la inyección SQL y el cross-site scripting, y aprenden cómo prevenirlas.
7. Respuesta a la incidencia
La respuesta a incidentes puede considerarse un pilar fundamental de una fuerza laboral proactiva que se anticipe a las brechas de ciberseguridad. Se centra en la capacitación en el sistema de detección, reporte y respuesta, abordando las funciones de los empleados en el plan de respuesta a incidentes, los protocolos de comunicación en caso de una brecha y las medidas para minimizar los daños.
8. Formación específica del marco de trabajo
Para algunas organizaciones, sería apropiado un enfoque más específico del sector para la capacitación en materia de cumplimiento normativo, especialmente durante un proceso de cumplimiento con los marcos regulatorios.
Por ejemplo, los empleados de una organización de servicios financieros deben conocer los requisitos de PCI DSS, mientras que los contratistas gubernamentales aprenderán sobre el cumplimiento de CMMC. Ambos se basan en la misma definición de cumplimiento : cumplir con las normas, marcos o cláusulas contractuales externas mediante prácticas documentadas y respaldadas por evidencia. Por ello, estas capacitaciones específicas para cada rol siempre se fundamentan en una introducción común a los principios básicos del cumplimiento.
Formación en cumplimiento normativo por sector: requisitos clave
La capacitación en cumplimiento normativo debe adaptarse a los datos, sistemas, regulaciones y expectativas de los clientes con los que trabaja su empresa. Una empresa de software como servicio (SaaS) que se prepara para la certificación SOC 2 no necesita el mismo énfasis en la capacitación que una empresa de atención médica que maneja información médica electrónica o una empresa de pagos que procesa datos de titulares de tarjetas.
Estos son los requisitos de capacitación comunes específicos de cada sector que se deben tener en cuenta:
| Experiencia | Enfoque de entrenamiento | Marcos/regulaciones comunes |
| Empresas de SaaS y en la nube | Acceso seguro, manejo de datos de clientes, informes de incidentes, riesgo de proveedores, desarrollo seguro y concienciación sobre seguridad. | SOC 2, ISO 27001, RGPD, CCPA |
| Empresas del sector sanitario y proveedores de tecnología sanitaria | Manejo de información sanitaria protegida, prácticas de privacidad, notificación de violaciones de seguridad, controles de acceso y seguridad de los dispositivos. | HIPAA, HITRUST, SOC 2 |
| Servicios financieros y tecnología financiera | Prevención del fraude, sensibilización contra el blanqueo de capitales, retención de datos, control de acceso, resiliencia operativa y protección de datos de clientes. | PCI DSS, SOC 2, ISO 27001, SOX |
| Empresas de comercio electrónico y pagos | Protección de datos del titular de la tarjeta, concienciación sobre el phishing, seguridad de contraseñas, acceso al sistema de pago y gestión segura de transacciones. | PCI DSS, RGPD, CCPA |
| Contratistas gubernamentales y proveedores de defensa | Manejo controlado de la información, control de acceso, informes de incidentes, riesgo de proveedores y prácticas de colaboración seguras. | CMMC, NIST 800-171, FedRAMP |
| Empresas globales o multirregionales | Normas de transferencia de datos, derechos de privacidad, requisitos laborales locales, canales de denuncia y reconocimiento de políticas específicas de cada región. | RGPD, CCPA/CPRA, leyes locales de privacidad y empleo |
Módulos de capacitación en seguridad integrados para acelerar el cumplimiento.
¿Por qué es importante la formación en cumplimiento normativo para las organizaciones?
La importancia de la capacitación en cumplimiento radica en que proporciona un proceso estandarizado para que los empleadores comuniquen los requisitos normativos a sus empleados. Además, fomenta la concienciación sobre seguridad necesaria para las operaciones comerciales, de modo que los empleados sepan qué se debe y qué no se debe hacer.
Los cinco principales beneficios de la capacitación en cumplimiento incluyen:
1. Brinda protección legal y gestión de riesgos.
Capacitar a sus empleados sobre las normas legales protege a su empresa contra infracciones, multas y demandas. Demuestra diligencia debida , lo que puede servir como defensa legal en caso de que surjan problemas.
2. Promueve una cultura empresarial ética.
Cuando los empleados comprenden y se adhieren a los estándares éticos, la cultura de la empresa refleja una toma de decisiones coherente y basada en valores.
3. Garantiza la estabilidad financiera y la confianza del cliente.
El compromiso con el cumplimiento normativo genera confianza en el cliente, especialmente en el manejo de información confidencial. Esta confianza se traduce en mejores relaciones con los clientes, mayor fidelización y, potencialmente, mayores oportunidades de negocio.
4. Mejora la competitividad en el mercado.
Los empleados cuentan con conocimientos actualizados que les permitirán tomar decisiones bien fundamentadas en entornos regulatorios complejos. En sectores altamente regulados, por ejemplo, esta adaptabilidad puede marcar la diferencia entre ganar o perder un contrato o una alianza.
5. Mejorar la eficiencia operativa y la seguridad.
Aborda la seguridad en el lugar de trabajo al reducir los incidentes y crear un entorno laboral más seguro. La estandarización implicada minimiza los errores y mejora la eficiencia general.
¿Cuáles son los retos que supone la formación en materia de cumplimiento normativo para los empleados?
A veces, la capacitación en cumplimiento normativo puede parecer una tarea ardua para los dueños de negocios y los departamentos de recursos humanos. Estos son algunos de los problemas reales a los que se enfrentan:
1. A los empleados les resulta poco atractivo.
Seamos sinceros: la mayoría de los empleados consideran que la capacitación en cumplimiento normativo es un ejercicio aburrido. Es difícil mantener la concentración cuando parece que solo se trata de pasar diapositivas. Recursos Humanos intenta hacerla más amena, pero es complicado lograr que las políticas resulten interesantes.
2. Los empleados están ocupados
Para algunos empleados, dedicar tiempo a la formación en cumplimiento normativo resulta una tarea innecesaria debido a la sobrecarga de trabajo. La realizan con prisas solo para cumplir con el requisito, mientras que los responsables de la tarea pueden preocuparse por las horas de trabajo perdidas.
3. Demasiada información
Las diapositivas de capacitación pueden abrumar a los empleados con muchísima información, pero solo recuerdan fragmentos. ¿Y recordar lo que realmente necesitan cuando importa? Esa es otra historia.
4. Resistencia a las nuevas reglas
Algunos empleados, sobre todo los que llevan tiempo en la empresa, creen que las nuevas normas no les afectan. Dicen: «¡Nos las hemos arreglado bien sin esto!». El departamento de Recursos Humanos tiene que lidiar con miradas de incredulidad y resistencia.
5. Es irrelevante para su trabajo.
Muchos empleados pasan horas recibiendo capacitación que ni siquiera se relaciona con sus tareas diarias. Se desconectan y, al final, están frustrados y desmotivados.
¿Cuánto cuesta la formación en seguridad para el cumplimiento normativo?
El costo de la capacitación en seguridad para el cumplimiento normativo puede variar significativamente según el tipo de capacitación y el tamaño de la organización. Generalmente, para la capacitación en seguridad relacionada con el cumplimiento, los precios oscilan entre $25 y $15,000 por sesión.
Entre los factores que influyen en estos costes se incluyen el número de empleados, la complejidad del contenido de la formación y el uso de proveedores externos frente a recursos internos.
Por ejemplo, el cumplimiento de la norma SOC 2 suele requerir capacitación en seguridad para el personal, cuyo costo puede ascender a $15,000 por sesión. Esto se suma a otros costos asociados con el cumplimiento, como las tarifas de auditoría y las evaluaciones de preparación.
Avanzando: Capacitación en cumplimiento normativo con automatización
El uso de la tecnología para la capacitación en cumplimiento normativo agiliza y simplifica todo el proceso. La automatización elimina tareas manuales como la programación, los recordatorios y el seguimiento, lo que libera tiempo del departamento de recursos humanos. Además, garantiza que los empleados completen su capacitación a tiempo y facilita a las empresas el mantenimiento de pruebas de cumplimiento sin esfuerzo.
Sprinto va más allá al integrar la capacitación en seguridad directamente en sus flujos de trabajo de cumplimiento. Permite a las empresas adaptar los módulos de capacitación a marcos específicos, como SOC 2 o ISO 27001,—y funciones, automatizando recordatorios y haciendo un seguimiento del progreso.
Todo queda registrado, por lo que las auditorías son sencillas y sin estrés, con pruebas claras de la participación y comprensión de los empleados. La integración con plataformas como KnowBe4 añade profundidad al ofrecer opciones de formación especializada, todo ello registrado dentro de la plataforma. SprintoLa plataforma de para una experiencia sin interrupciones.
En breve, Sprinto Transforma la formación en cumplimiento normativo en un proceso optimizado y automatizado que se adapta a las necesidades de su negocio, garantizando que nadie quede desatendido.
Consigue un compañero para tus tareas de entrenamiento.
Preguntas frecuentes

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


