



Respuesta eficaz ante incidentes en la nube: ¿Cómo abordar y resolver los desafíos comunes?


En la reciente conferencia de seguridad Bsides Las Vegas, Roei Sherman, CTO de campo de Mitiga, y Adi Belinkov, director de TI y seguridad de Mitiga, transmitieron un mensaje aleccionador a los profesionales de la seguridad: "Atacar instancias en la nube es significativamente más fácil y defenderlas es mucho más difícil en comparación con las redes locales".
La ausencia de un perímetro claramente definido en entornos de nube representa un desafío para los equipos de seguridad, ya que implica falta de control y una mayor superficie de ataque. Según un estudio de Cado Security, el 65 % de las organizaciones experimentan retrasos de entre 3 y 5 días al investigar incidentes en la nube, en comparación con entornos locales. Esta falta de un perímetro definido beneficia a los hackers, quienes pueden explotar fácilmente las credenciales de administrador de la nube para obtener acceso no autorizado. Los atacantes no necesitan explorar los límites de la red ni buscar vulnerabilidades adicionales.
Si bien la respuesta a incidentes en la nube presenta desafíos importantes, comprender el modelo de responsabilidad compartida, proteger las identidades en la nube y adherirse a las mejores prácticas puede hacer que sea mucho más manejable.
Profundicemos en estos temas y exploremos soluciones para ofrecerle una visión más clara.
TL, DR:
| La respuesta a incidentes en la nube es compleja porque, a diferencia de los entornos locales, no existe un perímetro fijo ni un control directo. |
| Un incidente en la nube debe gestionarse en 4 fases: preparación, detección, contención, erradicación y recuperación, y análisis posterior al incidente. |
| Las mejores prácticas de respuesta a incidentes en la nube incluyen la implementación de entornos aislados (sandbox), manuales de procedimientos dinámicos, la integración de fuentes de inteligencia sobre amenazas, la consolidación y protección de registros, la garantía del principio de mínimo privilegio y la aplicación de la política de confianza cero. |
¿Qué es la respuesta a incidentes en la nube?
La respuesta a incidentes en la nube es el proceso de identificar y responder a incidentes de seguridad dentro del entorno de la nube para garantizar una interrupción mínima y una recuperación rápida cuando se produce un ciberataque o incidente. Ayuda a las organizaciones a ejecutar un plan de respuesta a incidentes específicamente adaptado a sus entornos de nube.
¿Por qué es importante la respuesta a incidentes en la nube?
La respuesta a incidentes en la nube es crucial para una reacción coordinada y oportuna ante incidentes cibernéticos en entornos de nube. Al abordar con rapidez las brechas de seguridad o las vulneraciones del sistema, las organizaciones pueden contener los daños, proteger la información confidencial y garantizar la continuidad del negocio con un tiempo de inactividad mínimo.
Un plan eficaz de respuesta a incidentes en la nube es un componente clave de una estrategia sólida de ciberseguridad . Fortalece las defensas de la organización y la protege contra pérdidas financieras, daños a la reputación e interrupciones operativas. Esto se traduce en una mayor confianza del cliente y una sólida postura de seguridad en este entorno dinámico.
Diferencia entre la respuesta a incidentes en la nube y la respuesta a incidentes tradicional.
La principal diferencia entre la respuesta a incidentes tradicional y la respuesta en la nube radica en que la primera se caracteriza por el acceso físico y las consolas estáticas que proporcionan un mayor control, mientras que la segunda se basa en la web y es dinámica, con cambios rápidos en las estrategias de respuesta.
Estas son las cuatro principales diferencias entre la tecnología infrarroja en la nube y la tecnología infrarroja tradicional:
1. Consola física frente a consola administrativa
En las configuraciones tradicionales, la consola física proporciona a los equipos de respuesta a incidentes acceso directo al hardware o a los servidores físicos. Esto permite un análisis forense exhaustivo durante un incidente, ya que pueden examinar los dispositivos de almacenamiento y capturar volcados de memoria. Además, la resolución de problemas y la gestión de la configuración se pueden realizar directamente in situ, lo que facilita un enfoque más práctico en la respuesta a incidentes.
Por otro lado, los entornos en la nube dependen de una consola de administración, una interfaz web para gestionar recursos e identidades. Esta consola centralizada se convierte en un objetivo clave para los atacantes maliciosos debido al control excesivo que ejerce sobre los servicios en la nube. Al mismo tiempo, la naturaleza remota de la administración en la nube limita la capacidad de los equipos de respuesta a incidentes (IRT) para realizar investigaciones forenses directas sobre el hardware físico.
2. Infraestructura estática frente a infraestructura dinámica
Los entornos tradicionales presentan una infraestructura estática donde los recursos y las configuraciones son estables y predecibles. Esta estabilidad simplifica el registro y la monitorización, lo que facilita la recopilación y el análisis de pruebas durante un incidente.
Por otro lado, los entornos en la nube son heterogéneos y dinámicos. Según las necesidades en tiempo real, los recursos en la nube se pueden escalar e implementar fácilmente, lo que implica que los servicios pueden cambiar con frecuencia. Esta naturaleza dinámica puede complicar el registro y la monitorización. Además, los registros detallados en entornos de nube pueden requerir un pago adicional, y los periodos de retención de registros pueden limitarse para controlar los costes. En consecuencia, las investigaciones pueden resultar más difíciles debido a la posibilidad de que los datos de registro sean incompletos o transitorios.
3. Recursos fijos frente a escalabilidad
En entornos tradicionales, la escalabilidad de las capacidades de respuesta ante incidentes es limitada debido a los recursos fijos. Cualquier tipo de escalabilidad requiere una inversión adicional en software o hardware, lo cual es costoso y requiere mucho tiempo.
Los recursos de respuesta a incidentes en la nube permiten la escalabilidad sin intervención manual. La automatización y la elasticidad permiten a las organizaciones adaptarse a las demandas cambiantes de respuesta a incidentes sin grandes inversiones.
4. Medidas reactivas frente a medidas proactivas
La respuesta tradicional ante incidentes se basa en gran medida en medidas reactivas, donde la remediación se activa solo después de que los equipos reciben notificaciones sobre anomalías. El proceso de identificación suele ser más lento debido a la menor integración y automatización.
La respuesta a incidentes en la nube adopta un enfoque más proactivo. Aprovecha herramientas de seguridad avanzadas para generar alertas en tiempo real y utiliza análisis predictivos para identificar amenazas y vulnerabilidades antes de que se conviertan en problemas graves. Esta postura proactiva permite a las organizaciones responder con mayor eficacia y rapidez ante posibles incidentes.
Simplifique el cumplimiento en la nube con Sprinto
¿Cómo prepararse para la respuesta a incidentes en la nube y reportarlos de manera efectiva?
La respuesta a incidentes en la nube se gestiona y se notifica en 4 fases: preparación, detección, contención, erradicación y recuperación, y análisis posterior al incidente.
Cada etapa tiene sus propios pasos y procedimientos relevantes.
Veamos los pasos detallados:
Etapa 1: Preparación
La etapa de preparación tiene como objetivo realizar el trabajo previo para establecer sus capacidades de respuesta ante incidentes y llevar a cabo la planificación necesaria. Incluye los siguientes pasos:
Comprender el entorno actual de la nube
Comprender el entorno de la nube implica analizar la infraestructura, los recursos, los componentes del servicio y las estrategias de implementación. Dado que los servicios en la nube suelen operar bajo un modelo de responsabilidad compartida, es importante comprender las responsabilidades específicas tanto del proveedor del servicio como de la organización.
Creación de un plan de respuesta ante incidentes
El plan de respuesta a incidentes incluirá el alcance y los límites de la gestión de incidentes, así como los tipos de incidentes que abarcará. El plan detallará los pasos exactos a seguir durante un incidente, desde su detección hasta la respuesta. Asimismo, identificará a las partes interesadas clave y definirá las funciones y responsabilidades del personal de TI, los responsables de la respuesta a incidentes y los equipos legal y de relaciones públicas.
Implementación de controles técnicos
La preparación técnica requiere establecer un conjunto de controles para minimizar los incidentes de ciberseguridad e identificar actividades maliciosas. Esto incluye la instalación de sistemas de detección de intrusiones, cortafuegos, antivirus y copias de seguridad como medidas preventivas. Además, se implementará un monitoreo continuo de los sistemas, evaluaciones de riesgos periódicas, seguros cibernéticos y planes de continuidad del negocio para una cobertura integral de riesgos.
Automatice el mapeo y las pruebas de control con Sprinto
Creación de canales de comunicación
Es necesario establecer planes y canales de comunicación para casos de emergencia. El equipo de relaciones públicas debe notificar a los clientes y socios pertinentes para mantener su confianza y mantenerlos informados periódicamente sobre el progreso de la restauración y la recuperación.
Entrenamiento y pruebas
Los equipos de respuesta a incidentes en la nube deben recibir capacitación sobre el plan, el cual deberá ser puesto a prueba mediante simulacros, ejercicios de mesa y simulacros de incidentes. Cualquier deficiencia debe ser reportada para actualizar el plan según corresponda.
Etapa 2: Detección
En esta etapa, se realiza un monitoreo continuo del entorno en la nube, con alertas y notificaciones que se envían ante un incidente o actividad sospechosa. Los equipos de respuesta a incidentes (RI) determinarán si la alerta es un falso positivo o si se ha producido un incidente real. Este análisis implica recopilar datos de registros, métricas y herramientas de seguridad para evaluar la validez del incidente.
Una vez identificado el incidente, los equipos trabajan para comprender detalles como la ubicación, la hora, la causa y quién lo descubrió primero. Se evalúa el impacto del incidente en términos de costos empresariales y financieros. Finalmente, se recopilan pruebas para fines regulatorios y análisis posteriores al incidente.
Etapa 3: Contención, erradicación y recuperación
La contención, la erradicación y la recuperación son medidas de respuesta que se rigen por el tipo de incidente y su gravedad.
- Las medidas de contención ayudan a limitar la propagación del incidente bloqueando el tráfico malicioso o aislando los sistemas afectados.
- Las medidas de erradicación identifican y eliminan la causa raíz del incidente para facilitar las operaciones comerciales normales.
- Las medidas de recuperación garantizan que los sistemas afectados se vuelvan a poner en funcionamiento cuidadosamente y de forma segura.
Etapa 4: Análisis posterior al incidente
La fase posterior al incidente implica un análisis exhaustivo para comprender qué sucedió, por qué y con qué eficacia se llevaron a cabo las acciones. Esto ayuda a recopilar las lecciones aprendidas, compartirlas con las partes interesadas y actualizar los manuales de respuesta a incidentes para mejorar las capacidades de respuesta a incidentes en la nube.
Beneficios de la respuesta a incidentes en la nube
El entorno escalable y la naturaleza dinámica de la respuesta a incidentes en la nube permiten a las organizaciones beneficiarse de una rápida restauración de las operaciones a un menor coste.
Observe estos beneficios de la respuesta a incidentes en la nube:
Mayor resiliencia en la nube
La respuesta a incidentes en la nube facilita la protección de datos mediante medidas proactivas como el cifrado, las copias de seguridad, la monitorización en tiempo real y las alertas. Utiliza el aprendizaje automático y el análisis predictivo para identificar vulnerabilidades y tomar medidas inmediatas. Las medidas de seguridad adaptativas mejoran la seguridad general de la nube y aumentan su resiliencia.
Gestión e informes de cumplimiento
Por lo general, los proveedores de servicios en la nube adaptan sus servicios a estándares regulatorios como el RGPD y la norma ISO 27001. Además, ofrecen herramientas para la monitorización automatizada del cumplimiento , así como para la documentación y la elaboración de informes sobre incidentes en la nube. Estas prácticas y funcionalidades permiten a las organizaciones gestionar el cumplimiento normativo y cumplir con los requisitos de presentación de informes durante las auditorías.
Recuperación rápida
La principal ventaja de la respuesta a incidentes en la nube es la rápida recuperación para garantizar la continuidad del negocio . Los sistemas automatizados de conmutación por error y recuperación, junto con una infraestructura escalable, ayudan a minimizar el tiempo de inactividad y a restaurar el entorno de la nube a un estado normal.
Manejo de costos
Una respuesta eficiente ante incidentes en la nube ayuda a gestionar los costes financieros relacionados con la recuperación y la remediación, minimizando el impacto de los daños. Además, reduce el desperdicio de recursos al optimizar los esfuerzos de respuesta, lo que permite ahorrar costes.
Ahorre hasta un 80 % en costos de cumplimiento en la nube con Sprinto
Barreras y desafíos en la respuesta a incidentes en la nube
La complejidad inherente al entorno de la nube genera dificultades de comunicación y coordinación, acceso limitado y numerosos problemas de cumplimiento normativo debido a las diferentes jurisdicciones.
Analicemos algunos de los desafíos en la respuesta a incidentes en la nube:
La identidad es el perímetro
A diferencia de los entornos tradicionales, los entornos en la nube carecen de un perímetro claramente definido. Los expertos coinciden en que, en la nube, la identidad constituye el perímetro principal. Los hackers pueden eludir las defensas de la red sin necesidad de un conocimiento exhaustivo del entorno, simplemente robando las credenciales de administrador. Esto conlleva mayores riesgos de seguridad y exige que las organizaciones protejan la identidad y el acceso.
Gestión de entornos heterogéneos
El entorno de la nube es heterogéneo, con entornos privados, multinube e híbridos. Cada uno de ellos presenta sus propios desafíos de seguridad: complejidades de integración, datos distribuidos, políticas diversas y herramientas y procedimientos inconsistentes. Esto aumenta los posibles puntos de entrada para los atacantes y amplía la superficie de ataque.
Equipos y partes interesadas distribuidos
La gestión de incidentes en la nube involucra a diversas partes interesadas y equipos tanto de la organización como del proveedor de servicios en la nube (CSP). Esto puede provocar retrasos en la comunicación o problemas de coordinación debido a la ambigüedad en los roles y responsabilidades. Además, los distintos equipos pueden utilizar herramientas y procedimientos independientes, lo que dificulta la integración de estos sistemas.
Complejidades de cumplimiento
Los entornos en la nube pueden abarcar diversas jurisdicciones y requerir el cumplimiento de múltiples marcos normativos, especialmente cuando se producen transferencias de datos transfronterizas. Esto exige una gestión minuciosa del almacenamiento, el acceso y el intercambio de datos para garantizar su privacidad y protección. Abordar estos diferentes requisitos de seguridad y cumplimiento puede resultar complejo.
Mejores prácticas de respuesta a incidentes en la nube
Las mejores prácticas de respuesta a incidentes en la nube permiten una mejor recuperación, un mayor cumplimiento normativo y una mejora continua.
Siga estas mejores prácticas de respuesta a incidentes en la nube para sacar el máximo provecho de sus esfuerzos de respuesta:
Implementación en entorno aislado para análisis
El despliegue en un entorno aislado (sandbox) proporciona un espacio controlado para cualquier evaluación de seguridad sin afectar al entorno de producción. Permite probar nuevas actualizaciones o software, analizar malware y realizar análisis forenses durante un incidente. Estos entornos de prueba ayudan a minimizar el riesgo de una mayor vulnerabilidad.
Manuales de jugadas dinámicos
Los manuales de respuesta a incidentes dinámicos evolucionan según los datos y el contexto actuales, lo que permite a los equipos de respuesta tomar decisiones en tiempo real. Estos manuales se pueden integrar en herramientas en la nube para automatizar diversas acciones de respuesta y personalizarlas según sea necesario. Esto mejora la comunicación y la coordinación del equipo, y es fácilmente escalable para afrontar nuevos desafíos.
Integración de fuentes de inteligencia sobre amenazas
La integración de fuentes de inteligencia sobre amenazas con la respuesta a incidentes en la nube proporciona datos sobre amenazas de seguridad emergentes y mejora el conocimiento del contexto. Permite a los equipos de respuesta a incidentes correlacionar los datos de los indicadores de compromiso con las tácticas, técnicas y procedimientos (TTP) para priorizar las acciones de respuesta en consecuencia.
Consolidar y proteger los registros
Consolidar los registros de diversos servicios en la nube es una buena práctica para centralizar y acceder a los datos desde un único lugar. Esto facilita la colaboración rápida y la correlación sencilla para mejorar la detección de incidentes. Además, estos registros deben protegerse mediante controles de acceso , cifrado y otras medidas de seguridad para minimizar el acceso no autorizado y preservar las pruebas.
Garantizar el principio de mínimo privilegio y confianza cero.
El principio de confianza cero y el de mínimo privilegio garantizan que solo se otorguen los permisos mínimos necesarios para cada función y que se verifique a cada usuario y sistema. Esto minimiza la superficie de ataque y permite la detección temprana de eventos sospechosos, gracias a una mayor visibilidad de las actividades de los usuarios.
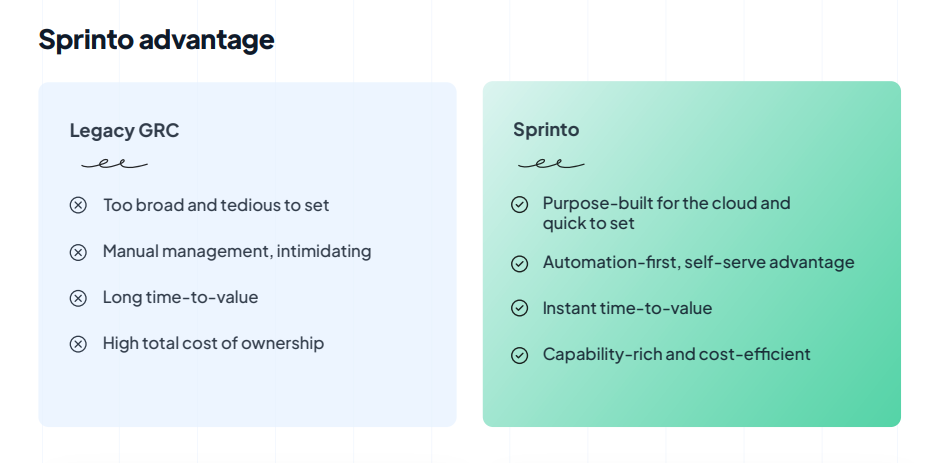
Sprinto: La solución diseñada específicamente para la nube
La respuesta a incidentes en la nube se considera un componente crítico de la estrategia de seguridad en la nube. Además, a medida que la información sensible se almacena cada vez más en la nube, la respuesta a incidentes es necesaria para proteger la integridad y la confidencialidad de la información y mantener el cumplimiento normativo. Esto requiere una monitorización continua, flujos de trabajo optimizados, la aplicación de políticas y la elaboración de informes completos. Ahí es donde entran en juego herramientas como Sprinto Haz tu vida más fácil.
Como una próxima generación Herramienta GRC Le ayuda a gestionar todos los aspectos de la gestión de riesgos y el cumplimiento en la nube. Las pruebas y el seguimiento continuos de los controles ayudan a detectar vulnerabilidades en tiempo real para una detección de amenazas más rápida y una mitigación proactiva. El módulo de gestión de incidentes también le permite integrar herramientas de gestión de incidentes con Sprinto e iniciar flujos de trabajo de remediación.
La plataforma ayuda a aplicar políticas de seguridad en la nube, gestionar evaluaciones de riesgos, garantizar relaciones seguras con terceros y asegurar el cumplimiento continuo. Además, puede obtener informes de cumplimiento instantáneos directamente desde el panel de control para comprender la situación actual de seguridad y cumplimiento.
Vea la plataforma en acción y dé el primer paso hacia el cumplimiento normativo en la nube hoy mismo.
Preguntas Frecuentes
¿Puedo externalizar la respuesta a incidentes en la nube?
Sí, puedes externalizar la respuesta a incidentes en la nube con proveedores externos para aprovechar su experiencia y conocimientos. Incluso puedes usar herramientas automatizadas para una detección y respuesta rápidas. Esto te permite concentrarte en tus actividades principales, acceder a tecnología avanzada y garantizar respuestas inmediatas.
¿Qué herramientas existen para la respuesta a incidentes en la nube?
Aquí tienes algunas herramientas que pueden ayudarte con la respuesta a incidentes en la nube:
- Herramientas de gestión de información y eventos de seguridad (SIEM): Splunk e IBM QRadar
- Proveedores de servicios de respuesta a incidentes: Palo Alto Networks y TheHive.
- Herramientas de gestión de la postura de seguridad en la nube (CSPM): Prisma Cloud y AWS Service Hub
- Plataformas de inteligencia sobre amenazas: ThreatConnect y Recorded Future
- Herramientas GRC: Sprinto y Vanta
¿A qué marcos de trabajo puedo recurrir al crear un plan de respuesta a incidentes en la nube?
Puede consultar el marco de ciberseguridad del NIST, las normas NIST SP 800-61 y NIST SP 800-53, la norma ISO 27001 y los controles del CIS (Centre for Internet Security) para recopilar las mejores prácticas de respuesta a incidentes en la nube y crear su plan de respuesta a incidentes (IRT).
¿Cómo puedo integrar la respuesta a incidentes con las herramientas de seguridad en la nube?
Comience conectando sus herramientas nativas de la nube (AWS Security Hub o Azure Sentinel) a sus flujos de trabajo de respuesta a incidentes. Automatice las alertas, la clasificación y los pasos de contención siempre que sea posible. Utilice manuales de procedimientos claros, asigne roles y realice pruebas periódicas para que su respuesta sea rápida y eficaz.
Autor
Payal Wadhwa
Payal es una experta en cumplimiento normativo de confianza, ¡y además cuenta con la certificación ISC2! Transforma la jerga compleja del cumplimiento en consejos prácticos para mantener tu negocio digital seguro y eficiente. Cuando no está salvando mundos virtuales, escribe reflexiones poéticas o participa en micrófonos abiertos locales. Experta en ciberseguridad de día, poeta de noche.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


