



Lista de recopilación de pruebas para el cumplimiento


TL, DR:
| Las pruebas de cumplimiento demuestran que las políticas, los controles, la capacitación, los riesgos y los incidentes se gestionan adecuadamente. |
| El artículo enumera ocho tipos de evidencia, entre los que se incluyen registros, evaluaciones, acuerdos e informes de validación. |
| Úselo para organizar las pruebas de auditoría antes de que las solicitudes de evidencia sobrecarguen a los responsables del control. |
Se nota que es temporada de auditorías cuando llegan muchísimas solicitudes de pruebas. La incertidumbre se respira en el ambiente. Tener las pruebas organizadas y a mano facilita enormemente la preparación para la auditoría.
Dado que los datos se encuentran dispersos en múltiples sistemas y fuentes, resulta imprescindible contar con un proceso bien estructurado para la recopilación de pruebas. Esto garantiza un alto nivel de preparación.
Supera las barreras para la recopilación de pruebas con nuestra lista seleccionada de documentos necesarios y descubre nuevas formas de obtenerlas.
¿Qué se entiende por recopilación de pruebas en el marco del cumplimiento normativo?
La recopilación de evidencias es el proceso de reunir y documentar datos, registros y otras pruebas de cumplimiento para demostrar la adhesión a las normas, reglamentos y estándares. Una guía más detallada sobre la recopilación de evidencias explica las decisiones operativas que conlleva, incluyendo qué controles requieren capturas de pantalla manuales, cuáles admiten extracciones automatizadas y cuánto tiempo debe conservarse cada evidencia según los marcos de referencia que rigen la organización.
Lista de pruebas de cumplimiento
Es fundamental incluir la recopilación de pruebas en el proceso de preparación para el cumplimiento normativo. Esto no solo sienta las bases para un programa de cumplimiento sólido, sino que, si se realiza correctamente, puede ahorrar mucho tiempo y esfuerzo a las partes interesadas.
A continuación se enumeran los principales documentos justificativos que le ayudarán a comenzar. Sin embargo, los requisitos pueden no limitarse a esta lista.
Aquí está la lista de 8 pruebas de cumplimiento:
1. Políticas y procedimientos operativos estándar
Las políticas y los procedimientos son aspectos innegociables de la evidencia. La precisión de las políticas de seguridad de la información se evalúa en función de su alineación con los requisitos de la evaluación.
También es necesario presentar comprobantes de que todos los empleados han comprendido las políticas para garantizar su conocimiento. Si hay actualizaciones de políticas o procedimientos, estas deben documentarse para que queden claramente reflejadas en las versiones anteriores.
2. Registros y pistas de auditoría
Los registros de auditoría contienen información detallada sobre las acciones iniciadas por los usuarios o sistemas, con fecha y hora exactas. Si se han realizado auditorías previas, se deben documentar los hallazgos, incluyendo las principales áreas de incumplimiento, las no conformidades menores y las mejoras.
También deben conservarse los registros de las medidas correctivas adoptadas tras los hallazgos de la auditoría. Además, deben existir políticas sobre la conservación de estos registros, de conformidad con los requisitos reglamentarios.
Por ejemplo, en el caso de HIPAA, el requisito de retención de registros es de 6 años.
3. Registros de entrenamiento
Para construir una organización que cumpla con la normativa, es necesario contar con una plantilla bien informada. La publicación de la formación de sensibilización para todos los empleados y los registros de su finalización sirven como prueba documental. Esto ayuda a validar la competencia de los empleados y su comprensión de la normativa.
4. Informes de pruebas y validación
Para evaluar la calidad de las prácticas, los controles y los procesos actuales, se lleva a cabo una serie de rondas de pruebas y validación.
La transferencia de conocimiento, fiable y transparente, se facilita mediante la documentación detallada del plan de pruebas, los datos de prueba, el código o las instrucciones utilizadas para su ejecución y los resultados clave. El resumen de validación garantiza el cumplimiento de las normas o los requisitos reglamentarios y agiliza el proceso de auditoría.
5. Planes de respuesta a incidentes
Una organización debe presentar pruebas del plan de respuesta ante incidentes. Esto debe incluir documentación sobre el equipo de respuesta ante incidentes, con funciones y responsabilidades claramente definidas.
Además, debe incluir detalles sobre el proceso de identificación de incidentes, los procedimientos de escalamiento y mitigación, así como los informes posteriores al incidente. Para ayudar a comprender la preparación de una organización para el manejo de eventos de seguridad, se deben destacar los aprendizajes clave y las áreas de mejora.
6. Políticas de gestión del cambio
Se requieren políticas de gestión del cambio al realizar cambios estratégicos imperativos en sistemas, procesos, etc. Estos cambios pueden incluir actualizaciones de sistemas o tecnología, reestructuraciones organizativas, adiciones de infraestructura u otros cambios que puedan afectar los esfuerzos de cumplimiento.
Las pruebas necesarias incluyen la documentación de la estrategia general, la evaluación del impacto, la revisión de la gestión, el proceso y la revisión posterior a la implementación.
7. Evaluaciones de riesgo
En materia de riesgos, la evaluación precede a la solución. Al inicio de sus esfuerzos de cumplimiento normativo, es fundamental comprender el universo de riesgos de cumplimiento para abordar las deficiencias regulatorias.
Para respaldar las auditorías de cumplimiento, se deben presentar el procedimiento de evaluación de riesgos, el informe de análisis de brechas, el plan táctico de mitigación y la evidencia de las acciones correctivas. El auditor puede hacer un seguimiento del progreso y establecer conexiones entre las diversas decisiones y acciones iniciadas por la organización.
8. Acuerdos con terceros
Los acuerdos con terceros ayudan a comprender la debida diligencia de los proveedores y la mitigación de riesgos asociada a sus servicios. Estos acuerdos facilitan la comprensión de las relaciones comerciales, reforzando la idea de que la organización ha tomado las medidas necesarias para la gestión de riesgos de los proveedores.
Convierta esta lista en una base de datos de evidencia lista para auditorías: plantillas y ejemplos incluidos.
¿Cuáles son las formas de recopilar pruebas para demostrar el cumplimiento?
El cumplimiento normativo exige establecer una base sólida de pruebas. Las organizaciones pueden optar por métodos manuales, como recopilar documentos, realizar entrevistas y utilizar otros métodos tradicionales, o bien aprovechar la tecnología para la recopilación automatizada de pruebas.
Aquí están las 8 formas de recopilar evidencia de cumplimiento:

Métodos manuales
Revisión de la documentación
Se consultan y cotejan todos los documentos de cumplimiento pertinentes para validar la exactitud de la información. Las organizaciones también evalúan la exhaustividad y la adecuación de los documentos según los requisitos de cumplimiento. Se registran los hallazgos y se elabora un resumen final que documenta las áreas problemáticas.
Observación e inspección
La observación implica mirar activamente alrededor y tomar nota de las cosas en tiempo real. El observador presencia de primera mano los procedimientos, los comportamientos, las pruebas de control y el cumplimiento de las prácticas, y verifica dicho cumplimiento.
Por otro lado, la inspección consiste principalmente en el examen de registros, documentos y resultados de pruebas. No requiere presencia física durante la realización de las pruebas de control, sino que sirve para confirmar que el procedimiento se llevó a cabo y se registró correctamente.
Entrevistas y encuestas
Las entrevistas consisten en conversaciones directas con los empleados y las partes interesadas pertinentes para recabar información sobre procesos, responsabilidades, etc., y otras funciones de cumplimiento normativo. Posteriormente, las conversaciones se contrastan con las políticas y los procedimientos documentados.
Las encuestas consisten en distribuir cuestionarios a empleados, proveedores o cualquier otra parte interesada relacionada con las actividades de cumplimiento normativo. Se utilizan especialmente en grandes empresas para recopilar y analizar datos.
Usando herramientas
Según un informe de Telos , los profesionales de TI reciben alrededor de 17 solicitudes de pruebas cada trimestre, ¡y tardan 3 días hábiles en responder a una sola solicitud!
Dado que el cumplimiento normativo no es una tarea que se realiza una sola vez, los métodos manuales de recopilación de pruebas pueden resultar engorrosos. A continuación, se presentan algunos ejemplos de herramientas que pueden ayudar a reunir pruebas:
Herramientas de gestión de riesgos
Las herramientas de gestión de riesgos constituyen un recurso valioso para documentar los procedimientos de evaluación de riesgos, registrar las actividades de mitigación y aportar pruebas de las medidas correctivas. Al funcionar como un repositorio centralizado de los riesgos involucrados, estas herramientas ofrecen una visión integral de la postura de seguridad.
Herramientas de gestión de vulnerabilidades
Las herramientas de gestión de vulnerabilidades analizan las vulnerabilidades en sistemas, redes y aplicaciones, sirviendo como fuente única de información sobre las debilidades identificadas. Estas herramientas ofrecen la funcionalidad para realizar un seguimiento del progreso de la corrección como evidencia y respaldan los procesos de informes de cumplimiento.
Herramientas de recopilación y análisis de datos
Las herramientas de recopilación y análisis de datos obtienen información de múltiples fuentes y emplean diversas técnicas para analizarla y correlacionarla. Estas herramientas facilitan la identificación de patrones y anomalías, así como la generación de informes específicos para el cumplimiento normativo.
Herramientas de automatización del cumplimiento
Las herramientas de automatización del cumplimiento normativo agilizan las actividades relacionadas con el cumplimiento, incluida la recopilación de pruebas. Estas herramientas refuerzan las defensas de seguridad mediante la monitorización continua, las alertas proactivas sobre problemas y el registro de las medidas correctivas adoptadas.
¿Cómo ayuda la recopilación de pruebas a prepararse para las auditorías de cumplimiento?
Las distintas normativas y estándares exigen que las organizaciones realicen numerosas comprobaciones y demuestren una postura adecuada. Al recopilar continuamente evidencia, las organizaciones pueden validar su progreso y prepararse eficazmente para el resultado deseado: superar la auditoría.
Aquí te explicamos cómo la recopilación de pruebas ayuda a prepararse para una auditoría de cumplimiento:
Apoya las afirmaciones
La programación de la auditoría final de cumplimiento indica que la organización está preparada para realizar afirmaciones y declaraciones de cumplimiento con confianza. La evidencia recopilada sirve como fuente fidedigna para validar dichas afirmaciones.
Ofrece información sobre las debilidades restantes.
Se recopilan pruebas una vez iniciadas las acciones correctivas, pero aún pueden persistir problemas. Por eso, el ciclo de mejora es continuo. Las pruebas ofrecen una visión general rápida de cualquier deficiencia restante en los esfuerzos de cumplimiento.
Agiliza el proceso de auditoría.
La recopilación de evidencia bien estructurada y exhaustiva minimiza el esfuerzo y las demoras que implica el seguimiento constante de las solicitudes. El auditor no tiene que realizar pruebas detalladas en todos los departamentos y puede centrarse en evaluar los controles en áreas clave. Una evaluación formal de la preparación para la auditoría , realizada unos meses antes de la fecha prevista, utiliza precisamente esa evidencia continua para calificar la preparación real del programa con respecto a los requisitos del marco, lo que permite detectar deficiencias a tiempo para su corrección, en lugar de hacerlo durante la auditoría.
Automatice la recopilación de pruebas con Sprinto.
La recopilación manual de pruebas implica introducir datos repetidamente en hojas de cálculo de Excel, capturar capturas de pantalla, gestionar la confusión relacionada con la estandarización y el control de versiones, y lidiar con errores humanos. Sprinto simplifica la recopilación de pruebas al automatizar todo el proceso. Esto permite que el personal de ingeniería dedique sus recursos a tareas críticas.
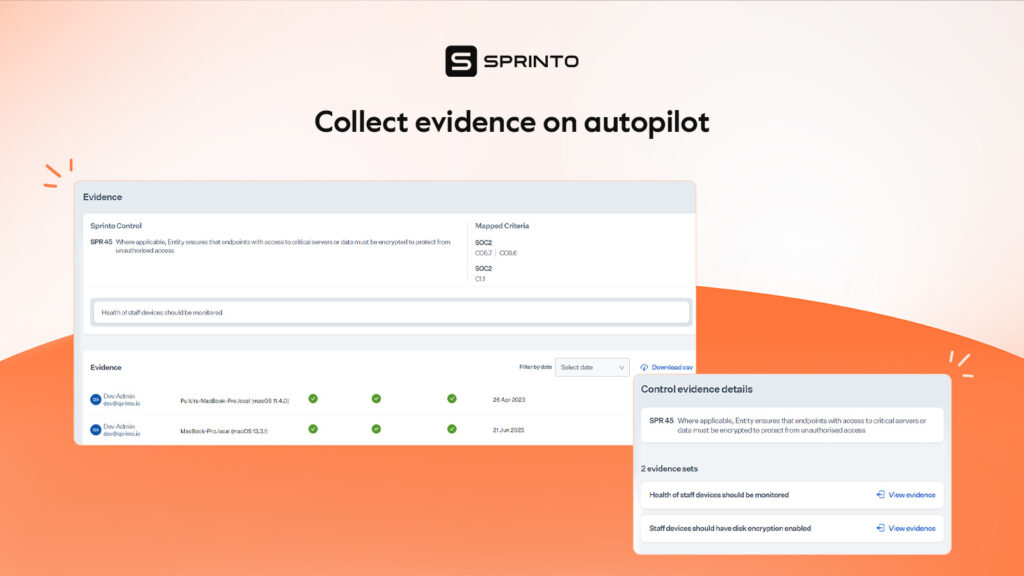
Así es como se ve la recopilación automatizada de pruebas con Sprinto:
- Las evidencias se vinculan a los controles y requisitos, están disponibles en un formato verificable y son accesibles a través de un espacio de trabajo centralizado para los equipos internos y los auditores.
- Existe un mapeo de la evidencia en relación con cada control/requisito.
- El panel de control facilita el viaje en el tiempo para cada evidencia.
- Cada prueba está disponible en un formato verificable y se puede descargar sin esfuerzo.
Utilice Sprinto para automatizar la recopilación de pruebas y mantener una visibilidad continua de sus controles y registros de respaldo. Hable con nuestros expertos en cumplimiento y comience hoy mismo.
Preguntas Frecuentes
Autor
Payal Wadhwa
Payal es una experta en cumplimiento normativo de confianza, ¡y además cuenta con la certificación ISC2! Transforma la jerga compleja del cumplimiento en consejos prácticos para mantener tu negocio digital seguro y eficiente. Cuando no está salvando mundos virtuales, escribe reflexiones poéticas o participa en micrófonos abiertos locales. Experta en ciberseguridad de día, poeta de noche.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


