



Auditoría interna basada en riesgos: cómo priorizar, planificar y mitigar los riesgos.


La información confidencial de tu empresa está expuesta en internet. Parece que te han bloqueado el acceso a tu sistema, y el rescate para recuperarlo es, cuanto menos, exorbitante. Estás intentando comprender qué ha pasado, y de repente salta la alarma. No te preocupes; es una pesadilla que te he descrito, al menos por ahora…
Pero con el aumento de las ciberamenazas, estos escenarios se han vuelto demasiado plausibles. Por lo tanto, las auditorías internas se han convertido en una parte esencial para mantener a raya estas amenazas.
Una auditoría interna es un enfoque sistemático que identifica y analiza estas amenazas y toma medidas proactivas para mitigarlas. Garantiza que su organización se mantenga segura, cumpla con la normativa y sea operativamente eficiente. Y, sobre todo, asegura que estas pesadillas sigan siendo solo una fantasía para los hackers.
Una auditoría interna basada en riesgos aísla y se centra en las áreas que presentan mayor riesgo. En lugar de auditar todas las funciones, este enfoque garantiza que los recursos se asignen donde más se necesitan.
Auditoría interna basada en riesgos: La auditoría interna basada en riesgos es un enfoque de auditoría que prioriza y evalúa las áreas de mayor riesgo dentro de una organización, alineando el enfoque de la auditoría con los objetivos comerciales y el apetito de riesgo.
Propósito:
• Identificar, evaluar y mitigar los riesgos de alta prioridad.
• Alinear los esfuerzos de auditoría interna con los objetivos estratégicos.
• Mejorar la eficiencia operativa y el cumplimiento normativo.
• Mejorar la visibilidad de los riesgos y las deficiencias en los controles.
Proceso RBIA de 6 pasos:
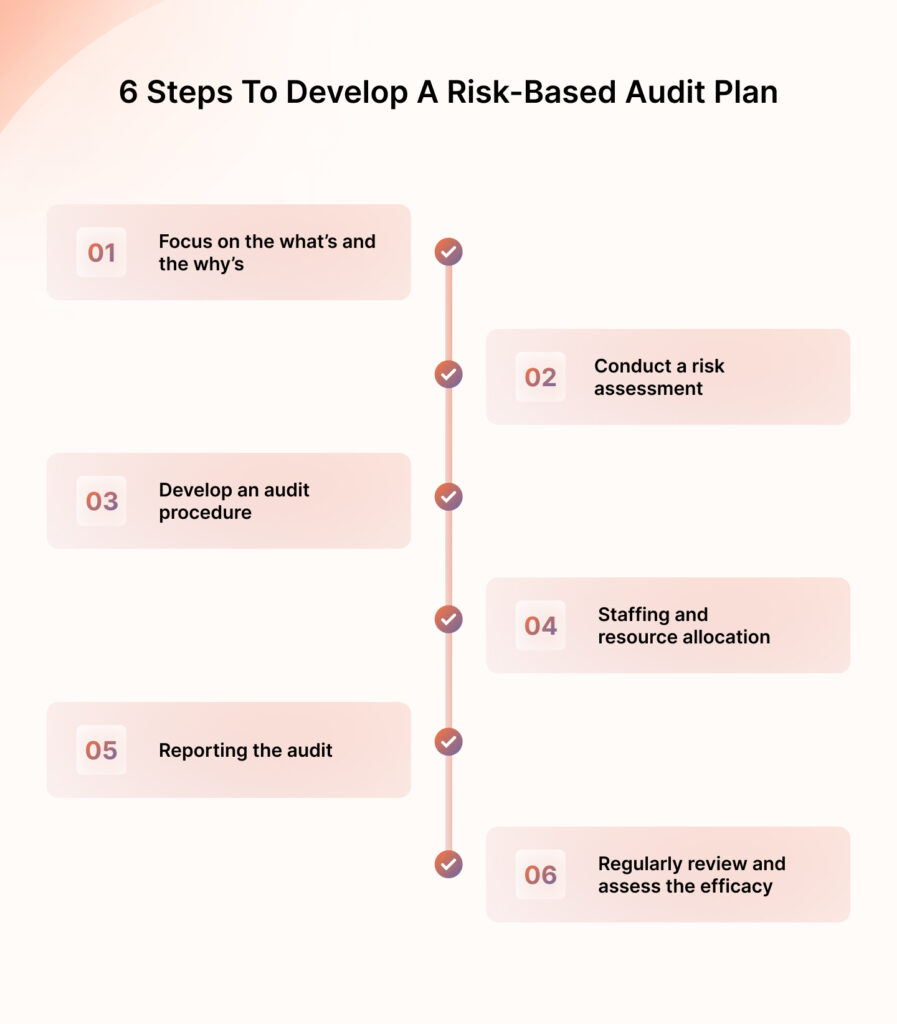
1. Definir los objetivos de la auditoría (por ejemplo, incorporación de proveedores, preparación para el cumplimiento normativo).
2. Realizar evaluaciones de riesgos (evaluar riesgos financieros, operativos, de cumplimiento, de terceros y cibernéticos).
3. Desarrollar procedimientos de auditoría (alcance, profundidad, pruebas, informes).
4. Asignar personal y recursos (CAE, gerentes, PYMES)
5. Informar sobre los hallazgos y recomendar medidas correctivas.
6. Revisar y mejorar continuamente con herramientas de monitoreo de riesgos.
Enfoques y técnicas:
• CSA – Involucrar a los responsables de los procesos en la evaluación del control.
• Datos históricos: identifique patrones a partir de incidentes pasados.
• Apetito de riesgo: alinear las auditorías con niveles de riesgo aceptables.
• Modelo de probabilidad: cuantificar el riesgo con puntuaciones numéricas.
• Auditoría integrada: examinar la exposición al riesgo interfuncional.
Beneficios:
• Asignación de recursos más inteligente
• Planes de mitigación específicos
• Visibilidad continua de los riesgos en evolución
• Mayor retorno de la inversión que las auditorías tradicionales con listas de verificación.
¿Por qué Sprinto?
Sprinto ofrece automatización, paneles de control en tiempo real y capacidades GRC integradas que le ayudan a supervisar, priorizar y mitigar los riesgos sin sobrecarga manual.
¿Qué es una auditoría interna basada en riesgos?
Una auditoría interna basada en riesgos es un enfoque sistemático que identifica, evalúa y prioriza los riesgos que podrían afectar a la organización. Detecta las debilidades antes de que se conviertan en amenazas, analiza las medidas correctivas vigentes y las alinea con los objetivos empresariales.
La auditoría interna basada en riesgos (RBIA, por sus siglas en inglés) está diseñada para alinear la función de auditoría interna con la estrategia de gestión de riesgos de la empresa. Esta auditoría garantiza al consejo de administración y a la alta dirección que el proceso de gestión de riesgos funciona eficazmente y está alineado con las prioridades del negocio.
Según Varenya Penna, auditora principal de Sprinto:
“Al centrarse en un enfoque basado en riesgos para las auditorías internas, no solo se mitigan las amenazas, sino que también se garantiza que los procedimientos de auditoría estén alineados con los objetivos estratégicos del negocio, lo que permite crear un entorno resiliente”.
¿6 pasos para desarrollar un plan de auditoría interna basado en riesgos?
El proceso del plan de auditoría basado en riesgos consta de seis pasos clave: comprender el objetivo, realizar una auditoría, realizar una evaluación de riesgos y revisar el proceso periódicamente.
Un enfoque de auditoría basado en riesgos permite a los auditores internos abordar los riesgos organizacionales con mayor prontitud y brindar información oportuna a la gerencia para ayudar a resolver problemas de forma continua.
Así es cómo transforman las estrategias de owned media:
Paso 1: Céntrese en el qué y el por qué.
Comprenda claramente el objetivo por el cual desea realizar la auditoría. A continuación, se presentan algunas razones por las que las organizaciones generalmente realizan una auditoría interna basada en riesgos;
- Incorporación de nuevos proveedores: Hay riesgos asociados con la incorporación de un nuevo proveedor Realizar una auditoría garantizará que existan los controles adecuados para gestionar los riesgos. Además, refleja la eficacia del proceso de diligencia debida en la selección de proveedores.
- Precursor del cumplimiento: Para evaluar la preparación de su organización para implementar el programa de cumplimiento o los requisitos legales, se realiza un análisis de impacto basado en resultados (RBIA). Este análisis evalúa sus controles existentes e identifica posibles deficiencias que requieren corrección.
- Fusiones y adquisiciones: Una auditoría interna basada en riesgos puede identificar y abordar los riesgos asociados a una posible fusión, como los operativos, legales, financieros y regulatorios.
- Revisión posterior al incidente: Las empresas también realizan auditorías internas tras incidentes como filtraciones de datos, fraudes o interrupciones del servicio. Esto es necesario para evaluar la causa raíz del incidente y tomar medidas preventivas en el futuro.
- Eficiencia operacional: Una auditoría interna también puede optimizar los procesos operativos de las funciones empresariales. El objetivo podría ser identificar cuellos de botella, evaluar los controles efectivos vigentes o valorar la eficacia de las actividades de auditoría.
Al comprender las necesidades de su organización y alinearlas con sus objetivos, se garantiza una base sólida. Esto es fundamental para una asignación eficaz de recursos y para obtener información valiosa a través del proceso de auditoría.
Paso 2: realizar una evaluación de riesgos
Realice una evaluación de riesgos mediante un ejercicio de identificación de riesgos en todos los departamentos. A continuación, se presentan algunas posibles categorías de riesgo empresarial que puede considerar:
- Riesgos financieros
- Incumplimiento de pagos de préstamos u otras obligaciones financieras.
- Las variaciones en los tipos de liquidez, los tipos de interés, los tipos de cambio y otros factores económicos contribuyen a que el retorno de la inversión sea mayor de lo previsto.
- Incapacidad para hacer frente a cualquier necesidad financiera a corto plazo, es decir, falta de liquidez.
- Capital insuficiente.
- Disminución de la rentabilidad o incidentes frecuentes que ocasionan pérdidas.
- Riesgos operacionales
- Errores en el procesamiento de datos o, naturalmente, algún error humano debido a operaciones manuales.
- Fallos del sistema, como problemas o mal funcionamiento de los sistemas informáticos.
- Fraude o mala conducta por parte de los empleados.
- Desastres o interrupciones que provoquen la incapacidad de satisfacer la demanda de la cadena de suministro.
- Riesgos de terceros
- Incumplimiento de los términos y condiciones por parte de proveedores externos.
- Servicio de terceros poco fiable.
- Manejo indebido de datos por parte de terceros.
- Riesgos de cumplimiento
- Violaciones de leyes de privacidad como el RGPD, la CCPA, etcétera.
- infracciones de propiedad intelectual.
- Información financiera inexacta.
- El incumplimiento de las normas de cumplimiento conlleva una infracción o una amenaza.
- Riesgos estratégicos
- Tecnologías disruptivas.
- Daños a la imagen de marca o publicidad negativa debido a circunstancias previstas o imprevistas.
- Riesgos derivados de fusiones o adquisiciones.
- Riesgos de ciberseguridad
- Filtraciones de datos, ataques de malware, sistemas infecciosos.
- Ataques de phishing.
- Ataques DDoS.
Estos son riesgos potenciales a los que se enfrentan todas las organizaciones. Podría haber otros riesgos específicos de su organización; asegúrese de tenerlos en cuenta. Una vez identificados estos riesgos, generalmente se sigue un proceso para evaluar su probabilidad, impacto y puntuación. El proceso es el siguiente:
- Determinar la probabilidad de cada amenaza.
- Estimar el impacto potencial de dicho riesgo.
- Calculando la puntuación de riesgo que es = Probabilidad x Impacto
- Según la puntuación, clasifíquelos. Alto, medio y bajo.
Riesgos de alta prioridad: Deben etiquetarse como ROJO y suelen ser riesgos con daños graves. Los riesgos financieros (como la caída del mercado de 2008 o el efecto de la pandemia de COVID-19), las filtraciones de datos, las violaciones regulatorias y/o las interrupciones prolongadas del sistema se consideran riesgos de alta prioridad. Estos riesgos pueden no tener una alta frecuencia, pero los daños causados son lo suficientemente graves como para que se les asigne la etiqueta de riesgo regulatorio.
Riesgos de prioridad media: Deben marcarse en AMARILLO, ya que su impacto es moderado y las empresas pueden recuperarse de ellos. Los riesgos operativos, los incumplimientos de contratos con terceros y las pequeñas fluctuaciones del mercado se consideran riesgos de prioridad media.
Riesgos de baja prioridad: Estos se pueden etiquetar como VERDES y tienen un impacto mínimo en el negocio. Los errores menores en el procesamiento de datos o los riesgos ambientales menores se clasifican como riesgos de baja prioridad.
Algunos de estos riesgos pueden gestionarse y mitigarse mediante la automatización de flujos de trabajo, pero comprender el panorama de riesgos aún puede ser un proceso laborioso. Aquí es donde entran en juego la gobernanza, el riesgo y el cumplimiento (GRC). Las plataformas GRC ofrecen soluciones que automatizan procesos como la evaluación y la gestión de riesgos. Proporcionan una visión más clara de los riesgos y formas efectivas de mitigarlos.
Sprinto es una plataforma GRC líder que le ofrece la solución. Le brinda un sistema integrado de gestión de riesgos con mapas de calor que ayudan a visualizarlos (como se muestra arriba). El mapa de calor le proporciona una visión integral de los riesgos y las áreas que impactarán. Sprinto también le ofrece información detallada sobre cada riesgo, incluyendo los controles, los planes de tratamiento, el estado actual, el progreso y la descripción de cada uno.
Vea nuestro video sobre gestión integral de riesgos para obtener más información.
¿Cómo permite Sprinto una gestión de riesgos integrada?
Supera tus auditorías basadas en riesgos sin complicaciones.
Paso 3: Desarrollar un procedimiento de auditoría
Una vez que identifiques las áreas que requieren mayor atención, crea un programa detallado. Esto es lo que debe incluirse en el procedimiento:
- El alcance de cada auditoría
- Describe las áreas en las que te gustaría centrarte en función de los riesgos que has identificado.
- ¿Cuál es la profundidad de cada auditoría?
- ¿Qué quieres abarcar y cómo quieres que se aborde? Si puedes, explica el porqué.
- Crea un procedimiento que deba seguirse.
- Seleccione las técnicas de muestreo y prueba adecuadas que desearía seguir,
- Toma nota de las herramientas de análisis de datos que puedas utilizar.
- Establezca un cronograma realista y tenga en cuenta la complejidad de cada auditoría.
- Primero tienes el fase previa a la auditoríaRecopilas información, organizas reuniones e involucras a las partes interesadas clave. Esto suele llevar aproximadamente 2 semanas.
- Una vez que tenga sus hallazgos, Planifica tu auditoría y ten un programa de auditoría. en su lugar. Esto debería no tardar más de una semana pero dale a tu equipo un margen de seguridad.
- Realizar pruebas y reunir todas las pruebas. que usted o su equipo puedan. Este es un proceso intensivo y puede durar desde 4 8 de semanas.
- Auditar los hallazgos y redactar un informe de revisión. para la junta. Aunque parezca una tarea sencilla, redactar recomendaciones y centrarse en las soluciones puede llevar hasta 3 semanas.
- Presente su auditoría y finalice un plan de acción para trabajar en las recomendaciones. no tardará más de una semana.
- Una vez que su plan esté listo para ponerse en marcha, comience a asignar miembros, responsables, auditores y sus funciones. Asigne presupuestos para cada auditoría e identifique las herramientas que pueda necesitar.
- Disponer de una línea de comunicación clara, con reuniones y sistemas de seguimiento de incidencias establecidos.
Documentar todo el procedimiento para futuras consultas y así identificar tendencias. Realizar evaluaciones posteriores a la auditoría para comprender las lecciones aprendidas.
Haga que su plan RBIA sea reproducible. Utilice esta guía para estandarizar el alcance, el muestreo y la evidencia antes de su próxima auditoría.
Es posible que te encuentres con algunos obstáculos en el camino, pero aquí tienes algunos consejos para mitigarlos:
- Si tiene limitaciones de recursos, priorice únicamente las áreas de alto riesgo. Una vez que cuente con el presupuesto y los recursos suficientes, pase a las áreas de menor riesgo.
- Si te enfrentas a una complejidad técnica, lo mejor es recurrir a expertos en la materia, si es posible, y dedicar tiempo adicional para comprender mejor el problema.
- Si te encuentras con una auditoría inadecuada, repasa cada paso. Revisa todo lo que documentaste para comprender mejor la situación.
Paso 4: Dotación de personal y asignación de recursos
Una vez que hayas desarrollado el procedimiento de auditoría, es hora de reunir a tu equipo ideal y delegar responsabilidades. Aquí te explicamos cómo empezar:
- Designar un Director de Auditoría Interna (CAE). Esta persona deberá supervisar toda la auditoría y comunicar los resultados al equipo. Deberá conocer a fondo el proceso y tener capacidad de liderazgo.
- Un gerente de auditoría debe supervisar a los equipos de manera más directa. Además, debe ser capaz de evaluar la calidad del trabajo que se realiza.
- Designa personal y un auditor informático para que te ayuden con la documentación y la asistencia técnica, respectivamente.
Si no logras reunir al equipo, aquí tienes algunas posibles opciones:
- Busque un auditor externo que le ayude a subsanar las deficiencias de la auditoría.
- Mejora las habilidades de los miembros de tu equipo actual mediante sesiones de capacitación.
- Implementar software GRC para automatizar tareas.
Paso 5: Presentación del informe de auditoría
Una vez preparada la auditoría, su equipo de auditoría interna debe analizar los resultados. Esto implica recopilar gran cantidad de datos de diversas fuentes.
Su auditoría debe abarcar las siguientes áreas:
- Resumen
- Objetivos y alcance de la auditoría
- Hallazgos
- Recommendations
- Plan de acción
Esta tarea, realizada manualmente, consume mucho tiempo y es propensa a errores.
Puedes usar el módulo de gestión de riesgos de Sprinto para obtener una visión general de la situación. Sprinto proporciona datos en tiempo real, visualiza los riesgos y calcula puntuaciones de riesgo según criterios predefinidos. El sistema también realiza un seguimiento de los tratamientos y ofrece un análisis detallado del riesgo. En resumen, simplifica el proceso para que puedas presentar información clave a la dirección y tener los datos disponibles al instante.
Paso 6: Revisar y evaluar periódicamente la eficacia.
La eficacia de las recomendaciones debe revisarse y evaluarse periódicamente. Esto es fundamental para que sus métodos sigan siendo relevantes y efectivos, y para que el perfil de riesgo de su organización se mantenga sólido. Sin embargo, realizar esta tarea manualmente puede dar lugar a descuidos, ya que el proceso es complejo.
Para abordar este problema, puede utilizar herramientas de cumplimiento continuo. Estas herramientas proporcionan estadísticas en tiempo real, en lugar de evaluaciones periódicas. Esto permite la detección y respuesta inmediatas ante nuevos riesgos y problemas de cumplimiento.
Las plataformas de cumplimiento continuo no solo supervisan los riesgos periódicamente, sino que también automatizan la programación de auditorías más exhaustivas y detalladas. Estas herramientas pueden integrarse con su sistema actual, recopilando datos de diversas fuentes para ofrecerle una visión precisa de su estado de cumplimiento y gestión de riesgos.
Automatice el cumplimiento basado en riesgos sin esfuerzo.
Beneficios de una auditoría interna basada en riesgos
Una auditoría interna basada en riesgos fomenta una cultura de resiliencia adaptativa al anticipar y desarrollar un plan de respuesta ante incidentes. Mitiga los riesgos que enfrenta su organización y sienta las bases para una agilidad sostenida.
Aquí hay otros 3 beneficios que ofrece RBIA:
1. Cobertura amplia
El análisis de impacto basado en riesgos (RBIA) es un enfoque integral, ya que abarca numerosos parámetros, como informes previos, tendencias del sector y factores ambientales. Permite obtener una visión general del perfil de riesgo de la organización, lo que genera confianza y seguridad en el consejo de administración y la alta dirección.
2. Uso eficiente de los recursos
El enfoque RBIA se centra en las áreas de alto riesgo y las audita con mayor frecuencia, en comparación con las de bajo riesgo. En lugar de analizar minuciosamente cada factor de riesgo, independientemente de su gravedad, este enfoque garantiza que el equipo se concentre en las áreas más críticas. Esto asegura que los riesgos reciban la cobertura y la atención que merecen, y también evita el agotamiento del equipo.
¡Maximiza tu retorno de inversión!
3. Monitoreo efectivo de riesgos
La auditoría basada en riesgos garantiza un seguimiento continuo de los mismos. A largo plazo, también capacita al equipo para identificar riesgos que aún se encuentran en sus primeras etapas. Este enfoque, además, evita que el equipo sufra fatiga o se vea abrumado por la evaluación exhaustiva de cada riesgo.
Para maximizar la eficacia de su auditoría, diseñe un análisis de impacto basado en resultados (RBIA, por sus siglas en inglés) que utilice técnicas adaptadas a sus metas y objetivos.
Evaluación de riesgos sencilla y eficiente
Tipos de enfoques y técnicas de auditoría interna basados en riesgos
Cada metodología es única en su enfoque. Si bien el análisis de datos históricos y los enfoques probabilísticos brindan información basada en datos a través de tendencias, los enfoques de auditoría integrada y de análisis de casos (CSA) aprovechan la colaboración interfuncional. Comprender estos matices entre los enfoques puede ayudarle a adaptar su estrategia de auditoría para que se ajuste mejor a sus prioridades.
Aquí le presentamos 5 enfoques y técnicas de auditoría basados en riesgos que puede aprovechar para maximizar la eficacia de la auditoría.
1. Autoevaluación de control o enfoque de CSA
La autoevaluación de controles (CSA, por sus siglas en inglés) es un enfoque que aprovecha la experiencia de los responsables de procesos y los gerentes operativos. En lugar de depender exclusivamente de auditores externos, la CSA involucra a los expertos para evaluar la eficacia de los controles en sus respectivas áreas.
Al participar activamente en el proceso, los responsables del proceso y los gerentes operativos comprenden mejor los riesgos específicos de sus operaciones diarias y los controles diseñados para mitigarlos.
Este enfoque también fomenta un sentido de responsabilidad y rendición de cuentas entre los responsables de los procesos y los gerentes operativos.
2. Enfoque de análisis de datos históricos
El análisis de datos es un excelente enfoque para un análisis de impacto basado en riesgos (RBIA). Al examinar datos históricos, como el acceso de seguridad, los informes de incidentes, los registros de actividad del sistema y otros datos relevantes, las organizaciones pueden identificar patrones y adaptar sus controles y estrategias en consecuencia.
Incluso es posible predecir posibles brechas de seguridad basándose en tendencias históricas, identificar el origen de los incidentes y, potencialmente, eliminar las cuentas comprometidas. Este enfoque debe considerarse en cada etapa del proceso de auditoría.
3. Enfoque de tolerancia al riesgo
El enfoque de apetito de riesgo se centra en alinear la tolerancia al riesgo de la empresa con sus objetivos. La pregunta fundamental de este enfoque es: ¿ Cuánto riesgo está dispuesta a asumir la organización para alcanzar sus objetivos estratégicos?
Este enfoque comienza por determinar el nivel de riesgo que su organización está dispuesta a asumir. Se consideran factores como la estabilidad financiera, las regulaciones y otros objetivos comerciales. Una vez que haya definido su tolerancia al riesgo, podrá identificar las áreas que presentan riesgos en las distintas funciones y departamentos.
El riesgo se evalúa en función de la frecuencia, la intensidad y la probabilidad de que ocurra. Posteriormente, se implementan medidas de control para mitigar dichos riesgos. La evaluación de riesgos define el grado de rigor del proceso de control.
Este no es un enfoque estático. Es necesario supervisar y gestionar continuamente el enfoque en función de los cambios en el entorno empresarial y/o las leyes y regulaciones.
4. Enfoque probabilístico
Este enfoque se centra en cuantificar el riesgo mediante la eliminación. Estima la probabilidad de una amenaza y su impacto potencial. Se utiliza el análisis de datos históricos para determinar la probabilidad de que el riesgo se materialice. Dicha probabilidad se basa en la frecuencia del ataque, las vulnerabilidades del sistema, etc., y se le asigna un valor numérico.
Al impacto también se le asigna un valor numérico para permitir una toma de decisiones objetiva. El riesgo se calcula multiplicando la probabilidad por el impacto.
Este enfoque permite obtener el máximo retorno de la inversión en seguridad mediante el seguimiento y la mitigación cuidadosos de los riesgos con el valor numérico más alto.
5. Enfoque de auditoría integrada
Este enfoque examina los documentos financieros de una organización, sus controles internos y cómo se integran con diversos departamentos como TI, RR. HH., legal, operaciones y cumplimiento normativo. Adopta un enfoque detallado para observar cómo interactúan entre sí los distintos aspectos de la organización.
La auditoría integrada puede revelar riesgos derivados de la interacción entre diferentes funciones. Por ejemplo, un punto débil en la seguridad o los controles informáticos podría dejar vulnerables los datos financieros de la empresa, algo que podría pasar desapercibido en una auditoría financiera aislada.
Sin embargo, es fundamental que comprenda la complejidad de este enfoque, ya que la correlación no siempre implica causalidad.
En definitiva, el objetivo de la auditoría basada en riesgos es proporcionar información valiosa que impulse mejoras en las prácticas de las empresas. Siempre es recomendable que el plan que se implemente esté alineado con los objetivos organizacionales y la estrategia empresarial.
RBIA – una inversión
La falacia de «a nosotros no nos va a pasar» suele deberse a la falta de visibilidad, a filtraciones de datos no detectadas o a la subestimación de los costes indirectos. Para muchas pequeñas empresas, un ataque exitoso puede ser fatal. Incluso si logran recuperarse, la reputación y la imagen de marca tardarán mucho tiempo en repararse.
Las evaluaciones de riesgos y los planes de auditoría son inversiones cuyos costos son insignificantes en comparación con los costos de las filtraciones de datos. El costo promedio mundial de una filtración de datos fue de 4.45 millones de dólares estadounidenses en 2023.
La pregunta que queda es: ¿prefiere costear una plataforma de gestión de riesgos y cumplimiento normativo o pagar por las filtraciones y estafas a medida que se presentan?
Reserva una llamada con nuestros expertos para obtener más información.
Preguntas frecuentes
¿Cuál es la diferencia entre la auditoría tradicional y la auditoría basada en riesgos?
La diferencia entre una auditoría tradicional y una auditoría basada en riesgos radica principalmente en su alcance y enfoque. Una auditoría basada en riesgos prioriza las áreas con mayor riesgo, mientras que una auditoría tradicional examina todas las áreas y funciones por igual. Una auditoría tradicional, al seguir un enfoque de lista de verificación estándar, puede resultar menos eficiente. En cambio, un enfoque basado en riesgos se fundamenta en el riesgo evaluado y puede ser más eficiente, ya que asigna recursos a las áreas de mayor preocupación.
¿Cuáles son los 4 tipos de riesgos?
Los riesgos pueden clasificarse, a grandes rasgos, en riesgos financieros, riesgos operativos, riesgos estratégicos y riesgos de cumplimiento. Las organizaciones suelen implementar marcos de gestión de riesgos empresariales para evaluar y gestionar estos riesgos.
¿Cómo se mitigan los riesgos en la auditoría interna??
Si bien una auditoría no mitiga los riesgos, permite visualizar los riesgos potenciales. Antes de que se conviertan en amenazas, una auditoría interna ayuda a evaluarlos y a desarrollar controles y recomendaciones para mitigarlos. Se necesita un programa de auditoría interna detallado para analizar los detalles y abordar cada riesgo.
¿Cuáles son algunos ejemplos de riesgo de auditoría??
Entre los ejemplos de riesgos de auditoría se incluyen los riesgos inherentes, los riesgos de control y los riesgos de detección. Los riesgos inherentes son riesgos preexistentes que surgen debido a la naturaleza del negocio. Estos no pueden ser controlados por auditorías ni por la gerencia. Los riesgos de control son riesgos que podrían ocurrir, pero que no pueden ser prevenidos, detectados ni corregidos por el sistema de control interno de una organización. Son evaluados por los auditores y pueden evaluarse mediante un sistema de control mejorado y eficaz.
El último tipo, los riesgos de detección, son aquellos que se pasan por alto debido a métodos de prueba inadecuados, un muestreo insuficiente o incluso una interpretación errónea de la evidencia de auditoría.
Monitoreo y mitigación integral de riesgos
Autor
Heer Chheda
Heer es especialista en marketing de contenidos en Sprinto. Licenciada en Comunicación, tiene un don para crear textos que generan resultados. Cuando no está analizando temas complejos de ciberseguridad, le gusta nadar o relajarse cocinando. Apasionada de la geopolítica, siempre está dispuesta a debatir.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más


Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


