




TL, DR:
| El requisito 12.2 de PCI DSS exige evaluaciones de riesgo formales al menos anualmente o después de cambios significativos en el entorno de datos de tarjetas, que abarquen todos los sistemas, servidores, bases de datos, segmentos de red y personas que manejan datos de tarjetas. |
| El proceso consta de 5 pasos: identificar los activos de CDE, identificar las amenazas y vulnerabilidades, evaluar la probabilidad y el impacto de cada riesgo, asignar puntuaciones de riesgo basadas en la gravedad e implementar los controles de mitigación adecuados. |
| Los resultados clave incluyen un resumen ejecutivo, la identificación de amenazas y vulnerabilidades, clasificaciones de gravedad del riesgo y acciones correctivas documentadas, todo ello requerido como evidencia durante las auditorías PCI DSS. |
La evaluación de riesgos es fundamental para cumplir con los Estándares de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS). Ayuda a las organizaciones a identificar y mitigar las amenazas a los datos de los titulares de tarjetas.
Como sabemos, PCI DSS es un conjunto de estándares de seguridad desarrollados por el Consejo de Seguridad de Estándares PCI para proteger los datos de los titulares de tarjetas; por lo tanto, es obligatorio que todas las empresas que manejan datos de titulares de tarjetas realicen una evaluación de riesgos de PCI DSS periódicamente. El incumplimiento puede acarrearles fuertes sanciones.
Esta guía ofrece una visión general de la evaluación de riesgos de PCI DSS y de cómo ayuda a lograr el cumplimiento normativo.
¿Qué es la evaluación de riesgos PCI DSS?
El cumplimiento de la norma PCI DSS exige identificar posibles amenazas y vulnerabilidades que podrían comprometer los datos de los titulares de tarjetas. Una plataforma automatizada de gestión de riesgos convierte este proceso en continuo, en lugar de anual, alertando sobre los nuevos riesgos a medida que surgen en el entorno de datos de los titulares de tarjetas.
El requisito 12.2 de PCI DSS exige una evaluación de riesgos anual para cualquier organización que maneje datos de titulares de tarjetas. Una lista de verificación de cumplimiento de PCI DSS ayuda a garantizar que esta evaluación de riesgos se integre en un enfoque sistemático para los 12 requisitos, en lugar de tratarse como una actividad aislada.
La evaluación de riesgos implica identificar sistemas, detectar amenazas y mitigar las vulnerabilidades. Una herramienta automatizada de evaluación de vulnerabilidades acelera este proceso al escanear continuamente el entorno de datos de los titulares de tarjetas en busca de debilidades explotables.
¿Qué incluye una política de evaluación de riesgos de PCI?
La política de evaluación de riesgos de PCI consta de directrices precisas para gestionar y mitigar los riesgos de forma eficaz. Algunas de las categorías que debe incluir la política se enumeran a continuación:
Alcance: El alcance de la política define las personas y los sistemas a los que se aplicará. Generalmente incluye los sistemas de información, servidores, bases de datos, procesos y las personas involucradas en el manejo de los datos de los titulares de tarjetas.
Funciones y responsabilidades: Estas incluyen las funciones y responsabilidades de la persona involucrada en el proceso de evaluación de riesgos, como realizar la evaluación, analizarla e informar sobre ella.
Metodologías: Describe los métodos, herramientas y técnicas utilizados para realizar la evaluación de riesgos, los criterios de puntuación de riesgos y las estrategias de mitigación. Las técnicas generalmente incluyen pruebas de penetración, análisis de brechas y escaneos de vulnerabilidades internas y externas. Los riesgos se clasifican según su gravedad y se abordan en consecuencia.
Planificación: Incluye un cronograma para realizar evaluaciones periódicas con el fin de identificar y abordar los riesgos de forma continua.
Informes: La sección de informes incluye requisitos como el formato, la frecuencia y las personas involucradas en la evaluación de riesgos de PCI DSS. El informe generalmente incluye un resumen ejecutivo, el alcance, la metodología de evaluación de riesgos, las amenazas y vulnerabilidades identificadas y los resultados (acciones tomadas para mitigar las amenazas).
¿Cómo realizar una evaluación de riesgos de PCI DSS?
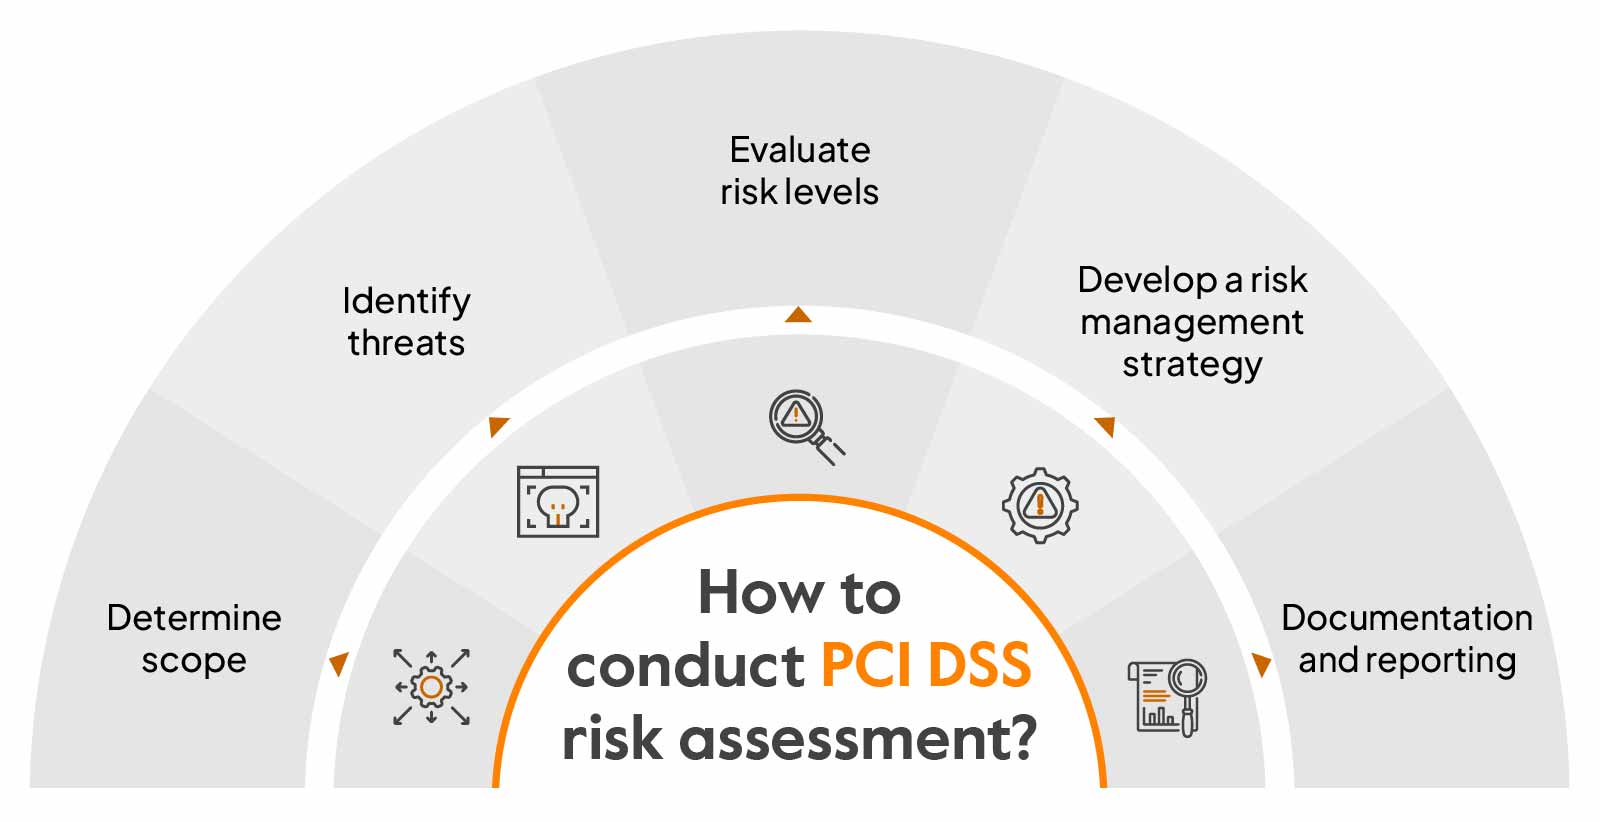
El estándar de certificación PCI DSS no especifica ningún paso en particular para realizar la evaluación de riesgos PCI DSS. Sin embargo, puede seguir estos cinco pasos generales para identificar y gestionar los riesgos:
1. Determinar el alcance
El primer paso antes de realizar una evaluación de riesgos PCI DSS es definir el alcance. Las herramientas de evaluación de riesgos facilitan este proceso al mapear los flujos de datos y los componentes del sistema, lo que ayuda a las organizaciones a identificar con precisión qué abarca el entorno de datos del titular de la tarjeta antes de comenzar el trabajo de campo. Para definir el alcance, es necesario considerar todos los activos, como los procesos, las personas y los sistemas involucrados en la transmisión de datos del titular de la tarjeta.
2. Identificar amenazas
El siguiente paso consiste en identificar posibles amenazas y vulnerabilidades, lo que incluye evaluar personas, procesos y tecnologías. Es necesario considerar todos los factores involucrados en la transmisión y el almacenamiento de datos, como las vulnerabilidades internas, externas, digitales, físicas y ambientales, que pueden afectar el entorno de datos del titular de la tarjeta.
3. Evaluar los niveles de riesgo
Analice los riesgos identificados en función de su probabilidad: la probabilidad de que ocurran y su impacto potencial en los datos del titular de la tarjeta. Clasifique cada riesgo según su impacto o gravedad potencial.
4. Desarrollar una estrategia de gestión de riesgos.
Desarrolle una estrategia eficaz de gestión de riesgos para los riesgos PCI identificados. El software de gestión de riesgos ayuda a las organizaciones a crear, asignar y realizar un seguimiento de los planes de mitigación en todos los equipos y ciclos de cumplimiento, así como de las herramientas y técnicas necesarias para mitigarlos; estrategias para implementar controles de seguridad e iniciativas para mejorar el proceso de gestión de riesgos existente.
5. Documentación y elaboración de informes
Constituya un equipo para supervisar y documentar periódicamente los procesos de evaluación de riesgos. El documento debe incluir un resumen, el alcance, el enfoque de evaluación de riesgos, las amenazas, las vulnerabilidades y los resultados de la evaluación, y debe revisarse adecuadamente para garantizar el cumplimiento.
Si aún te interesa, aquí tienes una plantilla descargable que puedes consultar:
Descargue su informe de evaluación de riesgos PCI DSS.
¿Quién debería realizar la evaluación de riesgos del PCI DSS?
Toda organización que utilice servicios en la nube y procese, transmita o almacene información de tarjetas de pago debe realizar una evaluación de riesgos PCI DSS. Esta evaluación debe realizarse al menos una vez al año, según las directrices de PCI.
La evaluación de riesgos puede ser realizada por su equipo interno de evaluación de riesgos siguiendo las políticas estándar. También puede externalizar este proceso a un evaluador de riesgos externo para identificar amenazas y vulnerabilidades y solucionarlas.
¿Por qué es importante realizar una evaluación PCI DSS?
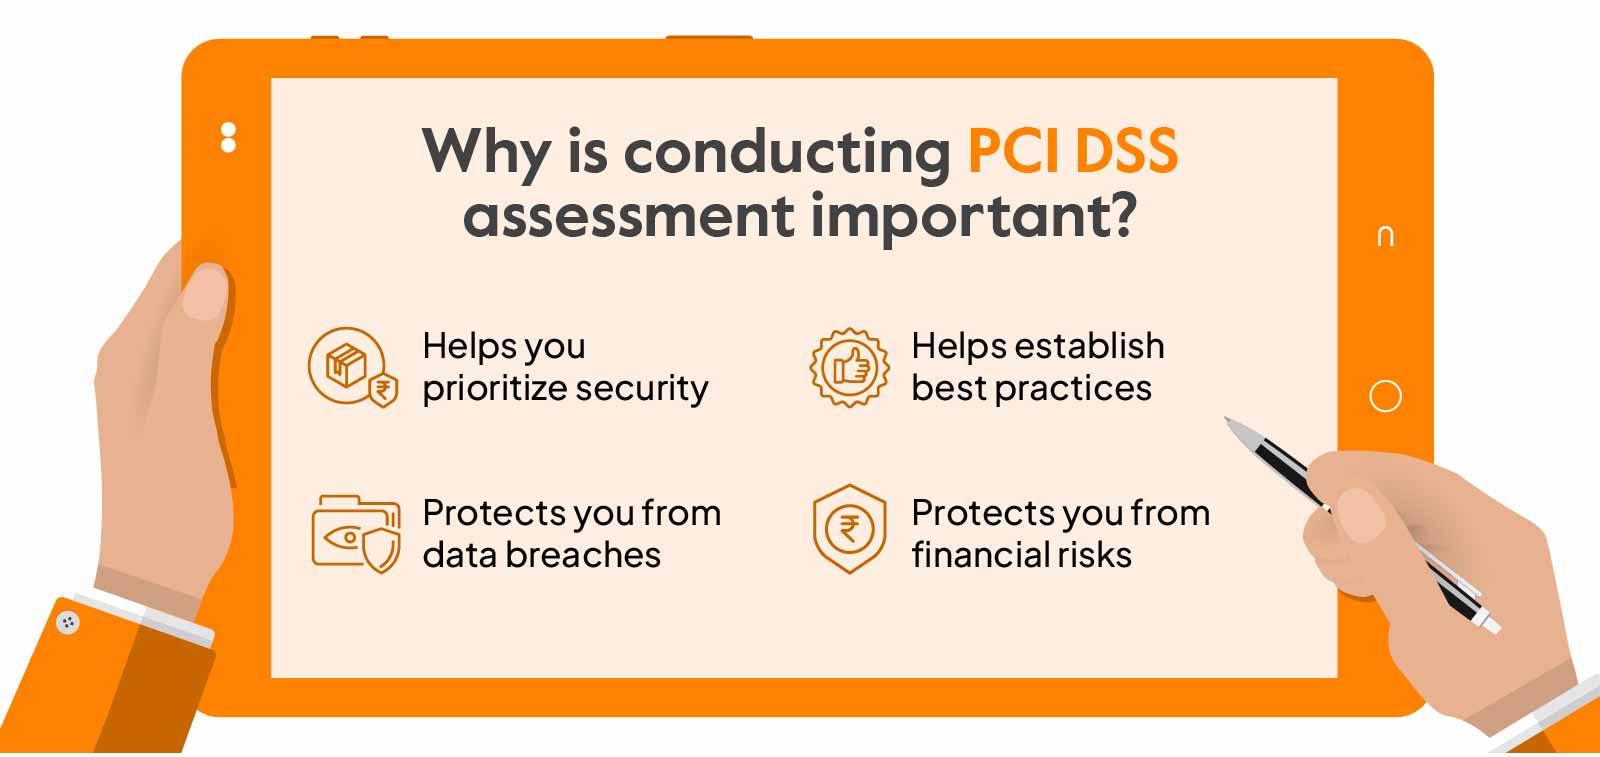
Realizar una evaluación de riesgos PCI establece una base de seguridad para evitar posibles brechas. No se trata solo de cumplir con el estándar de seguridad, sino de proteger los datos cruciales y crear un entorno seguro para los titulares de tarjetas. Veamos por qué es importante:
Le ayuda a priorizar la seguridad: las evaluaciones de riesgos ayudan a identificar los datos de los titulares de tarjetas que no son fundamentales para las operaciones comerciales y que pueden eliminarse del entorno de una organización, lo que le permite priorizar los datos que necesitan protección, ahorrándole inversiones innecesarias y brindándole un mejor alcance.
Ayuda a establecer las mejores prácticas: Realizar evaluaciones de riesgos periódicamente le brinda información valiosa sobre estrategias de mitigación y le ayuda a cumplir con la normativa de forma continua. Esto también le permitirá identificar los recursos en los que debería invertir para una mitigación eficaz.
Te protege de las filtraciones de datos: Realizar una evaluación de riesgos PCI DSS te ayuda a identificar y comprender los riesgos potenciales, te permite implementar los controles de seguridad necesarios, mejora la concienciación de los empleados sobre los riesgos de seguridad, fortalece la infraestructura de seguridad y te protege de posibles filtraciones de datos.
Te protege de riesgos financieros: El incumplimiento de la norma PCI DSS podría acarrearte fuertes multas y consecuencias. Realizar una evaluación de riesgos te ayuda a cumplir con la normativa y te protege de riesgos legales que podrían dañar tu reputación.
Simplifique las evaluaciones de riesgo de PCI con Sprinto.
En resumen, la evaluación de riesgos PCI puede ayudarle a identificar vulnerabilidades de forma proactiva y abordarlas antes de que los hackers las aprovechen. El proceso de evaluación de riesgos PCI DSS puede resultar complejo, pero omitirlo le expone a riesgos que le costarán dinero y credibilidad.
La forma más eficaz de simplificar el proceso de evaluación de riesgos de PCI DSS es automatizar dicha evaluación con una solución de automatización del cumplimiento normativo como Sprinto.
Una plataforma integral como Sprinto puede ayudarte a optimizar el cumplimiento normativo y a preparar rápidamente a las organizaciones, independientemente de su tamaño y complejidad, para las auditorías. ¿No nos crees? Solicita una demostración y compruébalo tú mismo.
Preguntas frecuentes

Autor
Gowsika
Gowsika es una ávida lectora y narradora que desentraña el complejo mundo del cumplimiento normativo y la ciberseguridad con un toque de ingenio encantador. Cuando no está descifrando la jerga críptica del cumplimiento, disfruta de la playa, escuchando música y reflexionando sobre las grandes (y pequeñas) preguntas de la vida. ¡Tu guía a través de la jungla digital, con un alma serena y una pluma afilada!Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


