




TL, DR:
| La norma NIST 800-171 define los requisitos de seguridad para las organizaciones no federales que manejan información no clasificada controlada. |
| El artículo explica cómo la publicación respalda las medidas de ciberseguridad personalizadas para entornos CUI (Información Controlada sobre Usuarios). |
| Úselo para planificar la cobertura de control, la preparación para la evaluación, la documentación y una mayor seguridad de la cadena de suministro federal. |
La necesidad de medidas eficaces de ciberseguridad nunca ha sido tan acuciante en nuestra sociedad globalmente interconectada, donde la difusión de las tecnologías digitales afecta a todos los aspectos de nuestras vidas.
La norma NIST 800170 es un referente en materia de cumplimiento normativo que ofrece a las agencias y organizaciones federales información valiosa para crear medidas de seguridad personalizadas adaptadas a sus necesidades específicas. Busca lograrlo equilibrando flexibilidad y rigor, lo que permite a las organizaciones fortalecer su postura de ciberseguridad y coordinar estas iniciativas con sus objetivos y realidades operativas particulares.
¿Qué es NIST 800 171?
La norma NIST 800 171 es una publicación que describe los estándares y prácticas de seguridad requeridos para las organizaciones no federales que manejan CUI (Información No Clasificada Controlada) en sus redes.
Estas directrices deben ser cumplidas por cualquier organización que maneje o almacene datos confidenciales no clasificados en nombre del gobierno de los Estados Unidos. Una lista de verificación práctica para el cumplimiento de la norma NIST 800-171 traduce estos estándares en los pasos de verificación específicos que una organización debe seguir durante el proceso de certificación.
El Instituto Nacional de Estándares y Tecnología (NIST), que lo publicó inicialmente en junio de 2015, posteriormente lanzó varias normas y publicaciones para mejorar la resiliencia en ciberseguridad tanto en el sector público como en el privado. La norma NIST 800 171 se ha actualizado periódicamente en respuesta a los nuevos desafíos tecnológicos y las nuevas amenazas cibernéticas.
¿Cuál es el propósito de la norma NIST 800 171?

El objetivo de la norma NIST 800 171 es establecer directrices para la protección de datos confidenciales en las redes y sistemas informáticos utilizados por los contratistas federales. Al exigir a los contratistas gubernamentales las mejores medidas de ciberseguridad, las organizaciones pueden fortalecer su cadena de suministro federal.
El documento subraya la importancia de personalizar las medidas de seguridad para que se ajusten a los objetivos, necesidades operativas, tolerancia al riesgo y entorno operativo específicos de cada empresa. De este modo, la norma NIST 800-170 busca garantizar que las operaciones de ciberseguridad sean óptimas y pertinentes, y que permitan afrontar con éxito las dificultades particulares a las que se enfrenta cada organización.
¿A quién se aplica la norma NIST 800 171?
La norma NIST 800-171 se aplica a cualquier organización que procese o conserve información confidencial no clasificada en nombre del gobierno de EE. UU. y debe cumplir con los requisitos de ciberseguridad de la Publicación Especial 800-171 del Instituto Nacional de Requisitos y Tecnología (NIST SP 800-171). Dentro de los niveles de implementación de NIST , los contratistas que manejan información controlada no clasificada (CUI) suelen operar en el Nivel 2 o el Nivel 3, ya que los controles requieren prácticas formalizadas de gestión de riesgos en lugar del enfoque informal que permite el Nivel 1.
Los departamentos del gobierno estadounidense dependen de diversas instituciones externas y proveedores de servicios para su funcionamiento. Muchos de estos servicios cruciales incluyen el procesamiento y almacenamiento de datos confidenciales en las redes informáticas de los contratistas.
La norma NIST 800 171 continúa ampliando el abanico de organizaciones a las que se aplica. Actualmente, la NIST 800 171 es un requisito contractual para los sistemas de información de cualquier organización no federal que gestione, transmita, almacene o proteja Información No Clasificada Controlada (CUI, por sus siglas en inglés) para la Administración Nacional de Aeronáutica y del Espacio (NASA), la Administración de Servicios Generales (GSA, por sus siglas en inglés) o el Departamento de Defensa (DoD, por sus siglas en inglés).
Aquí están algunas de estas organizaciones:
- Procesadores de datos sanitarios
- Contratistas de defensa
- Proveedores de servicios web y de comunicación
- Organizaciones que prestan servicios financieros
- Institutos y laboratorios de investigación que reciben subvenciones e información federales
- Integradores de Sistemas
- Colegios y universidades que utilizan datos o información federales
La mayoría de estos contratistas utilizan software de cumplimiento con las normas NIST para adaptar sus controles a los requisitos de la norma 110 800 171 y generar la documentación que el funcionario contratante solicitará durante una auditoría.
Cómo empezar a cumplir con la norma NIST 800-171
El cumplimiento de la norma NIST 800 171 se demuestra mediante un método de autoevaluación. Puede resultar complejo cumplir con los 110 estándares que las organizaciones deben seguir para obtener la certificación. Sin embargo, la evaluación conforme a la norma NIST 800 171 sigue un procedimiento específico.
Los ocho pasos para realizar una autoevaluación NIST 800 171 son los siguientes:
- Forme un equipo de evaluación y recopile comentarios de las partes interesadas de alto nivel en materia de seguridad de la información.
- Crea una estrategia de evaluación con un cronograma y objetivos.
- Poner en marcha una campaña de comunicación interna para dar a conocer el proyecto.
- Elabore una lista de contactos de los miembros del personal con funciones pertinentes, como administradores de sistemas y expertos en seguridad de la información.
- Reúna documentos importantes, como las políticas de seguridad vigentes, los registros y manuales del sistema, los resultados y registros de auditorías anteriores, los documentos de orientación para administradores y los documentos de diseño del sistema.
- Examine cada uno de los requisitos enumerados en la publicación NIST 800 171 y anote sus conclusiones.
- Elabore un plan de acción que describa cómo cumplir con los requisitos especificados.
- Agregue toda la documentación de respaldo a un documento de Plan de Seguridad del Sistema (SSP).
¿Cuáles son los requisitos de la norma NIST 800 171?
La norma NIST 800 171 consta de 110 criterios. Estos requisitos se dividen en 14 grupos de medidas de seguridad, según la publicación. Cada familia describe medidas de seguridad específicas que deben adoptarse para proteger la información no clasificada controlada (CUI). Las familias de controles de seguridad en la norma NIST 800 171 son las siguientes:
- Control de Acceso
- Concienciación y Formación
- Auditoría y rendición de cuentas
- Configuration Management
- Identificación y autenticación
- Respuesta al incidente
- Mantenimiento
- Protección de medios
- Personal de Seguridad
- Protección física
- Evaluación de Riesgos
- Evaluacion de seguridad
- Protección de sistemas y comunicaciones
- Integridad del sistema y de la información

Cada familia tiene un conjunto único de estándares que las organizaciones deben cumplir para ajustarse a la norma NIST 800 171 y mantener la seguridad de la información controlada no clasificada (CUI).
¿Cómo prepararse para la evaluación NIST 800 171?
La autoevaluación NIST 800 171 es compleja porque examina cada componente de la red y los sistemas de seguridad de una empresa que interactúan con la información controlada no clasificada (CUI). Por ello, la preparación es fundamental.
El responsable de las políticas de ciberseguridad y el equipo directivo principal deben brindar asesoramiento al conformar el equipo de evaluación. Antes de comenzar, se debe elaborar un plan de evaluación que defina el cronograma, los objetivos y el alcance del proyecto.
Estos son los cinco pasos para prepararse para una evaluación del NIST:
- Recopilar las directrices y prácticas de seguridad vigentes.
- Contacte con las partes importantes involucradas en la seguridad de la información.
- Determinar los puntos de inicio y finalización de la evaluación.
- Recopile datos relevantes y resultados de auditorías anteriores.
- Informar a todos los miembros de la organización sobre el proyecto.
¿Cuánto cuesta obtener la certificación NIST 800 171?
El coste de obtener y mantener el cumplimiento de la norma NIST 800 171 puede variar significativamente en función de diversas variables, como el tamaño y la complejidad de la organización, la arquitectura de seguridad actual, el nivel de información controlada no clasificada (CUI) que se maneja y el estado de las medidas de ciberseguridad.
Considere los siguientes factores de costo potenciales:
Análisis de brechas y evaluación inicial
Puede ser necesario contratar consultores externos o realizar inversiones en herramientas o software especializados para llevar a cabo una evaluación completa de la postura de seguridad actual de la organización, identificar deficiencias y vulnerabilidades, y diseñar un plan para lograr el cumplimiento normativo.
Ejecución de los controles de seguridad
Invertir en hardware, software, mejoras en la infraestructura de red y capacitación del personal es fundamental. Esto ayuda a implementar los controles y medidas de seguridad adecuados, según lo estipulado en la norma NIST 800 171. El precio variará según los sistemas actuales de la organización y el grado de ajustes necesarios.
Como beneficio adicional, hemos recopilado la Lista de Controles NIST 800-53 para ayudarle con su evaluación de riesgos. Consúltela:
Descargue su lista de controles NIST 800-53.
Formación e información para los empleados
Proporcionar a los empleados programas de capacitación y concientización sobre las mejores prácticas de seguridad y sus deberes para proteger la información controlada no clasificada (CUI) puede generar costos en recursos de capacitación, materiales de capacitación y posiblemente tiempo del personal.
Supervisión y mantenimiento continuos
La observación continua, las evaluaciones de seguridad periódicas y las auditorías frecuentes son esenciales para mantener el cumplimiento normativo. Esto puede implicar invertir en herramientas de monitorización de seguridad, análisis de vulnerabilidades, pruebas de penetración y la contratación de proveedores de servicios de seguridad gestionados o profesionales especializados en ciberseguridad.
Respuesta a incidentes y recuperación
Elaborar planes de respuesta ante incidentes, realizar simulacros y implementar procedimientos de respaldo y recuperación puede requerir inversión. Sin embargo, es fundamental para mitigar los efectos de posibles incidentes de seguridad.
Evaluaciones y certificaciones
En función de las obligaciones contractuales o los estándares del sector, las organizaciones podrían tener que someterse a exámenes o certificaciones de terceros para demostrar su cumplimiento con la norma NIST 800 171. El organismo certificador o los evaluadores externos suelen cobrar una tarifa por estas evaluaciones.
Beneficios del cumplimiento de la norma NIST 800 171
Cumplir con la norma NIST 800 171 puede brindar varios beneficios a las organizaciones, incluyendo una mejor postura de ciberseguridad, ventaja competitiva, mitigación de riesgos y más. A continuación, se detallan algunos de ellos:
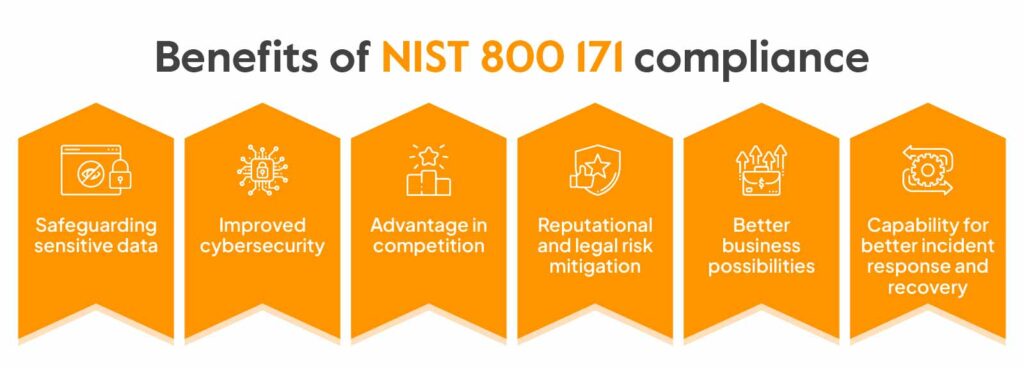
Protección de datos confidenciales
La información controlada no clasificada (CUI, por sus siglas en inglés), que incluye información sensible relativa a la privacidad personal, las actividades financieras y otras áreas cruciales, es el foco de la norma NIST 800 171. Las organizaciones pueden proteger mejor estos datos contra el acceso no autorizado, la divulgación y el robo mediante el cumplimiento de la normativa.
Ciberseguridad mejorada
Las organizaciones pueden mejorar su postura de ciberseguridad utilizando el marco completo de controles y directrices de seguridad que proporciona la norma NIST 800 171. Mediante la implementación de ciertas políticas, las organizaciones pueden mejorar su capacidad para proteger los datos confidenciales, identificar y abordar incidentes de seguridad y reducir el riesgo de filtraciones de datos.
Ventaja en la competencia
Cumplir con la norma NIST 800 171 puede brindar a una organización una ventaja competitiva. Esto es especialmente cierto si trabaja con agencias federales o está interesada en obtener contratos de ellas. El cumplimiento demuestra un compromiso con la protección de datos. Además, mejora las perspectivas de una organización para conseguir alianzas o contratos relacionados con la gestión de información controlada no clasificada (CUI).
Mitigación de riesgos reputacionales y legales
El incumplimiento de la norma NIST 800 171 puede acarrear sanciones económicas, consecuencias legales o daños a la reputación de una organización. Las organizaciones pueden reducir el riesgo de costes, demandas, multas regulatorias y daños a la reputación derivados de filtraciones de datos o incidentes de seguridad mediante el cumplimiento de la norma.
Mejores posibilidades de negocio
El cumplimiento de la norma NIST 800 171 es un requisito indispensable para muchos contratos y alianzas federales. Las organizaciones pueden aumentar sus oportunidades comerciales y acceder a más subvenciones, contratos y colaboraciones gubernamentales al cumplir con esta norma.
Capacidad para una mejor respuesta y recuperación ante incidentes
La norma NIST 800 171 hace hincapié en la planificación de la respuesta ante incidentes, que incluye los pasos para identificar, abordar y recuperarse de los incidentes de seguridad. Las organizaciones pueden desarrollar protocolos de respuesta ante incidentes eficaces con la ayuda del cumplimiento normativo. Esto contribuye a mitigar los efectos de los incidentes y a acelerar la recuperación.
Sprintosu camino hacia el cumplimiento de la norma NIST 800 171
Puedes gestionar y controlar tu cumplimiento con las normas NIST de diversas maneras. La mayoría son complejas. Sin embargo, la automatización no lo es.
Por ejemplo, puede consultar el Marco de Ciberseguridad del NIST (NIST CSF) y utilizar hojas de cálculo para crear un plan que le permita cumplir con las normas del NIST. Este plan le ayudará a realizar un seguimiento de las tareas e hitos, gestionar los riesgos, detectar y corregir las vulnerabilidades de seguridad y supervisar el cumplimiento de las normas del NIST por parte de sus contratistas y proveedores externos.
Sin embargo, es muy probable que este proceso sea tedioso y consuma muchos recursos. Aquí es donde entra en juego una solución de automatización del cumplimiento como Sprinto entra en la imagen. SprintoNuestra plataforma automatizada de cumplimiento evalúa su sistema de información para determinar si cuenta con los controles NIST 800 171 necesarios. Posteriormente, le proporciona un informe detallado de los controles NIST 800 171 que debe implementar para lograr el cumplimiento.
Hable con nuestros expertos para obtener más información sobre el marco de trabajo.
Preguntas frecuentes

Autor
Shivam Jha
Shivam es nuestro experto interno en ciberseguridad, con más de seis años de experiencia en el sector. Le apasiona hacer del mundo digital un lugar más seguro para todos y, los fines de semana, disfruta preparando deliciosos platos de la cocina india.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


