




TL, DR:
| La HIPAA se aplica a 5 categorías de entidades: entidades cubiertas (proveedores, planes de salud, cámaras de compensación), socios comerciales (proveedores de TI con acceso a información de salud protegida), entidades híbridas, subcontratistas e investigadores que manejan información de salud protegida. |
| Los proveedores de atención médica activan las obligaciones de HIPAA específicamente cuando transmiten información de salud electrónicamente en transacciones cubiertas. Los socios comerciales enfrentan las mismas sanciones civiles y penales que las entidades cubiertas. |
| La Oficina de Derechos Civiles del HHS se encarga de hacer cumplir las sanciones pecuniarias civiles, mientras que el Departamento de Justicia se encarga de la aplicación de la ley penal por violaciones intencionadas. Los empleadores con planes de salud grupales también deben cumplir |
¿Busca respuestas a preguntas como a quién se aplica la HIPAA ? ¿O si la HIPAA se aplica a usted y a sus empleados? Las respuestas a estas preguntas dependen simplemente de si su empresa alojada en la nube cumple con los criterios de cumplimiento de la HIPAA.
HIPAA, también conocida como la Ley de Portabilidad y Responsabilidad del Seguro Médico, es una ley federal de los Estados Unidos que garantiza estándares básicos de privacidad y seguridad para la Información de Salud Protegida (PHI, por sus siglas en inglés).
Utiliza una serie de criterios para determinar si una entidad debe cumplir con la HIPAA. En caso de que alguna entidad cubierta infrinja las regulaciones de la HIPAA (consciente o inconscientemente), dichas infracciones conllevan sanciones civiles y planes de acción correctiva de la OCR. El software de cumplimiento de la HIPAA, diseñado específicamente para este fin , ayuda a las entidades cubiertas y a sus socios comerciales a prevenir infracciones mediante la monitorización automatizada de controles y la recopilación de pruebas, y en algunos casos, la aplicación de la ley penal por parte del Departamento de Justicia (DOJ).
Las sanciones pueden oscilar entre cientos de dólares por infracción y más de 2 millones de dólares al año por infracciones idénticas, dependiendo de la naturaleza, la gravedad y la duración del incumplimiento.
Este artículo analiza a quién se aplica la HIPAA y le ayudará a determinar si su empresa alojada en la nube es una entidad cubierta según las regulaciones de la HIPAA.
¿A quién se aplica la HIPAA?
La HIPAA se aplica a las entidades cubiertas, específicamente a los planes de salud, las cámaras de compensación de atención médica y los proveedores de atención médica que transmiten información de salud electrónicamente en relación con ciertas transacciones estándar y a sus socios comerciales. Cualquier persona, organización o empresa alojada en la nube que cumpla con esta definición está obligada a cumplir con las regulaciones de la HIPAA, tal como se establece en las directrices de la HIPAA.
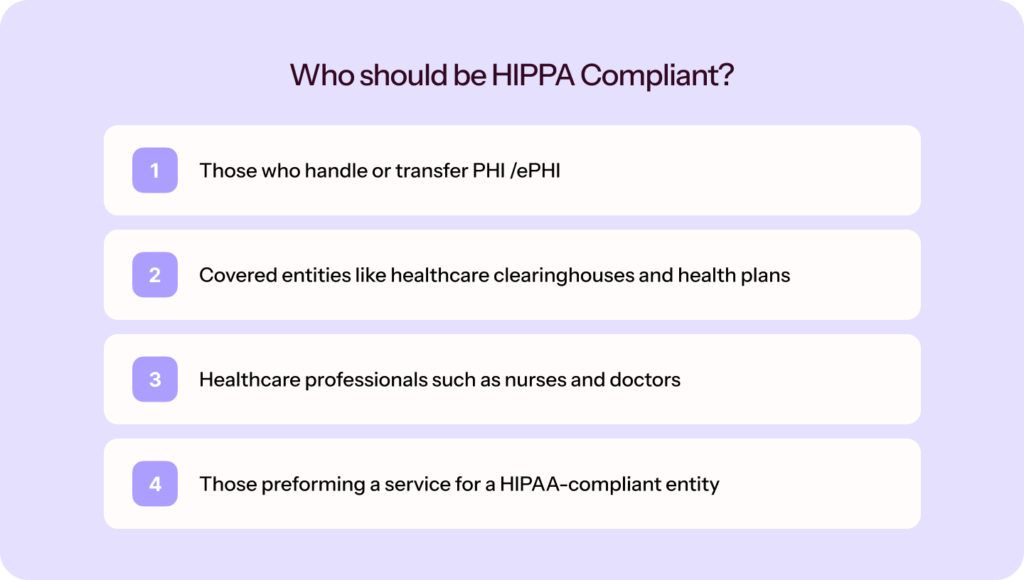
La HIPAA se aplica a las cinco entidades principales que se enumeran a continuación:
1. Entidades cubiertas
Existen diversos tipos de entidades que entran dentro de la categoría de Entidad Cubierta, como se describe a continuación.
- Proveedores de atención médica – Cualquier organización o institución de atención médica que transmita información de salud electrónicamente en relación con transacciones cubiertas debe cumplir con la HIPAA. Esto incluye a médicos, dentistas, psicólogos, fisiólogos, clínicas, farmacias, residencias de ancianos y proveedores similares. Tenga en cuenta que simplemente recopilar FI No es suficiente para activar las obligaciones de HIPAA; el requisito de transmisión electrónica es el factor determinante clave para los proveedores de atención médica.
- Planes de atención médica – Cualquier corporación que ofrezca planes de atención médica, como compañías de seguros de salud, planes de salud grupales, organizaciones de mantenimiento de la salud y planes de salud financiados por el gobierno como Medicare y Medicaid, es una entidad cubierta.
- Centros de intercambio de información sanitaria – Todas las centrales de intercambio de información sanitaria que convierten los datos de información sanitaria protegida (PHI) a un formato uniforme para su transmisión electrónica también se incluyen entre las entidades cubiertas.
¿Te parece demasiado difícil de manejar? No te preocupes.
Con Sprinto, you can easily map and manage HIPAA requirements all in one place. Sprinto’s continuous compliance monitoring capabilities are seamlessly integrated to ensure that your day-to-day practices align with HIPAA standards.
Si tiene más preguntas sobre si usted es una entidad cubierta, tenemos una lista de verificación sencilla para ayudarle a tomar la decisión:
Descargue su herramienta de decisión sobre entidades cubiertas.
2. Socios comerciales
Un socio comercial es cualquier persona o entidad que ejecuta ciertas operaciones o responsabilidades que implican la divulgación o el uso de la información de salud protegida (PHI ), ya sea en nombre de una entidad cubierta o como proveedor de servicios para la misma.
A continuación se presentan algunos ejemplos principales de socios comerciales:
- Un consultor hospitalario externo o independiente que realiza evaluaciones.
- Un administrador externo que ayuda al plan de atención médica a procesar reclamaciones.
- Una firma de contadores públicos certificados (CPA) externa que requiere acceso a la información de salud protegida (PHI) para proporcionar sus servicios de contabilidad a entidades cubiertas.
Los socios comerciales no requieren interacción directa con los pacientes para prestar sus servicios a las entidades cubiertas. Sin embargo, dichas entidades deben firmar un acuerdo de asociación comercial (BAA, por sus siglas en inglés) para garantizar que sus socios comerciales protejan la información de salud protegida (PHI, por sus siglas en inglés) compartida, de acuerdo con las regulaciones de HIPAA.
Además, los socios comerciales son directamente responsables de cualquier violación de la HIPAA y están sujetos a las mismas sanciones que se aplican a las entidades cubiertas.
We know that many health tech businesses find it challenging to define the scope for HIPAA compliance, but with Sprinto, puedes simplificar el proceso.
Implemente los aspectos esenciales de HIPAA de forma estructurada y priorizada, adaptada al contexto de su negocio. Nuestros expertos le guiarán paso a paso, eliminando la necesidad de consultar extensas listas de verificación.
Sprinto ensures thorough program implementation, and with continuous monitoring, you can stay compliant, avoiding penalties and non-compliance issues.
3. Subcontratistas
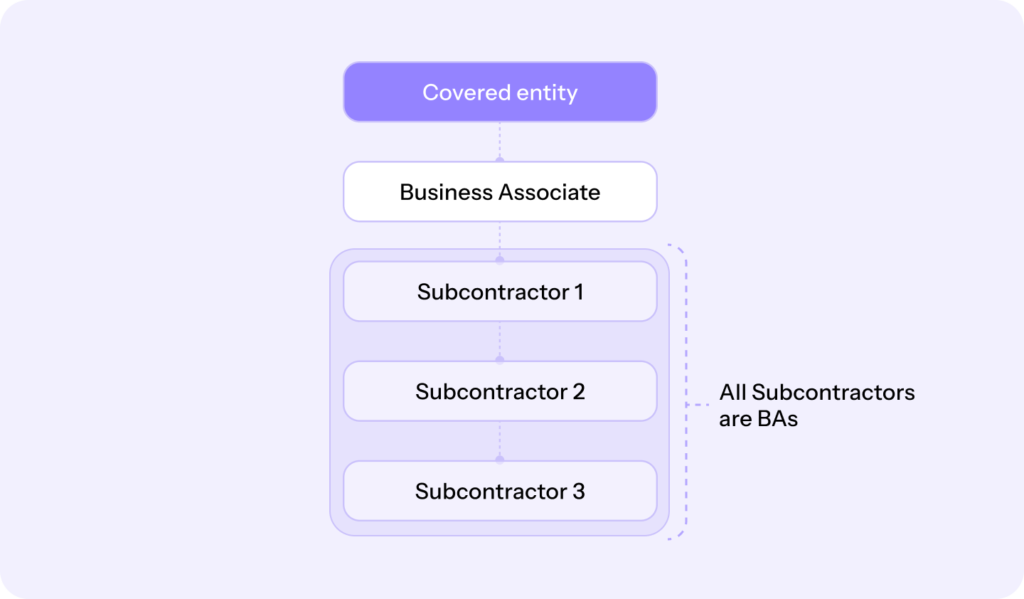
Un subcontratista es una persona física o jurídica que crea, mantiene y transmite información sanitaria en nombre de un socio comercial. De hecho, un subcontratista sujeto a la HIPAA tiene las mismas responsabilidades legales que cualquier socio comercial mencionado anteriormente. Esta responsabilidad directa para los subcontratistas se introdujo con la Regla Ómnibus de la HIPAA de 2013 , que extendió las obligaciones de la HIPAA a toda la cadena de proveedores que manejan información sanitaria protegida, en lugar de limitarse al primer socio comercial.
Por ejemplo, un socio comercial de una entidad cubierta puede contratar a una agencia externa para destruir documentos que contengan información de salud protegida (PHI) o utilizar un servicio en la nube para almacenar y procesar dicha información. En ambos casos, la agencia externa se clasifica como subcontratista y está obligada a cumplir con la mayoría de las regulaciones de HIPAA.
4. Entidades híbridas
Una entidad híbrida generalmente realiza tareas tanto cubiertas por la HIPAA como no cubiertas por ella como parte de su actividad comercial.
Un ejemplo perfecto de esto es cualquier gran organización que tenga un plan de atención médica autofinanciado para sus empleados. En este tipo de organización, solo una parte de la empresa se considera una entidad cubierta, y solo esa parte (también llamada componente de atención médica) está sujeta al cumplimiento de la HIPAA.
Otros ejemplos de entidades híbridas incluyen supermercados que tienen farmacia y universidades que cuentan con centros médicos.
Una organización que sea una entidad híbrida debe asegurarse de que su componente de atención médica no divulgue la información de salud protegida a ningún componente no cubierto dentro de la organización.
5. Investigador
Las regulaciones HIPAA permiten a las entidades cubiertas compartir información de salud protegida (PHI) con investigadores si los pacientes han dado su consentimiento para divulgar y usar su PHI con fines de investigación. En estos casos, no es necesario firmar un acuerdo de asociación comercial. Sin embargo, la entidad cubierta debe redactar y firmar un acuerdo de uso de datos con el investigador asociado antes de divulgar la PHI.
El acuerdo de uso de datos ayuda a generar una garantía satisfactoria de que usted cumplirá estrictamente con las directrices de cumplimiento de HIPAA para el conjunto de datos limitado.
¿A quién no se aplica la HIPAA?
Así como hay muchas personas y empresas obligadas a cumplir con la HIPAA, también hay muchas que no lo están. E incluso en esos casos, a veces la información médica sigue estando disponible para estas personas y empresas.
A continuación se presentan algunos ejemplos de quienes no están obligados a cumplir con las regulaciones de HIPAA:
- Compañías de seguros de vida y a término
- Gimnasios y estudios de fitness
- Escuelas y distritos
- Aplicaciones móviles de salud y bienestar
- La mayoría de las empresas de aplicación de la ley
- Agencias estatales como la de bienestar infantil
- Ciertos departamentos gubernamentales
- Empleadores:
- Compañías de seguros de compensación laboral
Es importante destacar que, por lo general, estas organizaciones no están reguladas directamente por la HIPAA a menos que presten servicios a una entidad cubierta que involucren información de salud protegida (PHI). En ese caso, podrían calificarse como socios comerciales y quedar sujetas a las obligaciones de la HIPAA. Comprender el propósito de la HIPAA ayuda a aclarar por qué la ley utiliza este alcance condicionado: la ley está diseñada para aplicarse a la propia PHI, no al organigrama, por lo que cualquier entidad que maneje PHI hereda las obligaciones asociadas a ella.
¿A quién se aplica la norma de privacidad de HIPAA?
La Regla de Privacidad de HIPAA establece estándares nacionales para salvaguardar los documentos médicos de las personas y cualquier tipo de información de salud identificable. Es aplicable a planes de salud, centros de procesamiento de información sanitaria y ciertos proveedores de atención médica.
Estas entidades, denominadas colectivamente “entidades cubiertas”, deben cumplir con las normas de privacidad, incluso cuando subcontratan algunas funciones a “socios comerciales”.
Es importante señalar que la norma no otorga al Departamento de Salud y Servicios Humanos (HHS) la autoridad para regular otras empresas privadas o ciertas agencias públicas, como empleadores, compañías de seguros de vida o aquellas que proporcionan prestaciones de seguridad social o asistencia social.
¿Te afectarán los requisitos de HIPAA?
Los requisitos de HIPAA afectan a personas y organizaciones específicas. Usted estará sujeto a sus efectos si pertenece a alguno de los siguientes grupos:
- Proveedores de servicios de salud
- Planes de salud
- centros de intercambio de información sanitaria
- Socios comerciales de entidades cubiertas
- Trabajadores de esas organizaciones
Sin embargo, tenga en cuenta también que:
- La Norma de Privacidad se aplica exclusivamente a las entidades cubiertas. No todas las organizaciones que manejan información de salud serán entidades cubiertas y, por lo tanto, es posible que no tengan que cumplir con la Norma de Privacidad.
- La norma de privacidad no se aplica a la investigación en sí misma, sino a las entidades cubiertas. Los investigadores, sean o no entidades cubiertas, podrían verse afectados, ya que podría influir en su acceso a la información.
- Si bien la Regla de Privacidad no regula directamente a los investigadores ni la investigación, podría afectar el acceso de los investigadores a la información de salud protegida (PHI). Es posible que los investigadores deban proporcionar documentación a las entidades cubiertas para cumplir con los requisitos, condiciones y limitaciones de la Regla de Privacidad para acceder a la PHI con fines de investigación.
If you are in the list of the organization that is affected by HIPAA requirements, do not worry. Sprinto sets up guardrails that simplify the right actions and make the wrong ones challenging. It ensures a top-notch, continuously monitored HIPAA compliance program, effortlessly supporting the technical and administrative safeguards mandated by HIPAA.
Sprinto brings you a continuous audit stream, taking a proactive approach to HIPAA compliance. Identify issues swiftly, address them promptly, and enhance your reporting capabilities for better compliance management.
¿Se aplica la HIPAA a los investigadores?
Sí, la HIPAA se aplica a los investigadores en situaciones específicas.
Los requisitos de privacidad de HIPAA se aplican a la investigación cuando se lleva a cabo junto con la prestación de información o servicios de atención médica. Esto incluye actividades como la revisión de historiales médicos o la realización de encuestas que obtienen información de salud protegida de pacientes en tratamiento. Las organizaciones de investigación que se encuentran dentro del ámbito de aplicación de HIPAA suelen buscar la certificación HIPAA de forma voluntaria, ya que la certificación formal de terceros garantiza a las universidades, los comités de ética de la investigación y las entidades financiadoras que el manejo de datos cumple con los estándares antes de que comience la investigación.
Según la Regla de Privacidad de HIPAA, una entidad cubierta puede basarse en la documentación del investigador que acredite la exención de autorización del Comité de Privacidad. Esta exención confirma que la información solicitada es la mínima necesaria para el propósito de la investigación.
¿Obstaculizará la norma de privacidad de HIPAA la investigación médica?
No, no se espera que la Regla de Privacidad de HIPAA obstaculice la investigación médica. De hecho, se cree que los pacientes o cualquier otro miembro del plan de salud estarán más dispuestos a compartir su información para la investigación cuando sepan que sus datos están protegidos.
Si bien la Norma de Privacidad puede requerir cambios en las prácticas de ciertos proveedores de atención médica cubiertos con respecto a la documentación de diferentes tipos de casos de investigación y divulgaciones, no impedirá la investigación.
Sin embargo, cabe señalar que algunos proveedores y planes pueden considerar onerosos los requisitos de la norma en materia de casos de investigación y divulgaciones, lo que les lleva a plantearse limitar el acceso de los investigadores a la información de salud protegida (PHI).
¿Qué no está sujeto a las regulaciones de HIPAA?
Las regulaciones HIPAA no están sujetas a las siguientes categorías y empresas:
- Los empleadores en su calidad de empleadores
- compañías de seguros de vida
- Las fuerzas del orden
- Empresas de marketing (que no trabajan en nombre de una entidad cubierta)
- Proveedores de servicios cosméticos (que no procesan transacciones de atención médica)
- Aseguradoras de compensación laboral
- Compañías de seguros de automóviles (excluyendo beneficios de salud)
- Escuelas y distritos escolares (que no prestan servicios de atención médica)
- Agencias estatales no relacionadas con la administración o los servicios de atención médica.
- Familiares y amigos del paciente (a menos que actúen como representante personal).
- Gimnasios y clubes de salud
- Investigadores (que no obtienen información de salud protegida de una entidad cubierta)
- Abogados (que no trabajen en nombre de una entidad cubierta)
- Farmacias que venden productos sin receta sin PHI
- Profesionales de la medicina alternativa (que no procesan transacciones sanitarias)
¿Se aplica la HIPAA a todo el mundo?
De conformidad con el RGPD, el Departamento de Salud y Servicios Humanos (HHS) solo puede imponer sanciones de la HIPAA a las entidades cubiertas y a los socios comerciales según lo estipulado en las normas de cumplimiento de la HIPAA.
De acuerdo con la normativa vigente, las entidades cubiertas incluyen a todas las organizaciones de atención médica, las cámaras de compensación de atención médica y los planes de salud que realizan transmisiones electrónicas de información de salud protegida (PHI).
Esta definición de entidades cubiertas es bastante amplia y abarca no solo hospitales, clínicas y compañías de seguros, sino también empresas privadas, organizaciones sin fines de lucro e incluso agencias gubernamentales que brindan algún tipo de servicio de atención médica.
El alcance de las partes no termina aquí. Muchos empleadores en todo el mundo han descubierto que entran dentro de la categoría de entidades cubiertas debido a funciones o actividades como un plan de salud grupal para todos los empleados.
Si bien estos empleadores solicitan ser tratados como entidades híbridas para limitar las restricciones de HIPAA, deben llevar a cabo las actividades habituales de la lista de verificación de cumplimiento de HIPAA , incluso como entidades híbridas.
Además de los empleadores, la HIPAA se aplica a personas físicas y empresas que utilizan servicios en la nube y que requieren el uso de información de salud protegida (PHI) para prestar servicios a entidades cubiertas. Estas personas físicas y empresas se consideran socios comerciales. Los socios comerciales son directamente responsables de las sanciones por incumplimiento de la HIPAA y están sujetos a las mismas sanciones civiles y penales que las entidades cubiertas. Asimismo, deben renegociar ciertos contratos comerciales y adoptar prácticas comerciales adicionales para cumplir con los requisitos de privacidad de la HIPAA.
Conclusión
Ahora que ya sabe a quién se aplica la HIPAA y si su organización es una entidad cubierta, un socio comercial o un subcontratista que necesita cumplir con la HIPAA, ya ha recorrido la mitad del camino para garantizar el cumplimiento de la HIPAA.
That said, if you find it difficult to navigate the complicated legislation of HIPAA correctly, we’ve got you covered. Sprinto, an automated compliance software, can help to become HIPAA compliant with minimal fuss. For more information, please visit our sitio web.
Preguntas frecuentes

Autor
Radhika Sarraf
Radhika Sarraf es una especialista en marketing de contenidos en SprintoEn su blog, explora el mundo de la ciberseguridad y el cumplimiento normativo a través de la narración de historias y la estrategia. Con experiencia en software como servicio (SaaS) B2B, le apasiona transformar conceptos complejos en contenido que educa, involucra e inspira. Cuando no está analizando los matices de GRC, probablemente la encontrarás experimentando en la cocina, planeando su próximo viaje o descubriendo tesoros ocultos en una nueva ciudad.
Crítico
Sneha Shenoy
Sneha es analista de cumplimiento en Sprinto Se especializa en gobernanza, gestión de riesgos y cumplimiento normativo. Le apasiona interpretar y adaptar los marcos de seguridad globales a controles operativos, políticas y flujos de trabajo de monitoreo automatizado para ayudar a las organizaciones a lograr un cumplimiento continuo.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


