




TL, DR:
| El propósito de la HIPAA es proteger la información de salud de los pacientes y mejorar la privacidad de los datos sanitarios. |
| Establece estándares en materia de seguridad, privacidad, notificación de violaciones de seguridad y manejo responsable de datos. |
| El cumplimiento de la HIPAA genera confianza al tiempo que reduce los riesgos legales, financieros y operativos. |
La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA, por sus siglas en inglés) establece estándares para proteger la privacidad de la información médica personal de las personas. Fue promulgada en 1996 con el fin de garantizar que todos los proveedores de atención médica, aseguradoras y demás entidades involucradas en el manejo de Información Médica Protegida (PHI, por sus siglas en inglés) tomen las medidas adecuadas para mantenerla segura.
La HIPAA también protege a las personas cuyos datos confidenciales pueden compartirse con terceros o utilizarse con fines de investigación. Esta publicación de blog ofrece una descripción detallada de la HIPAA y sus diversos componentes para que comprenda cómo ayuda a proteger sus registros médicos confidenciales.
¿Qué es HIPAA?
La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA, por sus siglas en inglés) tiene como objetivo proteger la privacidad del paciente, salvaguardar la información de salud, agilizar las transacciones de atención médica, reducir el fraude, garantizar la portabilidad del seguro médico y establecer estándares nacionales para los identificadores de atención médica.
El objetivo principal de la HIPAA es establecer estándares nacionales para la protección y la privacidad de la información de salud protegida (PHI) con el fin de garantizar la confidencialidad, la integridad y la disponibilidad de dicha información. La HIPAA también establece reglas sobre cómo se puede usar o divulgar la PHI y brinda a las personas acceso a sus registros.
Además, ayuda a estandarizar las transacciones electrónicas utilizadas en procesos sanitarios como la facturación; mejora la eficiencia del sistema sanitario; fomenta una mayor interoperabilidad entre diferentes sistemas sanitarios; promueve iniciativas de investigación relacionadas con cuestiones de salud pública; proporciona orientación sobre las notificaciones de violaciones de datos; y establece sanciones civiles por incumplimiento de la ley.
Antecedentes e historia de la HIPAA
El Congreso de los Estados Unidos promulgó la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA, por sus siglas en inglés) en 1996 para proteger los derechos de las personas con respecto a sus historiales médicos y su cobertura de seguro médico.
Los antecedentes de la HIPAA se remontan a 1986, cuando se aprobó una ley conocida como la Ley de Seguridad de los Ingresos de Jubilación de los Empleados (ERISA, por sus siglas en inglés), que exigía que los planes que proporcionaban a los empleados beneficios de salud cumplieran con estándares específicos de portabilidad o continuidad de la cobertura al cambiar de trabajo o quedar desempleados.
Desde su aprobación en 1996, la HIPAA se ha modificado en numerosas ocasiones para adaptarse a las nuevas tecnologías y a los avances en las prácticas médicas. Estas modificaciones brindaron mayor protección a la información del paciente, al tiempo que permitieron a los proveedores de atención médica mayor flexibilidad al tratar a pacientes con diferentes planes o programas de salud.
Como resultado de estos cambios, la HIPAA se ha convertido en una parte integral de nuestro sistema de salud actual, garantizando que los datos confidenciales de los pacientes se manejen de forma segura y brindando mayor tranquilidad a las personas al compartir información médica privada con sus médicos u otros proveedores de atención médica. La ley HIPAA subyacente es un estatuto con múltiples títulos que combina las protecciones de privacidad del paciente que la mayoría de las personas asocian con el acrónimo con la simplificación administrativa, la portabilidad y las disposiciones sobre condiciones preexistentes que operan en gran medida de forma transparente.
Objetivos clave de la HIPAA
La HIPAA ha transformado el sector sanitario, pero su propósito sigue siendo confuso para muchas personas. Analicemos algunos puntos clave para comprenderla mejor:
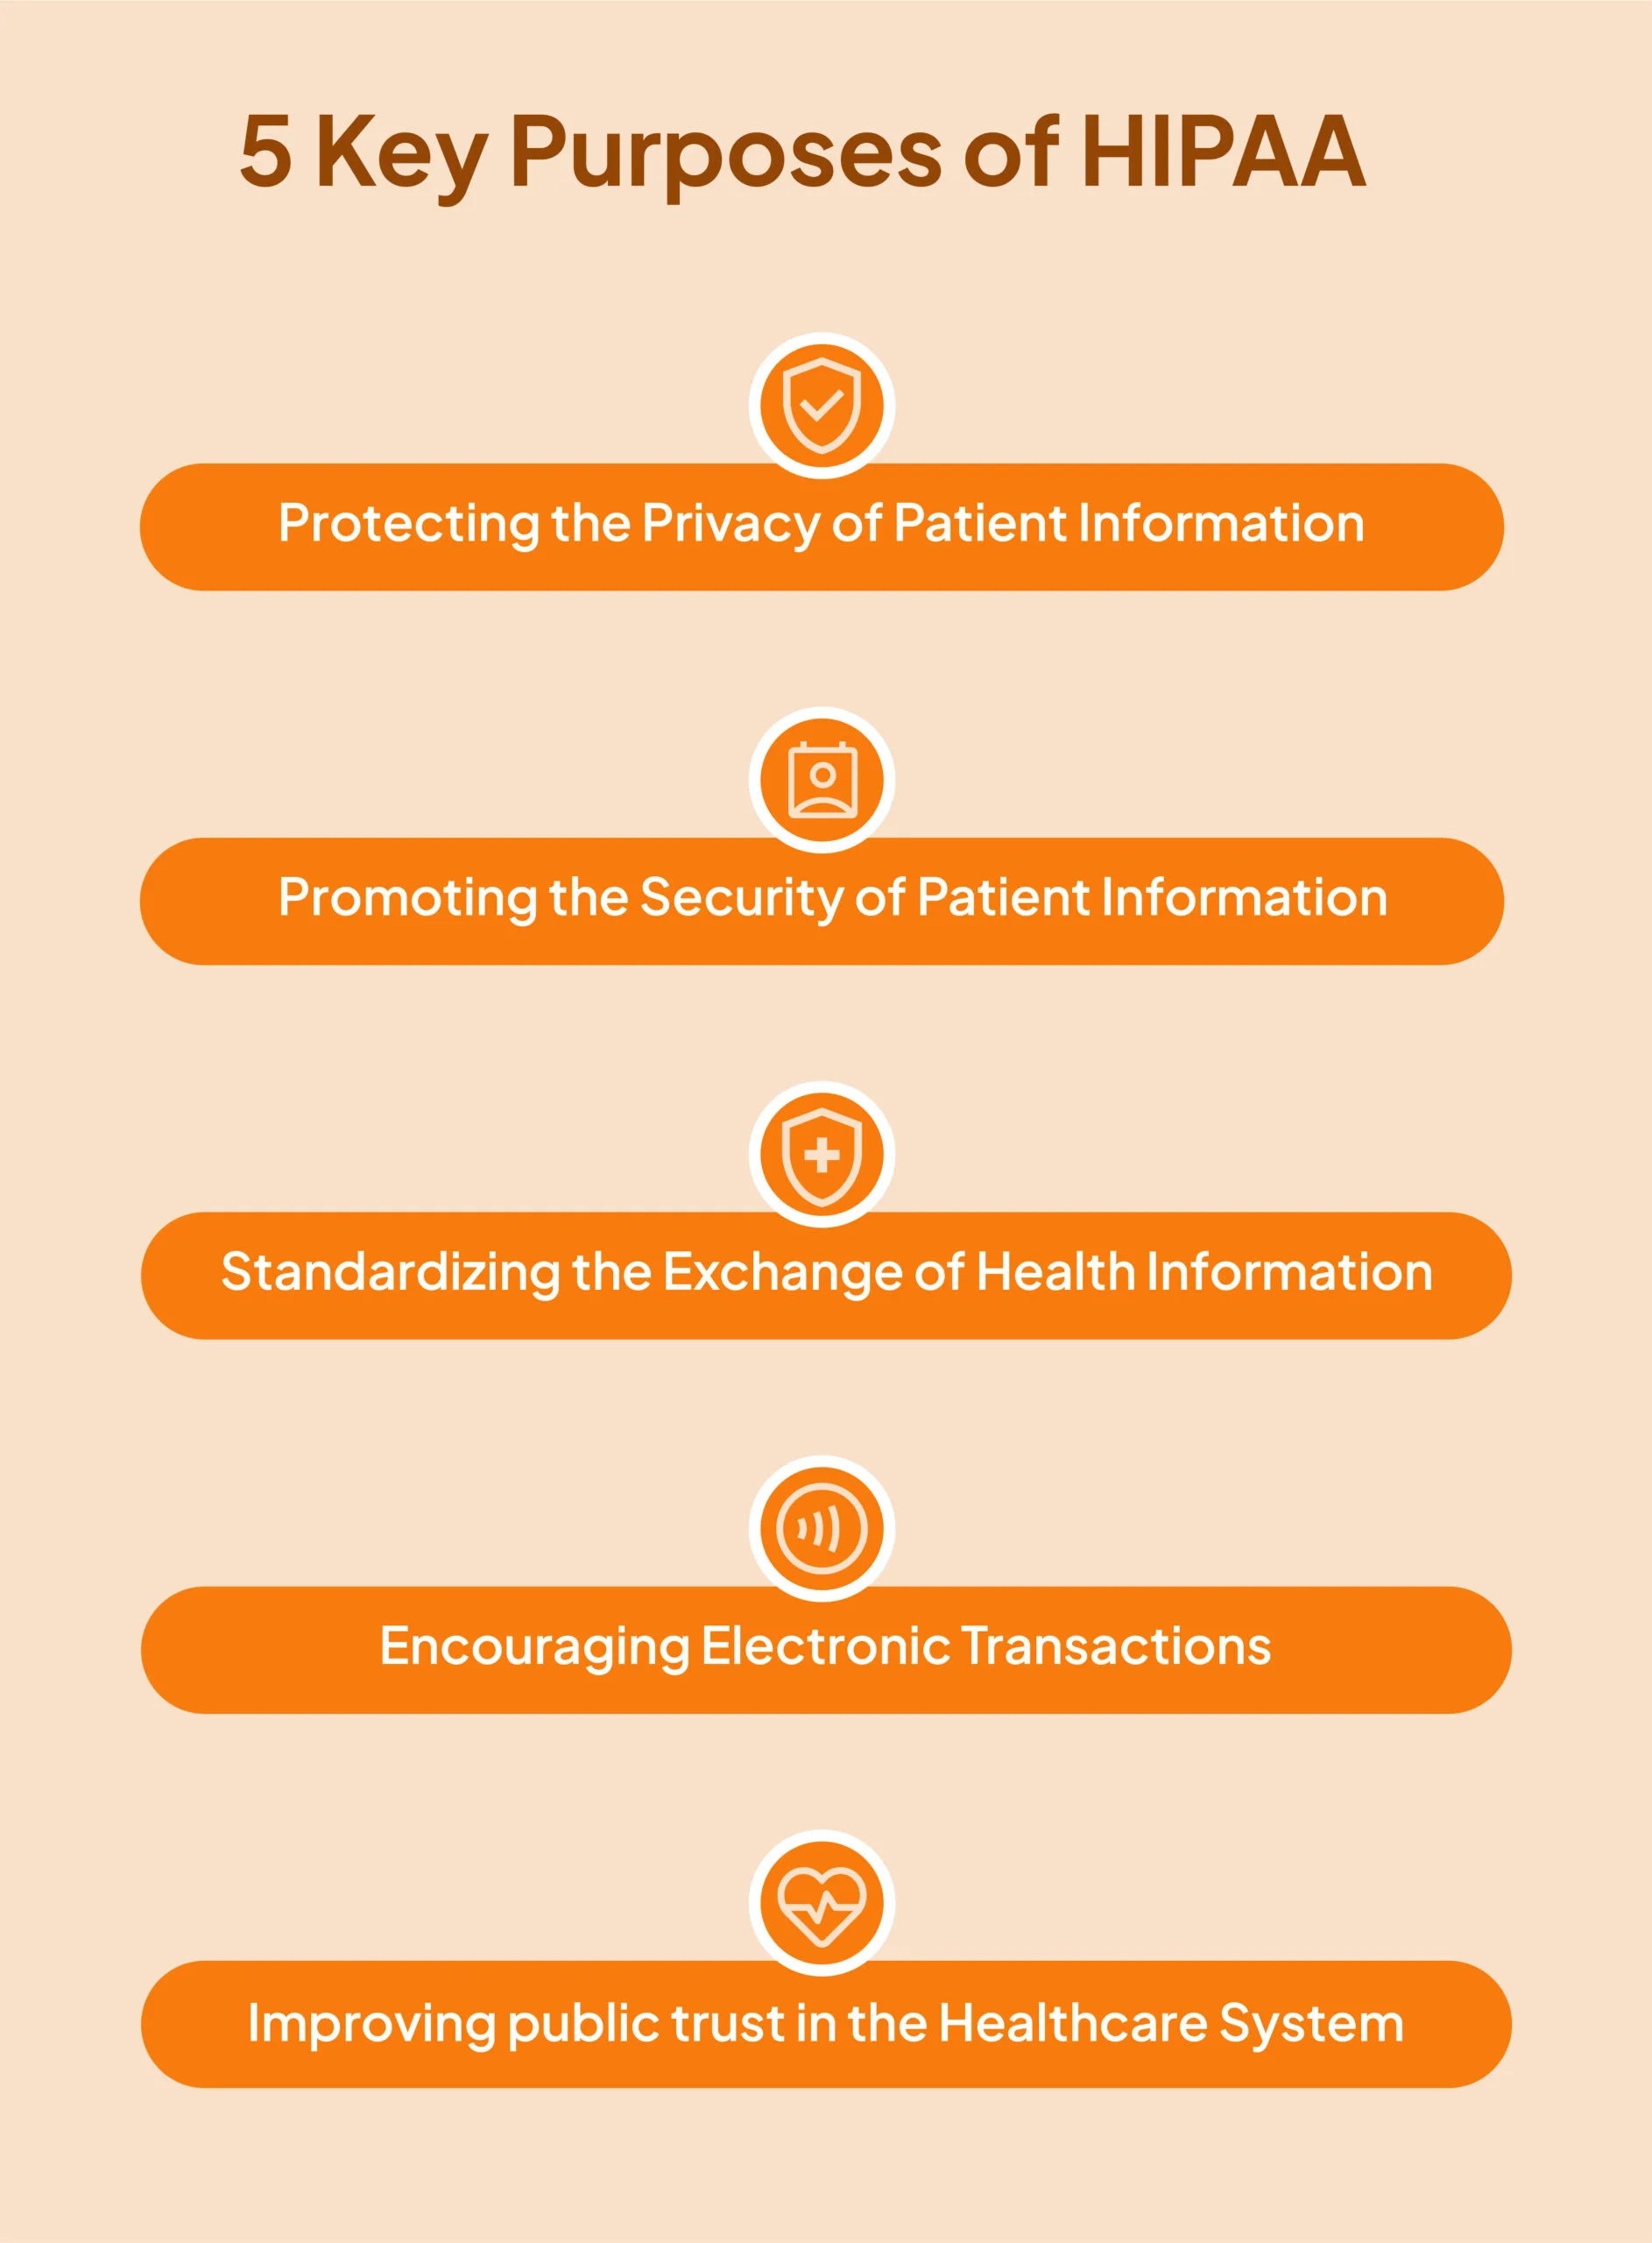
1. Protección de la privacidad de la información del paciente
Uno de los objetivos fundamentales de la HIPAA es proteger la privacidad del paciente. Para ello, establece estándares para la protección y la confidencialidad de la Información de Salud Protegida (PHI, por sus siglas en inglés). Esto garantiza que los proveedores de atención médica, las aseguradoras y otras entidades que manejan PHI adopten las medidas adecuadas para su seguridad.
2. Promover la seguridad de la información del paciente
El propósito fundamental de la HIPAA, que es promover la seguridad de la información del paciente, es crucial para proteger los derechos de las personas con respecto a sus expedientes médicos. La norma exige que los proveedores de atención médica, las aseguradoras y otras entidades que manejan información médica protegida (PHI) tomen las medidas adecuadas para garantizar su seguridad.
Esto incluye la implementación de medidas de seguridad técnicas, como sistemas de cifrado y control de acceso; medidas de seguridad administrativas, como políticas y procedimientos sobre la gestión de datos; y medidas de seguridad físicas, como el acceso restringido a servidores o medios de almacenamiento que contengan datos confidenciales.
3. Estandarización del intercambio de información sanitaria
Independientemente de dónde se procesen los datos, las organizaciones sanitarias deben garantizar la exactitud y la coherencia estandarizando la transmisión de la información sanitaria.
Anteriormente, los proveedores de atención médica almacenaban e intercambiaban información de salud de los pacientes utilizando varios sistemas, lo que provocaba discrepancias e ineficiencias en el proceso.
La ley HIPAA aborda este problema estableciendo estándares para el formato y el contenido de los registros médicos electrónicos, lo que simplifica la transmisión electrónica de información entre los proveedores de atención médica.
4. Fomentar las transacciones electrónicas
La HIPAA fomenta las transacciones electrónicas al establecer estándares para el uso y la divulgación de información de salud protegida (PHI). Exige que los proveedores de atención médica, las aseguradoras y otras entidades que manejan PHI tomen las medidas adecuadas para su seguridad.
La HIPAA también promueve la interoperabilidad entre diferentes sistemas de atención médica a través de conjuntos de códigos estandarizados y transacciones electrónicas utilizadas en procesos de atención médica como la facturación; esto ayuda a garantizar que solo quienes necesitan acceso a la información de salud protegida (PHI) la tengan, al tiempo que protege los derechos de las personas sobre sus registros médicos.
5. Fomentar la confianza pública en el sistema de salud.
Según la Regla de Privacidad de HIPAA , las personas tienen derecho a acceder a sus expedientes médicos e inspeccionarlos para garantizar la exactitud de su información. La Regla de Privacidad exige que las entidades cubiertas proporcionen a las personas acceso a su información de salud, incluidos los expedientes médicos y los estados de cuenta.
La finalidad de la HIPAA desempeña un papel importante cuando una persona solicita una copia de la información de salud que conserva la entidad cubierta.
La ley HIPAA faculta a los pacientes para ver y obtener copias de su información de salud cuando lo deseen, y les permite solicitar correcciones si encuentran alguna inexactitud u omisión en sus datos.
¿Qué no está comprendido dentro del propósito de HIPAA?
Las leyes laborales están reguladas por el Departamento de Trabajo y tienen como objetivo proteger a los empleados del sector salud. Dichas leyes brindan protecciones esenciales a los trabajadores, como el salario mínimo, el pago de horas extras, las prestaciones por baja por enfermedad y mucho más.
También incluyen disposiciones sobre discriminación en el lugar de trabajo por motivos de raza, género, discapacidad o edad. Sin embargo, si bien la HIPAA exige que las entidades cubiertas proporcionen una protección adecuada para la información de salud de los pacientes, no aborda directamente las protecciones ni la aplicación de la legislación laboral.
Los precios de los medicamentos los determinan las compañías farmacéuticas y el sector sanitario, y pueden variar entre proveedores. Estos precios pueden afectar tanto a los resultados de los pacientes como a los costes sanitarios generales.
Las compañías farmacéuticas influyen significativamente en los precios de los medicamentos debido a su control sobre los derechos de patente y las estructuras de precios. Esto puede generar costos más elevados para los pacientes que requieren medicamentos o tratamientos específicos que no están ampliamente disponibles o son inaccesibles.
Sin embargo, si bien el propósito de la HIPAA exige que la información de salud del paciente sea accesible a un costo razonable para garantizar la continuidad de la atención entre los proveedores, no regula directamente los precios de los medicamentos.
La calidad de la atención se considera una medida esencial de la eficacia de la atención médica, ya que refleja el grado de cumplimiento de los estándares por parte de los proveedores. Se mide mediante factores como encuestas de satisfacción del paciente, datos sobre resultados clínicos y otras métricas de desempeño que consideran las necesidades individuales de los pacientes y datos poblacionales sobre enfermedades crónicas o iniciativas de salud pública.
Si bien la HIPAA exige que las entidades cubiertas promuevan la eficiencia en los procesos de prestación de atención médica mediante estándares de transacciones electrónicas y medidas de seguridad, no especifica ninguna directriz específica relacionada con la calidad de la atención en su normativa.
¿Cómo puede la HIPAA proteger a las organizaciones?
La HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico) es una ley federal que protege la privacidad de la información médica de las personas y proporciona a las organizaciones salvaguardas esenciales para sus datos.
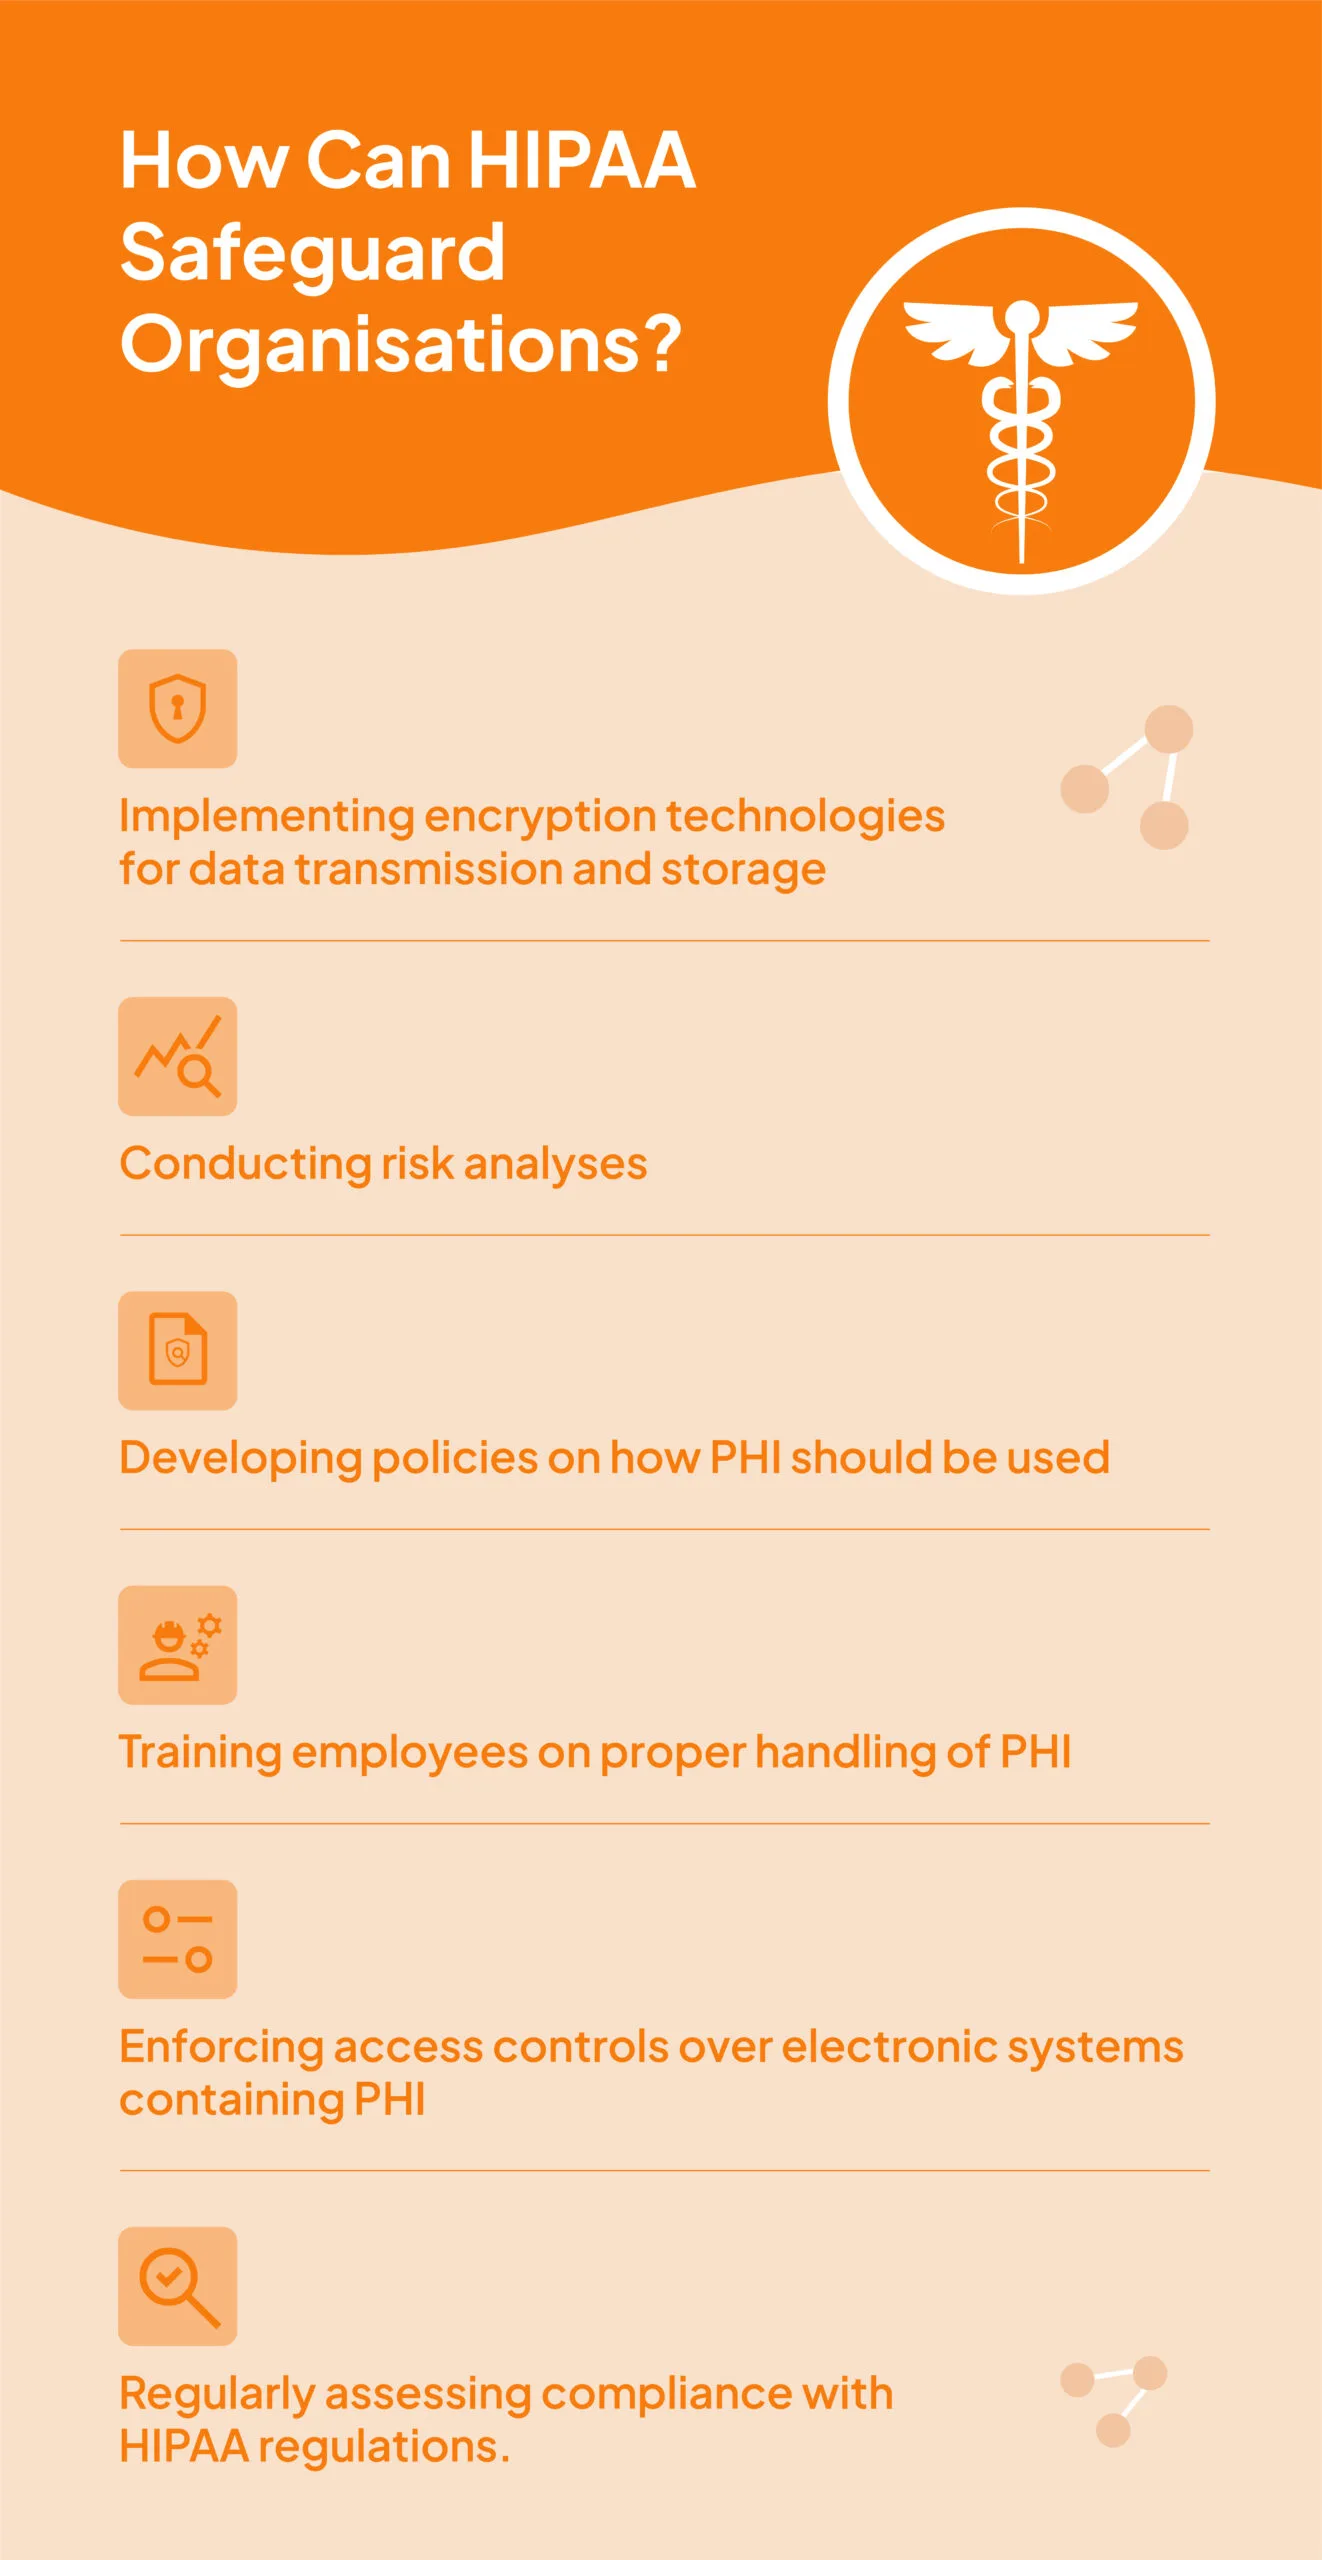
Las normas de seguridad de HIPAA exigen que todas las entidades cubiertas tomen las medidas adecuadas para proteger la información del paciente contra el acceso, uso, divulgación o destrucción no autorizados. Estas medidas incluyen salvaguardas administrativas, técnicas y físicas, tales como:
- Implementación de tecnologías de cifrado para la transmisión y el almacenamiento de datos.
- Realización de análisis de riesgos
- Desarrollar políticas sobre cómo se debe utilizar la información de salud protegida (PHI, por sus siglas en inglés)
- Capacitación de los empleados sobre el manejo adecuado de la información de salud protegida (PHI).
- Implementar controles de acceso sobre sistemas electrónicos que contienen información de salud protegida (PHI, por sus siglas en inglés)
- Evaluar periódicamente el cumplimiento de las normas HIPAA.
Al cumplir con estos estándares, las organizaciones pueden proteger los datos confidenciales de los pacientes al tiempo que mantienen un flujo de trabajo eficiente en sus operaciones.
¿Y ahora qué sigue?
En resumen, HIPAA es una ley importante que garantiza el manejo seguro y privado de la información de salud de los pacientes. El propósito de HIPAA es brindar a las organizaciones las salvaguardas esenciales para proteger los datos confidenciales, al tiempo que permite un flujo de trabajo eficiente.
Con estas regulaciones vigentes, las personas pueden tener la seguridad de que sus registros médicos confidenciales son manejados de manera segura y responsable por las entidades cubiertas. Si tiene alguna pregunta sobre cómo su organización debe cumplir con las regulaciones HIPAA o necesita ayuda para implementar medidas de seguridad, no dude en contactarnos. Recuerde: cuando se trata de proteger los datos de los pacientes, ¡el cumplimiento es fundamental!
¿Está usted en proceso de cumplir con la normativa HIPAA? Habla con nuestros expertosCon automatización y experiencia, podemos hacer que su proceso de cumplimiento con HIPAA sea muy sencillo.
Preguntas frecuentes

Autor
Anwita
Anwita es una apasionada de la ciberseguridad y bloguera veterana. Su amor por todo lo relacionado con la ciberseguridad la impulsó a adentrarse en el mundo del cumplimiento normativo. Con múltiples certificaciones en ciberseguridad, busca simplificar temas complejos relacionados con la seguridad para todo tipo de público. Le encanta leer no ficción, escuchar rock progresivo y ver comedias de situación los fines de semana.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


