




TL, DR:
| Una base de datos que cumpla con la HIPAA debe implementar medidas de seguridad administrativas, físicas y técnicas para la información de salud protegida (PHI) y la información de salud electrónica protegida (ePHI). Más de 560 proveedores de atención médica fueron víctimas de ransomware en un solo año, con pérdidas estimadas de 915 millones de dólares. |
| El cumplimiento se basa en 7 pasos: realizar evaluaciones de riesgos, implementar controles de acceso basados en roles, cifrar los datos en reposo y en tránsito, configurar el registro de auditoría, establecer copias de seguridad y recuperación, capacitar a los empleados e implementar la monitorización continua. |
| Las evaluaciones de riesgos deben ser periódicas, no puntuales, y sus resultados deben utilizarse para predecir vulnerabilidades, reasignar recursos e implementar parches de forma proactiva. |
La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA, por sus siglas en inglés) es una ley federal promulgada en los Estados Unidos de América en 1996 para proteger la información médica protegida (PHI, por sus siglas en inglés) y la información médica electrónica protegida (ePHI, por sus siglas en inglés) de sus ciudadanos y residentes contra el uso indebido y el abuso, y para prevenir el fraude en la atención médica.
Cumplir con la normativa HIPAA requiere esfuerzo, sobre todo si se opta por hacerlo uno mismo. Almacenar y proteger la información de salud protegida (PHI) correctamente es fundamental para cumplir con HIPAA. HIPAA exige una sólida postura de seguridad para el procesamiento de PHI. Una solución de cumplimiento para el sector de la tecnología sanitaria ayuda a las organizaciones a desarrollar y mantener esta postura mediante la automatización de la monitorización de controles en bases de datos, aplicaciones e infraestructura.
Si su organización está en proceso de renovar su base de datos actual para cumplir con el requisito de una base de datos compatible con HIPAA o está comenzando con su Cumplimiento HIPAA Si te interesa este tema, este artículo es para ti. Aprende cómo las empresas pueden fortalecer y optimizar sus bases de datos siguiendo las directrices de HIPAA.
¿Por qué debería almacenar datos en una HIPAA? obediente base de datos?
La ley HIPAA exige que las organizaciones salvaguarden la integridad y la privacidad de los datos críticos de los pacientes durante sus actividades de procesamiento. En esta era de almacenamiento y computación en la nube, grandes volúmenes de datos de pacientes se almacenan de forma segura en servidores en la nube a nivel mundial.
Según un informe de EMISOFT , más de 560 proveedores de atención médica fueron víctimas de ataques de ransomware, lo que provocó la filtración de información confidencial de salud de los pacientes. La pérdida estimada ascendió a la asombrosa cifra de 915 millones de dólares ese año.
Los ciberdelincuentes y los hackers siempre buscan vulnerabilidades en el almacenamiento en la nube, el control de acceso y las prácticas de producción, entre otras cosas.
Por lo tanto, las organizaciones de atención médica deben reforzar las políticas de seguridad de sus bases de datos e implementar medidas para cumplir con la normativa de seguridad HIPAA.
Si desea una lista de verificación práctica para consultar rápidamente, descárguela a continuación:
Descargue su lista de verificación de certificación HIPAA.
7 pasos para que su base de datos cumpla con la normativa HIPAA.
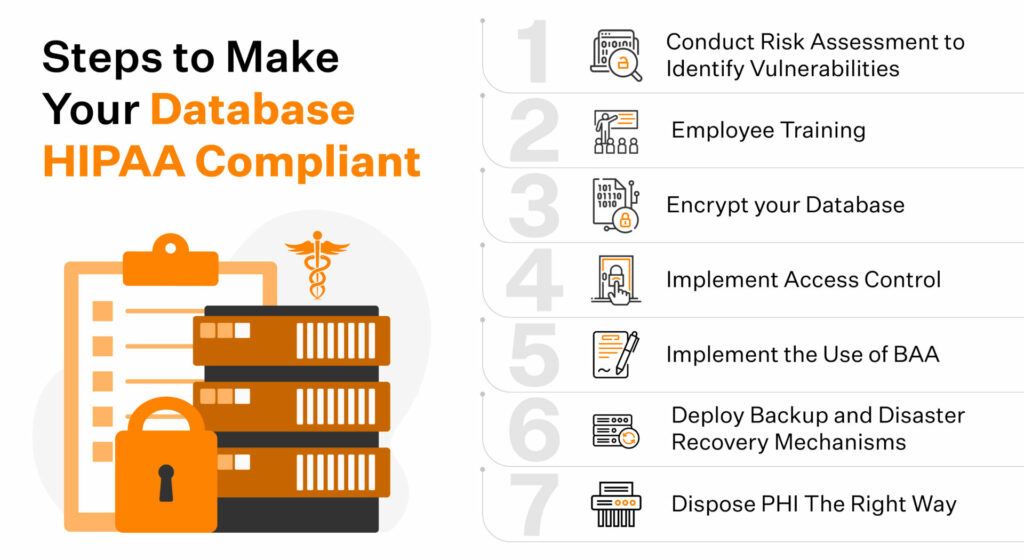
Es fundamental implementar medidas de seguridad administrativas, físicas y técnicas para que una base de datos cumpla con la normativa HIPAA. A continuación, enumeramos los siete pasos que puede implementar en el proceso de cumplimiento de HIPAA de su organización.
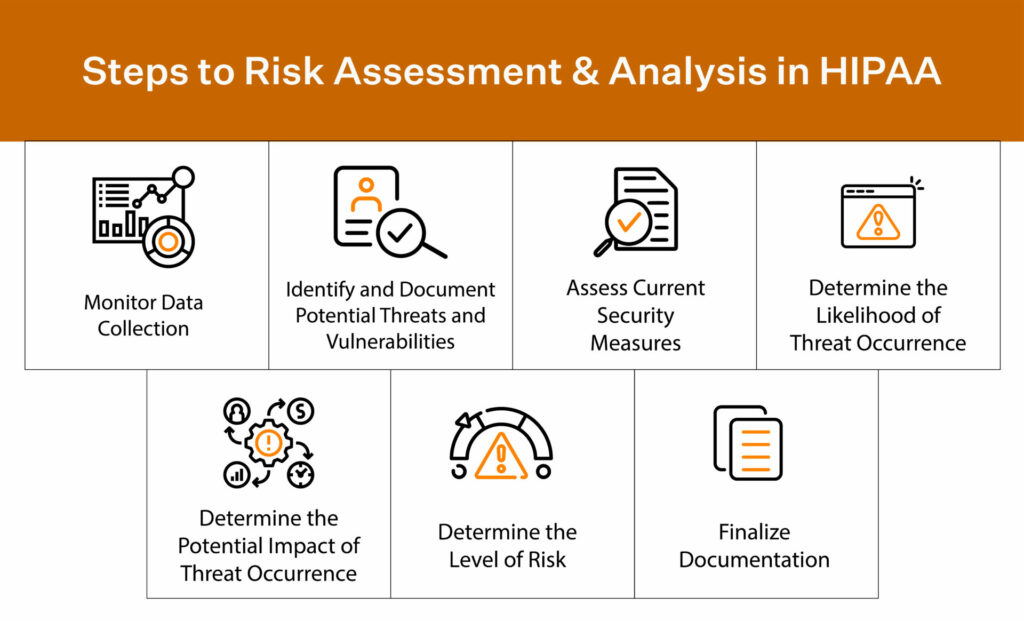
Paso 1: Identificar las vulnerabilidades mediante la implementación de una evaluación de riesgos.
Las evaluaciones de riesgos internas son una excelente manera de determinar los riesgos que asume su organización al procesar información de salud protegida (PHI) e identificar las contramedidas necesarias para prevenir un incidente de violación de seguridad.
Una evaluación de riesgos también le brinda información sobre sus vulnerabilidades actuales y le proporciona los conjuntos de datos necesarios para predecir vulnerabilidades futuras. Estas proyecciones futuras basadas en datos sobre su postura de seguridad le permiten reasignar los recursos necesarios para satisfacer esas necesidades futuras.
Las organizaciones deben realizar evaluaciones periódicas de vulnerabilidades e implementar parches cuando sea necesario para garantizar una sólida postura de seguridad. Asimismo, deben implementarse nuevas medidas de seguridad en función del volumen de información de salud protegida (PHI) que procesan y de los riesgos identificados. La mayoría de las organizaciones realizan sus evaluaciones de riesgos trimestral, semestral o anualmente.
Paso 2: Capacite a sus empleados
Todos tus empleados interactúan con recursos en la nube con regularidad, no solo tus desarrolladores e ingenieros. Capacitar a tus empleados los mantiene informados sobre el panorama actual de la seguridad y los educa sobre las diferentes maneras en que los hackers y los ciberdelincuentes penetran los sistemas seguros.
Capacitar a sus empleados sobre ataques de phishing, mejores prácticas al usar recursos en la nube y mejores prácticas al manejar datos de pacientes allana el camino para construir una cultura donde la seguridad sea una responsabilidad colectiva y no solo esté en los OKR de los equipos de seguridad.
Paso 3: Proteja su base de datos de información de salud protegida (PHI) cifrándola.
Todos sus recursos de producción y de prueba deben almacenarse únicamente encriptados. La encriptación de datos refuerza su seguridad al impedir el acceso a la información confidencial incluso en caso de una brecha en sus sistemas. Los algoritmos específicos, la robustez de las claves y la frecuencia de rotación de claves que se esperan de una base de datos sanitaria se detallan en los requisitos de encriptación de HIPAA , que son la referencia que los auditores utilizan al analizar la configuración de seguridad de su base de datos.
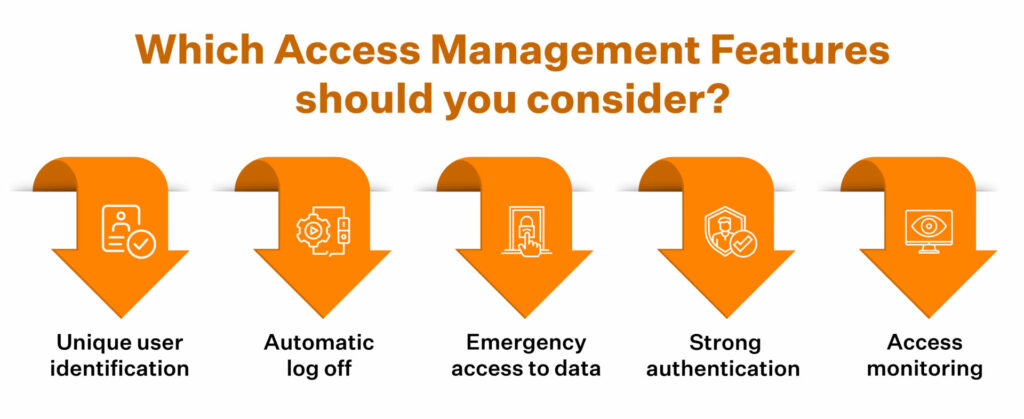
Paso 4: Control de acceso
Los controles, ya sean de datos, de acceso o físicos, permiten a las organizaciones detectar actividades maliciosas en tiempo real. Mediante los controles de acceso, las organizaciones pueden limitar el acceso a sistemas seguros únicamente a aquellos puestos de trabajo que requieren acceso a datos confidenciales para desempeñar sus funciones con eficacia.
La regla básica de seguridad establece que el riesgo de una brecha de seguridad es directamente proporcional al número de personas con acceso a la misma. Por lo tanto, las organizaciones deben utilizar el control de acceso para minimizar el acceso no autorizado y limitar las posibles vulnerabilidades.
Paso 5: Aplicar el BAA al trabajar con proveedores.
Los Acuerdos de Asociado Comercial (BAA, por sus siglas en inglés) son contratos legales que las organizaciones que cumplen con la HIPAA firman con proveedores y prestadores de servicios para garantizar una protección integral de los datos.
BAA garantiza que las organizaciones externas que trabajan con usted también respeten y prioricen la seguridad de los datos de la misma manera que usted, y que sigan las directrices de HIPAA al procesar información de salud protegida (PHI).
Este contrato legal se utiliza cuando la información de salud protegida (PHI) se comparte o transmite de una empresa a otra para su procesamiento. La aplicación del Acuerdo de Asociación Comercial (BAA) protege la PHI una vez que sale de su organización y cuando sus proveedores acceden a ella.
Las organizaciones que incumplen un Acuerdo de Asociación Comercial (BAA) no solo corren el riesgo de incumplir la HIPAA, sino que también se enfrentan a fuertes multas administrativas. Además, su imagen de marca sufre un daño irreparable.
Paso 6: Implementar un plan de respaldo y recuperación ante desastres.
Para crear una base de datos compatible con HIPAA, su organización debe implementar métodos y políticas de copia de seguridad y recuperación ante desastres. Un mecanismo de recuperación de datos garantiza que su organización cuente con la infraestructura tecnológica necesaria para implementar copias de seguridad y restaurarlas rápidamente. Documentar estos controles dentro de un plan de recuperación ante desastres HIPAA probado es un aspecto que la mayoría de los equipos subestiman, ya que la Regla de Seguridad exige evidencia de que el plan funciona correctamente, en lugar de solo una copia escrita archivada.
Se recomienda realizar comprobaciones periódicas del funcionamiento de sus sistemas de copia de seguridad. Analice sus tiempos de respuesta y periodos de recuperación con regularidad y registre esos datos. Además, registrar todos sus ejercicios de recuperación de datos le permite realizar un análisis comparativo de los datos históricos con las métricas actuales.
Los resultados de estas comparaciones se utilizan a menudo para identificar áreas de mejora y realizar proyecciones futuras. Estas proyecciones basadas en datos ayudan a las organizaciones a planificar sus próximos pasos y a empezar a trazar soluciones para el futuro.
Paso 7: Planifica cómo eliminar tus datos antiguos.
La ley HIPAA no dicta cómo las organizaciones deben deshacerse de los datos confidenciales.
Sin embargo, es esencial tener en cuenta que el riesgo de un ciberataque es directamente proporcional al tiempo que se almacenan los datos y a la naturaleza de los datos almacenados. Las bases de datos que contienen información de salud protegida (PHI) sensible acumulan este riesgo con el tiempo. La mayoría de las organizaciones incorporan procedimientos de eliminación de datos al alcance durante un Certificación HIPAA compromiso, en el que un evaluador externo evalúa los calendarios de retención y los métodos de destrucción en función de las Normas de Privacidad y Seguridad.
Al eliminar datos, asegúrese de que se implementen las medidas adecuadas para evitar el acceso no autorizado a los datos eliminados.
Implementar mecanismos de borrado de archivos de alta seguridad es una excelente opción.
El camino a seguir
Lograr que los formatos de almacenamiento de su organización cumplan con la normativa HIPAA no es un proceso sencillo. Si bien usar una lista de verificación de cumplimiento es un excelente primer paso, no es lo único que debe hacer.
La seguridad de una base de datos se logra mediante el desarrollo constante de los sistemas de seguridad existentes y la implementación de versiones más recientes de software de seguridad y modelos de cifrado mejorados.
Para presentar y mantener una base de datos que cumpla con la normativa HIPAA, supervise continuamente sus sistemas de seguridad, identifique las amenazas actuales y futuras, implemente mecanismos de alerta en tiempo real para avisarle cuando se produzca un acceso no autorizado, utilice modelos de cifrado de última generación y aplique políticas y procedimientos que contribuyan al desarrollo de una cultura de seguridad en toda la organización.
Cómo Sprinto Garantiza que su base de datos cumpla con la normativa HIPAA.
El cumplimiento de las bases de datos es fundamental para la HIPAA. Sin embargo, las organizaciones suelen considerar el cumplimiento como una actividad puntual. La necesidad de una mayor visibilidad de su cumplimiento y postura de seguridad, junto con la incomodidad de realizar un seguimiento manual de los controles e implementar parches en múltiples recursos en la nube, convierte el mantenimiento del cumplimiento en una tarea compleja para las organizaciones.
Con el tiempo, las organizaciones dejan de priorizar la realización de evaluaciones periódicas de riesgos y el monitoreo continuo de sus sistemas de seguridad para detectar vulnerabilidades e implementar parches. Lamentablemente, esto genera controles ineficientes que debilitan la seguridad general de la organización, haciéndola vulnerable a filtraciones de datos y allanando el camino hacia el incumplimiento normativo.
Sprinto está diseñado específicamente para brindarle la visibilidad necesaria para monitorear todos sus sistemas de seguridad en tiempo real, monitoreo continuo, Sprinto Identifica los segmentos de tu perfil de seguridad que requieren atención inmediata y alerta automáticamente a los responsables dentro de tu organización. Esto te ayuda a mantener una sólida postura de seguridad y a cumplir con las normativas de forma continua.
Sprinto hace el trabajo pesado en el proceso de cumplimiento Para que puedas concentrarte en lo que más te importa: ¡el desarrollo de productos y la expansión de tu negocio!
Cumplir con HIPAA es pan comido con Sprinto. Habla con nuestros expertos hoy para comenzar su camino hacia el cumplimiento Sprinto
Preguntas frecuentes

Autor
Vimal Mohan
Vimal es un líder de contenido en Sprinto quien simplifica magistralmente el mundo del cumplimiento normativo para la gente común. Cuando no está descifrando complejos requisitos y jerga de cumplimiento, se le puede encontrar en el dojo local de MMA, explorando senderos en bicicleta o haciendo senderismo. Combina sabiduría regulatoria con un espíritu aventurero, navegando por ambos mundos con una pericia natural.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


