




¿Qué ocurre cuando los sistemas financieros globales fallan inesperadamente?
En febrero de 2022, un ciberataque contra ION Group, un proveedor clave de servicios para bancos y corredores de bolsa, paralizó los sistemas de negociación en Europa y Estados Unidos. De la noche a la mañana, las empresas se vieron obligadas a procesar las operaciones manualmente, esforzándose por mantenerse al día con los movimientos del mercado. La interrupción duró varios días, revelando una cruda realidad: las instituciones financieras son propensas al colapso operativo.
Esto es precisamente lo que la UE quiere solucionar con la Ley de Resiliencia Operativa Digital (DORA).
TL; DR
| Las instituciones financieras y los proveedores de servicios de TIC deben clasificar, registrar e informar sobre cada incidente relacionado con las TIC utilizando un marco de supervisión estandarizado para garantizar la transparencia y el cumplimiento normativo. |
| Las pruebas de resiliencia operativa, que incluyen pruebas de penetración y simulaciones de amenazas, deben demostrar que las instituciones financieras, incluidas las entidades de pago, pueden resistir las ciberamenazas y las interrupciones. |
| Las organizaciones son responsables del riesgo de terceros en materia de TIC, lo que significa que los proveedores y prestadores de servicios deben cumplir con estrictos estándares de resiliencia y seguridad para prevenir vulnerabilidades en la cadena de suministro. |
¿Qué es el cumplimiento de DORA?
La Ley de Resiliencia Operativa Digital (DORA, por sus siglas en inglés) es una normativa de la UE diseñada para garantizar que las instituciones financieras puedan resistir, responder y recuperarse de las ciberamenazas y las interrupciones operativas. Va más allá de la seguridad informática tradicional al convertir la resiliencia digital en un requisito legal.
La DORA se aplica a bancos, compañías de seguros, empresas de inversión y una amplia gama de entidades financieras, junto con sus proveedores de servicios externos clave, como plataformas en la nube y proveedores de software. Introduce normas estrictas en materia de gestión de riesgos, informes de incidentes y resiliencia digital, que constituyen los pilares de esta regulación.
Los cinco pilares de DORA
DORA se estructura en torno a cinco pilares clave, cada uno diseñado para fortalecer a las instituciones financieras frente a las ciberamenazas, las interrupciones de TI y los riesgos de terceros. Sin embargo, estos pilares no son requisitos aislados, sino que están interconectados, lo que significa que una base débil en un área puede afectar el cumplimiento normativo en general.
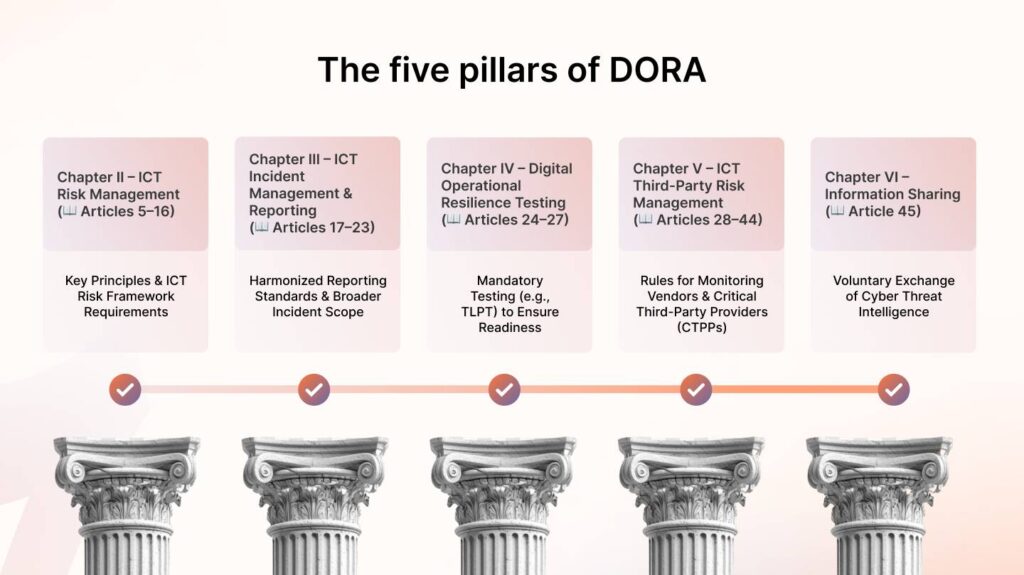
Dado que las Autoridades Europeas de Supervisión (AES) publicarán nuevas normas técnicas en dos fases (enero de 2024 y julio de 2024), las entidades financieras deben adaptar sus estrategias de cumplimiento para ajustarse a estos detalles en constante evolución.
Gestión de riesgos de las TIC
La esencia de DORA reside en un sólido marco de gestión de riesgos de las Tecnologías de la Información y la Comunicación (TIC). Este pilar constituye la base de la regulación, estableciendo las pautas para que las empresas financieras identifiquen, gestionen y mitiguen los riesgos tecnológicos.
Esto es lo que se requiere:
- Establecer un marco de riesgo de TIC estructurado alineado con ISO 27001, y NIST normas.
- Definir y clasificar las funciones empresariales críticas (FIC), requisito previo para los demás pilares.
- Implementar controles de seguridad (técnicos, organizativos y físicos) para mitigar los riesgos cibernéticos.
- Desarrollar una estrategia documentada de respuesta y recuperación ante incidentes cibernéticos y fallos informáticos.
- Pruebe y perfeccione periódicamente las estrategias de gestión de riesgos basándose en escenarios de ataques reales.
Informe de incidentes
Las instituciones financieras ya están obligadas a informar sobre incidentes importantes de ciberseguridad, pero la DORA estandariza y amplía esta obligación, exigiendo a las empresas que clasifiquen, documenten e informen sobre las interrupciones en un formato estructurado.
Estos son los requisitos clave de cumplimiento:
- Clasifique los incidentes graves utilizando plantillas estandarizadas.
- Informe a los organismos reguladores de manera oportuna sobre los incidentes de ciberseguridad y las amenazas significativas.
- Mantenga registros detallados de incidentes para auditorías de cumplimiento y análisis forenses.
- Desarrollar una estrategia posterior al incidente para aprender de las interrupciones y prevenir su recurrencia.
Estas normas son una versión mucho más estricta de marcos anteriores como PSD2.
Gestión de riesgos de terceros
Las instituciones financieras son totalmente responsables de la resiliencia de sus proveedores de servicios externos, ya sean proveedores de servicios en la nube, procesadores de pagos o empresas de seguridad informática. Si un proveedor falla, usted sigue siendo responsable.
Los requisitos de cumplimiento incluyen:
- Realizar la debida diligencia Antes de incorporar a los proveedores, es importante asegurarse de que cumplen con los estándares de resiliencia.
- Continuamente supervisar el desempeño de los proveedores con auditorías periódicas y revisiones de riesgos.
- Renegociar los contratos para incluir obligaciones de resiliencia, incluidos acuerdos de nivel de servicio (SLA) claros.
- Desarrolle una estrategia de salida para garantizar la continuidad del negocio en caso de que un proveedor falle.
Pruebas de resiliencia
DORA exige que demuestre su resiliencia mediante rigurosas pruebas de estrés. Este pilar garantiza que las empresas no solo den por sentado que sus sistemas resistirán un ataque, sino que tengan la certeza de que lo harán.
En las pruebas de resiliencia, las instituciones financieras deben:
- Realice regularmente pruebas de penetración para detectar vulnerabilidades antes que los atacantes.
- Realizar pruebas de estrés y simulaciones basadas en escenarios para amenazas cibernéticas y fallos del sistema.
- Involucrar seguridad independiente evaluadores para evaluaciones periódicas.
- Implementar herramientas de monitoreo continuo para detectar vulnerabilidades antes de que se agraven.
Nota: La RTS, o Norma Técnica Regulatoria de Pruebas de Penetración Basadas en Amenazas (TLPT), ha introducido pruebas de penetración obligatorias para las instituciones financieras. Esto se alinea con el marco TIBER-EU, a la vez que introduce nuevos requisitos, como permitir la participación de evaluadores internos bajo ciertas condiciones y hacer obligatorias las pruebas realizadas por equipos especializados (purple team).
La DORA permite a los Estados miembros designar una Autoridad Pública Única (APU) responsable de todas las tareas y responsabilidades relacionadas con el TLPT. Sin embargo, el artículo 26(10) de la DORA también otorga a los Estados miembros la flexibilidad de:
- Delegue algunas tareas a otra autoridad, manteniendo la supervisión principal.
- Mantener todas las responsabilidades relacionadas con TLPT centralizadas bajo una autoridad competente.
Intercambio de información e inteligencia
Los ciberdelincuentes comparten información, perfeccionan sus tácticas y explotan vulnerabilidades en tiempo real. La Ley DORA exige que las instituciones financieras hagan lo mismo, fomentando el intercambio de información sobre amenazas en todo el sector para anticiparse a las ciberamenazas.
Las instituciones necesitan:
- Desarrollar mecanismos seguros para compartir información sobre amenazas de ciberseguridad.
- Colabora con tus colegas del sector para anticiparte a las amenazas emergentes.
- Utilice formatos de informes estructurados para garantizar la coherencia en el intercambio de información de inteligencia.
Dicho todo esto, ¿por dónde deberían empezar las instituciones financieras?
¿Cómo pueden las organizaciones empezar a prepararse para DORA?
La complejidad de DORA radica en sus requisitos interconectados: no se puede abordar la gestión de riesgos de terceros sin antes mapear los sistemas TIC, y no se pueden implementar pruebas de resiliencia sin un marco sólido de respuesta a incidentes.
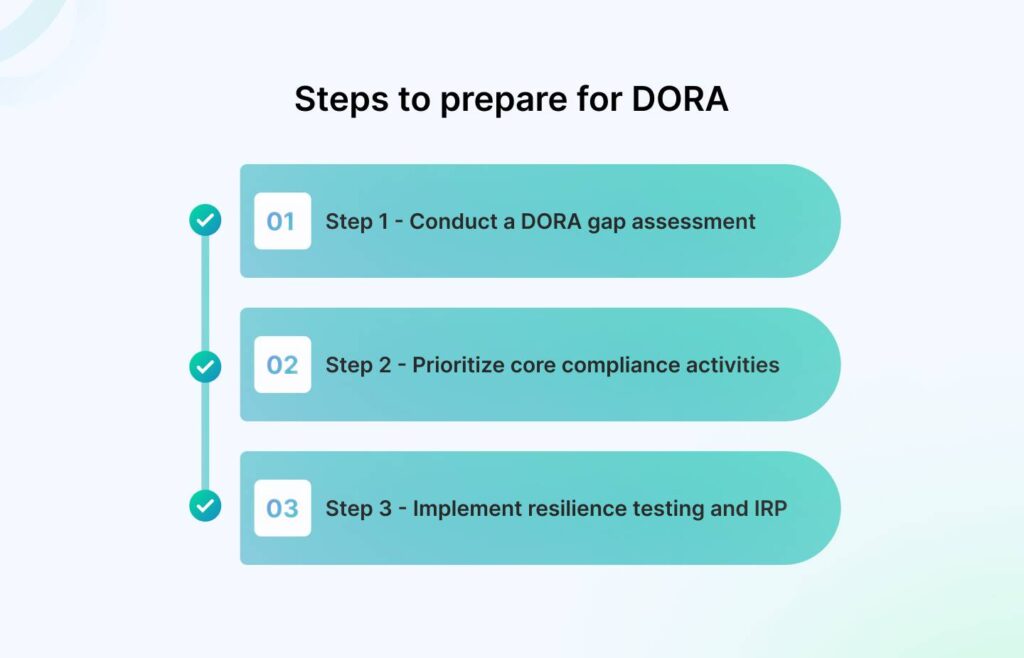
Paso 1: Realizar una evaluación de brechas de DORA.
- Revise las políticas, los procedimientos y los marcos de seguridad existentes (por ejemplo, ISO 27001,, LCR del NIST).
- Identificar las deficiencias en el cumplimiento de la gestión de riesgos de las TIC, la notificación de incidentes, las pruebas de resiliencia y la supervisión de terceros.
- Colabore con los organismos reguladores lo antes posible para aclarar la implementación de la TLPT específica de cada país.
Paso 2: Priorizar las actividades de cumplimiento principales
- El mapeo de los sistemas TIC críticos sienta las bases para la clasificación de incidentes, las pruebas de resiliencia y las evaluaciones de riesgos de terceros.
- Establecer flujos de trabajo internos para la elaboración de informes que se ajusten a los requisitos de informes estructurados de incidentes de DORA.
- Comience a renegociar los contratos con los proveedores para que cumplan con los estándares de gestión de riesgos de terceros de DORA.
Paso 3: Implementar pruebas de resiliencia y IRP.
- Adopte herramientas de monitoreo continuo para detectar y gestionar de forma proactiva los riesgos de las TIC.
- Realizar simulaciones de ciberresiliencia (pruebas de penetración, pruebas de estrés) para validar la continuidad del negocio ante escenarios de ataque.
- Asegúrese de que los proveedores de servicios externos estén integrados en los marcos de pruebas de resiliencia.
Y por último;
- Estar al tanto de las actualizaciones de las Autoridades Europeas de Supervisión (AES) a medida que evoluciona la legislación secundaria.
- Aproveche la colaboración entre pares y el intercambio de información del sector para anticiparse a los obstáculos en materia de cumplimiento normativo.
DORA no permite improvisaciones de última hora: sus requisitos son prescriptivos, de obligado cumplimiento y exigen una resiliencia demostrada.
Implementar DORA con Sprinto
¿Por qué es necesaria DORA?
Si DORA no existiera, ¿seguirían las instituciones financieras priorizando la resiliencia como deberían? La historia sugiere lo contrario.
Fracasos que ponen de manifiesto la necesidad de un mandato más sólido:
- La interrupción del servicio de negociación de ION en 2022 paralizó el mercado de derivados en Europa y Estados Unidos.
- El colapso informático del banco TBS en 2018 dejó a 2 millones de clientes sin acceso a sus cuentas bancarias durante semanas.
- La filtración de datos de Capital One en 2019 provocó el robo de 106 millones de registros de clientes.
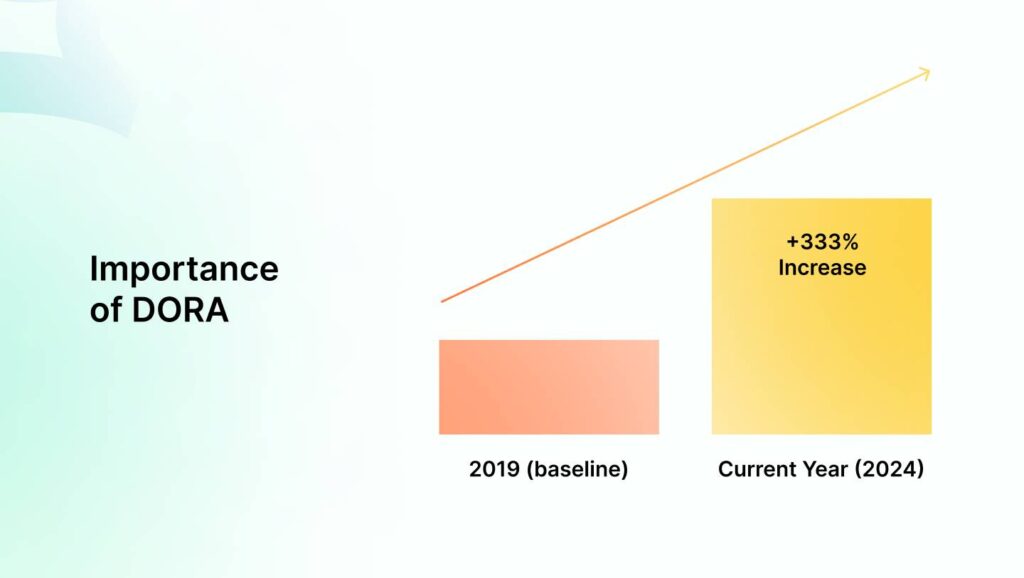
Dicho esto, esto es lo que DORA pretende solucionar:
- Antes de DORA, cada institución financiera interpretaba la resiliencia de manera diferente. Ahora, existe un marco unificado y de obligado cumplimiento.
- Las empresas financieras dependen en gran medida de los proveedores de servicios en la nube, los proveedores de tecnología financiera y los socios de TI, pero tenían un control limitado sobre su seguridad. La ley DORA obliga a las empresas a asumir la responsabilidad de toda su cadena de suministro.
- Muchas empresas no informaron correctamente de los incidentes cibernéticos o los gestionaron de forma inconsistente en las distintas jurisdicciones. DORA estandariza los mecanismos de clasificación, notificación y respuesta ante incidentes.
- No basta con tener políticas de ciberseguridad. Ahora las empresas deben someter sus sistemas a pruebas de estrés y demostrar su capacidad para resistir interrupciones.
Según la Ley de Resiliencia Operativa Digital (DORA), la clave reside en los cinco pilares que garantizan la integridad y fiabilidad operativa de las entidades financieras. Esto implica asegurar, directa o indirectamente, una amplia gama de capacidades de TIC mediante servicios de terceros. Estas capacidades son fundamentales para proteger las redes y los sistemas de información, lo que permite la prestación ininterrumpida de servicios financieros, especialmente durante las interrupciones. – Rachna Dutta, consultora de seguridad de la información en Sprinto.
Rachna Dutta, consultora de seguridad de la información, Sprinto
Los buenos consejos suman. Obtén más información de las mentes más brillantes en GRC: únete ahora.
¿Afectará la Ley DORA a su organización? En caso afirmativo, ¿cómo?
Una de las preguntas más comunes que escuchamos es: "¿Se aplica DORA a nosotros?" ¿La respuesta corta?
Si su organización opera en el sector financiero dentro de la UE, o proporciona servicios informáticos críticos a entidades financieras, entonces sí, la ley DORA le afectará.
La DORA tiene un amplio alcance, abarcando prácticamente todas las instituciones financieras reguladas y los proveedores de servicios de TIC de terceros que las respaldan. La regulación no se limita a bancos y empresas de inversión, sino que se extiende a un amplio ecosistema de proveedores financieros y tecnológicos.
¿Quiénes están incluidos en DORA?
Entidades financieras
- Bancos e instituciones de crédito.
- Compañías de seguros y reaseguros
- Empresas de inversion
- Proveedores de servicios de pago (PSP)
- Proveedores de servicios de criptoactivos (CASP)
- Plataformas de negociación y bolsas de valores
- Depositarios centrales de valores (DCV)
- Plataformas de crowdfunding
- Sociedades gestoras de fondos de inversión alternativos (AIFM)
- Infraestructuras de los mercados financieros (IMF)
Proveedores externos de TIC
- Proveedores de computación en la nube
- Proveedores de centros de datos e infraestructura de TI
- Proveedores de servicios de ciberseguridad
- Procesadores de pagos y proveedores de software financiero
- Empresas fintech que dan soporte a instituciones financieras reguladas
La pregunta que suele seguir a esto es: "¿Pero qué ocurre si mi organización no está directamente involucrada/regulada?".
Aunque su empresa no sea una institución financiera, podría verse afectada. Si presta servicios de TI a entidades reguladas por DORA, tenga en cuenta lo siguiente:
- Mayores expectativas de cumplimiento por parte de sus clientes financieros.
- Renegociación de contratos para adecuarlos a las normas de gestión de riesgos de terceros de DORA.
- Posible designación regulatoria como "Proveedor Externo Crítico" (CTPP, por sus siglas en inglés), lo que sometería a su empresa a una supervisión directa.
Si la Ley DORA se aplica a su organización, el cumplimiento es legalmente exigible.
Aplicación de la normativa DORA: ¿qué ocurre si las organizaciones no la cumplen?
La Ley DORA será aplicada por las Autoridades Nacionales Competentes (ANC) de cada Estado miembro de la UE, lo que implica que la supervisión regulatoria variará entre jurisdicciones. Sin embargo, las Autoridades Europeas de Supervisión (AES) tendrán un papel directo en áreas específicas, como la gestión del riesgo de terceros, en particular en la supervisión de los Proveedores Críticos de Servicios (PCTS).
Cada país puede designar una Autoridad Pública Única (APU) para supervisar las pruebas de resiliencia, y algunos pueden delegar tareas específicas a varias agencias, lo que crea matices jurisdiccionales que las empresas que operan en varios estados de la UE deberán tener en cuenta.
¿Cuáles son las sanciones por incumplimiento?
Las autoridades reguladoras tendrán la facultad de:
- Multas significativas por incumplimiento de los requisitos de DORA. Los Estados miembros determinarán los importes exactos.
- Si el marco de resiliencia de una organización es inadecuado, los reguladores pueden limitar o suspender ciertas actividades hasta que se logre el cumplimiento de la normativa.
- Es posible que se exija a las empresas que corrijan las deficiencias de seguridad, refuercen los controles o se sometan a pruebas de estrés adicionales para demostrar el cumplimiento de la normativa.
- Las infracciones graves podrían dar lugar a la divulgación pública de las medidas coercitivas adoptadas, lo que podría dañar la reputación y provocar una pérdida de confianza por parte de los clientes.
Estado actual de DORA
Las instituciones financieras y los proveedores de servicios de TIC tienen hasta el 17 de enero de 2025 para cumplir plenamente con la Ley de Resiliencia Operativa Digital (DORA). Esta fecha marca el final del período de implementación de dos años, ya que la DORA entró en vigor el 16 de enero de 2023.
A partir del 17 de enero de 2025, los reguladores comenzarán a supervisar activamente el cumplimiento normativo, y podrían emprenderse acciones coercitivas contra las organizaciones que no cumplan con los estándares requeridos. Algunas obligaciones, como la supervisión crítica de terceros y las pruebas de penetración avanzadas (TLPT), se implementarán gradualmente. Sin embargo, las empresas deben contar con sus medidas de resiliencia fundamentales antes de la fecha límite.
Si buscas un socio para DORA, no busques más.
¿Cómo puede Sprinto ayudar con DORA?
Sprinto simplifica el cumplimiento de la normativa DORA al vincular los requisitos de la misma con marcos de referencia reconocidos mundialmente, como el Secure Controls Framework (SCF), la norma ISO 27001 y la norma SOC 2, lo que reduce el esfuerzo manual y garantiza el cumplimiento continuo.
- En colaboración con socios de implementación de confianza, Sprinto ayuda a las organizaciones a identificar deficiencias en el cumplimiento normativo mediante la evaluación de las políticas de seguridad existentes, los marcos de gestión de riesgos y las medidas de resiliencia en función de los cinco pilares fundamentales de DORA.
- El registro de riesgos de Sprinto, alineado con la norma ISO 27005, permite a las organizaciones identificar, evaluar y mitigar de forma eficiente los riesgos de las TIC.
- Ayuda a las organizaciones a implementar el marco estructurado de informes de incidentes de DORA, lo que garantiza la clasificación, respuesta y divulgación rápidas de los incidentes de TIC.
- Sprinto ayuda a las organizaciones a implementar el marco estructurado de informes de incidentes de DORA, lo que garantiza la clasificación, respuesta y divulgación rápidas de los incidentes de TIC.
¡Reserve una demostración ahora!
Preguntas frecuentes
¿Qué se considera un incidente significativo relacionado con las TIC según la Ley DORA?
Un incidente grave relacionado con las TIC es cualquier interrupción que afecte significativamente al sector de servicios financieros, provocando fallos operativos, filtraciones de datos o la interrupción del servicio. Las empresas deben clasificar los incidentes según su gravedad, notificarlos a los organismos reguladores dentro del plazo establecido y mantener registros detallados para su análisis forense.
¿Cómo ayuda DORA a las instituciones financieras a gestionar el riesgo operativo?
La DORA exige un marco estructurado de gestión de riesgos operacionales, que obliga a las empresas a identificar, evaluar y mitigar las amenazas a las TIC que podrían interrumpir las operaciones financieras. Esto incluye medidas de ciberresiliencia, monitorización de riesgos en tiempo real y pruebas de resiliencia periódicas para prevenir fallos sistémicos.
¿Cómo afecta la Ley DORA a las empresas de servicios financieros que dependen de proveedores de servicios en la nube?
La Ley DORA impone a las instituciones financieras la responsabilidad directa de la resiliencia de sus proveedores de servicios en la nube y otros proveedores externos. Las empresas deben evaluar los riesgos asociados a terceros, renegociar los contratos para incluir cláusulas de seguridad que cumplan con la Ley DORA y garantizar que los proveedores participen en pruebas de resiliencia y supervisión regulatoria.
¿Cuáles son los activos críticos según DORA y por qué son importantes?
Los activos críticos incluyen los sistemas TIC centrales, los repositorios de datos y los servicios de terceros esenciales para las operaciones financieras. La DORA exige a las empresas que identifiquen las dependencias, implementen controles de seguridad y sometan estos activos a pruebas de estrés para garantizar la continuidad ante amenazas cibernéticas o fallos técnicos.
¿Cuál es el papel de las pruebas de resiliencia operativa en el cumplimiento de la normativa DORA?
Las pruebas de resiliencia operativa garantizan que las entidades financieras puedan resistir interrupciones mediante la realización de pruebas de penetración, estrés y pruebas de penetración basadas en amenazas (TLPT) cada tres años para las empresas de alto riesgo. Estas pruebas ayudan a identificar vulnerabilidades, mejorar la respuesta ante incidentes y validar los planes de continuidad del negocio.

Autor
Heer Chheda
Heer es especialista en marketing de contenidos en Sprinto. Licenciada en Comunicación, tiene un don para crear textos que generan resultados. Cuando no está analizando temas complejos de ciberseguridad, le gusta nadar o relajarse cocinando. Apasionada de la geopolítica, siempre está dispuesta a debatir.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


