



Operaciones de Cumplimiento Normativo: Funciones, Roles y Responsabilidades Clave


TL, DR:
| Las operaciones de cumplimiento convierten marcos de trabajo como SOC 2 e ISO 27001 en tareas de control diarias. |
| El artículo abarca la elaboración de mapas conceptuales, la gestión de riesgos, el seguimiento de incidentes, la supervisión de políticas, la formación y las auditorías. |
| Léalo para definir roles, flujos de trabajo de evidencia, responsabilidad de la remediación y prácticas de preparación para auditorías. |
Multas, demandas y, probablemente, muy mala prensa; eso es lo que está en juego cuando las operaciones de cumplimiento fallan. Sin ellas, las ciberamenazas se cuelan, los datos quedan expuestos, los equipos se descontrolan y los reguladores llaman a la puerta.
Pero he aquí la clave: el cumplimiento normativo no tiene por qué ser un obstáculo. Si se gestiona correctamente, supone una ventaja competitiva. Genera confianza, acelera las transacciones, simplifica el caos interno y permite mantener el rumbo con seguridad, incluso cuando las normas cambian constantemente.
Analicemos las funciones clave, los roles y las mejores prácticas.
¿Qué son las operaciones de cumplimiento normativo?
Las operaciones de cumplimiento son los procesos estructurados para gestionar y hacer cumplir los controles internos, las políticas y los procedimientos de una empresa, a fin de garantizar que cumpla con los estándares regulatorios, legales y de seguridad. La gestión del cumplimiento , a veces utilizada indistintamente con las operaciones de cumplimiento, se sitúa en un nivel superior e incluye las políticas, los foros de gobernanza y los modelos de propiedad que el trabajo operativo debe hacer cumplir.
Esto implica coordinar el cumplimiento normativo entre los equipos, mantener la documentación, supervisar los riesgos, prepararse para las auditorías y alinearse con marcos como SOC 2, ISO 27001, HIPAA, GDPR, etc.
Hablamos de todo, desde cumplir con las normativas legales hasta asegurar que sus políticas internas estén al día, pasando por estar al tanto de las nuevas leyes que se avecinan. Se trata de gestionar los riesgos y garantizar que todo esté en orden en todo momento.
¿Por qué son importantes las operaciones de cumplimiento normativo?
Las operaciones de cumplimiento garantizan que una empresa cumpla sistemáticamente con sus obligaciones legales, reglamentarias y de seguridad, reduzca la exposición al riesgo y genere confianza en el cliente.
Sin ella, las empresas quedan expuestas legal, financiera y reputacionalmente. Un control deficiente, una política obsoleta o una auditoría fallida pueden costar más que simples multas; pueden arruinar acuerdos con clientes y minar la confianza.
Por ejemplo, un centro médico perdió 3.2 millones de dólares debido a la filtración de información médica protegida por infracciones de la HIPAA. Sí, el incumplimiento resulta costoso.
Alcance de las operaciones de cumplimiento
El alcance de las operaciones de cumplimiento incluye el desarrollo de políticas de cumplimiento, el seguimiento de la eficacia de los controles, la gestión del riesgo de terceros, la preparación para auditorías, la formación del personal y la supervisión continua del cumplimiento de los marcos establecidos.
Las operaciones de cumplimiento abarcan todos los aspectos de su negocio. No se trata solo de mantener sus cuentas al día o de garantizar que sus políticas de protección de datos sean sólidas.
Se trata de una responsabilidad multifuncional que abarca desde los procesos de incorporación de nuevos empleados hasta los contratos con proveedores. No es solo una tarea legal; es fundamental para el negocio. La mayoría de los equipos que gestionan el cumplimiento normativo en tantas funciones terminan consolidando todos los elementos en un software de gestión de cumplimiento, de modo que las políticas, las pruebas y las excepciones se centralizan en un único sistema, en lugar de estar dispersas en siete hojas de cálculo y una bandeja de entrada compartida.
Funciones y actividades clave en las operaciones de cumplimiento normativo
¿Qué ocurre realmente entre bastidores en una maquinaria de cumplimiento normativo que funciona a la perfección?
Dejemos de fingir que las operaciones de cumplimiento se limitan a la documentación. En esencia, se trata de cómo su empresa demuestra que opera de forma segura, ética y legal, cuando se le exige. Esto no se logra con unos cuantos PDF de políticas y una firma. Requiere actividades estructuradas, recurrentes y multifacéticas que transforman la gobernanza en un sistema.
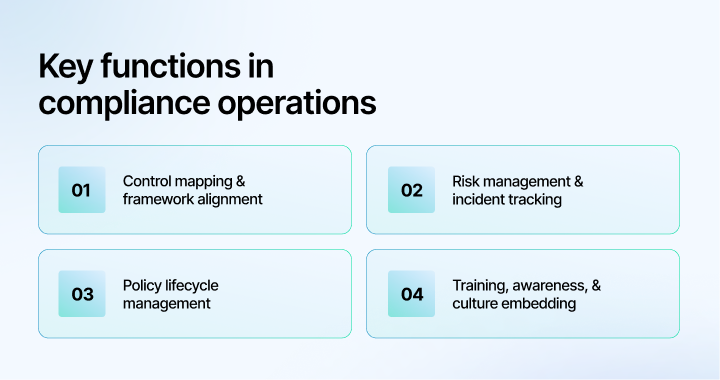
Así es como se desglosa:
1. Mapeo de controles y alineación del marco de trabajo
Este es el punto de partida. No se puede dar en el blanco si no se sabe a qué se apunta.
El mapeo de controles traduce los requisitos normativos ( SOC 2 , ISO 27001 , HIPAA, GDPR, etc.) en procesos operativos. Consiste en tomar controles abstractos como «el acceso debe estar restringido» y desglosarlos en: ¿Quién? ¿Dónde? ¿Qué herramientas? ¿Qué evidencia lo demuestra?
Esto involucra:
- Auditoría de sus sistemas existentes
- Realizar un análisis de brechas para comprender qué espera el marco y qué estás haciendo.
- Definir responsabilidades y plazos para subsanar esas deficiencias.
La mayoría de las empresas fracasan en este aspecto porque tratan los marcos de control como listas de verificación en lugar de ejercicios basados en riesgos. Un mapeo de controles eficaz adapta el marco de control a su negocio, no al revés.
2. Gestión de riesgos y seguimiento de incidentes
La gestión de riesgos es el proceso de identificar, evaluar y mitigar las amenazas potenciales que podrían perjudicar a su organización, como sanciones regulatorias, ciberataques o interrupciones del sistema.
El cumplimiento normativo se trata de riesgo, no de perfección. La pregunta no es "¿Algo saldrá mal? ¿Lo detectaremos, documentaremos y solucionaremos antes de que explote?".
Esto involucra:
- Realizar evaluaciones de riesgos periódicamente (como mínimo trimestralmente).
- Registro de incidentes, incluso los pequeños como violaciones de acceso o inicios de sesión sospechosos.
- Elaboración de un plan de remediación con plazos, responsables y seguimiento.
- Mapeo de riesgos a controles marco específicos
Extras
Aquí es donde entran en juego las herramientas de monitoreo en tiempo real como Sprinto Se convierten en elementos revolucionarios. Te brindan visibilidad sobre tus riesgos a medida que surgen y señalan de forma proactiva el incumplimiento de los estándares comunes de la industria.
3. Gestión del ciclo de vida de las pólizas
Las políticas no son simples casillas de verificación. Son documentos dinámicos que guían el comportamiento de los empleados, las decisiones sobre productos y la incorporación de proveedores. Pero solo si están actualizadas y se aplican.
Una función de operaciones de cumplimiento madura:
- Crea políticas que se ajustan a los controles y son fáciles de leer (sin jerga legal).
- Actualizaciones de control de versiones y comunicación de cambios
- Vincula las políticas con la capacitación y el cumplimiento (por ejemplo, cláusulas de rescisión, cumplimiento de los requisitos de incorporación).
- Mapea políticas para controlar los requisitos de las normas de cumplimiento.
Si sus empleados están incumpliendo una política que nunca han leído, eso no es un problema de personal; es un fallo en las operaciones de cumplimiento normativo.
4. Formación, sensibilización e integración cultural
La formación y la concienciación en materia de cumplimiento normativo implican educar sistemáticamente a los empleados sobre los requisitos reglamentarios, las mejores prácticas de seguridad y las políticas de la empresa, y garantizar que comprendan su papel en la protección de la misma.
No se trata de una presentación puntual; se trata de integrar la mentalidad de cumplimiento normativo en las operaciones diarias. La formación continua, los ejemplos prácticos, las simulaciones de phishing y los cursos de actualización periódicos ayudan a convertir a su equipo en su primera línea de defensa, no en su eslabón más débil.
Las actividades que se realizan aquí incluyen:
- Formación específica para cada puesto (el departamento de Recursos Humanos necesita una orientación diferente a la del departamento de Ingeniería).
- Campañas de sensibilización periódicas (simulacros de phishing, cuestionarios, repaso de políticas)
- Informar sobre la adopción y la comprensión (no solo sobre las tasas de participación).
Si la cultura se come la estrategia en el desayuno, la cultura del cumplimiento se come los marcos de trabajo en la cena.
5. Preparación para la auditoría y gestión de la evidencia
El cumplimiento normativo no consiste en decir "hacemos X", sino en demostrarlo con pruebas fechadas y con marca de tiempo en las que un auditor pueda confiar.
La función aquí es:
- Recopile pruebas automáticamente (registros de acceso, capturas de pantalla, políticas con versiones, registros de capacitación de empleados).
- Almacénelo de forma segura con metadatos y registros de auditoría.
- Manténgalo organizado por controles, para que cuando se abra la ventana de auditoría, no tenga que buscar entre 67 hilos de Slack.
Esta función distingue a los equipos reactivos de los proactivos. Si solo se tienen en cuenta las auditorías cuando están programadas, ya se está trabajando con retraso.
¿Quién es el responsable de las operaciones de cumplimiento normativo? Funciones y responsabilidades
En muchas empresas pequeñas y medianas, las operaciones de cumplimiento pueden comenzar con una sola persona, y eso está perfectamente bien, especialmente con las herramientas adecuadas como Sprinto encargarse del trabajo pesado.
La clave no reside en el tamaño del equipo, sino en contar con sistemas claros, responsabilidades definidas y automatización para que el cumplimiento normativo no se convierta en un obstáculo. Tanto si trabajas solo en el área de cumplimiento como si formas parte de un equipo más grande, un enfoque estructurado y repetible garantiza que todo funcione sin problemas.
Analicemos las funciones involucradas en las operaciones de cumplimiento y sus responsabilidades:
1. Gerente de Cumplimiento
El/La responsable de cumplimiento normativo es la persona de contacto encargada de coordinar y gestionar las iniciativas de cumplimiento de la organización en todos los marcos y regulaciones. Actúa como enlace entre los auditores, la dirección y los equipos operativos para garantizar la alineación de todos.
Las responsabilidades de un Gerente de Cumplimiento incluyen:
- Desarrollar y mantener la hoja de ruta y el cronograma de cumplimiento.
- Preparación y organización de la evidencia de auditoría
- Gestión de auditorías y evaluaciones internas
- Seguimiento de las medidas correctivas para cualquier deficiencia detectada.
- Garantizar el cumplimiento continuo de marcos como SOC 2, ISO 27001, HIPAA o GDPR.
- Coordinación con los equipos legales, de TI, de seguridad y de producto.
2. Responsable de GRC (Gobernanza, Riesgo y Cumplimiento)
El responsable de GRC supervisa la estrategia general de gobernanza, riesgo y cumplimiento. A diferencia de un gerente de cumplimiento, que suele centrarse en la ejecución táctica, el responsable de GRC opera estratégicamente, alineando los esfuerzos de cumplimiento con los objetivos comerciales y el nivel de riesgo aceptable.
Las responsabilidades de un líder de GRC incluyen:
- Definición e implementación marcos de gestión de riesgos
- Liderar las evaluaciones de riesgos en todos los departamentos.
- Garantizar que las prácticas de gobernanza estén integradas en las operaciones diarias.
- Alinear las actividades de cumplimiento con los objetivos de Gestión de Riesgos Empresariales (ERM).
- Gestión de riesgos de terceros y programas de cumplimiento de proveedores
3. Director de Seguridad de la Información (CISO)
El CISO (Director de Seguridad de la Información) es el ejecutivo de alto nivel responsable de establecer y mantener la estrategia de seguridad de la información de la empresa. En las operaciones de cumplimiento, el CISO garantiza que existan controles de seguridad y que estos se ajusten perfectamente a los marcos de cumplimiento.
Las responsabilidades de un CISO incluyen:
- Supervisar todas las iniciativas y programas de seguridad de la información.
- Garantizar que los controles técnicos (cifrado, autenticación multifactor, protección de puntos finales) cumplan con los estándares de cumplimiento.
- Liderazgo en la planificación de la respuesta a incidentes y revisiones posteriores a incidentes.
- Impulsar la alineación entre los objetivos de ciberseguridad y cumplimiento normativo.
- Apoyar las auditorías proporcionando documentación y evidencia de seguridad.
4. Responsable de seguridad / Ingeniero de seguridad
Los responsables de seguridad o ingenieros de seguridad son los expertos técnicos que implementan y gestionan diariamente los controles de seguridad de la organización. Trabajan bajo la supervisión del CISO o en colaboración con él para garantizar el cumplimiento de las mejores prácticas desde el terreno.
Las responsabilidades de un responsable de seguridad incluyen:
- Implementar y supervisar los controles de seguridad técnica.
- Gestión de sistemas de gestión de identidades y accesos (IAM).
- Realización de análisis de vulnerabilidades y su remediación.
- Gestión de la protección de los puntos finales y la seguridad de la red
- Apoyo a la recopilación de evidencia de control para auditorías
5. Asesoría legal / Asesoría en materia de riesgos
El asesor jurídico o el asesor de riesgos garantiza que la empresa cumpla con las leyes, los reglamentos y las obligaciones contractuales. Traducen los complejos requisitos normativos en políticas prácticas y estrategias de gestión de riesgos.
Las responsabilidades del Asesor Jurídico incluyen:
- Supervisar e interpretar las actualizaciones de leyes como el RGPD, la CCPA, la HIPAA, etc.
- Asesoramiento sobre los riesgos legales asociados a las prácticas empresariales.
- Revisión y actualización de las políticas de privacidad y los términos de uso.
- Garantizar que los contratos con los proveedores se ajusten a los requisitos de cumplimiento y seguridad.
- Respaldar la respuesta ante una violación de seguridad desde un punto de vista legal.
6. Equipo de Ingeniería/TI
El equipo de ingeniería o de TI es responsable de construir, mantener y proteger los sistemas que respaldan los controles de cumplimiento. Sin ellos, el cumplimiento se queda en teoría.
Las responsabilidades del equipo de Ingeniería/TI incluyen:
- Implementación de configuraciones de sistema seguras
- Monitoreo de los registros del sistema, la actividad de la red y el acceso de los usuarios.
- Mantener las políticas de respaldo, la recuperación ante desastres y los registros de incidentes.
- Realizar tareas como la rotación de claves y la aplicación de parches de vulnerabilidades.
- Proporcionar documentación técnica y evidencia durante las auditorías.
7. Liderazgo ejecutivo (CEO, CFO, COO)
Los directivos son los principales impulsores de la cultura de cumplimiento normativo. Su apoyo visible y la asignación de recursos determinan si el cumplimiento se considera una prioridad estratégica o algo secundario.
Las responsabilidades del liderazgo ejecutivo incluyen:
- Asignar el presupuesto y el personal necesarios a las iniciativas de cumplimiento.
- Respaldar públicamente las prioridades de seguridad y cumplimiento
- Integrar una cultura de concienciación sobre el riesgo en los valores de la empresa.
- Garantizar el cumplimiento normativo se considera un facilitador del negocio, no un trámite burocrático engorroso.
- Mantenerse informado sobre los principales riesgos de cumplimiento y los avances
Por qué las operaciones de cumplimiento normativo son rentables: Beneficios
Entonces, ¿por qué invertir en operaciones de cumplimiento normativo? ¿Qué beneficios reales se obtienen al "hacer esto bien"?
Estos son los principales beneficios de implementar operaciones de cumplimiento efectivas:
1. Lograr la preparación para la auditoría de forma automatizada.
Se acabaron las noches de insomnio antes de las auditorías. Cuando las operaciones de cumplimiento están optimizadas, usted:
- Siempre recopilando pruebas en segundo plano
- Responder a las solicitudes de auditoría en horas, no en semanas.
- Obtener la certificación más rápido y renovarla sin dolor.
Esto se traduce en ciclos de venta más rápidos, especialmente en pequeñas empresas emergentes donde las revisiones de seguridad son un desafío.
2. Ganarse la confianza del cliente (y los ingresos)
La confianza es la moneda de cambio de los negocios modernos, especialmente en los sectores de software como servicio (SaaS), tecnología financiera (fintech) y atención médica.
El cumplimiento de las cadenas muestra a los clientes:
- Usted se toma en serio la protección de datos.
- Estás asegurando el futuro de su inversión.
- Usted no es un pasivo en su registro de riesgos.
¿Quieres cerrar más acuerdos? Empieza a demostrar tu compromiso con el cumplimiento normativo desde el principio.
3. Aumentar la tolerancia al riesgo en todos los ámbitos.
Incrementar la tolerancia al riesgo de su organización significa generar confianza, tanto interna como externamente, en que su empresa puede afrontar la incertidumbre, el escrutinio regulatorio y las amenazas cambiantes sin desmoronarse. Esto no significa que sea inmune al riesgo, sino que cuenta con sistemas sólidos para identificar, mitigar y responder a los riesgos de manera que se minimicen los daños y se mantenga la tranquilidad de las partes interesadas.
Esto es lo que un cumplimiento normativo riguroso le ayuda a evitar:
- Las sanciones y multas regulatorias se vuelven poco frecuentes porque sus políticas y controles se mantienen activamente y se auditan periódicamente.
- Gracias a la monitorización proactiva y a los planes de respuesta ante incidentes, las fugas y las violaciones de datos se minimizan o se contienen rápidamente.
- El tiempo de inactividad debido a riesgos no mitigados se reduce drásticamente porque ya se han planificado y probado los procedimientos de recuperación ante desastres.
4. Aumentar la claridad operativa y la alineación entre equipos.
Unas buenas operaciones de cumplimiento normativo generan respuestas claras a:
- ¿Quién es dueño de qué?
- ¿Qué sucede cuando X falla?
- ¿Estamos cubiertos si un nuevo empleado o proveedor introduce algún riesgo?
Esa claridad reduce los conflictos internos, mejora la incorporación de nuevos empleados y ayuda a los equipos a tomar decisiones más inteligentes con mayor rapidez.
Mejores prácticas para operaciones de cumplimiento que funcionan
Ahora viene lo crucial: las mejores prácticas de cumplimiento. Puedes tener los mejores marcos de trabajo del mundo, pero son inútiles si no están integrados en el funcionamiento de tu negocio.
Estas son las cinco mejores prácticas para las operaciones de cumplimiento normativo:
1. Tratar los controles de cumplimiento como características del producto.
Lo mismo ocurre con los controles de cumplimiento si una función orientada al cliente necesita ser definida, documentada, probada y supervisada. Esto implica redactar una especificación para cada control, definir sus criterios de aceptación (cómo se considera un éxito) y asignar un responsable de su funcionamiento continuo.
Vaya más allá e integre las pruebas de control en sprint ciclos de planificación o OKR. Por ejemplo, si te comprometes a realizar revisiones de acceso trimestrales, estas deben estar en el mismo sistema (por ejemplo, Jira o Notion) que tu lista de tareas pendientes de ingeniería.
2. Creación de un espacio de trabajo de cumplimiento dinámico, no una carpeta estática.
El cumplimiento normativo suele quedar sepultado en un archivo compartido: 37 versiones del mismo documento de política, sin marcas de tiempo, archivos "draft_final_FINAL.pdf". Esto dificulta la preparación para auditorías. En su lugar, utilice una herramienta de automatización del cumplimiento con un panel de control dinámico y en tiempo real que muestre sus controles, riesgos y requisitos del marco normativo.
Elija una plataforma que se conecte e integre sin problemas con su conjunto de herramientas existente.
SprintoCon sus más de 200 integraciones y su API abierta, hace eso a la vez que le alerta sobre el incumplimiento de las medidas correctivas.

3. Creación de una capa de automatización de cumplimiento que se conecta a su pila tecnológica.
No necesitas doce herramientas para gestionar el cumplimiento normativo; necesitas las adecuadas que se comuniquen entre sí. La automatización del cumplimiento solo funciona cuando extrae datos en tiempo real de tus sistemas de registro y los sincroniza, en lugar de depender de capturas de pantalla obsoletas.
Por ejemplo, en el proceso de desvinculación: conecte su sistema de información de recursos humanos (como BambooHR) y su proveedor de identidad (como Okta) a una herramienta GRC como SprintoEn el momento en que alguien se desconecta, los registros de acceso y la evidencia de finalización se recopilan y almacenan automáticamente. Si se produce un fallo en algún punto del proceso, la capa de automatización lo detecta de inmediato.
Pero “conecta tu pila” solo tiene sentido si sabes qué contiene. A continuación, te mostramos cómo es una configuración típica de operaciones de cumplimiento y qué hace cada capa.
El conjunto de tecnologías para operaciones de cumplimiento
- Plataforma de automatización de GRC/cumplimiento: el centro neurálgico. Asigna tus controles a los marcos de trabajo, recopila información de todas las demás fuentes y te ofrece una visión en tiempo real de tu situación. Aquí es donde se integra el resto de la pila tecnológica.
- Identidad y acceso (SSO/IAM): Herramientas como Okta que demuestran quién tiene acceso a qué. Pruebas fundamentales para casi cualquier marco de referencia.
- Sistema de información de recursos humanos: Su sistema de registro para empleados (BambooHR, Rippling). Gestiona los registros de incorporación, desvinculación y capacitación.
- Seguridad de la nube y la infraestructura: Comprobaciones de configuración y estado en AWS, GCP o Azure, donde reside la mayor parte de sus controles técnicos.
- Gestión de dispositivos y puntos finales: Herramientas MDM que demuestran que los portátiles están cifrados, actualizados y protegidos.
- Análisis de vulnerabilidades y pruebas de penetración: las herramientas que detectan y rastrean las brechas de seguridad a lo largo del tiempo.
- Herramientas de gestión de incidencias y proyectos: Jira, Notion o Linear, plataformas donde realmente se realizan las tareas de corrección y las tareas recurrentes, como las revisiones de acceso.
- Monitoreo y registro: Su sistema SIEM o de gestión de registros, que introduce señales en tiempo real en el panorama.
El objetivo no es tener todas las herramientas, sino asegurarse de que las que ya tienes se comuniquen entre sí, de modo que la evidencia fluya automáticamente en lugar de estar almacenada en capturas de pantalla y hojas de cálculo, con tu plataforma de cumplimiento como eje central, manteniendo todo sincronizado.
4. Creación de un sistema de formación basado en roles que se conecte directamente con los controles.
La formación genérica en cumplimiento normativo es peor que la ausencia de formación; genera una falsa sensación de seguridad. La formación específica para cada rol implica que los ingenieros comprendan la codificación segura y la gestión de accesos, que los equipos de ventas sepan cómo manejar datos confidenciales en los correos electrónicos y que el departamento de recursos humanos conozca las normas de privacidad durante la contratación. De esta forma, cada persona recibe la formación relevante para sus responsabilidades, en lugar de una presentación genérica.
Y aquí está la clave: vincula tus módulos de capacitación directamente con el control que respaldan. De esta manera, si un auditor pregunta cómo te aseguras de que los empleados comprendan tu política de retención de datos, puedes mostrar un registro con fecha y hora de la capacitación exacta relacionada con esa política y quién la completó.

Obtén acceso a módulos de capacitación prediseñados
5. Integración del monitoreo continuo en la respuesta a incidentes y las revisiones de riesgos.
La mayoría de las empresas conciben la monitorización no como un requisito de cumplimiento normativo, sino como un panel de control del Centro de Operaciones de Seguridad (SOC). En este centro centralizado, los equipos de seguridad realizan un seguimiento en tiempo real de las ciberamenazas, las vulnerabilidades y las actividades sospechosas.
Sin embargo, la monitorización continua implica recibir alertas cuando los controles se salen del alcance previsto, como por ejemplo, una revisión trimestral omitida, una verificación de copia de seguridad fallida o una herramienta no autorizada que se introduce en su infraestructura. Utilice alertas en tiempo real para detectar desviaciones antes de que se manifiesten durante una auditoría.
En lugar de informar sobre los riesgos abiertos durante las revisiones trimestrales, debería tener visibilidad en tiempo real del rendimiento de cada control en toda su organización, y ahí es precisamente donde Sprinto entra.
Sprinto es una plataforma de automatización GRC (Gobernanza, Riesgo y Cumplimiento) que elimina las conjeturas de seguimiento de riesgosSe integra a la perfección con tu infraestructura tecnológica existente mediante más de 200 integraciones, prueba continuamente tus sistemas comparándolos con controles basados en riesgos y te ofrece una visión general en tiempo real de su rendimiento.
Métricas e indicadores clave de rendimiento (KPI) de las operaciones de cumplimiento
Si no puedes medir tu programa de cumplimiento, no podrás saber si está mejorando o si, por el contrario, se está quedando atrás. Estas son las métricas que realmente te aportan información útil, agrupadas según la información que proporcionan.
¿Tus controles están funcionando correctamente?
- Tasa de aprobación del control: la proporción de controles que se están aprobando en un momento dado. Una caída constante es una señal de alerta temprana.
- Hallazgos abiertos frente a hallazgos cerrados: qué tan grande es su cartera de tareas de remediación y si está creciendo o disminuyendo.
¿Con qué rapidez solucionas los problemas?
- Tiempo medio de remediación (MTTR): el tiempo promedio entre la detección de un control defectuoso y su corrección. Cuanto menor sea el tiempo, mejor.
- Es hora de prepararse para la auditoría.: cuánto tiempo se tarda en obtener un conjunto de evidencia limpio cuando se abre una ventana de auditoría. Semanas significa que se actúa con rapidez; horas significa que no.
¿Cuánto sigue siendo manual?
- Tasa de automatización de la evidencia: la proporción de evidencia recopilada automáticamente frente a la recopilada manualmente. Este es el mejor indicador para saber cuánto trabajo le cuesta gestionar su equipo.
¿Están al día las personas y las políticas?
- Actualización de la política: la proporción de pólizas revisadas a tiempo frente a las revisadas con retraso.
- Finalización y comprensión de la formación: no solo quién asistió, sino quién aprobó realmente.
Haz un seguimiento de estos datos a lo largo del tiempo, no como instantáneas aisladas. La línea de tendencia te dice más que cualquier número individual.
Implementar principios de operaciones de cumplimiento con Sprinto
El verdadero valor de las operaciones de cumplimiento va mucho más allá de superar auditorías o cumplir con los requisitos formales. Una función de cumplimiento bien estructurada genera confianza en el cliente, reduce los riesgos operativos, refuerza la seguridad y, en definitiva, acelera el crecimiento del negocio.
Si te tomas en serio el crecimiento de tu empresa, las operaciones de cumplimiento normativo no deben parecer algo secundario, sino una parte integral del éxito de la misma.
¿Y la buena noticia? No tienes que hacerlo manualmente ni reinventar la rueda.
Sprinto Automatiza las tareas más complejas, te mantiene preparado para las auditorías durante todo el año y te proporciona una visibilidad profunda de tu situación de riesgo.
Tomemos el ejemplo de HacerFormas, una Sprinto cliente que logró el cumplimiento con más de 11 marcos, incluidos SOC 2, ISO 27001, HIPAA y GDPR. MakeForms redujo los costos de cumplimiento en 50% y disminuyó el esfuerzo para cerrar las brechas de cumplimiento por 93%Esto les permitió ampliar sus programas de cumplimiento de manera eficiente sin aumentar el tamaño de sus equipos, garantizando así una preparación continua para las auditorías en múltiples estándares.

Automatice el 90% de las tareas de cumplimiento.
Preguntas frecuentes
Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


