



Ultimativer Leitfaden für ein sicheres Kontrollframework


Alle 39 Sekunden wird in den USA ein Cyberangriff durchgeführt, von dem jedes Jahr jeder dritte Amerikaner und unzählige Unternehmen betroffen sind. Als CISO können Sie durch Vernachlässigung der Sicherheit selbst zu dieser traurigen Statistik gehören.
Das Secure Controls Framework (SCF) ist Ihre Lösung.
Diese Lösung ist die ideale Wahl, denn sie wurde entwickelt, um Unternehmen bei der Erstellung, Implementierung und Verwaltung von Cybersicherheits- und Datenschutzprinzipien zu unterstützen, die wir im Folgenden detailliert erläutern werden. Sie geht weit über die bloße Einhaltung von Vorschriften hinaus.
Was bringt Ihnen dieser Artikel? Wir beleuchten das Secure Controls Framework (SCF), seine Bedeutung und seine Wichtigkeit. Am Ende dieses Artikels verfügen Sie über das nötige Wissen und ein umfassendes Kontrollpaket, um Ihre digitalen Assets vor Gefahren zu schützen.
Was ist ein Secure Controls Framework (SCF)?
Das Secure Controls Framework (SCF) dient als Katalog von Kontrollen mit dem Hauptziel, die Entwicklung, den Aufbau und die Aufrechterhaltung sicherer Prozesse, Systeme und Anwendungen innerhalb von Unternehmen zu erleichtern.
Die Abbildung des Sicherheitskontrollrahmens erreicht dies, indem Cybersicherheits- und Datenschutzaspekte auf jeder Ebene – ob strategisch, operativ oder taktisch – berücksichtigt werden.
Man sollte sich bewusst sein, dass das Wesen des SCF in seiner Rolle als Meta-Framework oder „Framework von Frameworks“ liegt. Es ist so konzipiert, dass es einen ganzheitlichen Ansatz zur Behandlung der grundlegenden Elemente von Kontrollen bietet, die sich um Menschen, Prozesse, Technologie und Daten drehen , was auch als PPTD bezeichnet wird.
Nehmen wir beispielsweise an, Sie sind eine Organisation im Gesundheitswesen, die sensible Daten von Krebspatienten zu Forschungszwecken verarbeitet.
Wenn Sie SCF also auf verschiedenen Ebenen verwenden, sieht das folgendermaßen aus:
- Strategisch gesehen müssen Sie den Bedarf an Schutzmaßnahmen für Patientendaten (Daten) ermitteln.
- Etablieren Zugangskontrollen (Prozesse)
- Schulung der Mitarbeiter im Bereich Cybersicherheit (Personen)
- Investieren Sie in Verschlüsselung (Technologie)
So kann Ihnen die Abbildung von Sicherheitskontrollrahmen bei der strategischen Planung helfen und Sie dabei unterstützen, Ihre übergeordneten Sicherheits- und Datenschutzziele festzulegen, während gleichzeitig praktische, taktische Anleitungen gegeben werden.
Welchen Zweck hat das Secure Controls Framework?
Der grundlegende Zweck von SCF besteht darin, ein Repository von Kontrollen zu erhalten , das Unternehmen bei der Erstellung, Aufrechterhaltung und Weitergabe sicherer Verfahren, Systeme und Anwendungen unterstützen soll.
Denken Sie daran, dass das SCF keine kurzfristige Lösung ist, sondern ein langfristiges Instrument, das Sie benötigen, um Sicherheit, Datenschutz und Compliance zu gewährleisten. Dieses Framework fasst die Anforderungen an Cybersicherheit und Datenschutz in praktischen, organisationsspezifischen Erwartungen zusammen, darunter:

- Gesetzliche Verpflichtungen
- Regulatorischen Anforderungen
- Vertragliche Verpflichtungen
- Best Practices der Branche
Erhalten Sie einen Echtzeit-Überblick über die Sicherheitskontrollen
3 Arten von Sicherheitskontrollen
Sicherheitskontrollen spielen eine Rolle bei der Umsetzung des Rahmenwerks für sichere Kontrollen , das darauf ausgelegt ist, Sicherheitsrisiken für eine Reihe von Vermögenswerten, einschließlich physischer Güter, Informationen, Computersysteme und mehr, aktiv zu verhindern, zu erkennen, entgegenzuwirken oder zu reduzieren.
Die drei Arten von Sicherheitskontrollen sind:
Vorbeugende Kontrollen
Präventive Kontrollen verringern die Wahrscheinlichkeit von Fehlern und Betrug, bevor diese überhaupt auftreten, wobei der Schwerpunkt auf der Trennung von Aufgaben liegt.
Diese Schutzmaßnahmen verhindern aktiv Sicherheitsvorfälle , indem sie unbefugten Zugriff unterbinden, beispielsweise durch Mechanismen wie die Kontosperrung.
Detektivkontrollen
Detektivische Kontrollen dienen aktiv dazu, Fehler oder Probleme nach Abschluss einer Transaktion aufzudecken. Sie sind von Bedeutung, da sie den Nachweis für die Wirksamkeit präventiver Kontrollen erbringen und die Möglichkeit bieten, Unregelmäßigkeiten nach der Transaktion aufzudecken.
Diese Kontrollmechanismen greifen während eines Sicherheitsvorfalls aktiv ein, um das jeweilige Ereignis zu identifizieren und zu charakterisieren. Beispielsweise können sie aktiv Alarme auslösen, Sicherheitspersonal alarmieren oder die Behörden benachrichtigen.
Korrekturkontrollen
Korrektive Kontrollen zielen aktiv darauf ab, festgestellte Fehler oder Unregelmäßigkeiten zu beheben. Präventive Kontrollen hingegen sind darauf ausgelegt, Fehler und Unregelmäßigkeiten von vornherein zu verhindern. Diese Kontrollen können verschiedene Formen annehmen, ob automatisiert, manuell oder eine Kombination aus beidem.
Nach einem Sicherheitsvorfall begrenzen diese Korrekturmaßnahmen das Ausmaß des Schadens und stellen den normalen Betriebszustand der Organisation effizient wieder her.
Liste der SCF-Domänen
SCF-Domänen dienen unterschiedlichen Zwecken. In der folgenden Tabelle sind die verschiedenen Typen mit Erläuterungen aufgeführt. Bitte werfen Sie einen Blick darauf.
| SCF-Domänen | Grundsätze der Cybersicherheit |
| Cybersicherheit und Datenschutz-Governance | Implementieren Sie ein dokumentiertes, risikobasiertes Programm, das auf die Geschäftsziele abgestimmt ist. Dieses Programm sollte Cybersicherheits- und Datenschutzgrundsätze beinhalten und alle relevanten gesetzlichen, behördlichen und vertraglichen Verpflichtungen berücksichtigen. |
| Asset Management | Verwalten Sie alle Technologie-Assets, sowohl physische als auch virtuelle, vom Kauf bis zur Entsorgung und gewährleisten Sie deren sichere Nutzung unabhängig von ihrem Standort. |
| Geschäftskontinuität und Notfallwiederherstellung | Die Fähigkeit zur Aufrechterhaltung kritischer Geschäftsfunktionen und zur effektiven Reaktion auf Vorfälle soll durch gut dokumentierte und geübte Prozesse gewährleistet werden. |
| Künstliche und autonome Technologie | Gewährleisten Sie vertrauenswürdige und robuste Künstliche Intelligenz (KI) und autonome Technologien, die informieren, beraten oder Aufgaben vereinfachen und gleichzeitig unbeabsichtigte Folgen minimieren. |
| Change Control | Veränderungsprozesse sollen nachhaltig gestaltet werden, indem Technologie- und Geschäftsakteure aktiv einbezogen werden, um sicherzustellen, dass nur autorisierte Änderungen vorgenommen werden. |
| Kapazitäts- und Leistungsplanung | Die aktuellen und zukünftigen Kapazitäten und die Leistungsfähigkeit der Technologieanlagen steuern. |
| Kontinuierliche Überwachung | Gewährleisten Sie die Übersicht über die aktuelle Lage, indem Sie Ereignisprotokolle von Systemen, Anwendungen und Diensten zentral erfassen und analysieren. |
| Kryptografische Schutzmechanismen | Nutzen Sie kryptografische Lösungen und wichtige Managementpraktiken zum Schutz sensibler Daten im Ruhezustand und während der Übertragung. |
| Configuration Management | Sichere Konfigurationen für Systeme, Anwendungen und Dienste auf Basis branchenweit anerkannter Verfahren durchsetzen. |
| Compliance | Die Durchführung von Cybersicherheits- und Datenschutzmaßnahmen überwachen, um den Nachweis der gebotenen Sorgfalt und Gewissenhaftigkeit im Hinblick auf die Einhaltung gesetzlicher, behördlicher und vertraglicher Verpflichtungen zu gewährleisten. |
| Cloud-Sicherheit | Steuern Sie Cloud-Instanzen mit Sicherheitsvorkehrungen, die mindestens so hoch sind wie die internen Cybersicherheitskontrollen. |
| Endpoint Security | Härten Sie Endgeräte, um Daten vor Bedrohungen zu schützen. |
| Eingebettete Technologie | Die eingebettete Technologie sollte kritisch geprüft werden, um die Risiken eines missbräuchlichen Gebrauchs zu minimieren. |
| Datenklassifizierung und -verarbeitung | Eine standardisierte Datenklassifizierung durchsetzen, um die Sensibilität der Daten und die Anforderungen an deren Verarbeitung zu bestimmen. |
| Personalsicherheit | Durch solide Einstellungspraktiken und kontinuierliches Personalmanagement schaffen Sie eine Belegschaft, die Cybersicherheit und Datenschutz im Blick hat. |
| Informationssicherung | Vor dem Produktiveinsatz muss die Existenz und Funktionsfähigkeit der Cybersicherheits- und Datenschutzmaßnahmen überprüft werden. |
| Identifizierung & Authentifizierung | Das Prinzip der minimalen Berechtigungen sollte system-, anwendungs- und dienstübergreifend konsequent durchgesetzt werden. |
| Vorfallreaktion | Aufrechterhalten einer tragfähigen Vorfallreaktion Fähigkeit, Personal so auszubilden, dass es verdächtige Aktivitäten erkennt und meldet. |
| Mobile Device Management | Es sollten Maßnahmen ergriffen werden, um die Verbindung mobiler Geräte mit kritischer Infrastruktur und sensiblen Daten einzuschränken. |
| Netzwerksicherheit | Entwicklung und Implementierung einer sicheren und widerstandsfähigen Verteidigungs-in-der-Tiefe-Methodik. |
| Wartung | Technische Ressourcen pflegen |
| Physische und Umweltsicherheit | Physische Umgebungen durch physische Sicherheitsmaßnahmen und Umweltkontrollen schützen. |
| Datenschutz | Richten Sie Ihre Datenschutzpraktiken an anerkannten Prinzipien aus. |
| Sichere Technik und Architektur | Sichere Engineering- und Architekturprinzipien anwenden |
| Projekt- und Ressourcenmanagement | Erreichen Sie Ihre Ziele in den Bereichen Cybersicherheit und Datenschutz als wichtige Akteure im Rahmen von Projektmanagementpraktiken. |
| Sicherheitsbewusstsein und -schulung | Durch Sensibilisierung eine Belegschaft mit Bewusstsein für Cybersicherheit und Datenschutz schaffen |
| Verwaltung von Drittanbietern | Implementieren Sie Supply Chain Risk Management (SCRM)-Praktiken, um vertrauenswürdige Drittanbieter einzusetzen. |
| Schwachstellen- und Patch-Management | Die Sicherheit und Widerstandsfähigkeit von Systemen, Anwendungen und Diensten gegenüber sich ständig weiterentwickelnden Bedrohungen soll durch die Anwendung branchenweit anerkannter Verfahren gestärkt werden. |
| Websicherheit | Gewährleisten Sie die Sicherheit und Ausfallsicherheit internetbasierter Technologien durch sichere Konfiguration und Überwachung auf anomale Aktivitäten. |
| Bedrohungsmanagement | Technologiebezogene Bedrohungen identifizieren und bewerten, um das Risiko und die notwendigen Korrekturmaßnahmen zu ermitteln. |
| Technologieentwicklung und -akquise | Entwickeln Sie Systeme, Anwendungen und Dienste mithilfe eines sicheren Softwareentwicklungs-Frameworks (SSDF). |
| Sicherheitsoperationen | Bereitstellung von Cybersicherheits- und Datenschutzmaßnahmen zur Gewährleistung sicherer Systeme und Dienste, die den Geschäftsanforderungen entsprechen. |
Wie implementiert man ein Framework für sichere Kontrollen?
Die Implementierung des SCF-Frameworks ist nicht ganz einfach. Mit etwas Recherche und der Unterstützung Ihres Sicherheitsteams lässt sie sich aber im Handumdrehen umsetzen.
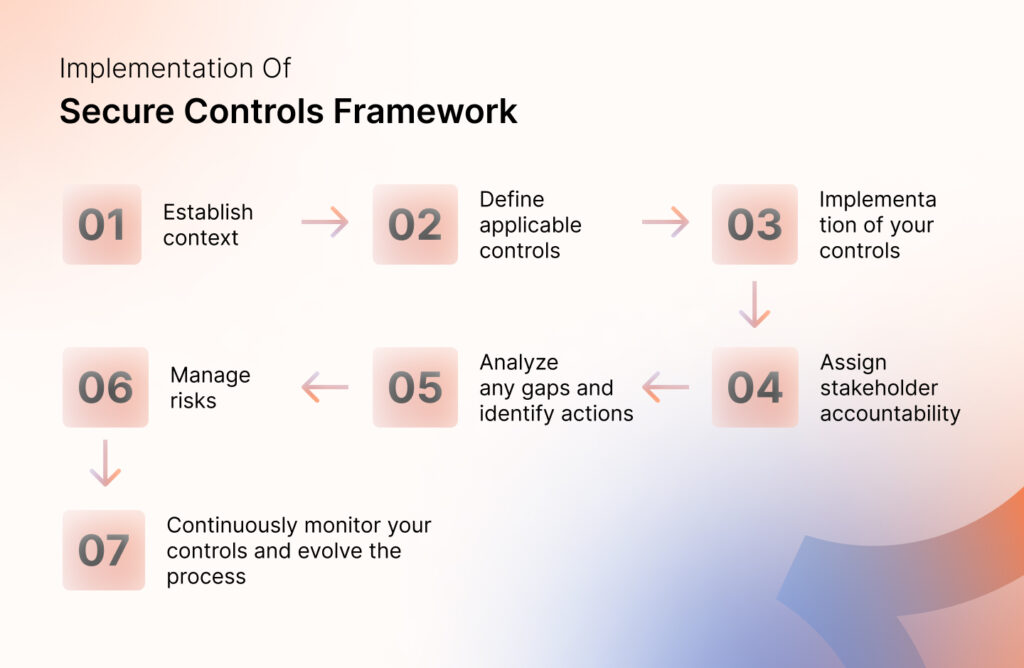
Hier sind die Schritte zur Implementierung der sicheren Kontrollframework-Abbildung:
Kontext herstellen
Bevor Sie mit der Implementierung eines sicheren Kontrollrahmens beginnen, müssen Sie als Erstes Ziele und einen Kontext hinsichtlich der Ziele Ihrer Datensicherheit festlegen.
- Mit welcher Risikostufe fühlen Sie sich wohl?
- Welche Bereiche Ihres Vermögens benötigen den größten Schutz?
Diese Art von Fragen wird sich nicht stellen, wenn Sie den Umfang Ihrer Sicherheitskontrollmaßnahmen festlegen.
Anwendbare Kontrollen definieren
Sie müssen verschiedene Faktoren sorgfältig abwägen, um die richtigen Kontrollmechanismen für Ihre Informationssysteme festzulegen. Kontrollmechanismen umfassen hierbei verschiedene Maßnahmen und Aktionen, darunter Richtlinien, Verfahren, Technologien und Schulungen.
Wenn beispielsweise das Schwachstellenmanagement eine kritische Kontrollmaßnahme ist und das Personalmanagementsystem (HRMS) ebenfalls eine kritische Kontrollmaßnahme darstellt.
Erstellen Sie eine Liste aller Kontrollmaßnahmen und wählen Sie diejenigen aus, die Ihrem Risikoniveau entsprechen, mit Ihren Geschäftsanforderungen übereinstimmen und in Ihr Budget passen.
Zur Unterstützung dieses Auswahlprozesses können Sie auf etablierte Normen und Richtlinien wie ISO 27001 , NIST SP 800-53 oder CIS Controls zurückgreifen.
Umsetzung Ihrer Kontrollen
In dieser Phase geht es darum, Ihre sorgfältig geplanten Kontrollmaßnahmen in die Tat umzusetzen. Folgendes ist zu tun:
- Sorgen Sie für eine ordnungsgemäße Installation und Konfiguration: Ihre Bedienelemente sollten konfigurierbar sein, um effektiv zu funktionieren.
- Testen: Testen Sie Ihre Steuerelemente, um sicherzustellen, dass sie wie vorgesehen funktionieren.
- Dokumentation: Pflegen Sie eine detaillierte Dokumentation Ihrer Steuerelemente, einschließlich ihrer Funktionsweise und aller vorgenommenen Konfigurationen.
- Rollen und Verantwortlichkeiten: Weisen Sie Rollen für die Verwaltung und Instandhaltung Ihrer Kontrollen zu.
- Kommunikation und Schulung: Es ist entscheidend, mit Ihren Mitarbeitern und Stakeholdern zu kommunizieren und sie darin zu schulen, Ihre Kontrollmaßnahmen anzuwenden und einzuhalten.
- Überwachen und messen: Bewerten und messen Sie kontinuierlich die Leistung und Effektivität Ihrer Kontrollen, um sicherzustellen, dass sie Ihre Sicherheitsziele erfüllen.
So können wir Ihnen helfen
Wir (Sprinto) Bereich Compliance-Automatisierung Eine Plattform, die 90 % Ihrer Compliance-Aufgaben automatisiert. So gewinnen Sie ausreichend Zeit, sich auf Ihre Kerngeschäftsziele zu konzentrieren. So unterstützen wir Sie:
- Erstens können Sie mithilfe von über 100 Integrationen die Steuerelemente für all Ihre Cloud-Anwendungen ganz einfach einrichten. Sprinto unterstützt
- SprintoDas intuitive All-in-One-Dashboard von [Name der Software] hilft Ihnen dabei, zu erkennen, ob Ihre Steuerelemente ordnungsgemäß funktionieren.
- Sollte es zu einer Anomalie kommen (z. B. wenn ein Mitarbeiter fehlt) Sicherheitstraining), Sprinto sendet umgehend Benachrichtigungen an den Administrator, der sich dann um das Problem kümmern kann.
- Sprinto Unterstützt Sie bei der kontinuierlichen Überwachung und Messung all Ihrer Kontrollen rund um die Uhr mit über einer Million Prüfungen pro Monat im Hintergrund.
Verantwortlichkeiten den Beteiligten zuweisen
Wir haben dies bereits im vorangegangenen Schritt zur Implementierung der Steuerung kurz erwähnt, werden es aber hier noch einmal ausführlicher ausführen.
Wenn eine Person zu viele Kontrollmechanismen gleichzeitig verwaltet, führt das zu Chaos, und das sollte man unbedingt vermeiden. Daher ist es sinnvoll, die Verantwortung für verschiedene Kontrollmechanismen auf unterschiedliche Personen zu verteilen.
Weisen Sie beispielsweise einer Person die Zugriffsverwaltung zu und einer anderen Person im Sicherheitsteam die Änderungsverwaltung.
Auf diese Weise kann der zuständige Beteiligte jedes auftretende Problem sofort angehen.
Analysieren Sie etwaige Lücken und identifizieren Sie Maßnahmen.
Ein entscheidender Bestandteil des Prozesses ist die Durchführung einer Sicherheitslückenanalyse . Diese hilft Unternehmen, Schwachstellen in ihren Netzwerksicherheitskontrollen zu identifizieren und so ein robustes und effektives Netzwerk zu gewährleisten.
Wenn Sie Ihre aktuellen Vorgehensweisen mit den Best Practices der Branche vergleichen, zeigt diese Analyse, wo Verbesserungen erforderlich sind und wie Ihre Organisation die richtige Struktur und die richtigen Kontrollen implementieren kann.
Nachdem Sie diese Lücken mithilfe von SCF-Maps identifiziert haben, sollten Sie umgehend Maßnahmen ergreifen, um sie zu schließen. Dies kann die Implementierung neuer Kontrollen, die Überarbeitung von Verfahren oder die Verbesserung bestehender Sicherheitsmaßnahmen umfassen, um die Schwachstellen zu beheben und Ihr Netzwerk zu stärken.
Risiken managen
Im nächsten Schritt gilt es, die Risiken und ihre potenziellen Auswirkungen auf Ihr Unternehmen zu analysieren. Vergessen Sie daher nicht, einen effektiven Plan für das Management zukünftiger Risiken zu erstellen.
Sprinto Es unterstützt das Risikomanagement äußerst effektiv. Durch die Einbeziehung verschiedener Datenquellen können Sie die relevantesten Risiken identifizieren und priorisieren. Die Notwendigkeit manueller Kontrollüberwachung wird reduziert, indem Schwachstellen in Ihren Sicherheitsvorkehrungen automatisiert erkannt werden.
Mit SprintoSie müssen sich nicht mehr ausschließlich auf Flickwerklösungen verlassen, da Sie Ihre Abhängigkeit von manuellen Prozessen kontinuierlich minimieren.
Je besser eine Organisation diese Risiken versteht, desto besser ist sie gerüstet, proaktive Maßnahmen zu ergreifen.
Überwachen Sie Ihre Steuerungselemente kontinuierlich und entwickeln Sie den Prozess weiter.
Nach der Implementierung Ihrer Kontrollmaßnahmen sollte der nächste Schritt darin bestehen, die kontinuierliche Überwachung zu ermöglichen. Risiken verändern sich ständig, und so sollte auch Ihr Sicherheitsansatz angepasst werden.
Durch die kontinuierliche Überwachung sind Sie sich stets der kleinsten Veränderungen in der Bedrohungslandschaft bewusst und verfügen über die notwendigen Informationen, um Ihre Sicherheitslage anzupassen und so den bestmöglichen Schutz vor einem Angriffsversuch zu bieten.
Wie Sprinto ermöglicht die kontinuierliche Überwachung:
Sprinto Es vereinfacht die kontinuierliche Überwachung, indem es alle Compliance-bezogenen Aufgaben übernimmt. Es überwacht Ihre Kontrollen und benachrichtigt Sie umgehend über etwaige Auslassungen oder Unregelmäßigkeiten.
Darüber hinaus ermöglicht es die Echtzeitverfolgung Ihrer Kontrollen und bietet einen umfassenden Überblick über Ihren Compliance- und Sicherheitsstatus. Diese Echtzeitdaten versetzen Sie in die Lage, fundierte Entscheidungen zur Verbesserung Ihrer Sicherheitslage zu treffen.
Welche Frameworks lassen sich in das Secure Controls Framework integrieren?
Die SCF-Maps lassen sich problemlos in Ihr umfassenderes Sicherheitsframework integrieren, da sie mit Richtlinien wie NIST CSF und ISO/IEC 27001:2013 übereinstimmen.
Sie können es in Frameworks wie die folgenden integrieren:
- Gesetz über die Portabilität und Rechenschaftspflicht von Krankenversicherungen (HIPAA)
- Sarbanes-Oxley Act (SOX)
- Allgemein anerkannte Datenschutzgrundsätze (GAPP)
- Vereinigtes Königreich – Datenschutzgesetz (DPA)
- Datenschutz-Grundverordnung der Europäischen Union (EU-DSGVO)
- Datensicherheitsstandard der Zahlungskartenindustrie (PCI DSS)
- Aufsichtsbehörde für die Finanzindustrie (FINRA)
- Serviceorganisationskontrolle (SOC)
Und viele weitere, je nach Ihren Anforderungen.
Steuerelemente einmalig zuordnen. In verschiedenen Frameworks wiederverwenden und nur die Neuerungen anpassen. Erfahren Sie, wie.
Vorteile der Implementierung eines sicheren Kontrollrahmens
Die wichtigsten Vorteile der Implementierung des Frameworks für sichere Kontrollen liegen in der detaillierten Vorgehensweise zum Schutz der Vertraulichkeit, Integrität, Verfügbarkeit und Sicherheit (CIAS) Ihrer Daten, Systeme, Anwendungen und Prozesse. Dabei wird alles vereinfacht, indem klare Erwartungen formuliert werden.
Hier sind einige der Vorteile:
Vereinfachte Einhaltung
Bei der Implementierung des SCF wurde eine umfassende Analyse von über 100 gesetzlichen, regulatorischen und vertraglichen Rahmenbedingungen durchgeführt.
Diese umfassende Überprüfung deckte Gemeinsamkeiten auf, die es dem SCF ermöglichten, mehrere tausend einzigartige Kontrollen zu bearbeiten.
Die Notwendigkeit, sichere Passwörter zu verwenden, ist beispielsweise eine gemeinsame Anforderung vieler Gesetze und Verordnungen.
Das SCF vereinfacht diese Komplexität durch durchdachte Bedienelemente und legt dabei Wert auf Einfachheit und Nachhaltigkeit.
Überwindet Silos
Das Design des SCF ist so ausgelegt, dass es aufgrund von Kommunikationslücken und falschen Annahmen die Effizienz beeinträchtigen und zu unzureichender Sicherheit führen kann. Das SCF bietet jedoch auch wertvolle Hinweise zu Werkzeugen und Lösungen für die Kontrollen.
Darüber hinaus beinhaltet es Reifegradkriterien, um Unternehmen bei der Planung und Bewertung von Kontrollmaßnahmen auf Basis eines angestrebten Reifegrads zu unterstützen.
Maßgeschneidert auf Ihre Bedürfnisse
Das SCF-System könnte als übermäßig komplex wahrgenommen werden, wenn Ihr Unternehmen nur 1-2 Compliance-Anforderungen hat.
Für Unternehmen mit drei oder mehr Compliance-Verpflichtungen, darunter ISO 27002, SOC 2 , PCI DSS und DSGVO, wird das SCF jedoch zu einem leistungsstarken Instrument, um das Management von Cybersicherheits- und Datenschutzmaßnahmen zu optimieren.
Automatisieren Sie Sicherheitskontrollen durch Sprinto
Was kommt als Nächstes?
Da Sie nun wissen, dass SCF ein umfassender Katalog aller Steuerelemente ist, denken Sie vielleicht, dass dessen Implementierung alle Probleme löst. Anstatt die Steuerelemente einzeln zu implementieren, bietet das Verständnis des SCF-Frameworks eine Möglichkeit, sie in einem Paket zu erhalten. Es ist jedoch keine alleinige Lösung.
Die SCF ist nicht:
- Kein Ersatz für die gebotene Sorgfaltspflicht
- Keine vollständige Lösung
- Nicht unfehlbar
Zusammenfassend lässt sich sagen, dass der Hauptzweck der Implementierung von Kontrollmaßnahmen darin besteht, vorzubeugen, Ereignisse zu erkennen und darauf zu reagieren. Sicherheitsvorfälle oder Sicherheitslücken in Echtzeit zu erkennen. Dadurch werden potenzielle Schäden minimiert und die Sicherheit Ihres Systems gewährleistet. Die manuelle Durchführung dieser Schritte ist äußerst aufwendig, daher benötigen Sie eine Plattform zur Automatisierung der Compliance-Prüfung wie beispielsweise [Name der Plattform einfügen]. Sprinto.
Beachten Sie das SprintoDie kontinuierliche Überwachungsfunktion zeigt den Status von Anlagen und Sicherheitskontrollen in Echtzeit an. Zudem können automatisierte Reaktionen kleinere Probleme sofort beheben, sodass menschliches Eingreifen nur bei schwerwiegenderen Problemen erforderlich ist.
Um mehr über SCF zu erfahren, wenden Sie sich an unsere Compliance-Experten, die Ihnen den richtigen Weg weisen werden.
Häufig gestellte Fragen
Was ist ein Beispiel für ein Sicherheitskontrollsystem?
Sicherheitskontrollrahmen sind wie organisierte Pläne, die zum Schutz der Daten eines Unternehmens beitragen. Sie umfassen Regeln und bewährte Verfahren zum Schutz vor Cyberbedrohungen und -risiken.
In welchem Verhältnis steht SCF zu anderen Rahmenwerken?
Das SCF fungiert als „Rosetta-Stein“ für Cybersicherheitskontrollen, indem es Kontrollen aus verschiedenen Best-Practice-Frameworks und diversen rechtlichen oder vertraglichen Anforderungen übersetzt und miteinander verbindet.
Was ist der SCF-Sicherheitsstandard?
Der SCF legt seinen Fokus vor allem auf interne Kontrollen. Diese Kontrollen umfassen Richtlinien, Standards, Verfahren und Prozesse im Bereich Cybersicherheit und Datenschutz. Ihr Hauptziel ist es, eine angemessene Gewähr dafür zu bieten, dass die Geschäftsziele erreicht werden und unerwünschte Ereignisse verhindert, erkannt oder behoben werden.
Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


