



Sicherheitsbewertung: Schlüsseltypen und wie Sie beginnen


TL, DR:
| Sicherheitsbewertungen decken Schwachstellen, Bedrohungen und Kontrolllücken in Systemen, Richtlinien und Infrastrukturen auf. |
| Gängige Arten sind Penetrationstests, Scans, Risikobewertungen, Audits und Sicherheitsüberprüfungen. |
| Der Artikel erläutert die einzelnen Schritte der Bewertung und wie die Ergebnisse zu Abhilfemaßnahmen führen sollten. |
Heutzutage entwickeln Hacker ihre Systeme ständig weiter und nutzen ausgefeilte Techniken, um Schwachstellen auszunutzen und an Daten zu gelangen. Als CISO oder Gründer sind Sie dafür verantwortlich, proaktiv Gegenmaßnahmen zu entwickeln und Ihr Unternehmen zu schützen. Die nötige Reaktionsfähigkeit setzt jedoch voraus, dass Sie Ihre Schwachstellen kennen. Und genau hier setzen Sicherheitsanalysen an.
Sicherheitsbewertungen oder -audits liefern einen schnellen Überblick über alle Schwachstellen, die Angreifer ausnutzen können, und ermöglichen so die Erstellung eines taktischen Gegenmaßnahmenplans. Es handelt sich um eine systematische Bewertung der Sicherheitsmaßnahmen, -richtlinien und -infrastruktur einer Organisation, um Schwachstellen, Bedrohungen und Sicherheitslücken zu identifizieren.
Ziel ist es, zu bewerten, wie gut bestehende Kontrollmechanismen sensible Daten und Systeme schützen, und konkrete Handlungsempfehlungen zur Risikominderung und Stärkung der Abwehrmaßnahmen zu liefern. Dieser Blogbeitrag behandelt Sicherheitsbewertungen, ihre verschiedenen Arten und deren Durchführung. Lesen Sie weiter, um herauszufinden, ob es einen einfacheren Ansatz für diese zeitaufwändigen Bewertungen gibt.
Was ist eine Sicherheitsbewertung?
Eine Sicherheitsbewertung ist eine systematische Überprüfung der Informationssysteme einer Organisation, um Schwachstellen, Bedrohungen und Risiken zu identifizieren. Sie umfasst die Überprüfung von Sicherheitsrichtlinien, das Testen von Schutzmaßnahmen und die Empfehlung von Verbesserungen. Sicherheitsbewertungen tragen dazu bei, Datenschutz, die Einhaltung gesetzlicher Bestimmungen und die Abwehr von Cyberangriffen zu gewährleisten.
Warum ist eine Sicherheitsbewertung notwendig?
Die Durchführung einer Sicherheitsbewertung ist unerlässlich, da sie Ihrem IT-Team ermöglicht, seine Cybersicherheitsmaßnahmen zu stärken. Zudem decken diese Bewertungen Bereiche mit Verbesserungspotenzial auf. Eine fortlaufende Checkliste zur Cyberhygiene stellt sicher, dass die täglichen Kontrollen zwischen den Bewertungen eingehalten werden, sodass die in einem Bewertungszyklus festgestellten Probleme nicht unbemerkt wieder auftreten, bis die nächste Bewertung ansteht.
Hier sind einige Gründe, warum Sie eine Sicherheitsbewertung durchführen sollten:
- Es hilft dabei, potenzielle Bedrohungen zu erkennen und zu bekämpfen, Sicherheitsvorfälle langfristig zu minimieren und Ihnen Geld zu sparen.
- Die Sicherheitsbewertung dient als Vorlage für fortlaufende Evaluierungen. Dies trägt zu einer kontinuierlichen Verbesserung auf Basis des anfänglichen Benchmarks bei.
- Die Kenntnis der eigenen Schwachstellen ermöglicht bessere Investitionsentscheidungen und somit einen besseren Schutz.
- Objektive, datengestützte Bewertungen erleichtern die Überwachung und Beurteilung der kurz- und langfristigen Leistung.
- Jeder Bewertungsbericht bietet Ihnen einen Überblick über den Sicherheitsstatus, die Ergebnisse und Verbesserungsvorschläge.
- Leistet einen immensen Beitrag zu den Compliance-Bemühungen und bietet eine solide Grundlage für die Bewertung des Sicherheitsstatus sowie Empfehlungen zur Verbesserung.
Sie können automatisierte Tools verwenden wie zum Beispiel Sprinto um Ihren aktuellen Sicherheits- und Compliance-Status zu bewerten, Lücken aufzudecken und eine Reihe von Kontrollmaßnahmen aufzubauen.
Die Plattform integriert sich über APIs in Ihre Cloud-Architektur und ermöglicht eine detaillierte Überwachung, um etwaige Sicherheitslücken aufzudecken und zu beheben.
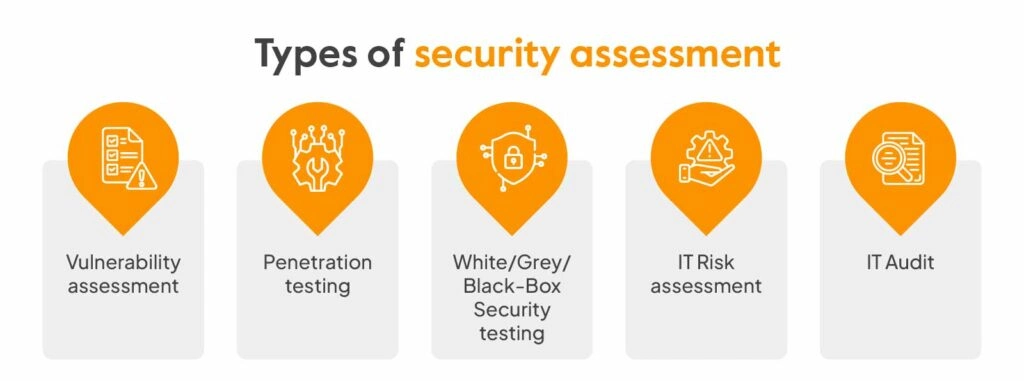
Arten von Sicherheitsbewertungen
Es ist entscheidend, die richtige IT-Sicherheitsbewertung auszuwählen und zu verstehen, vor welchen Bedrohungen sie schützen kann. Schauen wir uns die vier Arten von IT-Sicherheitsbewertungen genauer an:
1. IT-Risikobewertung
Diese Bewertung beurteilt akzeptable und tatsächliche Risikoniveaus unter Berücksichtigung der Eintrittswahrscheinlichkeit und der Auswirkungen der Risiken. Sie liefert eine Liste priorisierter Risiken und empfohlener Maßnahmen zu deren Minderung.
IT-Risikobewertungen sind jederzeit relevant, um potenzielle Risiken für Ihre Vermögenswerte zu identifizieren und Schutzstrategien zu definieren.
Wann sollte man eine IT-Risikobewertung durchführen lassen?
Eine IT-Risikoanalyse ist in verschiedenen Situationen sinnvoll. Sie dient dazu, potenzielle Risiken für die Vermögenswerte Ihres Unternehmens zu verstehen und zu managen sowie zu entscheiden, wie Sie diese schützen möchten. Daher ist sie nahezu immer relevant.
2. IT-Audit
Ein IT-Audit prüft, ob Ihre aktuelle Konfiguration den Compliance-Standards entspricht – sowohl technisch als auch hinsichtlich der Dokumentation. Es testet nicht die Netzwerksicherheit, sondern verdeutlicht die Einhaltung der Compliance- und Sicherheitsvorgaben im Unternehmen.
Wann ist der richtige Zeitpunkt für ein IT-Audit?
Bei Audits geht es hauptsächlich darum, die Einhaltung der Regeln nachzuweisen und die Qualität der Netzwerksicherheit zu belegen. Unternehmen, die bereits alle Vorschriften einhalten, sind in der Regel besonders vorsichtig, was die Sicherheit angeht.
3. Penetrationstests
Penetrationstests zielen darauf ab, die Sicherheit Ihrer Systeme durch Ausnutzung von Schwachstellen und Sicherheitslücken zu gefährden. Sie überprüfen die Wirksamkeit von Softwarekonfigurationen, Versionsverwaltung und lokalem Code. Typischerweise eignen sie sich am besten für Organisationen mit ausgeprägten Sicherheitsvorkehrungen.
Wann ist der richtige Zeitpunkt für einen Penetrationstest?
Diese Tests gewährleisten die Sicherheit Ihrer Software, Versionskontrolle und Ihres lokalen Codes bzw. decken gefundene Schwachstellen auf. Sie eignen sich weniger für Unternehmen mit niedrigem oder mittlerem Sicherheitsniveau.
Wenn Sie noch keine guten Sicherheitsvorkehrungen getroffen haben, könnte Ihnen ein Penetrationstest grundlegende Dinge sagen wie „Alles patchen“ oder „Finden Sie heraus, wo sich Ihre sensiblen Daten befinden“.
Geben Sie also kein Geld für einen Penetrationstest aus, es sei denn, Sie haben bereits eine Reihe von Schwachstellenanalysen durchgeführt und die festgestellten Fehler behoben.
4. Sicherheitsüberprüfung
Ein Sicherheits-Scan dient dazu, Schwachstellen in Ihren Netzwerken und Systemen zu identifizieren. Er wird mithilfe verschiedener automatisierter Tools durchgeführt, um Fehlkonfigurationen oder potenzielle Bedrohungen aufzuspüren, die von Angreifern ausgenutzt werden könnten. Zu den verschiedenen Arten von Sicherheits-Scans gehören Port-Scans, Netzwerk-Scans, Anwendungs-Scans usw.
Wann sollten Sie Sicherheitsüberprüfungen durchführen?
Um den Geschäftsanforderungen gerecht zu werden, müssen regelmäßig geplante Scans durchgeführt werden. Sicherheitsüberprüfungen sind außerdem immer dann erforderlich, wenn es wesentliche Änderungen an der Infrastruktur gibt, wie beispielsweise Software-Updates.
5. Beurteilung der Körperhaltung
Die Sicherheitsstatusanalyse ist eine Bewertung der Richtlinien, Prozesse, Technologien und Abwehrmaßnahmen einer Organisation zum Schutz vor Angriffen. Die Analysen helfen, Stärken und Schwachstellen zu identifizieren und Initiativen entsprechend zu priorisieren.
Die Lagebeurteilung überprüft die Vorbereitung auf Vorfälle, Sicherheitsrichtlinien, Schulungsabschlussquoten, Kontrollbewertungen usw. Sie muss durchgeführt werden, wenn eine Organisation ihren aktuellen Zustand verstehen und sich in Richtung eines gewünschten Zustands, d. h. einer robusten Sicherheitslage, bewegen möchte.
6. Mobile-Anwendungstests
Mobile-App-Tests sind erforderlich, wenn Ihre Unternehmens-App sensible Daten erfasst, speichert oder verarbeitet. Die Anwendungen werden auf Schwachstellen und Sicherheitsrisiken wie Schadsoftware sowie auf einwandfreie Funktion geprüft.
Wann benötigen Sie Tests für mobile Anwendungen?
Um eine sichere App-Entwicklung zu gewährleisten, sind Tests während der gesamten Entwicklungsphase erforderlich. Auch nach der Entwicklung können Sicherheitstests durchgeführt werden, um sicherzustellen, dass die App den Erwartungen entspricht.
7. Anwendungstest
Anwendungstests, auch Softwaretests genannt, scannen die Software auf Schwachstellen, die zu Sicherheitslücken oder Angriffen führen können. Die Tests erfolgen durch die Ausführung von Skripten oder mithilfe automatisierter Tools, um Fehler in der Sicherheit, Funktionalität und Benutzerfreundlichkeit der Software aufzudecken. Sie werden während des gesamten Softwareentwicklungszyklus durchgeführt – von der Anforderungsanalyse über Design und Entwicklung bis hin zur Bereitstellung.
8. Ethisches Hacken
Ethisches Hacking, auch White-Hat-Hacking genannt, ist eine Form der Sicherheitsanalyse, bei der professionelle Hacker wie Angreifer in ein System eindringen, jedoch mit dem Ziel, die Sicherheitsvorkehrungen zu testen, anstatt Schaden anzurichten. Der Zugriff auf Systeme wird erst nach vorheriger Genehmigung erlangt, und die ethischen Hacker melden anschließend alle gefundenen Schwachstellen und geben Empfehlungen.
Wann sollte man sich für ethisches Hacking entscheiden?
Wenn Sie eine unvoreingenommene und professionelle Meinung zur Wirksamkeit Ihrer Cybersicherheitsmaßnahmen benötigen, sollten Sie sich für ethisches Hacking entscheiden.
9. Schwachstellenanalyse
Dieser Test dient dazu, Schwachstellen in Ihrer IT-Umgebung aufzudecken und die potenzielle Schwere eines Angriffs einzuschätzen. Er erstellt eine Prioritätenliste der zu behebenden Probleme. Dieser Test eignet sich besonders für IT-Sicherheitsreifegrade bis mittlere Sicherheitsniveaus, bei denen die effiziente Behebung von Schwachstellen Priorität haben muss.
Grey-Box-Assessments können verwirrend sein, da sie zwischen einem Penetrationstest und einer Schwachstellenanalyse liegen.
Streben Sie nach absoluter Sicherheit mit Sprinto
Wie man eine Sicherheitsbewertung durchführt
Heutzutage entwickeln sich Bedrohungen der Informationssicherheit ständig weiter. Daher benötigen Sie einen flexiblen Ansatz, der sich mit der Zeit weiterentwickelt und an die aktuellen Bedrohungsszenarien anpasst. Bewährte Verfahren, Rahmenwerke, Standards und Gesetze betonen die Bedeutung regelmäßiger Risikobewertungen.
Hier ist eine einfache 9-Schritte-Anleitung zum Schutz Ihrer IT-Ressourcen:
1. Ein Kernbewertungsteam zusammenstellen
Um Ihren Bewertungsprozess zu starten, stellen Sie innerhalb Ihres Unternehmens eine Arbeitsgruppe zusammen. Diese Gruppe sollte idealerweise aus Schlüsselfiguren wie dem Inhaber/CEO, dem IT-Manager und den relevanten Abteilungsleitern bestehen.
Dieses Kernteam für die Bewertung wird die Bewertung leiten, den Bericht zusammenstellen und Empfehlungen zur Verbesserung vorschlagen.
2. Den Umfang der Sicherheitsbewertung (intern) festlegen
Der erste Schritt im Sicherheitsbewertungsprozess besteht darin, den Umfang festzulegen. Dieser Umfang kann sich auf Ihr gesamtes Unternehmen erstrecken oder sich auf bestimmte Bereiche wie Geschäftseinheiten, Standorte oder Prozesse wie die Zahlungsabwicklung konzentrieren.
Sprinto unterstützt Sie bei der Abgrenzung des Projektumfangs, indem es Sie beim Verständnis und der Ausrichtung an den für Ihr Unternehmen geltenden Cybersicherheits-Compliance-Rahmenwerken anleitet.
Sobald der Umfang definiert ist, sollten Sie alle relevanten Stakeholder einbeziehen, insbesondere diejenigen, deren Aktivitäten in diesen Bereich fallen. Ihr Beitrag ist unerlässlich, um Prozesse, Ressourcen und potenzielle Risiken zu identifizieren und akzeptable Risikoniveaus festzulegen.
Zuvor ist es jedoch wichtig, intern Schulungen durchzuführen, um die wichtigsten Fachbegriffe im Zusammenhang mit Risikobewertungen zu erläutern. Dieses gemeinsame Verständnis erleichtert die Kommunikation mit Ihren Stakeholdern.
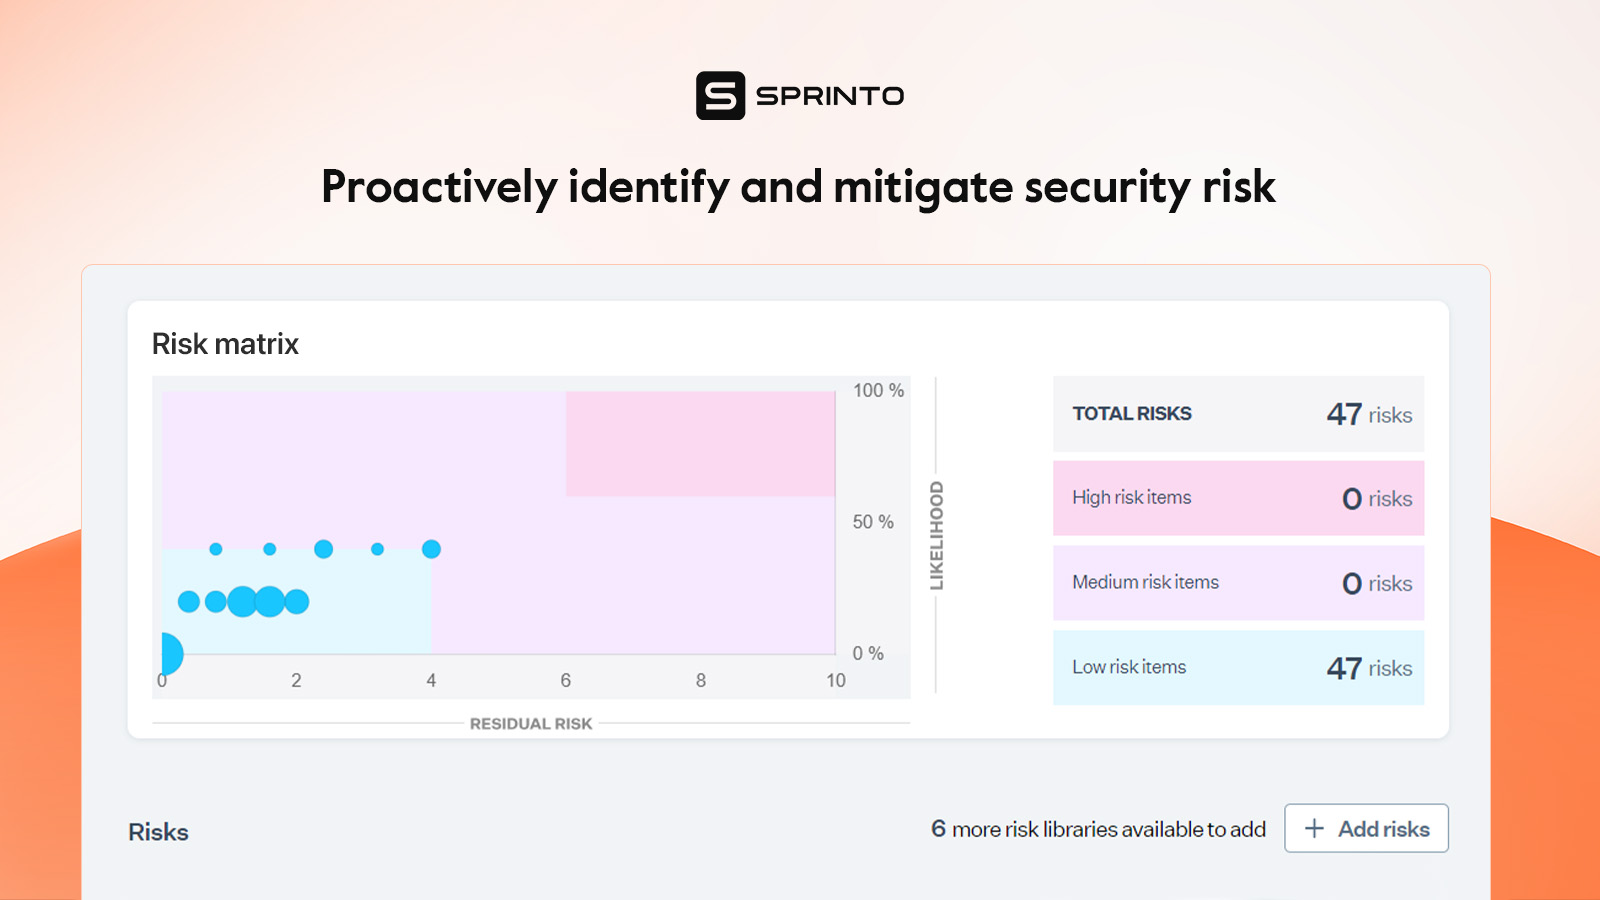
Wenn Sie komplizierte Fachbegriffe vermeiden möchten, versuchen Sie es mit unkomplizierten Risikobibliotheken und visuellen Heatmaps von SprintoDie Bibliothek deckt nahezu alle Risiken ab, denen Technologie- und Cloud-Unternehmen ausgesetzt sind, und erleichtert das Verständnis ihrer Auswirkungen.
Zudem können Sie sich an Rahmenwerken wie NIST SP 800-37 oder ISO 27001 orientieren, um Anleitungen und Klarheit für die Implementierung effektiver Sicherheitskontrollen zu erhalten.
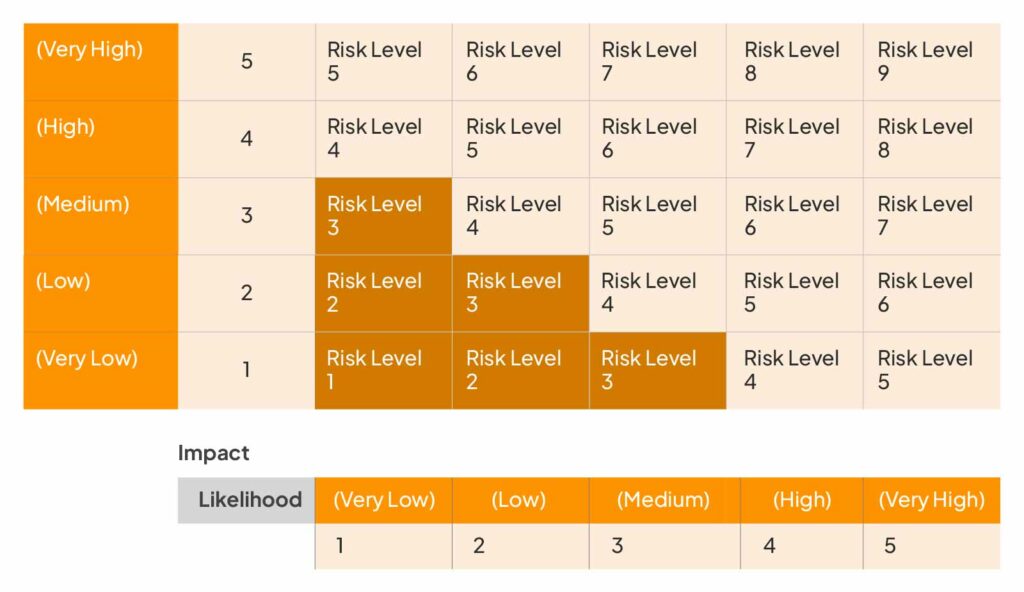
In diesem Schritt erstellen Sie eine Risikoskala, die die Wahrscheinlichkeit und die Auswirkungen von Sicherheitsvorfällen berücksichtigt. Beachten Sie, dass Risikobewertungen sowohl qualitativ als auch quantitativ erfolgen können.
Die Risikobereitschaft eines Unternehmens ergibt sich aus der Analyse dieser Risiken und der Festlegung der entsprechenden Reaktionsmöglichkeiten. Ereignisse, deren Eintreten höchst unwahrscheinlich ist oder die das Unternehmen voraussichtlich nicht wesentlich beeinträchtigen werden, können von der Geschäftsleitung als tolerierbar eingestuft werden.
3. Führen Sie eine Lieferantenrisikobewertung durch
Nachdem Sie den Umfang der Risikobewertung kennen, führen Sie eine Lieferantenrisikobewertung durch. Lieferantenbeziehungen können Vorteile, aber auch Risiken für Ihr Unternehmen, Ihre Cybersicherheit und Ihre Geschäftskontinuität mit sich bringen.
Führen Sie eine Lieferantenrisikoanalyse durch , um diese potenziellen Probleme in den Griff zu bekommen. Dabei geht es um die Entwicklung einer datengestützten Prognoseanalyse möglicher Fehler, die Bewertung der Wahrscheinlichkeit und der Auswirkungen unsicherer Ereignisse sowie deren Priorisierung.
Diese Risiken können die Genauigkeit der Daten, die betriebliche Effizienz, Sicherheitslücken und die Einhaltung von Gesetzen und Vorschriften umfassen.
Diese Beziehungen sollten kontinuierlich überwacht werden , um die Wahrscheinlichkeit unerwarteter Probleme zu verringern und eine solide Grundlage für produktive Partnerschaften zu schaffen.
Die manuelle Überwachung dieser Vorgänge ist umständlich; der Einsatz von Tools zur Automatisierung der Compliance-Vorgaben wird empfohlen.
Sprinto Vorteil
Sprinto Unterstützt Sie bei der kontinuierlichen Überwachung Ihrer Anlagen rund um die Uhr. Es kann über 100 Millionen Prüfungen pro Monat durchführen, Sie auf etwaige Anomalien aufmerksam machen und einen risikobasierten Sanierungsplan zur Behebung dieser Anomalien empfehlen.
Priorisieren Sie die für Ihr Unternehmen spezifischen Sicherheits- und Compliance-Risiken – Vereinbaren Sie eine kostenlose Demo.
4. Führen Sie eine Bestandsaufnahme der Anlagen durch.
Beginnen Sie mit der Erstellung eines Inventars der für Ihren Geschäftsbetrieb unerlässlichen kritischen Assets. Dieses Inventar umfasst nicht nur Hardware, sondern auch Anwendungen, Benutzer und Datenspeicher, da all diese Faktoren zu potenziellen Schwachstellen gegenüber externen Angriffen beitragen.
Sobald Sie diese kritischen Assets identifiziert haben, weisen Sie jedem einzelnen einen Wert zu. Erstellen Sie gleichzeitig eine Übersicht über die Datenflüsse innerhalb Ihres Unternehmens, einschließlich Ihrer Interaktionen mit Drittanbietern. Dieser Schritt ist unerlässlich, um die Einhaltung der Vorschriften für Ihre kritischen Assets und deren Integrationen sicherzustellen.
Erstellen Sie außerdem Datenflussdiagramme und identifizieren Sie etwaige Schwachstellen oder Sicherheitslücken in Ihrem Netzwerk.
5. Sicherheitsbedrohungen und potenzielle Schwachstellen identifizieren
Nach der Erfassung Ihres Anlageninventars besteht der nächste Schritt darin, potenzielle Sicherheitsbedrohungen und Schwachstellen für jede Anlage zu identifizieren.
Auch die Durchführung einer Sicherheitslückenanalyse ist hier von enormer Bedeutung. Diese Analysen vergleichen Ihren Sicherheitsstatus mit Standards wie CMMC oder PCI DSS . Sie helfen Ihnen, administrative und Konfigurationsrisiken zu identifizieren, die möglicherweise Aufmerksamkeit erfordern.
Wie funktioniert Sprinto Hilfe bei der Identifizierung von Sicherheitsbedrohungen und Schwachstellen?
Mit einer Funktion zur kontinuierlichen Überwachung, Sprinto Es überwacht Ihr IT-System genau, um Sicherheitslücken zu erkennen und Sie bei Anomalien zu alarmieren. Es sammelt Hinweise auf potenzielle Schwachstellen und Bedrohungen. Sie können auch manuell Screenshots hochladen.
Außerdem, Sprinto Wir schlagen vor, diese Sicherheitsprobleme zu beheben und Ihnen dabei zu helfen, diese Sicherheitslücken zu schließen. Um Sicherheitslücken zu erkennen und zu beheben, werden außerdem regelmäßig Tests an Drittanbieterlösungen durchgeführt, um deren Sicherheit zu gewährleisten.
6. Analysieren Sie die Risiken und ermitteln Sie die potenziellen Auswirkungen (um die Lücken hinsichtlich der Auswirkungen und der Risiken zu priorisieren).
Um Risiken effektiv zu priorisieren und anzugehen, müssen Sie deren potenzielle Auswirkungen analysieren und bewerten. Beginnen Sie daher mit der Abschätzung der potenziellen Auswirkungen dieser Risiken.
Denken Sie beispielsweise an die Folgen eines Kreditkartendatendiebstahls für Ihr Unternehmen. Diese Auswirkungen können sich auf verschiedene Weise äußern, etwa durch finanzielle Verluste, Kundenabwanderung oder Schäden am Ruf und der Glaubwürdigkeit Ihrer Marke.
Deshalb kann man die Auswirkungen eines Cyberangriffs anhand der Schwere der Auswirkungen und der geschätzten Kosten in drei Stufen einteilen: „hoch“, „mittel“ oder „niedrig“.
7. Die Ergebnisse sind in einem Bericht klar und prägnant zu dokumentieren.
Der nächste Schritt besteht darin, die Ergebnisse klar und prägnant zu dokumentieren. So geht's: Ein guter Sicherheitsbewertungsbericht präsentiert die Erkenntnisse aus der Bedrohungs- und Schwachstellenanalyse so, dass die Priorisierung der Behebungsmaßnahmen erleichtert wird. Er sollte eine Managementzusammenfassung, den Umfang und die angewandte Methodik, die Ergebnisse mit Schweregradbewertungen, Belege und einen Behebungsplan mit Verantwortlichen und Zielterminen enthalten.
Hierfür können Sie eine Risikoanalysevorlage (Risikomatrix) verwenden. Eine Risikomatrix vergleicht die Wahrscheinlichkeit einer Ausnutzung mit dem Schweregrad des potenziellen Schadens durch einen erfolgreichen Angriff.
8. Sanierungsmaßnahmen umsetzen
Nachdem Sie nun einen detaillierten Bericht erhalten haben, erfahren Sie hier, wie Sie Abhilfemaßnahmen umsetzen können:
- Antiviren Software
Die Zeiten, in denen Antivirensoftware allein vollständigen Schutz bot, sind vorbei. Antivirensoftware ist zwar weiterhin ein wichtiger Bestandteil der Cybersicherheit, aber kein Allheilmittel mehr. Moderne Antivirenprogramme können bei Bedrohungen automatisch Schutzmaßnahmen einleiten oder den Benutzer zum Handeln auffordern.
- Automatisierte Sanierungslösungen
Automatisierte Behebungswerkzeuge gewinnen aufgrund der Komplexität moderner Netzwerke zunehmend an Bedeutung. Denn diese Werkzeuge können Sicherheitsprobleme schnell erkennen und beheben, wodurch die Zeit zur Bedrohungsabwehr verkürzt wird. Darüber hinaus minimieren sie das Risiko menschlicher Fehler im Behebungsprozess.
Unter allen Sanierungslösungen, Sprinto kommt als Sieger hervor, wenn es darum geht, Ihnen bei der Umsetzung von Sanierungsmaßnahmen zu helfen.
Zum Beispiel Werkzeuge wie Sprinto Sie können Ihre Sicherheitskontrollen kontinuierlich überwachen. Da das Dashboard zur Überwachung des Kontrollstatus Sie über den Status der Kontrollen informiert, können Sie im Fehlerfall die richtigen Maßnahmen ergreifen.
Wir verstehen auch, dass nicht alle Kontrollmechanismen gleichwertig sind und manche Schwachstellen ein höheres Risiko für Ihr Unternehmen darstellen als andere. SprintoDas System verwendet Risikobewertungsalgorithmen, um Kontrollen zu priorisieren und sicherzustellen, dass Sie sich zunächst mit den kritischsten Problemen im Rahmen des Eskalationsmanagements befassen.
Dies kann zusätzliche Schulungen für einen Mitarbeiter oder das Hochladen von Nachweisen im Rahmen des Änderungsmanagements erfordern. Im Gegensatz zu manuellen Korrekturmaßnahmen werden automatisierte Tools ereignisgesteuert eingesetzt und beheben Abweichungen umgehend.
- Training
Regelmäßige Schulungen Ihrer Mitarbeiter und IT-Teammitglieder aus allen Abteilungen sind unerlässlich. Eine Unternehmenskultur, in der Mitarbeiter befähigt werden, auf Bedrohungen zu reagieren, ist für einen umfassenden Sicherheitsplan unerlässlich.
Deshalb empfiehlt es sich, halbjährliche oder jährliche Schulungen durchzuführen, um sicherzustellen, dass Ihre Mitarbeiter über die neuesten Sicherheitspraktiken informiert sind. Die Integration von Mitarbeiterschulungen in Ihre Sicherheitsstrategie schärft das Bewusstsein Ihrer Mitarbeiter für potenzielle Bedrohungen und deren Vermeidung.
9. Wirksamkeit bewerten und wiederholen
Nachdem Sie Ihre Sicherheitsmaßnahmen implementiert haben, ist es entscheidend, deren Wirksamkeit zu überprüfen. Diese Bewertung stellt sicher, dass die gewählten Lösungen die identifizierten Schwachstellen und Bedrohungen effektiv beheben.
Überprüfen Sie regelmäßig die Ergebnisse Ihrer Sanierungspläne, um festzustellen, ob sie die beabsichtigten Resultate erzielen. Sollten anhaltende Probleme oder neue Risiken auftreten, seien Sie bereit, Ihre Strategie anzupassen und zu optimieren.
Die Bewertung der Effektivität sollte ein fortlaufender Prozess sein, um die Sicherheit Ihrer Systeme zu gewährleisten, und nicht nur ein einmaliger Vorgang.
Vorteile der Sicherheitsbewertung
Die Vorteile einer Sicherheitsbewertung für ein Unternehmen und seinen Chief Information Security Officer (CISO) sind erheblich. Nach dem Lesen der Implementierungsschritte werden Sie die Wichtigkeit dieser Bewertung sicherlich erkennen. Um dies zu verdeutlichen, hier einige der Vorteile:
Sicherheitsbewusstsein
Eine Sicherheitsbewertung stellt sicher, dass Sie die Sicherheitsrisiken in Ihrer Umgebung kennen. Dieses grundlegende Bewusstsein ist entscheidend, denn Sie können ein Problem nicht beheben, wenn Sie nicht einmal wissen, dass es existiert. Neben dem Bewusstsein liefern regelmäßige Bewertungen Sicherheitsverantwortlichen eine fundierte Einschätzung des allgemeinen Cybersicherheitsstatus , die sie dem Vorstand, Kunden oder Aufsichtsbehörden präsentieren können, ohne sich auf subjektive Aussagen zum Sicherheitsempfinden des Unternehmens verlassen zu müssen.
Bietet eine Momentaufnahme aller Schwachstellen
Für einen neu ernannten CISO liefert eine erste Bewertung einen Überblick über alle Schwachstellen, die er bei Amtsantritt vorfindet. Dies ist wertvoll, da es die Dokumentation und Nachverfolgung von Sicherheitsproblemen ermöglicht, die während der Amtszeit behoben wurden, und somit den Beitrag zur Verbesserung der Sicherheit aufzeigt.
Fortschritte in der Dokumentensicherheit
Sicherheitsbewertungen dokumentieren auch die Fortschritte beim Schutz der Unternehmenswerte. CISOs stehen oft vor der Herausforderung, den Wert ihrer Arbeit für das Unternehmen zu quantifizieren, insbesondere wenn es darum geht, Sicherheitsvorfälle zu verhindern, die nie eingetreten sind.
Wenn Sie also die seit der letzten Bewertung erzielten Fortschritte bei der Behebung der Sicherheitslücken verfolgen, können Sie den konkreten Wert Ihrer Sicherheitsbemühungen aufzeigen.
Eine Sicherheitsrisikoanalyse dient dazu, zu überprüfen, ob Ihr Unternehmen branchenspezifische Compliance-Vorgaben erfüllt. Viele Regierungen und internationale Organisationen schreiben verschiedene Compliance-Standards vor. Die Nichteinhaltung dieser Standards kann zu erheblichen Bußgeldern und weiteren negativen Konsequenzen führen.
Vereinbaren Sie einen Termin für eine professionelle Sicherheitsrisikoanalyse
Die Investition in eine professionelle Sicherheitsrisikoanalyse liefert Ihnen Erkenntnisse, Werkzeuge und fachkundige Beratung zur Stärkung Ihrer physischen und Cybersicherheit. Sie hilft Ihnen zweifellos auch bei der Entwicklung von Sicherheitslösungen und der Erstellung effektiver Protokolle.
Sprinto ist eine führende Plattform zur Automatisierung von Compliance-Prozessen, die von Unternehmen für Risikobewertungen und Maßnahmenpläne bevorzugt wird. Unser Team von Compliance-Experten steht Ihnen gerne mit Rat und Tat zur Seite.
Häufig gestellte Fragen
Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


