




TL, DR:
| Die ISMS-Sensibilisierungsschulung ist gemäß ISO 27001, Abschnitt A.7.2.2, obligatorisch und stellt sicher, dass alle Mitarbeiter ihre Rolle bei der Aufrechterhaltung des Informationssicherheits-Managementsystems und seiner Kontrollen verstehen. |
| ISO 27001 Abschnitt 7.3 verpflichtet Organisationen, sicherzustellen, dass die Mitarbeiter die Sicherheitsrichtlinie, ihren Beitrag zur Wirksamkeit des ISMS und die Folgen der Nichteinhaltung der festgelegten Anforderungen kennen. |
| Die Schulung muss Phishing, Social Engineering, Passwortmanagement, Datenverarbeitung, Meldung von Sicherheitsvorfällen und physische Sicherheitsmaßnahmen umfassen. Regelmäßige Auffrischungsschulungen sind erforderlich, da eine einmalige Schulung für die dauerhafte Einhaltung der ISO 27001-Norm nicht ausreicht. |
Im Zeitalter des Cloud-Computing sind Informationen angreifbar. Cyberkriminelle suchen ständig nach neuen Zielen. Sie spüren Schwachstellen in den Informationssicherheitsmanagementsystemen (ISMS) von Organisationen auf und nutzen diese aus.
Dies stört häufig den Geschäftsbetrieb.
Mitarbeiter stellen das schwächste Glied in der Sicherheitskette dar. Daher ist die Sensibilisierung für ISMS-Kenntnisse unerlässlich. Eine automatisierte Sicherheitsschulungsplattform unterstützt die Bereitstellung rollenspezifischer Schulungsmodule und die Nachverfolgung der Teilnahme im gesamten Unternehmen.
Der erste Schritt zu einem sicheren Informationssicherheitsmanagementsystem (ISMS) besteht darin, zu erkennen, dass jeder Mitarbeiter ein potenzielles Ziel darstellt. Sicherheitslücken entstehen häufig durch menschliches Versagen. Genau deshalb reduziert ein ISMS-Sensibilisierungstraining das organisatorische Risiko direkter als die meisten technischen Kontrollmaßnahmen. Mit dieser Erkenntnis können Unternehmen ihre Mitarbeiter zu ihrer ersten Verteidigungslinie machen.
In diesem Blog-Leitfaden erläutern wir die Bedeutung von ISMS-Schulungen und zeigen Ihnen, wie Sie ein effektives ISMS-Schulungsprogramm entwickeln können. Legen wir gleich los!
Was ist ein ISMS-Sensibilisierungstraining?
ISMS-Sensibilisierungsschulungen stellen sicher, dass alle Mitarbeiter über die erforderlichen Kenntnisse verfügen, um das ISMS effektiv zu handhaben. Organisationen, die wissen, wie man ein Compliance-Programm aufbaut, betrachten diese Schulung als integralen Bestandteil der Kontrollmaßnahmen und nicht als kurzfristige Vorbereitungsmaßnahme für die Zertifizierung.
ISMS-Sensibilisierungsprogramme führen die Mitarbeiter in die Informationssicherheit und die damit verbundenen Risiken ein. Außerdem werden die Rollen jedes Mitarbeiters im Hinblick auf ISO/IEC 27001 verdeutlicht, sodass jeder weiß, was von ihm erwartet wird.
Was sagt ISO 27001 über ISMS-Sensibilisierungsschulungen aus?
Informationssicherheitsschulungen sind gemäß ISO 27001 (Abschnitt A.7.2.2) eine wesentliche Anforderung. Bevor Sie Budgets für diese Programme festlegen, hilft Ihnen die Kenntnis Ihrer ISO 27001-Zertifizierungskosten, Ressourcen für Schulungen, Tools und Auditvorbereitung optimal zu verteilen. Abschnitt 7.2 besagt, dass Organisationen die Kompetenz der an der Implementierung und dem Betrieb des ISMS beteiligten Personen ermitteln sollten.
Abschnitt 7.3 verpflichtet die Mitarbeiter, die Informationssicherheitsrichtlinie und ihre Rolle im ISMS zu verstehen. Die Verwendung standardisierter ISO-27001-Richtlinienvorlagen gewährleistet, dass diese Richtlinien klar dokumentiert und für Schulungszwecke zugänglich sind. Aus diesem Grund etablieren Unternehmen eine Informationssicherheitskultur, um die ISMS-Prozesse effizient zu gestalten.
Wie entwickelt und implementiert man ein effektives ISMS-Schulungsprogramm?
Die Entwicklung eines effektiven ISMS-Schulungsprogramms ist wichtig für die effiziente Aufrechterhaltung Ihres Informationssicherheitsmanagementsystems. Im Folgenden finden Sie einige Punkte, die Sie bei der Entwicklung des Schulungsprogramms berücksichtigen sollten.
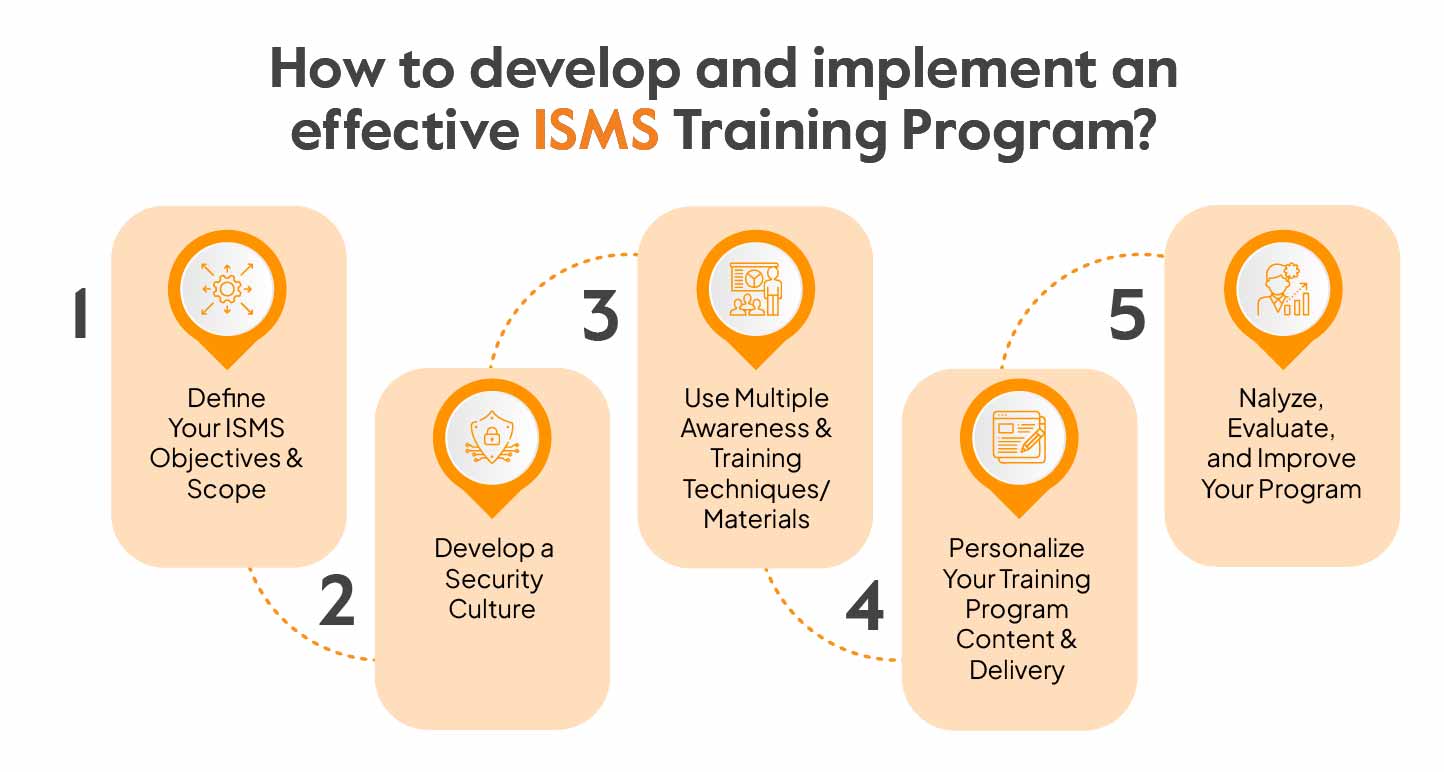
- Definieren Sie Ihre ISMS-Ziele und Ihren Geltungsbereich
Der erste Schritt vor der Entwicklung Ihres ISMS-Sensibilisierungs- und Schulungsprogramms besteht darin, Ihre Ziele und die Zielgruppe klar zu definieren. Die ISMS-Ziele sollten mit Ihrem Risikobewertungsbericht übereinstimmen. Risikomanagement-Software hilft dabei, diese Ziele mit quantifizierten Risikobewertungen zu verknüpfen und sicherzustellen, dass die Schulungsprioritäten der tatsächlichen Bedrohungslandschaft des Unternehmens entsprechen. Der ISMS-Geltungsbereich sollte alle relevanten Informationsressourcen und Prozesse umfassen, die mit dem ISMS in Zusammenhang stehen.
- Eine Sicherheitskultur entwickeln
Sobald Sie diese definiert haben, werden Sie Ihre Zielgruppe, deren erwartete Rollen/Verantwortlichkeiten, deren Lernbedürfnisse und die Themen/Kurse, die Sie behandeln müssen, klar verstehen.
Die Sicherheitskultur im Unternehmen beeinflusst, wie Mitarbeiter und Partner das ISMS und seine potenziellen Handlungsfelder betrachten. Entwicklung einer SicherheitskulturSie werden den aktuellen Sicherheitsstatus Ihrer Organisation verstehen und wissen, was getan werden muss, um einen besseren Rahmen mit sicherheitsorientierten Werten und Überzeugungen zu erreichen.
Dieser Schritt ist entscheidend, da er Ihnen hilft, Ihr Sicherheitsbewusstseinsprogramm an der Unternehmenskultur und den Zielen auszurichten. Darüber hinaus ist eine Kultur der Informationssicherheit im Unternehmen der Schlüssel zur Effektivität des ISMS. - Nutzen Sie verschiedene Sensibilisierungs- und Schulungstechniken/-materialien.
Um Ihre Mitarbeiter zu motivieren, benötigen Sie für Ihr ISMS-Schulungsprogramm verschiedene Formate und Techniken. Während einige Online-Kurse bevorzugen, setzen andere eher auf traditionelle Schulungsmethoden wie Seminare und praktische Workshops.
Nutzen Sie also eine Vielzahl formeller und informeller Methoden wie Workshops, Quizze, E-Learning-Kurse, Seminare, Webinare, Poster, Newsletter, Simulationen oder versuchen Sie, E-Book-Vorlagen zu verwenden. Ein interaktiver Ansatz mit einer Kombination aus Text, Bild, Video, Audio und anderen Elementen ist sehr hilfreich. - Personalisieren Sie die Inhalte und die Durchführung Ihres Trainingsprogramms.
Die individuelle Anpassung Ihrer Inhalte und deren Vermittlung ist entscheidend, damit Mitarbeiter verschiedener Abteilungen die Konzepte des Informationssicherheitsmanagementsystems (ISMS) leicht verstehen. Um das Sensibilisierungsprogramm effektiver zu gestalten, können Sie Ihre Mitarbeiter anhand ihrer Rollen, Verantwortlichkeiten, Standorte, Zugriffsrechte usw. in verschiedene Gruppen einteilen.
Für verschiedene Zielgruppen können Sie Ihre Inhalte und deren Präsentation entsprechend anpassen. Das bedeutet, einen anderen Ansatz, andere Beispiele, vielleicht andere Sprachen und vieles mehr zu verwenden, um die Schulungen abwechslungsreich und effektiv zu gestalten.
Sie können auch Geschichten, Fallstudien, Emotionen und Humor einbeziehen, um eine persönliche Verbindung zu den Mitarbeitern herzustellen. So können diese besser verstehen, was von ihnen erwartet wird. - Analysieren, bewerten und verbessern Sie Ihr Programm
Regelmäßige Evaluierung und Anpassung sind die Schlüsselelemente für ein erfolgreiches ISMS-Sensibilisierungsprogramm. Um die Wirkung und den Nutzen Ihres Programms zu messen, müssen Sie Daten und Feedback von Mitarbeitern und Stakeholdern sammeln und analysieren.
Sie können Umfragen, Tests, Interviews, Audits, Bewertungen, Fokusgruppen und vieles mehr durchführen, um Kennzahlen zu sammeln und die Effektivität des Programms zu beurteilen.
Anhand der Ergebnisse können Sie erkennen, was gut läuft und was schief läuft, sodass Sie die notwendigen Änderungen vornehmen können, um Ihr ISMS-Sensibilisierungstraining im Laufe der Zeit zu verbessern.
Was beinhaltet das ISMS-Schulungsprogramm?
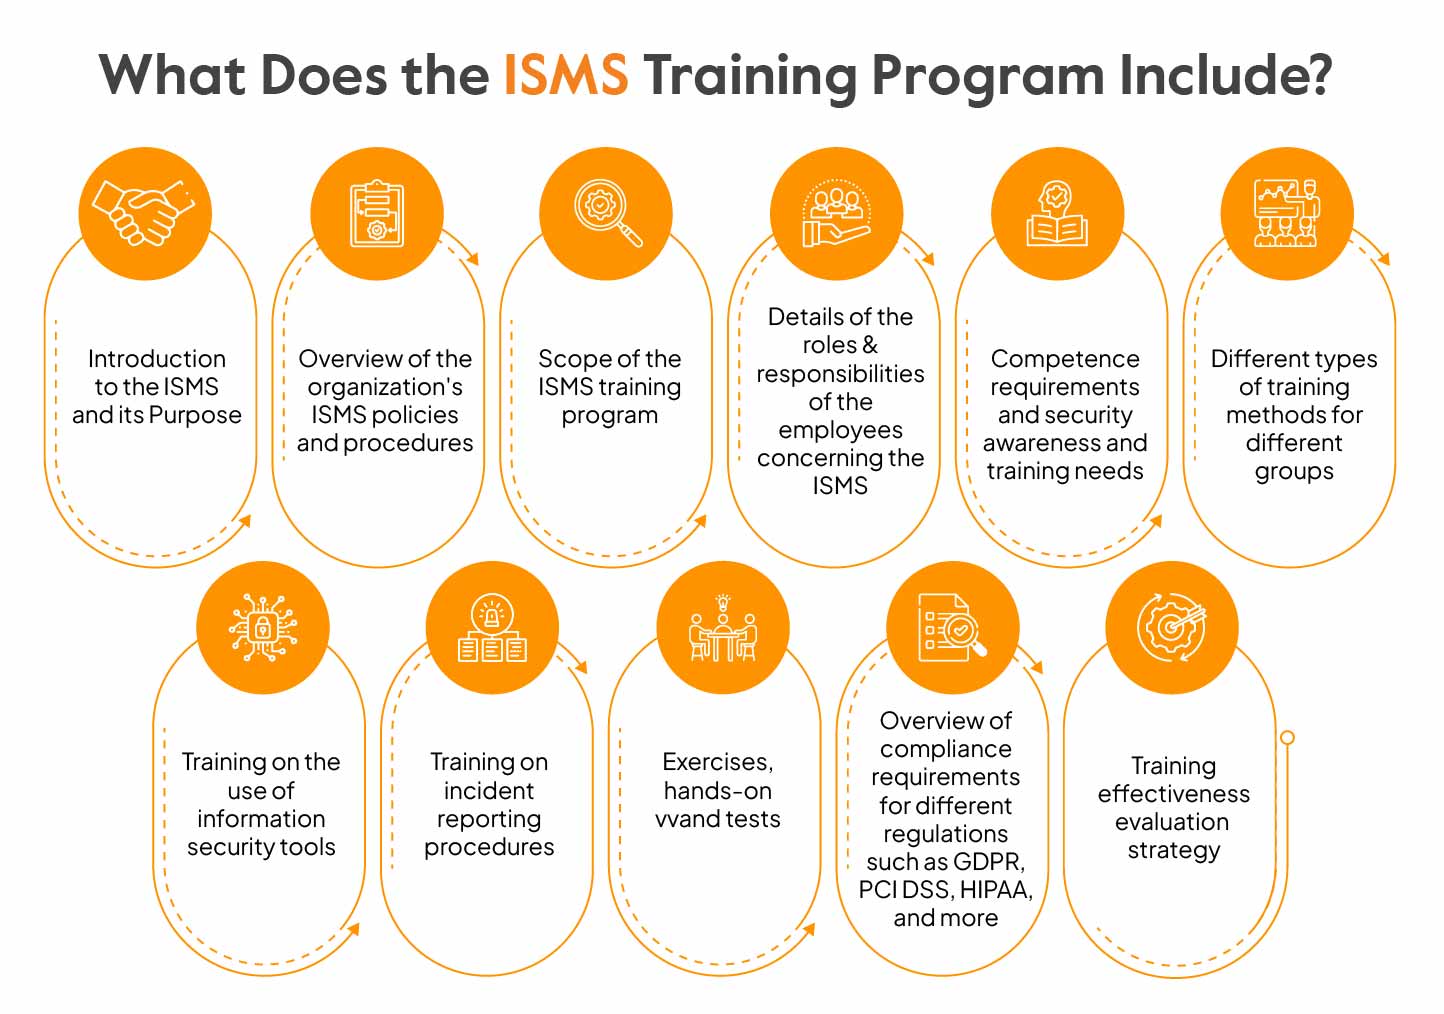
Nachdem wir nun alles über die Entwicklung eines ISMS-Sensibilisierungsprogramms wissen, wollen wir die Elemente skizzieren, die Sie in Ihr Programm aufnehmen sollten. Das ISMS-Schulungsprogramm umfasst im Allgemeinen die folgenden Elemente:
- Einführung in das ISMS und seinen Zweck
- Überblick über die ISMS-Richtlinien und -Verfahren der Organisation
- Umfang des ISMS-Schulungsprogramms
- Einzelheiten zu den Rollen und Verantwortlichkeiten der Mitarbeiter im Zusammenhang mit dem ISMS
- Kompetenzanforderungen sowie Sicherheitsbewusstsein und Schulungsbedarf
- Unterschiedliche Trainingsmethoden für unterschiedliche Gruppen
- Schulung zur Nutzung von Informationssicherheitstools
- Schulung zu Verfahren der Vorfallsmeldung
- Übungen, praktische Workshops und Tests
- Überblick über die Compliance-Anforderungen verschiedener Vorschriften wie z. B. Datenschutz, PCI DSS, HIPAA, und mehr
- Strategie zur Bewertung der Trainingseffektivität
Bei der Erstellung Ihrer Richtlinie oder Ihres Dokuments für ein ISMS-Sensibilisierungstraining müssen Sie die oben genannten Elemente definieren, um Ihr Programm zu optimieren.
Vorteile des ISMS-Sensibilisierungstrainings
ISMS-Sensibilisierungsschulungen spielen eine entscheidende Rolle bei der Stärkung der Sicherheitsverteidigung jeder Organisation.
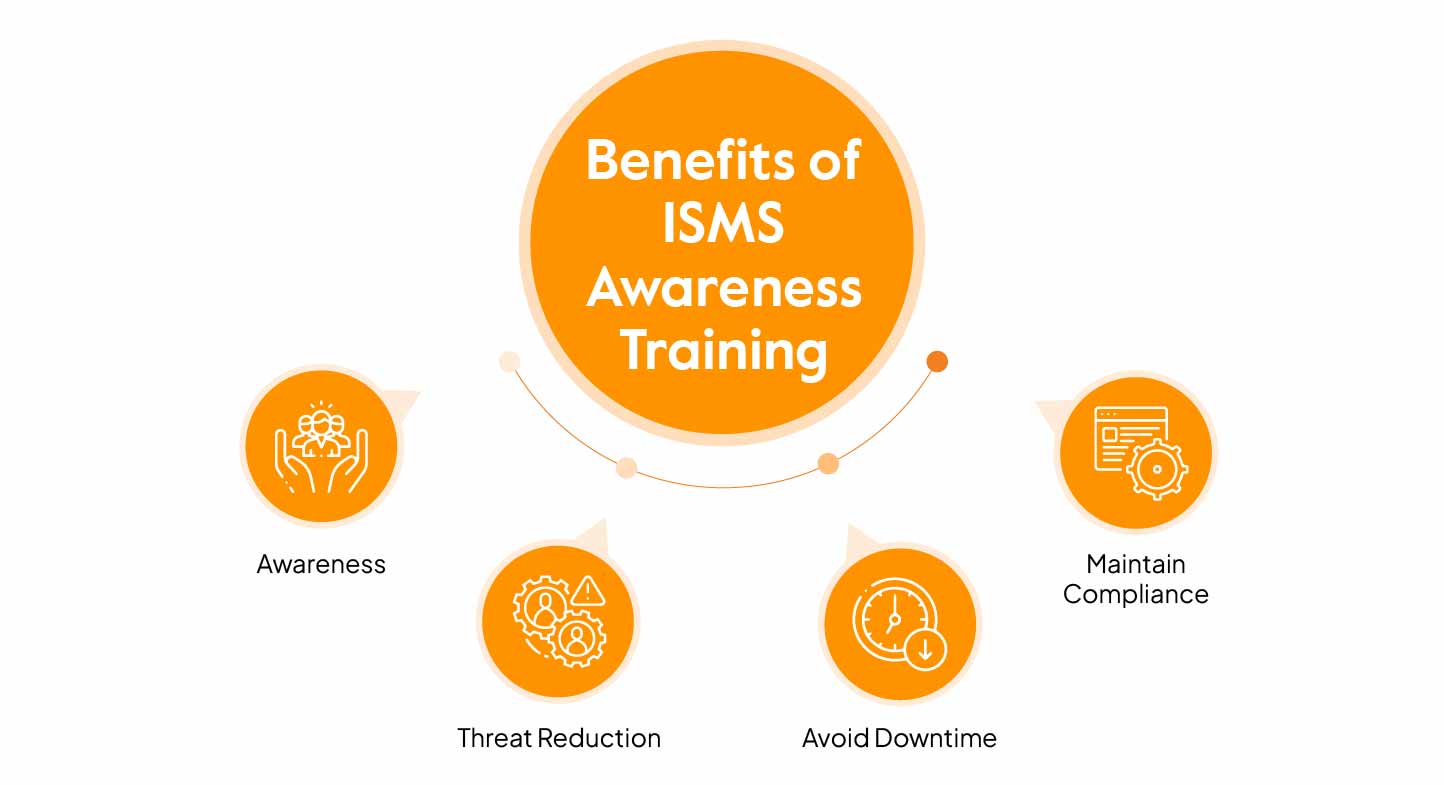
Hier einige Vorteile des ISMS:
Sensibilisierung : Menschliches Versagen ist die Hauptursache vieler Cyberangriffe . Durch ISMS-Sensibilisierungstrainings können Sie das Bewusstsein für Cybersicherheit fördern und Mitarbeiter darin schulen, Sicherheitsbedrohungen zu erkennen und effektiv darauf zu reagieren.
Bedrohungsminimierung : Durch ein ISMS-Sensibilisierungsprogramm lernen Mitarbeiter die im Unternehmen eingesetzten Sicherheitsbest Practices und -technologien kennen. Dies hilft ihnen, gängige Social-Engineering-Angriffe wie Phishing und Betrugsanrufe zu verstehen. Mithilfe von Simulationen können Sie ihnen beibringen, wie sie solche Fallen vermeiden.
Vermeiden Sie Ausfallzeiten : Durch eine angemessene ISMS-Schulung (Informationssicherheitsmanagementsystem) minimieren Sie das Risiko von Ausfallzeiten, da Ihre Mitarbeiter ihre Rollen und Verantwortlichkeiten im Umgang mit ISMS-Vorfällen klar verstehen. So bleibt der Geschäftsbetrieb aufrechterhalten.
Einhaltung der Vorschriften sicherstellen : Ein ISMS-Schulungsprogramm gewährleistet, dass alle Mitarbeiter die Compliance-Richtlinien kennen. Durch eine angemessene Schulung wissen sie, wie sie mit sensiblen Daten umgehen, was die Sicherheit Ihres Unternehmens erhöht und Ihre Compliance-Bemühungen unterstützt.
Abschließende Gedanken
ISMS-Sensibilisierungsschulungen bilden die Grundlage für den Aufbau einer starken Informationssicherheitskultur. Sie unterstützen Unternehmen dabei, die erste Verteidigungslinie gegen die stetig wachsenden Cyberbedrohungen zu stärken. Nachdem die Bedeutung und der Prozess der ISMS-Sensibilisierung nun deutlich geworden sind, wie geht es weiter?
Um Ihr ISMS zu stärken und es an Ihre ISO 27001- oder andere Compliance-Anforderungen anzupassen, optimieren Compliance-Automatisierungstools den gesamten ISMS-Compliance-Prozess, einschließlich der Nachverfolgung des Abschlusses von Schulungen, der Verwaltung von Richtlinienbestätigungen und der Aufdeckung von Wissenslücken bei den Mitarbeitern, bevor ein Auditor diese feststellt.
Sprinto ist ein kluger Compliance-Automatisierungsplattform das Ihnen hilft, die Einhaltung der Vorschriften schnell und effektiv zu erreichen. Kontaktiere uns Wenden Sie sich an unsere ISMS- und Compliance-Experten, um mehr zu erfahren!
Häufig gestellte Fragen

Autorin
Gowsika
Gowsika ist eine begeisterte Leserin und Geschichtenerzählerin, die die komplexe Welt der Compliance und Cybersicherheit mit charmantem Witz entwirrt! Wenn sie nicht gerade kryptische Compliance-Fachbegriffe entschlüsselt, genießt sie die Sonne am Meer, lauscht der Musik und sinniert über die großen (und kleinen) Fragen des Lebens. Ihre Wegweiserin durch den Cyber-Dschungel – mit innerer Ruhe und scharfem Verstand!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Entdecken Sie weitere Artikel zu ISO 27001
ISO 27001 – Überblick & Anforderungen
ISO 27001 im Vergleich zu anderen Frameworks
ISO 27001 Audit- und Zertifizierungsprozess
ISO 27001 Management & Bewertung
ISO 27001 Implementierung & Automatisierung
ISO 27001 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


