




TL, DR:
| Eine Sicherheitslücke ist ein Fehler oder eine Schwäche in einem System, einer Anwendung oder einem Netzwerk, die Angreifer ausnutzen können, um die Vertraulichkeit, Integrität oder Verfügbarkeit von Organisationsdaten zu gefährden. |
| Zu den häufigsten Schwachstellen zählen fehlerhafte Zugriffskontrolle (von OWASP an erster Stelle eingestuft), SQL-Injection, Cross-Site-Scripting, Offenlegung sensibler Daten, Sicherheitsfehlkonfigurationen und Bedrohungen durch Insider mit privilegierten Rechten. |
| Management-Tools lassen sich in vier Kategorien einteilen: Schwachstellenscanner zur automatisierten Erkennung, Intrusion-Detection-Systeme zur Netzwerküberwachung, SIEM-Lösungen zur Protokollaggregation und -korrelation sowie Penetrationstesting-Tools für simulierte Angriffe. |
Sie haben auf allen Geräten in Ihrem Netzwerk Antivirensoftware installiert, überwachen die Zugriffskontrolle, implementieren MFA und sichern Ihre Daten regelmäßig. Sind Sie sich also sicher, dass Ihr System zu 100 % sicher ist?
Irren ist menschlich, aber in letzter Zeit sind wir immer abhängiger von Codes und Anwendungen geworden, was weniger Raum für Fehler lässt, richtig? Und da kommen die Hacker ins Spiel.
Cyberkriminelle nutzen diese elf häufigen Sicherheitslücken aus, um in Systeme einzudringen. Organisationen, die ein Compliance-Programm mit integriertem Schwachstellenmanagement aufbauen, sind deutlich besser gerüstet, um Sicherheitslücken zu erkennen und zu beheben, bevor es zu einem Vorfall kommt. Um Ihnen die Arbeit zu erleichtern, finden Sie hier außerdem Informationen darüber, wie sich jede einzelne Web-Schwachstelle abmildern lässt.
Was ist eine Sicherheitslücke?
Eine Sicherheitslücke ist eine Schwachstelle in einem System, die Angreifer ausnutzen. Eine automatisierte Schwachstellenanalyse identifiziert diese Schwachstellen kontinuierlich in Ihrer gesamten Umgebung und bietet so die Transparenz, die manuelle Tests nicht gewährleisten können. Häufig entstehen Sicherheitslücken durch Programmierfehler, Fehlkonfigurationen oder veraltete Software.
Welche Sicherheitslücken gibt es häufig und wie lassen sie sich beheben?
1. Schwachstellen im Quellcode
Fehler im Quellcode können durch schlechtes Programmieren, fehlende Validierung von Eingabefeldern, Verwendung von Open-Source-Skripten oder durch Auslassen von Penetrationstests verursacht werden.
Die Verwendung von Open-Source-Code zum Erstellen von Anwendungen ist zwar weit verbreitet, kann aber zu gravierenden Sicherheitslücken wie Cross-Site-Scripting, Command-Injection oder unsicherer kryptografischer Speicherung führen.
Wie gewährleisten wir sichere Programmierpraktiken?
Quellcode-Schwachstellen lassen sich mithilfe von Tools wie Static Application Security Testing (SAST), Software Composition Analysis (SCA) und Code-Verschleierung beheben. Zusätzlich sollten Sie Schadcode manuell überprüfen, da auch Maschinen ausfallen können. Unser Leitfaden zu den besten Cybersicherheitstools vergleicht diese Lösungen hinsichtlich Erkennungsfunktionen, Integrationsunterstützung und Preisgestaltung.
Hinweis
Auch mithilfe von Penetrationstests wie Black-Box-Tests, Grey-Box-Tests und White-Box-Tests können Fehler im Code identifiziert werden .
2. Defekte Zugangskontrolle
Fehlerhafte Zugriffskontrolle zählt zu den häufigsten Schwachstellen, und Tools für das Schwachstellenmanagement decken diese Lücken kontinuierlich auf, bevor Angreifer sie ausnutzen können, und bieten priorisierte Handlungsempfehlungen basierend auf dem Schweregrad. Laut OWASP ist dies das größte Sicherheitsrisiko für Webanwendungen.
Zu den häufigsten Arten von Schwachstellen in der Zugriffskontrolle gehören:
- Unbefugter Zugriff ohne Überprüfung der Rolle oder der Benutzerberechtigungen.
- Manipulation von URLs, Änderung des internen Zustands oder Umgehung von Prüfungen.
- Sicherheitslücken beim API-Zugriff, wie z. B. fehlende Kontrollen: POST-, PUT- und DELETE-Anfragen
- Manipulation von JWT-Tokens, versteckten Feldern oder Cookies
- API-Zugriff von nicht autorisierten Quellen zulassen.
Wie lässt sich eine fehlerhafte Zutrittskontrolle verhindern?
Zugriffskontrollschwachstellen lassen sich durch das Prinzip der minimalen Berechtigungen verhindern. Eine Zugriffskontrollliste legt fest, welche Benutzer auf welche Ressourcen zugreifen dürfen. Dadurch wird es Angreifern erheblich erschwert, sich lateral auszubreiten, selbst wenn sie den Perimeter durchbrechen. Bei Webanwendungen muss der Zugriff standardmäßig verweigert werden, mit Ausnahme öffentlicher Ressourcen.
Neben präventiven Maßnahmen zur Zugriffskontrolle können Sie auch rückwirkend vorgehen, indem Sie regelmäßige Zugriffskontrollprüfungen durchführen und Benutzerprotokolle auswerten. Prüfen Sie außerdem im Rahmen von Benutzerzugriffsüberprüfungen , welche Zugriffsrechte Dritten eingeräumt werden.
Die effizienteste Methode zur Überwachung der Zutrittskontrolle ist die Automatisierung. Manuelle Überwachungsmethoden sind nicht vollständig zuverlässig.

Kontrollmechanismen überwachen und prüfungsfähige Nachweise erfassen
3. Insider-Bedrohungen
Mindestens 74 % der Organisationen äußern Bedenken hinsichtlich Bedrohungen durch Insider.
Die amerikanische Cybersicherheitsbehörde CISA definiert Insiderbedrohungen als
„ Die Gefahr, dass ein Insider seinen autorisierten Zugang wissentlich oder unwissentlich nutzt, um der Mission, den Ressourcen, dem Personal, den Einrichtungen, den Informationen, der Ausrüstung, den Netzwerken oder den Systemen der Behörde Schaden zuzufügen. “
Insiderbedrohungen können sich in Form von Spionage, Terrorismus, Sabotage oder Korruption äußern. Dazu gehören Datenmanipulationen oder das Einschleusen von Schadsoftware in die Systeme Ihres Unternehmens, um Betriebsstörungen zu verursachen und Ihr Netzwerk zu manipulieren.
Wie lassen sich Bedrohungen durch Insider eindämmen?
Es gibt keinen absolut sicheren Schutz vor Insiderbedrohungen. Diese lassen sich jedoch bis zu einem gewissen Grad eindämmen, indem Systeme, Netzwerke, Geräte und alle anderen Ressourcen kontinuierlich überwacht werden. Zudem sollten Mitarbeiterberechtigungen eingeschränkt, strenge Zugriffskontrollen eingerichtet und risikoreiches Verhalten überwacht werden.
Die oben genannten Methoden können in Kombination mit regelmäßigen Sicherheitsschulungen dazu beitragen, Insiderbedrohungen zu minimieren und so Betriebsunterbrechungen zu vermeiden.
4. Schwache Verschlüsselungsmethoden
Schwache Verschlüsselungsmethoden können entweder in Form ungeeigneter Verschlüsselungstypen oder veralteter Verschlüsselungsmethoden vorliegen. Zu den gängigen Arten schwacher Verschlüsselung gehören:
- DES-Familie (Data Encryption Standard)
- 3DES-Modus: des3-cbc-raw
- RC4 (Rivest-Chiffre 4): Exportierbare Varianten
- MD5
- RC4
Die Verwendung schwacher Verschlüsselung kann sensible Informationen offenlegen, Spoofing-Angriffe verursachen, die Authentifizierung beeinträchtigen usw. Tools zum Schwachstellenmanagement sind in der Regel hilfreich, um solche Probleme zu identifizieren.
Wie kann man schwache Verschlüsselungsmethoden testen?
OWASP hat eine umfassende Dokumentation zur Prüfung schwacher Verschlüsselungen entwickelt, die eine Sicherheitscheckliste, eine Überprüfung des Quellcodes und Tools zur weiteren Auswertung enthält.
Anhang A.10.1 der ISO 27001 enthält außerdem kryptografische Kontrollen zur Absicherung Ihres ISMS (Informationssicherheitsmanagementsystems). Anhang A.10.2 bietet Richtlinien für die Verwaltung dieser Kontrollen. Sie können die vollständige Kontrollliste der ISO 27001 herunterladen, um mehr über die einzelnen Kontrollen zu erfahren.
Holen Sie sich Ihr Exemplar der ISO 27001-Kontrollen.
5. SQL-Injektion
SQL-Injection-Angriffe können die Datenbank Ihres Unternehmens praktisch zerstören. Hacker nutzen dazu in der Regel Eingabefelder aus, um schädliche SQL-Abfragen einzuschleusen, die dann in Ihrer Datenbank ausgeführt werden.
Injections treten häufig auf, wenn bei ungültiger Benutzereingabe kein Befehl ausgeführt wird. Basieren die Eingaben auf dem Gleichheitszeichen („=“), handelt es sich stets um gültige Eingaben, und es werden Standardpasswörter verwendet. Daher können Hacker mithilfe von Befehlen wie „1=1“ leicht auf sensible Informationen zugreifen.
Ist es möglich, SQL-Angriffe zu erkennen und zu verhindern?
Ja, SQL-Angriffe lassen sich erkennen und verhindern. Manuelle Methoden umfassen die Überprüfung auf Validierung durch Eingabe von Sonderzeichen wie „OR“ oder „AND“. Tools wie Schwachstellenscanner simulieren solche Angriffe und identifizieren Fehler im Code.
Um SQL-Injection zu verhindern, müssen Entwickler Eingabeparameter wie Zeichenlänge, Datentyp und Benutzerdaten sowie Authentifizierung vordefinieren. Der Benutzerzugriff muss validiert werden, bevor jemand auf die Informationen in der Datenbank zugreifen kann.
6. Offenlegung sensibler Daten
Die Offenlegung sensibler Daten kann durch Fehlkonfigurationen, unzureichende Sicherheitsvorkehrungen oder unverschlüsselte Datenübertragung erfolgen. Auch SQL-Injection-Angriffe und schwache Verschlüsselungsmethoden können dazu führen. Diese Angriffe erfolgen häufig durch Man-in-the-Middle-Attacken oder können sogar über öffentliche WLAN-Netze erfolgen.
Hacker können die Verbindung von einem sicheren HTTPS-Protokoll auf ein unsicheres HTTP-Protokoll herabstufen. Dies ist besonders einfach, wenn Ihr Netzwerk über ein öffentliches WLAN erreichbar ist. Sie können Ihre Cookies oder Benutzeranmeldedaten stehlen und so Zugriff auf private Informationen in Ihrem Browser erlangen.
Wie kann man sensible Informationen schützen?
Laut OWASP müssen sensible Informationen sorgfältig klassifiziert und strengen Zugriffskontrollen unterzogen werden, um sicherzustellen, dass nur vertrauenswürdiges Personal, wie beispielsweise Führungskräfte, Zugriff auf kritische Daten hat. Nicht mehr benötigte Daten sollten nicht gespeichert werden und müssen, falls gespeichert, mit starken Verschlüsselungsmethoden wie Triple DES, Blowfish, Twofish oder RSA geschützt werden.
In Cloud-Umgebungen sollten Speicher-Buckets korrekt konfiguriert werden – für sensible Daten sollten private, verschlüsselte Buckets verwendet werden, um eine Offenlegung zu vermeiden.
Netzwerkadministratoren müssen sichere Protokolle wie TLS mit PFS-Verschlüsselung und sicheren Parametern für die Datenübertragung verwenden. Darüber hinaus müssen alle Einstellungen unabhängig überprüft und validiert werden.
7. Manipulierte Parameter in Weiterleitungen
Weiterleitungen sind auf Webseiten weit verbreitet, können aber bei unvorsichtiger Anwendung schwerwiegende Schäden verursachen. Hacker können PHP-Weiterleitungen ausnutzen und Parameter wie GET manipulieren, um Nutzer auf schädliche Webseiten umzuleiten, die Daten löschen und Malware einschleusen können.
Wie können wir unerwünschte Weiterleitungen verhindern?
Die Website-Wartungsteams und Entwickler müssen vor jeder Weiterleitung auf die Website informiert werden. Grundsätzlich sollte dies nur im absoluten Notfall erfolgen.
Die weitergeleiteten Ziele sollten in einer statischen Liste voreingestellt sein und benutzerdefinierte Parameter einschränken. Geeks for Geeks empfiehlt die Verwendung einer Whitelist für benutzerdefinierte Parameter sowohl serverseitig als auch clientseitig.
8. Nicht gepatchte Drittanbieter-Plugins
Jedes Produkt/Tool/jede Software nutzt verschiedene Anbieter und Drittanbieter für Integrationen und andere Funktionen. Solche Tools verwenden Plugins, um spezifische Aufgaben zu erledigen. Sobald die Software in Betrieb ist, müssen diese Plugins aktualisiert oder angepasst werden, um Fehler und Sicherheitslücken zu beheben.
Laut PortSwigger sind Millionen von WordPress-Websites anfällig für ungepatchte Plugins. Dadurch können Hacker durch Code-Manipulation praktisch die vollständige Kontrolle über Ihre Website erlangen.
Hinweis
Das Management von Sicherheitspatches ist eine wichtige Anforderung des PCI-DSS-Rahmenwerks (Anforderung 6.3.1). Laden Sie die vollständige Liste der Anforderungen herunter, um Ihren Status zu ermitteln.
Holen Sie sich Ihre PCI-DSS-Anforderungsliste
Wie lassen sich Sicherheitslücken durch Patches beheben?
Die beste Methode, Ihre Sicherheitspatches zu verwalten, besteht darin, stets auf dem neuesten Stand zu bleiben. Abonnieren Sie die aktuellsten Versionen der Tools, die Sie zum Schutz Ihres Unternehmens vor Sicherheitslücken verwenden.
Auf Plattformen wie WordPress sind viele Open-Source- und kostenlose Codes verfügbar. Sie sollten diese jedoch nicht ohne vorherige Prüfung und Anpassung an Ihre Bedürfnisse verwenden.
9. Problem mit verwirrten Stellvertretern
Amazon Web Services definiert es wie folgt:
Hinweis
„Das Problem des verwirrten Stellvertreters ist ein Sicherheitsproblem, bei dem eine Instanz, die keine Berechtigung zur Durchführung einer Handlung hat, eine privilegiertere Instanz zur Durchführung dieser Handlung zwingen kann. “
Es gibt zwei Arten von verwirrten Stellvertretern:
- Verwirrter stellvertretender Abgeordneter aufgrund von KontoüberschneidungenWenn eine Anwendung in Konto A mit den Berechtigungen von Konto B agieren kann und ein böswilliger Benutzer sie dazu bringt, Anfragen mit den Berechtigungen von Konto B zu stellen, führt dies zu unbeabsichtigten Zugriffen oder Aktionen.
- Verwirrter stellvertretender PolizeibeamterDies geschieht, wenn ein Dienst oder eine Anwendung fälschlicherweise annimmt, über Berechtigungen oder Autorität über verschiedene Dienste oder Systeme hinweg zu verfügen, aufgrund unzureichender Zugriffskontrolle oder Fehlkonfiguration.
Welche Maßnahmen können ergriffen werden, um einen verwirrten Stellvertreter zu vermeiden?
Ansätze wie rollenbasierte Zugriffskontrolle (RBAC), das Prinzip der minimalen Berechtigungen und Zugriffskontrolllisten (ACLs) können das Problem verwirrter Stellvertreter bis zu einem gewissen Grad vermeiden. Ohne ständige Überwachung und regelmäßige Prüfungen lassen sich ungewöhnliche Aktivitäten jedoch nicht erkennen.
10. Fehlende ständige Überwachung
Das Fehlen einer kontinuierlichen Überwachung stellt eine zentrale Schwachstelle in der Cybersicherheit dar, da sie die ständige Kontrolle von Kontrollmechanismen und Risiken unmöglich macht. Fehlt diese, können schwerwiegende Risiken unentdeckt bleiben, was zu potenziellen Sicherheitslücken und Eindringversuchen führen kann.
Wie ermöglicht man die kontinuierliche Überwachung der Sicherheitsinfrastruktur?
Die kontinuierliche Überwachung umfasst verschiedene Elemente wie die Datenklassifizierung zum Schutz besonders sensibler Informationen, die automatisierte Analyse von Kontrollen, die Berichterstattung und die Sammlung von Beweismitteln.
Die Überwachung von Web-Sicherheitslücken fällt ebenfalls in den Bereich der Unternehmensführung und letztlich in den gesamten GRC-Bereich (Governance, Risikomanagement und Compliance). Es handelt sich dabei um einen proaktiven, nicht reaktiven Ansatz zur Behebung von Sicherheitslücken. Daher ist der Einsatz eines GRC-Tools die beste Methode.
GRC-Kennzahlen mit hoher Genauigkeit verfolgen
11. Serverseitige Anforderungsfälschung (SSRF)
Bei einem Server-Side Request Forgery (SSRF)-Angriff verleitet ein Angreifer einen Server dazu, Anfragen an nicht vorgesehene Adressen zu senden. Er manipuliert den Server, sodass dieser auf unzulässige Seiten zugreift und mit ihnen interagiert, beispielsweise mit privaten Adressen innerhalb des Systems.
Beispielsweise könnte ein Angreifer einen Messenger einsetzen, um sensible Informationen wie Datenbankservereinstellungen oder geheime Schlüssel (z. B. AWS-Metadaten) auszuspähen. Durch diese Art von Angriff kann der Server unbemerkt missbraucht werden, um Sicherheitsvorkehrungen zu umgehen und Zugriff auf sensible interne Ressourcen zu erlangen.
Wie lassen sich SSRF-Schwachstellen eindämmen?
Hier einige Vorschläge zum Schutz Ihrer Sicherheitsinfrastruktur vor SSRF-Schwachstellen:
- Behandeln Sie alle vom Client-Server kommenden Daten als nicht vertrauenswürdig.
- Nutzen Sie Penetrationstesting-Tools und simulieren Sie SSRF-Angriffe, um Schwachstellen zu finden und zu beheben.
- Verwenden Eingabevalidierungsstrategie so früh wie möglich.
- Umleitungen sollten nur in absolut notwendigen Fällen erfolgen.
Wie lassen sich Sicherheitslücken in Echtzeit identifizieren?
Die Identifizierung von Schwachstellen in Echtzeit erfolgt durch eine Kombination aus automatisierten Tools und menschlichem Fachwissen. Hier einige Beispiele für Tools, die Ihnen dabei helfen können:
1. Schwachstellenscanner : Es gibt automatisierte Schwachstellenscanner, die Ihre Systeme kontinuierlich überwachen, um Schwachstellen aufzuspüren. Diese Tools liefern Ihnen Erkenntnisse, um potenzielle Sicherheitslücken zu identifizieren, zu beheben und deren Auswirkungen abzumildern, und bieten Ihnen entsprechende Arbeitsabläufe zur Behebung.
2. Systeme zur Erkennung und Abwehr von Eindringlingen (Intrusion Detection and Prevention Systems , IDS/IPS): IDS/IPS-Systeme helfen dabei, potenzielle Cyberangriffe zu erkennen und zu blockieren. Sie tun dies, indem sie Sicherheitsrichtlinien überprüfen, Daten aus Netzwerken auswerten und gängige Malware-Muster erkennen.
3. Security Information and Event Management (SIEM): SIEM-Lösungen aggregieren und analysieren Protokolldaten, um ungewöhnliche Muster zu erkennen. Sie konzentrieren sich hauptsächlich auf die Erkennung von Vorfällen und Bedrohungen und liefern verwertbare Informationen zu Sicherheitsverletzungen. Dadurch können IT-Teams schnell reagieren und Bedrohungen eindämmen, bevor diese eskalieren.
4. Penetrationstests : Penetrationstest-Tools simulieren Angriffe aus der realen Welt, um Schwachstellen aufzudecken und Organisationen dabei zu helfen, potenzielle Schwächen in ihren Sicherheitsvorkehrungen zu erkennen, bevor böswillige Akteure diese ausnutzen.
Cybersicherheitslücken verwalten mit Sprinto
Die Behebung von Sicherheitslücken ohne ständige Überwachung aller Systeme und die Reaktion auf Vorfälle in Echtzeit ist nahezu unmöglich. Manuelle Vorgehensweisen sind leider fehleranfällig und verbrauchen viel Bandbreite.
Sprinto, ein GRC-Automatisierungstool, lässt sich dank über 200 Integrationen nahtlos in Ihre bestehende Architektur einbinden und überwacht alle Sicherheitskontrollen gemäß Industriestandards. Die Plattform bietet ein Kontroll-Dashboard und verfolgt alle an Ihrem System beteiligten Drittanbieter.
Kirsche auf dem Kuchen: Sprinto Es verfügt über ein umfassendes Dashboard zur Verwaltung von Sicherheitslücken. Sie können vordefinierte und benutzerdefinierte Workflow-Prüfungen hinzufügen, um sicherzustellen, dass Ihre Kontrollen absolut zuverlässig sind. Selbst bei Anomalien können Sie sich darauf verlassen, dass das Incident-Dashboard diese mit minimalem menschlichen Eingriff behebt.
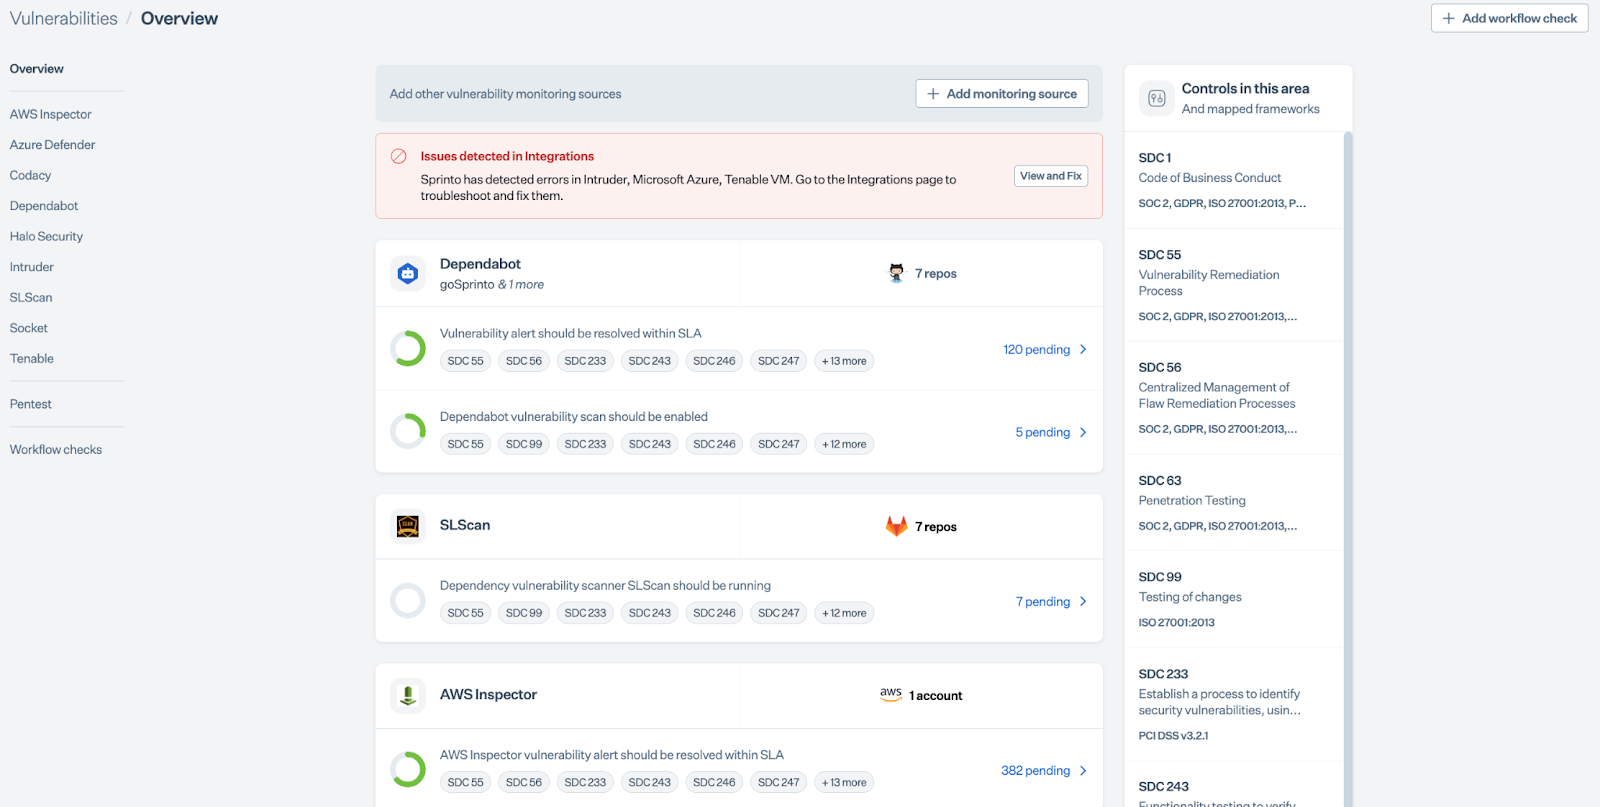
Kontrollmechanismen überwachen und prüfungsfähige Nachweise erfassen
Häufig gestellte Fragen

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


